Llega una factura desde billing-example-support.com, un dominio que nunca has visto, pidiéndote que confirmes un pago. Antes de hacer clic en nada, quieres saber dos cosas: quién está detrás de ese nombre y cuánto tiempo lleva existiendo. Una consulta WHOIS responde a la segunda pregunta en segundos. A la primera, hoy en día, suele responder con un campo vacío, una nota de "redacted" y un formulario de contacto.
Este artículo explica qué contiene un registro WHOIS, cómo lo encuentra una consulta y por qué RDAP ha sustituido al servicio antiguo. También cuenta por qué se oculta el nombre del titular, cómo consultar un dominio o una dirección IP y dónde deja de ser útil el registro.
¿Qué es WHOIS?
WHOIS es un protocolo para preguntar a una base de datos de registro por un nombre o un número, y también la forma abreviada que todos usan para "averiguar quién registró esto". El protocolo se describe en el RFC 3912 de 2004: un cliente abre una conexión al puerto TCP 43 de un servidor WHOIS, envía una línea de texto, por ejemplo un nombre de dominio, y el servidor responde con texto libre y cierra la conexión.
Esa sencillez es también su punto débil. El propio RFC 3912 señala que el protocolo no prevé una seguridad sólida y nunca se internacionalizó, así que no puede indicar qué juego de caracteres usa la respuesta. Además, cada registro da a sus respuestas su propio formato, por lo que los programas que leen texto WHOIS fallan con facilidad.
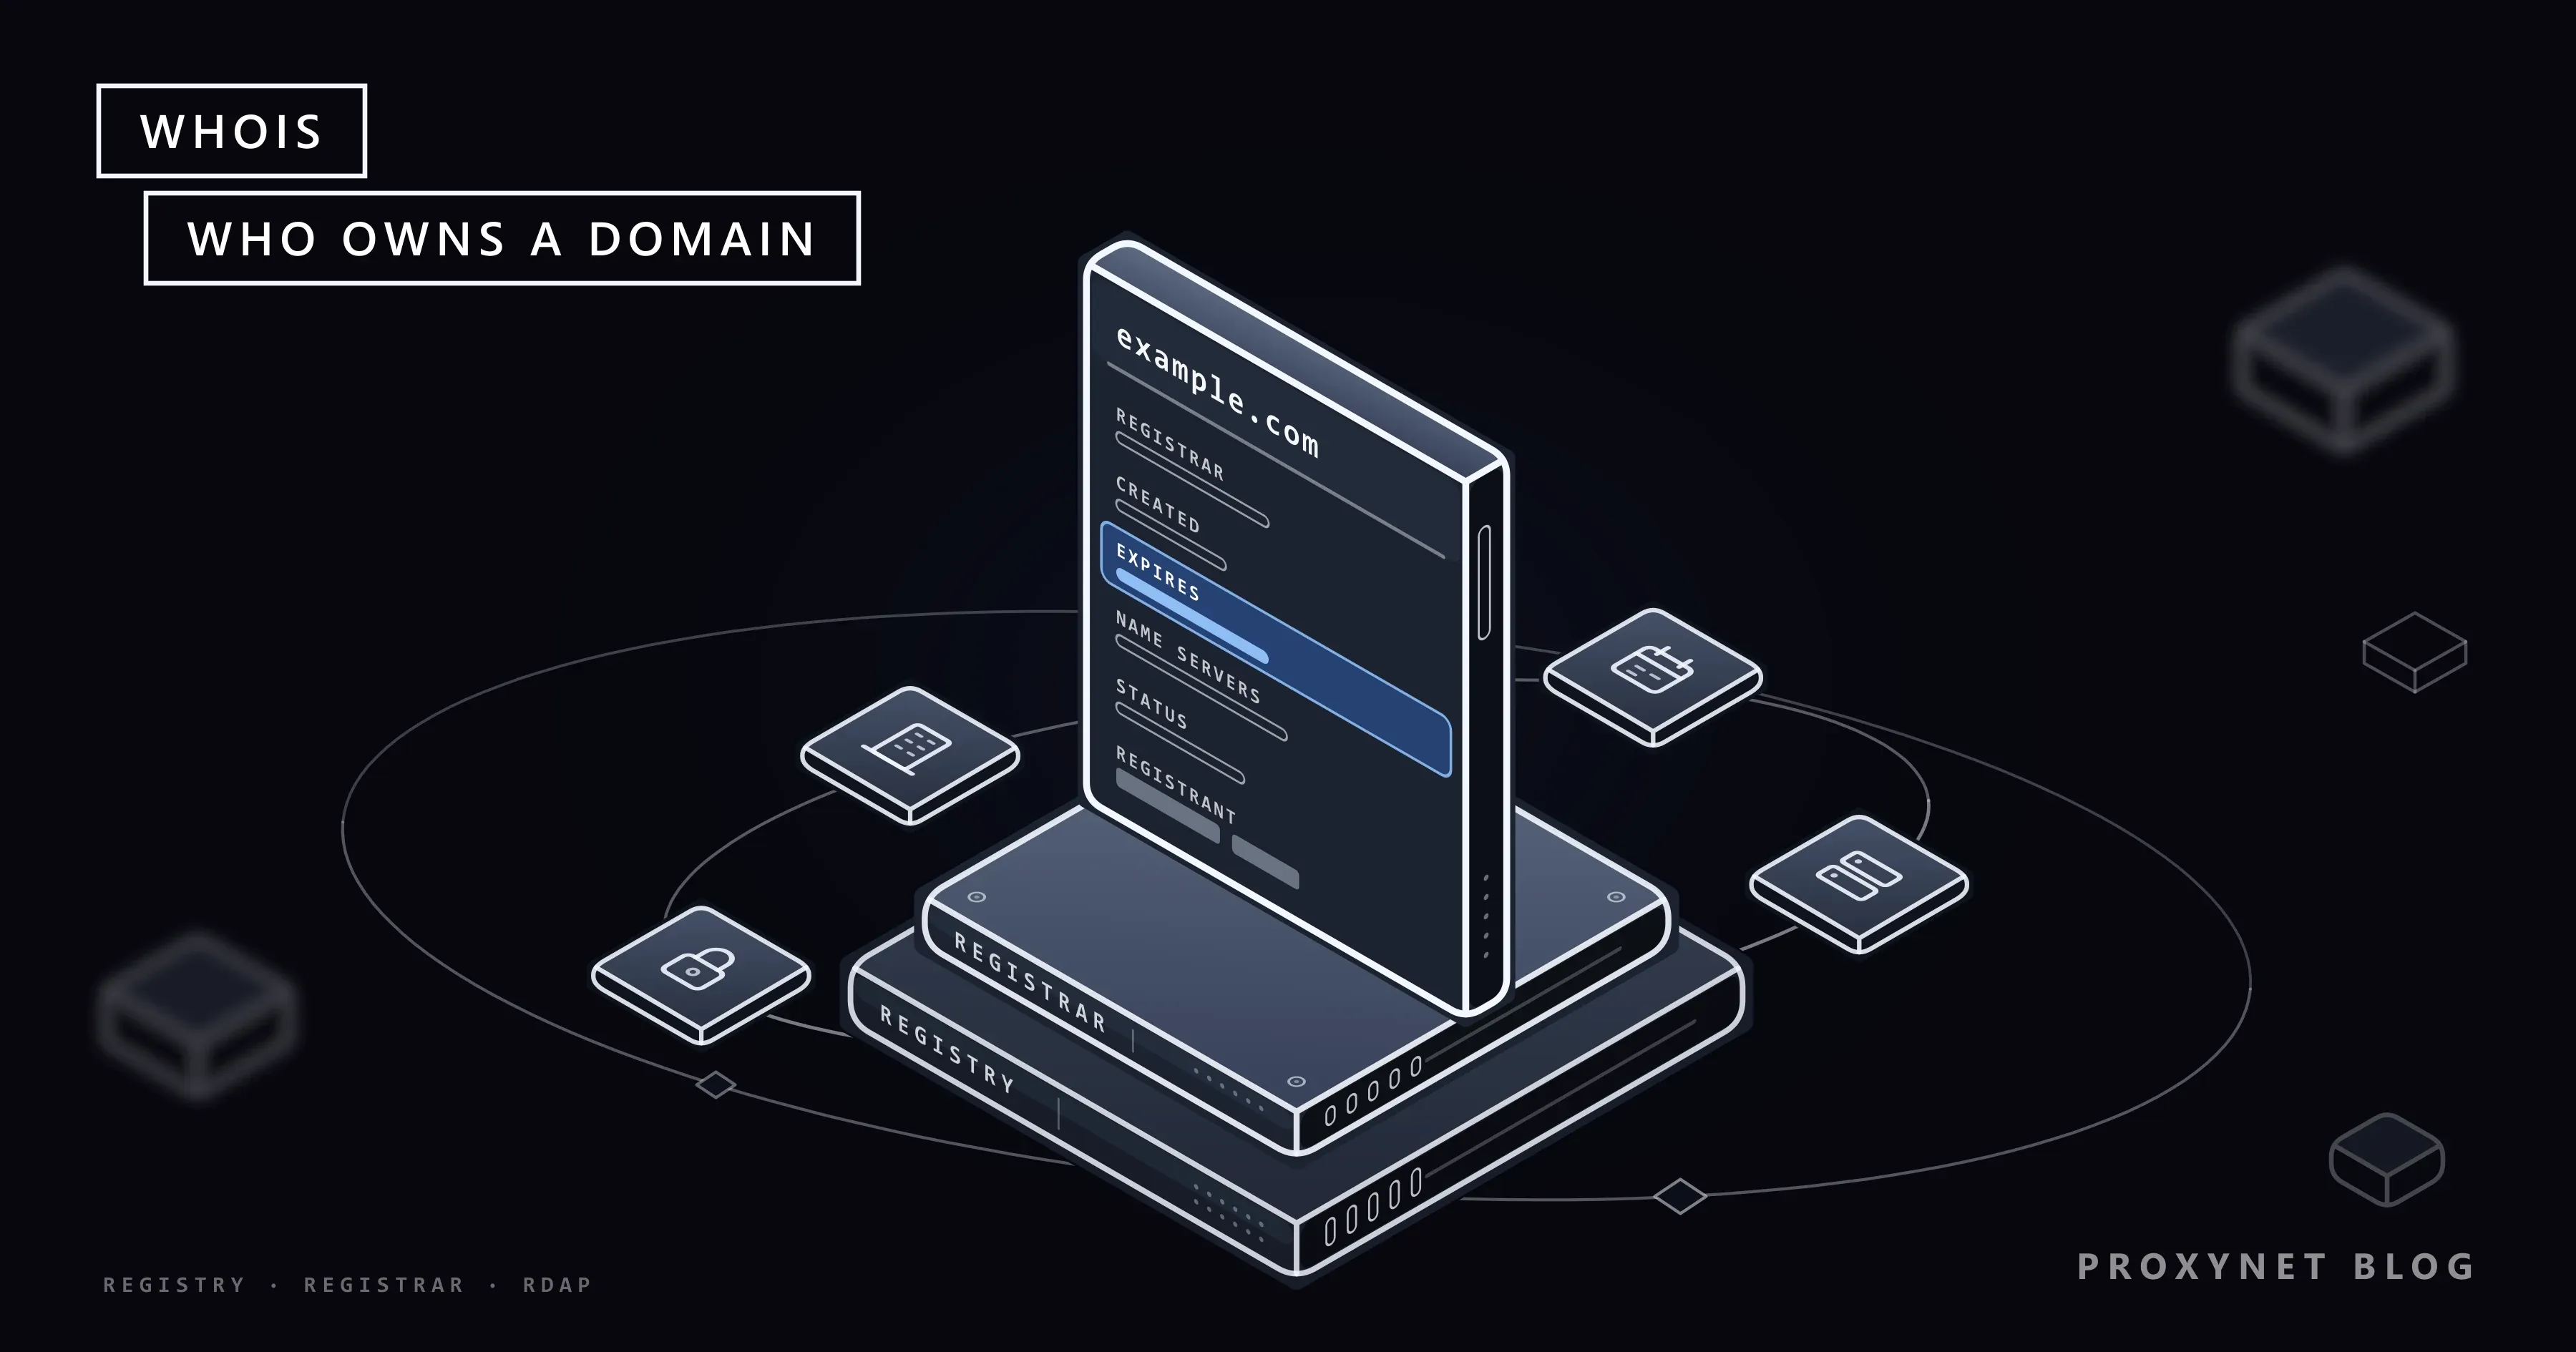
Tres partes guardan datos de registro. Un registro (registry) gestiona una terminación, como .com u .org, y mantiene la lista oficial de nombres que hay bajo ella. Un registrador (registrar) es la empresa que vende nombres al público y guarda los datos de contacto del cliente. El titular (registrant) es la persona u organización a cuyo nombre está registrado el dominio. Una consulta pregunta primero al registro y, cuando este solo guarda una parte de la ficha, al registrador.
¿Qué muestra un registro WHOIS?
La ficha de un dominio muestra quién gestiona el nombre, cuándo se creó, cuándo vence, qué servidores de nombres responden por él y qué bloqueos tiene. Las etiquetas cambian un poco entre WHOIS y RDAP, pero el contenido es el mismo.
| Campo | Qué te dice | Ejemplo |
|---|---|---|
| Registrador | La empresa donde se compró el nombre | Example Registrar, Inc. |
| Creación | Cuándo se registró el nombre por primera vez | 1995-08-14 |
| Vencimiento | Cuándo termina el periodo pagado | 2027-08-13 |
| Actualización | El último cambio en la ficha | 2026-08-14 |
| Servidores de nombres | Qué servidores responden el DNS del dominio | ns1.example.net |
| Estado | Bloqueos y acciones pendientes | client transfer prohibited |
| Titular | Quien tiene el dominio; casi siempre oculto | REDACTED |
| Contacto de abuso | Dónde denunciar un uso indebido | abuse@registrar.example |
Los códigos de estado son la parte que casi todos se saltan y la que más dice. client transfer prohibited significa que el registrador ha bloqueado el nombre para que no pase a otro registrador, algo normal en un dominio sano. Un estado como pending delete o redemption period indica que el nombre ha caducado y va camino de volver al mercado libre.
Los servidores de nombres unen la ficha con el DNS, el sistema que convierte nombres en direcciones. Nuestra guía sobre qué es un nombre de dominio cubre el registro, la renovación y cómo los servidores de nombres hacen accesible un sitio; este artículo se queda con la ficha en sí.
¿Cómo funciona una consulta WHOIS?
Una consulta es una cadena corta de preguntas que empieza en la terminación y acaba en la base de datos que guarda la ficha.
- Encontrar la terminación. El cliente toma la última etiqueta del nombre,
comenexample.com, y averigua qué registro la gestiona. En RDAP, esa lista es un archivo público que mantiene la IANA, el organismo que coordina la raíz del sistema de dominios. - Preguntar al registro. El servidor del registro devuelve lo que tiene: registrador, fechas, estado y servidores de nombres.
- Seguir la remisión. Muchos registros, entre ellos el de
.com, no guardan datos de contacto y solo indican el registrador. La respuesta apunta entonces al servidor propio de este. - Preguntar al registrador. El registrador devuelve la parte de contacto de la ficha, con los campos personales ocultos donde su política lo exige.
La misma cadena sirve para las direcciones IP, con la diferencia de que el primer paso busca el registro regional de internet responsable del rango de direcciones en lugar de un registro de dominios.
¿Qué es RDAP y por qué sustituyó a WHOIS?
RDAP (Registration Data Access Protocol) es el sucesor de WHOIS: sirve los mismos datos de registro, pero como JSON estructurado por HTTPS, con nombres de campo estándar, códigos de error estándar y un modo integrado de encontrar el servidor correcto. La ICANN, la organización que coordina las terminaciones genéricas de dominio, obligó a todos los registros y registradores genéricos a ofrecer un servicio RDAP antes del 26 de agosto de 2019.
El cambio se completó el 28 de enero de 2025. Desde esa fecha, según las preguntas frecuentes de la ICANN sobre RDAP, los registros y registradores de terminaciones genéricas ya no están obligados a ofrecer WHOIS, ni en el puerto 43 ni en la web, con tres excepciones: .com, .name y .post. Los servidores WHOIS antiguos pueden seguir funcionando, pero la fuente de referencia es RDAP.
| Aspecto | WHOIS | RDAP |
|---|---|---|
| Transporte | Texto plano en el puerto TCP 43 | HTTPS |
| Formato de respuesta | Texto libre, distinto en cada registro | JSON con nombres de campo fijos |
| Cómo se encuentra el servidor | Integrado en cada herramienta | Archivos bootstrap de la IANA |
| Ocultación | Texto como "REDACTED" | Marcada campo por campo |
| Obligatorio en terminaciones genéricas | No, desde el 28 de enero de 2025 | Sí |
Las terminaciones de país siguen sus propias reglas, porque los contratos de la ICANN no las vinculan. El día en que escribimos esto, el archivo bootstrap de la IANA incluía servidores RDAP para 1.204 terminaciones, entre ellas .uk pero no .de; para el resto, consulta la web o el servidor WHOIS del propio registro.
¿Por qué se oculta el nombre del titular en WHOIS?
Porque es un dato personal. Hasta 2018, una ficha WHOIS solía mostrar el nombre completo, la dirección postal, el teléfono y el correo del titular, lo que la convertía en una fuente favorita de las listas de spam. Desde que el RGPD entró en aplicación ese año, los registradores ocultan estos campos por defecto para la mayoría de los titulares, y la Registration Data Policy (política de datos de registro) de la ICANN, vigente desde el 21 de agosto de 2025, fija las reglas para las terminaciones genéricas.
Cuando un registrador oculta una ficha, la política enumera los campos que deben desaparecer: el nombre, la calle, el código postal y el teléfono del titular, junto con los mismos campos de los demás contactos. La ciudad también puede ocultarse. En lugar del correo, el registrador debe publicar una dirección de correo o un formulario web que llegue al titular sin revelar quién es. El país y, cuando se recogió, el estado o la provincia siguen siendo públicos, igual que el nombre de la organización si el titular lo aceptó.
RDAP marca de forma explícita cada campo oculto. El RFC 9537 añade a la respuesta una lista redacted que nombra cada campo eliminado y cómo se ocultó: eliminado por completo, dejado con un valor vacío, eliminado en parte o sustituido, por ejemplo por un enlace a un formulario de contacto. Así, un programa puede distinguir "oculto" de "nunca facilitado", algo que el texto WHOIS no permitía.
La ocultación no es lo mismo que un servicio de privacidad. Con la ocultación, el registrador esconde campos en la respuesta pública pero guarda tus datos reales; un servicio de privacidad (que se vende como privacidad o protección WHOIS) pone en la propia ficha los datos de una empresa de reenvío. En ambos casos, el registrador sabe quién es el titular.
Quien tenga un motivo legítimo, como una abogada en un caso de marcas, puede pedir los datos ocultos: en las terminaciones genéricas, el Registration Data Request Service (servicio de solicitud de datos de registro, RDRS) de la ICANN traslada las solicitudes a los registradores participantes, que deciden caso por caso.
¿Cómo se hace una consulta WHOIS?
La vía más fácil es una herramienta web; la más precisa, una terminal.
- En la web. ICANN Lookup recibe un nombre de dominio, consulta al registro y al registrador por RDAP y muestra el resultado en una sola página. Los registradores también ofrecen un cuadro de consulta, normalmente junto a su buscador de dominios.
- macOS y Linux. Ambos tienen el comando
whois(en Linux suele ser un paquete aparte):whois example.compregunta al servidor WHOIS adecuado e imprime su texto. - Windows. Windows no trae un comando
whoisintegrado, y en nuestro equipo de pruebas con Windows 11 Pro no había ninguno. Microsoft ofrece una herramienta Sysinternals aparte llamada Whois, o puedes consultar RDAP desde PowerShell, que está en todos los equipos con Windows. - Terminaciones de país. Muchos registros de país tienen su propia consulta en su web; es el primer sitio que conviene mirar cuando ICANN Lookup no encuentra nada.
Avanzado: una consulta RDAP desde la línea de comandos
RDAP es HTTPS sin más, así que cualquier cliente HTTP puede preguntar. En PowerShell, Invoke-RestMethod convierte el JSON en un objeto que puedes leer campo por campo:
$r = Invoke-RestMethod -Uri "https://rdap.verisign.com/com/v1/domain/example.com"
$r.events | Format-Table eventAction, eventDate
En nuestro equipo de pruebas, esto devolvió cuatro eventos con fecha para example.com, desde el registro el 14 de agosto de 1995 hasta el vencimiento el 13 de agosto de 2027, además de tres bloqueos de cliente y ningún titular, porque el registro de .com no guarda datos de contacto. Un nombre inventado devolvió HTTP 404 (no encontrado), la forma que tiene RDAP de decir "no registrado".
Después consultamos icann.org en su registrador, al que enlazaba la respuesta del registro de .org. El nombre, la calle, la ciudad y el código postal del titular llegaron vacíos, el teléfono estaba eliminado y el correo se había sustituido por la dirección de un formulario de contacto, mientras que la organización y el estado seguían visibles. La lista redacted nombraba cada campo y su método, tal como describe el RFC 9537.
¿Qué es el WHOIS de IP?
El WHOIS de IP es el mismo tipo de consulta para una dirección IP: muestra qué organización tiene el bloque de direcciones, qué tamaño tiene, en qué país está registrado y dónde denunciar abusos. Los datos vienen de los cinco registros regionales de internet (RIR) que enumera la Number Resource Organization: AFRINIC para África, APNIC para Asia-Pacífico, ARIN para Estados Unidos, Canadá y parte del Caribe, LACNIC para América Latina y el Caribe, y el RIPE NCC para Europa, Oriente Medio y parte de Asia Central.
Nuestra consulta de prueba para 1.1.1.1 fue a APNIC y devolvió el bloque 1.1.1.0/24, registrado en Australia a nombre de APNIC Research and Development, con una observación de que lo enruta AS13335, la red de la empresa que opera el resolvedor. El titular y la red que transporta el tráfico pueden ser distintos, y la ficha solo muestra ambos cuando el titular lo anota.
Esa red de enrutamiento se identifica con un ASN (número de sistema autónomo), el número que usa una red para anunciar sus rangos de direcciones al resto de internet. Nuestro artículo sobre qué es un ASN explica cómo encontrar el ASN de una dirección y qué revela ese número.
¿Por qué los sitios web leen la red que hay detrás de una IP?
Porque los datos de WHOIS de IP y de ASN dicen de qué tipo de red viene una petición. Una visita desde una dirección de un proveedor de internet doméstico parece un cliente corriente; una visita desde el rango de una empresa de hosting parece un servidor, y los filtros antifraude, las herramientas de analítica y las reglas de contenido tratan ambos casos de forma distinta. Los sitios leen estos datos de forma pasiva; nada en la petición tiene que mencionarlos.
Por eso la red también importa cuando pruebas cómo se comporta un sitio con clientes reales. Una salida de los Proxies residenciales lleva la dirección y la red de una conexión doméstica, y en Proxynet puedes acotarla por país, ciudad y, sin coste, por ASN, para que el sitio vea la red de proveedor que elegiste.
¿Cómo ayuda WHOIS a detectar un dominio de phishing?
La antigüedad del dominio es una de las señales más rápidas. Una tienda o un banco que usas desde hace años está en un nombre registrado hace mucho; una página que te pide la contraseña en un nombre creado la semana pasada merece desconfianza. La fecha de creación de la ficha, junto con el registrador y el estado, se comprueba en diez segundos.
Los nombres parecidos son el truco habitual: una letra cambiada, un guion añadido u otra terminación, como muestra nuestra guía sobre typosquatting. Una consulta WHOIS no prueba que una página sea segura, pero un nombre de una semana que copia una marca conocida es un buen motivo para detenerse.
¿Para qué se usa WHOIS?
- Comprar un dominio: ver cuándo vence un nombre ya ocupado y si está bloqueado.
- Vigilar tus propios dominios: confirmar la fecha de vencimiento, el registrador y el bloqueo de transferencia de cada nombre que tienes.
- Denuncias de abuso: encontrar el contacto de abuso del registrador para un dominio, o el de la red para una dirección IP.
- Trabajo de seguridad: fechar dominios sospechosos y comprobar qué organización tiene una dirección atacante.
- Protección de marca: detectar registros nuevos que copian un nombre de marca y reunir los datos de registro para una disputa.
Los equipos de marca combinan estas consultas con una mirada a la propia página desde los países de sus clientes, porque un sitio que imita a otro a menudo muestra contenido distinto según la ubicación; nuestra página de protección de marca describe esa vigilancia.
¿Qué no puede decirte WHOIS?
WHOIS informa sobre el registro, no sobre el sitio. No puede mostrar quién creó una página, dónde está físicamente el servidor ni si el contenido es legítimo. La empresa de hosting aparece solo de forma indirecta, a través de los servidores de nombres o de la dirección IP a la que apunta el nombre.
Un titular oculto es normal tanto en una pequeña empresa honrada como en un estafador. Y la ficha puede ser errónea, porque los registradores no verifican cada dato que escribe un cliente; la ICANN atiende quejas por datos inexactos, pero una ficha que parece completa puede seguir siendo falsa.
Errores comunes
- Tomar "redacted" como señal de alarma. La mayoría de los registros personales están ocultos por defecto; no dice nada del titular.
- Leer la fecha de vencimiento como "pronto estará libre". Los periodos de gracia y de recuperación mantienen registrado un nombre caducado durante semanas después de esa fecha.
- Confundir al registrador con el dueño. El registrador vendió el nombre; el titular es quien lo tiene.
- Esperar una dirección postal del WHOIS de IP. Muestra la organización que tiene el bloque, no dónde está un dispositivo.
- Usar herramientas del puerto 43 para cualquier terminación. Las terminaciones genéricas distintas de
.com,.namey.postpueden haber desactivado WHOIS; usa RDAP.
Guía de decisión
| Lo que necesitas | Qué usar |
|---|---|
| Quién gestiona un dominio y hasta cuándo | ICANN Lookup o la consulta de un registrador |
| Datos de una terminación de país | La consulta propia del registro del país |
| Campos para un script | JSON de RDAP por HTTPS |
| Quién tiene una dirección IP | WHOIS de IP en el registro regional |
| Qué red anuncia una IP | Una consulta de ASN |
| El titular oculto, por un motivo legal | Una solicitud de divulgación vía RDRS o al registrador |
| Una comprobación rápida de phishing | Fecha de creación, registrador y estado |
Preguntas frecuentes
¿Se sigue usando WHOIS?
Sí, pero sobre todo como nombre. Desde el 28 de enero de 2025 las terminaciones genéricas dependen de RDAP, salvo .com, .name y .post, que todavía deben ofrecer WHOIS; muchas terminaciones de país solo tienen WHOIS. ICANN Lookup, por ejemplo, consulta RDAP por debajo.
¿Una consulta WHOIS es gratis?
Sí. ICANN Lookup, las consultas de los registradores, los servidores RDAP y el comando whois no cuestan nada. Algunos servicios de pago venden en cambio el historial: versiones antiguas de una ficha de antes de la ocultación o de antes de una transferencia.
¿Cómo oculto mis datos en WHOIS?
En la mayoría de las terminaciones genéricas no tienes que hacer nada: los registradores ocultan los datos personales por defecto. Un servicio de privacidad, si tu registrador lo ofrece, va más allá y sustituye el propio contacto. Las terminaciones de país fijan sus propias reglas, así que revisa la política de tu registro.
¿Puedo saber quién es el dueño de un dominio con privacidad activada?
Normalmente no de forma directa. Puedes escribir al titular mediante el formulario de contacto o el correo que muestra la ficha, denunciar un abuso al registrador o, con un motivo legal legítimo, pedir la divulgación a través del RDRS de la ICANN o al propio registrador.
¿Hay un comando whois en Windows?
No, Windows no trae un comando whois integrado. Usa una consulta web, la herramienta Whois de Sysinternals que Microsoft ofrece aparte o una consulta RDAP desde PowerShell con Invoke-RestMethod.
¿Qué diferencia hay entre WHOIS y DNS?
WHOIS te dice quién registró un nombre y en qué condiciones; el DNS les dice a los ordenadores adónde apunta el nombre ahora mismo. Un dominio registrado puede no tener un DNS que funcione.
En resumen
WHOIS es la consulta de los datos de registro: registrador, fechas, estado, servidores de nombres y, cada vez con menos frecuencia, el titular. En las terminaciones genéricas ha tomado el relevo RDAP, que marca cada campo oculto, mientras que las terminaciones de país mantienen sus propias consultas. El WHOIS de IP hace el mismo trabajo para los bloques de direcciones a través de los cinco registros regionales y, junto con el ASN, indica a los sitios de qué tipo de red viene una petición. Cuando la red desde la que llega tu tráfico importa para pruebas o vigilancia, compara las opciones en nuestra página de productos proxy.