Una tienda online funciona en un solo servidor y cada Black Friday pasa lo mismo: páginas que un día normal abren en medio segundo tardan ocho y luego dan tiempo de espera agotado. El equipo añade dos servidores más y se topa con la pregunta de fondo: los visitantes siguen escribiendo una sola dirección, así que ¿quién decide qué servidor responde a cada uno y qué pasa si uno se cae en plena campaña?
La respuesta es un balanceador de carga. En este artículo vemos qué es el balanceo de carga, cómo gestiona un balanceador una petición, la diferencia entre capa 4 y capa 7, los algoritmos habituales, las comprobaciones de estado, las sesiones fijas, el balanceo por DNS y anycast, y los errores más comunes.
¿Qué es el balanceo de carga?
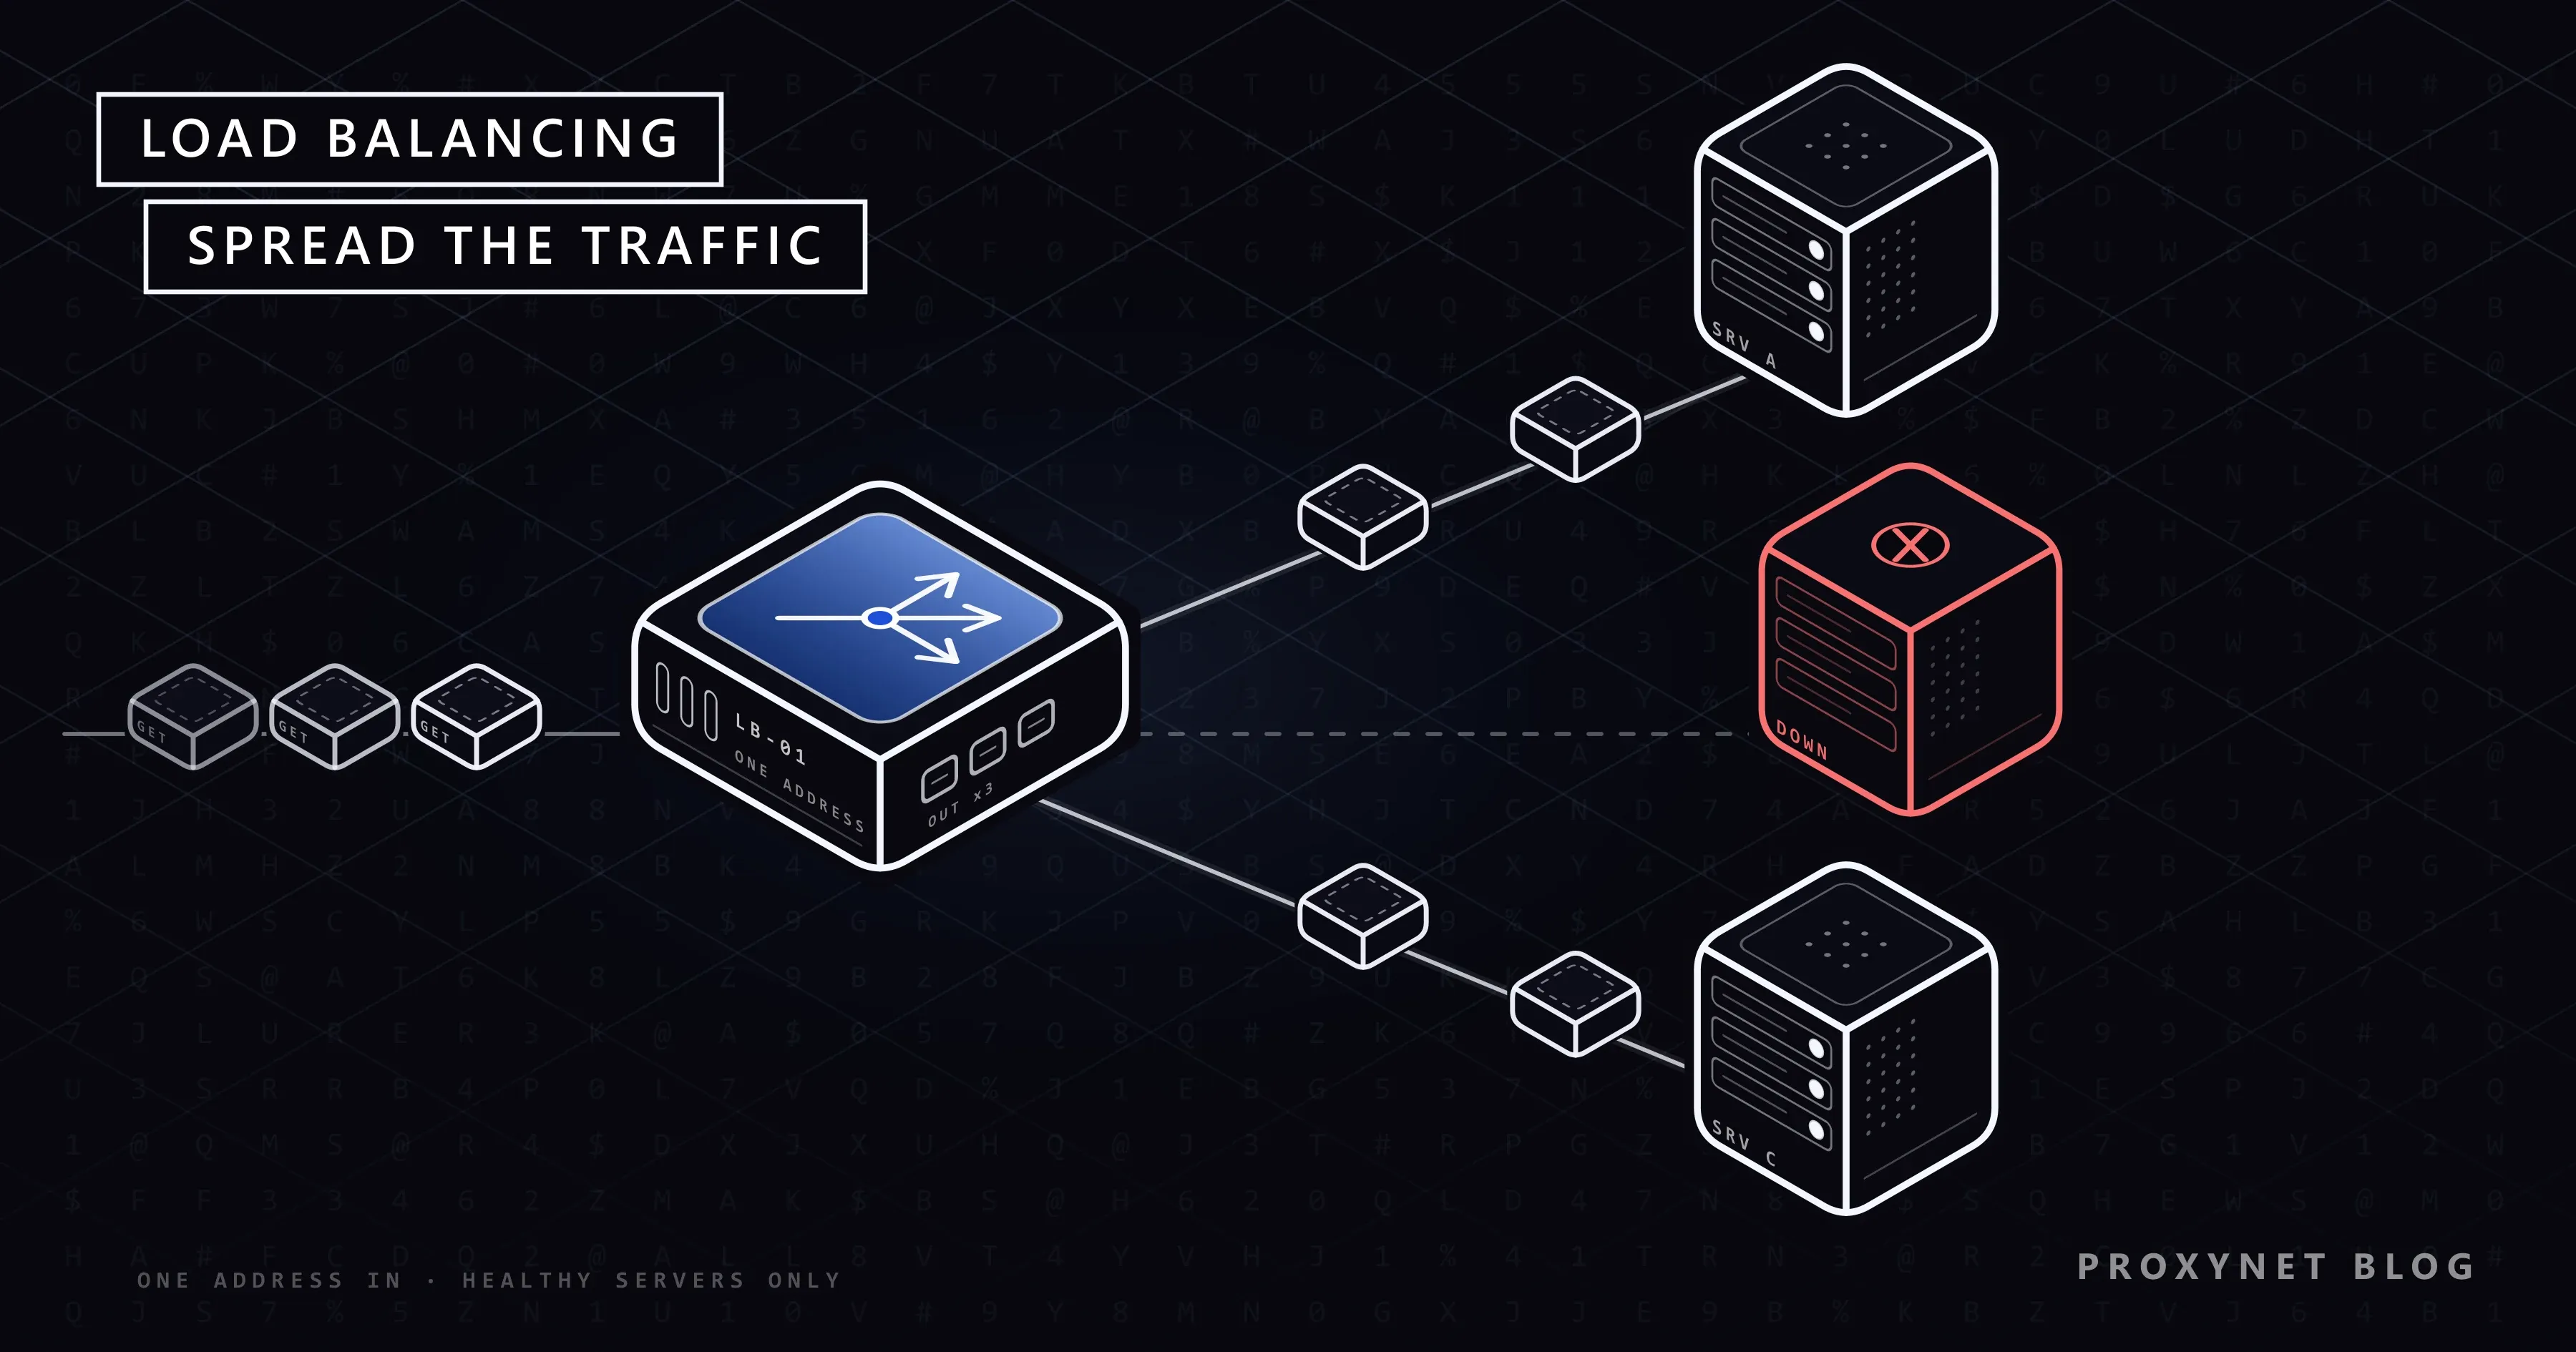
El balanceo de carga es la distribución del tráfico de red o del trabajo entre varios servidores capaces de hacer la misma tarea. Los servidores forman un grupo, que según el software se llama pool, upstream o backend, y el componente que reparte el trabajo es el balanceador de carga.
Para el visitante, el grupo parece un único servidor: un nombre, una dirección, y detrás el balanceador decide qué máquina hace el trabajo. Un balanceador puede ser un equipo de hardware, software en un servidor corriente o un servicio gestionado en la nube; el principio es el mismo, solo cambia quién lo opera.
¿Por qué los sitios web usan un balanceador de carga?
Los sitios usan un balanceador de carga por tres motivos: más capacidad, menos caídas y mantenimiento sin interrupciones.
- Capacidad. Con un balanceador añades servidores uno junto a otro en lugar de comprar una máquina cada vez más grande; esto se llama escalado horizontal (scaling out).
- Disponibilidad. Cuando un servidor se cae, el balanceador deja de enviarle tráfico y los demás siguen trabajando. Los visitantes quizá noten una página más lenta, no una página de error.
- Mantenimiento. Puedes sacar un servidor del grupo, actualizarlo y volver a incorporarlo mientras el resto sigue atendiendo. Una versión nueva se despliega servidor a servidor de la misma forma.
¿Cómo funciona un balanceador de carga?
Un balanceador de carga acepta él mismo la conexión del cliente, elige un servidor sano y le reenvía la petición. En un balanceador HTTP los pasos son:
- El cliente encuentra el balanceador. El DNS convierte el nombre del sitio en la dirección del balanceador, no en la de un servidor. El cliente nunca conoce las direcciones propias de los servidores.
- El balanceador acepta la conexión. Si el sitio usa HTTPS, normalmente es el balanceador quien completa el handshake TLS con su propio certificado, para poder leer la petición.
- Elige un servidor. El algoritmo escoge un servidor del grupo y se salta cualquiera que esté marcado como no disponible en ese momento.
- Reenvía la petición. El balanceador abre su propia conexión con ese servidor (o reutiliza una abierta) y le pasa la petición, a menudo con una cabecera como
X-Forwarded-Forque lleva la IP real del cliente. - Devuelve la respuesta. La respuesta del servidor vuelve al cliente a través del balanceador.
- Sigue comprobando en segundo plano. Las comprobaciones de estado se ejecutan sin parar, así que un servidor caído sale del grupo y uno recuperado vuelve sin que nadie toque la configuración.
El paso 4 tiene un efecto secundario: la aplicación ve la dirección del balanceador como si fuera el cliente. La dirección original viaja en X-Forwarded-For o en la cabecera estándar Forwarded del RFC 7239, y la aplicación solo debe fiarse de ella cuando la petición llega de su propio balanceador.
Balanceo de carga en capa 4 y capa 7: ¿en qué se diferencian?
Un balanceador de capa 4 decide solo con direcciones IP y puertos, mientras que uno de capa 7 lee la petición HTTP y puede decidir por URL, nombre de host, cabecera o cookie. Los números de capa vienen del modelo OSI: la capa 4 es la de transporte (TCP y UDP) y la capa 7, la de aplicación (HTTP y otros).
| Capa 4 | Capa 7 | |
|---|---|---|
| Ve | IP, puerto, protocolo | URL, host, cabeceras, cookies |
| HTTPS | Deja pasar los bytes cifrados | Suele descifrar (terminación TLS) |
| Enrutar por ruta | No | Sí, /api a un grupo propio |
| Coste por petición | Bajo | Mayor, analiza el HTTP |
Un balanceador de capa 4 es más sencillo y sirve para cualquier servicio TCP o UDP, como bases de datos o correo. Uno de capa 7 puede enviar /api y /images a grupos distintos, fijar a un visitante con una cookie y reintentar en otro servidor una petición fallida. Muchas arquitecturas usan los dos, y tanto nginx como HAProxy pueden trabajar en cualquiera de las dos capas.
¿Qué algoritmos de balanceo de carga existen?
Un algoritmo es la regla con la que un balanceador elige el siguiente servidor. Casi todos los productos ofrecen el mismo puñado con nombres un poco distintos.
| Algoritmo | Cómo elige | Funciona bien cuando |
|---|---|---|
| Round robin | Cada servidor por turnos | Servidores y peticiones se parecen |
| Round robin ponderado | Por turnos, los grandes más a menudo | Los servidores tienen tamaños distintos |
| Menos conexiones | Menos conexiones abiertas | La duración de las peticiones varía |
| Hash de IP | Hash de la IP del cliente | Un cliente debe quedarse en un servidor |
| Dos opciones al azar | Dos al azar, gana el menos ocupado | Grupos grandes, varios balanceadores |
Round robin y round robin ponderado
Round robin envía la primera petición al servidor A, la segunda a B, la tercera a C y vuelve a empezar. No tiene en cuenta lo ocupado que está cada servidor, lo cual no importa si servidores y peticiones son parecidos. En nginx es el método predeterminado: la guía de balanceo de carga de nginx indica que se usa round robin cuando no se configura ningún método.
Round robin ponderado asigna un número a cada servidor: con pesos 2 y 1, el servidor más grande recibe dos de cada tres peticiones. Un peso bajo también sirve para reincorporar con suavidad un servidor recién actualizado.
Menos conexiones
Menos conexiones (least connections) envía cada petición nueva al servidor con menos conexiones abiertas. Encaja con tráfico en el que algunas peticiones siguen abiertas durante minutos, como descargas o WebSockets; la documentación de HAProxy advierte que no es la mejor opción para peticiones HTTP cortas.
Hash de IP y hash consistente
El hash de IP pasa la dirección IP del cliente por una función hash y asigna el resultado a un servidor, de modo que la misma dirección acaba siempre en el mismo servidor. La pega: todos los que están detrás de la red de una oficina o de la pasarela de un operador móvil pueden compartir una dirección y caer en un solo servidor.
Además, un hash simple reasigna a la mayoría de los clientes cuando se añade o se quita un servidor. El hash consistente (consistent hashing) lo resuelve. El módulo upstream de nginx describe su opción consistent como una en la que solo se reasignan unas pocas claves cuando cambia el grupo, algo que importa sobre todo en las cachés.
Aleatorio con dos opciones
El método del «poder de dos opciones» (power of two choices) elige dos servidores al azar y envía la petición al menos ocupado. Evita un problema de menos conexiones: varios balanceadores, cada uno con sus propios contadores, pueden elegir a la vez el mismo servidor «menos ocupado». Tomar dos al azar reparte esa avalancha. nginx lo ofrece como random two, y la documentación de backends de HAProxy indica que, desde la versión 3.3, su algoritmo predeterminado elige dos servidores candidatos al azar y sustituye a round robin como opción por defecto.
¿Cómo funcionan las comprobaciones de estado?
Una comprobación de estado (health check) es la forma en que un balanceador descubre que un servidor debe dejar de recibir tráfico. Hay dos tipos, y muchas arquitecturas usan ambos.
- Las comprobaciones pasivas observan el tráfico real. Si falla una petición a un servidor, el balanceador lo marca como caído durante un tiempo. En nginx de código abierto, un servidor se salta tras
max_failserrores (1 por defecto) dentro defail_timeout(10 segundos por defecto) y se vuelve a probar con peticiones reales cuando pasa ese tiempo. - Las comprobaciones activas envían sus propias peticiones de prueba de forma periódica, por ejemplo una petición a una URL
/healthcada pocos segundos. La guía de comprobaciones de estado de HAProxy da sus valores predeterminados: una comprobación cada dos segundos; un servidor sale tras 3 comprobaciones fallidas y vuelve tras 2 correctas.
Para ver qué pasa sin comprobación de estado, montamos en nuestra máquina de pruebas un balanceador round robin mínimo en Node.js, con dos servidores locales que respondían «A» y «B», y paramos B. Todas las respuestas siguieron llegando de A, pero 5 de las 6 peticiones siguientes fueron primero al servidor parado y se rechazaron antes del reintento: el balanceador nunca supo que B había desaparecido.
Una buena comprobación de estado prueba lo que necesitan los usuarios: una que solo abre una conexión TCP se da por buena aunque la aplicación devuelva errores. Tampoco la hagas demasiado estricta, o una base de datos compartida lenta puede sacar a todos los servidores a la vez.
¿Qué son las sesiones fijas?
Las sesiones fijas (sticky sessions), también llamadas persistencia o afinidad de sesión, hacen que el balanceador envíe todas las peticiones de un visitante al mismo servidor. Importan cuando un servidor guarda un carrito o un inicio de sesión en su propia memoria, que los demás servidores no ven.
La afinidad por IP de origen fija al visitante por su dirección, como hace el hash de IP. La persistencia basada en cookies hace que el balanceador anote el servidor elegido en una cookie que las peticiones siguientes devuelven; requiere un balanceador de capa 7, porque la capa 4 no puede leer cookies.
Las sesiones fijas tienen costes: la carga se vuelve desigual y, cuando el servidor asignado falla, sus visitantes pierden la sesión igualmente. El diseño más robusto guarda las sesiones en un almacén compartido, como una base de datos o una caché que todos los servidores pueden leer, de modo que fijar la sesión pasa a ser opcional.
¿Qué son el balanceo por DNS, el GSLB y anycast?
El balanceo por DNS, el GSLB y anycast reparten el tráfico antes de que llegue a un balanceador: deciden a qué sede o centro de datos va cada visitante. Después, un balanceador reparte el tráfico dentro de esa sede.
Con el balanceo por DNS, un nombre tiene varias direcciones y los clientes las reciben en distinto orden. Las respuestas se guardan en caché durante su TTL, así que los clientes siguen usando una dirección muerta hasta que la caché caduca. El GSLB (global server load balancing, balanceo global de servidores) es un servicio DNS más inteligente: comprueba el estado de cada centro de datos y responde con la dirección de uno sano cercano al visitante. Con anycast, muchas ubicaciones anuncian la misma dirección IP y el enrutamiento de internet lleva a cada visitante a una de ellas; el RFC 4786, la guía de la IETF sobre anycast, explica que es el sistema de enrutamiento el que decide qué nodo se usa. Las CDN combinan estos métodos, como explica nuestro artículo ¿Qué es una CDN y cómo funciona?.
¿Un proxy inverso es un balanceador de carga?
La mayoría de los balanceadores de carga HTTP son proxies inversos (reverse proxies): servidores que reciben peticiones en nombre de otros servidores. En cuanto un proxy inverso reenvía a más de un servidor, ya está balanceando carga. La diferencia entre este tipo de proxy y el que configura un usuario la explicamos en Forward proxy y reverse proxy: ¿en qué se diferencian?.
nginx y HAProxy son ejemplos conocidos de código abierto; los dos balancean carga, comprueban el estado de los servidores y terminan TLS. La terminación TLS significa que el balanceador guarda el certificado del sitio y descifra el HTTPS, y luego habla con los servidores en HTTP sin cifrar dentro de una red privada o vuelve a cifrar con un certificado interno. Los certificados quedan en un solo lugar y el balanceador puede leer lo que enruta.
¿Cómo aplican la misma idea los gateways de proxy?
Un gateway de proxy aplica el balanceo de carga en sentido contrario: reparte tus conexiones salientes entre muchas direcciones IP de salida en lugar de repartir peticiones entrantes entre servidores. Envías todas las peticiones a un único endpoint, como pr.proxynet.io:8000, y el gateway decide qué IP de salida lleva cada conexión.
Los Proxies rotativos dan una salida nueva a cada petición, de forma parecida a un balanceador que reparte peticiones en un grupo grande. Encajan con tareas en las que cada petición es independiente, como revisar precios públicos página a página.
Los Proxies de sesión fija funcionan como la persistencia de sesión: las peticiones con el mismo ID de sesión conservan la misma IP de salida durante el tiempo que elijas, de 1 a 60 minutos. Encajan con flujos de varios pasos, en los que el sitio de destino espera al mismo visitante de la primera página a la última.
Hay un detalle que sorprende: una conexión que tu cliente mantiene abierta se queda en su salida, así que la IP puede no cambiar cuando lo esperas. La rotación y sus trampas se explican en Qué es la rotación de IP y cómo funciona.
Dónde te encuentras con el balanceo de carga
- Sitios web y tiendas online: un balanceador reparte a los visitantes entre servidores web y retira los que fallan.
- API y microservicios: cada servicio interno está detrás de su propio balanceador, a menudo gestionado por la plataforma.
- Computación en la nube: los balanceadores gestionados, con listeners, grupos de destino y comprobaciones de estado, sustituyen a nginx o HAProxy operados por cuenta propia.
- Bases de datos: las lecturas se reparten entre varias réplicas y las escrituras van a un servidor principal.
- Redes de oficina: un router con balanceo de carga reparte las conexiones salientes entre dos líneas de internet.
Errores frecuentes
- Comprobaciones de estado que no comprueban nada. Una que solo abre un puerto se da por buena mientras la aplicación devuelve errores.
- Guardar sesiones en la memoria del servidor y olvidar las sesiones fijas. Los usuarios pierden la sesión al azar porque las peticiones saltan de un servidor a otro.
- Fiarse de
X-Forwarded-Forvenga de quien venga. Un cliente puede enviar esa cabecera él mismo; acéptala solo de tu propio balanceador. - Un balanceador sin respaldo. El balanceador se convierte en el punto único de fallo que querías eliminar.
- TTL de DNS largos delante de un sitio que falla. Los clientes conservan la dirección muerta tanto tiempo como lo permita el TTL.
- Poco margen para una caída. Si tres servidores trabajan cada uno al 80 %, perder uno sobrecarga a los otros dos.
Guía de decisión
| Lo que necesitas | Qué usar |
|---|---|
| Servidores iguales, peticiones cortas | Round robin |
| Servidores de distinto tamaño | Round robin ponderado |
| Peticiones largas o desiguales | Menos conexiones |
| Grupo grande o varios balanceadores | Dos opciones al azar |
| Carrito o sesión en la memoria del servidor | Sesiones fijas, mejor un almacén compartido |
| Cualquier servicio TCP o UDP | Balanceador de capa 4 |
| Enrutar por URL o host | Balanceador de capa 7 |
| Usuarios en varias regiones | GSLB o anycast, luego balanceadores locales |
Preguntas frecuentes
¿Qué diferencia hay entre un balanceador de carga y un API gateway?
Un balanceador de carga reparte el tráfico entre servidores; un API gateway además verifica claves de API, aplica límites de frecuencia y transforma las peticiones. Muchos gateways balancean carga internamente, y a menudo hay un balanceador delante de ellos.
¿El balanceo de carga es lo mismo que el failover?
No, aunque se solapan. El failover cambia a un sistema de reserva cuando falla el activo, mientras que el balanceo de carga usa todos los servidores a la vez; un balanceador con comprobaciones de estado te da failover como efecto secundario.
¿El balanceador de carga es un punto único de fallo?
Puede serlo, por eso los entornos de producción usan al menos dos. Un esquema habitual son dos balanceadores que comparten una IP flotante mediante un protocolo como VRRP, de modo que el de reserva toma la dirección cuando falla el activo; los balanceadores gestionados en la nube se encargan de esto por ti.
¿Qué algoritmo de balanceo de carga conviene más?
Ninguno sirve para todos los casos. Round robin es una opción por defecto sensata con servidores iguales y peticiones cortas, menos conexiones ayuda cuando la duración de las peticiones varía y el método de dos opciones al azar escala bien en grupos grandes.
¿Qué es un router con balanceo de carga?
Es un router con dos o más conexiones a internet que reparte tu tráfico saliente entre ellas. Normalmente reparte por conexión, así que una sola descarga sigue yendo por una línea, mientras que muchas conexiones juntas usan las dos.
¿El balanceo de carga hace más rápido un sitio web?
Lo hace más rápido bajo carga, no en cada petición. Un servidor único sin tráfico responde tan rápido como un grupo; la ganancia aparece cuando, de otro modo, el tráfico haría cola en una sola máquina.
En resumen
El balanceo de carga reparte las peticiones entre un grupo de servidores detrás de una sola dirección, para que un sitio pueda crecer, sobrevivir a la caída de un servidor y actualizarse sin interrupciones. El algoritmo decide quién recibe la siguiente petición, las comprobaciones de estado deciden quién puede recibirla y las sesiones fijas deciden si un visitante se queda donde está. Los gateways de proxy usan las mismas ideas para el tráfico saliente, donde la rotación y las sesiones fijas deciden tu IP de salida; las opciones están en nuestra página de productos proxy.