Hiç görmediğiniz billing-example-support.com adresinden bir fatura geliyor ve sizden bir ödemeyi onaylamanız isteniyor. Herhangi bir yere tıklamadan önce iki şeyi bilmek istersiniz: bu adın arkasında kim var ve ad ne zamandan beri kullanılıyor? WHOIS sorgusu ikinci sorunun cevabını saniyeler içinde verir. Birinci soruya ise bugünlerde çoğu zaman boş bir alan, "redacted" (gizlendi) notu ve bir iletişim formuyla cevap verir.
Bu yazıda bir WHOIS kaydının neler içerdiğini, sorgunun kaydı nasıl bulduğunu ve eski hizmetin yerini neden RDAP'nin aldığını anlatıyoruz. Ardından sahibin adının neden gizlendiğini, bir alan adının ya da IP adresinin nasıl sorgulanacağını ve kaydın nerede işe yaramaz hâle geldiğini ele alıyoruz.
WHOIS nedir?
WHOIS, bir kayıt veritabanına bir ad ya da numara hakkında soru sormayı sağlayan bir protokoldür; aynı sözcük günlük dilde "bunu kim kaydettirmiş, bakalım" anlamında da kullanılır. Protokol 2004 tarihli RFC 3912 belgesinde tanımlıdır: istemci bir WHOIS sunucusunun 43 numaralı TCP portuna bağlanır, alan adı gibi tek satırlık bir metin gönderir; sunucu serbest biçimli bir metinle yanıt verir ve bağlantıyı kapatır.
Bu sadelik aynı zamanda zayıf noktasıdır. RFC 3912'nin kendisi, protokolde güçlü bir güvenlik önlemi bulunmadığını ve uluslararası karakterlere hiç uyarlanmadığını, bu yüzden yanıtın hangi karakter kümesiyle yazıldığını belirtemediğini söyler. Her kayıt operatörü yanıtlarını kendi biçiminde yazar; bu yüzden WHOIS metnini okuyan programlar kolayca bozulur.
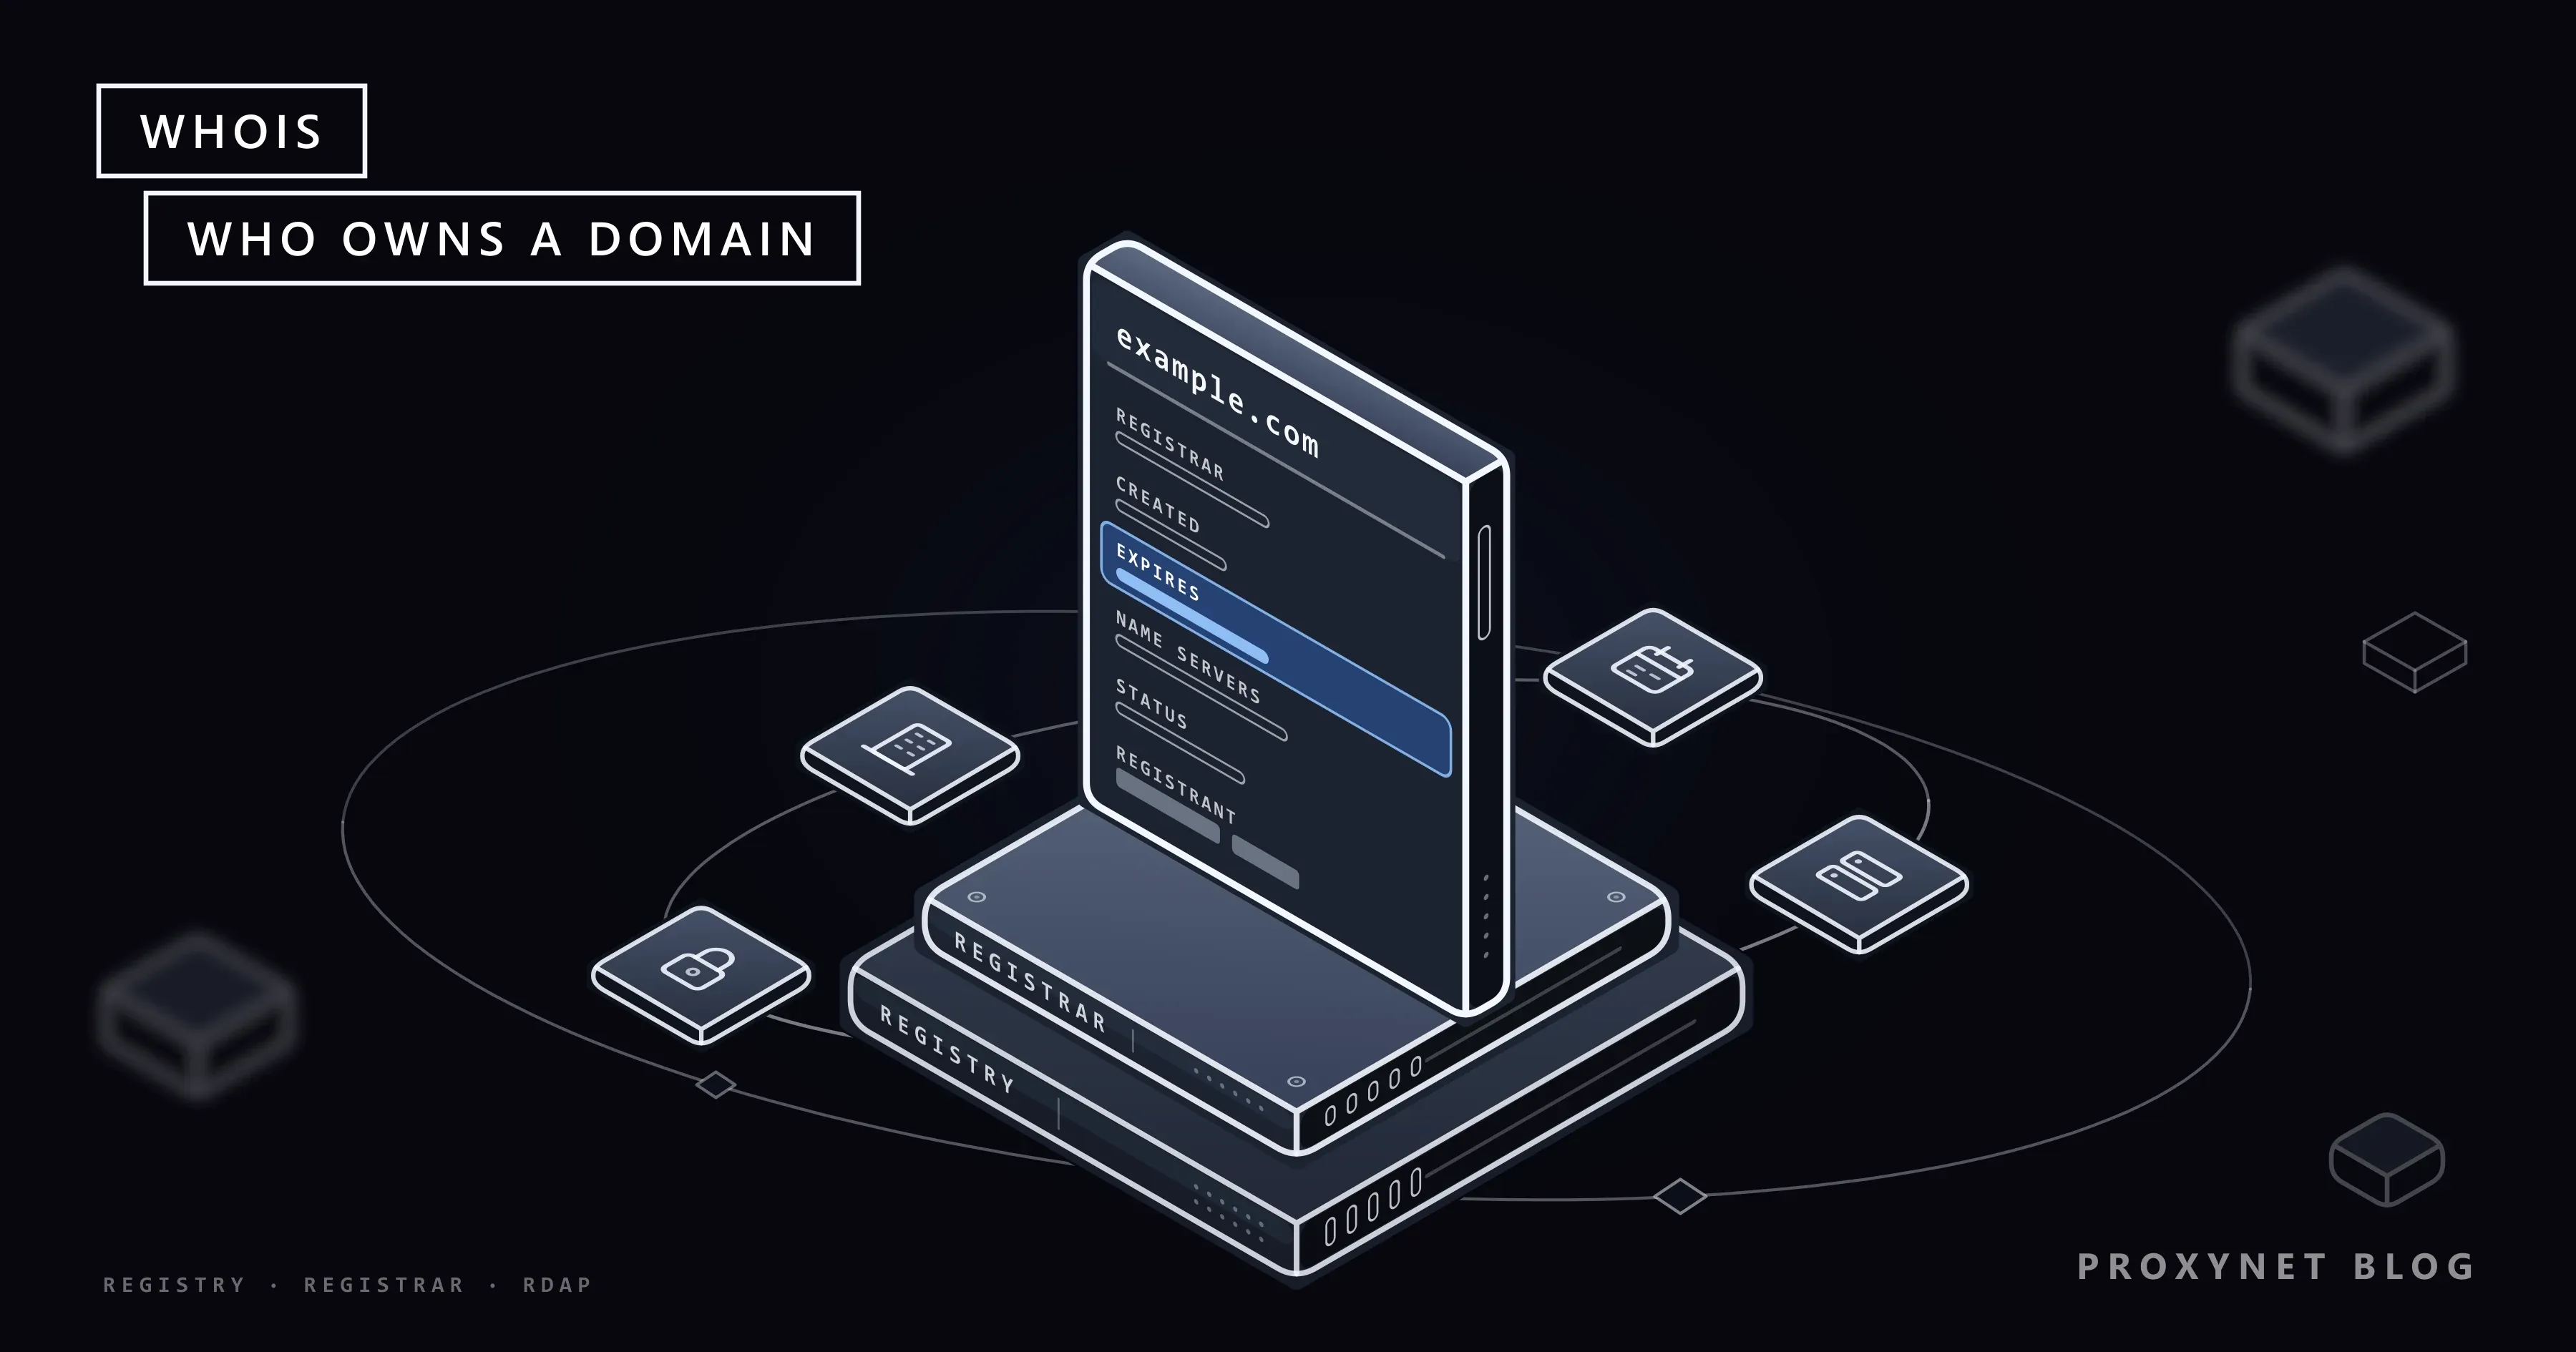
Kayıt verisini üç taraf tutar. Kayıt operatörü (registry), .com ya da .org gibi tek bir uzantıyı işletir ve o uzantıdaki adların ana listesini tutar. Kayıt kuruluşu (registrar), adları kullanıcılara satan ve müşterinin iletişim bilgilerini saklayan şirkettir. Alan adı sahibi (registrant) ise adın adına kayıtlı olduğu kişi ya da kuruluştur. Sorgu önce kayıt operatörüne gider; operatör kaydın yalnız bir kısmını tutuyorsa ardından kayıt kuruluşuna.
WHOIS kaydında neler görünür?
Bir alan adı kaydı, adı kimin yönettiğini, ne zaman oluşturulduğunu, ne zaman sona ereceğini, hangi ad sunucularının ona yanıt verdiğini ve hangi kilitlerin konduğunu gösterir. Veri alanlarının etiketleri WHOIS ile RDAP'de biraz farklıdır, ama içerik aynıdır.
| Alan | Size ne söyler? | Örnek |
|---|---|---|
| Kayıt kuruluşu | Adın satın alındığı şirket | Example Registrar, Inc. |
| Oluşturulma | Adın ilk kayıt tarihi | 1995-08-14 |
| Bitiş | Ödenmiş sürenin sonu | 2027-08-13 |
| Güncelleme | Kayıttaki son değişiklik | 2026-08-14 |
| Ad sunucuları | Ad için DNS sorgularına yanıt veren sunucular | ns1.example.net |
| Durum | Kilitler ve bekleyen işlemler | client transfer prohibited |
| Alan adı sahibi | Sahip; genellikle gizli | REDACTED |
| Kötüye kullanım iletişimi | Şikâyetin gideceği adres | abuse@registrar.example |
Durum kodları çoğu kişinin atladığı ama en çok bilgi veren kısımdır. client transfer prohibited, kayıt kuruluşunun adı başka bir kayıt kuruluşuna taşınmaya karşı kilitlediğini gösterir ve sağlıklı bir alan adında olağan bir durumdur. pending delete ya da redemption period gibi bir durum ise adın süresinin dolduğunu ve yeniden boşa çıkmak üzere olduğunu söyler.
Ad sunucuları kaydı, adları adreslere çeviren sistem olan DNS'e bağlar. Kayıt, yenileme ve ad sunucularının bir siteyi nasıl erişilebilir kıldığını alan adı nedir yazımızda anlattık; bu yazı kaydın kendisinde kalıyor.
WHOIS sorgusu nasıl çalışır?
Sorgu, uzantıdan başlayıp kaydı tutan veritabanında biten kısa bir soru zinciridir.
- Uzantıyı bulun. İstemci adın son parçasını,
example.comiçincom'u alır ve o uzantıyı hangi kayıt operatörünün işlettiğini bulur. RDAP'de bu liste, alan adı sisteminin kökünü koordine eden kurum IANA'nın yayımladığı herkese açık bir dosyadır. - Kayıt operatörüne sorun. Operatörün sunucusu elindeki bilgiyi verir: kayıt kuruluşu, tarihler, durum ve ad sunucuları.
- Yönlendirmeyi izleyin.
.comdahil birçok kayıt operatörü iletişim bilgisi tutmaz, yalnız kayıt kuruluşunu adıyla bildirir. Yanıt bu durumda kayıt kuruluşunun kendi sunucusunu gösterir. - Kayıt kuruluşuna sorun. Kayıt kuruluşu kaydın iletişim kısmını verir; politikasının gerektirdiği kişisel alanları gizleyerek.
Aynı zincir IP adreslerinde de işler; tek fark, ilk adımın alan adı kayıt operatörünü değil, o adres aralığından sorumlu bölgesel internet kayıt kuruluşunu bulmasıdır.
RDAP nedir, WHOIS'in yerini neden aldı?
RDAP (Registration Data Access Protocol), WHOIS'in halefidir: aynı kayıt verisini HTTPS üzerinden ve düzenli JSON biçiminde sunar. Alan etiketleri ve hata kodları standarttır; doğru sunucuyu bulmanın yolu da protokolün içindedir. Genel alan adı uzantılarını koordine eden kuruluş ICANN, genel uzantılardaki her kayıt operatörünün ve kayıt kuruluşunun 26 Ağustos 2019'a kadar bir RDAP hizmeti açmasını zorunlu tuttu.
Geçiş 28 Ocak 2025'te tamamlandı. ICANN'in RDAP SSS sayfasına göre bu tarihten beri genel uzantıların kayıt operatörleri ve kayıt kuruluşları, 43 numaralı portta ya da web'de WHOIS hizmeti sunmak zorunda değildir; üç istisna vardır: .com, .name ve .post. Eski WHOIS sunucuları çalışmayı sürdürebilir, ama yetkili kaynak RDAP'dir.
| Özellik | WHOIS | RDAP |
|---|---|---|
| Taşıma | 43 numaralı TCP portunda düz metin | HTTPS |
| Yanıt biçimi | Serbest metin, operatöre göre değişir | Sabit etiketli JSON |
| Sunucuyu bulma | Her araca gömülü | IANA'nın bootstrap dosyaları |
| Gizleme | "REDACTED" gibi bir metin | Alan alan işaretlenir |
| Genel uzantılarda zorunlu mu? | 28 Ocak 2025'ten beri hayır | Evet |
Ülke uzantıları kendi kurallarına uyar, çünkü ICANN'in sözleşmeleri onları bağlamaz. Bu yazıyı yazdığımız gün IANA'nın bootstrap dosyası 1.204 uzantı için RDAP sunucusu listeliyordu; .uk listedeydi, .de ve .tr değildi. Listede olmayan uzantılarda kayıt operatörünün kendi sitesine ya da WHOIS sunucusuna başvurulur.
WHOIS'te sahibin adı neden gizli?
Çünkü bu bilgi kişisel veridir. 2018'e kadar WHOIS kayıtlarında sahibin tam adı, posta adresi, telefonu ve e-postası sık sık açıkça yer alırdı ve kayıtlar bu yüzden spam listelerinin gözde kaynağıydı. AB'nin Genel Veri Koruma Tüzüğü (GDPR) o yıl yürürlüğe girdiğinden beri kayıt kuruluşları bu alanları çoğu sahip için varsayılan olarak gizliyor; genel uzantılarda kuralları, 21 Ağustos 2025'ten beri yürürlükte olan ICANN Kayıt Verisi Politikası (Registration Data Policy) koyuyor.
Kayıt kuruluşu bir kaydı gizlediğinde politika, kaldırılması gereken alanları sayar: sahibin adı, sokak adresi, posta kodu ve telefonu, diğer iletişim kişilerinin aynı alanlarıyla birlikte. Şehir de gizlenebilir. E-postanın yerine kayıt kuruluşu, sahibin kim olduğunu açığa çıkarmadan ona ulaşan bir e-posta adresi ya da web formu yayımlamak zorundadır. Ülke ve, toplandıysa, eyalet ya da il bilgisi herkese açık kalır; sahip izin verdiyse kuruluş adı da görünür.
RDAP her gizli alanı açıkça işaretler. RFC 9537, yanıta her gizlenmiş alanı ve nasıl gizlendiğini sayan bir redacted listesi ekler: tamamen kaldırılmış, boş değer olarak bırakılmış, kısmen silinmiş ya da örneğin bir iletişim formu bağlantısıyla değiştirilmiş. Böylece bir program "gizlendi" ile "hiç girilmedi" durumlarını birbirinden ayırabilir; düz WHOIS metni bunu yapamıyordu.
Gizleme ile gizlilik hizmeti aynı şey değildir. Gizlemede kayıt kuruluşu bu alanları herkese açık yanıtta göstermez, ama gerçek bilgilerinizi kendi sisteminde tutar; gizlilik hizmeti (WHOIS gizliliği ya da WHOIS koruması adıyla satılır) ise kaydın kendisine sizin yerinize aracı bir şirketin bilgilerini yazar. İki durumda da kayıt kuruluşu sahibin kim olduğunu bilir.
Meşru bir gerekçesi olan biri, örneğin bir marka davasındaki avukat, gizli veriyi isteyebilir: genel uzantılarda ICANN'in Kayıt Verisi Talep Hizmeti (RDRS) talepleri katılımcı kayıt kuruluşlarına iletir, kuruluşlar da her talebi ayrı ayrı değerlendirir.
WHOIS sorgulama nasıl yapılır?
En kolay yol bir web aracıdır; en ayrıntılısı terminal.
- Web'de. ICANN Lookup bir alan adı alır, RDAP üzerinden kayıt operatörüne ve kayıt kuruluşuna sorar ve sonucu tek sayfada gösterir. Kayıt kuruluşlarının sitelerinde de, genellikle alan adı aramasının yanında, bir sorgulama kutusu bulunur.
- macOS ve Linux. İkisinde de bir
whoiskomutu vardır (Linux'ta çoğu zaman ayrı bir paket olarak gelir):whois example.comdoğru WHOIS sunucusuna sorar ve yanıtını metin olarak yazar. - Windows. Windows'ta yerleşik bir
whoiskomutu yoktur; Windows 11 Pro test bilgisayarımızda da bulunamadı. Microsoft, Sysinternals araçları arasında Whois adlı ayrı bir program sunar; RDAP'yi her Windows bilgisayarda bulunan PowerShell'den de sorgulayabilirsiniz. - Ülke uzantıları. Birçok ülkenin kayıt operatörü kendi sitesinde bir sorgulama aracı çalıştırır; ICANN Lookup sonuç bulamadığında ilk bakılacak yer burasıdır.
.tr uzantılı adlar BTK'nın (Bilgi Teknolojileri ve İletişim Kurumu) işlettiği TRABİS ("tr" Ağ Bilgi Sistemi) üzerinden yönetilir; bu adlar için sorgu, TRABİS sitesindeki "Alan Adı Sorgusu (Whois)" sayfasından yapılır. IANA'nın kayıtlarında .tr için bir WHOIS sunucusu (whois.trabis.gov.tr) görünür, bir RDAP sunucusu ise görünmez.
İleri seviye: komut satırından RDAP sorgusu
RDAP düz HTTPS olduğu için her HTTP istemcisi sorabilir. PowerShell'de Invoke-RestMethod, JSON yanıtını alan alan okuyabileceğiniz bir nesneye çevirir:
$r = Invoke-RestMethod -Uri "https://rdap.verisign.com/com/v1/domain/example.com"
$r.events | Format-Table eventAction, eventDate
Test bilgisayarımızda bu komut example.com için tarihli dört olay döndürdü: 14 Ağustos 1995'teki kayıttan 13 Ağustos 2027'deki bitişe kadar. Yanıtta ayrıca üç istemci kilidi vardı, alan adı sahibi ise hiç yoktu, çünkü .com kayıt operatörü iletişim bilgisi tutmaz. Uydurduğumuz bir ad için gelen yanıt HTTP 404 (bulunamadı) oldu; RDAP "kayıtlı değil" bilgisini böyle verir.
Ardından icann.org adını, .org kayıt operatörünün yanıtındaki bağlantıyı izleyerek kayıt kuruluşunda sorguladık. Sahibin adı, sokak adresi, şehri ve posta kodu boş geldi, telefon alanı kaldırılmıştı, e-postanın yerinde de bir iletişim formu adresi vardı; kuruluş adı ve eyalet ise görünür kaldı. redacted listesi, RFC 9537'nin tarif ettiği gibi, her alanı ve gizleme yöntemini tek tek sayıyordu.
IP WHOIS nedir?
IP WHOIS, aynı türden sorgunun IP adresleri için yapılanıdır: adres bloğunun hangi kuruluşta olduğunu, bloğun ne büyüklükte olduğunu, hangi ülkede kayıtlı olduğunu ve kötüye kullanımın nereye bildirileceğini gösterir. Veri, Number Resource Organization'ın listelediği beş bölgesel internet kayıt kuruluşundan (RIR) gelir: Afrika için AFRINIC, Asya-Pasifik için APNIC, ABD, Kanada ve Karayipler'in bir bölümü için ARIN, Latin Amerika ve Karayipler için LACNIC, Avrupa, Orta Doğu ve Orta Asya'nın bir bölümü için RIPE NCC. Türkiye'deki IP adresleri RIPE NCC bölgesindedir.
1.1.1.1 için yaptığımız test sorgusu APNIC'e gitti ve 1.1.1.0/24 bloğunu döndürdü: Avustralya'da, APNIC Research and Development adına kayıtlı. Aynı kayıttaki bir not, bloğu çözümleyiciyi işleten şirketin ağı AS13335'in yönlendirdiğini söylüyordu. Bloğun sahibi ile trafiği taşıyan ağ farklı kuruluşlar olabilir ve kayıt ikisini birden ancak sahip bunu yazdıysa gösterir.
Yönlendiren ağ bir ASN (otonom sistem numarası) ile tanınır; bir ağ, adres aralıklarını internetin geri kalanına bu numarayla duyurur. Bir adresin ASN'sini nasıl bulacağınızı ve numaranın neyi açığa çıkardığını ASN nedir yazımızda anlattık.
Siteler bir IP'nin arkasındaki ağa neden bakar?
Çünkü IP WHOIS ve ASN verisi, isteğin hangi tür ağdan geldiğini söyler. Ev internet sağlayıcısına ait bir adresten gelen ziyaret sıradan bir müşteri gibi görünür; bir hosting şirketinin aralığından gelen ziyaret ise sunucu gibi görünür ve dolandırıcılık filtreleri, analiz araçları ve içerik kuralları bu ikisine farklı davranır. Siteler bu veriyi kendileri okur; isteğin içinde ayrıca belirtilmesi gerekmez.
Bir sitenin gerçek müşterilere nasıl davrandığını test ederken ağın önemli olmasının nedeni de budur. Residential Proxy çıkışı bir ev bağlantısının adresini ve ağını taşır; Proxynet'te çıkışı ülkeye, şehre ve ücretsiz olarak ASN'ye göre daraltabilirsiniz, böylece site sizin seçtiğiniz sağlayıcının ağını görür.
WHOIS, oltalama (phishing) alan adlarını fark etmeye nasıl yardım eder?
Alan adının yaşı en hızlı işaretlerden biridir. Yıllardır kullandığınız bir mağaza ya da banka uzun zaman önce kaydedilmiş bir adda durur; geçen hafta oluşturulmuş bir adda şifrenizi isteyen bir sayfa ise şüpheyi hak eder. Kayıttaki oluşturulma tarihine, kayıt kuruluşuna ve duruma bakmak on saniye sürer.
Benzer adlar en yaygın hiledir: bir harf değiştirilir, bir tire eklenir ya da başka bir uzantı seçilir. Bu yönteme typosquatting (yazım hatasına dayalı alan adı kapatma) denir; kalıplarını typosquatting yazımızda gösterdik. WHOIS kontrolü bir sayfanın güvenli olduğunu kanıtlamaz, ama tanıdık bir markayı taklit eden, bir haftalık bir ad durmak için güçlü bir nedendir.
WHOIS ne işe yarar?
- Alan adı almak: alınmış bir adın ne zaman sona ereceğini ve kilitli olup olmadığını görmek.
- Kendi alan adlarınızı izlemek: sahip olduğunuz her adın bitiş tarihini, kayıt kuruluşunu ve transfer kilidini doğrulamak.
- Kötüye kullanım bildirmek: bir alan adı için kayıt kuruluşunun, bir IP adresi için ağın şikâyet iletişimini bulmak.
- Güvenlik çalışması: şüpheli alan adlarının yaşını belirlemek ve saldırı yapan bir adresin hangi kuruluşta olduğunu görmek.
- Marka koruma: markanın adını taklit eden yeni kayıtları fark etmek ve bir uyuşmazlık için kayıt bilgilerini toplamak.
Marka ekipleri bu sorguları, sayfanın müşterilerinin bulunduğu ülkelerden nasıl göründüğüne bakarak tamamlar, çünkü taklit siteler çoğu zaman ziyaretçinin konumuna göre farklı içerik gösterir; bu izlemeyi marka koruma sayfamızda anlattık.
WHOIS size neleri söyleyemez?
WHOIS size sitenin kendisini değil, kaydı anlatır. Sayfayı kimin yaptığını, sunucunun fiziksel olarak nerede durduğunu ya da içeriğin meşru olup olmadığını gösteremez. Hosting şirketi de yalnız dolaylı olarak, ad sunucuları ya da adın gösterdiği IP adresi üzerinden görünür.
Gizli bir sahip, dürüst bir küçük işletme için de bir dolandırıcı için de olağandır. Kayıt yanlış da olabilir, çünkü kayıt kuruluşları müşterinin yazdığı her bilgiyi doğrulamaz; ICANN hatalı veriyle ilgili şikâyetleri kabul eder, ama eksiksiz görünen bir kayıt da yanlış olabilir.
Sık yapılan hatalar
- "Redacted" ibaresini uyarı işareti saymak. Kişisel kayıtların çoğu varsayılan olarak gizlenir; bu, sahip hakkında hiçbir şey söylemez.
- Bitiş tarihini "yakında boşa çıkacak" diye okumak. Ek süre ve kurtarma dönemleri, süresi dolan bir adı bu tarihten sonra da haftalarca kayıtlı tutar.
- Kayıt kuruluşunu sahip sanmak. Adı kayıt kuruluşu satar; adın sahibi ise kayıttaki kişi ya da kuruluştur.
- IP WHOIS'ten sokak adresi beklemek. Kayıt, bloğu tutan kuruluşu gösterir; cihazın nerede olduğunu değil.
- Her uzantı için 43 numaralı porttaki araçları kullanmak.
.com,.nameve.postdışındaki genel uzantılar WHOIS'i kapatmış olabilir; RDAP kullanın.
Karar rehberi
| İhtiyacınız | Ne kullanmalı? |
|---|---|
| Alan adını kim, ne zamana kadar yönetiyor? | ICANN Lookup ya da bir kayıt kuruluşunun sorgusu |
| Bir ülke uzantısının verisi | O ülkenin kayıt operatörünün sorgusu |
| Bir betik için alanlar | HTTPS üzerinden RDAP JSON |
| Bir IP adresi kimde? | Bölgesel kayıt kuruluşunda IP WHOIS |
| Bir IP'yi hangi ağ duyuruyor? | ASN sorgusu |
| Gizli sahip, hukuki bir gerekçeyle | RDRS ya da kayıt kuruluşu üzerinden açıklama talebi |
| Hızlı bir oltalama kontrolü | Oluşturulma tarihi, kayıt kuruluşu ve durum |
Sıkça sorulan sorular
WHOIS hâlâ kullanılıyor mu?
Evet, ama daha çok bir ad olarak. 28 Ocak 2025'ten beri genel uzantılar RDAP'ye dayanıyor; yalnız .com, .name ve .post WHOIS sunmak zorunda. Birçok ülke uzantısı ise yalnız WHOIS çalıştırıyor. Örneğin ICANN Lookup da arka planda RDAP'yi sorgular.
WHOIS sorgulama ücretli mi?
Hayır. ICANN Lookup, kayıt kuruluşlarının sorgu araçları, RDAP sunucuları ve whois komutu ücretsizdir. Bazı ücretli hizmetler ise geçmişi satar: bir kaydın gizlemeden ya da transferden önceki eski sürümlerini.
WHOIS bilgilerimi nasıl gizlerim?
Genel uzantıların çoğunda bir şey yapmanız gerekmez: kayıt kuruluşları kişisel verileri varsayılan olarak gizler. Kayıt kuruluşunuz bir gizlilik hizmeti (WHOIS koruması) sunuyorsa bu hizmet bir adım ileri gider ve kayıttaki iletişim bilgisinin kendisini değiştirir. Ülke uzantıları kendi kurallarını koyar; kullandığınız uzantının kayıt operatörünün politikasına bakın.
Gizlilik açıkken alan adının sahibini öğrenebilir miyim?
Genellikle doğrudan öğrenemezsiniz. Kayıtta görünen iletişim formu ya da e-posta üzerinden sahibine yazabilir, kayıt kuruluşuna kötüye kullanım bildirebilir ya da meşru bir hukuki gerekçeniz varsa ICANN'in RDRS hizmeti veya kayıt kuruluşunun kendisi üzerinden açıklama talep edebilirsiniz.
Windows'ta whois komutu var mı?
Hayır, Windows'ta yerleşik bir whois komutu yoktur. Bir web aracı, Microsoft'un ayrı olarak sunduğu Sysinternals Whois aracı ya da PowerShell'de Invoke-RestMethod ile yapılan bir RDAP sorgusu kullanabilirsiniz.
WHOIS ile DNS arasındaki fark nedir?
WHOIS bir adı kimin, hangi koşullarla kaydettirdiğini söyler; DNS ise bilgisayarlara adın şu anda nereyi gösterdiğini söyler. Kayıtlı bir alan adının çalışan bir DNS kaydı olmayabilir.
Özet
WHOIS, kayıt verisini sorgulamanın yoludur: kayıt kuruluşu, tarihler, durum, ad sunucuları ve giderek daha seyrek olarak sahibin bilgileri. Genel uzantılarda yerini, her gizli alanı işaretleyen RDAP aldı; ülke uzantıları ise kendi sorgu araçlarını kullanıyor. IP WHOIS aynı işi adres blokları için beş bölgesel kayıt kuruluşu üzerinden yapar ve ASN ile birlikte sitelere bir isteğin hangi tür ağdan geldiğini söyler. Trafiğinizin hangi ağdan geldiği test ya da izleme işiniz için önemliyse seçenekleri proxy ürünleri sayfamızda karşılaştırabilirsiniz.