Eine Rechnung kommt von billing-example-support.com, einer Domain, die Sie noch nie gesehen haben, und bittet Sie, eine Zahlung zu bestätigen. Bevor Sie irgendetwas anklicken, wollen Sie zwei Dinge wissen: wer hinter diesem Namen steht und wie lange es ihn schon gibt. Eine WHOIS-Abfrage beantwortet die zweite Frage in Sekunden. Auf die erste antwortet sie heute meist mit einem leeren Feld, einem Vermerk „redacted“ und einem Kontaktformular.
Dieser Beitrag zeigt, was ein WHOIS-Eintrag enthält, wie eine Abfrage ihn findet und warum RDAP den alten Dienst abgelöst hat. Außerdem erklärt er, warum der Name des Inhabers verborgen ist, wie Sie eine Domain oder eine IP-Adresse nachschlagen und wo der Eintrag aufhört, nützlich zu sein.
Was ist WHOIS?
WHOIS ist ein Protokoll, mit dem man eine Registrierungsdatenbank nach einem Namen oder einer Nummer fragt, und zugleich die allgemeine Kurzform für „nachsehen, wer das registriert hat“. Das Protokoll beschreibt RFC 3912 aus dem Jahr 2004: Ein Client öffnet eine Verbindung zu TCP-Port 43 eines WHOIS-Servers, schickt eine Textzeile, etwa einen Domainnamen, und der Server antwortet mit freiem Text und schließt die Verbindung.
Diese Einfachheit ist zugleich seine Schwäche. RFC 3912 selbst hält fest, dass das Protokoll keine Vorkehrungen für starke Sicherheit enthält und nie internationalisiert wurde; es kann also nicht angeben, welchen Zeichensatz die Antwort verwendet. Außerdem formatiert jede Registry ihre Antworten auf eigene Weise, sodass Programme, die WHOIS-Text auswerten, leicht brechen.
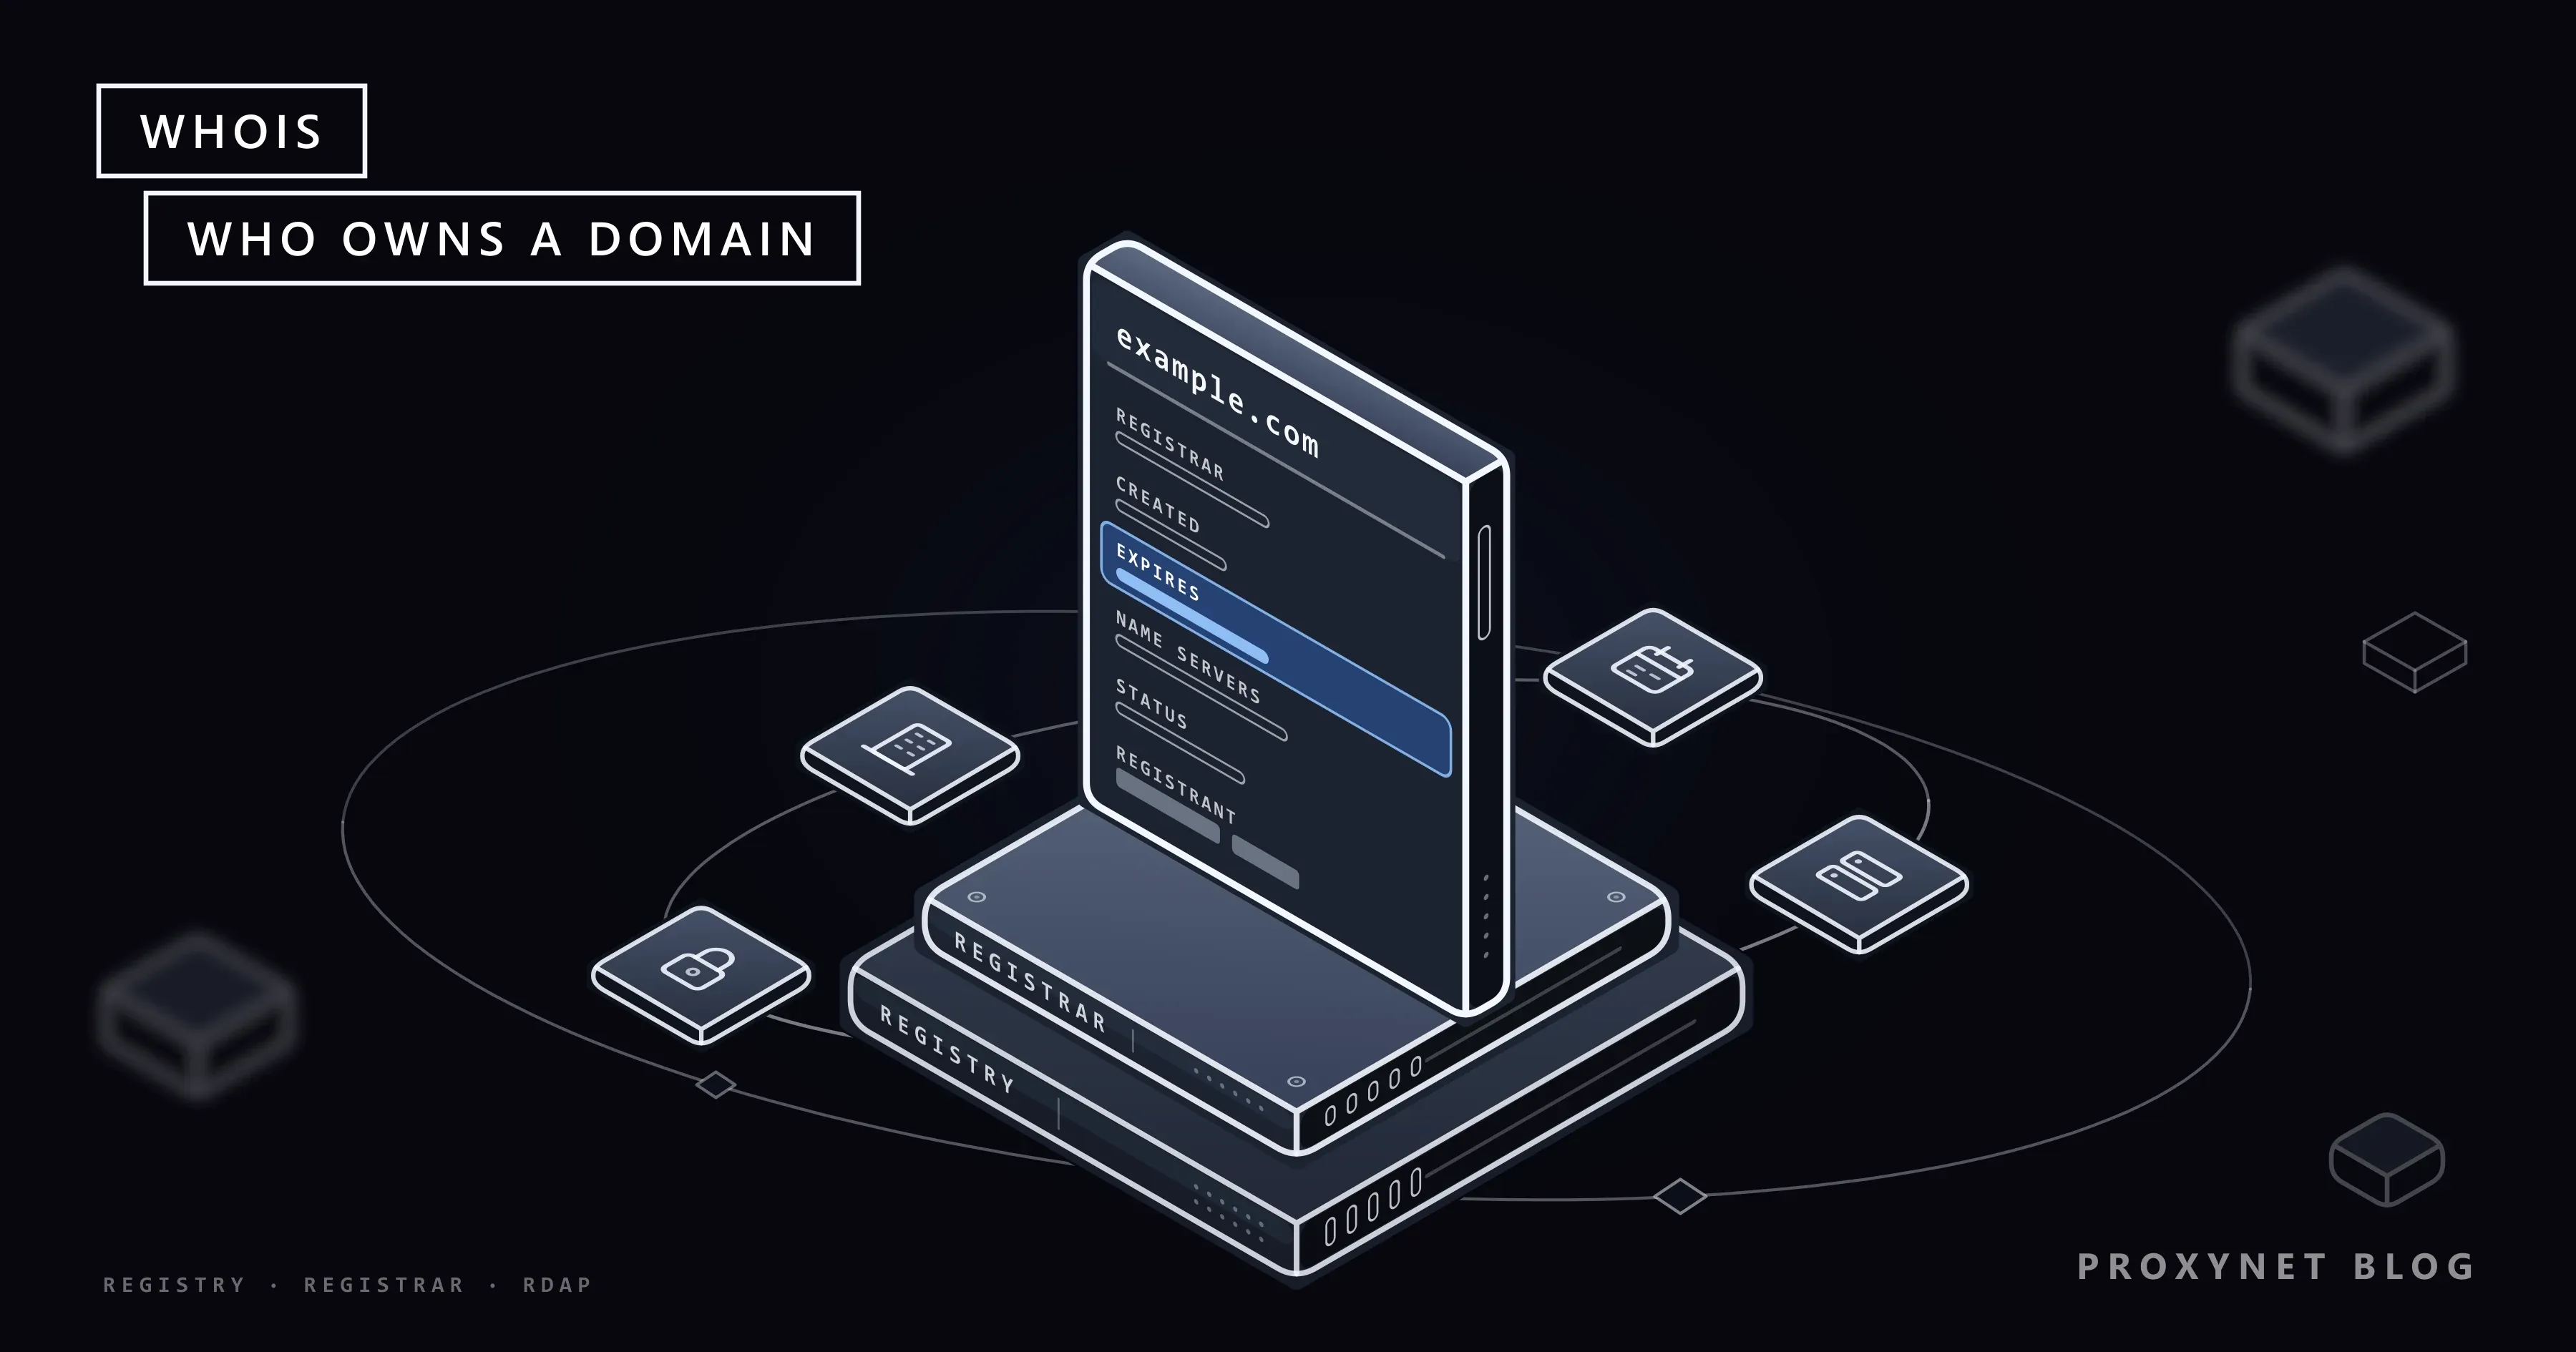
Drei Parteien halten Registrierungsdaten. Eine Registry betreibt eine Endung, etwa .com oder .org, und führt die maßgebliche Liste der Namen darunter. Ein Registrar ist die Firma, die Namen an die Öffentlichkeit verkauft und die Kontaktdaten der Kunden verwahrt. Der Domaininhaber ist die Person oder Organisation, auf die der Name registriert ist. Eine Abfrage fragt zuerst die Registry und, wenn diese nur einen Teil des Eintrags führt, den Registrar.
Was zeigt ein WHOIS-Eintrag?
Ein Domain-Eintrag zeigt, wer den Namen verwaltet, wann er angelegt wurde, wann er abläuft, welche Nameserver für ihn antworten und welche Sperren gesetzt sind. Die Bezeichnungen unterscheiden sich zwischen WHOIS und RDAP leicht, der Inhalt ist derselbe.
| Feld | Was es Ihnen sagt | Beispiel |
|---|---|---|
| Registrar | Die Firma, bei der der Name gekauft wurde | Example Registrar, Inc. |
| Angelegt | Wann der Name erstmals registriert wurde | 1995-08-14 |
| Läuft ab | Wann die bezahlte Laufzeit endet | 2027-08-13 |
| Aktualisiert | Die letzte Änderung am Eintrag | 2026-08-14 |
| Nameserver | Welche Server das DNS für ihn beantworten | ns1.example.net |
| Status | Sperren und laufende Vorgänge | client transfer prohibited |
| Domaininhaber | Der Inhaber; meist geschwärzt | REDACTED |
| Abuse-Kontakt | Wo Sie Missbrauch melden | abuse@registrar.example |
Die Statuscodes überspringen die meisten Leser, dabei sagen sie am meisten. client transfer prohibited bedeutet, dass der Registrar den Namen gegen einen Umzug zu einem anderen Registrar gesperrt hat, was bei einer gesunden Domain normal ist. Ein Status wie pending delete oder redemption period heißt, dass der Name verfallen ist und auf dem Weg zurück auf den freien Markt ist.
Die Nameserver verbinden den Eintrag mit dem DNS, dem System, das Namen in Adressen übersetzt. Unser Leitfaden dazu, was ein Domainname ist, behandelt Registrierung, Verlängerung und wie die Nameserver eine Website erreichbar machen; dieser Beitrag bleibt beim Eintrag selbst.
Wie funktioniert eine WHOIS-Abfrage?
Eine Abfrage ist eine kurze Kette von Fragen, die bei der Endung beginnt und bei der Datenbank endet, die den Eintrag führt.
- Die Endung finden. Der Client nimmt das letzte Label des Namens,
cominexample.com, und ermittelt, welche Registry es betreibt. Für RDAP ist diese Liste eine öffentliche Datei der IANA, der Stelle, die die Wurzel des Domain-Systems koordiniert. - Die Registry fragen. Der Server der Registry liefert, was sie führt: Registrar, Daten, Status und Nameserver.
- Dem Verweis folgen. Viele Registries, darunter die von
.com, speichern keine Kontaktdaten und nennen nur den Registrar. Die Antwort verweist dann auf dessen eigenen Server. - Den Registrar fragen. Der Registrar liefert den Kontaktteil des Eintrags, mit geschwärzten persönlichen Feldern, wo seine Richtlinie es verlangt.
Dieselbe Kette funktioniert für IP-Adressen, nur findet der erste Schritt statt einer Domain-Registry die regionale Internet-Registry, die für den Adressbereich zuständig ist.
Was ist RDAP und warum hat es WHOIS abgelöst?
RDAP (Registration Data Access Protocol) ist der Nachfolger von WHOIS: Es liefert dieselben Registrierungsdaten, aber als strukturiertes JSON über HTTPS, mit festen Feldnamen, festen Fehlercodes und einem eingebauten Weg, den richtigen Server zu finden. Die ICANN, die Organisation, die die generischen Domain-Endungen koordiniert, verpflichtete alle generischen Registries und Registrare, bis zum 26. August 2019 einen RDAP-Dienst zu betreiben.
Endgültig wurde der Wechsel am 28. Januar 2025. Seit diesem Tag müssen Registries und Registrare generischer Endungen laut RDAP-FAQ der ICANN kein WHOIS mehr anbieten, weder auf Port 43 noch im Web, mit drei Ausnahmen: .com, .name und .post. Alte WHOIS-Server dürfen weiterlaufen, die maßgebliche Quelle ist aber RDAP.
| Merkmal | WHOIS | RDAP |
|---|---|---|
| Übertragung | Klartext auf TCP-Port 43 | HTTPS |
| Antwortformat | Freier Text, je nach Registry verschieden | JSON mit festen Feldnamen |
| Server finden | In jedes Tool eingebaut | Bootstrap-Dateien der IANA |
| Schwärzung | Text wie „REDACTED“ | Feld für Feld gekennzeichnet |
| Pflicht für generische Endungen | Nein, seit 28. Januar 2025 | Ja |
Länderendungen folgen eigenen Regeln, weil die Verträge der ICANN sie nicht binden. Am Tag, an dem wir diesen Text geschrieben haben, führte die Bootstrap-Datei der IANA RDAP-Server für 1.204 Endungen, darunter .uk, aber nicht .de; für die übrigen fragen Sie die Website oder den WHOIS-Server der jeweiligen Registry.
Warum ist der Name des Inhabers in WHOIS verborgen?
Weil er ein personenbezogenes Datum ist. Bis 2018 zeigte ein WHOIS-Eintrag oft den vollen Namen, die Postanschrift, die Telefonnummer und die E-Mail des Inhabers, was ihn zu einer beliebten Quelle für Spam-Listen machte. Seit die DSGVO in jenem Jahr wirksam wurde, schwärzen Registrare diese Felder für die meisten Inhaber standardmäßig, und die Registration Data Policy (Richtlinie für Registrierungsdaten) der ICANN, in Kraft seit dem 21. August 2025, regelt das für generische Endungen.
Wenn ein Registrar einen Eintrag schwärzt, listet die Richtlinie die Felder auf, die verschwinden müssen: Name, Straße, Postleitzahl und Telefonnummer des Inhabers sowie dieselben Felder für weitere Kontakte. Auch die Stadt darf verborgen werden. Anstelle der E-Mail muss der Registrar eine E-Mail-Adresse oder ein Webformular veröffentlichen, über das der Inhaber erreichbar ist, ohne dass seine Identität offengelegt wird. Land und, wo erhoben, Bundesland oder Provinz bleiben öffentlich, ebenso der Name der Organisation, wenn der Inhaber zugestimmt hat.
RDAP kennzeichnet jedes verborgene Feld ausdrücklich. RFC 9537 ergänzt die Antwort um eine Liste redacted, die jedes entfernte Feld nennt und angibt, wie es verborgen wurde: ganz entfernt, als leerer Wert belassen, teilweise entfernt oder ersetzt, zum Beispiel durch einen Link zu einem Kontaktformular. Ein Programm kann so „geschwärzt“ von „nie angegeben“ unterscheiden, was reiner WHOIS-Text nicht konnte.
Schwärzung ist nicht dasselbe wie ein Privacy-Dienst. Bei der Schwärzung verbirgt der Registrar Felder in der öffentlichen Antwort, speichert aber Ihre echten Angaben; ein Privacy-Dienst (verkauft als WHOIS Privacy oder WHOIS-Schutz) setzt die Angaben einer Weiterleitungsfirma in den Eintrag selbst. So oder so weiß der Registrar, wer der Inhaber ist.
Wer einen berechtigten Grund hat, etwa eine Anwältin in einem Markenstreit, kann die verborgenen Daten anfordern: Für generische Endungen leitet der Registration Data Request Service (RDRS, Dienst für Anfragen zu Registrierungsdaten) der ICANN Anfragen an teilnehmende Registrare weiter, die von Fall zu Fall entscheiden.
Wie führen Sie eine WHOIS-Abfrage durch?
Am einfachsten geht es mit einem Web-Tool, am genauesten im Terminal.
- Im Web. ICANN Lookup nimmt einen Domainnamen entgegen, fragt Registry und Registrar über RDAP ab und zeigt das Ergebnis auf einer Seite. Auch Registrare bieten ein Abfragefeld an, meist neben ihrer Domainsuche.
- macOS und Linux. Beide haben einen Befehl
whois(unter Linux oft als eigenes Paket):whois example.comfragt den passenden WHOIS-Server und gibt dessen Text aus. - Windows. Windows hat keinen eingebauten Befehl
whois, und auf unserem Test-PC mit Windows 11 Pro war auch keiner zu finden. Microsoft bietet ein separates Sysinternals-Tool namens Whois an, oder Sie fragen RDAP über PowerShell ab, das jeder Windows-Rechner hat. - Länderendungen. Viele Länder-Registries betreiben eine eigene Abfrage auf ihrer Website; dort sehen Sie zuerst nach, wenn ICANN Lookup nichts findet.
Für Fortgeschrittene: eine RDAP-Abfrage in der Kommandozeile
RDAP ist reines HTTPS, daher kann jeder HTTP-Client fragen. In PowerShell wandelt Invoke-RestMethod das JSON in ein Objekt um, das Sie Feld für Feld lesen können:
$r = Invoke-RestMethod -Uri "https://rdap.verisign.com/com/v1/domain/example.com"
$r.events | Format-Table eventAction, eventDate
Auf unserem Test-PC lieferte das vier datierte Ereignisse für example.com, von der Registrierung am 14. August 1995 bis zum Ablauf am 13. August 2027, dazu drei Client-Sperren und überhaupt keinen Domaininhaber, weil die .com-Registry keine Kontaktdaten führt. Ein ausgedachter Name ergab HTTP 404 (nicht gefunden), die Art, wie RDAP „nicht registriert“ sagt.
Danach haben wir icann.org bei seinem Registrar abgefragt, auf den die Antwort der .org-Registry verwies. Name, Straße, Stadt und Postleitzahl des Inhabers kamen leer zurück, die Telefonnummer war entfernt und die E-Mail durch eine Kontaktformular-Adresse ersetzt, während Organisation und Bundesstaat sichtbar blieben. Die Liste redacted nannte jedes Feld und seine Methode, so wie RFC 9537 es beschreibt.
Was ist IP-WHOIS?
IP-WHOIS ist dieselbe Art von Abfrage für eine IP-Adresse: Sie zeigt, welche Organisation den Adressblock hält, wie groß er ist, in welchem Land er registriert ist und wo Sie Missbrauch melden. Die Daten stammen von den fünf regionalen Internet-Registries (RIRs), die die Number Resource Organization aufführt: AFRINIC für Afrika, APNIC für den asiatisch-pazifischen Raum, ARIN für die USA, Kanada und Teile der Karibik, LACNIC für Lateinamerika und die Karibik sowie das RIPE NCC für Europa, den Nahen Osten und Teile Zentralasiens.
Unsere Testabfrage für 1.1.1.1 ging an APNIC und lieferte den Block 1.1.1.0/24, registriert in Australien auf APNIC Research and Development, mit dem Vermerk, dass AS13335, das Netz der Firma, die den Resolver betreibt, ihn routet. Inhaber und transportierendes Netz können sich unterscheiden, und der Eintrag zeigt beide nur, wenn der Inhaber das einträgt.
Dieses routende Netz wird durch eine ASN (autonome Systemnummer) gekennzeichnet, die Nummer, mit der ein Netz seine Adressbereiche dem übrigen Internet ankündigt. Unser Beitrag dazu, was eine ASN ist, erklärt, wie Sie die ASN einer Adresse finden und was die Nummer verrät.
Warum lesen Websites das Netz hinter einer IP?
Weil IP-WHOIS- und ASN-Daten verraten, aus welcher Art von Netz eine Anfrage kommt. Ein Besuch von einer Adresse eines Heim-Internetanbieters wirkt wie ein gewöhnlicher Kunde; ein Besuch aus dem Bereich eines Hosting-Unternehmens wirkt wie ein Server, und Betrugsfilter, Analyse-Tools und Inhaltsregeln behandeln beides unterschiedlich. Websites lesen diese Daten passiv; nichts in der Anfrage muss sie erwähnen.
Deshalb zählt das Netz auch, wenn Sie testen, wie sich eine Website für echte Kunden verhält. Ein Ausgang über unseren Residential-Proxy trägt die Adresse und das Netz eines Heimanschlusses, und bei Proxynet können Sie ihn nach Land, Stadt und, kostenlos, nach ASN eingrenzen, sodass die Website das Anbieternetz sieht, das Sie gewählt haben.
Wie hilft WHOIS, eine Phishing-Domain zu erkennen?
Das Alter der Domain ist eines der schnellsten Signale. Ein Shop oder eine Bank, die Sie seit Jahren nutzen, sitzt auf einem Namen, der vor langer Zeit registriert wurde; eine Seite, die auf einem letzte Woche angelegten Namen nach Ihrem Passwort fragt, verdient Misstrauen. Das Anlagedatum im Eintrag, zusammen mit Registrar und Status, prüfen Sie in zehn Sekunden.
Täuschend ähnliche Namen sind der übliche Trick: ein vertauschter Buchstabe, ein zusätzlicher Bindestrich oder eine andere Endung, wie unser Leitfaden zu Typosquatting zeigt. Eine WHOIS-Prüfung beweist nicht, dass eine Seite sicher ist, aber ein eine Woche alter Name, der eine bekannte Marke kopiert, ist ein starker Grund, innezuhalten.
Wofür wird WHOIS genutzt?
- Domainkauf: prüfen, wann ein vergebener Name abläuft und ob er gesperrt ist.
- Eigene Domains im Blick behalten: Ablaufdatum, Registrar und Transfersperre für jeden Namen bestätigen, den Sie besitzen.
- Missbrauchsmeldungen: den Abuse-Kontakt des Registrars für eine Domain finden oder den des Netzes für eine IP-Adresse.
- Sicherheitsarbeit: verdächtige Domains datieren und prüfen, welche Organisation eine angreifende Adresse hält.
- Markenschutz: neue Registrierungen erkennen, die einen Markennamen kopieren, und die Registrierungsfakten für einen Streitfall sammeln.
Markenteams verbinden diese Abfragen mit einem Blick auf die Seite selbst aus den Ländern ihrer Kunden, weil eine täuschend ähnliche Website je nach Standort oft andere Inhalte zeigt; unsere Seite zum Markenschutz beschreibt dieses Monitoring.
Was kann WHOIS Ihnen nicht sagen?
WHOIS gibt Auskunft über die Registrierung, nicht über die Website. Es kann nicht zeigen, wer eine Seite gebaut hat, wo der Server physisch steht oder ob der Inhalt seriös ist. Das Hosting-Unternehmen erscheint nur indirekt, über die Nameserver oder die IP-Adresse, auf die der Name zeigt.
Ein verborgener Inhaber ist bei einem ehrlichen Kleinunternehmen ebenso normal wie bei einem Betrüger. Und der Eintrag kann falsch sein, weil Registrare nicht jedes Detail prüfen, das ein Kunde eintippt; die ICANN nimmt Beschwerden über ungenaue Daten an, aber auch ein vollständig wirkender Eintrag kann falsch sein.
Häufige Fehler
- „Redacted“ als Warnsignal werten. Die meisten privaten Registrierungen sind standardmäßig geschwärzt; über den Inhaber sagt das nichts.
- Das Ablaufdatum als „bald frei“ lesen. Karenz- und Wiederherstellungsfristen halten einen verfallenen Namen nach diesem Datum noch wochenlang registriert.
- Den Registrar für den Inhaber halten. Der Registrar hat den Namen verkauft; der Domaininhaber hält ihn.
- Von IP-WHOIS eine Straßenadresse erwarten. Es zeigt die Organisation, die den Block hält, nicht, wo ein Gerät steht.
- Port-43-Tools für jede Endung nutzen. Generische Endungen außer
.com,.nameund.posthaben WHOIS womöglich abgeschaltet; nutzen Sie RDAP.
Entscheidungshilfe
| Ihr Bedarf | Was Sie nutzen |
|---|---|
| Wer eine Domain verwaltet und bis wann | ICANN Lookup oder die Abfrage eines Registrars |
| Daten zu einer Länderendung | Die eigene Abfrage der Länder-Registry |
| Felder für ein Skript | RDAP-JSON über HTTPS |
| Wer eine IP-Adresse hält | IP-WHOIS bei der regionalen Registry |
| Welches Netz eine IP ankündigt | Eine ASN-Abfrage |
| Der verborgene Inhaber, aus rechtlichem Grund | Ein Offenlegungsantrag über RDRS oder den Registrar |
| Eine schnelle Phishing-Prüfung | Anlagedatum, Registrar und Status |
Häufige Fragen
Wird WHOIS noch verwendet?
Ja, aber vor allem als Begriff. Seit dem 28. Januar 2025 stützen sich generische Endungen auf RDAP, außer .com, .name und .post, die WHOIS weiter anbieten müssen; viele Länderendungen betreiben nur WHOIS. ICANN Lookup zum Beispiel fragt im Hintergrund RDAP ab.
Ist eine WHOIS-Abfrage kostenlos?
Ja. ICANN Lookup, die Abfragen der Registrare, RDAP-Server und der Befehl whois kosten nichts. Manche kostenpflichtigen Dienste verkaufen stattdessen Verläufe: ältere Fassungen eines Eintrags aus der Zeit vor der Schwärzung oder vor einem Transfer.
Wie verberge ich meine Daten in WHOIS?
Bei den meisten generischen Endungen müssen Sie nichts tun: Registrare schwärzen personenbezogene Daten standardmäßig. Ein Privacy-Dienst, falls Ihr Registrar einen anbietet, geht weiter und ersetzt den Kontakt selbst. Länderendungen legen eigene Regeln fest, prüfen Sie also die Richtlinie Ihrer Registry.
Kann ich herausfinden, wem eine Domain mit aktivem Datenschutz gehört?
Meist nicht direkt. Sie können dem Inhaber über das Kontaktformular oder die E-Mail im Eintrag schreiben, dem Registrar Missbrauch melden oder, mit einem berechtigten rechtlichen Grund, die Offenlegung über den RDRS der ICANN oder beim Registrar selbst beantragen.
Gibt es unter Windows einen Befehl whois?
Nein, Windows hat keinen eingebauten Befehl whois. Nutzen Sie eine Web-Abfrage, das separate Sysinternals-Tool Whois von Microsoft oder eine RDAP-Abfrage aus PowerShell mit Invoke-RestMethod.
Was ist der Unterschied zwischen WHOIS und DNS?
WHOIS sagt Ihnen, wer einen Namen registriert hat und zu welchen Bedingungen; DNS sagt Computern, wohin der Name gerade zeigt. Eine registrierte Domain kann trotzdem kein funktionierendes DNS haben.
Fazit
WHOIS ist die Abfrage für Registrierungsdaten: Registrar, Daten, Status, Nameserver und, immer seltener, der Inhaber. Bei generischen Endungen hat RDAP übernommen und kennzeichnet jedes geschwärzte Feld, während Länderendungen ihre eigenen Abfragen behalten. IP-WHOIS leistet dasselbe für Adressblöcke über die fünf regionalen Registries und verrät zusammen mit der ASN, aus welcher Art von Netz eine Anfrage kommt. Wenn für Tests oder Monitoring zählt, aus welchem Netz Ihr Traffic ankommt, vergleichen Sie die Optionen auf unserer Proxy-Produktseite.