

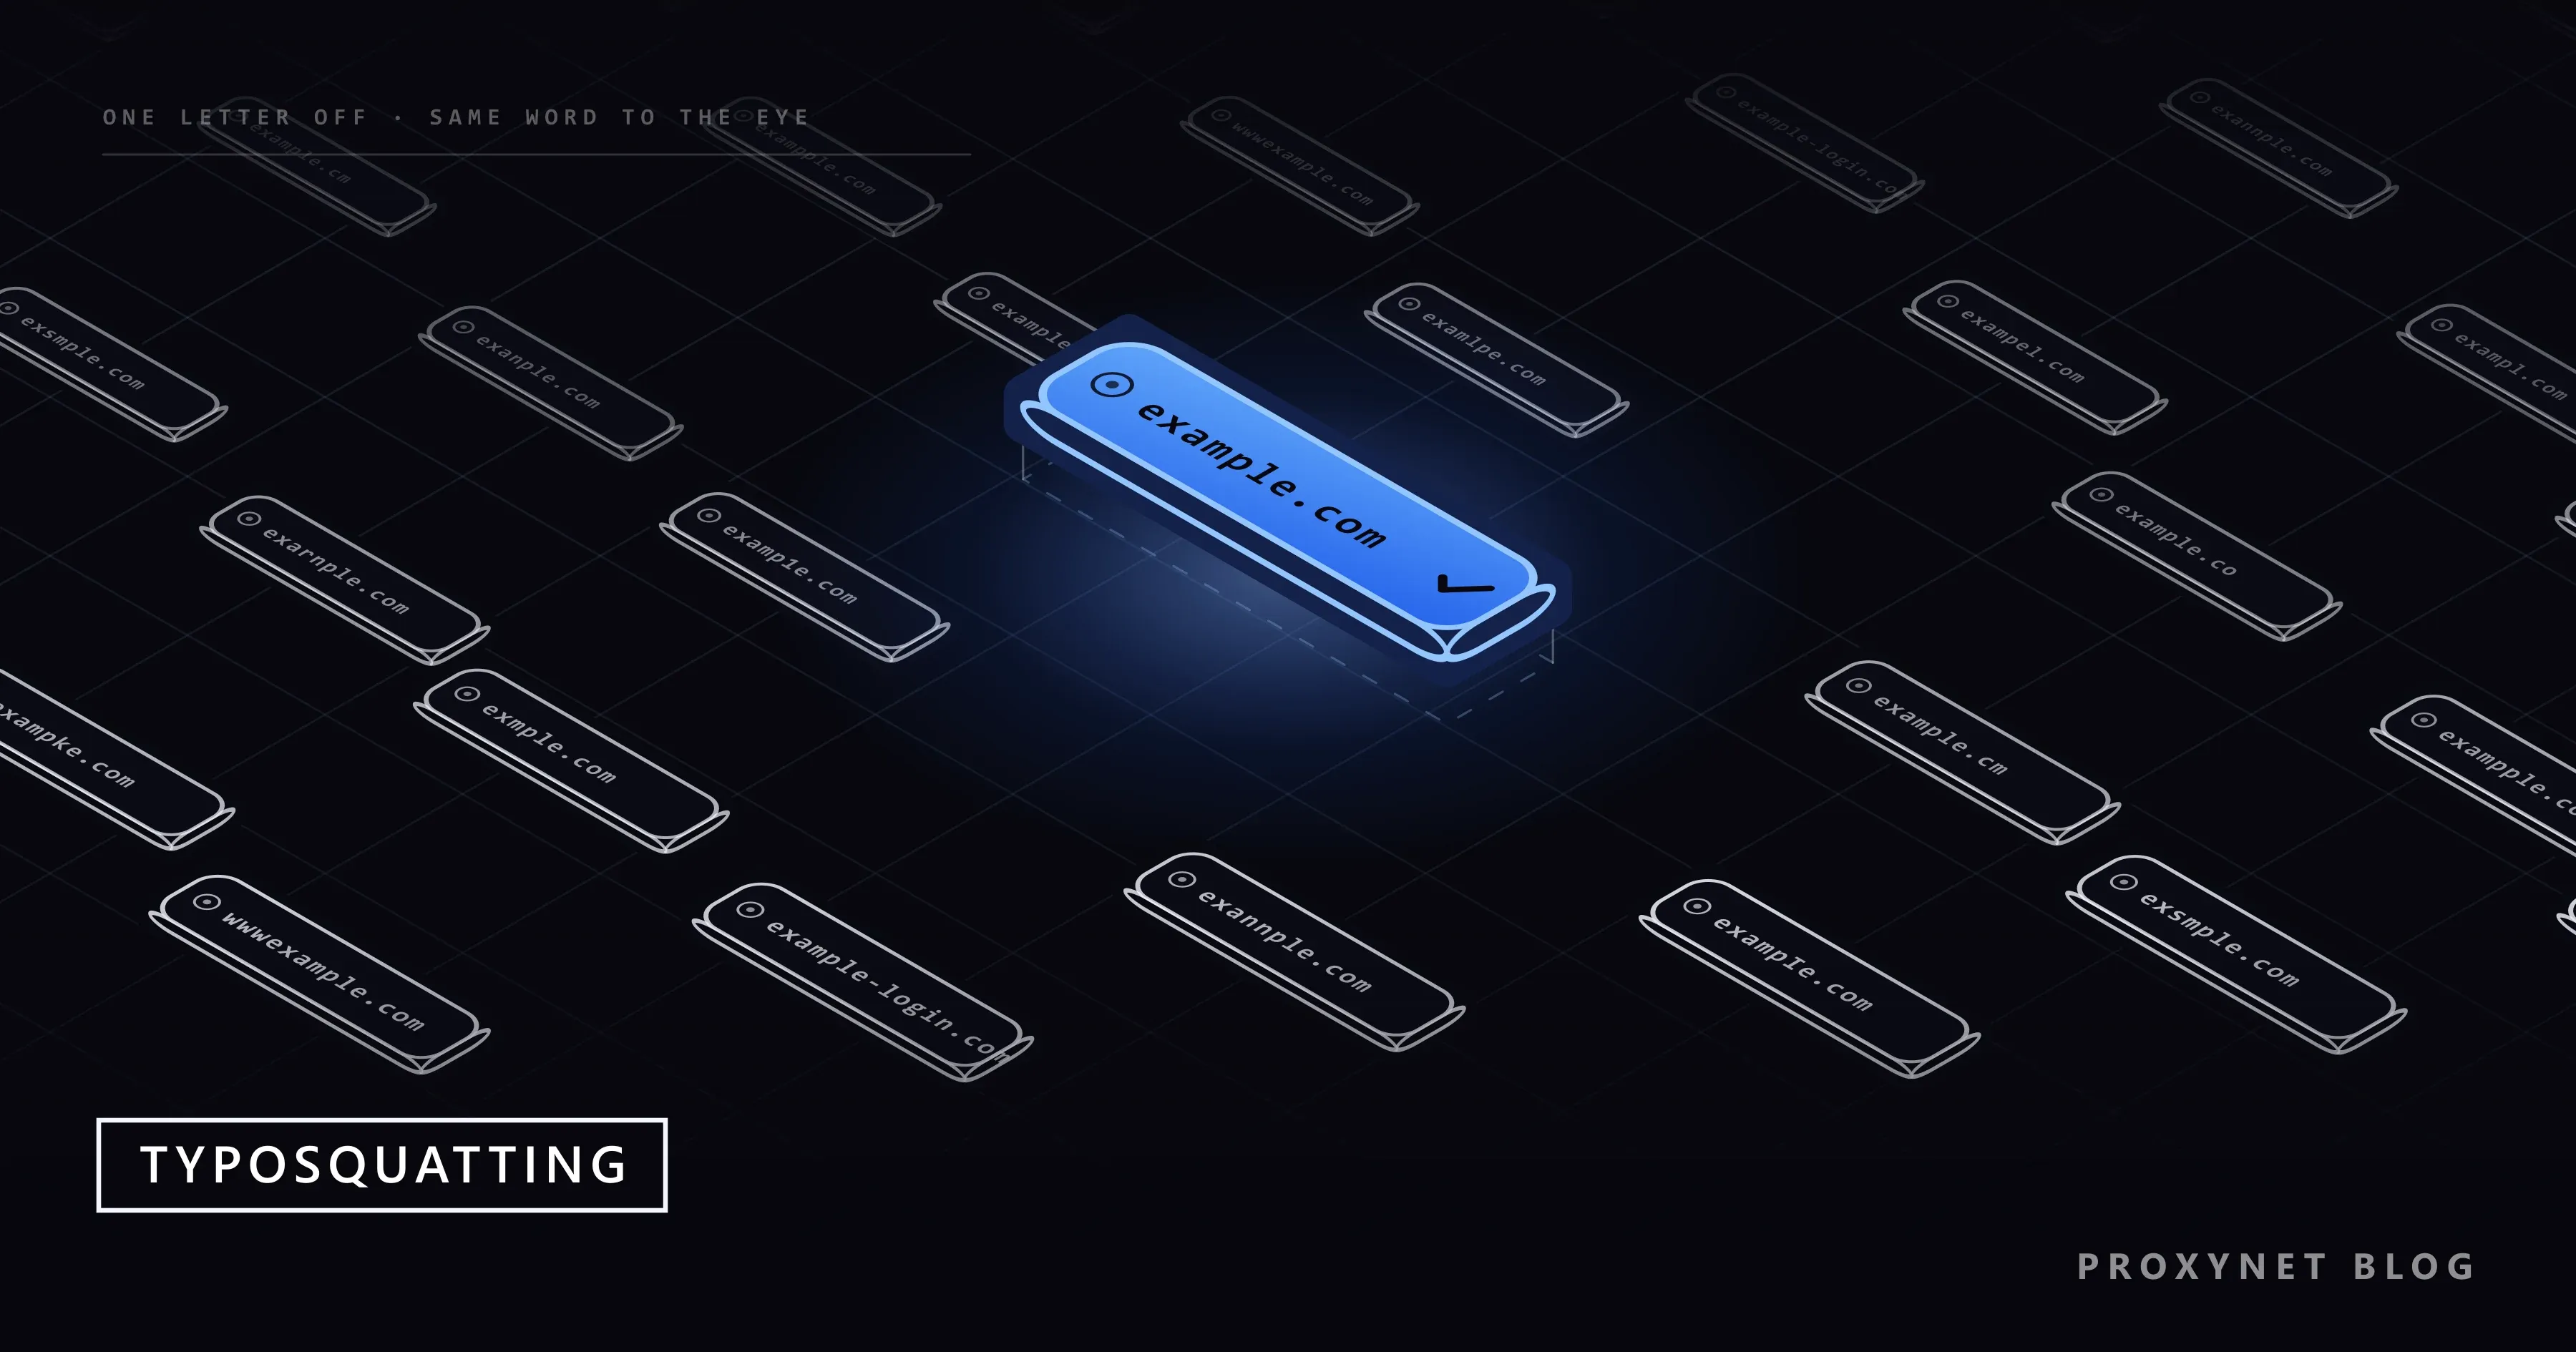
Alguien del departamento de contabilidad recibe una nota de un proveedor: la cuenta bancaria para las facturas ha cambiado. El correo lleva la firma de la persona correcta, cita los números de pedido correctos y viene de un dominio que se lee como el del proveedor, con una letra de diferencia. Nadie se da cuenta hasta que el proveedor real pregunta adónde fue el pago.
Este artículo explica qué es el typosquatting, qué variantes existen, para qué se usa un dominio parecido, cómo reconocer uno y qué puede hacer una marca al respecto. Está escrito desde el lado del defensor; aquí no hay ninguna receta, y todos los ejemplos están construidos sobre example.com, un dominio reservado para documentación.
¿Qué es el typosquatting?
El typosquatting, llamado también URL hijacking (secuestro de URL), es el registro de nombres de dominio que imitan uno existente mediante un error de ortografía, una terminación cambiada o un carácter que se parece a otro. El squatter, quien registra ese dominio, no entra en ningún sitio. Es dueño de un dominio real y se apoya en que una máquina lee un nombre letra por letra mientras que una persona lo lee como una palabra.
Es una rama del cybersquatting, el registro del nombre o la marca de otro como dominio. El cybersquatting toma el nombre exacto bajo una terminación que la marca olvidó; el typosquatting toma las formas casi idénticas. Las normas de resolución de disputas tratan a los dos como registros abusivos.
¿Cómo funciona el typosquatting?
- Un objetivo con tráfico. Un banco, una tienda, un fabricante de software o un proveedor que envía facturas: cuantas más personas escriben o reciben el nombre, más fallos produce.
- Una lista de formas casi idénticas. Cada dominio tiene unos pocos errores de tecleo probables, unas pocas grafías parecidas y un puñado de terminaciones alternativas. El squatter comprueba cuáles siguen libres.
- El registro. Un dominio cuesta unos pocos dólares al año y resuelve en minutos; un certificado para él se emite igual de rápido.
- Llega el tráfico. A mano, de quienes escriben mal; por enlace, desde los correos que envía el squatter; por búsqueda, cuando el dominio parecido se empuja hacia los resultados, que es lo que hace el SEO poisoning.
- La página hace su trabajo. Una copia de la página de acceso, un instalador, una página de parking llena de anuncios o un buzón que recoge todo lo que se envió a la dirección equivocada.
Nada en el lado de la red distingue un nombre mal escrito de uno correcto: el navegador pide al DNS la dirección que hay detrás del nombre que recibió, y un nombre registrado obtiene respuesta (¿Qué es el DNS? explica la consulta). La única comprobación que ve el error es la persona que lee la barra de direcciones.
¿Qué tipos de typosquatting existen?
| Variante | Ejemplo | Por qué funciona |
|---|---|---|
| Letra que falta | exmple.com | El ojo lee la palabra, no sus letras |
| Letras intercambiadas | exmaple.com | El error de tecleo más común |
| Tecla vecina | exampke.com | La k está junto a la l en el teclado |
| Caracteres parecidos | exarnple.com, examp1e.com | rn se lee como m, 1 como l |
| Otro alfabeto (homógrafo) | xn--exmple-4nf.com | Una а cirílica tiene la forma de una a latina |
| Terminación equivocada | example.co, example.cm | Se escribe por costumbre; las dos terminaciones existen |
| Palabra añadida (combosquatting) | example-login.com | La palabra de la marca está intacta; la palabra extra suena oficial |
| Truco del subdominio | example.com.example.net | El nombre real va primero; el dominio de verdad está al final |
| Punto que falta | wwwexample.com | La costumbre del www. |
Los caracteres parecidos son el extremo peligroso de la tabla: rn por m, vv por w y 1 por l sobreviven a un vistazo rápido. La variante homógrafa va más lejos: un nombre escrito con letras cirílicas puede verse idéntico al original latino, y los navegadores muestran esos nombres en su forma xn--, llamada punycode, cuando parecen sospechosos.
El combosquatting es la variante que usan la mayoría de los correos de phishing, porque no es un error de tecleo en absoluto: example-login.com contiene la palabra de la marca sin cambios. El bitsquatting no necesita ningún error humano; un bit que cambia en la memoria de un dispositivo convierte una letra de un nombre guardado en otra.
¿Qué hace un sitio de typosquatting?
Copia una página de acceso. La página se parece al formulario de inicio de sesión de la marca y reenvía lo que escribes al squatter, a veces pasándolo al sitio real para que el acceso parezca funcionar. Una contraseña capturada suele probarse en otros servicios en cuestión de horas; ¿Qué es el credential stuffing? explica ese segundo paso.
Entrega software. Una copia de la página de descargas de un fabricante ofrece el instalador real empaquetado con malware. El archivo puede llevar una firma válida; el dominio es lo que lo delata.
Gana con el tráfico. Las páginas de parking muestran anuncios de los propios productos de la marca y cobran por clic; las redirecciones de afiliados envían al visitante al sitio real a través de un enlace de referido, así que la marca paga comisión por un cliente que ya tenía.
Recibe correo. Un dominio a una letra del dominio de correo de una empresa recoge cada mensaje enviado a la dirección mal escrita: facturas, contratos, restablecimientos de contraseña. El informe de la OMPI sobre sus casos de 2025, más de 6.200 casos de nombres de dominio y la cifra más alta que ha gestionado, menciona un dominio que «casi desvió 800.000 dólares estadounidenses a una cuenta bancaria fraudulenta» antes de que el caso lo detuviera (OMPI, enero de 2026).
Typosquatting en los registros de paquetes
El truco no se limita a los sitios web. En npm y PyPI el nombre de un paquete se escribe en un comando de instalación, así que un paquete a una letra de uno popular se instala por error, e instalarlo ejecuta su código. La documentación de npm sobre amenazas dice que el registro puede detectar esos nombres y bloquear su publicación.
Los dominios de los propios registros también son objetivo. En julio de 2025, los usuarios de PyPI recibieron mensajes de «verificación de correo» que enlazaban a pypj.org, una imitación de pypi.org con una j minúscula en lugar de la i; el sitio retransmitía al real, cuatro cuentas cayeron en el phishing y se subieron dos versiones maliciosas antes de que el dominio fuera dado de baja. El informe del incidente de PyPI dice que el registro en sí no fue vulnerado y recomienda WebAuthn o llaves de seguridad físicas, porque un código de un solo uso retransmitido no sobrevive a ellas.
Para desarrolladores: copia los comandos de instalación de la documentación del proyecto y no de memoria, y usa un archivo de bloqueo (lockfile) para que un error de tecleo cometido una vez no se repita en cada máquina.
¿Cómo reconocer un dominio de typosquatting?
- Encuentra la parte registrable y léela letra por letra. La terminación y la etiqueta justo antes de ella son el dominio que alguien registró; todo lo que queda a la izquierda es un subdominio que esa persona eligió. En
example.com.example.netel dominio esexample.net. - Trata
xn--como un aviso. Chrome muestra una etiqueta en Unicode solo cuando pasa sus reglas de visualización de IDN; una etiqueta que mezcla latino con cirílico o griego, o cuyo «esqueleto» coincide con un dominio conocido, aparece como punycode. Un nombre de marca que conoces nunca debería aparecer así. - Confía en tu gestor de contraseñas, no en el candado. Un certificado solo prueba que la conexión está cifrada y que se emitió para el dominio mostrado, que es del squatter. Un gestor de contraseñas completa un formulario solo en el dominio donde se guardó la contraseña; su silencio en una página de aspecto familiar es el aviso.
- Haz caso al aviso del navegador. Chrome muestra ¿Querías decir [nombre del sitio]?, ¿Es el sitio web correcto? o Sitio web falso cuando un nombre de host coincide con la forma de un sitio popular, y la página roja Sitio peligroso una vez que un dominio está en la lista de Navegación segura. Mantén activada la Navegación segura en Más > Configuración > Privacidad y seguridad > Seguridad, donde Protección mejorada es el nivel más estricto.
- Llega por tu propio camino. Escribe la dirección, usa un marcador o abre la aplicación; un enlace en un correo inesperado es el canal de entrega del squatter. Lee el dominio del remitente de la misma forma y confirma por teléfono cualquier cambio de cuenta bancaria.
¿Cómo se protegen las marcas del typosquatting?
- Registra las variantes evidentes. Las terminaciones principales, las terminaciones de país de los mercados en los que vendes y los pocos errores de tecleo que una lista de permutaciones sitúa más arriba, todos redirigidos al dominio canónico con un HTTP 301, la redirección que reconoce la comprobación de dominios parecidos de Chromium.
- Blinda tu correo. Publica SPF, DKIM y DMARC con política de rechazo para el dominio desde el que envías, y un registro SPF que no autorice a ningún remitente en los dominios que posees pero desde los que nunca envías. DMARC protege tu dominio, no el parecido.
- Vigila los registros y los certificados. Genera las permutaciones de tu dominio con una herramienta de código abierto como dnstwist y comprueba de forma periódica cuáles están registradas y qué sirven; los registros de transparencia de certificados (certificate transparency) son públicos, así que un certificado para un dominio parecido suele aparecer allí primero.
- Mira la página como la ven tus clientes. Un dominio parecido rara vez muestra la misma página a todo el mundo: la oficina o una red de hosting recibe una página de parking, y un cliente con una conexión doméstica en el país objetivo recibe la copia de la página de acceso. Comprueba desde los mercados que atiendes antes de dar un dominio por inofensivo.
- Denuncia lo que está activo. Las páginas de phishing y malware van al formulario de denuncia de Navegación segura de Google, que alimenta los avisos del navegador; envía las mismas pruebas al contacto de abusos del registrador (registrar), que ICANN exige publicar a todo registrador, y al hosting o al CDN que está delante del sitio. Una primera denuncia puede ser rechazada, como lo fue la de PyPI; envíala de nuevo con más detalle.
- Recupera el dominio. La guía de la UDRP de la OMPI expone lo que un demandante prueba bajo la Política Uniforme de Solución de Controversias en materia de Nombres de Dominio (UDRP): el dominio es idéntico o confusamente similar a una marca que posees, el titular no tiene derechos ni intereses legítimos sobre él, y fue registrado y se usa de mala fe. Un caso «normalmente debería completarse en 2 meses», cuesta 1.500 dólares estadounidenses por uno a cinco dominios con un solo experto y termina en transferencia o cancelación; para las terminaciones genéricas más nuevas, la Uniform Rapid Suspension (URS) de ICANN es una vía más rápida que suspende el dominio en lugar de transferirlo.
- Dile a tus clientes dónde vives. Publica los dominios que usas y deja claro que nunca pides una contraseña por correo, para que el personal de soporte tenga una página que enviar cuando un cliente pregunte si un enlace es tuyo.
El paso 4 es el uso honesto de los Proxies residenciales: carga la página sospechosa a través de una salida en el país y la ciudad del cliente y guarda lo que muestra para el expediente de la disputa, un puñado de cargas de página por dominio, no un rastreo.
La configuración, desde elegir la salida hasta guardar las pruebas, está en nuestra página de protección de marca.
¿Qué pueden hacer los usuarios?
- Escribe la dirección o usa un marcador para todo aquello en lo que inicias sesión, y abre la aplicación en lugar de un enlace en un mensaje.
- Usa un gestor de contraseñas y trata su silencio como un aviso.
- Usa llaves de acceso (passkeys) o una llave de seguridad donde las ofrezcan; un código de un solo uso retransmitido es exactamente lo que recoge una página de acceso parecida.
- Lee el dominio del remitente de cualquier correo que pida dinero o una contraseña, y confirma los cambios de pago por teléfono.
Dónde hace más daño el typosquatting
Bancos y aplicaciones de pago, donde una página de acceso copiada lleva al dinero en minutos. Tiendas en línea y empresas de software como servicio, cuyas páginas de acceso y de pago se copian junto con la marca. Fabricantes de software y mantenedores de paquetes, porque una descarga o un comando de instalación es el momento en que un visitante espera ejecutar algo. Proveedores y sus clientes, donde un dominio de correo con una letra cambiada se convierte en fraude de facturas.
Errores frecuentes
- Confiar en el candado. Prueba el cifrado hacia el dominio mostrado, nada sobre quién es su dueño.
- Registrar cientos de dominios y olvidarlos. Los dominios defensivos que no redirigen, o que caducan, pasan a ser del squatter.
- Pensar que DMARC cubre los dominios parecidos. Autentica tu dominio; el dominio del squatter se autentica a sí mismo.
- Denunciar solo al registrador. El aviso del navegador, el hosting y el CDN actúan cada uno por su cuenta, y normalmente más rápido.
- Comprobar el dominio parecido solo desde la oficina. Una página que cambia según el país te muestra la versión inofensiva.
Guía de decisión
| Tu situación | Qué hacer primero |
|---|---|
| Un dominio parecido está activo con una copia de la página de acceso | Denúncialo hoy a Navegación segura, al registrador y al hosting; guarda las pruebas tal como las ven los usuarios |
| Un dominio parecido está registrado, pero solo muestra una página de parking | Vigílalo, guarda las pruebas, prepara el expediente de la UDRP |
| Tus clientes reciben facturas de un dominio como el tuyo | Avísales, pon DMARC en rechazo, registra el error de tecleo de tu dominio de correo |
| Vas a lanzar una marca | Registra las terminaciones principales y los errores de tecleo más probables; redirecciones 301 y SPF vacío en ellos |
| Escribiste una contraseña en un dominio parecido | Cámbiala en el sitio real, cierra las demás sesiones, añade una llave de acceso |
| Mantienes un paquete | 2FA con llave física en el registro; comprueba su dominio antes de cada inicio de sesión |
Preguntas frecuentes
¿Es ilegal el typosquatting?
Registrar un dominio no es un delito en sí mismo, y por eso existe la UDRP como vía administrativa para recuperar registros abusivos sin ir a un tribunal. Lo que se hace con el dominio sí puede ser ilegal: el phishing, el malware y el fraude de facturas son delitos en la mayoría de los países, y usar una marca para engañar es una infracción de marca.
¿Qué diferencia hay entre typosquatting y cybersquatting?
El cybersquatting registra el nombre exacto o la marca de otro como dominio, normalmente bajo una terminación que la marca no posee. El typosquatting registra las formas casi idénticas de ese nombre. Los dos son registros abusivos según la UDRP.
¿Qué diferencia hay entre typosquatting y phishing?
El typosquatting tiene que ver con el dominio; el phishing, con la página o el correo que pide tus credenciales. Una página de phishing suele estar en un dominio de typosquatting porque necesita una dirección convincente, pero un dominio de typosquatting también puede servir anuncios o recoger correo sin ninguna página de phishing.
¿Cómo sé si alguien está haciendo typosquatting con mi dominio?
Genera las variantes probables de tu dominio y consulta cuáles están registradas, revisa los registros de transparencia de certificados en busca de nombres como el tuyo, y mira qué sirven las variantes registradas desde los mercados en los que vendes.
¿HTTPS significa que un sitio es auténtico?
No. HTTPS significa que la conexión con el dominio de la barra de direcciones está cifrada y que el certificado se emitió para ese dominio. Cualquiera que posea un dominio puede obtener un certificado en minutos, así que un dominio parecido muestra el candado con la misma facilidad que el sitio real.
¿Puedo conseguir que me transfieran un dominio de typosquatting?
Sí, a través de la UDRP, si el dominio es confusamente similar a tu marca, el titular no tiene un interés legítimo sobre él y fue registrado y usado de mala fe. La guía de la OMPI sitúa un caso de uno a cinco dominios en 1.500 dólares estadounidenses y unos dos meses; las terminaciones de país que no adoptaron la UDRP tienen procedimientos propios.
En resumen
El typosquatting convierte los errores de tecleo y los hábitos de lectura de tus clientes en tráfico para un dominio que no controlas: una copia de la página de acceso, un instalador, una página de parking o un buzón para facturas mal dirigidas. Los lectores se protegen leyendo la parte registrable de un dominio letra por letra y confiando en su gestor de contraseñas antes que en un diseño familiar. Las marcas registran las variantes que importan, blindan su correo, vigilan los dominios registrados y los registros de transparencia de certificados, denuncian las páginas activas y recuperan el dominio a través de la UDRP. Para ver lo que un dominio parecido muestra a un cliente en otro país u otra ciudad, nuestros servicios de proxy aportan la dirección de salida.