Abres las herramientas para desarrolladores del navegador en una página de producto lenta, añades la columna Protocol y recargas. La lista no se pone de acuerdo consigo misma: la página y sus imágenes dicen h3, una fuente de otro host dice h2 y un viejo script de seguimiento dice http/1.1. Una página, tres versiones de HTTP, todas cargando a la vez.
Esa mezcla es normal, y dice mucho de cómo funciona la web hoy. Este artículo explica qué cambió cada versión (HTTP/1.1, HTTP/2 y HTTP/3), qué es el bloqueo de cabeza de línea y por qué motivó dos versiones nuevas, cómo elige versión un navegador, cómo comprobar cuál usa un sitio y qué pasa con la versión cuando tu tráfico pasa por un proxy.
¿Qué tienen en común las versiones de HTTP?
Todas las versiones de HTTP hablan el mismo idioma; solo cambia cómo se empaquetan y envían las palabras. Una petición GET, un estado 404 o una cabecera Cache-Control significan exactamente lo mismo en las tres. Los estándares lo separan con claridad: el RFC 9110 define el significado común, y un documento aparte para cada versión define cómo viaja por la red. Por eso una aplicación web no necesita saber qué versión llevó una petición, y por eso un servidor puede hablar las tres a la vez.
¿Qué cambió HTTP/1.1?
HTTP/1.1 hizo reutilizables las conexiones. Como cuenta la historia de HTTP de MDN, se publicó por primera vez en enero de 1997, y su mayor cambio fue la conexión persistente: cuando llega una respuesta, la misma conexión TCP queda abierta para la siguiente petición en lugar de cerrarse y volver a crearse. También hizo obligatoria la cabecera Host, lo que permite que una sola dirección IP sirva muchos sitios web.
HTTP/1.1 es un protocolo de texto: una petición son líneas legibles como GET /index.html HTTP/1.1 seguidas de cabeceras. Su límite es que una conexión atiende una petición cada vez, y la siguiente espera hasta que la respuesta anterior ha llegado entera.
El pipelining, enviar varias peticiones sin esperar las respuestas, no lo resolvió, porque el servidor debe devolver las respuestas en el orden en que llegaron las peticiones. Los navegadores lo esquivaron abriendo varias conexiones en paralelo por sitio, y los dueños de sitios juntaron archivos en paquetes (bundles) y sprites de imágenes.
¿Qué cambió HTTP/2?
HTTP/2 permite que muchas peticiones compartan una conexión al mismo tiempo. Estandarizado en mayo de 2015 y surgido del protocolo experimental SPDY de Google, mantiene el significado de HTTP pero sustituye el formato de texto por uno binario. La versión actual del estándar es el RFC 9113, de junio de 2022.
Lo definen cuatro cambios:
- Tramas binarias. Cada petición y respuesta se corta en tramas pequeñas con una estructura fija, que las máquinas procesan más rápido y con más fiabilidad que las líneas de texto.
- Flujos y multiplexación. Cada petición recibe su propio flujo (stream) numerado, y las tramas de distintos flujos se intercalan en una sola conexión TCP. Una respuesta lenta ya no bloquea a una rápida en el nivel de HTTP.
- Compresión de cabeceras (HPACK). Los navegadores envían cabeceras casi idénticas en cada petición, como las cookies y el user agent. HPACK guarda una tabla de las cabeceras ya enviadas en la conexión y sustituye las repetidas por referencias cortas.
- Server push. El servidor podía enviar archivos que el navegador aún no había pedido. En la práctica rara vez ayudó, y el anuncio de Chrome explica por qué el push quedó desactivado por defecto en Chrome 106, con 103 Early Hints y preload como sustitutos recomendados.
Con HTTPS, el navegador y el servidor acuerdan HTTP/2 durante la negociación TLS, mediante una extensión llamada ALPN (Application-Layer Protocol Negotiation), con el identificador h2. El estándar sigue permitiendo HTTP/2 sin cifrado cuando ambos lados saben de antemano que el otro lo habla, pero el antiguo método de actualizar una conexión HTTP/1.1 sin cifrar a HTTP/2 ya está obsoleto.
¿Qué es el bloqueo de cabeza de línea?
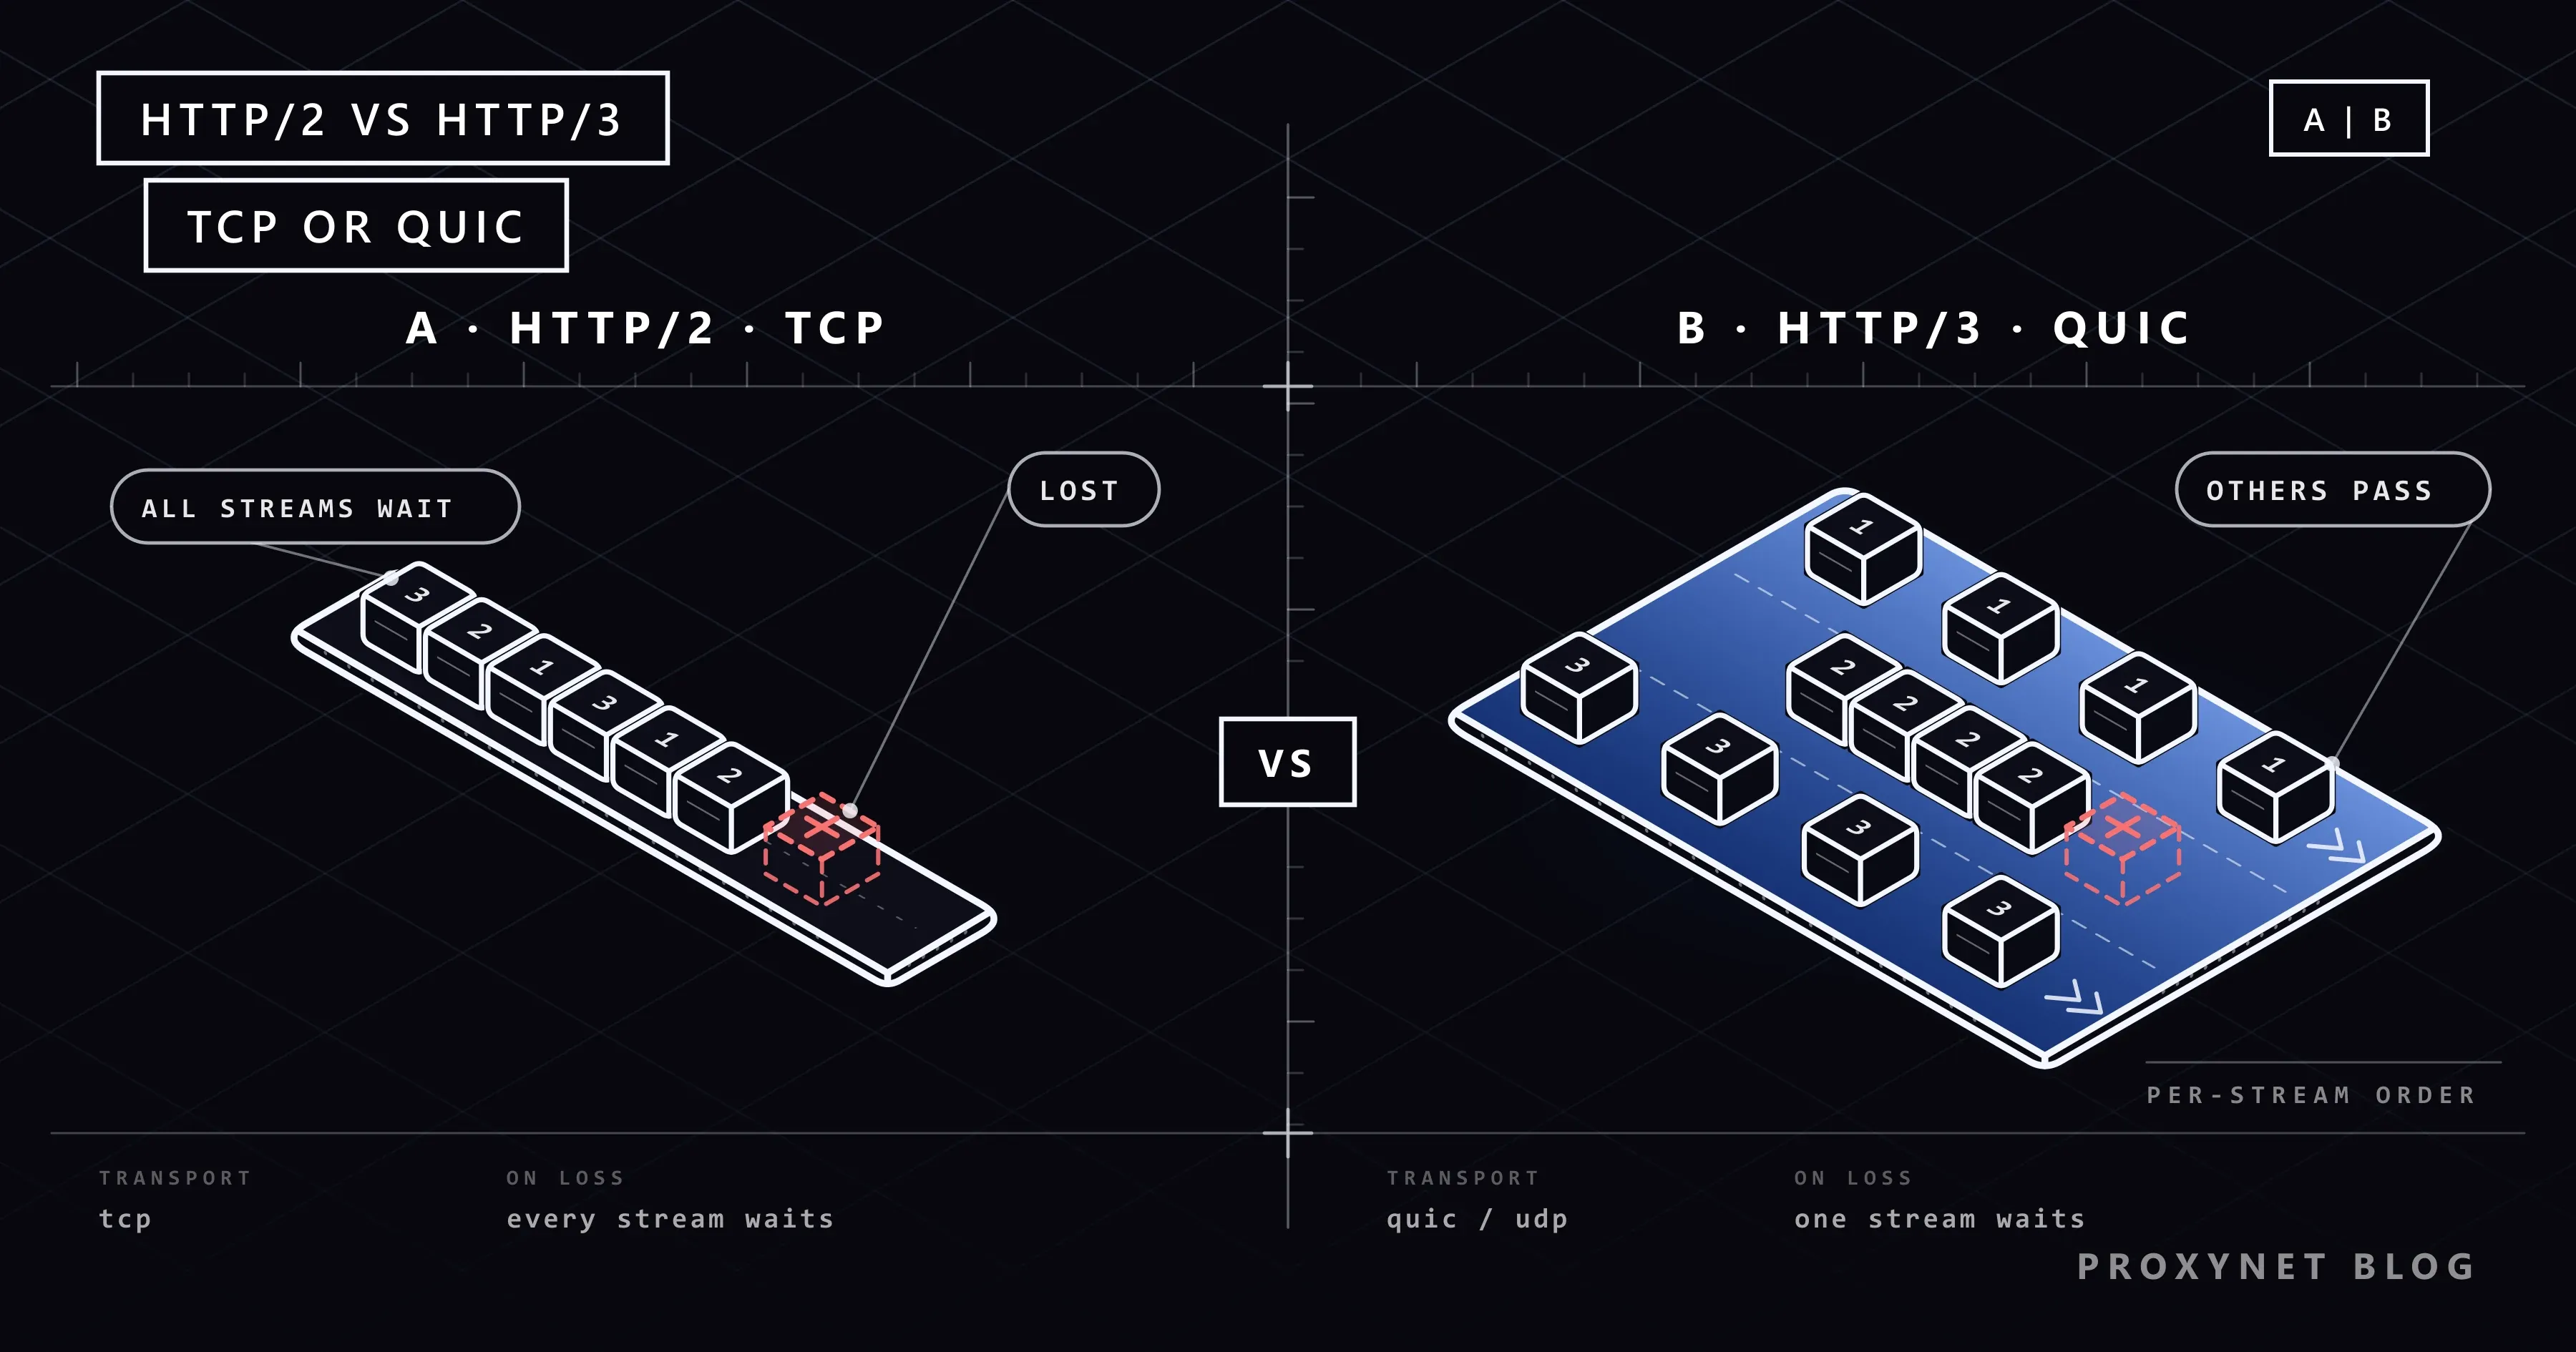
El bloqueo de cabeza de línea (head-of-line blocking) ocurre cuando un elemento retrasado detiene todo lo que hace cola detrás, como un coche averiado al principio de una carretera de un solo carril. Se produce en dos capas distintas, y cada nueva versión de HTTP eliminó una de ellas.
- En el nivel de HTTP (HTTP/1.1). Una conexión lleva un intercambio cada vez. Si la primera respuesta es lenta, la segunda espera aunque esté lista; por eso los navegadores abrían conexiones extra.
- En el nivel de TCP (HTTP/2). HTTP/2 elimina el primer problema, pero todos sus flujos comparten una conexión TCP. TCP entrega los bytes estrictamente en orden, así que cuando se pierde un paquete, todo lo que viene detrás espera la retransmisión, incluidos datos de flujos que no tenían nada que ver con el paquete perdido. El RFC 9113 dice claramente que HTTP/2 no resuelve el bloqueo de cabeza de línea de TCP.
- Sin cola compartida (HTTP/3). QUIC mantiene el orden dentro de cada flujo pero no entre flujos, así que un paquete perdido solo retrasa el flujo al que pertenecía.
En nuestro equipo de pruebas enviamos dos peticiones juntas por una conexión a un pequeño servidor Node.js local: una respuesta tardaba 2 segundos y la otra era instantánea. Con HTTP/1.1, la respuesta rápida llegó a los 2.015 ms, atascada detrás de la lenta; con HTTP/2 llegó a los 4 ms. El atasco en el nivel de TCP necesita pérdida de paquetes, así que aparece en wifi débil y en redes móviles, no en una prueba local.
¿Qué cambió HTTP/3?
HTTP/3 lleva HTTP de TCP a QUIC, un protocolo de transporte que funciona sobre UDP. UDP envía paquetes sin garantía de entrega, así que QUIC añade encima su propia fiabilidad y su propio orden, por flujo y no para toda la conexión; nuestra comparación entre TCP y UDP explica la diferencia entre los dos protocolos de transporte.
QUIC se publicó como RFC 9000 en mayo de 2021 y HTTP/3 como RFC 9114 en junio de 2022. El paso a QUIC trae cuatro cambios prácticos:
- Flujos independientes. Cada petición viaja en su propio flujo QUIC. Un paquete perdido solo frena su propio flujo; los demás siguen entregando.
- Cifrado integrado. QUIC siempre usa TLS 1.3 y une en una sola las negociaciones de transporte y de cifrado. Una conexión nueva puede enviar su primera petición tras un viaje de ida y vuelta. Un cliente que vuelve puede incluso enviar datos en el primer paquete (0-RTT), que solo debería llevar peticiones que se puedan repetir sin riesgo, porque un atacante podría reenviarlas.
- Migración de conexión. Una conexión QUIC se identifica por identificadores de conexión (connection ID), no por tu dirección IP y tu puerto. Cuando tu teléfono pasa del wifi a los datos móviles, la conexión puede seguir por el nuevo camino en lugar de empezar de cero.
- QPACK en lugar de HPACK. HPACK depende de que las cabeceras lleguen en orden, algo que QUIC ya no garantiza entre flujos, así que HTTP/3 usa una variante llamada QPACK.
El tráfico QUIC suele ir por el puerto UDP 443. Algunos firewalls, filtros web de antivirus y routers antiguos bloquean o gestionan mal el UDP en ese puerto, y entonces los navegadores vuelven a HTTP/2 sobre TCP. Cuando ese cambio falla a medias, Chrome muestra un error que explicamos en nuestro artículo sobre err_quic_protocol_error.
HTTP/1.1, HTTP/2 y HTTP/3 de un vistazo
| HTTP/1.1 | HTTP/2 | HTTP/3 | |
|---|---|---|---|
| Transporte | TCP | TCP | QUIC sobre UDP |
| Formato de mensaje | Texto | Tramas binarias | Tramas binarias |
| Peticiones por conexión | Una cada vez | Muchas, multiplexadas | Muchas, flujos independientes |
| Bloqueo de cabeza de línea | Nivel HTTP y TCP | Nivel TCP | Solo dentro de un flujo |
| Compresión de cabeceras | Ninguna | HPACK | QPACK |
| Cifrado | Opcional (HTTPS) | TLS en la práctica | Siempre TLS 1.3 |
| Cambio de red | Conexión nueva | Conexión nueva | La conexión migra |
| Estándar | RFC 9112 | RFC 9113 | RFC 9114 |
¿Cómo elige un navegador la versión de HTTP?
El navegador negocia HTTP/1.1 o HTTP/2 durante la negociación TLS y se entera de HTTP/3 por el propio sitio. En el primer mensaje de esa negociación enumera los protocolos que habla, como h2 y http/1.1, y el servidor elige uno.
HTTP/3 no se puede negociar así, porque el navegador tendría que conocerlo antes de abrir siquiera una conexión TCP. Hay dos formas de avisarle:
- La cabecera Alt-Svc. El servidor añade a una respuesta normal una cabecera como
alt-svc: h3=":443"; ma=86400, que significa «HTTP/3 está disponible en el puerto UDP 443; recuérdalo durante un día». El navegador prueba QUIC en las peticiones siguientes. - El registro DNS HTTPS. Un tipo de registro DNS más reciente (RFC 9460) puede llevar
alpn=h3, de modo que el navegador se entera de HTTP/3 mientras aún busca la dirección y puede usarlo desde la primera petición.
Por eso la primera petición a un sitio suele mostrar h2 y las siguientes h3. La página de nuestro ejemplo inicial no se está portando mal: cada host tomó su propia decisión.
¿Cómo comprobar qué versión de HTTP usa un sitio?
Las herramientas para desarrolladores del navegador muestran la versión de cada petición. En Chrome o Edge:
- Abre la página, pulsa F12 (Cmd+Option+I en Mac) y selecciona el panel
Network. - Haz clic derecho en la cabecera de la tabla de peticiones y marca
Protocol. - Recarga la página.
http/1.1,h2yh3corresponden a las tres versiones.
Desde un terminal, curl puede indicar la versión de una sola petición:
curl -s -o /dev/null -w "%{http_version}\n" https://example.com
curl -sI https://example.com
El primer comando imprime 1.1, 2 o 3; en el segundo, una línea alt-svc con h3 significa que el sitio ofrece HTTP/3. Las versiones que curl puede usar dependen de cómo se compiló: curl -V las enumera en su línea Features como HTTP2 y HTTP3.
En nuestro equipo de pruebas con Windows 11 esto importó. El curl que viene con Windows (8.22.0) no tiene ninguna de las dos funciones, así que --http2 se detuvo con the installed libcurl version does not support this y el primer comando imprimió 1.1. Sin embargo, las cabeceras de example.com incluían alt-svc: h3=":443"; ma=86400, y una conexión TLS desde Node.js que ofrecía h2 recibió h2 como respuesta. El sitio ofrece las tres; lo que ves lo decide la herramienta.
¿HTTP/3 es siempre más rápido que HTTP/2?
No; HTTP/3 ayuda sobre todo donde la red es mala. Sus ventajas vienen de necesitar menos viajes de ida y vuelta para abrir una conexión, de no atascarse en el nivel de TCP cuando se pierden paquetes y de conexiones que sobreviven a un cambio de red. Por eso se notan en teléfonos que pasan de una antena a otra, en wifi saturado y en enlaces largos con pérdidas.
En una línea por cable estable y casi sin pérdidas, las dos suelen sentirse igual. Donde UDP está bloqueado o limitado, el navegador prueba QUIC, se rinde y vuelve atrás, lo que cuesta tiempo. Mide tus páginas en las redes que de verdad usan tus visitantes.
¿Qué versión de HTTP obtienes a través de un proxy?
A través de la mayoría de los proxies llegas al sitio web con HTTP/2 o HTTP/1.1, porque el túnel de proxy habitual funciona sobre TCP. Para una dirección https://, el cliente envía al proxy una petición CONNECT, y el proxy abre una conexión TCP con el sitio y retransmite los bytes sin leerlos. TLS y la versión de HTTP que va dentro se negocian directamente entre tu cliente y el sitio web. Nuestros Proxies HTTPS funcionan así, con túneles HTTP CONNECT.
HTTP/3 necesita UDP para llegar al sitio, y un túnel TCP no puede llevarlo. El RFC 9298 (2022) define CONNECT-UDP, una forma de tunelizar UDP a través de un proxy HTTP. SOCKS5 también puede retransmitir UDP, como hacen nuestros Proxies SOCKS5 para las apps que envían UDP por sí mismas.
Los navegadores no usan hoy ninguna de las dos vías para páginas web: la documentación de proxies de Chromium indica que una conexión a un proxy HTTPS puede negociar HTTP/2 pero no QUIC, y que el soporte de SOCKS5 de Chrome no retransmite UDP.
Así que ver h2 a través de un proxy donde una visita directa muestra h3 es lo esperado, no un fallo. Si estás eligiendo entre protocolos de proxy por otros motivos, nuestra guía sobre proxies SOCKS y HTTP los compara.
Dónde te encuentras las distintas versiones de HTTP
- Navegación. Muchos sitios grandes y CDN sirven HTTP/3 a las versiones actuales de Chrome, Edge y Firefox; otros se quedan en HTTP/2.
- API y herramientas de línea de comandos. Muchas bibliotecas cliente HTTP y muchos scripts siguen usando HTTP/1.1 por defecto.
- Apps móviles. Las apps en redes inestables son las que más ganan con la migración de conexión de QUIC.
- Proxies y redes corporativas. Los túneles y firewalls que solo dejan pasar TCP mantienen el tráfico en HTTP/2 o HTTP/1.1.
Errores comunes
- Creer que una versión nueva cambia lo que significa una página. Un
403por HTTP/3 es el mismo403que por HTTP/1.1. - Empaquetarlo todo para HTTP/2. Los bundles enormes y los sprites eran soluciones provisionales de HTTP/1.1; con la multiplexación, los archivos pequeños se guardan mejor en caché.
- Activar HTTP/3 sin abrir el UDP 443.
Alt-Svcanuncia entonces una puerta que el firewall mantiene cerrada, y cada navegador tiene que intentarlo y volver atrás. - Desactivar QUIC para siempre por un solo error. Es una prueba útil, no un ajuste permanente.
- Probar con una compilación de curl que no habla HTTP/2. El resultado dice
1.1por la herramienta, no por el servidor.
Guía de decisión
| Tu situación | Qué hacer |
|---|---|
| Tienes un sitio web | Sirve HTTP/2 sobre TCP y añade HTTP/3 si tu servidor o tu CDN lo admite |
| La mayoría de tus visitantes usa el móvil | Activa HTTP/3 y deja abierto el UDP 443 |
| Un error de HTTP/3 en una red concreta | Prueba con QUIC desactivado y luego corrige el firewall o el filtro |
| Un cliente de API para scripts | HTTP/1.1 o HTTP/2 basta para la mayoría de volúmenes de peticiones |
| Necesitas ver qué versión obtuviste | Columna Protocol de DevTools o curl -w "%{http_version}" |
| El tráfico pasa por un proxy | Cuenta con HTTP/2 o HTTP/1.1 dentro de un túnel CONNECT |
Preguntas frecuentes
¿HTTP/3 es más rápido que HTTP/2?
A menudo en redes móviles y con pérdidas; en una línea por cable limpia, rara vez por mucho. Donde se pierde poco, las dos rinden más o menos igual, y un UDP bloqueado puede hacer que HTTP/3 sea más lento por la vuelta atrás.
¿HTTP/2 requiere HTTPS?
El estándar no lo exige, pero los navegadores negocian HTTP/2 durante la negociación TLS, así que en la web llega por HTTPS. HTTP/2 sin cifrar existe para casos en que ambos lados ya saben que el otro lo admite, como servicios que se comunican dentro de una misma red. HTTP/3 no tiene ninguna forma sin cifrar, porque QUIC siempre usa TLS 1.3.
¿Se sigue usando HTTP/1.1?
Sí, y mucho. Lo usan muchas herramientas de línea de comandos, scripts, dispositivos embebidos y servidores antiguos, y los túneles de proxy se suelen abrir con una petición CONNECT de HTTP/1.1. Los servidores web que ofrecen HTTP/2 o HTTP/3 normalmente siguen aceptando HTTP/1.1 para los clientes que no pueden usar nada más nuevo.
¿Qué diferencia hay entre multiplexación y pipelining?
El pipelining (HTTP/1.1) envía varias peticiones sin esperar, pero las respuestas deben volver en orden, así que una respuesta lenta bloquea las demás. La multiplexación (HTTP/2 y HTTP/3) corta peticiones y respuestas en tramas marcadas con un número de flujo y las intercala, así que las respuestas vuelven en el orden en que estén listas.
¿Debo desactivar QUIC o HTTP/3 en mi navegador?
Solo para diagnosticar un problema. Si un sitio falla con un error de QUIC en una red, desactivar QUIC para una prueba te dice si la causa es UDP; después, corrige la causa y vuelve a activarlo. Con QUIC desactivado, el navegador sigue cargando todos los sitios por HTTP/2 o HTTP/1.1.
¿Un servidor puede admitir HTTP/1.1, HTTP/2 y HTTP/3 a la vez?
Sí, es la configuración habitual de un sitio que ofrece HTTP/3. El servidor escucha en el puerto TCP 443 para HTTP/1.1 y HTTP/2 y en el puerto UDP 443 para HTTP/3, y anuncia HTTP/3 con una cabecera Alt-Svc. En nginx, por ejemplo, HTTP/3 viene de un módulo disponible desde la versión 1.25.0 que sigue marcado como experimental y no se compila por defecto.
En resumen
HTTP/1.1, HTTP/2 y HTTP/3 llevan las mismas peticiones con el mismo significado; lo que cambió es la entrega. HTTP/1.1 atiende una petición cada vez por conexión, HTTP/2 multiplexa muchas sobre una conexión TCP y HTTP/3 pasa a QUIC en UDP para que un paquete perdido solo frene su propio flujo. Los navegadores eligen la versión por host, y por eso una página puede mostrar las tres. Cuando tu tráfico pasa por un proxy, cuenta con HTTP/2 o HTTP/1.1 dentro del túnel, y elige el protocolo que necesitan tus herramientas entre nuestros productos de proxy.