


































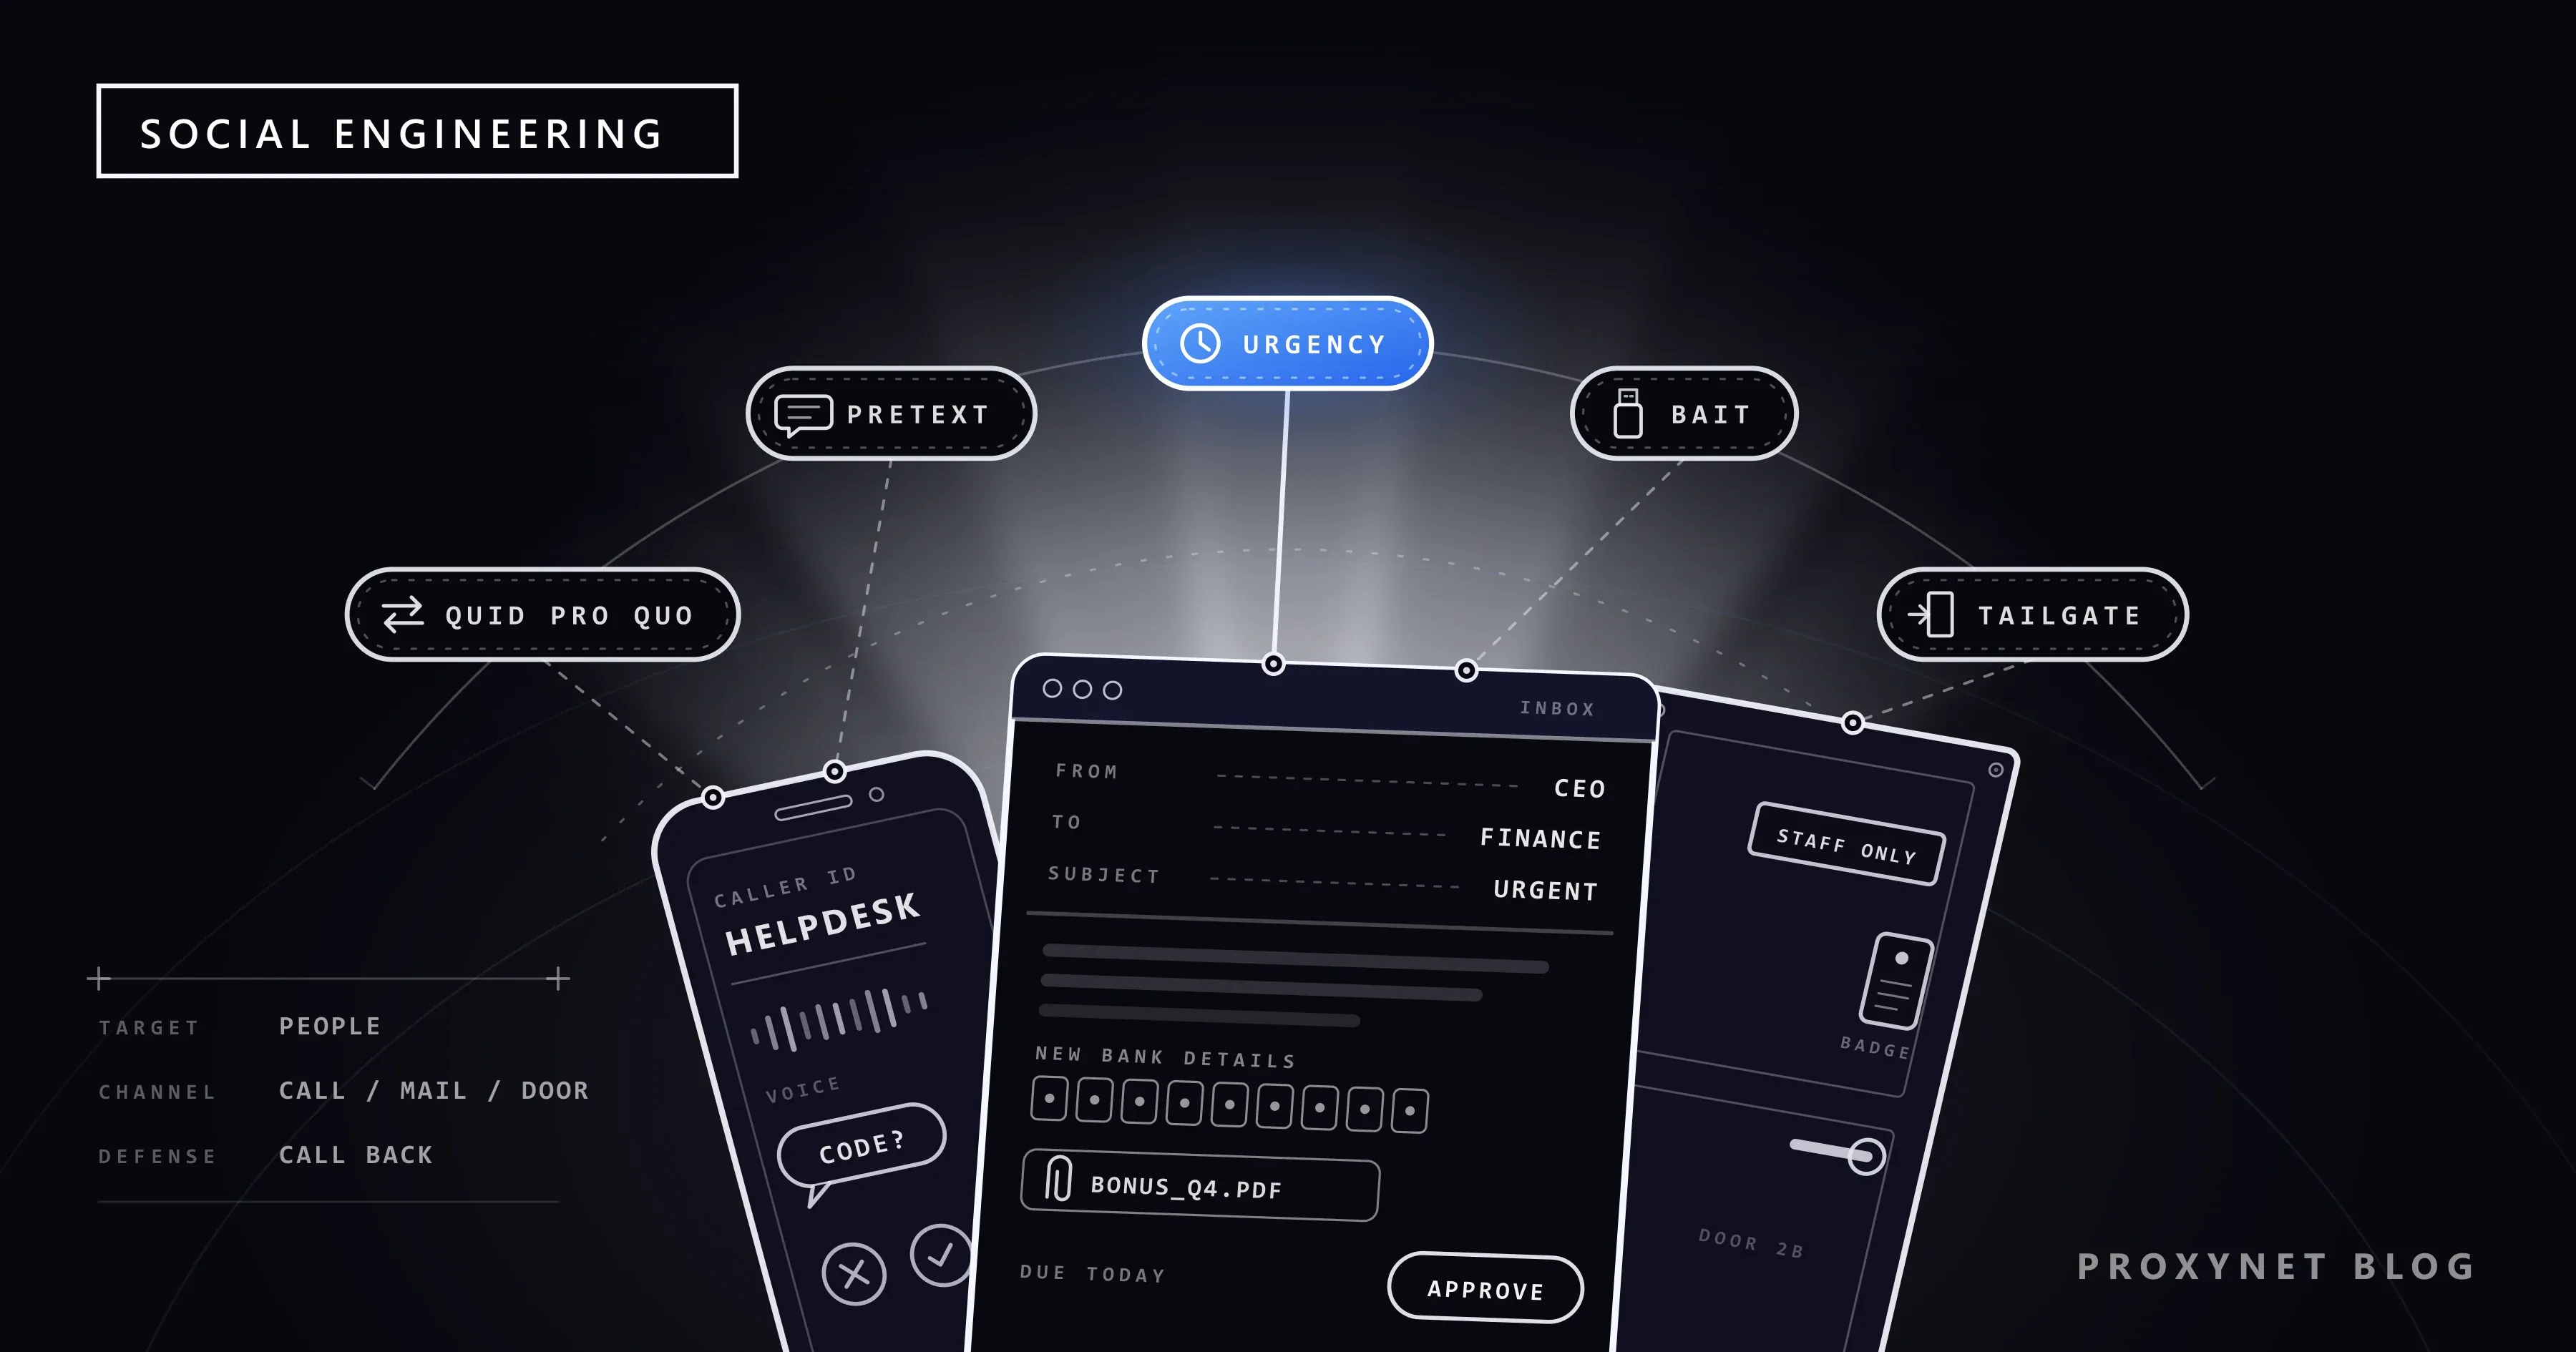
Una tarde de mucho trabajo entra una llamada. Quien llama dice ser del servicio de asistencia informática, sabe tu nombre y el de tu jefe, y te avisa de que tu cuenta se bloqueará durante la actualización de esta noche si no le lees el código que acaba de llegarte al teléfono. No se ha hackeado nada: alguien lo pidió, y la petición sonaba a rutina.
Este artículo explica qué es la ingeniería social, qué resortes utiliza, los principales tipos de ataque, desde el pretexting hasta las voces clonadas, cómo protegerte a ti y a un equipo, y qué hacer si ya dijiste que sí. Está escrito para quien recibe el ataque; aquí no hay guiones para atacantes.
¿Qué es la ingeniería social?
La ingeniería social es el uso del engaño para conseguir que una persona entregue accesos, información o dinero, o que haga algo que ayude a un atacante. CISA, la agencia de ciberseguridad de Estados Unidos, la describe como el uso de la interacción humana, es decir, de habilidades sociales, por parte de un atacante para obtener o comprometer información sobre una organización o sus sistemas informáticos. El objetivo es la persona, no el software.
Por eso el ataque no necesita ningún fallo técnico. Una contraseña leída por teléfono funciona igual que una robada con malware, y una puerta que se le sujeta a un desconocido puede más que cualquier cerradura. Muchos incidentes mayores empiezan así: un empleado aprueba un inicio de sesión o cambia los datos bancarios de un proveedor, y el atacante usa ese punto de apoyo para llegar a datos, dinero u otras cuentas.
¿Cómo funciona un ataque de ingeniería social?
- Investigación. El atacante reúne lo que es público: nombres y cargos de la web de la empresa y de las redes sociales, proveedores, incluso quién está de vacaciones.
- Un pretexto. Elige un papel y una historia que encaje: un compañero nuevo, el soporte informático, un auditor, la directora general, el departamento de cuentas de un proveedor.
- El contacto. La historia llega por teléfono, correo electrónico, SMS, app de mensajería, videollamada o en persona, ante una puerta.
- La presión. Un resorte impide que la víctima se lo piense dos veces: un plazo, un nombre importante, una amenaza, una recompensa.
- La petición. Una contraseña, un código de un solo uso, una aprobación, un pago, una puerta que sujetar.
- La reutilización. CISA señala que los atacantes suelen hacer pequeñas preguntas a varias personas y usan cada respuesta para resultar más convincentes con la siguiente.
¿Qué resortes psicológicos utiliza la ingeniería social?
La ingeniería social activa reacciones que normalmente nos sirven bien. El Centro Canadiense de Ciberseguridad incluye entre sus tácticas la familiaridad, la compasión, la urgencia, las amenazas, las señales de autoridad y un tono informal, y la mayoría de los ataques combinan dos o tres:
- Autoridad. Un mensaje del «director general», del «banco» o de la «policía» invita a obedecer, no a preguntar.
- Urgencia. Un plazo de una hora no deja tiempo para consultar a nadie.
- Miedo. Una cuenta bloqueada, una multa o una amenaza legal hace que la gente actúe para que el problema desaparezca.
- Curiosidad. Una memoria USB con la etiqueta «Salarios», un aviso de paquete, un archivo compartido con un nombre intrigante.
- Ganas de ayudar. Alguien que carga cajas ante una puerta de acceso controlado, o un «compañero nuevo» que no puede iniciar sesión, pide un pequeño favor.
- Reciprocidad. Primero llega un regalo o una solución útil, y después la petición.
Nada de esto es una debilidad de la que avergonzarse; así funcionan los equipos y las familias. La defensa es darte cuenta de cuándo alguien a quien no puedes verificar está usando uno de estos resortes contigo.
¿Cuáles son los principales tipos de ataques de ingeniería social?
| Tipo | Cómo te llega | Qué quiere el atacante |
|---|---|---|
| Phishing | Correo, SMS, llamada, código QR | Un inicio de sesión, datos de la tarjeta, un código, un clic |
| Pretexting | Una llamada o un mensaje con una historia inventada | Información o acceso |
| Baiting | Una descarga gratuita, una memoria USB encontrada | Que ejecutes su archivo |
| Quid pro quo | Una oferta de ayuda o una recompensa | Una contraseña o una tarea a cambio |
| Tailgating | En persona, ante una puerta de acceso controlado | Entrar en el edificio |
| Compromiso del correo empresarial (BEC) | Un correo de un «jefe» o de un proveedor | Un pago, datos del personal |
| Voz o vídeo deepfake | Una llamada que suena como alguien que conoces | Dinero, un código, una transferencia |
El phishing es la forma más común: un mensaje que se hace pasar por un remitente de confianza para conseguir tu contraseña, el número de tu tarjeta, un código o un clic. Tiene su propia guía, ¿Qué es el phishing?, así que este artículo trata los demás tipos.
El pretexting (pretexto) construye el ataque en torno a una historia. El Centro Canadiense de Ciberseguridad lo define como un contacto basado en un escenario o relato inventado que hace que la petición parezca razonable. Quien llama puede ser un «auditor» que revisa datos del personal o el «equipo antifraude del banco» que confirma tu identidad; la propia historia es el ataque.
El baiting (cebo) ofrece algo tentador y deja que la curiosidad haga el resto: una memoria USB olvidada en un estacionamiento, o una película o un programa gratis cuya descarga trae malware. El consejo de CISA para una memoria que encuentres es sencillo: no la conectes y entrégala a tu equipo de TI o de seguridad.
El quid pro quo significa «algo a cambio de algo». El atacante ofrece un servicio, como arreglar un equipo lento o una tarjeta regalo por una encuesta corta, y pide a cambio una contraseña o una tarea. El baiting pone un objeto como cebo; el quid pro quo intercambia un favor.
El tailgating (colarse detrás de alguien) es la versión física. El servicio de seguridad del Gobierno británico (UK Government Security) lo describe como obtener acceso no autorizado a zonas protegidas haciéndose pasar por alguien de confianza: seguirte por una puerta mientras parece estar en una llamada de trabajo, pedirte ayuda con una caja pesada o llevar un chaleco reflectante. Algunas guías lo llaman piggybacking cuando la persona que va delante sujeta la puerta a sabiendas.
El compromiso del correo electrónico empresarial (BEC), que incluye el llamado fraude del CEO, apunta a los pagos. El FBI lo describe como una estafa dirigida a empresas y particulares que hacen transferencias habituales, y que se lleva a cabo comprometiendo cuentas de correo y otros canales, como números de teléfono y aplicaciones de videoconferencia. Su informe Internet Crime Report 2025 contabiliza 24.768 denuncias por BEC, con pérdidas declaradas de algo más de 3.000 millones de dólares estadounidenses, solo por detrás del fraude de inversión.
Las voces y los vídeos deepfake, falsificados con IA, añaden una voz o una cara conocidas a un truco antiguo. El Internet Crime Complaint Center (IC3) del FBI advierte de que los delincuentes generan clips de audio cortos con la voz de un familiar para pedir dinero ante una «crisis». Su consejo: acuerda con tu familia una palabra o frase secreta, y cuelga y vuelve a llamar a un número que busques tú mismo.
¿Cómo es la ingeniería social en la vida real?
En cada uno de estos tres ejemplos la petición suena a rutina, y lo que la delata está en cómo se hace.
La llamada del soporte informático. Alguien del «servicio de asistencia» dice que tu cuenta necesita un arreglo rápido y te pide que apruebes una solicitud de inicio de sesión o que le leas el código que acabas de recibir. Lo que lo delata: no fuiste tú quien inició el contacto, y ningún servicio de asistencia real necesita tu código. Cuelga y llama al número de asistencia que figura en tu intranet.
La petición de pago de la «directora general». Un viernes por la tarde, el departamento financiero recibe un correo de la directora general, «reunida y sin poder hablar», que pide un pago urgente y confidencial a un proveedor nuevo. Lo que lo delata: secreto, urgencia y una cuenta bancaria nueva a la vez. Sigue el proceso de aprobación y llámala a su número conocido.
La memoria USB del estacionamiento. Cerca de la entrada hay una memoria con la etiqueta «Primas T4». Lo que la delata: nadie pierde una memoria justo con la etiqueta que hace que la gente la abra. Entrégala al equipo de TI sin abrirla.
¿Cómo protegerte de la ingeniería social?
El hábito más eficaz es verificar cualquier petición inesperada por un canal que ya conozcas, no por el que llegó la petición:
- Vuelve a llamar a un número conocido. Usa el número de tus contactos, del directorio de la empresa o de tu tarjeta, nunca el número, el enlace o la dirección que vienen en la petición.
- No compartas nunca un código ni apruebes una solicitud que no iniciaste tú. El FBI aconseja no dar nunca un código de autenticación en dos pasos a nadie por correo, SMS o app de mensajería.
- Frena cuando te presionen. Una petición auténtica aguanta una comprobación de diez minutos; solo una estafa necesita que actúes antes de pensar.
- Comparte menos en público. Los detalles de tu trabajo, las fechas de viaje y los nombres de tus familiares alimentan los pretextos, y los clips de tu voz pueden alimentar la clonación de voz.
- Usa una palabra clave familiar para cualquier llamada que pida dinero en una emergencia.
- Usa un inicio de sesión resistente al phishing. Una clave de acceso (passkey) solo funciona en el sitio para el que se creó, y un gestor de contraseñas solo rellena en el dominio real, así que a ninguno de los dos se le puede convencer de usar una página falsa.
¿Cómo puede defenderse un equipo o una empresa de la ingeniería social?
Las organizaciones se apoyan en procesos que hacen inofensivo el error de una persona y en una formación que premia avisar.
- Los cambios de pago necesitan un segundo canal. Un cambio en los datos bancarios de un proveedor o de un empleado se confirma por teléfono con un contacto que ya consta en el registro, y las transferencias inusuales necesitan dos aprobaciones. Decir a los proveedores «nuestros datos bancarios no cambiarán por correo» también les da a ellos una prueba sencilla.
- Un servicio de asistencia que verifica a quien llama. Los restablecimientos de contraseña y de MFA solo se hacen tras comprobar la identidad, y la plantilla sabe que TI nunca le pedirá su código.
- Acreditaciones visibles. El personal lleva la tarjeta de acceso a la vista, y a quien no la lleve se le envía a recepción.
- Formación sin culpables. El National Cyber Security Centre (NCSC) del Reino Unido advierte de que castigar a la gente por hacer clic «empieza a parecerse a una encerrona» y de que el personal que teme por su empleo no avisará de sus errores. Cuenta los avisos, no solo los clics.
- Capas técnicas. La autenticación multifactor (MFA) resistente al phishing, el filtrado del correo y el principio de mínimo privilegio, según el cual cada cuenta solo llega a lo que su trabajo necesita, limitan lo que puede desbloquear una persona engañada.
Los equipos de seguridad también revisan lo que un desconocido puede averiguar sobre la empresa a partir de fuentes públicas, porque ahí empiezan los pretextos. Esta revisión OSINT (inteligencia de fuentes abiertas) se hace desde fuera de la red corporativa para ver lo que ve alguien externo; nuestra página de seguridad de datos describe la configuración.
¿Cómo detectan las marcas la suplantación antes de que llegue a las personas?
Las marcas vigilan los dominios parecidos y los perfiles falsos, porque un pretexto convincente suele tomar prestado el nombre de una empresa real. Una cuenta de «soporte» que copia un logotipo, o una página de inicio de sesión en un dominio que se diferencia del real en una letra, da credibilidad a la historia; ¿Qué es el typosquatting? muestra cómo se crean y se detectan esos dominios.
Los equipos de protección de marca rastrean dominios nuevos, tiendas en línea y redes sociales en busca de estas copias y las denuncian para que se retiren. Lo que muestra una plataforma puede variar según el país, así que lo comprueban desde una salida de los Proxies residenciales en el mercado donde aparece la copia, y ven la página como la vería un cliente local. Miran y documentan; nunca responden ni rellenan formularios.
¿Qué hacer si caíste en un engaño de ingeniería social?
Actúa enseguida, empezando por lo que entregaste; la rapidez importa sobre todo cuando se envió dinero.
- Para y guarda las pruebas. No respondas ni llames al número que te dieron; guarda los mensajes, el número y la hora.
- Avisa a tu equipo de TI o de seguridad si ocurrió en el trabajo, aunque solo sospeches un error, para que puedan bloquear cuentas cuanto antes.
- Cambia las contraseñas y restablece la MFA si diste una contraseña, leíste un código o aprobaste una solicitud, y cierra las demás sesiones.
- Llama a tu banco de inmediato si salió dinero. El FBI insiste en que el tiempo es clave: pide al banco que recupere la transferencia y luego denuncia el fraude. En Estados Unidos la denuncia va a ic3.gov; en otros países, a la policía y a la agencia nacional de ciberseguridad.
- Desconecta y analiza si abriste un archivo o conectaste un dispositivo, y deja que TI revise el equipo.
Si la información que entregaste era de clientes o compañeros, la organización puede estar ante una brecha de datos, con sus propias obligaciones de notificación; ¿Qué es una brecha de datos? explica lo que viene después.
Dónde te encuentras con la ingeniería social
En llamadas de un «equipo antifraude del banco» o del «soporte técnico». En el correo y el chat del trabajo, de un jefe o un proveedor que escribe con prisa. En recepciones y puertas de acceso controlado. En mensajes de redes sociales que ofrecen empleos o premios. En los grupos familiares de mensajería, donde un familiar «con número nuevo» necesita dinero. En videollamadas donde la voz no es lo que parece.
Errores frecuentes
- Pensar que solo cae la gente descuidada. Los ataques se construyen sobre reacciones responsables: ayudar, obedecer, darse prisa.
- Fiarse del identificador de llamadas o del nombre que se muestra. CISA señala que la telefonía por internet facilita falsificar el identificador de llamadas.
- Comprobar con los datos de contacto de la petición. Ese número o esa dirección son del atacante.
- Tomar una voz o una cara como prueba. Ambas se pueden clonar; una llamada de vuelta o una palabra clave, no.
- Callar después de un error. Las horas que se pierden por vergüenza son el mejor momento del atacante.
Guía de decisión
| Tu situación | Qué hacer primero |
|---|---|
| Alguien llama y pide un código o una contraseña | Cuelga; vuelve a llamar a un número que ya tengas |
| Los datos bancarios de un proveedor han «cambiado» | Confírmalo por teléfono con un contacto registrado |
| Un jefe pide un pago urgente y secreto | Sigue el proceso de aprobación; devuélvele la llamada |
| Encuentras una memoria USB | Entrégala a TI sin abrirla |
| Alguien sin acreditación quiere entrar detrás de ti | Envíalo a recepción |
| La voz de un familiar te pide dinero | Pide la palabra clave; llama a su número de siempre |
| Ya diste un código o enviaste dinero | Avisa ya a TI o a tu banco; cambia contraseñas; denúncialo |
| Están suplantando tu marca | Vigila dominios y perfiles parecidos; denúncialos |
Preguntas frecuentes
¿El phishing es ingeniería social?
Sí. El phishing es la forma más extendida de ingeniería social: el engaño llega por correo, SMS, llamada o código QR en lugar de en persona. El pretexting, el baiting y el tailgating usan los mismos resortes por otros canales.
¿Cómo comprueban las empresas su exposición a la ingeniería social?
Con ejercicios de concienciación autorizados: correos de phishing simulados, sesiones de formación y, para la seguridad física, pruebas que la organización ha aprobado por escrito con un alcance acordado. El NCSC desaconseja confiar solo en las simulaciones o castigar al personal que hace clic; una alternativa que propone es que el personal escriba sus propios correos de phishing para aprender las técnicas.
¿Qué diferencia hay entre pretexting y phishing?
El pretexting se centra en la historia, y el phishing, en la forma de entrega. Un correo de phishing suele enviarse a mucha gente con un cebo ya preparado, mientras que el pretexting construye un papel concreto, a menudo a lo largo de varias llamadas, para que una sola petición parezca normal. Muchos mensajes de phishing dirigido se apoyan en un pretexto.
¿Qué es la ingeniería social inversa?
Es una variante en la que la víctima hace el primer contacto. El atacante crea o finge un problema, como una ventana emergente alarmante, y se presenta como la ayuda, así que la víctima llama al número de «soporte» y confía en quien contesta. La defensa es la misma: contacta con el soporte solo mediante datos de contacto que hayas encontrado tú.
¿La ingeniería social es ilegal?
Usar el engaño para obtener dinero, datos o acceso a cuentas o edificios ajenos es fraude o acceso no autorizado en la mayoría de los países; el delito exacto depende de la ley local. Un ejercicio realizado con el permiso por escrito de la organización es una prueba de seguridad, no un ataque.
¿Puede un software de seguridad frenar la ingeniería social?
Solo en parte. Los filtros de correo y las advertencias del navegador detectan cebos conocidos, y la MFA resistente al phishing limita lo que vale una contraseña robada, pero ningún software oye una llamada ni ve una puerta sujeta. El hábito cubre el resto: verificar por un canal conocido y no compartir nunca códigos.
En resumen
La ingeniería social apunta a las personas en lugar de a los sistemas: alguien interpreta un papel de confianza, añade presión y pide un código, una contraseña, un pago o que le sujetes la puerta. Los tipos cambian, del pretexting y el baiting al compromiso del correo empresarial y las voces clonadas, pero la defensa es la misma: verifica por un canal que ya conozcas, no compartas nunca códigos, confirma por teléfono los cambios de pago y avisa rápido de los errores. Las empresas cuyo nombre se usa para estas historias encontrarán la configuración de vigilancia en nuestra página de protección de marca.


