


































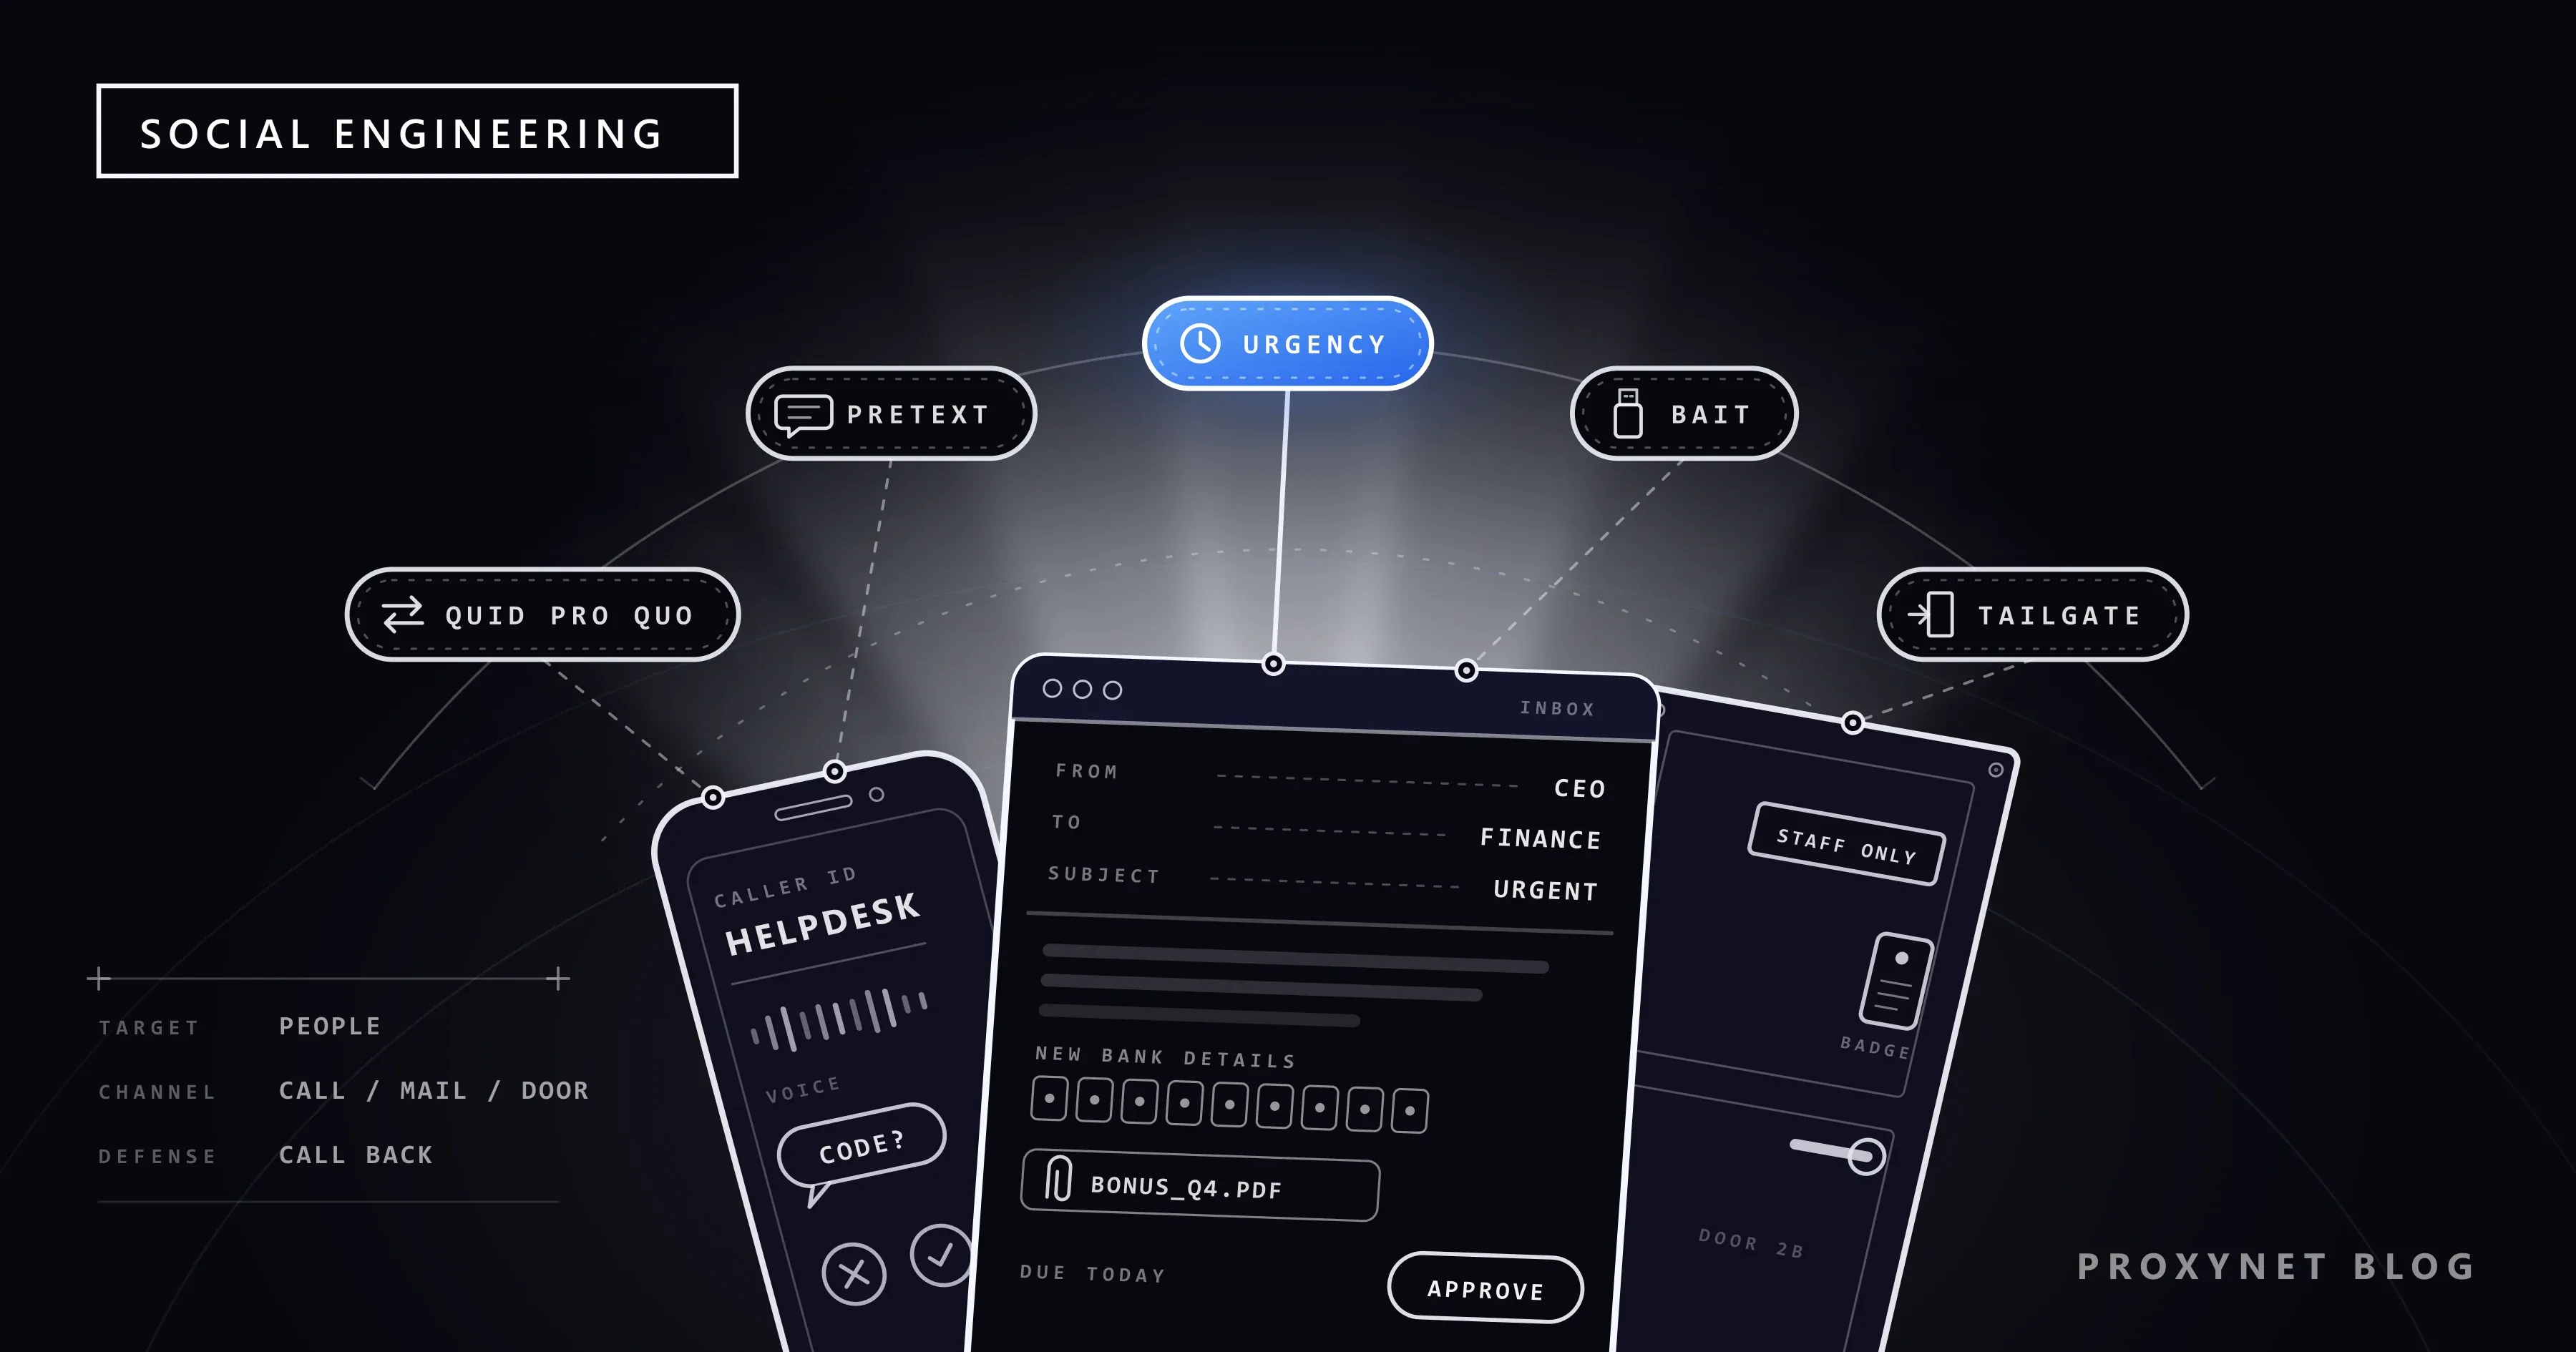
Yoğun bir öğleden sonra telefonunuz çalıyor. Arayan kişi BT destek masasından olduğunu söylüyor, adınızı ve yöneticinizin adını biliyor; bu geceki güncelleme sırasında hesabınızın kilitleneceğini, bunu önlemek için telefonunuza az önce gelen kodu ona okumanız gerektiğini anlatıyor. Ortada hacklenen bir sistem yok: biri bir şey istedi ve istek sıradan bir iş gibi göründü.
Bu yazıda sosyal mühendisliğin ne olduğunu, hangi tepkileri kullandığını, pretexting'den klonlanmış seslere kadar başlıca saldırı türlerini, kendinizi ve ekibinizi nasıl koruyacağınızı ve "evet" dediyseniz ne yapmanız gerektiğini anlatıyoruz. Yazıyı hedef alınan kişi için yazdık; saldırganın işine yarayacak bir senaryo içermiyor.
Sosyal mühendislik nedir?
Sosyal mühendislik, bir kişiyi aldatarak ona erişim, bilgi ya da para verdirmek veya saldırganın işine yarayan bir adımı attırmaktır. ABD'nin siber güvenlik ajansı CISA bunu, saldırganın bir kurum ya da kurumun bilgisayar sistemleri hakkında bilgi edinmek veya bu bilgileri ele geçirmek için insanlarla kurduğu ilişkiyi, yani sosyal becerilerini kullanması diye tanımlar. Hedef yazılım değil, insandır.
Bu yüzden saldırının teknik bir açığa ihtiyacı yoktur. Telefonda okunan bir şifre, kötü amaçlı yazılımla çalınan bir şifre kadar işe yarar; bir yabancıya açık tutulan kapı da her kilidi boşa çıkarır. Daha büyük olayların birçoğu böyle başlar: bir çalışan bir giriş isteğini onaylar ya da bir tedarikçinin banka bilgilerini değiştirir, saldırgan da bu ilk adımı verilere, paraya veya başka hesaplara ulaşmak için kullanır.
Sosyal mühendislik saldırısı nasıl işler?
- Araştırma. Saldırgan herkese açık bilgileri toplar: şirketin web sitesinden ve sosyal ağlardan isimler ve unvanlar, tedarikçiler, hatta kimin izinde olduğu.
- Bahane. Duruma uyan bir rol ve bir hikâye seçer: yeni bir iş arkadaşı, BT destek ekibi, bir denetçi, genel müdür, bir tedarikçinin muhasebe ekibi.
- Temas. Hikâye size telefon, e-posta, SMS, mesajlaşma uygulaması ya da görüntülü arama yoluyla ulaşır; bazen de kapıda yüz yüze anlatılır.
- Baskı. Hedefin durup düşünmesini engelleyen bir unsur eklenir: bir süre sınırı, üst düzey bir isim, bir tehdit, bir ödül.
- İstek. Bir şifre, tek kullanımlık bir kod, bir onay, bir ödeme, açık tutulacak bir kapı.
- Yeniden kullanım. CISA, saldırganların çoğu zaman birkaç kişiye küçük sorular sorduğunu ve her cevabı bir sonraki kişiye daha inandırıcı görünmek için kullandığını belirtir.
Sosyal mühendislik hangi psikolojik tetikleyicileri kullanır?
Sosyal mühendislik, normalde insanların işine yarayan tepkileri tetikler. Kanada Siber Güvenlik Merkezi (Canadian Centre for Cyber Security), kullanılan taktikler arasında tanıdıklık, sempati, aciliyet, tehdit, otorite işaretleri ve gündelik bir üslubu sayar; saldırıların çoğu bunlardan iki ya da üçünü birleştirir:
- Otorite. "Genel müdürden", "bankadan" ya da "polisten" gelen bir ileti, soru sormaya değil itaat etmeye davet eder.
- Aciliyet. Bir saatlik süre, kimseye danışmaya zaman bırakmaz.
- Korku. Kilitlenen bir hesap, bir para cezası ya da hukuki bir tehdit, insanları sorundan kurtulmak için harekete geçirir.
- Merak. Üzerinde "Maaşlar" yazan bir USB bellek, bir kargo bildirimi, adı ilgi çekici bir paylaşılan dosya.
- Yardımseverlik. Güvenlikli bir kapının önünde koli taşıyan biri ya da giriş yapamayan "yeni bir iş arkadaşı" küçük bir iyilik ister.
- Karşılıklılık. Önce ücretsiz bir hediye ya da işe yarar bir yardım gelir, ardından istek.
Bunların hiçbiri utanılacak bir zaaf değildir; ekipler ve aileler bu tepkilerle ayakta durur. Savunma, kimliğini doğrulayamadığınız birinin bunlardan birini size karşı kullandığını fark etmektir.
Sosyal mühendislik saldırılarının türleri nelerdir?
| Tür | Size nasıl ulaşır? | Saldırgan ne ister? |
|---|---|---|
| Oltalama (phishing) | E-posta, SMS, arama, QR kod | Giriş ya da kart bilgisi, bir kod, bir tıklama |
| Pretexting (bahane oluşturma) | Uydurma bir hikâyeyle gelen arama ya da ileti | Bilgi ya da erişim |
| Baiting (yemleme) | Ücretsiz bir indirme, bulunmuş bir USB bellek | Dosyasını çalıştırmanız |
| Quid pro quo | Bir yardım ya da ödül teklifi | Karşılığında bir şifre ya da bir iş |
| Tailgating (peşinden girme) | Yüz yüze, güvenlikli bir kapıda | Binaya giriş |
| Kurumsal e-posta dolandırıcılığı (BEC) | Bir "yöneticiden" ya da tedarikçiden e-posta | Bir ödeme, personel kayıtları |
| Deepfake ses ya da görüntü | Tanıdığınız birinin sesine benzeyen bir arama | Para, bir kod, bir havale |
Oltalama en yaygın türdür: güvenilir bir göndericinin kılığına girip şifrenizi, kart numaranızı, bir kodu ya da bir tıklamanızı isteyen bir ileti. Bu türü ayrı bir yazıda, Phishing (Oltalama) Nedir? başlığıyla anlattığımız için burada diğer türlere odaklanıyoruz.
Pretexting (bahane oluşturma) saldırıyı bir hikâyenin üzerine kurar. Kanada Siber Güvenlik Merkezi bunu, isteği makul gösteren uydurma bir senaryoya ya da anlatıya dayanan bir temas diye tanımlar. Arayan kişi personel bilgilerini kontrol eden bir "denetçi" ya da kimliğinizi doğrulayan bir "banka dolandırıcılık ekibi" olabilir; saldırının kendisi hikâyedir.
Baiting (yemleme) cazip bir şey sunar ve gerisini meraka bırakır: otoparka bırakılmış bir USB bellek ya da içinde kötü amaçlı yazılım taşıyan ücretsiz bir film veya program indirmesi. CISA'nın bulduğunuz bir bellek için tavsiyesi basittir: bilgisayarınıza takmayın, BT ya da güvenlik ekibinize teslim edin.
Quid pro quo, Latincede "bir şey karşılığında bir şey" demektir. Saldırgan yavaşlayan bir dizüstü bilgisayarı düzeltmek ya da kısa bir anketi dolduranlara hediye kartı vermek gibi bir hizmet sunar ve bunun karşılığında bir şifre ya da bir iş ister. Baiting bir nesneyle yemler, quid pro quo ise bir iyiliği takas eder.
Tailgating (peşinden girme) işin fiziksel tarafıdır. Birleşik Krallık hükümetinin güvenlik birimi (UK Government Security) bunu, güvenilir biri gibi davranarak güvenlikli alanlara yetkisiz giriş sağlamak diye tanımlar: iş için telefonda konuşuyormuş gibi yaparak peşinizden kapıdan geçmek, ağır bir koli için yardım istemek ya da reflektörlü yelek giymek. Bazı rehberler, öndeki kişi kapıyı bilerek tuttuğunda buna piggybacking der.
Kurumsal e-posta dolandırıcılığı (Business Email Compromise, BEC) ödemelerin peşindedir. FBI bunu, düzenli para transferi yapan işletmeleri ve kişileri hedef alan, e-posta hesaplarının yanı sıra telefon numaraları ve görüntülü toplantı uygulamaları gibi kanalların ele geçirilmesiyle yürütülen bir dolandırıcılık diye tanımlar. FBI'ın 2025 İnternet Suçları Raporu 24.768 BEC şikâyeti ve 3 milyar ABD dolarını biraz aşan bildirilmiş kayıp kaydediyor; bu, yatırım dolandırıcılığından sonraki en büyük kayıp kalemi.
Deepfake ses ve görüntü, eski bir hileye tanıdık bir ses ya da yüz ekler. FBI'ın İnternet Suçları Şikâyet Merkezi (IC3), suçluların bir yakınınızın sesiyle kısa ses kayıtları üretip bir "acil durum" bahanesiyle para istediği konusunda uyarıyor. IC3'ün önerisi şu: ailenizle gizli bir kelime ya da cümle belirleyin, böyle bir aramayı kapatın ve kendi bulduğunuz bir numaradan geri arayın.
Sosyal mühendislik gerçek hayatta nasıl görünür?
Aşağıdaki üç örneğin hepsinde istek sıradan görünür; onu ele veren, isteğin nasıl yapıldığıdır.
BT destek araması. "Destek masasından" arayan biri hesabınızın hızlı bir düzeltmeye ihtiyacı olduğunu söyler ve sizden bir giriş isteğini onaylamanızı ya da az önce gelen kodu okumanızı ister. Ele veren işaret: teması siz başlatmadınız ve gerçek bir destek masası kodunuza ihtiyaç duymaz. Telefonu kapatın, destek masasını şirket içi portaldaki numaradan arayın.
"Genel müdürden" ödeme talebi. Bir cuma öğleden sonrası finans ekibine, "toplantıda olduğu için konuşamayan" genel müdürden bir e-posta gelir: yeni bir tedarikçiye acil ve gizli bir ödeme yapılması gerekiyor. Ele veren işaret: gizlilik, aciliyet ve yeni bir banka hesabı bir arada. Onay sürecini izleyin ve genel müdürü bildiğiniz numarasından arayın.
Otoparktaki USB bellek. Girişin yakınında üzerinde "4. Çeyrek Primleri" yazan bir bellek duruyor. Ele veren işaret: tam da insanlara açtıracak etiketi taşıyan bir belleği kimse kazara düşürmez. Belleği açmadan BT ekibine teslim edin.
Kendinizi sosyal mühendislikten nasıl korursunuz?
En güçlü alışkanlık, beklenmedik her isteği geldiği kanaldan değil, zaten bildiğiniz bir kanaldan doğrulamaktır:
- Bildiğiniz numaradan geri arayın. Rehberinizdeki, şirket rehberindeki ya da kartınızın üzerindeki numarayı kullanın; istekteki numarayı, bağlantıyı ya da adresi asla kullanmayın.
- Kod paylaşmayın, sizin başlatmadığınız bir isteği onaylamayın. FBI'ın tavsiyesi, iki faktörlü kimlik doğrulama kodunun e-posta, SMS ya da mesajlaşma uygulaması üzerinden asla kimseye verilmemesidir.
- Sıkıştırıldığınızda yavaşlayın. Gerçek bir istek on dakikalık bir kontrolü kaldırır; düşünmeden harekete geçmenize yalnız dolandırıcının ihtiyacı vardır.
- Herkese açık alanda daha az paylaşın. İş ayrıntıları, seyahat tarihleri ve aile üyelerinin adları bahanelere malzeme olur; ses kayıtlarınız da ses klonlamada kullanılabilir.
- Ailenizle gizli bir kelime belirleyin ve acil durumda para isteyen her aramada onu sorun.
- Oltalamaya dayanıklı giriş kullanın. Geçiş anahtarı (passkey) yalnız oluşturulduğu sitede çalışır, şifre yöneticisi de formu yalnız gerçek alan adında doldurur; bu yüzden ikisi de sahte bir sayfada kullanılamaz.
Ekip ya da şirket sosyal mühendisliğe karşı nasıl korunur?
Kurumlar, tek bir kişinin hatasını zararsız kılan süreçlere ve bildirimi ödüllendiren eğitime dayanır.
- Ödeme değişiklikleri ikinci bir kanal ister. Bir tedarikçinin ya da çalışanın banka bilgilerindeki değişiklik, kayıtlarda zaten bulunan bir kişiyle telefonda teyit edilir; olağan dışı transferler iki kişinin onayını gerektirir. Tedarikçilere "banka bilgilerimiz e-postayla değişmez" diye önceden haber vermek de onlara basit bir ölçüt sağlar.
- Arayanı doğrulayan bir destek masası. Şifre ve MFA sıfırlamaları yalnız kimlik kontrolünden sonra yapılır; çalışanlar BT'nin kodlarını asla istemeyeceğini bilir.
- Görünür giriş kartları. Çalışanlar bina giriş kartlarını görünür biçimde taşır, kartı olmayan herkes resepsiyona yönlendirilir.
- Suçlamadan eğitim. Birleşik Krallık'ın Ulusal Siber Güvenlik Merkezi (NCSC), tıklayan kişileri cezalandırmanın "tuzağa düşürmeye benzemeye başladığı" ve işinden korkan çalışanların hatalarını bildirmeyeceği konusunda uyarıyor. Yalnız tıklamaları değil, bildirimleri de sayın.
- Teknik katmanlar. Oltalamaya dayanıklı çok faktörlü kimlik doğrulama (MFA), e-posta filtreleme ve her hesabın yalnız işinin gerektirdiği yere ulaştığı en az yetki ilkesi, kandırılan tek bir kişinin açabileceği kapıları sınırlar.
Güvenlik ekipleri, bir yabancının şirket hakkında herkese açık kaynaklardan neler öğrenebileceğini de kontrol eder, çünkü bahaneler oradan doğar. Bu OSINT (açık kaynak istihbaratı) incelemesi, dışarıdaki birinin gördüğünü görmek için şirket ağının dışından yapılır; nasıl kurulduğunu veri güvenliği sayfamız anlatıyor.
Markalar taklitçileri insanlara ulaşmadan nasıl fark eder?
Markalar benzer alan adlarını ve sahte profilleri izler, çünkü inandırıcı bir bahane çoğu zaman gerçek bir şirketin adını ödünç alır. Bir markanın logosunu kopyalayan "destek" hesabı ya da gerçek adresten tek harf farklı bir alan adındaki giriş sayfası, hikâyeyi güvenilir gösterir; böyle alan adlarının nasıl kurulduğunu ve nasıl fark edildiğini Typosquatting Nedir? yazısı gösteriyor.
Marka koruma ekipleri yeni alan adlarını, pazaryerlerini ve sosyal platformları bu kopyalar için tarar ve kaldırılmaları için bildirir. Bir platformun gösterdiği içerik ülkeye göre değişebildiği için kontrolü, sahte içeriğin göründüğü pazardaki bir Residential Proxy çıkışından yaparlar; böylece sayfayı o ülkedeki bir müşteri nasıl görüyorsa öyle görürler. Yalnız bakar ve belgelerler; asla yanıt vermez, form doldurmazlar.
Sosyal mühendisliğe kandıysanız ne yapmalısınız?
Hemen harekete geçin ve ne verdiyseniz işe onunla başlayın; para gönderildiyse hız her şeyden önemlidir.
- Durun ve kanıtları saklayın. Yanıt vermeyin, size verilen numarayı aramayın; iletileri, numarayı ve saati kaydedin.
- İş yerinde olduysa BT ya da güvenlik ekibine haber verin; yalnız bir hatadan şüpheleniyor olsanız bile. Böylece hesapları erkenden kilitleyebilirler.
- Bir şifre verdiyseniz, bir kod okuduysanız ya da bir isteği onayladıysanız şifreleri değiştirin ve MFA'yı sıfırlayın. Diğer oturumlardan da çıkış yapın.
- Hesabınızdan para çıktıysa hemen bankanızı arayın. FBI'a göre burada zaman çok önemlidir: bankadan transferi geri çekmesini isteyin, ardından dolandırıcılığı bildirin. ABD'de bildirim ic3.gov'a yapılır. Türkiye'de polise ya da savcılığa başvurabilir, sahte site ve iletileri Siber Güvenlik Başkanlığı'nın İhbar Formu'yla bildirebilirsiniz; diğer ülkelerde ise polise ve ulusal siber güvenlik kurumuna başvurun.
- Bir dosya açtıysanız ya da bir cihaz taktıysanız bağlantıyı kesin ve tarama yapın. Makineyi BT'ye de kontrol ettirin.
Verdiğiniz bilgiler müşterilere ya da iş arkadaşlarınıza aitse kurum, kendi bildirim yükümlülükleri olan bir veri ihlaliyle karşı karşıya olabilir; sonrasında neler olacağını Veri İhlali Nedir? yazısı anlatıyor.
Sosyal mühendislikle nerelerde karşılaşırsınız?
Kendini "banka dolandırıcılık ekibi" ya da "teknik destek" diye tanıtan aramalarda. İş e-postasında ve sohbet uygulamalarında, aceleyle yazan bir yönetici ya da tedarikçi kılığında. Resepsiyonlarda ve güvenlikli kapılarda. İş ya da ödül vaat eden sosyal ağ mesajlarında. Bir yakınınızın "yeni numarasından" para istediği aile mesajlaşma gruplarında. Sesin ya da yüzün sandığınız kişiye ait olmadığı görüntülü aramalarda.
Sık yapılan hatalar
- Yalnız dikkatsiz insanların kandığını düşünmek. Saldırılar özenli insanların tepkileri üzerine kurulur: yardım etmek, söz dinlemek, acele etmek.
- Ekranda görünen numaraya ya da ada güvenmek. CISA, internet üzerinden yapılan aramaların ekranda görünen numarayı taklit etmeyi kolaylaştırdığını belirtir.
- İstekteki iletişim bilgileriyle doğrulamaya çalışmak. O numara ya da adres saldırgana aittir.
- Bir sesi ya da yüzü kanıt saymak. İkisi de klonlanabilir; geri arama ya da gizli kelime klonlanamaz.
- Hatadan sonra susmak. Utanç yüzünden kaybedilen saatler, saldırganın en verimli zamanıdır.
Karar rehberi
| Durumunuz | Önce ne yapmalısınız? |
|---|---|
| Arayan kişi bir kod ya da şifre istiyor | Telefonu kapatın; zaten bildiğiniz bir numaradan geri arayın |
| Bir tedarikçinin banka bilgileri "değişmiş" | Kayıtlı bir kişiyle telefonda teyit edin |
| Bir yöneticiden acil ve gizli ödeme talebi | Onay sürecini izleyin; kişiyi geri arayın |
| Bir USB bellek buldunuz | Açmadan BT'ye teslim edin |
| Kartı olmayan biri peşinizden girmek istiyor | Resepsiyona yönlendirin |
| Bir yakınınızın sesi para istiyor | Gizli kelimeyi sorun; onu her zamanki numarasından arayın |
| Kodu zaten verdiniz ya da para gönderdiniz | BT'ye ya da bankanıza hemen haber verin; şifreleri değiştirin; bildirin |
| Markanız taklit ediliyor | Benzer alan adlarını ve profilleri izleyin; bildirin |
Sıkça sorulan sorular
Oltalama bir sosyal mühendislik saldırısı mı?
Evet. Oltalama, sosyal mühendisliğin en yaygın biçimidir: aldatma yüz yüze değil, e-posta, SMS, arama ya da QR kod yoluyla gelir. Pretexting, baiting ve tailgating de aynı tetikleyicileri başka kanallardan kullanır.
Şirketler sosyal mühendisliğe karşı nasıl test yapar?
Yetkilendirilmiş farkındalık çalışmalarıyla: oltalama e-postası simülasyonları, eğitimler ve fiziksel güvenlik için kurumun yazılı olarak onayladığı, kapsamı önceden belirlenmiş testler. NCSC, yalnız simülasyonlara güvenmeye ve tıklayan çalışanları cezalandırmaya karşı uyarır; önerdiği seçeneklerden biri, çalışanların teknikleri öğrenmek için kendi oltalama e-postalarını yazmasıdır.
Pretexting ile oltalama arasındaki fark nedir?
Pretexting hikâyeyle, oltalama ise iletinin ulaştırılma biçimiyle ilgilidir. Oltalama e-postası genellikle hazır bir yemle birçok kişiye gider; pretexting ise tek bir isteği olağan göstermek için, çoğu zaman birkaç aramaya yayılan belirli bir rol kurar. Hedefli oltalama iletilerinin çoğu da bir bahaneye dayanır.
Tersine sosyal mühendislik nedir?
Teması kurbanın başlattığı bir türdür. Saldırgan, korkutucu bir açılır pencere gibi bir sorun yaratır ya da sorun varmış gibi gösterir ve kendini yardım edecek kişi olarak sunar; kurban "destek" numarasını arar ve telefonu açana güvenir. Savunma aynıdır: desteğe yalnız kendi bulduğunuz iletişim bilgileriyle ulaşın.
Sosyal mühendislik suç mu?
Başkasının hesaplarına ya da binalarına erişmek, para veya veri elde etmek için aldatmaya başvurmak çoğu ülkede dolandırıcılık ya da yetkisiz erişim suçudur; suçun tam tanımı yerel yasaya göre değişir. Kurumun yazılı izniyle yapılan bir çalışma ise saldırı değil, güvenlik testidir.
Güvenlik yazılımı sosyal mühendisliği durdurabilir mi?
Kısmen. E-posta filtreleri ve tarayıcı uyarıları bilinen yemleri yakalar, oltalamaya dayanıklı MFA da çalınan bir şifrenin değerini düşürür; ama hiçbir yazılım bir telefon görüşmesini duymaz ya da açık tutulan bir kapıyı görmez. Gerisini alışkanlık tamamlar: bilinen bir kanaldan doğrulayın ve kimseyle kod paylaşmayın.
Özet
Sosyal mühendislik sistemleri değil insanları hedef alır: biri güvenilen bir rol üstlenir, baskı ekler ve bir kod, bir şifre, bir ödeme ya da açık tutulacak bir kapı ister. Türleri pretexting ve baiting'den kurumsal e-posta dolandırıcılığına ve klonlanmış seslere kadar değişir, ama savunma aynıdır: zaten bildiğiniz bir kanaldan doğrulayın, kod paylaşmayın, ödeme değişikliklerini telefonla teyit edin ve hataları hızla bildirin. Adı bu hikâyelerde kullanılan şirketler, izlemenin nasıl kurulacağını marka koruma sayfamızda bulabilir.


