


































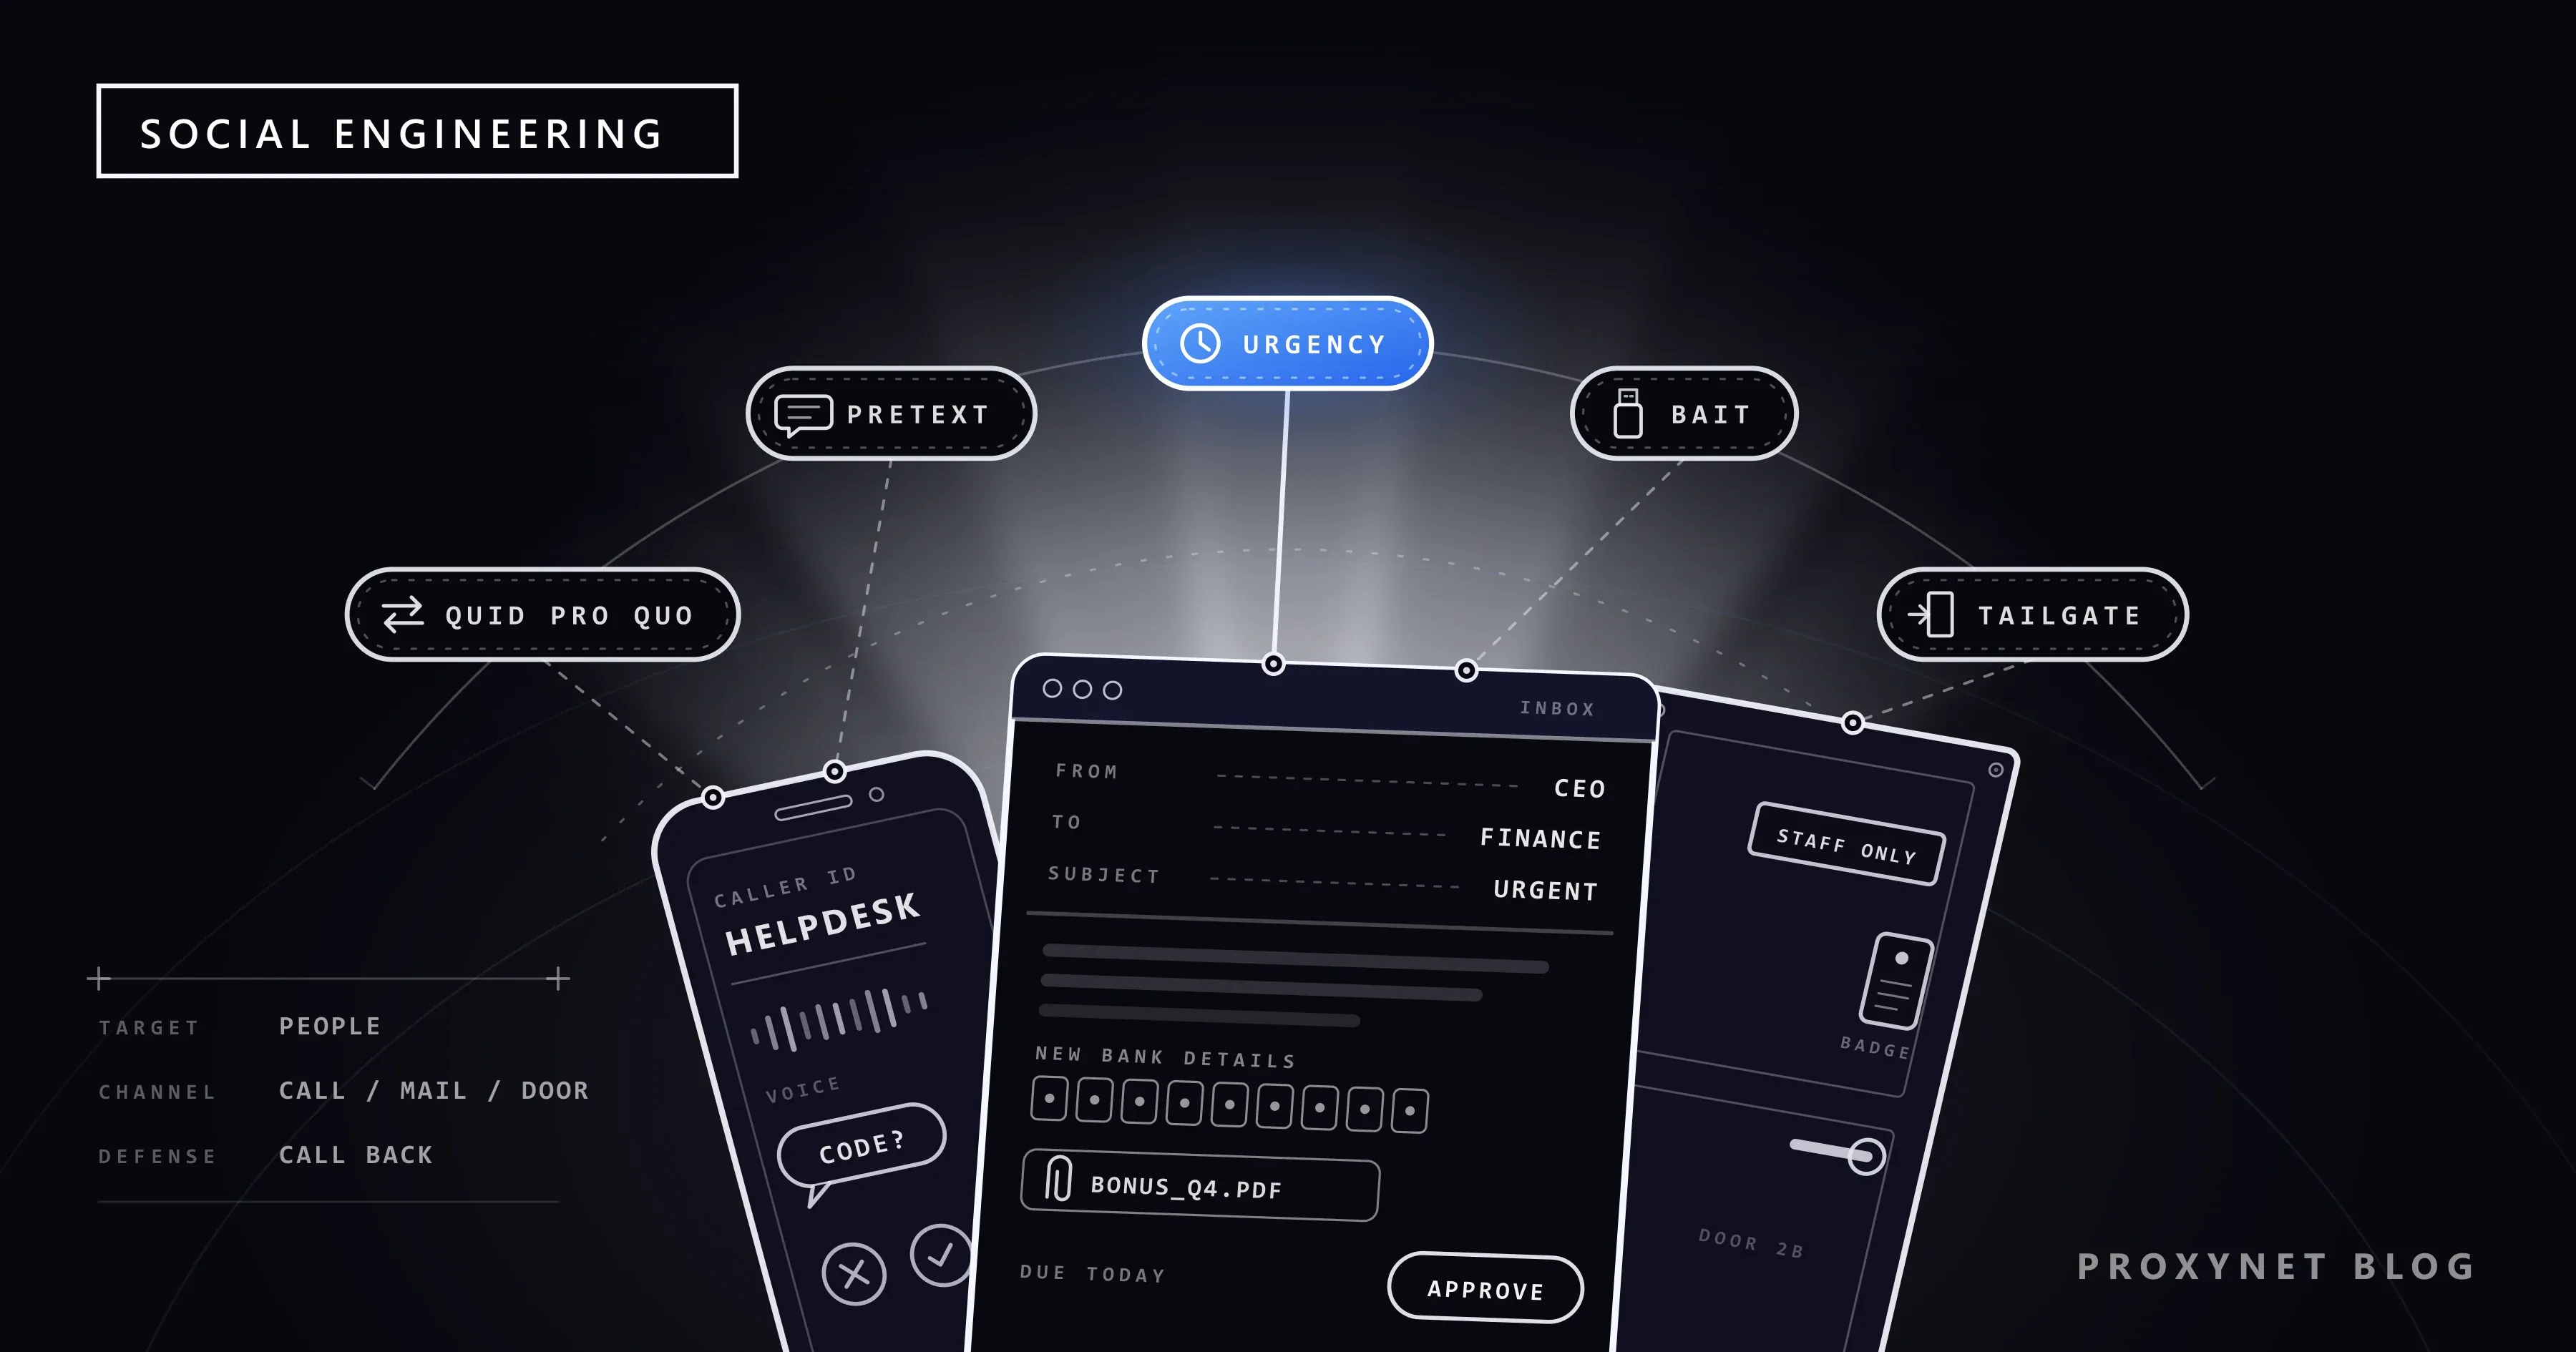
An einem vollen Nachmittag klingelt das Telefon. Der Anrufer sagt, er sei vom IT-Helpdesk, kennt Ihren Namen und den Ihrer Führungskraft und warnt, Ihr Konto werde beim Update heute Nacht gesperrt, wenn Sie ihm nicht den Code vorlesen, der gerade auf Ihrem Smartphone angekommen ist. Gehackt wurde nichts: Jemand hat gefragt, und die Bitte klang nach Routine.
Dieser Beitrag erklärt, was Social Engineering ist, welche Hebel es nutzt, welche Angriffsarten es gibt, vom Pretexting bis zu geklonten Stimmen, wie Sie sich und ein Team schützen und was zu tun ist, wenn Sie schon Ja gesagt haben. Er ist für die Person geschrieben, an die sich der Angriff richtet; Anleitungen für Angreifer gibt es hier nicht.
Was ist Social Engineering?
Social Engineering ist der Einsatz von Täuschung, um einen Menschen dazu zu bringen, Zugang, Informationen oder Geld preiszugeben oder etwas zu tun, das einem Angreifer hilft. CISA, die US-Behörde für Cybersicherheit, beschreibt es als Vorgehen, bei dem ein Angreifer menschliche Interaktion, also soziale Fähigkeiten, nutzt, um Informationen über eine Organisation oder ihre Computersysteme zu erlangen oder zu kompromittieren. Ziel ist der Mensch, nicht die Software.
Deshalb braucht der Angriff keine technische Lücke. Ein am Telefon vorgelesenes Passwort funktioniert genauso gut wie eines, das Malware gestohlen hat, und eine Tür, die man einem Fremden aufhält, schlägt jedes Schloss. Viele größere Vorfälle beginnen so: Eine Person bestätigt eine Anmeldung oder ändert die Bankverbindung eines Lieferanten, und der Angreifer nutzt diesen Fuß in der Tür, um an Daten, Geld oder weitere Konten zu kommen.
Wie läuft ein Social-Engineering-Angriff ab?
- Recherche. Der Angreifer sammelt, was öffentlich ist: Namen und Funktionen von der Firmenwebsite und aus sozialen Netzwerken, Lieferanten, sogar, wer gerade im Urlaub ist.
- Ein Vorwand. Er wählt eine Rolle und eine passende Geschichte: ein neuer Kollege, der IT-Support, ein Prüfer, die Geschäftsführerin, die Buchhaltung eines Lieferanten.
- Kontakt. Die Geschichte kommt per Telefon, E-Mail, SMS, Messenger, Videoanruf oder persönlich an einer Tür.
- Druck. Ein Hebel verhindert, dass das Ziel zweimal nachdenkt: eine Frist, ein hochrangiger Name, eine Drohung, eine Belohnung.
- Die Bitte. Ein Passwort, ein Einmalcode, eine Freigabe, eine Zahlung, eine aufgehaltene Tür.
- Wiederverwendung. CISA weist darauf hin, dass Angreifer oft mehreren Personen kleine Fragen stellen und jede Antwort nutzen, um bei der nächsten glaubwürdiger zu klingen.
Welche psychologischen Hebel nutzt Social Engineering?
Social Engineering löst Reaktionen aus, die Menschen normalerweise gute Dienste leisten. Das Kanadische Zentrum für Cybersicherheit nennt unter den Taktiken Vertrautheit, Mitgefühl, Dringlichkeit, Drohungen, Autoritätssignale und einen lockeren Ton, und die meisten Angriffe kombinieren zwei oder drei davon:
- Autorität. Eine Nachricht vom „CEO“, von „der Bank“ oder von „der Polizei“ lädt zum Gehorchen ein statt zum Nachfragen.
- Dringlichkeit. Eine Frist von einer Stunde lässt keine Zeit, bei jemandem nachzufragen.
- Angst. Ein gesperrtes Konto, ein Bußgeld oder eine rechtliche Drohung bringt Menschen dazu, zu handeln, damit das Problem verschwindet.
- Neugier. Ein USB-Stick mit der Aufschrift „Gehälter“, eine Paketbenachrichtigung, eine geteilte Datei mit einem spannenden Namen.
- Hilfsbereitschaft. Jemand, der Kartons an einer gesicherten Tür trägt, oder ein „neuer Kollege“, der sich nicht anmelden kann, bittet um einen kleinen Gefallen.
- Gegenseitigkeit. Zuerst kommt ein Geschenk oder eine hilfreiche Lösung, dann die Bitte.
Keiner dieser Punkte ist eine Schwäche, für die man sich schämen müsste; so funktionieren Teams und Familien. Die Abwehr besteht darin, zu bemerken, wenn jemand, den Sie nicht überprüfen können, einen davon bei Ihnen einsetzt.
Welche Arten von Social-Engineering-Angriffen gibt es?
| Art | Wie es Sie erreicht | Was der Angreifer will |
|---|---|---|
| Phishing | E-Mail, SMS, Anruf, QR-Code | Eine Anmeldung, Kartendaten, einen Code, einen Klick |
| Pretexting | Ein Anruf oder eine Nachricht mit erfundener Geschichte | Informationen oder Zugang |
| Baiting | Ein kostenloser Download, ein gefundener USB-Stick | Dass Sie seine Datei ausführen |
| Quid pro quo | Ein Hilfsangebot oder eine Belohnung | Ein Passwort oder eine Gegenleistung |
| Tailgating | Persönlich, an einer gesicherten Tür | Zutritt zum Gebäude |
| Business E-Mail Compromise | E-Mail von einer „Führungskraft“ oder einem Lieferanten | Eine Zahlung, Personaldaten |
| Deepfake-Stimme oder -Video | Ein Anruf, der wie jemand klingt, den Sie kennen | Geld, einen Code, eine Überweisung |
Phishing ist die häufigste Form: eine Nachricht, die sich als vertrauenswürdiger Absender ausgibt, um an Ihr Passwort, Ihre Kartennummer, einen Code oder einen Klick zu kommen. Es hat einen eigenen Leitfaden, Was ist Phishing?, deshalb behandelt dieser Beitrag die übrigen Arten.
Pretexting (vom englischen „pretext“, Vorwand) baut den Angriff um eine Geschichte herum auf. Das Kanadische Zentrum für Cybersicherheit definiert es als Kontaktaufnahme auf Grundlage eines erfundenen Szenarios, das die Bitte vernünftig erscheinen lässt. Der Anrufer gibt sich vielleicht als „Prüfer“ aus, der Personaldaten kontrolliert, oder als „Betrugsabteilung der Bank“, die Ihre Identität bestätigen will; die Geschichte selbst ist der Angriff.
Baiting (Ködern) bietet etwas Verlockendes und überlässt den Rest der Neugier: einen USB-Stick auf einem Parkplatz oder einen kostenlosen Film- oder Software-Download, der Malware mitbringt. Der Rat von CISA für ein gefundenes Speichermedium ist einfach: nicht anschließen, sondern der IT- oder Sicherheitsabteilung übergeben.
Quid pro quo heißt „etwas für etwas“. Der Angreifer bietet eine Leistung an, etwa die Lösung für einen langsamen Laptop oder einen Gutschein für eine kurze Umfrage, und verlangt im Gegenzug ein Passwort oder eine Handlung. Baiting lockt mit einer Sache; Quid pro quo tauscht einen Gefallen.
Tailgating (Hinterherschlüpfen) ist die physische Variante. Die Sicherheitsstelle der britischen Regierung (UK Government Security) beschreibt es als unbefugten Zutritt zu gesicherten Bereichen, bei dem sich jemand als vertrauenswürdig ausgibt: Er folgt Ihnen durch eine Tür und scheint dabei zu telefonieren, bittet um Hilfe mit einem schweren Karton oder trägt eine Warnweste. Manche Leitfäden sprechen von Piggybacking, wenn die vorausgehende Person die Tür wissentlich aufhält.
Business E-Mail Compromise (BEC) zielt auf Zahlungen; die bekannte Variante, bei der sich Täter als Geschäftsleitung ausgeben, heißt im Deutschen meist CEO-Fraud. Das FBI beschreibt BEC als Betrug gegen Unternehmen und Privatpersonen, die regelmäßig Überweisungen tätigen, ausgeführt über kompromittierte E-Mail-Konten und andere Kanäle wie Telefonnummern und Videokonferenz-Apps. Sein Internet Crime Report 2025 zählt 24.768 BEC-Beschwerden mit gemeldeten Verlusten von etwas mehr als 3 Milliarden US-Dollar; nur der Anlagebetrug verursacht mehr.
Deepfake-Stimmen und -Videos, also mit KI gefälschte Aufnahmen, verleihen einem alten Trick eine vertraute Stimme oder ein vertrautes Gesicht. Das Internet Crime Complaint Center (IC3) des FBI warnt, dass Kriminelle kurze Audioclips mit der Stimme eines Angehörigen erzeugen, um in einer „Notlage“ um Geld zu bitten. Sein Rat: Vereinbaren Sie mit Ihrer Familie ein geheimes Wort oder einen Satz, legen Sie auf und rufen Sie unter einer Nummer zurück, die Sie selbst nachschlagen.
Wie sieht Social Engineering im echten Leben aus?
In jedem dieser drei Beispiele klingt die Bitte nach Routine; was sie verrät, liegt in der Art, wie sie gestellt wird.
Der Anruf vom IT-Support. Ein Anrufer vom „Helpdesk“ sagt, Ihr Konto brauche eine schnelle Korrektur, und bittet Sie, eine Anmeldeanfrage zu bestätigen oder den Code vorzulesen, den Sie gerade bekommen haben. Das Warnzeichen: Den Kontakt haben nicht Sie begonnen, und kein echter Helpdesk braucht Ihren Code. Legen Sie auf und rufen Sie die Helpdesk-Nummer aus Ihrem Intranet an.
Die Zahlungsanweisung der „Geschäftsführerin“. An einem Freitagnachmittag erhält die Buchhaltung eine E-Mail der Geschäftsführerin, die „in einem Termin sitzt und nicht telefonieren kann“, mit der Bitte um eine dringende, vertrauliche Zahlung an einen neuen Lieferanten. Das Warnzeichen: Geheimhaltung, Eile und eine neue Bankverbindung auf einmal. Halten Sie den Freigabeprozess ein und rufen Sie sie unter ihrer bekannten Nummer zurück.
Der USB-Stick auf dem Parkplatz. Ein Stick mit der Aufschrift „Boni Q4“ liegt nahe am Eingang. Das Warnzeichen: Niemand verliert einen Stick mit genau der Aufschrift, die Menschen zum Öffnen bringt. Geben Sie ihn ungeöffnet an die IT.
Wie können Sie sich vor Social Engineering schützen?
Die wirksamste Gewohnheit ist, jede unerwartete Bitte über einen Kanal zu prüfen, den Sie bereits kennen, nicht über den, auf dem sie kam:
- Rufen Sie unter einer bekannten Nummer zurück. Nehmen Sie die Nummer aus Ihren Kontakten, dem Firmenverzeichnis oder von Ihrer Karte, nie die Nummer, den Link oder die Adresse aus der Anfrage.
- Geben Sie keinen Code weiter und bestätigen Sie keine Anfrage, die Sie nicht selbst ausgelöst haben. Das FBI rät, einen Code für die Zwei-Faktor-Authentifizierung niemandem per E-Mail, SMS oder Messenger zu geben.
- Werden Sie langsamer, wenn man Sie drängt. Eine echte Bitte übersteht eine Prüfung von zehn Minuten; nur ein Betrug verlangt, dass Sie handeln, bevor Sie nachdenken.
- Teilen Sie öffentlich weniger. Angaben zum Job, Reisedaten und Namen von Angehörigen liefern Stoff für Vorwände, und Aufnahmen Ihrer Stimme können zum Klonen der Stimme dienen.
- Vereinbaren Sie ein Familien-Codewort für jeden Anruf, der in einem Notfall Geld verlangt.
- Nutzen Sie eine phishing-resistente Anmeldung. Ein Passkey funktioniert nur auf der Website, für die er erstellt wurde, und ein Passwortmanager füllt nur auf der echten Domain aus; keiner von beiden lässt sich zu einer gefälschten Seite überreden.
Wie kann sich ein Team oder Unternehmen gegen Social Engineering wehren?
Organisationen setzen auf Abläufe, die den Fehler einer einzelnen Person harmlos machen, und auf Schulungen, die das Melden belohnen.
- Geänderte Zahlungsdaten brauchen einen zweiten Kanal. Eine neue Bankverbindung eines Lieferanten oder Mitarbeiters wird telefonisch mit einem bereits hinterlegten Kontakt bestätigt, und ungewöhnliche Überweisungen brauchen zwei Freigaben. Wer Lieferanten sagt „unsere Bankverbindung ändert sich nie per E-Mail“, gibt auch ihnen einen einfachen Test.
- Ein Helpdesk, der Anrufer prüft. Passwörter und MFA werden erst nach einer Identitätsprüfung zurückgesetzt, und alle wissen, dass die IT nie nach ihrem Code fragt.
- Sichtbare Ausweise. Mitarbeitende tragen ihren Hausausweis, und wer keinen hat, wird zum Empfang geschickt.
- Schulung ohne Schuldzuweisung. Das britische National Cyber Security Centre (NCSC) warnt, dass Strafen für Klicks „allmählich einer Falle gleichen“ und dass Mitarbeitende, die um ihren Job fürchten, Fehler nicht melden. Zählen Sie Meldungen, nicht nur Klicks.
- Technische Schutzschichten. Phishing-resistente Multi-Faktor-Authentifizierung (MFA), E-Mail-Filter und das Prinzip der geringsten Rechte, nach dem jedes Konto nur erreicht, was seine Aufgabe braucht, begrenzen, was eine getäuschte Person freischalten kann.
Sicherheitsteams prüfen außerdem, was ein Fremder aus öffentlichen Quellen über das Unternehmen erfahren kann, denn dort beginnen Vorwände. Diese OSINT-Prüfung (Open Source Intelligence, Aufklärung aus offenen Quellen) läuft von außerhalb des Firmennetzes, damit sie sieht, was ein Außenstehender sieht; unsere Seite zur Datensicherheit beschreibt die Einrichtung.
Wie erkennen Marken Identitätsmissbrauch, bevor er Menschen erreicht?
Marken beobachten täuschend ähnliche Domains und gefälschte Profile, weil ein überzeugender Vorwand oft den Namen eines echten Unternehmens borgt. Ein „Support“-Konto, das ein Logo kopiert, oder eine Anmeldeseite auf einer Domain, die um einen Buchstaben von der echten abweicht, macht die Geschichte glaubwürdig; Was ist Typosquatting? zeigt, wie solche Domains entstehen und wie man sie erkennt.
Markenschutz-Teams durchsuchen neue Domains, Marktplätze und soziale Plattformen nach solchen Kopien und melden sie zur Löschung. Was eine Plattform zeigt, kann je nach Land verschieden sein, deshalb prüfen sie über einen Residential-Proxy mit Ausgang in dem Markt, in dem die Fälschung auftaucht, und sehen die Seite so, wie eine Kundin vor Ort sie sähe. Sie schauen und dokumentieren; sie antworten nie und füllen keine Formulare aus.
Was tun, wenn Sie auf Social Engineering hereingefallen sind?
Handeln Sie sofort und beginnen Sie mit dem, was Sie herausgegeben haben; am meisten zählt Tempo, wenn Geld überwiesen wurde.
- Halten Sie inne und sichern Sie Beweise. Antworten Sie nicht und rufen Sie nicht die Nummer an, die man Ihnen gegeben hat; speichern Sie die Nachrichten, die Nummer und die Uhrzeit.
- Informieren Sie Ihre IT- oder Sicherheitsabteilung, wenn es bei der Arbeit passiert ist, auch wenn Sie einen Fehler nur vermuten, damit sie Konten früh sperren kann.
- Ändern Sie Passwörter und setzen Sie die MFA zurück, wenn Sie ein Passwort genannt, einen Code vorgelesen oder eine Anfrage bestätigt haben, und melden Sie sich in allen anderen Sitzungen ab.
- Rufen Sie sofort Ihre Bank an, wenn Geld abgeflossen ist. Das FBI betont, dass es auf jede Minute ankommt: Bitten Sie die Bank, die Überweisung zurückzuholen, und melden Sie dann den Betrug. In den USA geht die Meldung an ic3.gov, anderswo an die Polizei und die nationale Cybersicherheitsbehörde.
- Trennen Sie die Verbindung und scannen Sie, wenn Sie eine Datei geöffnet oder ein Gerät angeschlossen haben, und lassen Sie die IT das Gerät prüfen.
Gehörten die herausgegebenen Informationen Kunden oder Kollegen, hat es die Organisation womöglich mit einer Datenpanne zu tun, die eigene Meldepflichten auslöst; Was ist eine Datenpanne? erklärt, wie es weitergeht.
Wo Ihnen Social Engineering begegnet
In Anrufen eines „Betrugsteams der Bank“ oder des „technischen Supports“. In beruflichen E-Mails und Chats, in denen eine Führungskraft oder ein Lieferant in Eile schreibt. An Empfangstresen und gesicherten Türen. In Nachrichten in sozialen Netzwerken, die Jobs oder Gewinne versprechen. In Familienchats, in denen ein Angehöriger „mit neuer Nummer“ Geld braucht. In Videoanrufen, in denen die Stimme nicht ist, was sie zu sein scheint.
Häufige Fehler
- Glauben, nur Unvorsichtige fielen darauf herein. Die Angriffe bauen auf gewissenhafte Reaktionen: helfen, gehorchen, sich beeilen.
- Der Rufnummernanzeige oder einem Anzeigenamen vertrauen. CISA weist darauf hin, dass sich die angezeigte Nummer bei Internettelefonie leicht fälschen lässt.
- Mit den Kontaktdaten aus der Anfrage nachprüfen. Diese Nummer oder Adresse gehört dem Angreifer.
- Eine Stimme oder ein Gesicht als Beweis nehmen. Beides lässt sich klonen; ein Rückruf oder ein Codewort nicht.
- Nach einem Fehler schweigen. Die Stunden, die aus Scham verloren gehen, sind die beste Zeit des Angreifers.
Entscheidungshilfe
| Ihre Situation | Was Sie zuerst tun sollten |
|---|---|
| Ein Anrufer will einen Code oder ein Passwort | Auflegen; unter einer Nummer zurückrufen, die Sie schon haben |
| Die Bankverbindung eines Lieferanten hat sich „geändert“ | Telefonisch mit einem hinterlegten Kontakt bestätigen |
| Eine dringende, geheime Zahlungsbitte einer Führungskraft | Den Freigabeprozess einhalten; zurückrufen |
| Sie finden einen USB-Stick | Ungeöffnet an die IT geben |
| Jemand ohne Ausweis will hinter Ihnen hinein | Zum Empfang schicken |
| Die Stimme eines Angehörigen bittet um Geld | Nach dem Codewort fragen; die gewohnte Nummer anrufen |
| Sie haben schon einen Code genannt oder Geld überwiesen | Sofort IT oder Bank informieren; Passwörter ändern; melden |
| Ihre Marke wird nachgeahmt | Ähnliche Domains und Profile beobachten; melden |
Häufige Fragen
Ist Phishing Social Engineering?
Ja. Phishing ist die am weitesten verbreitete Form von Social Engineering: Die Täuschung kommt per E-Mail, SMS, Anruf oder QR-Code statt persönlich. Pretexting, Baiting und Tailgating nutzen dieselben Hebel über andere Kanäle.
Wie prüfen Unternehmen ihre Abwehr gegen Social Engineering?
Mit genehmigten Übungen zur Sensibilisierung: simulierte Phishing-Mails, Schulungen und, für die physische Sicherheit, Tests, die die Organisation schriftlich mit vereinbartem Umfang freigegeben hat. Das NCSC rät davon ab, sich allein auf Simulationen zu verlassen oder Mitarbeitende zu bestrafen, die klicken; als eine Alternative schlägt es vor, dass Mitarbeitende selbst Phishing-Mails schreiben, um die Techniken kennenzulernen.
Was ist der Unterschied zwischen Pretexting und Phishing?
Beim Pretexting geht es um die Geschichte, beim Phishing um den Zustellweg. Eine Phishing-Mail geht meist mit einem fertigen Köder an viele Menschen, während Pretexting eine bestimmte Rolle aufbaut, oft über mehrere Anrufe, damit eine einzelne Bitte normal wirkt. Viele gezielte Phishing-Nachrichten stützen sich auf einen Vorwand.
Was ist Reverse Social Engineering?
Eine umgekehrte Variante, bei der das Opfer den ersten Kontakt aufnimmt. Der Angreifer erzeugt ein Problem oder täuscht es vor, etwa ein beängstigendes Pop-up, und präsentiert sich als Hilfe; das Opfer ruft die „Support“-Nummer an und vertraut dem, der abnimmt. Die Abwehr ist dieselbe: Wenden Sie sich an den Support nur über Kontaktdaten, die Sie selbst gefunden haben.
Ist Social Engineering strafbar?
Täuschung einzusetzen, um Geld, Daten oder Zugang zu fremden Konten oder Gebäuden zu erlangen, ist in den meisten Ländern Betrug oder unbefugter Zugriff; der genaue Tatbestand hängt vom jeweiligen Recht ab. Eine Übung mit schriftlicher Erlaubnis der Organisation ist ein Sicherheitstest, kein Angriff.
Kann Sicherheitssoftware Social Engineering stoppen?
Nur teilweise. E-Mail-Filter und Browserwarnungen fangen bekannte Köder ab, und phishing-resistente MFA begrenzt, was ein gestohlenes Passwort wert ist, aber keine Software hört ein Telefonat mit oder sieht eine aufgehaltene Tür. Den Rest deckt die Gewohnheit ab: über einen bekannten Kanal prüfen und niemals Codes weitergeben.
Fazit
Social Engineering zielt auf Menschen statt auf Systeme: Jemand spielt eine vertrauenswürdige Rolle, erzeugt Druck und bittet um einen Code, ein Passwort, eine Zahlung oder eine aufgehaltene Tür. Die Arten unterscheiden sich, vom Pretexting und Baiting bis zu Business E-Mail Compromise und geklonten Stimmen, doch die Abwehr ist dieselbe: über einen Kanal prüfen, den Sie schon kennen, niemals Codes weitergeben, geänderte Zahlungsdaten telefonisch bestätigen und Fehler schnell melden. Unternehmen, deren Namen für solche Geschichten missbraucht werden, finden die Einrichtung zur Überwachung auf unserer Seite zum Markenschutz.


