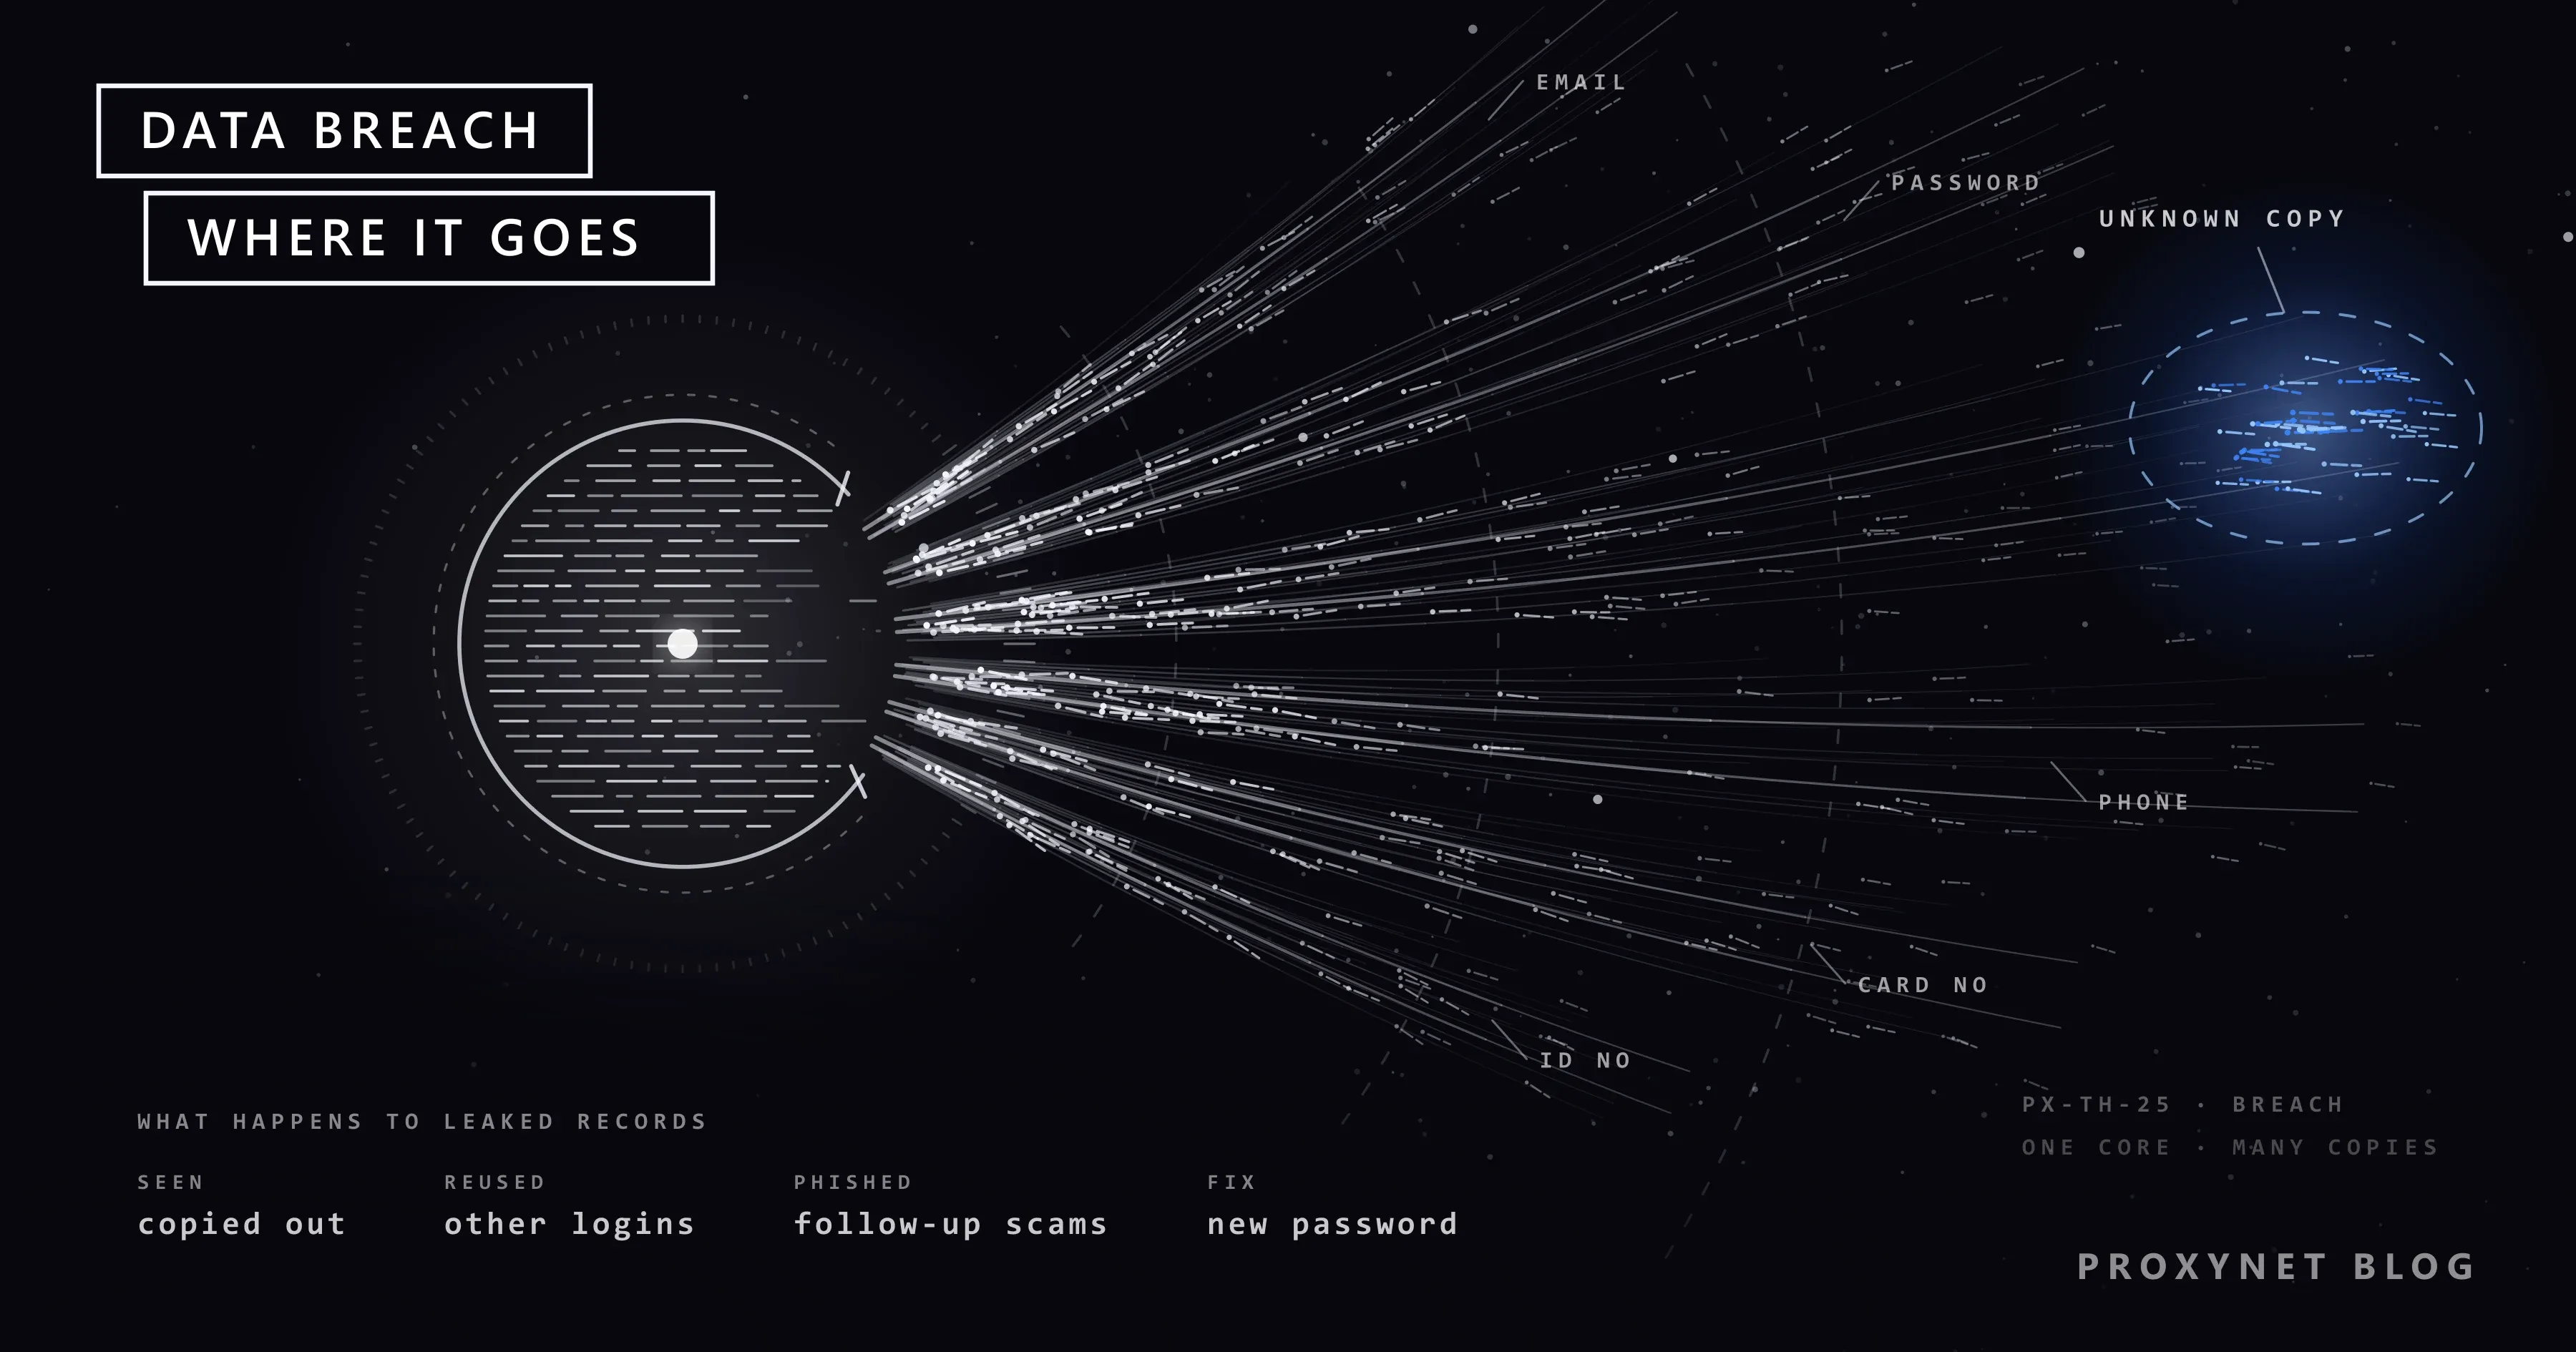
Tu teléfono avisa de que una de tus contraseñas guardadas apareció en una filtración de datos conocida. Un día después, una tienda online en la que compraste por última vez hace años te escribe para decirte que alguien accedió a sus datos de clientes. Ninguno de los dos mensajes significa que hayan hackeado tu teléfono. Ambos significan que una copia de algo sobre ti está ahora en manos de gente que no debería tenerla, y lo que cambies en los próximos días decide lo útil que les resultará esa copia.
Este artículo explica qué es una brecha de datos, cómo se producen, qué datos filtrados son peligrosos, cómo comprobar si te afectó y qué hacer, paso a paso. También explica qué deben hacer las empresas tras una brecha y por qué las contraseñas filtradas se prueban desde tantas direcciones IP.
¿Qué es una brecha de datos?
Una brecha de datos es un incidente en el que los datos llegan a alguien que no debería tenerlos, o los pierde quien debería custodiarlos. El National Cyber Security Centre (NCSC) del Reino Unido lo resume así: la información que guarda una organización es robada o consultada sin autorización. El Reglamento General de Protección de Datos (RGPD) de la UE va más allá: una «violación de la seguridad de los datos personales» es toda violación de la seguridad que ocasione «la destrucción, pérdida o alteración accidental o ilícita» de datos personales, o la comunicación o el acceso no autorizados a ellos, así que un error cuenta tanto como un ataque.
El Comité Europeo de Protección de Datos (CEPD), el organismo que reúne a las autoridades de protección de datos de la UE, clasifica las brechas en tres tipos: de confidencialidad (alguien ve o copia los datos), de integridad (alguien los modifica) y de disponibilidad (se pierden o quedan bloqueados, como cuando un ransomware cifra la única copia). Cuando alguien dice que sus datos «estaban en una brecha», casi siempre se refiere al primer tipo, y de eso trata este artículo.
¿Una filtración de datos es lo mismo que una brecha de datos?
No exactamente: una filtración suele significar que los datos quedaron expuestos por error, mientras que una brecha significa que llegaron de verdad a alguien que no debería tenerlos. En el uso diario las palabras se solapan, y en la ley a menudo se funden, porque según el RGPD una exposición accidental de datos personales también es una brecha.
| Término | Qué suele significar | Ejemplo |
|---|---|---|
| Brecha de datos | Los datos llegaron a quien no debía, por un ataque o por un error | Registros de clientes copiados del servidor de una tienda |
| Filtración de datos | Datos expuestos, a menudo por un error de configuración | Una carpeta de almacenamiento abierta a cualquiera con el enlace |
| Hackeo | Alguien entró en un sistema; puede que se llevara datos o no | Un sitio web desfigurado o usado para enviar spam |
| Incidente de seguridad | Cualquier cosa que amenace sistemas o datos | Una oleada de inicios de sesión fallidos que se bloqueó |
El CEPD resume la última fila en una frase: toda violación de la seguridad de los datos personales es un incidente de seguridad, pero no todo incidente de seguridad es una violación de la seguridad de los datos personales.
¿Cómo se producen las brechas de datos?
La mayoría de las brechas empiezan en uno de unos pocos puntos débiles, y a menudo se juntan varios: una contraseña robada por phishing funciona porque la cuenta no pedía nada más.
- Contraseñas robadas o reutilizadas. La contraseña de un empleado, filtrada desde otro sitio, abre un sistema de la empresa que no tiene un segundo paso de inicio de sesión.
- Phishing. Alguien escribe sus datos de acceso en una página falsa o abre un adjunto dañino; ¿Qué es el phishing? muestra cómo reconocer esos mensajes.
- Almacenamiento mal configurado. Una base de datos o una carpeta de almacenamiento en la nube es accesible desde internet sin contraseña.
- Software sin actualizar. Un servidor o una app con un fallo de seguridad conocido, que el fabricante ya corrigió, nunca se actualizó.
- Personal interno. Un empleado o un contratista copia datos sin ningún motivo para llevárselos, o tiene mucho más acceso del que necesita su trabajo.
- Dispositivos perdidos y correos mal enviados. Se pierde un portátil o se envía un archivo a la dirección equivocada; el regulador británico, la ICO, considera brechas ambos casos.
- Proveedores. Los datos están en manos de un procesador de pagos, un servicio de envío de correos u otro contratista, y la brecha ocurre allí.
Para ti como cliente, importa más qué se llevaron que la causa.
¿Qué datos se filtran y por qué importa?
El peligro depende del tipo de dato: un correo filtrado trae sobre todo estafas, mientras que una contraseña o un número de identidad filtrados pueden permitir que alguien se haga pasar por ti.
| Dato filtrado | Qué pueden hacer los delincuentes con él | Qué haces tú |
|---|---|---|
| Dirección de correo | Enviar phishing que menciona la brecha | Desconfía de los mensajes sobre la brecha |
| Contraseña | Iniciar sesión allí y donde la hayas reutilizado | Cámbiala en todas partes; añade la verificación en dos pasos |
| Número de teléfono | SMS y llamadas fraudulentas que citan tus datos | Nunca le leas un código a quien te llama |
| Número de tarjeta | Hacer pagos con la tarjeta | Llama a tu banco; pide una tarjeta nueva |
| Documento de identidad, pasaporte o número fiscal | Abrir préstamos o cuentas a tu nombre | Congela tu crédito donde se pueda |
| Fecha de nacimiento, domicilio | Superar verificaciones de identidad, hacer creíbles las estafas | Mantente alerta; no se pueden cambiar |
| Datos de salud, mensajes privados, fotos | Avergonzarte o pedirte dinero | No pagues; denúncialo a la policía |
Las contraseñas merecen una nota aparte. Un sitio bien gestionado las guarda como hashes, una versión transformada en un solo sentido que no se puede convertir de nuevo en la contraseña sin más, pero las contraseñas cortas y comunes se descubren igualmente a base de adivinar. Rara vez sabes cómo guardó un sitio la tuya, así que cambia una contraseña filtrada diga lo que diga el aviso.
¿Cómo saber si tus datos estaban en una brecha?
Normalmente te enteras por un aviso de la empresa, por una alerta de contraseña en tu teléfono o en tu navegador, o por un servicio de consulta de brechas.
Un aviso de la empresa. Léelo y actúa a través del sitio web o la app de la propia empresa. El NCSC desaconseja usar los enlaces o los datos de contacto de cualquier mensaje que recibas, porque los delincuentes envían restablecimientos de contraseña falsos y ofertas de «compensación» en cuanto se conoce una brecha.
Have I Been Pwned. Este servicio gratuito enumera las brechas conocidas en las que apareció una dirección de correo, con el tipo de información personal que expuso cada una, y su opción Notify Me (Avisarme) te envía un correo cuando la dirección aparece en una brecha futura. El NCSC cita Have I Been Pwned como ejemplo de este tipo de herramienta.
Gestor de contraseñas de Google. En Chrome en un equipo, abre el menú Más (tres puntos) y luego Contraseñas y Autocompletar > Gestor de contraseñas de Google > Revisión. En cualquier otro navegador, ve a passwords.google.com y elige Ir a Revisión de contraseñas > Comprobar contraseñas. Google llama «vulnerada» a una contraseña cuando se ha publicado en internet.
iPhone. Abre la app Contraseñas y toca Seguridad; un mensaje debajo de una cuenta explica si su contraseña es poco segura o está comprometida. La comprobación de filtraciones se activa en Ajustes > Apps > Contraseñas > Detección de contraseñas comprometidas. Muchos otros gestores de contraseñas y apps de seguridad hacen el mismo tipo de comprobación.
Una coincidencia significa que hay una copia de esos datos circulando. No te dice quién la tiene, y nadie puede recuperar esa copia; por eso los pasos siguientes importan más que la búsqueda.
¿Qué hacer si se filtraron tus datos?
Empieza por la contraseña filtrada y tu cuenta de correo, y después ocúpate del dinero y de tu identidad; el orden de abajo sigue el riesgo.
- Comprueba la brecha en la fuente. Abre tú mismo el sitio web o la app de la empresa y lee allí su aviso, para saber exactamente qué se llevaron.
- Cambia la contraseña filtrada y todas las que coincidan con ella. Una contraseña reutilizada en otro sitio convierte una brecha en varias cuentas hackeadas. Un gestor de contraseñas crea y recuerda una distinta para cada sitio.
- Activa la verificación en dos pasos o una clave de acceso, empezando por tu cuenta de correo, porque ahí llegan los restablecimientos de contraseña de todo lo demás. La verificación en dos pasos pide una segunda prueba después de la contraseña, como un código de una app; una clave de acceso (passkey) es una credencial de inicio de sesión guardada en tu dispositivo que solo funciona en el sitio real.
- Busca cambios que no hiciste. En la configuración de seguridad de la cuenta, revisa los dispositivos con sesión iniciada, el correo y el teléfono de recuperación y las reglas de reenvío del correo, y luego cierra las demás sesiones.
- Llama a tu banco si se filtraron datos de la tarjeta o del banco. Usa el número impreso en tu tarjeta y revisa tus movimientos en busca de pagos que no reconozcas.
- Congela tu crédito si se filtró un documento de identidad o un número fiscal, en los países que tienen este sistema. En Estados Unidos, la congelación del crédito (credit freeze) es gratuita en cada una de las tres agencias de crédito e impide que alguien abra un crédito nuevo a tu nombre hasta que la levantes; en otros países, pregunta a tu banco qué protección existe.
- Espera estafas posteriores. Los datos de las brechas alimentan el phishing mucho después de la noticia: restablecimientos de contraseña falsos, ofertas de «compensación», llamadas de alguien que ya conoce tu dirección. Nunca des un código ni una contraseña a quien se ponga en contacto contigo.
- Guarda el aviso. Consérvalo con la fecha y la lista de lo que se filtró; lo necesitarás si reclamas ante la empresa o ante una autoridad de control.
¿Qué debe hacer una empresa tras una brecha de datos?
Según el RGPD, que sigue vigente en el Reino Unido en su propia versión de la ley, una empresa tiene 72 horas para notificar una brecha a su autoridad de protección de datos y debe avisarte directamente cuando la brecha te expone a un riesgo alto.
El artículo 33 marca el plazo. La empresa que decide cómo se usan los datos, el «responsable del tratamiento», notifica la brecha a la autoridad de control sin dilación indebida y, de ser posible, a más tardar 72 horas después de haber tenido constancia de ella, a menos que sea improbable que suponga un riesgo para alguien. Una notificación tardía debe indicar los motivos de la dilación. Las directrices del CEPD sobre la notificación de brechas repasan estas reglas con ejemplos.
El artículo 34 te protege a ti. Cuando el riesgo para las personas es alto, la empresa debe comunicárselo sin dilación indebida y en un lenguaje claro y sencillo: qué pasó, las consecuencias probables, qué ha hecho y a quién contactar. Puede omitir el mensaje individual si los datos resultaban ininteligibles para el intruso, por ejemplo porque estaban bien cifrados, si el riesgo alto ya se ha eliminado o si llegar a todos supondría un esfuerzo desproporcionado; en este último caso debe publicar un aviso público.
Fuera de Europa las normas cambian. En Estados Unidos, todos los estados, el Distrito de Columbia, Puerto Rico y las Islas Vírgenes de Estados Unidos tienen leyes de notificación de brechas, según la Comisión Federal de Comercio (FTC). Muchos otros países tienen una autoridad de protección de datos que fija su propio plazo y atiende reclamaciones.
¿Por qué se prueban las contraseñas filtradas desde tantas direcciones IP?
Porque los delincuentes introducen automáticamente los pares de correo y contraseña filtrados en las páginas de inicio de sesión de otros sitios y reparten los intentos entre muchas direcciones IP, para que ninguna envíe lo suficiente como para que la bloqueen. La técnica se llama credential stuffing, y ¿Qué es el credential stuffing? explica cómo la detectan los sitios.
Por eso las páginas de inicio de sesión limitan los intentos por dirección IP y por cuenta, y envían una alerta de «nuevo inicio de sesión» cuando una contraseña se usa desde un lugar poco habitual. Una contraseña única y la verificación en dos pasos frustran esos intentos, vengan de la dirección que vengan.
Los equipos de seguridad trabajan desde el otro lado. Vigilan fuentes públicas, como sitios para compartir código, sitios de tipo paste (para pegar y compartir texto) y foros abiertos, en busca de direcciones de correo, contraseñas y claves de API filtradas de su empresa, para cambiarlas antes de que alguien las use. Esa investigación suele hacerse a través de los Proxies residenciales, direcciones IP de conexiones domésticas en un país elegido, para que el tráfico no apunte a la red de la propia empresa. Todo se queda dentro de los límites legales: solo páginas públicas, sin comprar datos y sin iniciar sesión en cuentas ajenas.
Dónde te encuentras con las brechas de datos
En correos y cartas de tiendas, apps, bancos, hospitales, colegios y empleadores que dicen que se accedió a datos de clientes o del personal. En alertas de contraseñas en tu teléfono o en tu navegador. En correos de «nuevo inicio de sesión» que tú no provocaste, y en cartas sobre préstamos que nunca pediste.
Errores frecuentes
- Cambiar solo la contraseña del sitio afectado. La misma contraseña en otros sitios es el verdadero riesgo.
- Hacer clic en el enlace de un aviso de brecha. Tras las brechas reales llegan avisos falsos; entra tú mismo en el sitio.
- Quitarle importancia a un correo filtrado. Les dice a los estafadores qué servicio usas, y eso hace creíble su mensaje.
- Pagar a quien promete borrar tus datos. Una copia filtrada no se puede recuperar, y nada demuestra que se haya borrado.
- Desactivar las alertas de filtraciones porque molestan. Cada alerta es una contraseña que otra persona puede probar.
- Esperar el correo de la empresa. Puede llegar tarde, o no llegar nunca si la empresa considera que el riesgo es bajo.
Guía de decisión
| Tu situación | Qué hacer primero |
|---|---|
| Una empresa dice que se filtró tu correo | Espera phishing; lee el aviso en su propio sitio |
| Tu teléfono o tu navegador marca una contraseña | Cámbiala en todos los sitios donde la usaste |
| Se filtraron los datos de tu tarjeta | Llama a tu banco al número de tu tarjeta |
| Se filtró un documento de identidad o un número fiscal | Congela tu crédito donde se pueda; vigila si aparecen cuentas nuevas |
| Alguien amenaza con publicar tus datos | No pagues; guarda los mensajes y denúncialo a la policía |
| Tu empresa detectó una brecha | Contenla, evalúa el riesgo y notifícala en 72 horas donde se aplique el RGPD |
| Vigilas datos filtrados de tu empresa | Solo fuentes públicas, IP residenciales, visto bueno legal |
Preguntas frecuentes
¿Puedo saber quién tiene mis datos?
Normalmente no. Los servicios de consulta de brechas y los avisos de las empresas te dicen en qué brecha estaban tus datos, no quién los copió ni adónde fueron después, y los datos robados a menudo se pasan o se venden. Da por hecho que la copia circula y protege las cuentas a las que afecta.
¿Debo borrar mi cuenta después de una brecha de datos?
Borrarla no recupera la copia que ya se filtró, pero tiene sentido en una cuenta que ya no usas, porque en la siguiente brecha de esa empresa habrá menos que llevarse. Cambia primero la contraseña y luego usa la opción de eliminación del propio sitio.
¿Me avisará la empresa si se filtraron mis datos?
Si se aplica el RGPD y la brecha te expone a un riesgo alto, sí, directamente y sin dilación indebida. Cuando la empresa considera que el riesgo es menor, puede notificarlo solo a la autoridad de control, y fuera de Europa depende de la ley local. Un servicio de consulta de brechas y las alertas de contraseñas cubren ese hueco.
¿Qué significa «tu contraseña se encontró en una filtración de datos»?
Significa que tu contraseña, normalmente junto con tu nombre de usuario, apareció en una lista filtrada con la que tu navegador o tu gestor de contraseñas la comparó. Tu dispositivo no fue hackeado; la contraseña simplemente ya no es secreta. Cámbiala en ese sitio y en cualquier otro donde la hayas usado.
¿Es seguro usar Have I Been Pwned?
Sí, para lo que está hecho. Solo introduces una dirección de correo, el servicio afirma que las búsquedas no se registran y sus alertas solo van a la dirección vigilada. La comprobación por correo nunca pide tu contraseña, así que desconfía de cualquier sitio que sí lo haga.
¿Cuánto tiempo siguen siendo peligrosos los datos filtrados?
Durante años. Una contraseña sigue siendo peligrosa hasta que la cambias en todos los sitios donde la usaste, mientras que una dirección, una fecha de nacimiento o un número de identidad no se pueden cambiar. Así que actúa una vez y a fondo en lugar de esperar a que la noticia se olvide.
En resumen
Una brecha de datos deja una copia de tus datos en manos de gente que no debería tenerla, por un ataque o por un error, y esa copia no se puede recuperar. Lo que sí controlas es lo útil que les resulta: cambia las contraseñas filtradas en todos los sitios donde las usaste, activa la verificación en dos pasos o las claves de acceso, vigila tu banco y tu crédito, y trata cada mensaje sobre la brecha como una posible estafa. Las empresas sujetas al RGPD tienen 72 horas para avisar a la autoridad de control y deben avisarte a ti cuando el riesgo es alto. Los equipos de seguridad que vigilan fuentes públicas en busca de datos filtrados de su propia empresa encontrarán la configuración en nuestra página de seguridad de datos.