


































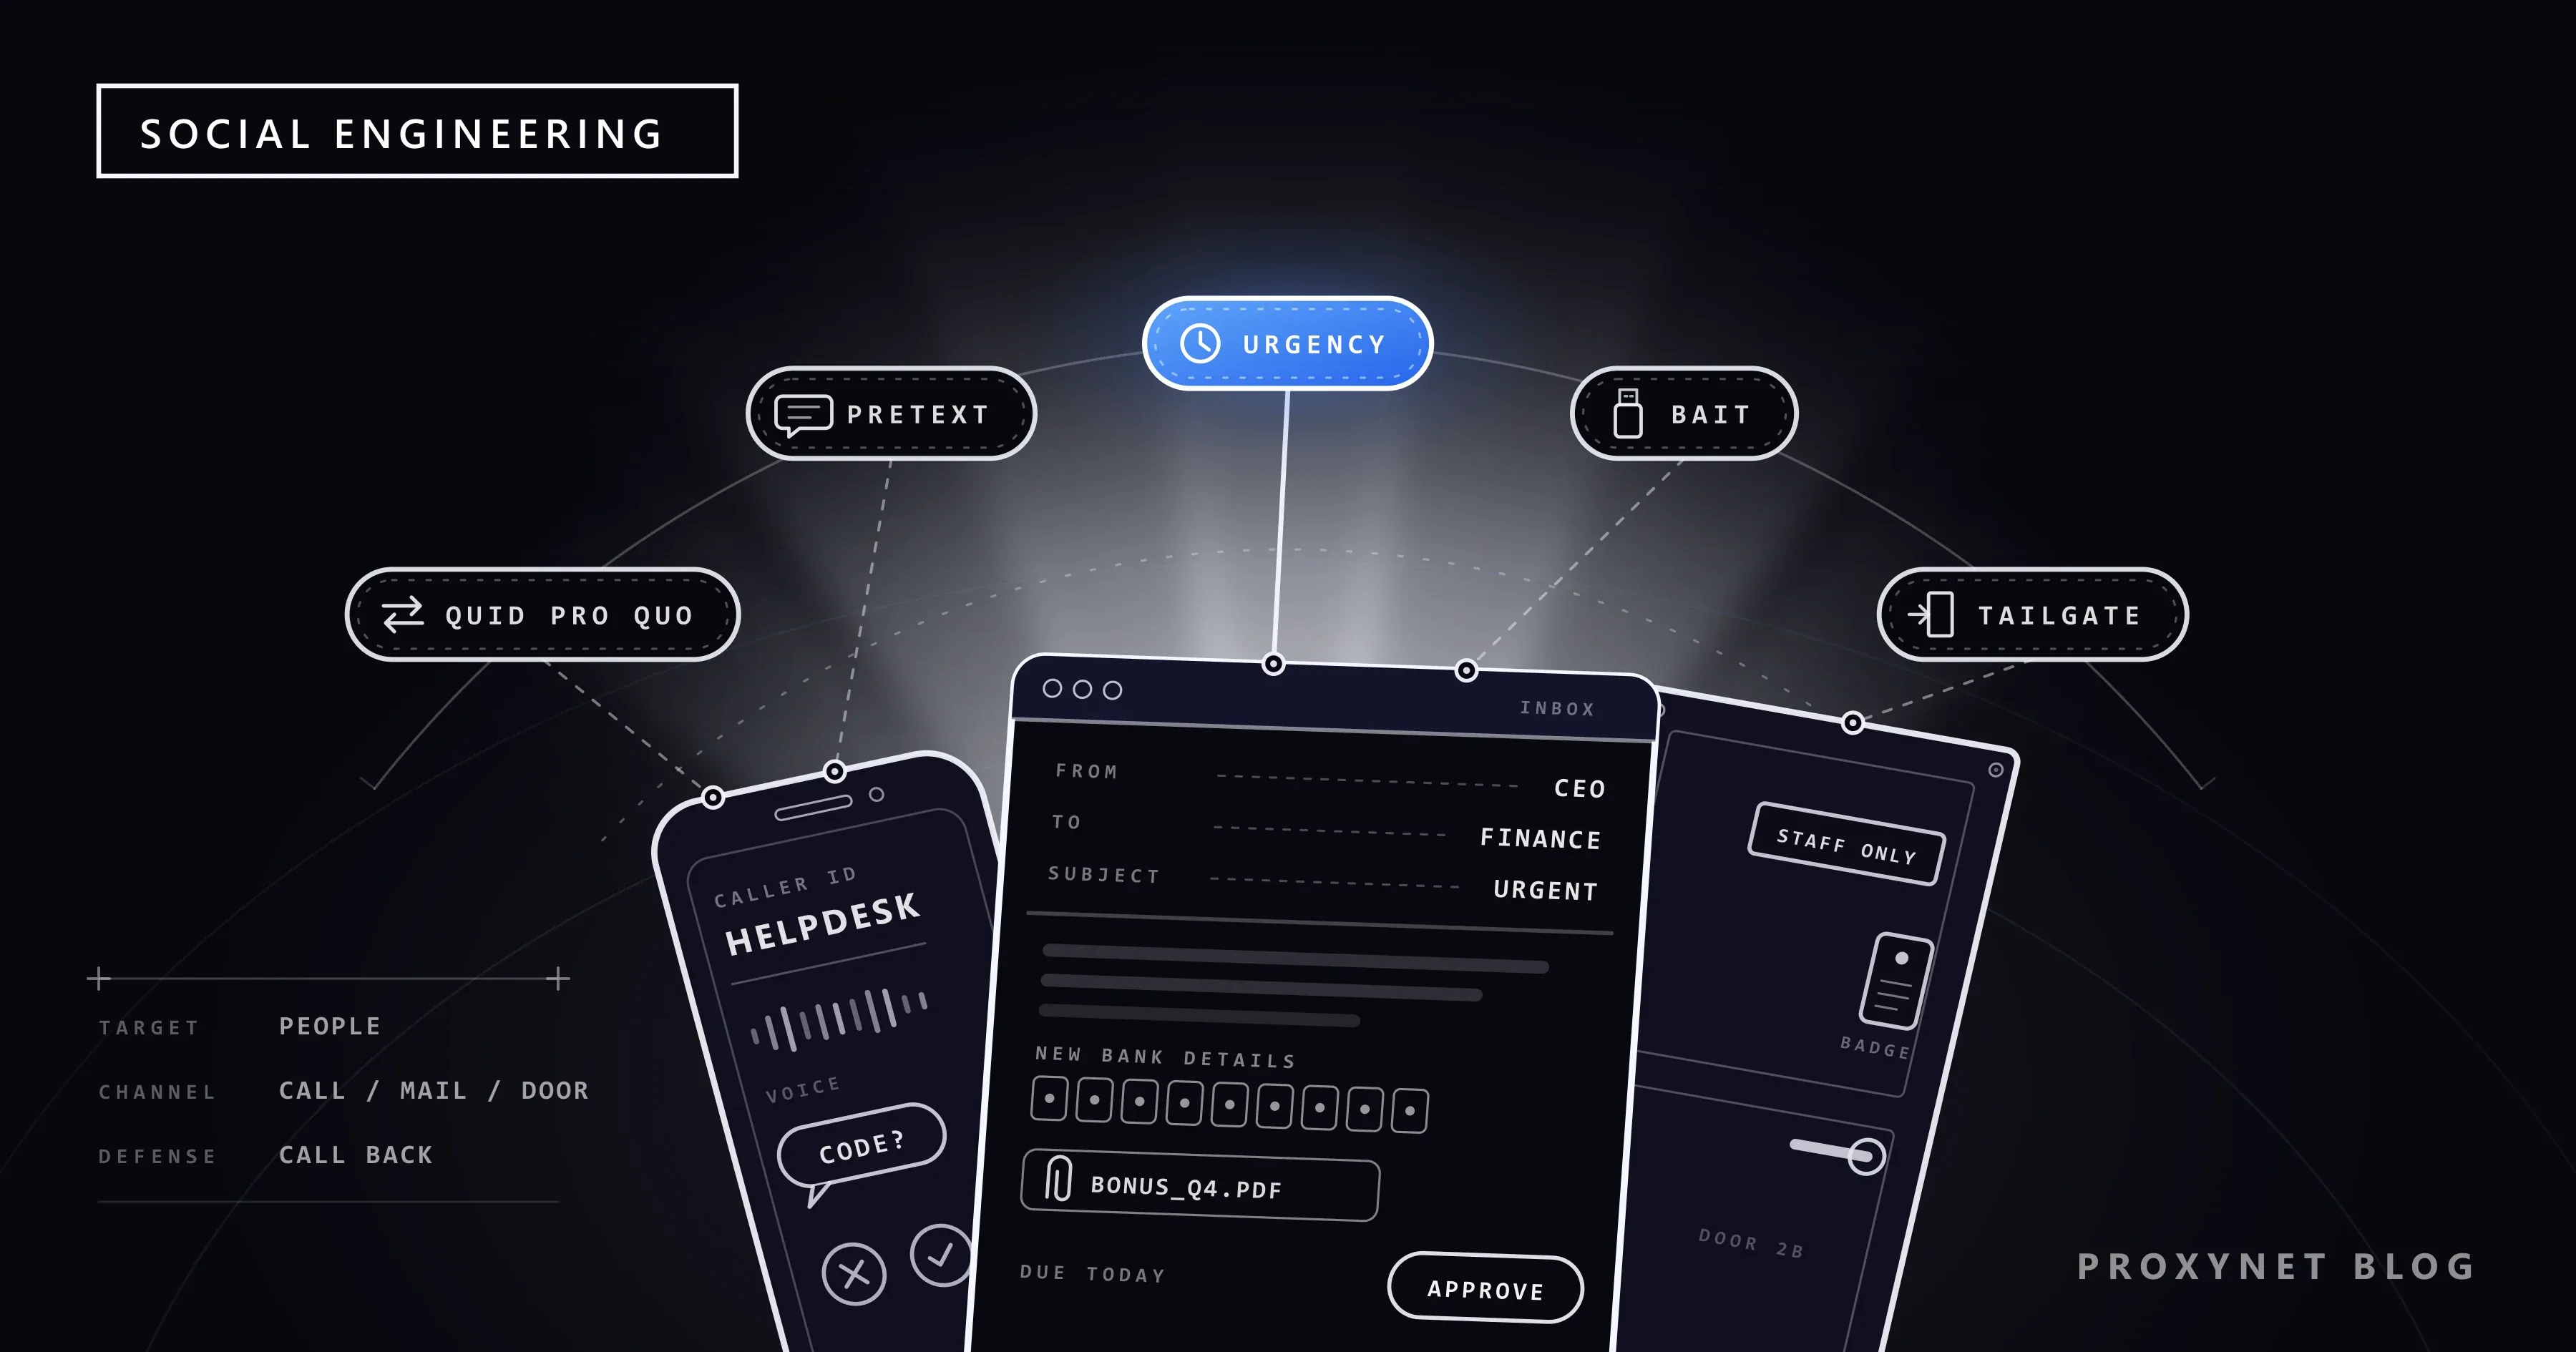
Numa tarde corrida, chega uma ligação. Quem liga diz ser do suporte de TI, sabe o seu nome e o do seu gestor e avisa que a sua conta será bloqueada na atualização desta noite, a menos que você leia o código que acabou de chegar no seu celular. Nada foi hackeado: alguém pediu, e o pedido parecia rotina.
Este artigo explica o que é engenharia social, quais gatilhos ela aciona, os principais tipos de ataque, do pretexting às vozes clonadas, como proteger você e uma equipe e o que fazer se você já disse sim. Ele foi escrito para quem recebe o ataque; não há roteiros para atacantes aqui.
O que é engenharia social?
Engenharia social é o uso de enganação para levar uma pessoa a entregar acessos, informações ou dinheiro, ou a fazer algo que ajude um atacante. A CISA, agência de cibersegurança dos Estados Unidos, a descreve como o uso de interação humana, ou seja, de habilidades sociais, por um atacante para obter ou comprometer informações sobre uma organização ou seus sistemas de computador. O alvo é a pessoa, não o software.
Por isso o ataque não precisa de nenhuma falha técnica. Uma senha lida ao telefone funciona tão bem quanto uma roubada por malware, e uma porta segurada para um desconhecido vence qualquer fechadura. Muitos incidentes maiores começam assim: um funcionário aprova um login ou muda os dados bancários de um fornecedor, e o atacante usa essa brecha para chegar a dados, dinheiro ou outras contas.
Como funciona um ataque de engenharia social?
- Pesquisa. O atacante reúne o que é público: nomes e cargos no site da empresa e nas redes sociais, fornecedores, até quem está de férias.
- Um pretexto. Ele escolhe um papel e uma história que combine: um colega novo, o suporte de TI, um auditor, a diretora-presidente, o financeiro de um fornecedor.
- O contato. A história chega por telefone, e-mail, SMS, app de mensagens, videochamada ou pessoalmente, numa porta.
- A pressão. Um gatilho impede que o alvo pense duas vezes: um prazo, um nome importante, uma ameaça, uma recompensa.
- O pedido. Uma senha, um código de uso único, uma aprovação, um pagamento, uma porta para segurar.
- O reaproveitamento. A CISA observa que os atacantes muitas vezes fazem perguntas pequenas a várias pessoas e usam cada resposta para parecer mais convincentes com a próxima.
Quais gatilhos psicológicos a engenharia social usa?
A engenharia social aciona reações que normalmente ajudam as pessoas. O Centro Canadense de Segurança Cibernética cita entre as táticas a familiaridade, a compaixão, a urgência, as ameaças, os sinais de autoridade e um tom descontraído, e a maioria dos ataques combina dois ou três:
- Autoridade. Uma mensagem "do CEO", "do banco" ou "da polícia" convida à obediência, não a perguntas.
- Urgência. Um prazo de uma hora não deixa tempo para consultar ninguém.
- Medo. Uma conta bloqueada, uma multa ou uma ameaça judicial faz as pessoas agirem para o problema sumir.
- Curiosidade. Um pen drive com a etiqueta "Salários", um aviso de encomenda, um arquivo compartilhado com um nome intrigante.
- Vontade de ajudar. Alguém carregando caixas numa porta de acesso restrito, ou um "colega novo" que não consegue fazer login, pede um pequeno favor.
- Reciprocidade. Primeiro vem um presente ou uma solução útil, depois o pedido.
Nada disso é uma fraqueza da qual se envergonhar; é assim que equipes e famílias funcionam. A defesa é perceber quando alguém que você não consegue verificar está usando um desses gatilhos com você.
Quais são os principais tipos de ataque de engenharia social?
| Tipo | Como chega até você | O que o atacante quer |
|---|---|---|
| Phishing | E-mail, SMS, ligação, QR code | Um login, dados do cartão, um código, um clique |
| Pretexting | Uma ligação ou mensagem com uma história inventada | Informações ou acesso |
| Baiting | Um download gratuito, um pen drive achado | Que você execute o arquivo dele |
| Quid pro quo | Uma oferta de ajuda ou uma recompensa | Uma senha ou uma tarefa em troca |
| Tailgating | Pessoalmente, numa porta de acesso restrito | Entrar no prédio |
| Comprometimento de e-mail corporativo (BEC) | E-mail de um "chefe" ou fornecedor | Um pagamento, dados de funcionários |
| Voz ou vídeo deepfake | Uma ligação que soa como alguém que você conhece | Dinheiro, um código, uma transferência |
Phishing é a forma mais comum: uma mensagem que se passa por um remetente confiável para obter a sua senha, o número do seu cartão, um código ou um clique. Ele tem um guia próprio, O que é phishing?, por isso este artigo trata dos outros tipos.
Pretexting (criação de pretexto) monta o ataque em torno de uma história. O Centro Canadense de Segurança Cibernética o define como um contato baseado em um cenário ou narrativa inventados que faz o pedido parecer razoável. Quem liga pode ser um "auditor" conferindo dados de funcionários ou a "equipe antifraude do banco" confirmando a sua identidade; a própria história é o ataque.
Baiting (isca) oferece algo tentador e deixa a curiosidade fazer o resto: um pen drive esquecido num estacionamento, ou um filme ou programa grátis cujo download traz malware. O conselho da CISA para um pen drive que você encontrar é simples: não o conecte e entregue-o à equipe de TI ou de segurança.
Quid pro quo quer dizer "uma coisa por outra". O atacante oferece um serviço, como consertar um notebook lento ou dar um vale-presente por uma pesquisa rápida, e pede uma senha ou uma tarefa em troca. O baiting oferece um objeto como isca; o quid pro quo troca um favor.
Tailgating (entrar na cola de alguém) é a versão física. O órgão de segurança do governo britânico (UK Government Security) o descreve como obter acesso não autorizado a áreas protegidas fingindo ser alguém de confiança: seguir você por uma porta enquanto parece estar numa ligação de trabalho, pedir ajuda com uma caixa pesada ou usar um colete refletivo. Alguns guias chamam de piggybacking quando a pessoa da frente segura a porta sabendo o que está fazendo.
Comprometimento de e-mail corporativo (BEC), que inclui a chamada fraude do CEO, mira pagamentos. O FBI o descreve como um golpe contra empresas e pessoas que fazem transferências regulares, aplicado comprometendo contas de e-mail e outros canais, como números de telefone e apps de videoconferência. O relatório Internet Crime Report 2025 registra 24.768 queixas de BEC, com pouco mais de 3 bilhões de dólares americanos em perdas declaradas, atrás apenas da fraude de investimento.
Voz e vídeo deepfake, falsificados com IA, acrescentam uma voz ou um rosto conhecido a um truque antigo. O Internet Crime Complaint Center (IC3) do FBI alerta que criminosos geram áudios curtos com a voz de um parente para pedir dinheiro numa "emergência". O conselho: combine com a sua família uma palavra ou frase secreta, e desligue e ligue de volta para um número que você mesmo procurou.
Como a engenharia social aparece na vida real?
Nos três exemplos abaixo, o pedido parece rotina, e o que o denuncia está no jeito como ele é feito.
A ligação do suporte de TI. Alguém do "suporte técnico" diz que a sua conta precisa de um ajuste rápido e pede que você aprove um pedido de login ou leia o código que acabou de receber. O que denuncia: não foi você quem iniciou o contato, e nenhum suporte de verdade precisa do seu código. Desligue e ligue para o número do suporte que está na intranet.
O pedido de pagamento da "diretora-presidente". Numa sexta à tarde, o financeiro recebe um e-mail da diretora-presidente, "em reunião e sem poder falar", pedindo um pagamento urgente e confidencial a um fornecedor novo. O que denuncia: sigilo, urgência e uma conta bancária nova ao mesmo tempo. Siga o processo de aprovação e ligue de volta para ela no número conhecido.
O pen drive no estacionamento. Um pen drive com a etiqueta "Bônus 4º tri" está perto da entrada. O que denuncia: ninguém perde um pen drive justamente com a etiqueta que faz as pessoas abri-lo. Entregue-o à TI sem abrir.
Como se proteger da engenharia social?
O hábito mais forte é confirmar qualquer pedido inesperado por um canal que você já conhece, e não pelo canal em que o pedido chegou:
- Ligue de volta para um número conhecido. Use o número dos seus contatos, do diretório da empresa ou do seu cartão, nunca o número, o link ou o endereço do pedido.
- Nunca compartilhe um código nem aprove um pedido que você não iniciou. O FBI orienta a nunca passar um código de autenticação de dois fatores a ninguém por e-mail, SMS ou app de mensagens.
- Desacelere quando pressionarem você. Um pedido verdadeiro aguenta uma checagem de dez minutos; só um golpe precisa que você aja antes de pensar.
- Compartilhe menos em público. Dados do trabalho, datas de viagem e nomes da família alimentam pretextos, e trechos da sua voz podem alimentar a clonagem de voz.
- Combine uma palavra-código com a família para qualquer ligação que peça dinheiro numa emergência.
- Use login resistente a phishing. Uma chave de acesso (passkey) só funciona no site para o qual foi criada, e um gerenciador de senhas só preenche no domínio verdadeiro, então nenhum dos dois pode ser convencido a usar uma página falsa.
Como uma equipe ou empresa pode se defender da engenharia social?
As organizações contam com processos que tornam inofensivo o erro de uma pessoa e com um treinamento que valoriza quem relata.
- Mudanças de pagamento exigem um segundo canal. Uma mudança nos dados bancários de um fornecedor ou funcionário é confirmada por telefone com um contato já cadastrado, e transferências fora do comum exigem duas aprovações. Avisar aos fornecedores que "nossos dados bancários não mudam por e-mail" também dá a eles um teste simples.
- Um suporte que verifica quem liga. A redefinição de senha e de MFA só acontece depois de uma checagem de identidade, e os funcionários sabem que a TI nunca pede o código deles.
- Crachás visíveis. Os funcionários usam o crachá do prédio, e quem estiver sem crachá é encaminhado à recepção.
- Treinamento sem culpa. O National Cyber Security Centre (NCSC) do Reino Unido alerta que punir as pessoas por clicar "começa a parecer uma armadilha" e que funcionários com medo de perder o emprego não vão relatar erros. Conte os relatos, não só os cliques.
- Camadas técnicas. A autenticação multifator (MFA) resistente a phishing, a filtragem de e-mail e o princípio do menor privilégio, em que cada conta só alcança o que a função dela exige, limitam o que uma pessoa enganada pode liberar.
As equipes de segurança também verificam o que um desconhecido pode descobrir sobre a empresa em fontes públicas, porque é aí que os pretextos começam. Essa análise de OSINT (inteligência de fontes abertas) é feita de fora da rede corporativa para enxergar o que alguém de fora enxerga; a nossa página de segurança de dados descreve a configuração.
Como as marcas detectam a falsificação de identidade antes que ela chegue às pessoas?
As marcas monitoram domínios parecidos e perfis falsos, porque um pretexto convincente muitas vezes pega emprestado o nome de uma empresa real. Uma conta de "suporte" que copia um logotipo, ou uma página de login num domínio com uma letra de diferença do verdadeiro, dá credibilidade à história; O que é typosquatting? mostra como esses domínios são criados e identificados.
As equipes de proteção de marca varrem domínios novos, marketplaces e redes sociais em busca dessas cópias e as denunciam para remoção. O que uma plataforma mostra pode mudar de país para país, por isso elas verificam a partir de uma saída dos Proxies residenciais no mercado em que a cópia aparece, vendo a página como um cliente local veria. Elas olham e documentam; nunca respondem nem preenchem formulários.
O que fazer se você caiu num golpe de engenharia social?
Aja na hora, começando pelo que você entregou; a rapidez importa mais quando houve envio de dinheiro.
- Pare e guarde as provas. Não responda nem ligue para o número que passaram; salve as mensagens, o número e o horário.
- Avise a equipe de TI ou de segurança se aconteceu no trabalho, mesmo que você só suspeite de um erro, para que ela bloqueie contas cedo.
- Troque as senhas e redefina a MFA se você informou uma senha, leu um código ou aprovou um pedido, e encerre as outras sessões.
- Ligue para o banco na hora se o dinheiro saiu. O FBI orienta que o tempo é essencial: peça ao banco que tente recuperar a transferência e depois denuncie a fraude. Nos Estados Unidos, a denúncia vai para ic3.gov; em outros lugares, para a polícia e para a agência nacional de cibersegurança.
- Desconecte e faça uma verificação se você abriu um arquivo ou conectou um dispositivo, e deixe a TI examinar a máquina.
Se as informações entregues eram de clientes ou colegas, a organização pode estar diante de uma violação de dados, com obrigações próprias de comunicação; O que é violação de dados? explica o que vem depois.
Onde você encontra engenharia social
Em ligações de uma "equipe antifraude do banco" ou do "suporte técnico". Em e-mails e chats de trabalho, de um gestor ou fornecedor escrevendo com pressa. Em recepções e portas de acesso restrito. Em mensagens de redes sociais que oferecem empregos ou prêmios. Em grupos de família em apps de mensagens, onde um parente "com número novo" precisa de dinheiro. Em videochamadas em que a voz não é o que parece.
Erros comuns
- Achar que só gente descuidada cai. Os ataques são montados sobre reações conscienciosas: ajudar, obedecer, se apressar.
- Confiar no identificador de chamadas ou no nome exibido. A CISA observa que a telefonia pela internet facilita falsificar o identificador de chamadas.
- Conferir usando os contatos que vieram no pedido. Esse número ou endereço pertence ao atacante.
- Tratar uma voz ou um rosto como prova. Os dois podem ser clonados; uma ligação de volta ou uma palavra-código, não.
- Ficar calado depois de um erro. As horas perdidas por vergonha são o melhor momento do atacante.
Guia de decisão
| Sua situação | O que fazer primeiro |
|---|---|
| Alguém liga pedindo um código ou uma senha | Desligue; ligue de volta para um número que você já tem |
| Os dados bancários de um fornecedor "mudaram" | Confirme por telefone com um contato cadastrado |
| Um pedido de pagamento urgente e secreto de um chefe | Siga o processo de aprovação; ligue de volta |
| Você encontra um pen drive | Entregue-o à TI sem abrir |
| Alguém sem crachá quer entrar atrás de você | Encaminhe a pessoa à recepção |
| A voz de um parente pede dinheiro | Peça a palavra-código; ligue para o número de sempre |
| Você já passou um código ou enviou dinheiro | Avise a TI ou o banco agora; troque as senhas; denuncie |
| A sua marca está sendo imitada | Monitore domínios e perfis parecidos; denuncie |
Perguntas frequentes
Phishing é engenharia social?
Sim. Phishing é a forma mais difundida de engenharia social: o engano chega por e-mail, SMS, ligação ou QR code, em vez de pessoalmente. Pretexting, baiting e tailgating acionam os mesmos gatilhos por outros canais.
Como as empresas testam a engenharia social?
Com exercícios de conscientização autorizados: e-mails de phishing simulados, treinamentos e, para a segurança física, testes que a organização aprovou por escrito com um escopo combinado. O NCSC desaconselha depender só de simulações ou punir funcionários que clicam; uma alternativa que ele sugere é pedir que os funcionários escrevam os próprios e-mails de phishing para aprender as técnicas.
Qual a diferença entre pretexting e phishing?
Pretexting é sobre a história; phishing, sobre a entrega. Um e-mail de phishing costuma ir para muita gente com uma isca pronta, enquanto o pretexting constrói um papel específico, muitas vezes ao longo de várias ligações, para fazer um único pedido parecer normal. Muitas mensagens de phishing direcionado se apoiam num pretexto.
O que é engenharia social reversa?
É uma variante em que a vítima faz o primeiro contato. O atacante cria ou finge um problema, como um pop-up assustador, e se apresenta como a ajuda; assim, a vítima liga para o número do "suporte" e confia em quem atende. A defesa é a mesma: procure o suporte só por contatos que você mesmo encontrou.
Engenharia social é crime?
Usar enganação para obter dinheiro, dados ou acesso a contas ou prédios de outras pessoas é fraude ou acesso não autorizado na maioria dos países; o crime exato depende da lei local. Um exercício feito com a permissão por escrito da organização é um teste de segurança, não um ataque.
Um software de segurança consegue barrar a engenharia social?
Só em parte. Filtros de e-mail e alertas do navegador pegam iscas conhecidas, e a MFA resistente a phishing limita quanto vale uma senha roubada, mas nenhum software ouve uma ligação nem vê uma porta segurada. O hábito cobre o resto: confirmar por um canal conhecido e nunca compartilhar códigos.
Em resumo
A engenharia social mira pessoas em vez de sistemas: alguém assume um papel de confiança, acrescenta pressão e pede um código, uma senha, um pagamento ou uma porta segurada. Os tipos variam, do pretexting e do baiting ao comprometimento de e-mail corporativo e às vozes clonadas, mas a defesa é a mesma: confirme por um canal que você já conhece, nunca compartilhe códigos, confirme por telefone mudanças de pagamento e relate erros rápido. Empresas cujo nome é usado nessas histórias encontram a configuração de monitoramento na nossa página de proteção de marca.


