Cuando miras una lista de proxies o la página de producto de un proveedor, junto a las direcciones aparecen las etiquetas "transparent", "anonymous" y "elite". En español se habla de proxy transparente, anónimo y de alto anonimato (élite). Los tres hacen pasar tu solicitud por otro servidor, pero la solicitud que llega al sitio de destino no es la misma: en una tu dirección IP real va escrita como una línea, en otra solo hay una nota que dice "hay un proxy en medio" y en la tercera no aparece ninguna de las dos cosas.
En este artículo explicamos de qué depende el nivel de anonimato, qué transportan las cabeceras Via, X-Forwarded-For y Forwarded, y cómo llega la misma solicitud al destino en los tres niveles. Después vemos por qué los niveles pierden sentido en el tráfico HTTPS y SOCKS5, cómo puedes ver el nivel de tu propio proxy y qué es lo que la etiqueta "élite" no garantiza. El ejemplo en Python del final lo ejecutamos con un proxy de prueba local en los tres niveles.
¿Qué es el nivel de anonimato de un proxy?
Un proxy es un servidor intermediario que reenvía tu solicitud al destino en tu nombre. Como el sitio de destino recibe la conexión desde el proxy, lo que ve es la dirección IP del proxy. El funcionamiento general lo contamos en Qué es un servidor proxy y cómo funciona; la tabla de tipos de ese artículo clasifica los proxies por protocolo, origen de la IP y rotación. El nivel de anonimato es una cuarta pregunta que se suma a esos tres ejes: ¿qué le dice el proxy al destino sobre ti cuando reenvía la solicitud?
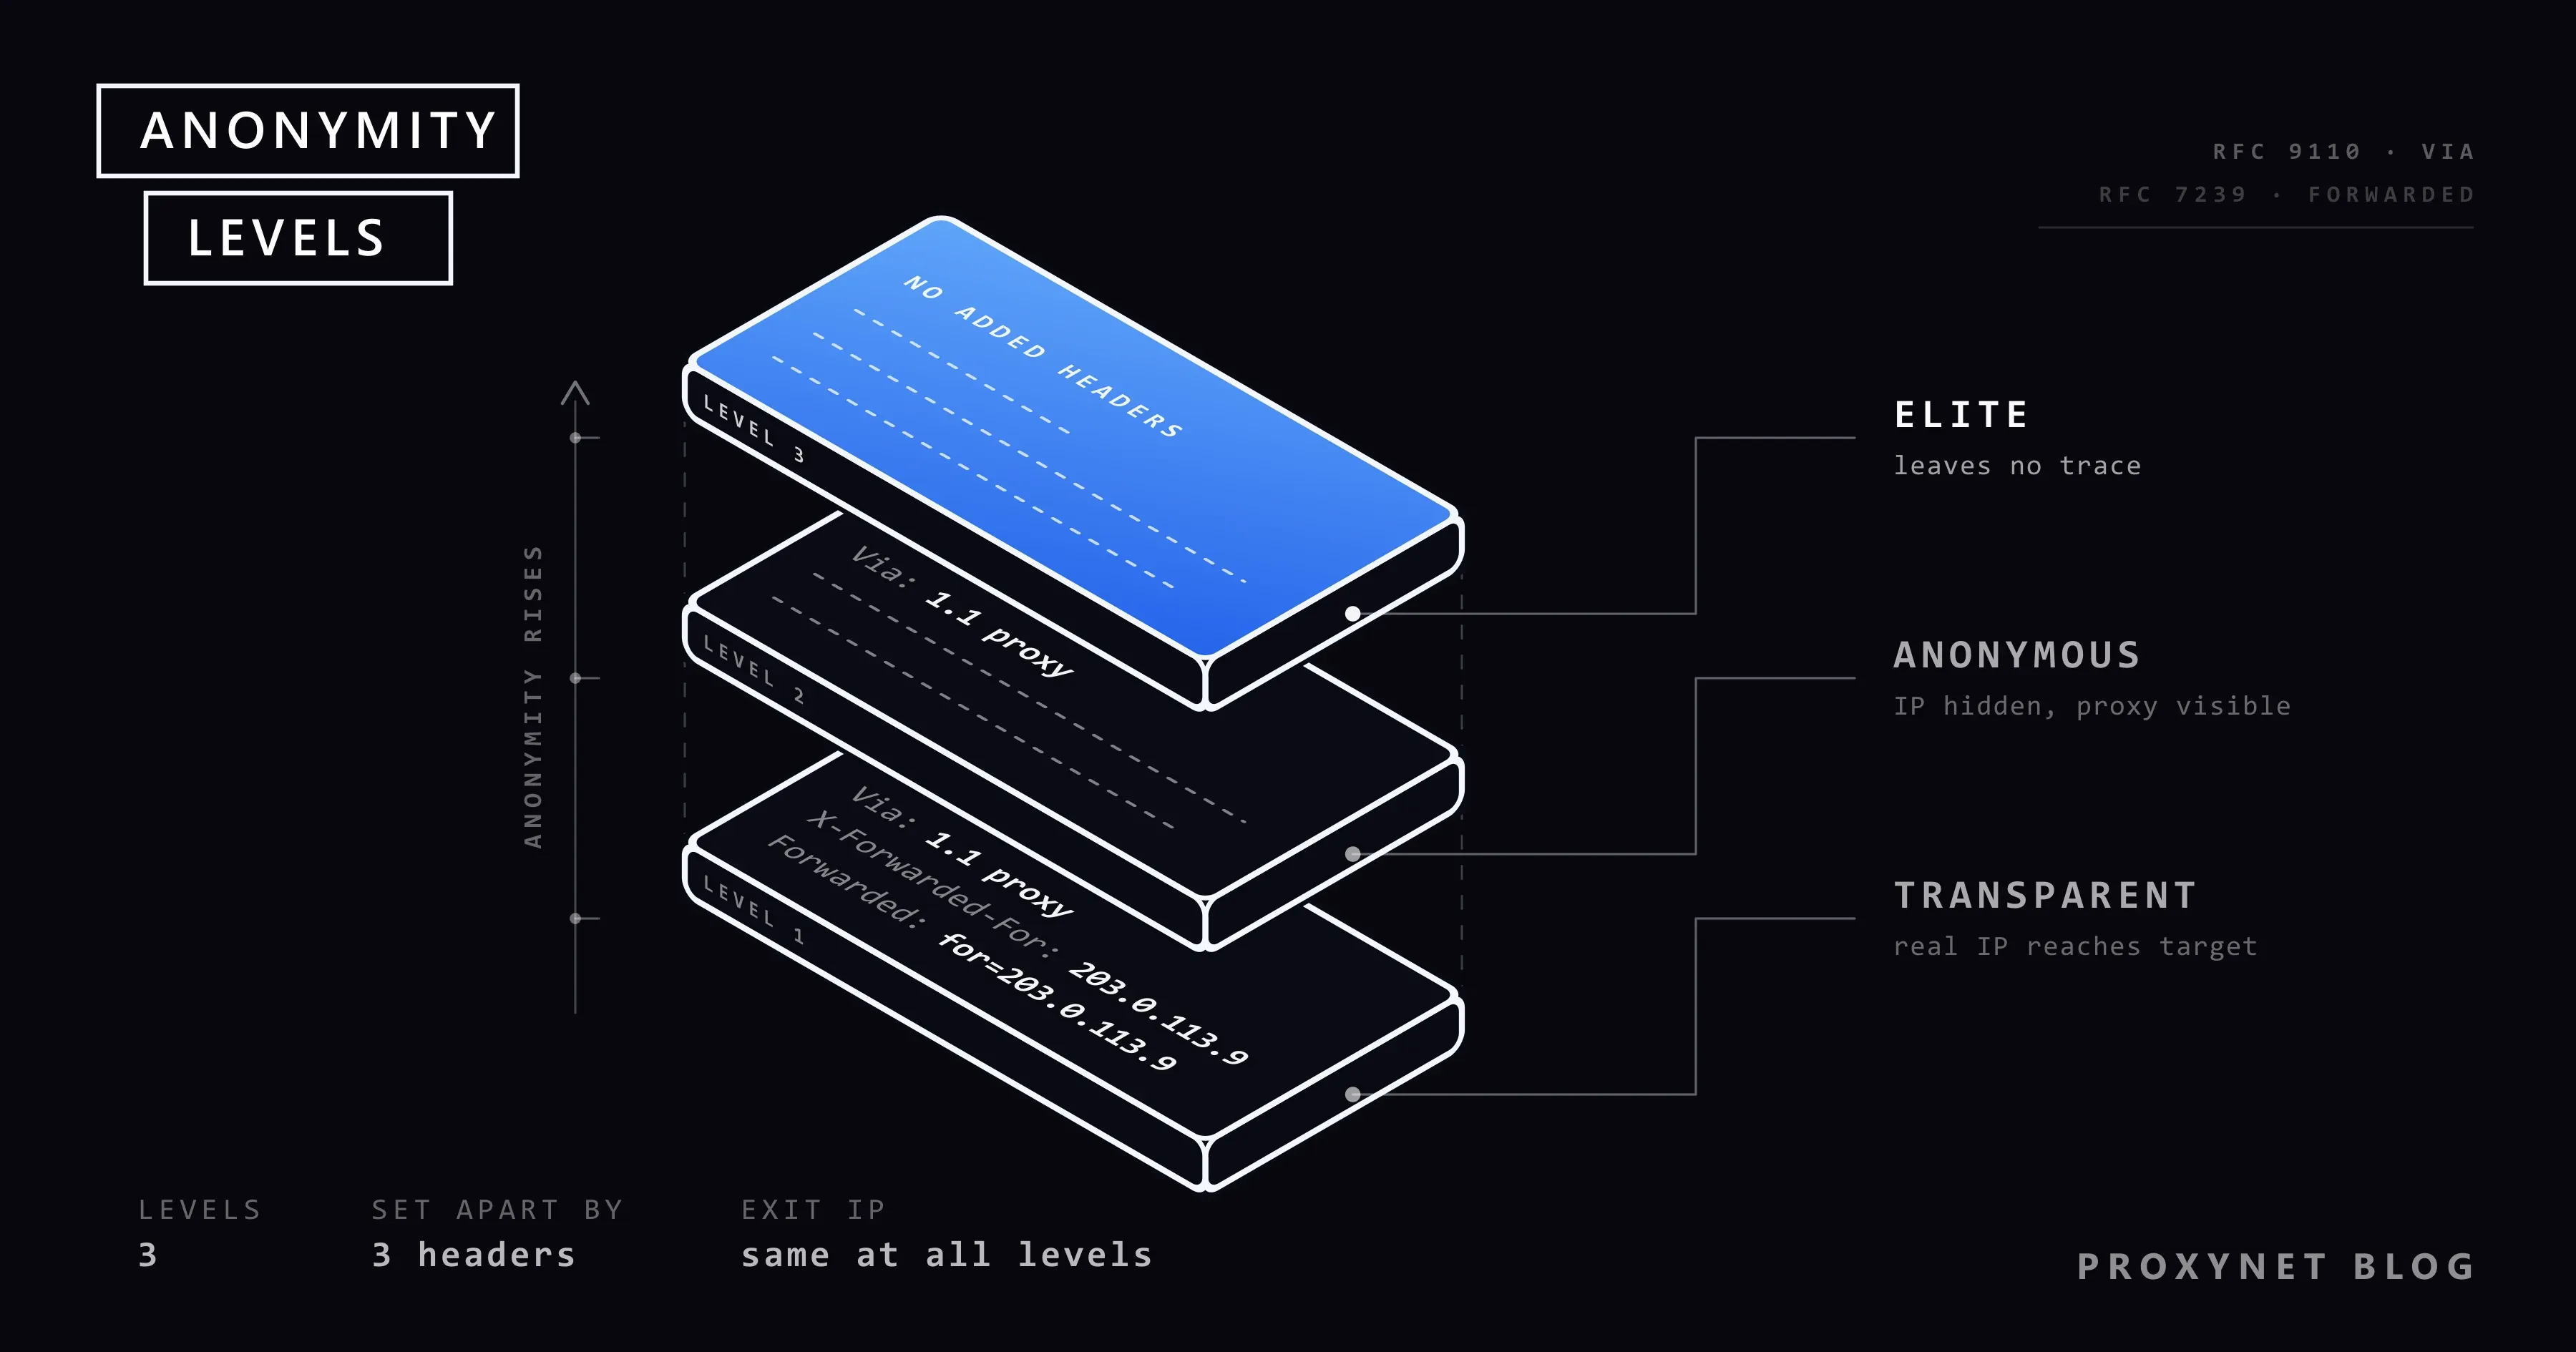
La respuesta no está en la dirección IP, sino en las líneas de cabecera de la solicitud. Un proxy HTTP puede abrir y leer una solicitud sin cifrar y añadirle líneas antes de reenviarla. Según lo que añada, hay tres resultados:
- El destino se entera de que se usa un proxy y también de tu dirección IP real (transparente).
- El destino se entera de que se usa un proxy, pero no de tu dirección real (anónimo).
- El destino no se entera de nada por las cabeceras (élite).
De aquí sale también la respuesta corta a "¿qué es un proxy anónimo?": un proxy que no transmite tu dirección IP real al destino. En esa definición caben tanto el segundo nivel como el tercero. En el uso cotidiano, "proxy anónimo" suele decirse en este sentido amplio; la etiqueta "anonymous" de las listas, en cambio, designa en sentido estricto el segundo nivel, es decir, el proxy que oculta la dirección pero se delata a sí mismo.
Esta clasificación no es un estándar. Ningún RFC define un término como "proxy élite"; los nombres son una costumbre de los sitios de listas de proxies. Lo que sí está estandarizado son las cabeceras que dan origen a los niveles.
¿Qué cabeceras HTTP determinan el nivel?
Via
Via registra por qué intermediarios ha pasado la solicitud. La sección Via del RFC 9110 compara la cabecera con las líneas Received del correo electrónico: cada intermediario añade al final de la lista la versión del protocolo con la que recibió la solicitud y su propio nombre.
Via: 1.1 proxy-a.example, 1.1 cache-2El estándar es claro en este punto: un proxy debe añadir una cabecera Via adecuada a cada mensaje que reenvía. La misma sección permite escribir un seudónimo en lugar del nombre real cuando el nombre del servidor se considera información sensible. Es decir, Via no lleva tu dirección IP real; solo dice "esta solicitud pasó por un intermediario". Esta es la cabecera que da origen al nivel anónimo. Los proxies llamados élite no añaden esta línea en ningún caso, así que incumplen a sabiendas ese punto del estándar.
X-Forwarded-For
X-Forwarded-For lleva la dirección IP del cliente que se conectó al proxy. Nunca llegó a ser un estándar oficial, pero, en palabras de la página de MDN sobre X-Forwarded-For, es un estándar de facto. Si hay más de un intermediario, las direcciones se encadenan con comas: a la izquierda del todo queda el cliente que inició la solicitud y a la derecha del todo el último intermediario.
X-Forwarded-For: 203.0.113.7, 198.51.100.24La cabecera nació en realidad para los balanceadores de carga y los reverse proxies: la aplicación que hay detrás lee la dirección del visitante en esta línea. Hasta qué punto puede fiarse el sitio de destino de esa línea lo explicamos en el apartado "¿Se puede confiar en la cabecera X-Forwarded-For?" de Forward proxy y reverse proxy: ¿en qué se diferencian?. En el lado del forward proxy, la misma línea funciona en sentido contrario: si el proxy añade esta cabecera, la dirección que querías ocultar queda escrita en texto plano en el registro del destino. Esta es la cabecera que da origen al nivel transparente.
Forwarded
Forwarded es la versión estandarizada del mismo trabajo. El RFC 7239 define cuatro parámetros en una sola cabecera: for (quien envió la solicitud), by (el intermediario que la recibió), host y proto.
Forwarded: for=203.0.113.7;proto=http;by=198.51.100.24El RFC indica que esta cabecera es opcional y que, por lo sensible de la información que transporta, debería venir desactivada de forma predeterminada. En la introducción hay además una frase explícita: si la finalidad del proxy es dar anonimato al cliente, el proxy no usa esta función. Se definen dos soluciones intermedias: el intermediario puede escribir for=unknown o usar un identificador aleatorio que empieza por guion bajo (for=_hidden). En ambos casos el destino no conoce tu dirección, pero sí que hay un intermediario; eso equivale al nivel anónimo.
Otros rastros
Las herramientas que ponen a prueba las listas de proxies miran también algunas líneas ajenas al estándar: X-Real-IP, Client-IP y Proxy-Connection, que el cliente envía al proxy y que un proxy descuidado reenvía tal cual al destino. Si llegan al destino, dicen una de las mismas dos cosas: o tu dirección o que hay un intermediario.
¿Cómo llega la misma solicitud al destino en los tres niveles?
El recorrido de una solicitud http:// sin cifrar es este:
- El cliente envía la solicitud completa al proxy. La dirección de destino, las cabeceras y, si lo hay, el cuerpo son legibles para el proxy.
- El proxy verifica tus credenciales y retira solo las líneas dirigidas a él (como
Proxy-Authorization). - Según su configuración, añade líneas nuevas a la solicitud o no añade nada. El nivel se decide en este paso.
- Abre una conexión nueva hacia el destino desde su propia dirección IP y reenvía la solicitud.
- El destino ve dos datos a la vez: la dirección de la que viene la conexión (la IP de salida del proxy) y lo que dicen las cabeceras.
Ejecutamos nuestro proxy de prueba local con tres configuraciones distintas y enviamos la misma solicitud a un endpoint de eco. Un endpoint de eco es un servidor que devuelve tal cual las cabeceras que recibe. Con el cliente en 127.0.0.1 y la dirección de salida del proxy en 127.0.0.2, estos son los tres resultados; acortamos las líneas que no vienen al caso, como Accept.
Configuración transparente:
Host: 127.0.0.1:8318
User-Agent: python-requests/2.34.2
Via: 1.1 test-proxy
X-Forwarded-For: 127.0.0.1
Forwarded: for=127.0.0.1;proto=http
Configuración anónima:
Host: 127.0.0.1:8318
User-Agent: python-requests/2.34.2
Via: 1.1 test-proxy
Configuración élite:
Host: 127.0.0.1:8318
User-Agent: python-requests/2.34.2
En los tres casos el servidor de eco informó de que la conexión venía de 127.0.0.2; la diferencia estaba solo en las cabeceras.
¿Cuáles son las diferencias entre proxy transparente, anónimo y élite?
| Transparente (transparent) | Anónimo (anonymous) | Élite (alto anonimato) | |
|---|---|---|---|
| IP que ve el destino | La dirección del proxy | La dirección del proxy | La dirección del proxy |
| ¿La IP real va en una cabecera? | Sí (X-Forwarded-For, Forwarded: for=) | No | No |
| ¿Las cabeceras revelan que es un proxy? | Sí | Sí (Via, for=unknown) | No |
Regla de Via del RFC 9110 | La cumple | La cumple | No la cumple |
| Dónde suele encontrarse | Redes de colegios, oficinas y hoteles, servidores de caché | Software de proxy con la configuración predeterminada cambiada a medias | Servicios de proxy comerciales |
| Nombre en inglés en las listas | Transparent | Anonymous, "distorting" (la variante que escribe una dirección falsa) | Elite, high anonymity |
Como los nombres cambian de una lista a otra, es más fiable mirar las propias cabeceras que la etiqueta. El tipo intermedio llamado "distorting" escribe en la línea X-Forwarded-For una dirección inventada en lugar de la real. Para el destino, el resultado es el mismo que en el nivel anónimo: no conoce tu dirección, pero sí la existencia de un intermediario.
¿Qué es un proxy transparente y dónde te lo encuentras?
"Proxy transparente" se usa con dos significados distintos que se confunden a menudo.
El primero es el significado a nivel de red. La sección 3.7 del RFC 9110, que describe los intermediarios, llama "interception proxy" a la estructura que el cliente no ha elegido y en la que la propia red desvía el tráfico, y anota que su nombre habitual es "transparent proxy". Según la misma sección, se ve sobre todo en los puntos de acceso públicos que piden iniciar sesión antes de salir a internet y en los cortafuegos corporativos que aplican normas de uso. En tu navegador no configuras nada. La relación de estos montajes con el firewall la explicamos en Proxy o firewall: ¿en qué se diferencian?.
El segundo es el significado de las listas de proxies: el proxy que transmite tu dirección IP real al destino mediante una cabecera. Los dos significados suelen coincidir en el mismo servidor, porque al proxy de la red de una organización no le interesa ocultarte, sino la caché, el filtrado y el registro.
Un buen ejemplo es Squid, un software de proxy de código abierto muy extendido. Según la documentación de forwarded_for de Squid (la directiva existe en la v7 y en versiones anteriores), el valor predeterminado es on, y en ese caso la dirección IP del cliente se añade a la línea X-Forwarded-For. Con el valor off la línea sale como unknown, y con delete la cabecera se elimina por completo. En esas mismas versiones, la cabecera Via también viene activada de forma predeterminada. Por eso un proxy así instalado con la configuración predeterminada trabaja en el nivel transparente; que un proxy sea "anónimo" o "élite" no depende del tipo de software, sino de unas pocas líneas de configuración de quien lo administra.
¿Qué es un proxy élite (de alto anonimato)?
El proxy élite es el que, incluso en solicitudes sin cifrar, no transmite al destino ni tu dirección ni el rastro de un intermediario. Recibe la solicitud, retira las líneas que le corresponden y envía el resto sin tocarlo desde su propia dirección IP.
En los servicios de proxy de pago este comportamiento no es un privilegio, sino lo habitual: un servicio que escribiera la dirección del cliente en el destino no tendría sentido. La palabra "élite" cobra su verdadero significado en las listas gratuitas: entre esas direcciones hay servidores que se dejaron con la configuración predeterminada, mal configurados o comprometidos, y cuál de ellos añade cabeceras no se sabe por otra vía que la etiqueta. La parte de seguridad de esas listas la tratamos en ¿Son seguros los proxies gratis y los sitios web proxy?.
Élite no dice que el proxy sea rápido, que la dirección IP esté limpia ni que tu tráfico no se registre. Solo dice que en la solicitud reenviada faltan dos líneas.
¿Por qué los niveles pierden sentido con HTTPS y SOCKS5?
Los tres niveles parten del supuesto de que el proxy puede leer y modificar la solicitud. Ese supuesto solo se cumple en HTTP sin cifrar.
En una solicitud HTTPS, el cliente le dice al proxy con el método CONNECT: "abre un túnel al puerto 443 de este servidor". Según el RFC 9110, una vez establecido el túnel, el trabajo del proxy se limita a retransmitir los datos a ciegas en ambos sentidos. La negociación TLS se hace entre el cliente y el destino; las cabeceras van dentro del canal cifrado y el proxy no puede añadirles líneas. También lo comprobamos en nuestra prueba local: el proxy con la configuración transparente añadió tres líneas a la solicitud http://, y en la solicitud https:// enviada por el mismo proxy no llegó al servidor de eco ni una sola línea adicional. La excepción son los proxies corporativos de inspección, que abren el tráfico y lo vuelven a cifrar; tampoco ellos pueden hacerlo sin que se instale su propio certificado raíz en tu dispositivo.
En SOCKS5 la situación es así desde el principio. Un proxy SOCKS no habla HTTP, transporta bytes; no tiene una capa en la que añadir cabeceras. La diferencia entre protocolos la comparamos en Diferencia entre SOCKS y HTTP: ¿cuál elegir?. A medida que la web pasó a HTTPS, el terreno práctico de la distinción por niveles se redujo: páginas sin cifrar, APIs antiguas y las llamadas HTTP simples que hacen los dispositivos. En nuestras páginas de Proxies HTTPS y Proxies SOCKS5 verás qué protocolo encaja con cada tarea.
Esto no significa que en HTTPS el destino no pueda deducir nada. Lo único que se cierra es la vía de las cabeceras; las demás señales, que vemos más abajo, siguen en su sitio.
¿Cómo ves el nivel de tu propio proxy?
Solo hace falta un endpoint de eco. httpbin.org, de código abierto, se usa mucho para esto. Dos detalles determinan el resultado:
- La dirección debe empezar por
http://. En una direcciónhttps://el proxy no puede añadir cabeceras, así que cualquier proxy parece élite. - Hay que añadir el parámetro
show_env=1. De forma predeterminada, httpbin retira de la respuesta líneas comoViayX-Forwarded-For. En una solicitud sin el parámetro no vimos esas cabeceras en la respuesta aunque las habíamos enviado; al añadirlo, aparecieron.
Para probarlo sin escribir código, basta con configurar el proxy en tu navegador y abrir http://httpbin.org/get?show_env=1. En el apartado headers de la página, mira si hay una línea Via o alguna que contenga tu propia dirección. En la línea de comandos, la misma solicitud se hace así (las opciones de proxy de cURL están en Cómo usar cURL con proxy: comandos y ejemplos):
curl -s -x http://user:pass@pr.proxynet.io:8000 "http://httpbin.org/get?show_env=1"Al leer la respuesta hay un detalle que puede confundir: httpbin funciona detrás de un balanceador de carga, y ese balanceador escribe en la línea X-Forwarded-For la dirección que se conecta a él. Verás esa línea incluso en una solicitud sin proxy. Si en la línea solo aparece la dirección de salida del proxy, no hay fuga; hay fuga cuando en la línea aparece también tu propia dirección.
El script siguiente hace esa distinción por sí mismo. Primero averigua tu dirección con una solicitud sin proxy; después va al mismo endpoint a través del proxy y clasifica las cabeceras que llegan. Como prueba las dos direcciones, muestra el efecto del túnel.
import requests

PROXY = "http://user:pass@pr.proxynet.io:8000"
ECHO_URLS = [
    "http://httpbin.org/get?show_env=1",   # HTTP simple: el proxy puede leer la solicitud y añadir cabeceras
    "https://httpbin.org/get?show_env=1",  # HTTPS: la solicitud viaja dentro del túnel CONNECT
]
# Cabeceras conocidas que los servidores intermediarios añaden a la solicitud
PROXY_HEADERS = ["via", "forwarded", "x-forwarded-for", "x-real-ip", "client-ip", "proxy-connection"]


def echo(url, proxies=None):
    """Devuelve la dirección y las cabeceras que vio el endpoint de eco."""
    data = requests.get(url, proxies=proxies, timeout=20).json()
    headers = {name.lower(): value for name, value in data["headers"].items()}
    return data["origin"], headers


def classify(real_ip, origin, headers):
    exit_ip = origin.split(",")[-1].strip()
    found = {name: headers[name] for name in PROXY_HEADERS if name in headers}
    # El balanceador de carga del servicio de eco escribe la IP de salida en X-Forwarded-For; eso no cuenta como fuga
    if found.get("x-forwarded-for", "").strip() == exit_ip:
        del found["x-forwarded-for"]
    if exit_ip == real_ip:
        level = "el proxy no está activo (la IP de salida es tu propia dirección)"
    elif real_ip in origin or any(real_ip in value for value in found.values()):
        level = "transparente (la IP real llega al destino)"
    elif found:
        level = "anónimo (IP oculta, se nota que es un proxy)"
    else:
        level = "élite (sin rastro en las cabeceras)"
    return level, exit_ip, found


def main():
    proxies = {"http": PROXY, "https": PROXY}
    for url in ECHO_URLS:
        real_ip = echo(url)[0].split(",")[-1].strip()  # solicitud sin proxy: tu propia dirección
        level, exit_ip, found = classify(real_ip, *echo(url, proxies))
        print(f"{url}\n  IP de salida: {exit_ip}\n  nivel       : {level}")
        for name, value in found.items():
            print(f"  {name}: {value}")


main()
Al ejecutar el script con la configuración transparente de nuestro proxy de prueba local y con un servidor de eco local que responde con el mismo formato, la salida fue esta:
http://127.0.0.1:8318/get
  IP de salida: 127.0.0.2
  nivel       : transparente (la IP real llega al destino)
  via: 1.1 test-proxy
  forwarded: for=127.0.0.1;proto=http
  x-forwarded-for: 127.0.0.1
https://127.0.0.1:8319/get
  IP de salida: 127.0.0.2
  nivel       : élite (sin rastro en las cabeceras)
Con la configuración anónima, en el primer bloque solo quedó la línea via; con la configuración élite no se listó ninguna línea. El segundo bloque fue idéntico en las tres configuraciones. Las demás comprobaciones, como velocidad, ubicación y DNS, las recorremos por orden en ¿Funciona tu proxy? Cómo probar un proxy.
¿Por qué la etiqueta "élite" no es una garantía?
Para decidir si una conexión viene de un proxy, los sitios rara vez necesitan las cabeceras. Tienen a mano datos independientes de las cabeceras y que el proxy no puede cambiar:
- El titular de la dirección IP. Cada bloque de direcciones está registrado a nombre de una organización. Si el bloque pertenece a una empresa de hosting, la conexión cuenta como "tráfico de servidor" por muy limpias que estén las cabeceras. Cómo se lee ese registro lo explicamos en Proxy ISP o residencial: diferencias y cuál elegir.
- La reputación de la dirección. Los servicios de inteligencia de IP puntúan las direcciones según su comportamiento pasado. Cómo se forma la puntuación está en Qué es el IP fraud score y cómo se lee la puntuación.
- Las listas negras. Una dirección de la que se abusó en el pasado puede seguir en la lista sea quien sea su usuario actual. El detalle está en Qué es una lista negra de IP y cómo salir de ella.
- La coherencia. Si el país de la dirección IP no coincide con la zona horaria o el idioma del navegador, o si el navegador deja ver la dirección real por otra vía, eso queda anotado. Consulta Fugas de WebRTC y DNS: qué son y cómo evitarlas.
Por eso las direcciones "élite" de las listas gratuitas dan en la práctica el peor resultado: sus cabeceras están limpias, pero como la dirección se publicó en una lista abierta a cualquiera, lo más probable es que haya entrado en las bases de datos de IP como "proxy abierto". Si ves en pantalla el aviso "Anonymous proxy detected" ("proxy anónimo detectado"), la causa suele ser también esta: el sitio no leyó ninguna cabecera, consultó tu dirección en una base de datos. Si recibes ese aviso sin usar ningún proxy, las causas posibles y lo que puedes hacer están paso a paso en VPN o proxy detectado: qué significa este error.
Que las cabeceras estén limpias es necesario, porque un proxy que transmite tu dirección como una línea no cumple su función desde el principio. Suficiente no es: cómo va a valorar un sitio tu conexión depende menos del nivel que de a quién pertenece la dirección IP y de su historial. Las condiciones de uso de una plataforma siguen valiendo igual detrás de un proxy.
¿En qué trabajo importa cada nivel?
- Inteligencia de amenazas e investigación OSINT: la dirección corporativa de un equipo de seguridad que analiza un servidor sospechoso no debe quedar en el registro de ese servidor. La configuración transparente hace justo lo contrario. El planteamiento de este trabajo está en nuestra página de solución de seguridad de datos.
- Seguimiento de precios y stock en datos públicos: la dirección de tu oficina no debe llegar al destino como una línea; un Proxies residenciales que no añade cabeceras es la herramienta habitual para esto.
- Sesiones largas con inicio de sesión: tanto como el nivel importa que la dirección se mantenga fija. Proxies ISP te da una dirección fija registrada a nombre de un proveedor de internet.
- Verificación de anuncios y pruebas de localización: si mides cómo ve la página un visitante corriente de ese país, una solicitud con la línea
Viale dice al destino "vengo a través de un intermediario" y la medición deja de representar a ese visitante. - Restricción de acceso a tu propia API: si la lista de permitidos funciona por IP, lo que cuenta no son las cabeceras, sino la dirección de la que viene la conexión; el detalle está en IP estática para el acceso a API.
Errores frecuentes
- Comprobar el nivel con una dirección
https://. Dentro del túnel no se pueden añadir cabeceras, así que cualquier proxy sale élite y la prueba no dice nada. - Olvidar el parámetro
show_env=1en httpbin. Las líneasViayX-Forwarded-Forse retiran de la respuesta y un proxy transparente parece limpio. - Confundir la etiqueta "élite" con la calidad de la IP. La etiqueta habla de cabeceras; no dice si la dirección está en una lista negra.
- Dejar con la configuración predeterminada un proxy que montas por tu cuenta. En el software de proxy más extendido, transmitir la dirección del cliente es el comportamiento predeterminado.
- Mirar solo las cabeceras y olvidar el navegador. Una dirección expuesta por WebRTC o DNS deja sin valor las cabeceras más limpias.
Guía de decisión
| Necesidad | Recomendación |
|---|---|
| Filtrado de contenido o caché en la red de un colegio o una empresa | Proxy transparente; no se le oculta nada al usuario |
| Que tu propia dirección no llegue al destino | Un servicio que no añade cabeceras (élite); compruébalo con una prueba de eco sobre http:// |
| Trabajar solo con sitios HTTPS | No surge diferencia de nivel; elige por tipo de IP y ubicación |
| Valorar una dirección "élite" sacada de una lista | No la uses; aunque la cabecera esté limpia, lo más probable es que la dirección esté marcada y tu tráfico pase por el servidor de un desconocido |
| Entender el aviso "Anonymous proxy detected" | No es un problema de cabeceras, sino de reputación de la IP; consulta nuestro artículo sobre el tema |
| Montar un proxy en tu propio servidor | Elige con criterio las directivas de dirección del cliente y de Via en el archivo de configuración y haz después una prueba de eco |
Preguntas frecuentes
¿Qué significa proxy anónimo?
Es el proxy que no transmite tu dirección IP real al sitio de destino. El sitio ve la conexión desde la dirección del proxy. En sentido estricto, es decir, como la etiqueta "anonymous" de las listas de proxies, designa el segundo nivel: el que oculta la dirección pero deja ver que es un proxy con una cabecera como Via.
¿Qué diferencia hay entre un proxy élite y un proxy anónimo?
Los dos ocultan tu dirección real. La diferencia está en una sola línea: el proxy anónimo deja en la solicitud el rastro de un intermediario (Via, Forwarded: for=unknown) y el proxy élite no. En el primer caso el sitio de destino lee en las cabeceras que "esta solicitud pasó por un proxy"; en el segundo no puede leerlo en las cabeceras.
¿Un proxy transparente oculta mi dirección IP?
No. El destino recibe la conexión desde la dirección del proxy, pero tu dirección real va escrita en la línea X-Forwarded-For o Forwarded y queda en el registro del servidor.
Si uso un proxy élite, ¿el sitio no puede saber que uso un proxy?
Por las cabeceras no, por otras vías sí: que la dirección IP esté registrada a nombre de una empresa de hosting, la puntuación de reputación, las entradas en listas negras y las señales incoherentes del navegador no dependen de las cabeceras.
¿Importa el nivel del proxy en los sitios HTTPS?
En la práctica, no. La solicitud HTTPS pasa por dentro del túnel CONNECT y el proxy no puede añadir cabeceras al tráfico cifrado. La diferencia solo aparece en las solicitudes http:// sin cifrar.
¿Cómo averiguo el nivel de mi proxy sin escribir código?
Configura el proxy en tu navegador y abre http://httpbin.org/get?show_env=1. Si en el apartado headers de la respuesta aparece Via, el proxy se está delatando; si en alguna línea aparece tu propia dirección IP, trabaja en el nivel transparente. Si no hay ninguna de las dos cosas, no deja rastro a nivel de cabeceras.
En resumen
La distinción entre transparente, anónimo y élite son tres respuestas a una sola pregunta: ¿qué le añade el proxy a una solicitud sin cifrar cuando la reenvía? Si añade tu dirección real es transparente, si añade solo el rastro de un intermediario es anónimo y si no añade nada es élite. Via está definida en el RFC 9110 y Forwarded en el RFC 7239; X-Forwarded-For es un estándar de facto. En HTTPS y SOCKS5 el proxy no puede tocar las cabeceras, así que la distinción desaparece sola. Puedes comprobar el nivel en unos segundos con una prueba de eco sobre una dirección http://. El resultado no promete nada por sí solo: en la valoración de los sitios, el peso real está en el titular y en el historial de la dirección IP. Puedes comparar el tipo de IP que encaja con tu trabajo en nuestros servicios de proxy.