Un vídeo de una estación de tren inundada se difunde por las redes sociales con un texto que asegura que se grabó esta mañana en tu ciudad. Antes de que una redacción lo comparta, una periodista busca copias anteriores y encuentra el mismo clip publicado hace tres años, desde otro país. El cartel de la estación, los trenes y la época del año coinciden con la publicación antigua. No se usó nada secreto: cada paso se apoyó en información que cualquiera podía ver.
Eso es OSINT, la inteligencia de fuentes abiertas (open-source intelligence). Este artículo explica qué es, para qué se usa, cómo se desarrolla una investigación, qué fuentes utiliza, cómo se verifican los hallazgos y dónde están los límites legales. Está escrito para equipos de seguridad, analistas y periodistas, y no contiene técnicas para entrar en sistemas ni para seguir a personas.
¿Qué es OSINT?
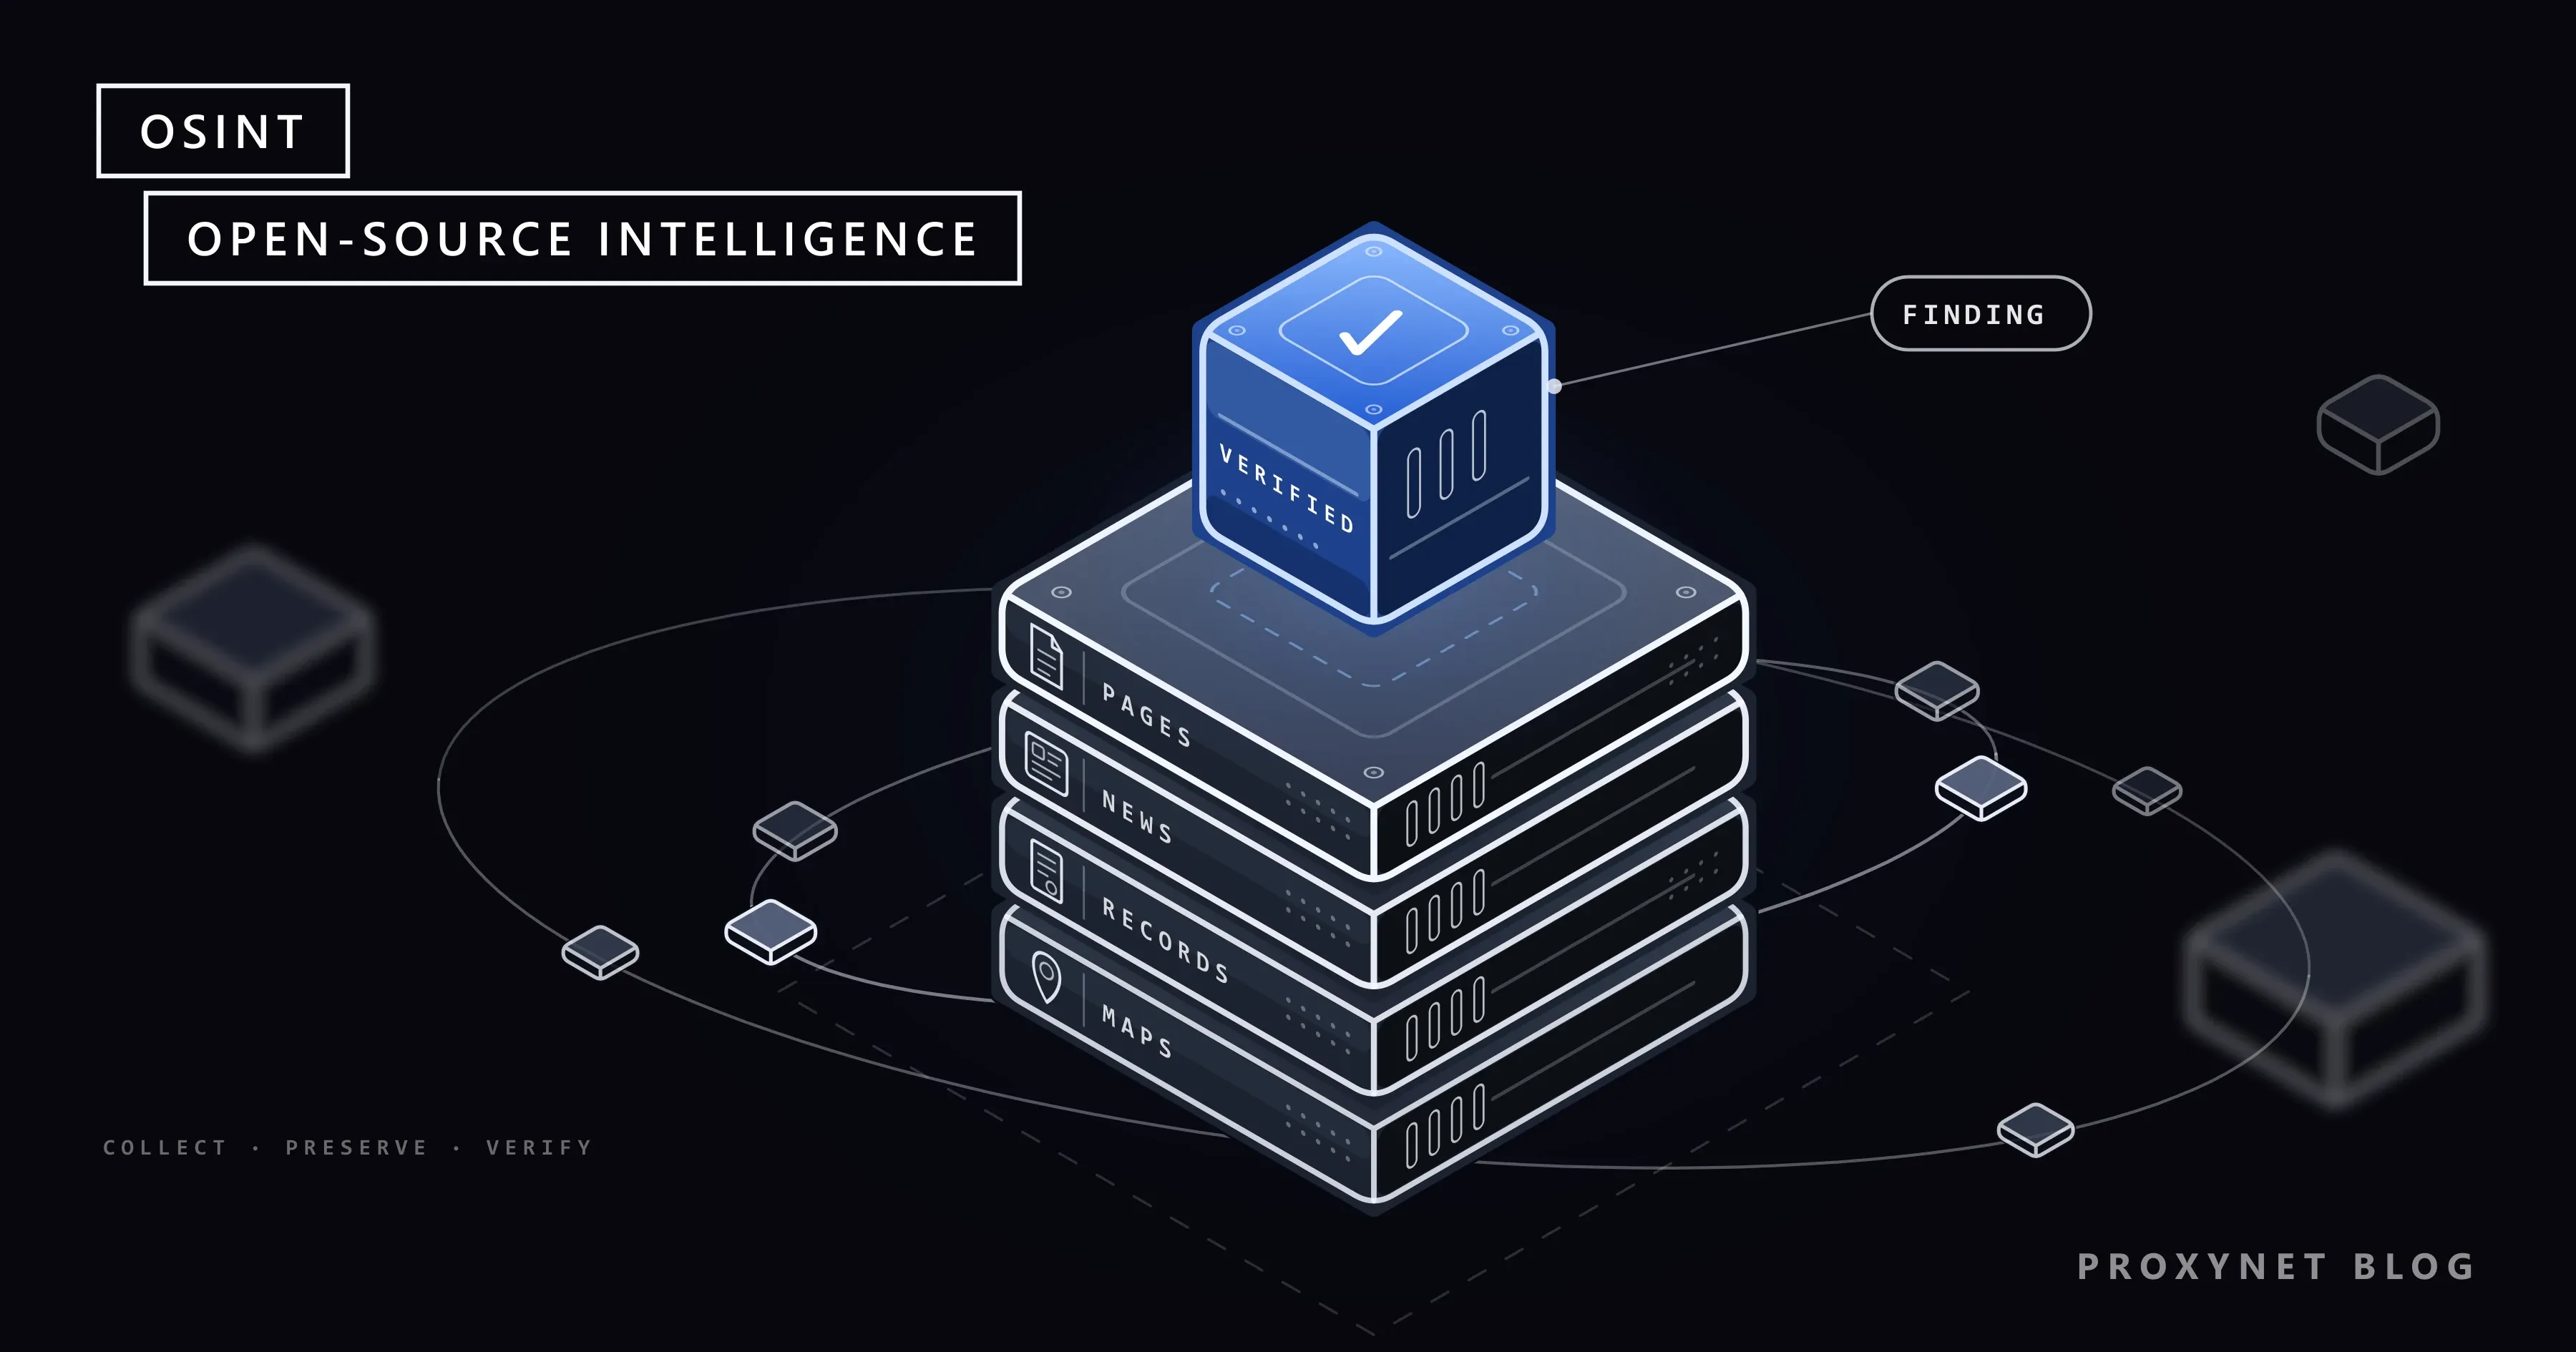
OSINT es inteligencia producida a partir de información que cualquiera puede ver, comprar o solicitar de forma legal. La estrategia OSINT de la comunidad de inteligencia de EE. UU. para 2024-2026, publicada en marzo de 2024 por la Oficina del Director de Inteligencia Nacional (ODNI) y la CIA, la define como inteligencia obtenida exclusivamente de información disponible de forma pública o comercial que responde a prioridades, requisitos o carencias concretas de inteligencia.
La palabra clave es inteligencia. Un montón de resultados de búsqueda es solo información; se convierte en inteligencia cuando alguien la ha comprobado y la ha usado para responder a una pregunta, como «¿Existe de verdad este proveedor?». OSINT es más un método que un conjunto de fuentes.
Aquí «fuente abierta» no tiene nada que ver con el software de código abierto; se refiere a fuentes abiertas al público, frente a las secretas o confidenciales. El Protocolo de Berkeley sobre las Investigaciones en Fuentes Abiertas Digitales, un estándar publicado por las Naciones Unidas para este tipo de investigaciones, describe la información de fuentes abiertas como aquella que cualquier particular puede observar, adquirir o solicitar sin una condición jurídica especial y sin acceso no autorizado.
¿Para qué se usa OSINT?
OSINT se usa allí donde una decisión depende de hechos públicos pero dispersos. Los usos más habituales:
Revisiones de seguridad de tu propia organización. Los equipos de seguridad comprueban qué puede averiguar alguien de fuera sobre la empresa: nombres y cargos del personal, formatos de correo electrónico, documentos, dominios y servicios. Los atacantes hacen la misma investigación antes de una llamada de phishing o de una factura falsa, y por eso ¿Qué es la ingeniería social? empieza su cadena de ataque con la investigación en fuentes públicas.
Prevención del fraude y diligencia debida. Antes de un contrato o de una inversión, los equipos de cumplimiento confirman, dentro de esa diligencia debida (due diligence), que una empresa figura en el registro mercantil oficial, que su dirección y sus administradores coinciden con lo que declara y que ni los registros judiciales ni las noticias muestran señales de alerta. Un dominio registrado el mes pasado por una empresa que presume de veinte años de historia es el tipo de detalle que esta revisión detecta.
Periodismo y verificación de datos. Los periodistas verifican fotos y vídeos antes de publicarlos, rastrean dónde apareció por primera vez una afirmación y reconstruyen hechos a partir de imágenes y registros públicos.
Investigaciones de derechos humanos. Quienes investigan y no pueden llegar al lugar documentan los hechos a partir de material publicado en internet y lo preservan para tribunales y misiones de determinación de los hechos.
Protección de marca. Los equipos de marca buscan dominios parecidos, tiendas falsas y anuncios de falsificaciones que usan el nombre de una empresa, y los documentan para pedir su retirada; nuestra página de protección de marca explica cómo se organiza esa vigilancia.
Investigación académica. Los investigadores estudian la desinformación y el debate público a partir de datos publicados y del acceso para investigadores que ofrecen las plataformas.
¿Cómo funciona una investigación OSINT?
Una investigación OSINT funciona como un ciclo: partes de una pregunta, reúnes y compruebas material, y las respuestas suelen plantear la pregunta siguiente. El Protocolo de Berkeley, publicado por la Oficina del Alto Comisionado de las Naciones Unidas para los Derechos Humanos (ACNUDH) y el Centro de Derechos Humanos de la Facultad de Derecho de la Universidad de California, Berkeley, describe seis fases, desde la indagación en línea hasta el análisis, y pide documentar cada una. En la práctica:
- Define la pregunta. Escribe qué necesitas saber, por qué y qué no vas a examinar. «¿Existe este proveedor y quién lo dirige?» es una pregunta; «encontrarlo todo» no lo es.
- Busca y vigila. Haz búsquedas estructuradas en los tipos de fuente que aparecen más abajo y mantén una lista fija de fuentes bajo vigilancia si la pregunta sigue abierta.
- Evalúa antes de recopilar. Comprueba si cada elemento es pertinente, si puedes conservarlo legalmente y si es necesario. Dejar fuera lo que no necesitas forma parte del método.
- Recopila y preserva. Guarda lo importante con su dirección, la fecha y la hora de captura y, en el caso de los archivos, una suma de verificación (checksum) que demuestre después que nada cambió. Las páginas se editan o se borran; un marcador no es una prueba.
- Verifica. Contrasta la fuente, el archivo y el contenido entre sí y con fuentes independientes.
- Analiza e informa. Saca conclusiones, indica qué grado de confianza tienes y señala las lagunas. Después decide si surge una nueva pregunta.
El registro escrito convierte una sesión de búsqueda en una prueba: otra persona debería poder seguir cada paso y llegar al mismo resultado.
¿Qué fuentes usa OSINT?
OSINT recurre a cualquier fuente abierta al público, desde páginas web hasta imágenes por satélite. Los tipos principales se diferencian en lo que pueden mostrar:
| Tipo de fuente | Ejemplos | Qué puede mostrar |
|---|---|---|
| Sitios web y archivos | Webs de empresas, archivos web | Qué se publicó y cuándo |
| Registros públicos | Registros mercantiles, tribunales, licitaciones | Quién es dueño de algo o lo dirige |
| Noticias y publicaciones públicas | Medios de noticias, publicaciones públicas en redes | Afirmaciones, hechos, primeras apariciones |
| Datos técnicos de internet | DNS, RDAP, logs de certificados | Antigüedad del dominio, alojamiento, subdominios |
| Imágenes y mapas | Imágenes por satélite, fotos a pie de calle | Dónde está algo |
| Publicaciones oficiales | Estadísticas, listas de sanciones, informes | Hechos afirmados por una autoridad |
Los sitios web y archivos muestran lo que una organización dice de sí misma. Los archivos importan cuando una página se ha editado o borrado; ¿Qué es la Wayback Machine? explica cómo se guardan las versiones anteriores y dónde quedan huecos.
Los registros públicos son las fuentes más sólidas para preguntas sobre empresas, porque una inscripción registral tiene un peso legal que un sitio web no tiene.
Los datos técnicos de internet responden a preguntas sobre infraestructura. Los registros DNS muestran adónde apunta un dominio; RDAP, el sucesor de WHOIS, contiene datos de registro como la fecha de creación, normalmente con los datos personales ocultos. Los logs de transparencia de certificados (Certificate Transparency) son listas públicas de los certificados de seguridad emitidos para dominios, lo que ayuda a un equipo a encontrar sus propios subdominios olvidados.
¿Cómo verifican los investigadores OSINT lo que encuentran?
Verificar significa contrastar cada elemento con otras pruebas antes de fiarte de él. El Verification Handbook (Manual de verificación) del European Journalism Centre lo divide en cuatro comprobaciones para el contenido generado por usuarios: procedencia (¿es el original?), fuente (¿quién lo subió?), fecha (¿cuándo se hizo?) y ubicación (¿dónde se hizo?).
La procedencia va primero porque la mayor parte del material viral es una copia. Una búsqueda inversa de imágenes, que encuentra copias anteriores de la misma imagen, suele descubrir una subida más antigua con otro texto, como en el ejemplo de la estación de tren. El Protocolo de Berkeley aconseja hablar de la primera copia encontrada en línea, ya que el original puede haberse eliminado.
La ubicación se comprueba comparando lo que muestra la imagen con mapas e imágenes por satélite: el trazado de las calles, los rótulos de las tiendas, el perfil de las montañas, la forma de un edificio. Los investigadores lo llaman geolocalización. La fecha se comprueba con pistas como los registros meteorológicos, las sombras que revelan la posición del sol o el cartel de un evento con fecha conocida.
El contraste cruzado cierra el círculo. Una afirmación confirmada por dos fuentes independientes pesa más que una repetida por veinte sitios que copiaron la misma publicación, una trampa conocida como información circular (circular reporting).
¿Qué es OSINT en ciberseguridad?
En ciberseguridad, OSINT significa mapear lo que cualquiera en internet puede averiguar sobre tu organización para reducirlo antes de que lo aproveche un atacante. Una revisión típica abarca:
- Personas. Qué nombres, cargos y formatos de correo son públicos, y cuáles podría aprovechar una llamada con pretexto o una factura falsa.
- Documentos. Los archivos publicados suelen contener metadatos como nombres de autores, versiones de software y rutas de carpetas internas.
- Dominios y servicios. Los logs de certificados y los registros DNS revelan subdominios olvidados, sitios de prueba y páginas de inicio de sesión.
- Código. Repositorios públicos en los que un empleado puede haber subido por error un archivo de configuración.
- Dominios parecidos. Registros nuevos que copian el nombre de la empresa, a menudo la primera señal de una campaña de phishing.
Los pentesters (especialistas en pruebas de penetración) hacen el mismo reconocimiento para sus clientes, pero solo dentro de un alcance por escrito que el cliente ha aprobado. OSINT es además una de las fuentes de la inteligencia de amenazas (threat intelligence), la disciplina que convierte las señales sobre atacantes en decisiones de seguridad; ¿Qué es la inteligencia de amenazas? trata los indicadores, los feeds y cómo actúan los equipos a partir de ellos.
¿Cómo se protegen los investigadores OSINT?
Los investigadores mantienen su trabajo separado de su propia identidad y de su organización, porque los sitios que estudian también pueden verlos a ellos:
- Un entorno de investigación separado. Un perfil de navegador dedicado o una máquina virtual mantiene las cookies, los inicios de sesión y las descargas lejos del trabajo diario. Los archivos sospechosos se abren ahí, nunca en un equipo de trabajo.
- Nada de cuentas personales. Una sesión iniciada vincula cada página que ves con tu nombre, y algunos servicios muestran a los titulares de una cuenta quién ha visto su perfil.
- Mirar, no tocar. No sigas, no des «me gusta», no respondas, no te unas a grupos ni rellenes formularios. Cada acción deja rastro y puede alertar a quien investigas.
- Vigila tu propia huella. Cargos, charlas y publicaciones de viajes parecen inofensivos por separado, pero juntos revelan mucho, un riesgo llamado agregación (aggregation).
- Mantén el tráfico de investigación fuera de la red corporativa. La siguiente sección explica por qué.
¿Qué papel tienen los proxies en el trabajo OSINT?
Los proxies ayudan de dos formas muy concretas: mantienen el tráfico de investigación separado de la red de la organización y muestran la versión de una página que se sirve en un país determinado. Todo sitio web registra las direcciones IP de sus visitantes, así que un analista que abre desde la conexión de la oficina una página de phishing dirigida a su empresa puede revelar a quienes están detrás que el objetivo se ha dado cuenta. El Protocolo de Berkeley advierte que una dirección IP puede revelar información que podría usarse para atacar a una organización.
Algunas páginas de estafa y tiendas falsas, además, usan segmentación geográfica: solo muestran su contenido real a visitantes del país al que apuntan. Comprobar una página así desde una salida de los Proxies residenciales en ese país, con segmentación a nivel de ciudad cuando importa, muestra lo que vería una víctima local para poder documentarlo y denunciarlo.
Un proxy no cambia las reglas. No es una vía para entrar en cuentas, saltarse un inicio de sesión ni esquivar los límites de un sitio, y la investigación hecha a través de él debe ser tan legal como la que se hace sin él. Nuestra página de seguridad de datos describe cómo los equipos de seguridad configuran este tipo de acceso para investigar.
¿Cuáles son los límites legales y éticos de OSINT?
OSINT es legal cuando la información es pública, la obtienes por medios legales y la usas con un fin legítimo; los límites los marcan las leyes de privacidad, las leyes sobre delitos informáticos, las condiciones de las plataformas y los derechos de autor.
Público no es lo mismo que libre de usar. En una declaración conjunta de agosto de 2023, doce autoridades de protección de datos, entre ellas la Information Commissioner's Office (ICO) del Reino Unido, subrayaron que la información personal de acceso público sigue sujeta a las leyes de protección de datos y privacidad en la mayoría de las jurisdicciones. Con el RGPD en Europa y leyes como la KVKK de Türkiye, necesitas una base jurídica para tratar datos personales y debes recoger solo lo que exige la finalidad.
Nada de intrusiones. Adivinar contraseñas, usar credenciales filtradas, abrir una base de datos o un panel de administración sin protección con el que te hayas topado, o unirte a un grupo cerrado con un nombre falso no es OSINT. El Protocolo de Berkeley establece que usar una identidad falsa para acceder a contenido restringido, o para obtener información de una persona, saca al investigador del ámbito de la investigación en fuentes abiertas y puede infringir la ley.
Nada de seguir a particulares. Recopilar la dirección, la familia o los movimientos diarios de un particular, o publicarlos (doxxing), hace daño a las personas y puede infringir las leyes sobre acoso y privacidad. La OSINT profesional se ocupa de organizaciones, infraestructuras y hechos, y de individuos solo con una base jurídica y una finalidad definida, como el cargo de un administrador en una empresa que se está revisando.
Condiciones de las plataformas y derechos de autor. La mayoría de las redes sociales restringen la recopilación automatizada y ofrecen a cambio API oficiales o programas de acceso para investigadores. Volver a publicar la foto o el vídeo de otra persona también puede requerir el permiso de quien lo creó.
Dónde te encuentras con OSINT
En noticias que sitúan un vídeo en un mapa. En verificaciones que muestran dónde apareció por primera vez una foto viral. En informes de seguridad que rastrean una campaña de phishing hasta sus dominios. En las comprobaciones de proveedores de los equipos de cumplimiento. En las solicitudes de retirada contra tiendas falsas.
Errores comunes
- Empezar sin una pregunta. Sin un objetivo definido, la recopilación no termina nunca y nada obtiene respuesta.
- Fiarte de la primera copia que encuentras. Casi todo el material en internet es copia de una copia; comprueba primero la procedencia.
- Confundir repetición con confirmación. Veinte sitios que citan una misma publicación sin verificar siguen siendo una sola fuente.
- No guardar las pruebas. Una captura de pantalla sin la dirección, la fecha y la hora es una prueba débil.
- Investigar desde una cuenta personal o la red de la oficina. Expone al investigador y puede alertar a quien investigas.
- Tratar «público» como «libre de usar». Las leyes de privacidad siguen aplicándose a los datos personales encontrados en internet.
- Recopilar más de lo que necesita la pregunta. Los datos personales de más añaden riesgo legal, no respuestas.
Guía de decisión
| Tu objetivo | Por dónde empezar |
|---|---|
| Ver lo que otros averiguan sobre tu empresa | Páginas del equipo, metadatos de documentos, logs de certificados |
| Comprobar un proveedor o socio nuevo | Registro mercantil, registros judiciales, antigüedad del dominio |
| Comprobar si un vídeo viral es auténtico | Copias anteriores, quién lo subió, pistas de fecha y lugar |
| Investigar una página de phishing dirigida a tu marca | Navegador separado, conexión no vinculada a la oficina |
| Documentar hechos para un informe o un caso | Preservar con fecha, hora y checksum; registrar cada paso |
| Ver lo que muestra una página en otro país | Una IP residencial local en ese mercado |
| Investigar a un particular | Detente, salvo que tengas una base jurídica y una finalidad |
Preguntas frecuentes
¿Es legal la OSINT?
Sí, recopilar y analizar información a la que el público puede acceder legalmente es legal en la mayoría de los países. Deja de serlo cuando implica acceso no autorizado, engaño para llegar a contenido cerrado, acoso o tratamiento de datos personales sin base jurídica.
¿Qué es un framework de OSINT?
La expresión tiene dos significados. Lo más habitual es que se refiera al sitio web OSINT Framework, un directorio gratuito que ordena recursos de investigación por categorías; ayuda a encontrar fuentes, pero no es un método. En sentido amplio, un framework es la metodología escrita de un equipo: preguntas, pasos, reglas de verificación y registro, como el ciclo descrito arriba o el Protocolo de Berkeley.
¿La OSINT solo se usa en ciberseguridad?
No. La ciberseguridad es un uso importante, pero periodistas, verificadores de datos, investigadores de derechos humanos, equipos de cumplimiento, equipos de protección de marca e investigadores académicos usan el mismo método. Las preguntas cambian; el ciclo de buscar, preservar, verificar e informar sigue siendo el mismo.
¿Qué diferencia hay entre OSINT e inteligencia de amenazas?
OSINT es una forma de recopilar y verificar información pública con cualquier finalidad. La inteligencia de amenazas es una disciplina de seguridad que convierte señales sobre atacantes, procedentes de logs internos, socios, feeds y OSINT, en decisiones como qué bloquear o qué fallo corregir primero. OSINT es una de sus fuentes.
¿Hacen falta herramientas especiales para hacer OSINT?
Para empezar, no. La mayoría de las investigaciones se apoyan en buscadores, archivos web, mapas, registros oficiales y búsqueda inversa de imágenes, todo gratuito o de bajo costo. Las herramientas aceleran el trabajo, pero una pregunta clara y un registro cuidadoso importan más que cualquier software.
¿Se puede usar OSINT para investigar a una persona?
Solo con una base jurídica y una finalidad clara, como comprobar a los administradores de una empresa con la que estás a punto de firmar. Los datos personales están protegidos aunque sean públicos, así que recoge solo lo que la finalidad necesita. Buscar a un particular por curiosidad, o para localizarlo o seguirlo, no es OSINT legítima y puede ser ilegal.
En resumen
OSINT es inteligencia construida a partir de información pública, recopilada y verificada hasta que responde a una pregunta definida. Los equipos de seguridad la usan para ver su propia exposición, los de cumplimiento para comprobar empresas, los periodistas para verificar lo que se hace viral y los investigadores para documentar hechos. El método es un ciclo de pregunta, búsqueda, preservación, verificación e informe, y sus límites son firmes: público no significa libre de usar, el acceso no autorizado nunca forma parte de él y los particulares no son objetivos.