Un compañero te reenvía un correo que pide al personal confirmar sus datos de nómina. El enlace apunta a un dominio registrado hace dos días, y el filtro de correo ya lo ha visto en otros tres buzones. ¿Debes bloquear el dominio, buscar a quien haya hecho clic, avisar al equipo de finanzas o hacer las tres cosas? La respuesta depende de lo que sepas del remitente y de la campaña, y ese conocimiento es inteligencia de amenazas.
Este artículo explica qué es la inteligencia de amenazas, sus cuatro tipos y su ciclo, de dónde procede, en qué se diferencian los indicadores del comportamiento de los atacantes, cómo se comparte, para qué sirven los feeds y dónde se queda corta. Está escrito para quienes defienden; no hay rankings de herramientas ni nada que pueda aprovechar un atacante.
¿Qué es la inteligencia de amenazas?
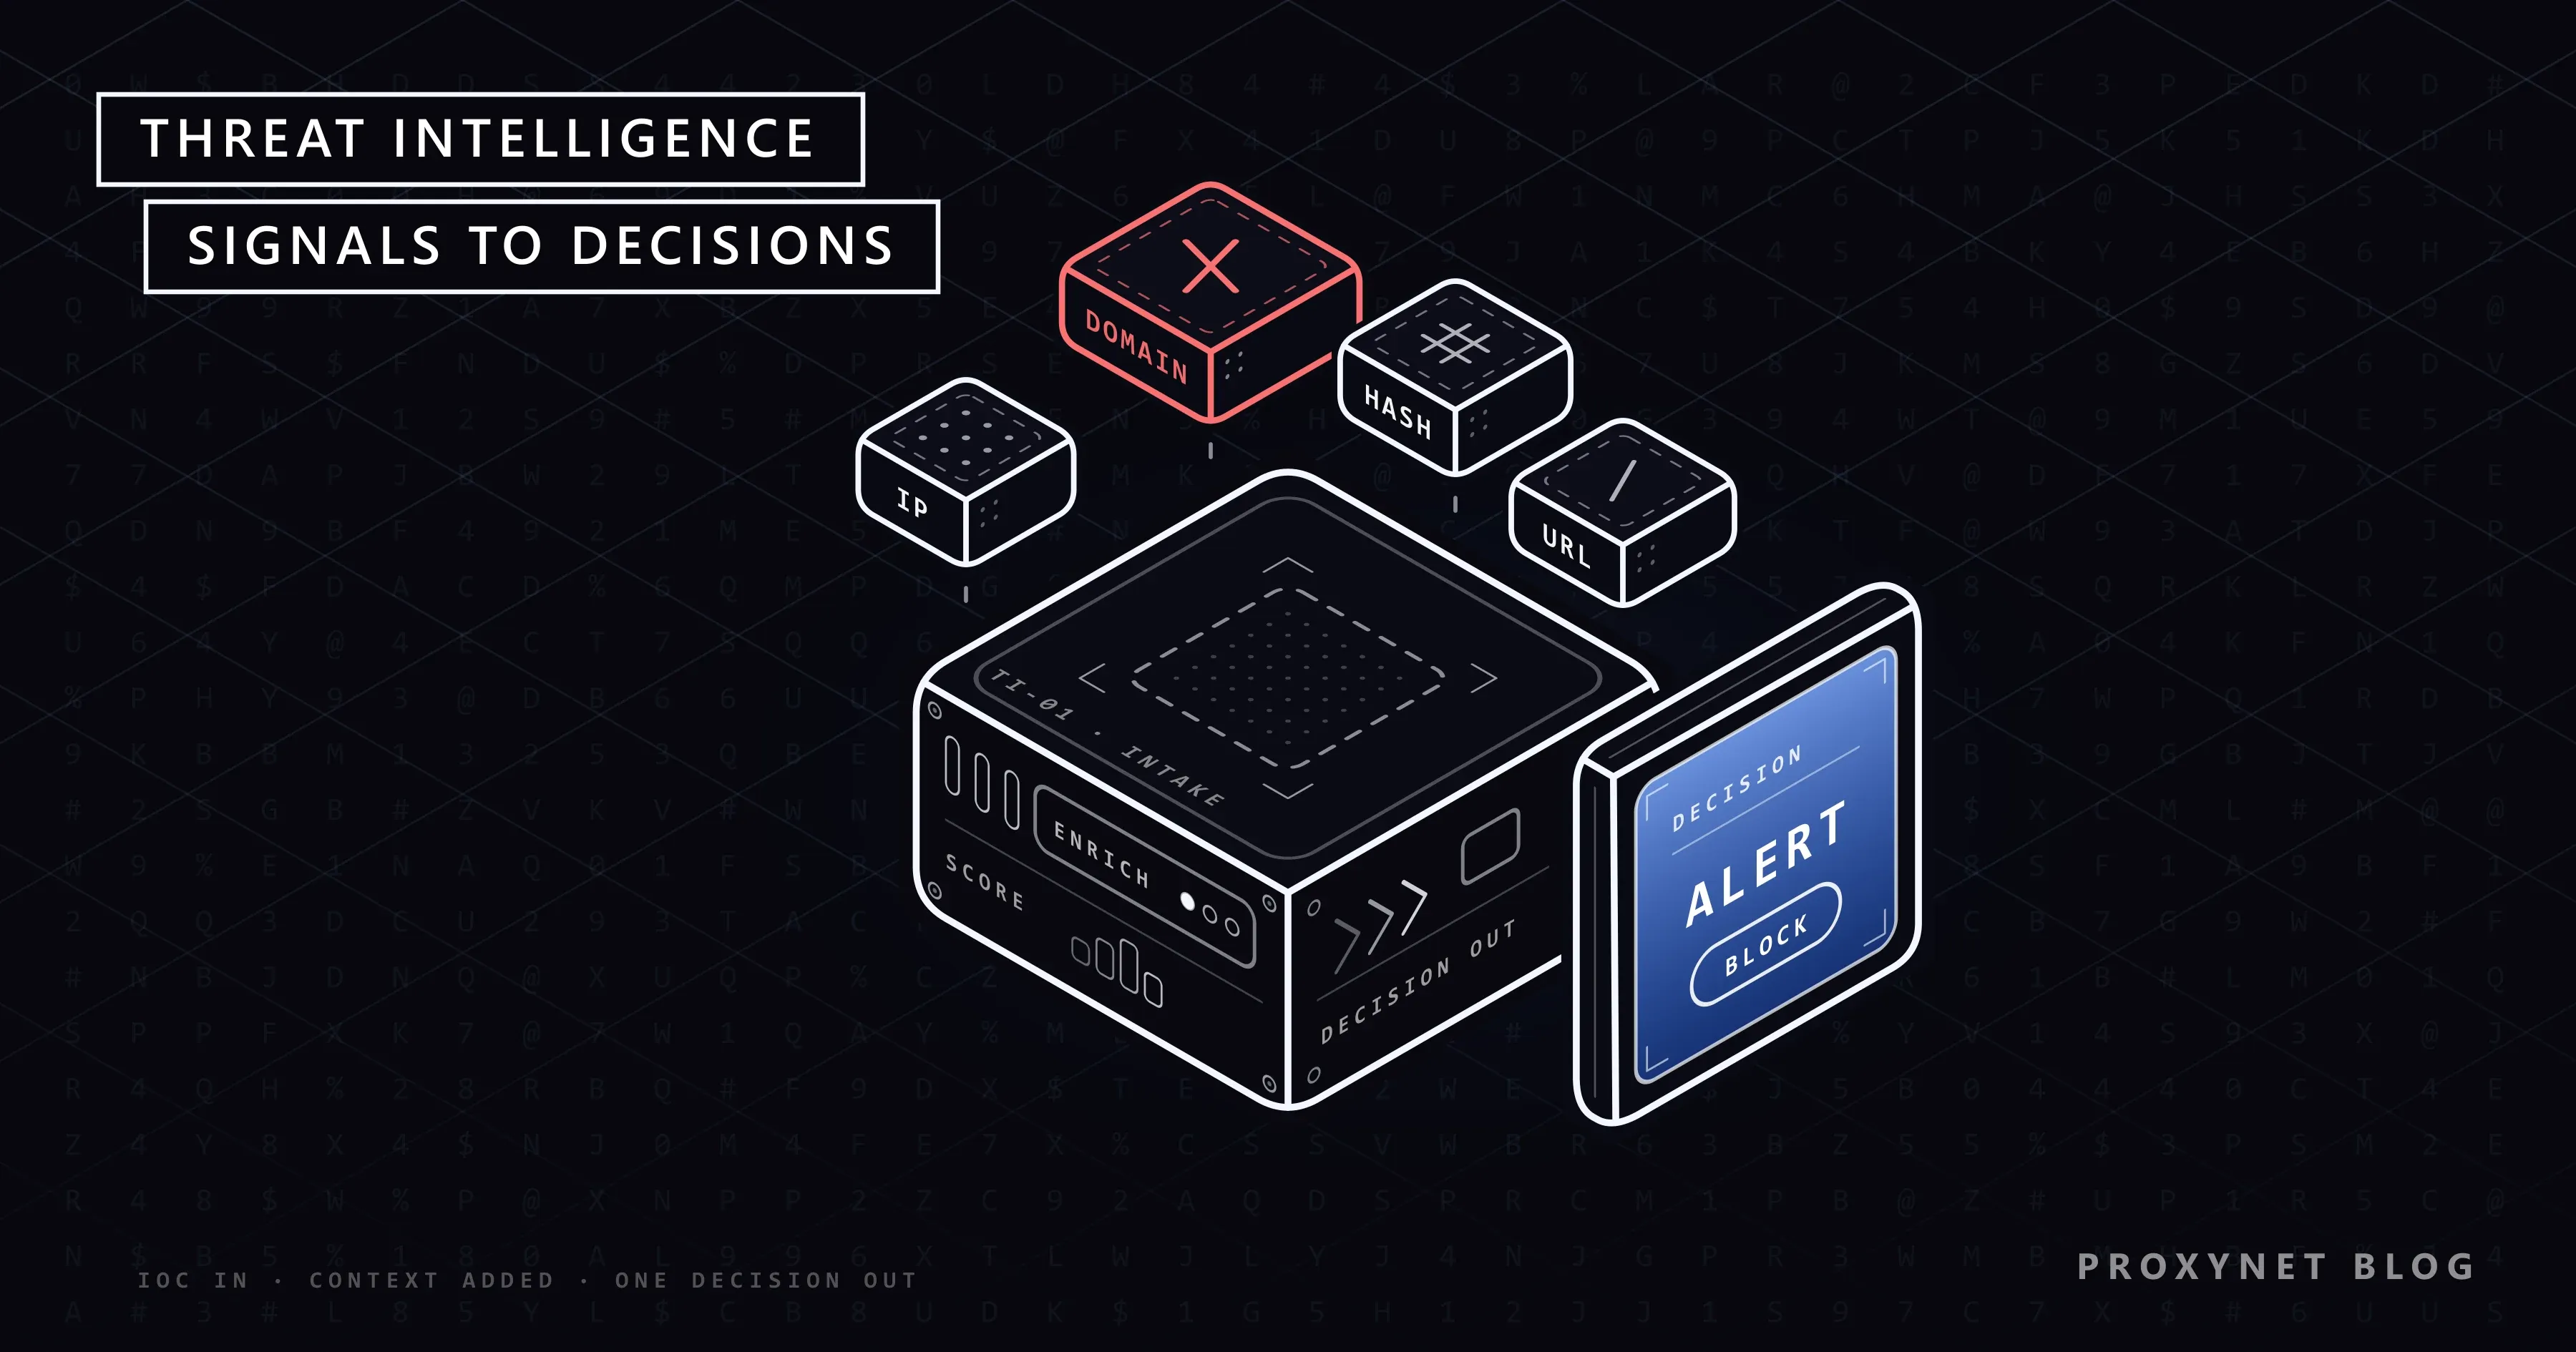
La inteligencia de amenazas es información sobre amenazas que se ha analizado y puesto en contexto para que respalde una decisión. El Instituto Nacional de Estándares y Tecnología (NIST) de Estados Unidos la define como información sobre amenazas que se ha agregado, transformado, analizado, interpretado o enriquecido para dar a la toma de decisiones el contexto que necesita. El campo también se llama inteligencia de ciberamenazas (cyber threat intelligence, CTI); los dos nombres significan lo mismo.
La diferencia entre datos e inteligencia se ve mejor con un ejemplo. Una dirección IP en un registro es un dato. «Esta dirección alojó la semana pasada una copia de nuestra página de acceso a la VPN» es información. «El grupo detrás de esa página ataca a empresas de nuestro sector a través de los accesos remotos, así que activa el inicio de sesión multifactor en la VPN y bloquea estas direcciones durante 30 días» es inteligencia: es relevante, tiene fecha y termina en una acción.
¿Cuáles son los cuatro tipos de inteligencia de amenazas?
La inteligencia de amenazas suele dividirse en cuatro tipos según quién la usa y cuánto mira hacia delante: estratégica, operativa, táctica y técnica. La división es una convención, no un estándar, y algunos equipos juntan las dos últimas.
| Tipo | Pregunta que responde | Forma habitual | Lector principal |
|---|---|---|---|
| Estratégica | ¿Quién nos ataca y por qué? | Informes breves, informes de tendencias | Directivos, responsables de riesgos |
| Operativa | ¿Qué campaña se acerca? | Informes de campañas e incidentes | Responsables de seguridad, equipos de respuesta |
| Táctica | ¿Cómo trabajan estos atacantes? | Métodos de ataque (TTP) | Analistas del SOC, ingenieros de detección |
| Técnica | ¿Qué bloqueamos exactamente? | Direcciones IP, dominios, hashes | Cortafuegos, filtros de correo, SIEM |
La inteligencia estratégica respalda decisiones de presupuesto y riesgo, por ejemplo si los grupos de ransomware están atacando a empresas de tu tamaño en tu sector. Es breve y está escrita en lenguaje sencillo.
La inteligencia operativa se refiere a una campaña concreta: quién la dirige, a quién apunta y cuándo. Un aviso sectorial de que esta semana llegan correos con facturas falsas a empresas de logística es inteligencia operativa.
La inteligencia táctica describe comportamientos: cómo entran los atacantes, cómo se mueven dentro de una red y cómo se llevan los datos. El centro de operaciones de seguridad (SOC), el equipo que gestiona las alertas, la usa para escribir detecciones que atrapan un método en lugar de una sola dirección.
La inteligencia técnica es la más concreta y la de vida más corta: indicadores que una máquina puede comparar, como un dominio en un enlace de phishing o el hash de un archivo malicioso. Un hash es una huella breve calculada a partir del contenido de un archivo; si cambia un solo byte, cambia el hash.
¿Cómo funciona el ciclo de la inteligencia de amenazas?
Los equipos producen inteligencia de amenazas en un ciclo repetido de seis pasos, heredado del trabajo de inteligencia de los gobiernos. El último paso devuelve al equipo al primero.
- Dirección. Decide qué preguntas debe responder la inteligencia y para quién. «¿Qué vulnerabilidades del software que usamos se están explotando ahora mismo?» es un buen requisito; «todo sobre los hackers» no lo es.
- Recopilación. Reúne datos de las fuentes que pueden responder esas preguntas: tus propios registros, fuentes públicas, feeds, grupos sectoriales y agencias nacionales.
- Procesamiento. Da a los datos una forma común: elimina duplicados, convierte formatos, traduce informes y añade contexto, como la red a la que pertenece una dirección.
- Análisis. Valora lo que significa para ti: ¿es relevante?, ¿qué fiabilidad tiene la fuente?, ¿qué grado de confianza tienes?, ¿qué debe pasar a continuación?
- Difusión. Entrega el resultado en la forma que usa cada destinatario: una lista de bloqueo para el cortafuegos, una regla de detección para el SOC, un resumen de una página para la dirección.
- Retroalimentación. Pregunta a los lectores si les sirvió, por ejemplo si la lista de bloqueo provocó falsas alarmas. Las respuestas dan forma a la siguiente ronda.
¿De dónde sale la inteligencia de amenazas?
La inteligencia de amenazas procede de cinco tipos de fuentes, y la más valiosa suele ser tu propia red. Cada una tiene un punto ciego, así que los equipos las combinan.
- Datos internos. Los registros de los filtros de correo, los cortafuegos y los equipos de los empleados, junto con las notas de incidentes anteriores, muestran lo que los atacantes intentaron de verdad contra ti.
- Fuentes abiertas. Noticias, investigación de seguridad, repositorios de código públicos, registros de certificados y registros de dominios. Recopilar y verificar información pública es una disciplina propia, que se explica en ¿Qué es OSINT?
- Fuentes comerciales. Feeds de indicadores de pago y los informes que publican las empresas de seguridad sobre los grupos que siguen; cada empresa ve sobre todo a sus propios clientes.
- Intercambio sectorial. Los centros de análisis e intercambio de información (ISAC) reúnen a empresas de un sector, como la banca o la energía, para intercambiar avisos según reglas acordadas.
- Agencias nacionales. Un CERT (equipo de respuesta ante emergencias informáticas) gestiona incidentes a escala nacional y publica avisos. En Estados Unidos, la agencia de ciberseguridad CISA mantiene el catálogo de vulnerabilidades explotadas conocidas (Known Exploited Vulnerabilities, KEV); en Türkiye, la Presidencia de Ciberseguridad, que ahora presta los servicios del centro nacional de respuesta USOM, publica una lista de direcciones maliciosas agrupadas por tipo, como páginas de phishing y servidores de control de malware.
¿Qué diferencia hay entre IOC y TTP?
Un indicador de compromiso (IOC) es una huella que deja un ataque; las TTP describen el método del atacante. Los IOC son cosas que una máquina puede buscar: una dirección IP, un dominio, una URL, un hash de archivo, el asunto de un correo. TTP significa tácticas, técnicas y procedimientos: el objetivo (entrar, robar contraseñas), la forma de conseguirlo (un enlace de phishing) y los pasos exactos que sigue un grupo concreto.
Los dos envejecen a velocidades muy distintas. Un atacante puede trasladar una página de phishing a un dominio nuevo en minutos, pero cambiar cómo funciona toda una operación le lleva semanas. El analista de seguridad David Bianco lo representó como la «pirámide del dolor» (Pyramid of Pain): reemplazar los hashes y las direcciones IP de la base no le cuesta casi nada al atacante, y el comportamiento de la cúspide es lo que más le cuesta. Bloquear IOC es rápido, pero caduca; las detecciones basadas en TTP duran más.
MITRE ATT&CK es el vocabulario común para las TTP. MITRE, una organización estadounidense sin ánimo de lucro, lo describe como una base de conocimiento accesible en todo el mundo sobre tácticas y técnicas de los adversarios, basada en observaciones reales. Cada técnica tiene un identificador: T1566 es Phishing, dentro de la táctica Initial Access (acceso inicial), así que un informe que cita «T1566.002» (un enlace de spearphishing) significa lo mismo para cualquier lector. Los equipos también sitúan sus propias alertas en la matriz para ver qué técnicas no detectarían en absoluto.
¿Cómo se comparte la inteligencia de amenazas?
La inteligencia de amenazas se comparte en formatos estándar para que el hallazgo de una organización llegue a las herramientas de otra sin tener que volver a escribirlo. La guía del NIST sobre intercambio de información de amenazas, la SP 800-150, enumera lo que vale la pena transmitir: indicadores, TTP de los atacantes, acciones defensivas sugeridas y conclusiones de incidentes.
STIX y TAXII son los dos estándares abiertos para ese intercambio, mantenidos por el organismo de normalización OASIS. STIX (Structured Threat Information Expression) describe la inteligencia como objetos JSON enlazados, por ejemplo un indicador (Indicator), una familia de malware (Malware), un actor de amenazas (Threat Actor) y el patrón de ataque (Attack Pattern) que utiliza. TAXII (Trusted Automated Exchange of Intelligence Information) es el protocolo basado en HTTPS que transporta STIX entre servidores y clientes.
El Traffic Light Protocol (TLP), o protocolo del semáforo, indica hasta dónde puede circular un elemento compartido. La versión 2.0, publicada por FIRST, el foro mundial de equipos de respuesta a incidentes, tiene cinco etiquetas: TLP:RED solo para los destinatarios nombrados, TLP:AMBER para su organización y sus clientes cuando necesiten saberlo, TLP:AMBER+STRICT solo para la organización, TLP:GREEN para la comunidad amplia pero no para canales públicos, y TLP:CLEAR para cualquiera. La etiqueta es un acuerdo entre personas, no un candado técnico.
¿Qué son los feeds y las plataformas de inteligencia de amenazas?
Un feed de inteligencia de amenazas es un flujo de indicadores que se actualiza de forma continua y se entrega por TAXII o en archivos CSV o JSON; una plataforma de inteligencia de amenazas (TIP) es el software que reúne varios feeds y los hace utilizables. Algunos feeds no cuestan nada: CISA publica el catálogo KEV como archivos CSV y JSON de dominio público, y la lista nacional de direcciones maliciosas de Türkiye ofrece una API.
El valor de un feed no está en su tamaño. Cuatro preguntas separan un feed útil de uno ruidoso:
- Actualidad: ¿con qué rapidez se añaden indicadores nuevos y se retiran los antiguos?
- Contexto: ¿cada entrada dice qué es y cuándo se vio?
- Relevancia: ¿cubre las amenazas a las que se enfrentan tu sector y tu región?
- Solapamiento: ¿cuánto de su contenido recibes ya por otras vías?
Una plataforma elimina duplicados, puntúa cada indicador, añade contexto como la red a la que pertenece una dirección y envía el resultado a las herramientas que actúan con él: el cortafuegos, el filtro de correo y el SIEM (sistema de gestión de información y eventos de seguridad, que recopila los registros y permite buscar en ellos).
¿Cómo usan los equipos de seguridad la inteligencia de amenazas?
Bloqueo y alertas. Los indicadores recientes van al cortafuegos, al resolvedor DNS y al filtro de correo, cada uno con fecha de caducidad. Una coincidencia en los registros del mes pasado es motivo para comprobar si algo entró antes del bloqueo.
Parchear en el orden correcto. CISA solo añade una vulnerabilidad al catálogo KEV cuando hay pruebas de que se está explotando, y anima a todas las organizaciones, no solo a las agencias federales de Estados Unidos, a corregir esas primero. Comparar el software que usas con el catálogo da una lista de parches corta y fácil de justificar.
Respuesta al phishing. Cuando el personal denuncia un correo sospechoso, el analista contrasta sus enlaces y los dominios del remitente con los feeds, busca en los registros de correo a otros destinatarios y denuncia la página para que la retiren.
Seguimiento de marca y fraude. Los dominios parecidos, las copias de tu página de acceso y las cuentas de soporte falsas son inteligencia de amenazas sobre tu propio nombre.
Búsqueda de amenazas y respuesta a incidentes. En la búsqueda proactiva de amenazas (threat hunting), los analistas parten de una TTP, como «este grupo roba cookies de sesión tras un clic de phishing», y la buscan en los registros. Durante un incidente, conocer el siguiente paso habitual de un atacante indica a los equipos de respuesta dónde mirar.
¿Cuáles son los límites de la inteligencia de amenazas?
La inteligencia de amenazas reduce la incertidumbre, pero no la elimina, y hay tres problemas que aparecen en casi todos los programas.
Los indicadores caducan. Los atacantes alquilan servidores por horas, y una dirección que alojó una página de phishing el mes pasado puede pertenecer hoy a una tienda legítima. El alojamiento compartido y las redes de distribución de contenidos ponen miles de sitios detrás de una sola dirección IP, así que bloquearla corta mucho más que al atacante; Reputación de IP: qué es y por qué bloquean tu proxy explica cómo una dirección hereda su historial.
Los falsos positivos cuestan tiempo. Un feed que coincide con tráfico inofensivo decenas de veces al día enseña a los analistas a ignorarlo, también el día en que acierta.
Volumen no es cobertura. Cada feed nuevo añade solapamiento más rápido que amenazas nuevas. Un proveedor ve a sus clientes, un CERT nacional ve los reportes que recibe, y solo tus propios registros ven un ataque dirigido únicamente contra ti.
¿Por qué los analistas revisan páginas sospechosas desde una infraestructura separada?
Los analistas usan una infraestructura separada porque el servidor del atacante registra cada visita, y muchas páginas de phishing solo muestran su contenido real a los visitantes a los que apuntan. Abrir un enlace sospechoso desde la red de la oficina le dice al atacante qué empresa está mirando, y un kit que filtra otros países o redes de centros de datos le muestra al analista una página en blanco; ¿Qué es el phishing? describe cómo estas páginas imitan inicios de sesión reales.
Por eso los equipos de seguridad abren esos enlaces en un navegador aislado o en una máquina virtual, nunca con credenciales reales, a través de una salida que no esté vinculada a su empresa. Para revisar muchas URL de un feed, cuando las páginas no filtran a los visitantes, los Proxies de centro de datos dan direcciones fijas en el país que se necesita. Las IP dedicadas de centro de datos tienen por defecto una restricción de sitios de destino, así que revisar URL arbitrarias requiere la opción de pago «Acceso a todos los sitios web».
Cuando una página muestra su inicio de sesión falso solo a conexiones domésticas de un país, el analista repite la comprobación a través de una salida de los Proxies residenciales en ese país y esa ciudad, tal como la vería el cliente al que apunta. El trabajo se limita a unas pocas cargas de página para capturar pruebas y denunciar la página, sin rellenar nunca formularios ni interactuar con el atacante.
Errores comunes
- Recopilar antes de preguntar. Los feeds comprados sin requisitos por escrito producen ruido, no decisiones.
- Bloquear para siempre. Un indicador sin fecha de caducidad acaba bloqueando a un cliente, a un socio o un servidor compartido.
- Obsesionarse con la atribución. Saber qué país está detrás de un ataque rara vez cambia lo que haces después; conocer la técnica, sí.
- Ignorar tus propios registros. Los incidentes internos y los reportes de phishing son tu inteligencia más relevante, y no cuestan nada.
- Investigar desde la red corporativa. Abrir páginas de atacantes desde direcciones de la oficina o cuentas personales le dice al atacante quién está mirando.
Guía de decisión
| Tu situación | Empieza por |
|---|---|
| Equipo pequeño, sin SOC | Parchea primero las vulnerabilidades del catálogo KEV; lee los avisos de tu CERT nacional |
| El personal denuncia phishing a menudo | Contrasta los enlaces denunciados con los feeds; busca otros destinatarios en los registros de correo |
| Ya tienes un SIEM | Uno o dos feeds relevantes, cada indicador con fecha de caducidad |
| La dirección pregunta «¿somos un objetivo?» | Un breve informe estratégico cada trimestre |
| Las empresas de tu sector comparten avisos | Únete al ISAC del sector y respeta las etiquetas TLP |
| Los analistas abren URL sospechosas | Navegador aislado, salida de proxy en el país objetivo, sin credenciales reales |
Preguntas frecuentes
¿Qué diferencia hay entre la inteligencia de amenazas y la búsqueda de amenazas?
La inteligencia de amenazas te dice lo que hacen los atacantes; la búsqueda de amenazas (threat hunting) rastrea tus propios sistemas en busca de señales de que ya lo han hecho. Una búsqueda suele partir de un hallazgo de inteligencia, como una técnica que se sabe que usa un grupo, y lo que encuentran los analistas se convierte en nueva inteligencia interna.
¿Bastan los feeds gratuitos de inteligencia de amenazas?
A menudo sí, al principio. Las fuentes gubernamentales, como el catálogo KEV de CISA y las listas de los CERT nacionales, no cuestan nada, y los feeds comunitarios cubren el phishing y el malware habituales. Los feeds gratuitos suelen carecer de contexto y soporte, así que juzga un feed por si responde a tus requisitos, no por su precio.
¿Qué hace un analista de inteligencia de amenazas?
Un analista de inteligencia de amenazas convierte datos de amenazas en bruto en respuestas para las personas que defienden la organización. El trabajo consiste en leer informes y feeds, verificar indicadores, relacionar el comportamiento de los atacantes con MITRE ATT&CK y redactar informes para el SOC, los equipos de respuesta a incidentes y la dirección, cada uno con un nivel de confianza declarado.
¿La inteligencia de amenazas es lo mismo que OSINT?
No. OSINT, la inteligencia de fuentes abiertas, es un método de recopilación: reunir y verificar información de fuentes públicas. La inteligencia de amenazas es una disciplina de seguridad que usa OSINT como una fuente entre varias, junto a los registros internos, los feeds y los grupos de intercambio, y convierte todo ello en decisiones defensivas.
¿Es legal recopilar y compartir inteligencia de amenazas?
Sí, cuando usa tus propios sistemas y fuentes públicas y respeta la ley de protección de datos. En la UE, el considerando 49 del Reglamento General de Protección de Datos (RGPD) considera interés legítimo el tratamiento de datos personales en la medida estrictamente necesaria y proporcionada para garantizar la seguridad de la red y de la información, y el artículo 29 de la Directiva SRI 2 (NIS2) permite a las organizaciones intercambiar de forma voluntaria información sobre ciberamenazas, incluidos indicadores de compromiso y tácticas de los adversarios. En Türkiye, la ley de protección de datos, la KVKK, también permite el tratamiento basado en el interés legítimo del responsable cuando es necesario y no perjudica los derechos y libertades fundamentales de la persona. Acceder a sistemas que no estás autorizado a usar nunca es inteligencia de amenazas, sea cual sea el motivo.
¿Las empresas pequeñas necesitan inteligencia de amenazas?
Sí, pero no una plataforma. Un equipo pequeño obtiene la mayor parte del valor de tres hábitos: parchear primero las vulnerabilidades del catálogo KEV, leer los avisos de su CERT nacional y tratar los reportes de phishing del personal como inteligencia. Los feeds de pago tienen sentido cuando alguien tiene tiempo para actuar con ellos.
En resumen
La inteligencia de amenazas es información sobre los atacantes que se ha verificado y puesto en contexto para que cambie una decisión. Se presenta en cuatro tipos para cuatro públicos, sigue un ciclo que empieza por las preguntas y no por los feeds, y se apoya primero en tus propios registros. Los indicadores permiten bloquear rápido, pero caducan; los métodos de los atacantes asignados a MITRE ATT&CK duran más. Comparte en STIX y TAXII, respeta las etiquetas TLP, pon fecha de caducidad a cada indicador y mantén las investigaciones fuera de la red corporativa. Los equipos que preparan tráfico de investigación separado para este trabajo encontrarán las opciones en nuestra página de seguridad de datos.