El presupuesto que enviaste desde el correo de tu empresa no le llega al cliente, y en el mensaje de error devuelto hay una línea que empieza por «blocked using». O abres en casa una aplicación de televisión y aparece el aviso «la dirección IP de tu dispositivo está en una lista negra». Detrás de los dos casos está el mismo mecanismo: tu dirección IP figura en una lista que alguien mantiene.
En este artículo explicamos qué es una lista negra de IP, por qué una dirección acaba en ella y cómo funcionan las listas. Vemos la diferencia entre las listas negras de correo y las listas de bloqueo que llevan los propios sitios, por qué los sitios bloquean todo el bloque /24 en lugar de una sola dirección, cómo se consulta una dirección y en qué orden se pide la baja.
¿Qué es una lista negra de IP?
Una lista negra de IP (en inglés «blacklist» o, con el término más reciente, «blocklist») es una base de datos de direcciones IP desde las que se ha visto tráfico no deseado. Quien la mantiene puede ser una organización antispam, una empresa de seguridad, un proveedor de correo o simplemente el cortafuegos de un único sitio web. La lista en sí no bloquea a nadie. La decisión de bloquear la toma el servidor de correo o el sitio que la consulta.
No existe una «lista negra de internet» central. Hay decenas de listas independientes, cada una con sus criterios de inclusión, su plazo de permanencia y su vía de salida. Una dirección que aparece en una lista puede salir limpia en otra.
Hay dos conceptos que suelen confundirse con la lista negra. La reputación de la IP es el nivel general de confianza que una dirección se ha ganado con su comportamiento pasado; la lista negra es su forma más dura, la que se lee como un sí o un no. La puntuación de fraude (fraud score) convierte esa misma información en un número y es el tema de nuestro artículo sobre el fraud score de una IP.
¿Cómo funciona una lista negra?
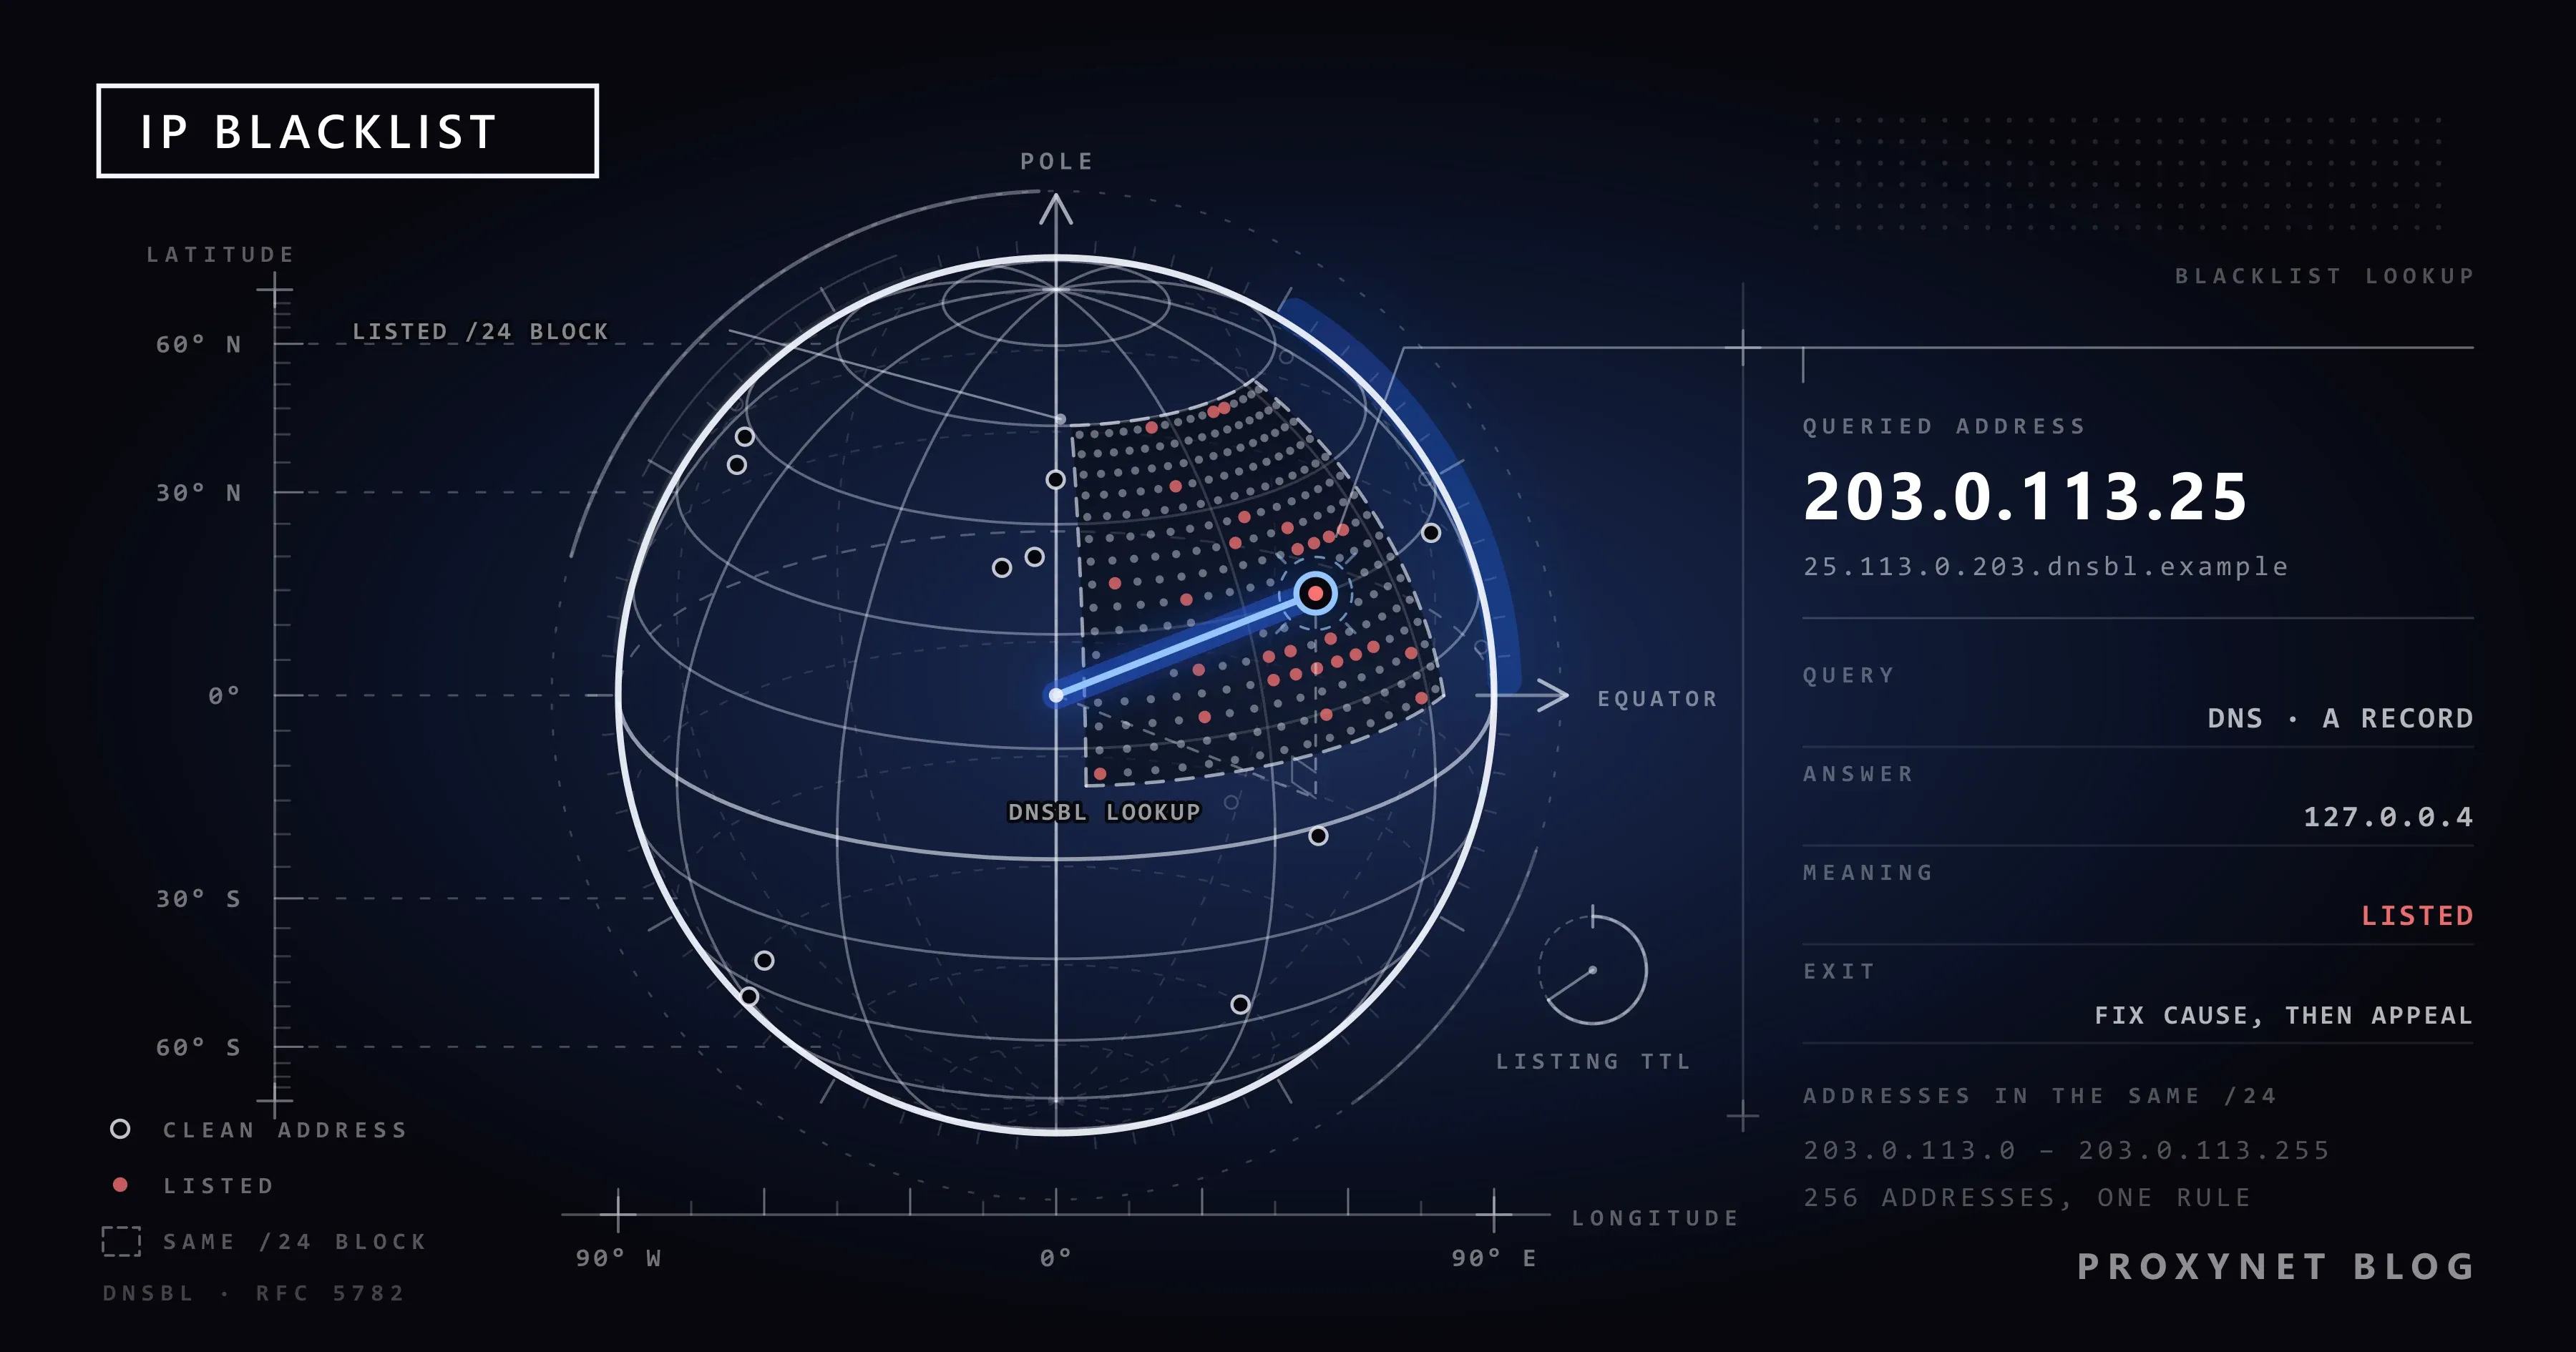
La forma más antigua y extendida es la lista negra basada en DNS (DNSBL) del mundo del correo. Su funcionamiento se describe en el RFC 5782. El servidor de correo no llama a un servicio web: le hace una pregunta al DNS.
- Llega una conexión. El servidor de correo receptor ve la dirección IP del servidor que se conecta, por ejemplo
192.0.2.99. - La dirección se invierte. El servidor escribe las cuatro partes de la dirección en orden inverso y añade el dominio de la lista:
99.2.0.192.lista.example. - Se hace la consulta DNS. Se pide un registro A para ese nombre. Si la dirección no está en la lista, la respuesta es «ese nombre no existe» y el correo sigue su camino normal.
- Si está en la lista, vuelve un código. La respuesta es una dirección del rango
127.0.0.0/8, como127.0.0.2. No es una dirección real, sino una señal que significa «listada»; algunas listas indican con códigos distintos la sublista. - Se lee el motivo. Una consulta TXT para el mismo nombre devuelve el motivo o el enlace a una página de detalle. La línea de explicación del mensaje de error devuelto suele ser ese texto.
- El servidor decide. El servidor receptor puede rechazar el correo, enviarlo a la carpeta de spam o solo subir su puntuación de spam.
En la web, el sitio o la capa de seguridad que tiene delante compara la IP de origen de la solicitud con sus propias reglas de bloqueo y con las listas de amenazas a las que está suscrito. Si hay coincidencia, en lugar de la página muestra una pantalla de bloqueo, una casilla de verificación o una respuesta 403. Esa lista casi nunca se ve desde fuera.
¿En qué se diferencia una lista negra de correo de la lista de bloqueo de un sitio?
Las listas de correo preguntan «¿acepto el correo que viene de esta dirección?»; la web pregunta «¿le muestro la página a este visitante?».
| Listas negras de correo (DNSBL) | Listas de bloqueo de sitios y servicios de seguridad | |
|---|---|---|
| ¿Quién la mantiene? | Organizaciones antispam, empresas de seguridad del correo | El propio sitio, servicios de CDN y cortafuegos, proveedores de inteligencia de amenazas |
| ¿Qué mira? | Spam, envíos a trampas de spam, dispositivos comprometidos | Intentos de ataque, prueba de contraseñas, exceso de solicitudes, tráfico automatizado |
| ¿Es pública? | Sí, se consulta por DNS o en la página de consulta de la lista | Casi nunca; solo la ve el administrador del sitio |
| ¿A quién afecta? | A las empresas con servidor de correo propio | A todo el que entra en ese sitio, usuarios domésticos incluidos |
| Resultado | El correo se rechaza o acaba en spam | Página de bloqueo, pantalla de verificación, 403 o 429 |
| Vía de salida | La página de solicitud de la lista o la caducidad automática | El soporte del sitio; los bloqueos temporales se levantan solos al vencer |
A un usuario doméstico que usa un servicio como Gmail u Outlook para el correo, las listas negras de correo casi nunca le afectan: el correo lo envían los servidores del servicio, no su dirección.
¿Por qué una dirección IP entra en una lista negra?
Las listas ven el tráfico, no la intención. Estas son las causas habituales:
- Un dispositivo comprometido. El malware de un dispositivo de la red envía spam en segundo plano o ataca otros sistemas. La XBL de Spamhaus, que registra estos dispositivos, cita entre las causas el malware descargado sin darse cuenta, los dispositivos con fallos de seguridad y las aplicaciones del tipo «VPN gratuita» que convierten el dispositivo en un intermediario que lleva tráfico de terceros. El riesgo de esas aplicaciones lo tratamos en el artículo sobre si los proxies gratuitos son seguros.
- Un servidor de correo mal configurado. Un servidor que reenvía el correo de cualquiera sin pedir autenticación (relay abierto) acaba en manos de los spammers.
- Una lista de envío descuidada. La empresa que envía a una lista sin limpiar desde hace años escribe también a direcciones antiguas que ahora funcionan como trampas.
- Una dirección compartida. Si muchas personas usan la misma IP pública, el comportamiento de una afecta a todas. El wifi común, las VPN compartidas y el CGNAT, con el que el operador agrupa a muchos abonados tras una sola dirección, entran en este grupo. Los detalles están en Qué es CGNAT.
- El usuario anterior de la dirección. En el internet doméstico las direcciones cambian de manos. La que te han dado hoy era ayer de otro abonado, y la lista puede recordarla por el comportamiento de ese día: IP estática y dinámica.
- Malos vecinos. Si en el bloque de tu dirección hay muchas direcciones problemáticas, algunas listas incluyen el bloque entero. Lo explicamos más abajo, en el apartado del /24.
- Inclusión por política. Algunas listas no registran un fallo, sino una norma. El ejemplo más conocido es la PBL del apartado siguiente.
¿Qué significa el aviso «la dirección IP de tu dispositivo está en una lista negra»?
Esta frase la ves en la pantalla de error de una aplicación o en la página de resultados de un sitio de consulta de IP. Son dos casos distintos.
Si un sitio de consulta dice que estás en una lista, lo que ves suele ser un registro de la PBL de Spamhaus. La PBL, según la definición del propio Spamhaus, es una lista de rangos de direcciones de usuario final que no deberían enviar correo directamente al servidor del destinatario. Se trata de los rangos que se reparten a abonados domésticos y móviles, y Spamhaus deja claro que esas direcciones no son necesariamente «malas». Si no tienes un servidor de correo en casa, la línea roja del sitio de consulta no es una avería, sino lo normal.
Si una aplicación o un sitio te rechaza con este mensaje, ese servicio ha encontrado tu dirección en su propio registro o en una lista de amenazas a la que está suscrito. Desde fuera no puedes saber cuál. Los pasos, en orden:
- Desactiva la VPN y la extensión de proxy si están activas. Las direcciones de salida de las VPN compartidas las usa mucha gente a la vez, por eso entran a menudo en las listas.
- Prueba con otra red. Si la misma aplicación abre con los datos móviles del teléfono, el problema no está en el dispositivo, sino en la dirección de tu conexión de casa.
- Reinicia el router. En muchas conexiones domésticas llega una dirección distinta cuando el router vuelve a conectarse. No funciona con todos los operadores; consulta nuestra guía para cambiar la dirección IP.
- Revisa los dispositivos de casa. Si el mismo aviso vuelve después de cambiar de dirección, puede que un dispositivo de tu red esté generando tráfico problemático. Analiza los ordenadores con un software de seguridad actualizado, desinstala las aplicaciones de «VPN gratuita» y cambia la contraseña de administración del router.
- Escribe al soporte del servicio. Envía una captura del mensaje, la hora y tu dirección IP en ese momento. El servicio que puso el bloqueo es el que puede quitarlo.
- Llama a tu proveedor de internet. Si la dirección no cambia, tu proveedor puede asignarte otra.
Por sí solo, este aviso no demuestra que tu dispositivo tenga un virus. Las variantes de mensajes parecidos en cada plataforma las vimos en VPN o proxy detectado y en Bloqueo de IP en Instagram y error de proxy abierto.
¿Por qué los sitios bloquean el bloque /24 en lugar de una sola IP?
Las direcciones IP no se reparten de una en una, sino en bloques. El tamaño de los bloques se escribe con la notación CIDR definida en el RFC 4632: el número que va tras la barra indica cuántos bits del principio de la dirección quedan fijos. En 203.0.113.0/24 quedan fijos los primeros 24 bits, es decir, las tres primeras partes; la última va de 0 a 255. Son 256 direcciones contiguas. Un /16 describe un bloque de 65.536 direcciones.
Una empresa de alojamiento o un proveedor de proxies suele dar a su cliente direcciones consecutivas de un bloque así. Desde la silla del administrador del sitio la escena es esta: desde 203.0.113.14 llegó un intento de adivinar contraseñas y se bloqueó. Cinco minutos después el mismo intento siguió desde 203.0.113.15 y luego desde .16. Bloquear direcciones una a una es un trabajo que no acaba nunca. Es muy probable que las direcciones de un mismo bloque estén en las mismas manos, así que el administrador cierra el bloque entero con una sola regla.
Las herramientas también están pensadas para este nivel. Las reglas de acceso por IP de Cloudflare admiten, además de la dirección suelta, los rangos /24 y /16 en IPv4 y, un paso más allá, un ASN completo en una sola regla. En el correo, la SBL de Spamhaus incluye rangos de direcciones además de direcciones sueltas. UCEPROTECT lo ha convertido en un sistema por niveles: el nivel 1 incluye la dirección suelta, el nivel 2 abarca el bloque si sigue llegando spam desde la misma asignación, y el nivel 3, toda la red del proveedor (ASN).
Esto tiene dos consecuencias. La primera: pueden bloquearte por culpa de tus vecinos sin que hayas hecho nada; es lo que ocurre en el alojamiento compartido y en los bloques de proxies muy poblados. La segunda: 50 direcciones sacadas del mismo /24 no son 50 visitantes para un sitio que bloquea por bloques, sino una única fuente. Cuando una llama la atención, caen las 50 juntas. Con 50 direcciones de bloques distintos, lo que le pasa a una no afecta a las demás. Cómo funciona esta misma lógica con los bloques /64 de IPv6 lo tienes en Proxies IPv4 e IPv6. El registro ASN, que indica a qué red pertenece un bloque, lo explica nuestro artículo Proxy ISP o residencial.
¿Cómo se comprueba si una dirección IP está en una lista negra?
La dirección que hay que consultar es la pública que te muestra un sitio de «cuál es mi IP», no la que empieza por 192.168. en la interfaz del router. Si tienes un servidor de correo, es la dirección desde la que envía el servidor.
- La página de consulta de la propia lista. En la misma página ves el motivo y la vía de salida. Para Spamhaus es
check.spamhaus.org; Barracuda y SpamCop tienen formularios de consulta en sus sitios. - Herramientas de consulta múltiple. Buscan una dirección en decenas de listas a la vez, pero también muestran en rojo registros de política como la PBL. No mires la cifra, sino en qué lista estás y por qué motivo.
Para los bloqueos de la web no existe una ventanilla de consulta así.
Nivel avanzado: consulta DNSBL desde la línea de comandos
Una consulta DNSBL se puede hacer desde cualquier ordenador. El RFC 5782 exige que cada lista mantenga un registro de prueba para 127.0.0.2; comprueba primero con él que la consulta funciona y después invierte tu dirección y pregunta:
# Registro de prueba: siempre responde "listada"
nslookup 2.0.0.127.zen.spamhaus.org

# Para consultar 203.0.113.25 las partes se escriben en orden inverso
nslookup 25.113.0.203.zen.spamhaus.org

# Registro TXT para ver el motivo
nslookup -type=TXT 25.113.0.203.zen.spamhaus.org
La respuesta «Non-existent domain» indica que la dirección no está en la lista. Según la documentación de Spamhaus, 127.0.0.2 corresponde a la SBL, 127.0.0.3 a CSS, 127.0.0.4 a la XBL, y 127.0.0.10 y 127.0.0.11 a la PBL. Una respuesta que empieza por 127.255.255. no es una inclusión, sino un código de error: 127.255.255.254 significa que hiciste la consulta a través de un resolvedor DNS público. En ese caso usa el servidor DNS de tu proveedor de internet o pasa a la página de consulta.
¿Cómo se sale de una lista negra?
La solicitud de baja es el último paso. Una solicitud presentada antes de que desaparezca la causa se rechaza, o la dirección vuelve a la lista al poco tiempo. El orden correcto es este:
- Averigua en qué lista estás y por qué. La línea del mensaje de error devuelto da el nombre de la lista, y la página de consulta de la lista muestra el motivo.
- Encuentra la causa y corrígela. Analiza los dispositivos de la red, comprueba que el servidor de correo solo atiende a usuarios autenticados y cambia las contraseñas de las cuentas comprometidas.
- Corrige la identidad del remitente. Si tienes un servidor de correo, asegúrate de que el registro de DNS inverso (PTR) y los ajustes de SPF, DKIM y DMARC son correctos. No te sacan de la lista, pero reducen la probabilidad de volver a entrar.
- Presenta la solicitud en la página de la propia lista. Cuenta en pocas líneas qué pasó y qué has corregido.
- Haz seguimiento. Vuelve a consultar la dirección en las semanas siguientes. Si el registro reaparece, la causa sigue ahí.
El proceso cambia de una lista a otra; los datos siguientes proceden de la página de cada servicio:
| Lista | ¿Cómo se sale? |
|---|---|
| Spamhaus XBL | El registro caduca solo un tiempo después de que deje de verse el comportamiento malicioso; también se puede solicitar desde la página de consulta |
| Spamhaus PBL | La mayoría de los usuarios no necesita salir. Si en esa dirección funciona de verdad un servidor de correo, se solicita desde la página de consulta |
| Spamhaus SBL | Solo puede solicitarlo el proveedor de internet o de alojamiento responsable de la dirección. Tú escribes al departamento de abuso (abuse) de tu proveedor |
| SpamCop | Si no llegan nuevas denuncias de spam, la dirección sale automáticamente a las 24 horas; la página pide expresamente que no escribas para adelantar la baja |
| Barracuda | Se rellena un formulario; con una explicación válida, las solicitudes suelen revisarse en unas 12 horas |
La lista de bloqueo propia de un sitio no tiene formulario de solicitud; ante un bloqueo injusto, la vía es el soporte de ese sitio.
¿Qué significa la lista negra para quien usa proxies?
Un proxy no es una herramienta para que un remitente listado esquive la lista. Una empresa listada por spam no resuelve el problema cambiando de dirección; la nueva entra en la misma lista con el mismo comportamiento.
Para quien compra proxies, la lista negra es una pregunta de calidad que hacerle al vendedor. Hay tres cosas que mirar:
- ¿La dirección se comparte? En una dirección compartida, el comportamiento de otro cliente puede meter tu dirección en una lista. El historial de una dirección asignada solo a ti lo marca únicamente tu propio tráfico. Las direcciones de Proxies ISP y Proxies de centro de datos quedan reservadas solo para ti mientras dura el alquiler. Más sobre la diferencia: Proxy privado: qué significa en realidad
- ¿De qué bloques salen las direcciones? Si compras muchas direcciones, pregunta si vienen todas de un mismo bloque o de bloques distintos.
- Comprueba la dirección entregada antes de usarla. El día que la recibas, haz una prueba pequeña en el sitio con el que vas a trabajar y consulta la dirección en las listas públicas. El orden de la prueba está en ¿Funciona tu proxy? Cómo probar un proxy, y la lista de preguntas previas a la compra, en Qué tener en cuenta al comprar un proxy.
En el lado de los proxies no importan las listas de correo, sino el registro propio del sitio de destino y los datos de reputación que utiliza.
¿A quién le sirve conocer las listas negras?
- Empresas con servidor de correo propio. Que lleguen los presupuestos y las facturas depende del estado de la dirección de envío.
- Equipos de TI y seguridad. Que la dirección de salida de la empresa aparezca en la XBL puede ser una señal temprana de que hay un dispositivo comprometido dentro: seguridad de datos.
- Equipos de protección de marca. Al vigilar tiendas falsas y páginas de phishing desde distintos países, la dirección de salida no puede estar bloqueada: protección de marca.
- Equipos que recopilan datos públicos. Las direcciones de un rastreador que no respeta los límites de frecuencia entran en la lista del sitio de destino; la solución no es cambiar de dirección, sino reducir la carga: Cómo hacer web scraping sin que te bloqueen.
Errores frecuentes
- Rellenar el formulario sin encontrar la causa. Mientras el dispositivo infectado siga en la red, la dirección volverá a la lista; por el mismo motivo, reiniciar el router tampoco es una solución duradera.
- Tomar por avería cada línea roja de una herramienta de consulta múltiple. En una conexión doméstica el registro PBL es normal, y
127.255.255.254es un código de error, no una inclusión. - Buscar el bloqueo de un sitio en una lista de correo. Salir limpio en Spamhaus no explica un bloqueo en el registro propio de un sitio.
- Comprar muchas direcciones de un solo bloque y contarlas como fuentes distintas. Para un sitio que bloquea por bloques, todas son una sola fuente.
Guía de decisión
| Tu situación | Qué hacer |
|---|---|
| Un sitio de consulta muestra tu dirección de casa solo en la PBL | No tienes que hacer nada; es un registro de política |
| Una aplicación o un sitio dice «tu dirección IP está en una lista negra» | Desactiva la VPN, prueba con datos móviles, reinicia el router; si sigue, escribe al soporte del servicio |
| El aviso vuelve después de cambiar de dirección | Revisa los dispositivos de casa, desinstala las aplicaciones sospechosas, cambia la contraseña del router |
| Los correos de la empresa vuelven con el error «blocked using» | Localiza la lista en la línea de error, corrige la causa y después solicita la baja en la página de esa lista |
| Tu dirección está en la SBL | Escribe al departamento de abuso de tu proveedor de alojamiento o de internet; la solicitud la hacen ellos |
| Una dirección de proxy recién comprada sale bloqueada el primer día | Envía la dirección y el resultado de la consulta al proveedor y pide el cambio |
| Vas a comprar muchas direcciones de proxy | Pide que vengan de bloques distintos y que queden reservadas solo para ti |
Preguntas frecuentes
¿Cómo sé si mi dirección IP está en una lista negra?
Para el correo basta con escribir tu dirección IP pública en la página de consulta de la lista o en una herramienta de consulta múltiple. En el resultado, mira en qué lista estás y por qué motivo. No puedes consultar desde fuera si un sitio te ha incluido en su propio registro; solo lo sabes por el mensaje de bloqueo que muestra ese sitio.
¿Estar en una lista negra es un problema legal?
No. Las listas negras son registros que organizaciones privadas y sitios web llevan por decisión propia; no son una sanción oficial. La consecuencia es técnica: tu correo se rechaza o un sitio no te muestra la página.
¿Cuánto tiempo permanece una dirección IP en una lista negra?
Depende de la lista y de la causa. SpamCop retira la dirección a las 24 horas si no llegan nuevas denuncias. Los registros de la XBL de Spamhaus caducan solos un tiempo después de que cese el comportamiento malicioso. En la SBL el registro puede seguir hasta que el proveedor lo solicite. Los bloqueos propios de los sitios van desde un límite de frecuencia de unos minutos hasta una regla permanente.
¿Salgo de la lista negra si reinicio el router?
No sales de la lista; si tu dirección cambia, se corta tu vínculo con la dirección listada. En las conexiones con dirección dinámica esto suele funcionar. Si tienes una IP estática o el operador te devuelve la misma dirección, no funciona.
¿Una IP estática entra con más facilidad en una lista negra?
Con más facilidad no, pero cuando entra se queda contigo. Con una dirección dinámica el problema pasa a otra persona en el siguiente cambio de dirección; con una estática el registro convive contigo hasta que lo resuelvas. A cambio, el historial de una dirección estática es solo tuyo, y pasado el primer día desaparece la posibilidad de heredar un registro del usuario anterior.
¿Qué hago si la IP de un proxy está en una lista negra?
Mira en qué lista está. Si solo figura en una lista de política de correo como la PBL, el uso web no se ve afectado. Si el sitio con el que trabajas rechaza la dirección, o aparece en listas de dispositivos comprometidos, envía el resultado de la consulta a tu proveedor y pide el cambio. Si la incluyeron por tu propio tráfico, revisa la frecuencia de tus solicitudes antes de cambiar de dirección.
En resumen
Una lista negra de IP no es un único lugar, sino decenas de registros independientes: en el correo, listas públicas que se consultan por DNS; en la web, registros de bloqueo de los sitios cerrados al exterior. Las direcciones suelen entrar sin que su titular lo sepa, por un dispositivo comprometido, una dirección compartida, un usuario anterior o los vecinos del mismo bloque /24. Ante una inclusión real el orden está claro: averigua la lista y el motivo, corrige la causa y después solicita la baja gratis en la página de la propia lista. En el lado de los proxies, que la dirección esté reservada solo para ti y venga de bloques distintos evita que el comportamiento de otro recaiga sobre ti. Tienes las opciones en nuestra página de servicios de proxy.