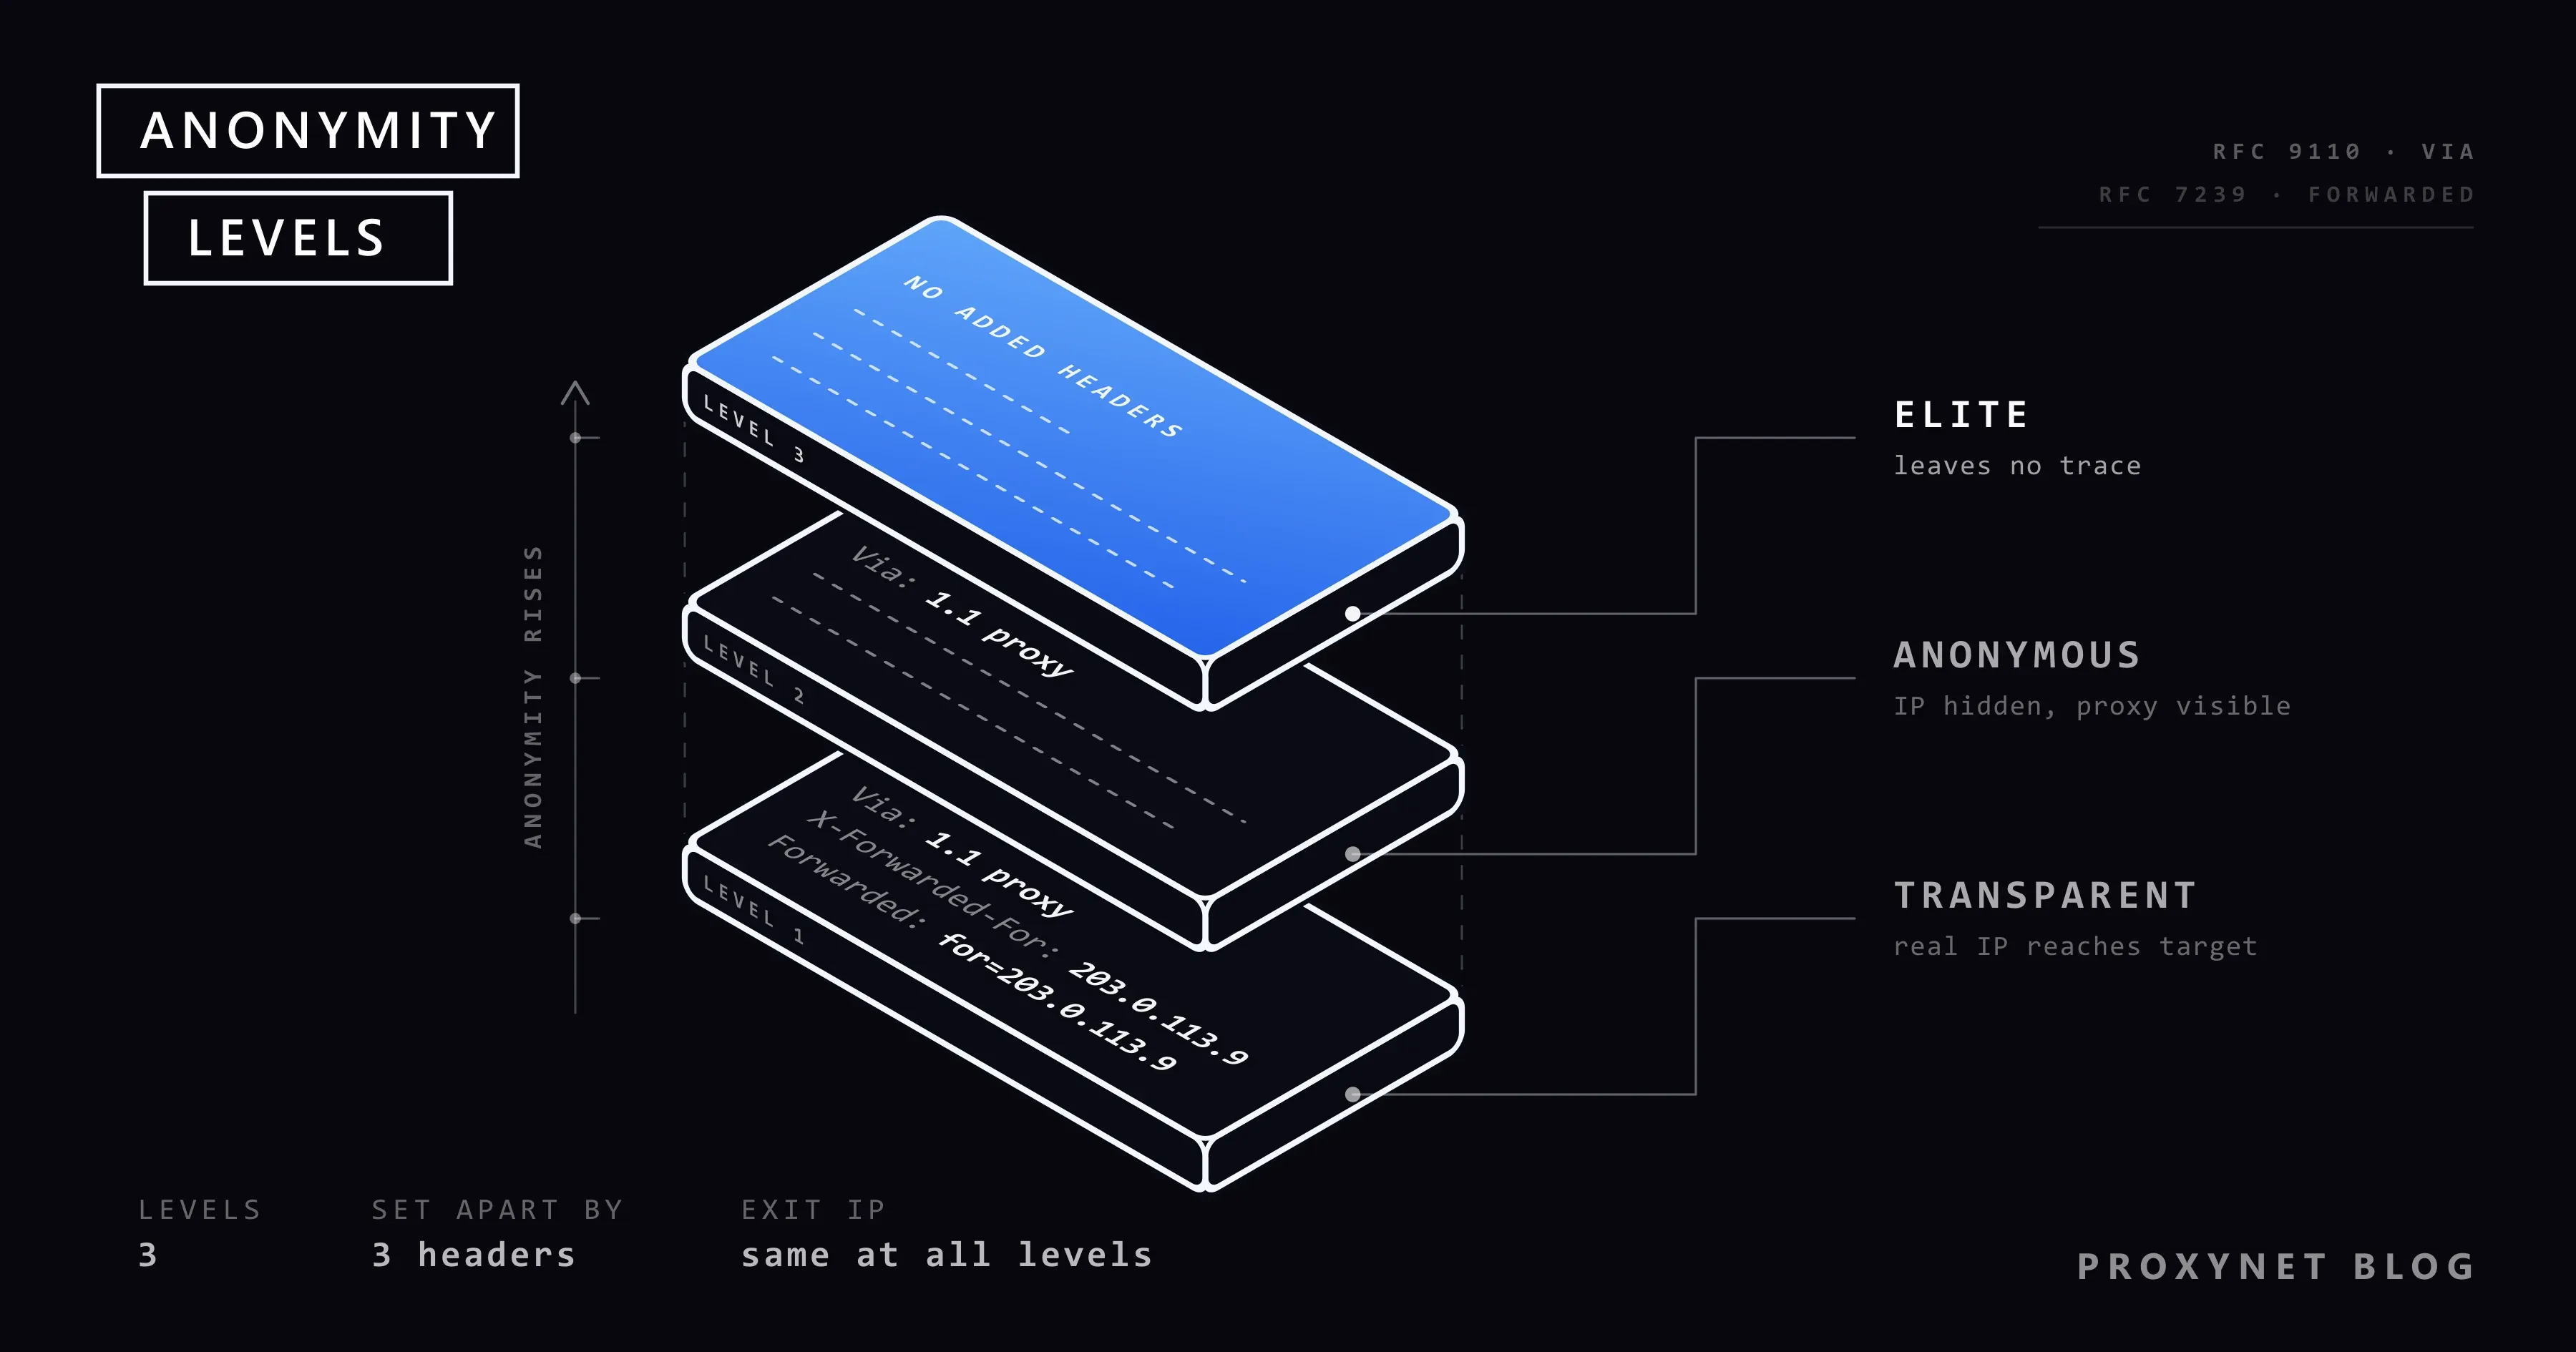
Wer eine Proxy-Liste oder die Produktseite eines Anbieters ansieht, findet neben den Adressen die Etiketten „transparent“, „anonymous“ und „elite“. Auf Deutsch heißen sie transparenter, anonymer und hochanonymer (Elite-)Proxy. Alle drei leiten Ihre Anfrage über einen anderen Server, doch die Anfrage, die bei der Zielseite ankommt, ist nicht dieselbe: In der einen steht Ihre echte IP-Adresse als Zeile, in der anderen nur der Vermerk „dazwischen sitzt ein Proxy“, in der dritten fehlt beides.
In diesem Beitrag erklären wir, wonach sich die Anonymitätsstufe richtet, was die Header Via, X-Forwarded-For und Forwarded transportieren und wie dieselbe Anfrage auf den drei Stufen beim Ziel ankommt. Danach geht es darum, warum die Stufen bei HTTPS- und SOCKS5-Verkehr ihre Bedeutung verlieren, wie Sie die Stufe Ihres eigenen Proxys sehen und was das Etikett „Elite“ nicht garantiert. Das Python-Beispiel am Ende haben wir mit einem lokalen Test-Proxy auf allen drei Stufen ausgeführt.
Was ist die Anonymitätsstufe eines Proxys?
Ein Proxy ist ein Vermittlungsserver, der Ihre Anfrage in Ihrem Namen an das Ziel weiterleitet. Weil die Zielseite die Verbindung vom Proxy erhält, sieht sie dessen IP-Adresse. Die allgemeine Funktionsweise haben wir in Was ist ein Proxy-Server und wie funktioniert er? beschrieben; die Typentabelle dort ordnet Proxys nach Protokoll, IP-Quelle und Rotation. Die Anonymitätsstufe ist eine vierte Frage neben diesen drei Achsen: Was teilt der Proxy dem Ziel über Sie mit, wenn er die Anfrage weiterleitet?
Die Antwort steht nicht in der IP-Adresse, sondern in den Header-Zeilen der Anfrage. Ein HTTP-Proxy kann eine unverschlüsselte Anfrage öffnen, lesen und vor dem Weiterleiten Zeilen hinzufügen. Je nach hinzugefügter Zeile gibt es drei Ergebnisse:
- Das Ziel erfährt sowohl, dass ein Proxy im Spiel ist, als auch Ihre echte IP-Adresse (transparent).
- Das Ziel erfährt, dass ein Proxy im Spiel ist, aber nicht Ihre echte Adresse (anonym).
- Das Ziel erfährt aus den Headern nichts (Elite).
Daraus ergibt sich auch die kurze Antwort auf die Frage „Was ist ein anonymer Proxy?“: ein Proxy, der Ihre echte IP-Adresse nicht an das Ziel weitergibt. Unter diese Definition fallen die zweite und die dritte Stufe. Im Alltag ist „anonymer Proxy“ meist in diesem weiten Sinn gemeint; das Etikett „anonymous“ in Listen bezeichnet im engen Sinn die zweite Stufe, also den Proxy, der die Adresse verbirgt, sich selbst aber zu erkennen gibt.
Diese Einteilung ist kein Standard. Kein RFC definiert einen Begriff „Elite-Proxy“; die Namen sind eine Gewohnheit der Proxy-Listen-Seiten. Standardisiert sind die Header, aus denen die Stufen entstehen.
Welche HTTP-Header bestimmen die Stufe?
Via
Via hält fest, über welche Vermittler eine Anfrage gelaufen ist. Der Via-Abschnitt von RFC 9110 vergleicht den Header mit den Received-Zeilen einer E-Mail: Jeder Vermittler hängt die Protokollversion, mit der er die Anfrage erhalten hat, und seinen eigenen Namen ans Ende der Liste.
Via: 1.1 proxy-a.example, 1.1 cache-2Der Standard ist hier eindeutig: Ein Proxy muss jeder Nachricht, die er weiterleitet, einen passenden Via-Header hinzufügen. Derselbe Abschnitt erlaubt, statt des echten Namens ein Pseudonym einzutragen, wenn der Servername als sensibel gilt. Via enthält also nicht Ihre echte IP-Adresse; der Header sagt nur: „Diese Anfrage lief über einen Vermittler.“ Aus diesem Header entsteht die anonyme Stufe. Sogenannte Elite-Proxys fügen die Zeile gar nicht ein und halten sich damit bewusst nicht an diese Vorgabe des Standards.
X-Forwarded-For
X-Forwarded-For enthält die IP-Adresse des Clients, der sich mit dem Proxy verbunden hat. Ein offizieller Standard wurde daraus nie, aber laut der MDN-Seite zu X-Forwarded-For ist es ein De-facto-Standard. Bei mehreren Vermittlern werden die Adressen mit Komma aneinandergereiht: ganz links der Client, der die Anfrage gestartet hat, ganz rechts der letzte Vermittler.
X-Forwarded-For: 203.0.113.7, 198.51.100.24Entstanden ist der Header für Load Balancer und Reverse-Proxys: Die Anwendung dahinter liest die Adresse des Besuchers aus dieser Zeile. Wie weit die Zielseite dieser Zeile trauen kann, steht im Abschnitt „Kann man dem X-Forwarded-For-Header vertrauen?“ unseres Beitrags Forward-Proxy und Reverse-Proxy: Was ist der Unterschied?. Auf der Seite des Forward-Proxys wirkt dieselbe Zeile in die Gegenrichtung: Fügt der Proxy diesen Header hinzu, landet die Adresse, die Sie verbergen wollten, im Klartext im Log des Ziels. Aus diesem Header entsteht die transparente Stufe.
Forwarded
Forwarded ist die standardisierte Form derselben Aufgabe. RFC 7239 definiert in einem einzigen Header vier Parameter: for (wer die Anfrage gesendet hat), by (der Vermittler, der sie erhalten hat), host und proto.
Forwarded: for=203.0.113.7;proto=http;by=198.51.100.24Das RFC hält fest, dass dieser Header optional ist und wegen der Sensibilität der enthaltenen Informationen standardmäßig ausgeschaltet sein sollte. In der Einleitung steht außerdem ein klarer Satz: Dient der Proxy dazu, dem Client Anonymität zu verschaffen, nutzt er diese Funktion nicht. Zwei Zwischenlösungen sind definiert: Der Vermittler kann for=unknown schreiben oder eine zufällige Kennung verwenden, die mit einem Unterstrich beginnt (for=_hidden). In beiden Fällen erfährt das Ziel Ihre Adresse nicht, wohl aber, dass ein Vermittler dazwischen sitzt; das entspricht der anonymen Stufe.
Weitere Spuren
Werkzeuge, die Proxy-Listen prüfen, sehen sich auch einige Zeilen außerhalb des Standards an: X-Real-IP, Client-IP und Proxy-Connection, das der Client an den Proxy sendet und das ein nachlässiger Proxy unverändert ans Ziel weiterreicht. Kommen sie beim Ziel an, sagen sie eines von denselben zwei Dingen: entweder Ihre Adresse oder dass ein Vermittler dazwischen sitzt.
Wie kommt dieselbe Anfrage auf den drei Stufen beim Ziel an?
Der Weg einer unverschlüsselten http://-Anfrage sieht so aus:
- Der Client sendet die vollständige Anfrage an den Proxy. Zieladresse, Header und gegebenenfalls der Body sind für den Proxy lesbar.
- Der Proxy prüft Ihre Anmeldung und entfernt nur die Zeilen, die für ihn selbst bestimmt sind (etwa
Proxy-Authorization). - Je nach Konfiguration fügt er der Anfrage neue Zeilen hinzu oder nichts. In diesem Schritt entscheidet sich die Stufe.
- Er öffnet von seiner eigenen IP-Adresse eine neue Verbindung zum Ziel und leitet die Anfrage weiter.
- Das Ziel sieht zwei Informationen zusammen: die Adresse, von der die Verbindung kommt (die Exit-IP des Proxys), und das, was in den Headern steht.
Wir haben unseren lokalen Test-Proxy mit drei verschiedenen Konfigurationen gestartet und dieselbe Anfrage an einen Echo-Endpunkt geschickt. Ein Echo-Endpunkt ist ein Server, der die empfangenen Header unverändert zurückgibt. Der Client hatte die Adresse 127.0.0.1, die Exit-Adresse des Proxys war 127.0.0.2. Die drei Ergebnisse stehen unten; Zeilen ohne Bezug zum Thema wie Accept haben wir gekürzt.
Transparente Konfiguration:
Host: 127.0.0.1:8318
User-Agent: python-requests/2.34.2
Via: 1.1 test-proxy
X-Forwarded-For: 127.0.0.1
Forwarded: for=127.0.0.1;proto=http
Anonyme Konfiguration:
Host: 127.0.0.1:8318
User-Agent: python-requests/2.34.2
Via: 1.1 test-proxy
Elite-Konfiguration:
Host: 127.0.0.1:8318
User-Agent: python-requests/2.34.2
In allen drei Fällen meldete der Echo-Server, dass die Verbindung von 127.0.0.2 kam; der Unterschied lag allein in den Headern.
Worin unterscheiden sich transparenter, anonymer und Elite-Proxy?
| Transparent | Anonym (anonymous) | Elite (hochanonym) | |
|---|---|---|---|
| IP, die das Ziel sieht | Adresse des Proxys | Adresse des Proxys | Adresse des Proxys |
| Steht die echte IP in einem Header? | Ja (X-Forwarded-For, Forwarded: for=) | Nein | Nein |
| Verraten die Header den Proxy? | Ja | Ja (Via, for=unknown) | Nein |
Via-Regel aus RFC 9110 | Eingehalten | Eingehalten | Nicht eingehalten |
| Typischer Einsatzort | Schul-, Firmen- und Hotelnetze, Cache-Server | Proxy-Software, deren Standardeinstellung teilweise geändert wurde | Kommerzielle Proxy-Dienste |
| Englischer Name in Listen | Transparent | Anonymous, „distorting“ (die Variante, die eine falsche Adresse einträgt) | Elite, high anonymity |
Weil die Namen von Liste zu Liste wechseln, ist der Blick auf die Header selbst verlässlicher als das Etikett. Die Zwischenform „distorting“ schreibt in die Zeile X-Forwarded-For statt der echten eine erfundene Adresse. Für das Ziel ist das Ergebnis dasselbe wie auf der anonymen Stufe: Es erfährt Ihre Adresse nicht, wohl aber, dass es einen Vermittler gibt.
Was ist ein transparenter Proxy und wo begegnet er Ihnen?
„Transparenter Proxy“ wird in zwei verschiedenen Bedeutungen verwendet, und beide werden häufig verwechselt.
Die erste ist die Bedeutung auf Netzwerkebene. Abschnitt 3.7 von RFC 9110, der die Vermittler beschreibt, nennt einen Aufbau, den der Client nicht gewählt hat und bei dem das Netz den Verkehr von sich aus umleitet, „interception proxy“ und vermerkt, dass er gemeinhin auch „transparent proxy“ heißt. Demselben Abschnitt zufolge findet man ihn vor allem an öffentlichen Zugangspunkten, die vor dem Weg ins Internet eine Anmeldung verlangen, und in Unternehmens-Firewalls, die Nutzungsrichtlinien durchsetzen. Im Browser stellen Sie nichts ein. Wie diese Aufbauten mit der Firewall zusammenhängen, steht in Proxy und Firewall: Was ist der Unterschied?.
Die zweite ist die Bedeutung aus den Proxy-Listen: ein Proxy, der Ihre echte IP-Adresse per Header ans Ziel weitergibt. Beide Bedeutungen treffen sich meist auf demselben Server, denn dem Proxy im Netz einer Organisation geht es nicht darum, Sie zu verbergen, sondern um Caching, Filterung und Protokollierung.
Ein gutes Beispiel ist die verbreitete Open-Source-Proxy-Software Squid. Laut Squids Dokumentation zu forwarded_for (die Direktive gibt es in v7 und älteren Versionen) ist der Standardwert on; dann wird die IP-Adresse des Clients an die Zeile X-Forwarded-For angehängt. Mit off geht die Zeile als unknown hinaus, mit delete wird der Header vollständig entfernt. In denselben Versionen ist auch der Via-Header standardmäßig eingeschaltet. Ein solcher Proxy, der mit Standardeinstellungen installiert wurde, arbeitet deshalb auf der transparenten Stufe; ob ein Proxy „anonym“ oder „Elite“ ist, liegt nicht an der Art der Software, sondern an wenigen Konfigurationszeilen des Betreibers.
Was ist ein Elite-Proxy (hochanonym)?
Ein Elite-Proxy gibt selbst bei unverschlüsselten Anfragen weder Ihre Adresse noch die Spur eines Vermittlers an das Ziel weiter. Er nimmt die Anfrage entgegen, entfernt die für ihn bestimmten Zeilen und sendet den Rest unverändert von seiner eigenen IP-Adresse.
Bei kostenpflichtigen Proxy-Diensten ist dieses Verhalten kein Privileg, sondern der Normalfall: Ein Dienst, der die Adresse seines Kunden ans Ziel schreibt, hätte keinen Sinn. Seine eigentliche Bedeutung bekommt das Wort „Elite“ in kostenlosen Listen: Unter den Adressen dort finden sich Server mit belassenen Standardeinstellungen, falsch konfigurierte oder gekaperte Server, und welcher davon Header hinzufügt, lässt sich nur am Etikett ablesen. Die Sicherheitsseite dieser Listen behandeln wir in Sind kostenlose Proxys und Web-Proxy-Seiten sicher?.
Elite sagt nicht, dass der Proxy schnell ist, dass die IP-Adresse sauber ist oder dass Ihr Verkehr nicht protokolliert wird. Es sagt nur, dass in der weitergeleiteten Anfrage zwei Zeilen fehlen.
Warum verlieren die Stufen bei HTTPS und SOCKS5 ihre Bedeutung?
Alle drei Stufen beruhen auf der Annahme, dass der Proxy die Anfrage lesen und verändern kann. Diese Annahme gilt nur für unverschlüsseltes HTTP.
Bei einer HTTPS-Anfrage sagt der Client dem Proxy mit der Methode CONNECT: „Öffne einen Tunnel zu Port 443 dieses Servers.“ Laut RFC 9110 besteht die Aufgabe des Proxys nach dem Aufbau des Tunnels nur noch darin, Daten blind in beide Richtungen weiterzureichen. Der TLS-Handshake findet zwischen Client und Ziel statt; die Header liegen im verschlüsselten Kanal, und der Proxy kann ihnen keine Zeile hinzufügen. Auch das haben wir lokal geprüft: Der Proxy in der transparenten Konfiguration fügte der http://-Anfrage drei Zeilen hinzu, bei der https://-Anfrage über denselben Proxy kam beim Echo-Server keine einzige zusätzliche Zeile an. Die Ausnahme sind Inspektions-Proxys in Unternehmen, die den Verkehr öffnen und neu verschlüsseln; auch sie können das nur, wenn ihr eigenes Stammzertifikat auf Ihrem Gerät installiert wurde.
Bei SOCKS5 ist das von vornherein so. Ein SOCKS-Proxy spricht kein HTTP, er transportiert Bytes; es gibt keine Schicht, in der er einen Header hinzufügen könnte. Den Protokollunterschied vergleichen wir in SOCKS und HTTP Proxy im Vergleich: was wählen?. Mit dem Wechsel des Webs zu HTTPS ist der praktische Geltungsbereich der Stufen geschrumpft: unverschlüsselte Seiten, alte APIs und die einfachen HTTP-Aufrufe von Geräten. Auf unseren Seiten HTTPS-Proxy und SOCKS5-Proxy sehen Sie, welches Protokoll zu welcher Aufgabe passt.
Das heißt nicht, dass das Ziel bei HTTPS nichts erkennen kann. Geschlossen ist nur der Weg über die Header; die übrigen Signale weiter unten bleiben bestehen.
Wie sehen Sie die Stufe Ihres eigenen Proxys?
Sie brauchen nur einen Echo-Endpunkt. Das quelloffene httpbin.org wird dafür häufig genutzt. Zwei Details entscheiden über das Ergebnis:
- Die Adresse muss mit
http://beginnen. Bei einerhttps://-Adresse kann der Proxy keine Header hinzufügen, deshalb sieht jeder Proxy wie Elite aus. - Der Parameter
show_env=1muss angehängt werden. httpbin entfernt Zeilen wieViaundX-Forwarded-Forstandardmäßig aus der Antwort. Bei einer Anfrage ohne den Parameter sahen wir diese Header in der Antwort nicht, obwohl wir sie gesendet hatten; mit dem Parameter erschienen sie.
Um es ohne Code auszuprobieren, tragen Sie den Proxy im Browser ein und öffnen http://httpbin.org/get?show_env=1. Sehen Sie im Bereich headers der Seite nach, ob es dort Via oder eine Zeile mit Ihrer eigenen Adresse gibt. Auf der Kommandozeile sieht dieselbe Anfrage so aus (die Proxy-Optionen von cURL stehen in cURL mit Proxy verwenden: Befehle und Beispiele):
curl -s -x http://user:pass@pr.proxynet.io:8000 "http://httpbin.org/get?show_env=1"Ein Detail kann beim Lesen der Antwort in die Irre führen: httpbin läuft hinter einem Load Balancer, und dieser schreibt die Adresse, die sich mit ihm verbunden hat, in die Zeile X-Forwarded-For. Sie sehen diese Zeile auch bei einer Anfrage ohne Proxy. Steht dort nur die Exit-Adresse des Proxys, gibt es kein Leck; ein Leck liegt vor, wenn in der Zeile auch Ihre eigene Adresse steht.
Das folgende Skript trifft diese Unterscheidung selbst. Zuerst ermittelt es mit einer Anfrage ohne Proxy Ihre eigene Adresse, dann ruft es denselben Endpunkt über den Proxy auf und ordnet die angekommenen Header ein. Weil es beide Adressen ausprobiert, zeigt es die Wirkung des Tunnels.
import requests

PROXY = "http://user:pass@pr.proxynet.io:8000"
ECHO_URLS = [
    "http://httpbin.org/get?show_env=1",   # reines HTTP: Der Proxy kann die Anfrage lesen und Header hinzufügen
    "https://httpbin.org/get?show_env=1",  # HTTPS: Die Anfrage läuft durch den CONNECT-Tunnel
]
# Bekannte Header, die Vermittlungsserver einer Anfrage hinzufügen
PROXY_HEADERS = ["via", "forwarded", "x-forwarded-for", "x-real-ip", "client-ip", "proxy-connection"]


def echo(url, proxies=None):
    """Gibt die Adresse und die Header zurück, die der Echo-Endpunkt gesehen hat."""
    data = requests.get(url, proxies=proxies, timeout=20).json()
    headers = {name.lower(): value for name, value in data["headers"].items()}
    return data["origin"], headers


def classify(real_ip, origin, headers):
    exit_ip = origin.split(",")[-1].strip()
    found = {name: headers[name] for name in PROXY_HEADERS if name in headers}
    # Der Load Balancer vor dem Echo-Dienst schreibt die Exit-IP in X-Forwarded-For; das zählt nicht als Leck
    if found.get("x-forwarded-for", "").strip() == exit_ip:
        del found["x-forwarded-for"]
    if exit_ip == real_ip:
        level = "Proxy nicht aktiv (die Exit-IP ist Ihre eigene Adresse)"
    elif real_ip in origin or any(real_ip in value for value in found.values()):
        level = "transparent (die echte IP erreicht das Ziel)"
    elif found:
        level = "anonym (IP verborgen, Proxy erkennbar)"
    else:
        level = "Elite (keine Spur in den Headern)"
    return level, exit_ip, found


def main():
    proxies = {"http": PROXY, "https": PROXY}
    for url in ECHO_URLS:
        real_ip = echo(url)[0].split(",")[-1].strip()  # Anfrage ohne Proxy: Ihre eigene Adresse
        level, exit_ip, found = classify(real_ip, *echo(url, proxies))
        print(f"{url}\n  Exit-IP: {exit_ip}\n  Stufe  : {level}")
        for name, value in found.items():
            print(f"  {name}: {value}")


main()
Mit der transparenten Konfiguration unseres lokalen Test-Proxys und einem lokalen Echo-Server, der im selben Format antwortet, sah die Ausgabe so aus:
http://127.0.0.1:8318/get
  Exit-IP: 127.0.0.2
  Stufe  : transparent (die echte IP erreicht das Ziel)
  via: 1.1 test-proxy
  forwarded: for=127.0.0.1;proto=http
  x-forwarded-for: 127.0.0.1
https://127.0.0.1:8319/get
  Exit-IP: 127.0.0.2
  Stufe  : Elite (keine Spur in den Headern)
In der anonymen Konfiguration blieb im ersten Block nur die Zeile via, in der Elite-Konfiguration wurde keine Zeile aufgeführt. Der zweite Block war in allen drei Konfigurationen gleich. Die übrigen Prüfungen wie Geschwindigkeit, Standort und DNS gehen wir in Funktioniert mein Proxy? So testen Sie einen Proxy der Reihe nach durch.
Warum ist das Etikett „Elite“ keine Garantie?
Wenn Websites entscheiden, ob eine Verbindung von einem Proxy kommt, brauchen sie die Header nur selten. Ihnen liegen Informationen vor, die von den Headern unabhängig sind und die der Proxy nicht ändern kann:
- Der Eigentümer der IP-Adresse. Jeder Adressblock ist auf eine Organisation registriert. Gehört der Block einem Hosting-Unternehmen, gilt die Verbindung als „Serververkehr“, egal wie sauber die Header sind. Wie dieser Eintrag gelesen wird, steht in ISP- oder Residential-Proxy: Unterschied und Auswahl.
- Die Reputation der Adresse. IP-Intelligence-Dienste bewerten Adressen nach ihrem bisherigen Verhalten. Wie die Bewertung entsteht, lesen Sie in IP Fraud Score: Was ist das und wie liest man ihn?.
- Blacklists. Eine früher missbrauchte Adresse kann auf der Liste bleiben, egal wer sie heute nutzt. Einzelheiten in IP-Blacklist: Was ist das und wie kommt man herunter?.
- Konsistenz. Passt das Land der IP-Adresse nicht zur Zeitzone oder Sprache des Browsers oder legt der Browser die echte Adresse auf anderem Weg offen, wird das vermerkt. Siehe WebRTC- und DNS-Lecks: Was sie sind und wie Sie sie stoppen.
Deshalb liefern „Elite“-Adressen aus kostenlosen Listen in der Praxis das schlechteste Ergebnis: Ihre Header sind sauber, aber weil die Adresse in einer öffentlich zugänglichen Liste stand, ist sie mit hoher Wahrscheinlichkeit als „offener Proxy“ in IP-Datenbanken gelandet. Wenn auf dem Bildschirm die Warnung „Anonymous proxy detected“ („Anonymer Proxy erkannt“) erscheint, ist das meist auch der Grund: Die Website hat keinen Header gelesen, sondern Ihre Adresse in einer Datenbank nachgeschlagen. Erhalten Sie diese Warnung, obwohl Sie gar keinen Proxy nutzen, finden Sie die möglichen Ursachen und die nächsten Schritte in VPN oder Proxy erkannt: Was bedeutet die Fehlermeldung?.
Saubere Header sind notwendig, denn ein Proxy, der Ihre Adresse als Zeile weitergibt, verfehlt seinen Zweck von Anfang an. Hinreichend sind sie nicht: Wie eine Website Ihre Verbindung bewertet, bestimmt weniger die Stufe als die Frage, wem die IP-Adresse gehört und welche Vorgeschichte sie hat. Die Nutzungsbedingungen einer Plattform gelten hinter einem Proxy unverändert.
Welche Stufe ist für welche Aufgabe wichtig?
- Threat Intelligence und OSINT-Recherche: Die Unternehmensadresse eines Sicherheitsteams, das einen verdächtigen Server untersucht, darf nicht in dessen Log landen. Eine transparente Konfiguration bewirkt genau das Gegenteil. Den Aufbau dafür beschreibt unsere Seite Datensicherheit.
- Preis- und Bestandsbeobachtung bei öffentlich zugänglichen Daten: Ihre Büroadresse soll nicht als Zeile beim Ziel ankommen; ein Residential-Proxy, der keine Header hinzufügt, ist dafür das übliche Werkzeug.
- Lange Sitzungen mit Anmeldung: Neben der Stufe zählt, dass die Adresse gleich bleibt. ISP-Proxy liefert eine feste Adresse, die auf einen Internetanbieter registriert ist.
- Anzeigenprüfung und Lokalisierungstests: Wenn Sie messen, wie eine Seite für einen gewöhnlichen Besucher in diesem Land aussieht, sagt eine Anfrage mit
Via-Zeile dem Ziel „ich komme über einen Vermittler“, und die Messung steht nicht mehr für diesen Besucher. - Zugriffsbeschränkung für Ihre eigene API: Arbeitet die Allowlist nach IP, entscheidet die Adresse, von der die Verbindung kommt, nicht die Header; Einzelheiten in Statische IP für den API-Zugriff.
Häufige Fehler
- Die Stufe mit einer
https://-Adresse prüfen. In den Tunnel lässt sich kein Header einfügen, also erscheint jeder Proxy als Elite, und der Test sagt nichts aus. - Bei httpbin den Parameter
show_env=1vergessen. Die ZeilenViaundX-Forwarded-Forwerden aus der Antwort entfernt, ein transparenter Proxy wirkt sauber. - Das Etikett „Elite“ mit IP-Qualität verwechseln. Das Etikett beschreibt die Header; ob die Adresse auf einer Blacklist steht, sagt es nicht.
- Einen selbst aufgesetzten Proxy bei den Standardeinstellungen belassen. In verbreiteter Proxy-Software ist das Weitergeben der Client-Adresse das Standardverhalten.
- Nur auf die Header achten und den Browser vergessen. Eine Adresse, die über WebRTC oder DNS offengelegt wird, macht die saubersten Header wertlos.
Entscheidungshilfe
| Bedarf | Empfehlung |
|---|---|
| Inhaltsfilter oder Cache im Schul- oder Firmennetz | Transparenter Proxy; vor dem Nutzer wird nichts verborgen |
| Die eigene Adresse soll nicht beim Ziel ankommen | Ein Dienst, der keine Header hinzufügt (Elite); mit einem http://-Echo-Test bestätigen |
| Arbeit ausschließlich mit HTTPS-Seiten | Ein Stufenunterschied entsteht nicht; nach IP-Typ und Standort wählen |
| Eine „Elite“-Adresse aus einer Liste beurteilen | Nicht verwenden; selbst bei sauberen Headern ist die Adresse sehr wahrscheinlich markiert, und Ihr Verkehr läuft über den Server eines Unbekannten |
| Die Warnung „Anonymous proxy detected“ verstehen | Kein Header-, sondern ein IP-Reputationsproblem; siehe unseren Beitrag dazu |
| Einen Proxy auf dem eigenen Server einrichten | Die Direktiven für Client-Adresse und Via in der Konfigurationsdatei bewusst wählen, danach einen Echo-Test machen |
Häufige Fragen
Was bedeutet anonymer Proxy?
Ein Proxy, der Ihre echte IP-Adresse nicht an die Zielseite weitergibt. Die Website sieht die Verbindung von der Adresse des Proxys. Im engen Sinn, also als Etikett „anonymous“ in Proxy-Listen, bezeichnet der Begriff die zweite Stufe: einen Proxy, der die Adresse verbirgt, sich aber mit einem Header wie Via zu erkennen gibt.
Was ist der Unterschied zwischen Elite-Proxy und anonymem Proxy?
Beide verbergen Ihre echte Adresse. Der Unterschied liegt in einer einzigen Zeile: Der anonyme Proxy hinterlässt in der Anfrage die Spur eines Vermittlers (Via, Forwarded: for=unknown), der Elite-Proxy nicht. Im ersten Fall liest die Zielseite aus den Headern „diese Anfrage lief über einen Proxy“, im zweiten kann sie das den Headern nicht entnehmen.
Verbirgt ein transparenter Proxy meine IP-Adresse?
Nein. Das Ziel erhält die Verbindung von der Adresse des Proxys, aber Ihre echte Adresse steht in der Zeile X-Forwarded-For oder Forwarded und landet im Server-Log.
Erkennt eine Website nicht, dass ich einen Proxy nutze, wenn es ein Elite-Proxy ist?
Aus den Headern nicht, auf anderen Wegen schon: dass die IP-Adresse auf ein Hosting-Unternehmen registriert ist, ihr Reputationswert, Blacklist-Einträge und widersprüchliche Signale aus dem Browser sind von den Headern unabhängig.
Spielt die Proxy-Stufe bei HTTPS-Seiten eine Rolle?
In der Praxis nicht. Eine HTTPS-Anfrage läuft durch den CONNECT-Tunnel, und der Proxy kann verschlüsseltem Verkehr keine Header hinzufügen. Der Unterschied zeigt sich nur bei unverschlüsselten http://-Anfragen.
Wie finde ich die Stufe meines Proxys ohne Code heraus?
Tragen Sie den Proxy im Browser ein und öffnen Sie http://httpbin.org/get?show_env=1. Steht im Bereich headers der Antwort Via, gibt sich der Proxy zu erkennen; steht in irgendeiner Zeile Ihre eigene IP-Adresse, arbeitet er auf der transparenten Stufe. Fehlt beides, hinterlässt er auf Header-Ebene keine Spur.
Fazit
Die Einteilung in transparent, anonym und Elite besteht aus drei Antworten auf eine Frage: Was fügt der Proxy einer unverschlüsselten Anfrage beim Weiterleiten hinzu? Fügt er Ihre echte Adresse hinzu, ist er transparent, fügt er nur die Spur eines Vermittlers hinzu, ist er anonym, fügt er nichts hinzu, ist er Elite. Via ist in RFC 9110 definiert, Forwarded in RFC 7239; X-Forwarded-For ist ein De-facto-Standard. Bei HTTPS und SOCKS5 kann der Proxy die Header nicht anfassen, die Unterscheidung entfällt von selbst. Die Stufe lässt sich mit einem Echo-Test über eine http://-Adresse in wenigen Sekunden prüfen. Das Ergebnis verspricht für sich allein nichts: Bei der Bewertung durch Websites liegt das eigentliche Gewicht auf dem Eigentümer und der Vorgeschichte der IP-Adresse. Welcher IP-Typ zu Ihrer Aufgabe passt, können Sie bei unseren Proxy-Diensten vergleichen.