El informe semanal del firewall de la oficina tiene doscientas líneas que dicen «IP spoof dropped». Esa misma semana, una noticia cuenta cómo un sitio web quedó fuera de servicio por un tráfico que parecía venir de miles de servidores corrientes, sin que ninguno de ellos hubiera sido hackeado. Las dos cosas tienen detrás el mismo truco: un paquete que miente sobre su procedencia.
Este artículo explica qué es el IP spoofing, por qué una dirección falsificada puede inundar un servidor pero no abrir una página web, los principales tipos de ataque, qué significa esa línea del registro y cómo bloquean las redes los paquetes falsificados. También explica por qué un proxy o una VPN no son IP spoofing. Aquí no hay instrucciones para hacerlo, solo lo necesario para reconocerlo y prevenirlo.
¿Qué es el IP spoofing?
Todo lo que se envía por internet viaja en paquetes, y cada paquete empieza con una cabecera que contiene dos direcciones: la de destino y la de origen. Quién las asigna lo explica nuestro artículo sobre direcciones IP. El equipo que construye un paquete escribe las dos por su cuenta.
El IP spoofing consiste en poner en el campo de origen una dirección que no pertenece al remitente. El protocolo IP no trae ninguna comprobación para esto. Los routers reenvían un paquete leyendo su destino; el origen se acepta tal cual, salvo que alguna red del camino lo verifique. «Spoof» significa simplemente falsificación, como en un correo electrónico falsificado, pero aquí lo falso es la dirección de la propia máquina.
¿Cómo funciona el IP spoofing?
Un paquete falsificado atraviesa internet en cinco pasos:
- El remitente escribe la cabecera a mano. Los programas normales dejan que el sistema operativo rellene el origen. Falsificarlo exige control total de la máquina, así que el tráfico falsificado suele venir de servidores o de dispositivos infectados.
- La primera red decide. Solo el proveedor del remitente sabe qué direcciones pertenecen a ese cliente. Si comprueba los orígenes, el paquete muere aquí.
- Los routers lo reenvían leyendo solo el destino.
- El objetivo lo acepta como un paquete normal procedente de la dirección falsificada.
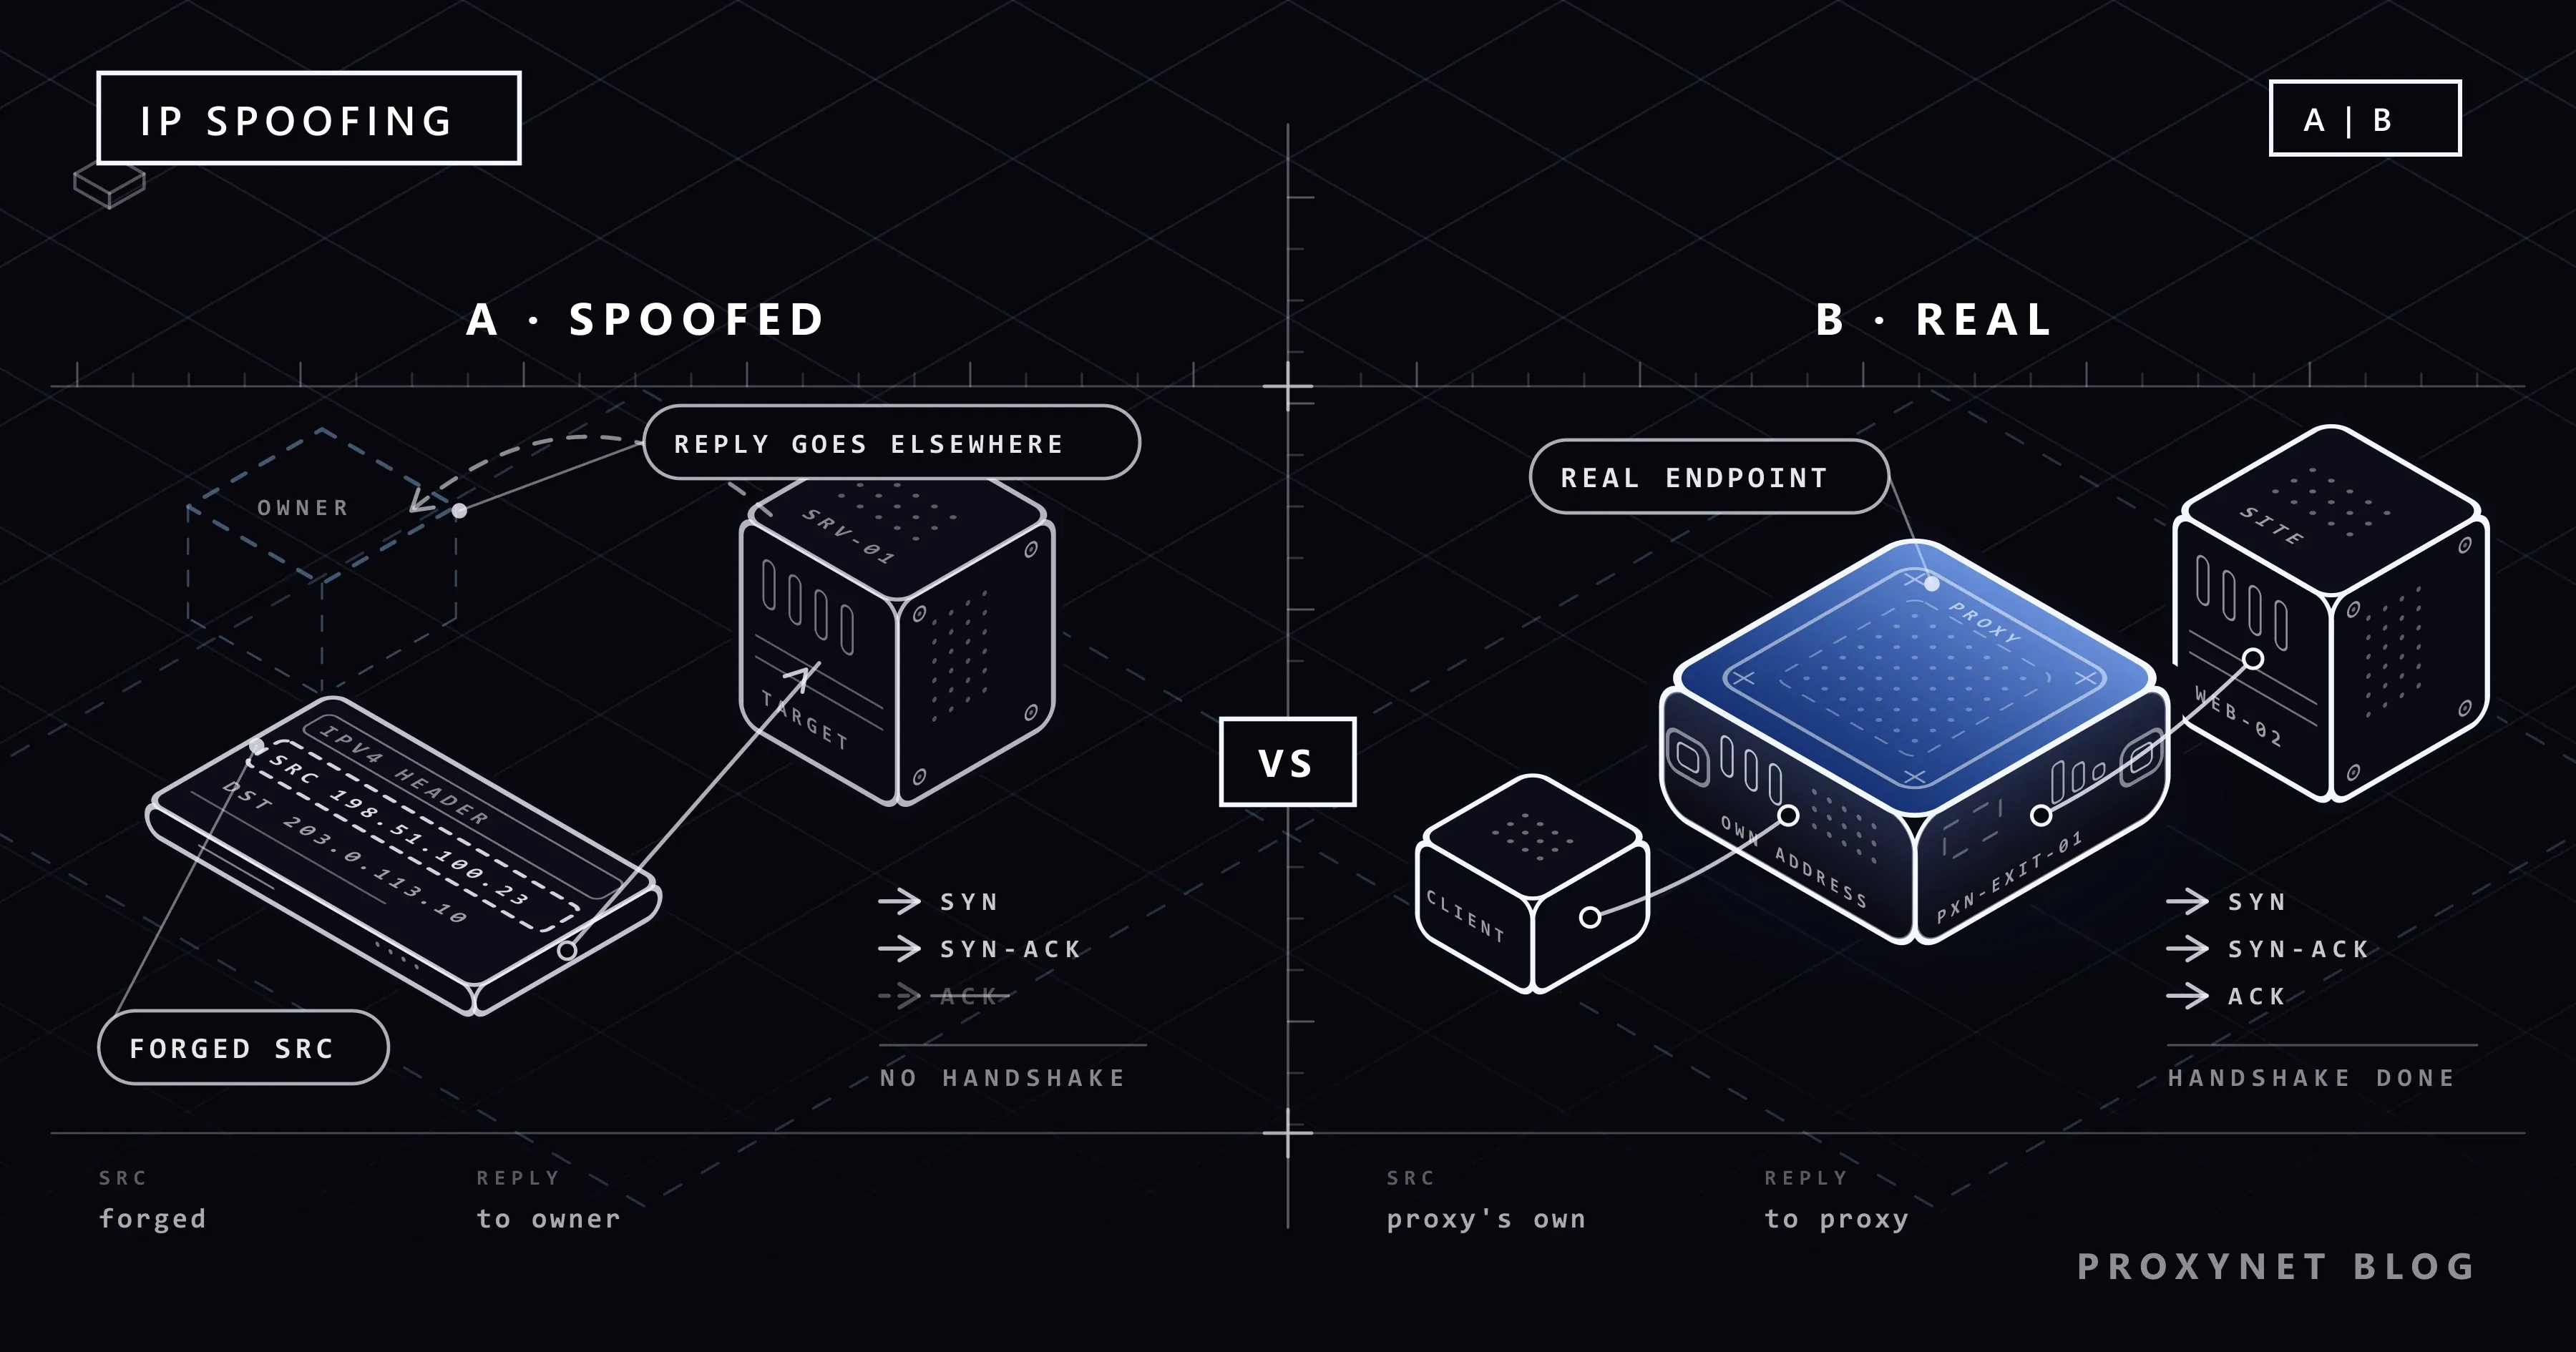
- La respuesta va al dueño real de la dirección falsificada, no al remitente.
El paso 5 lo condiciona todo: quien falsifica puede enviar, pero no recibir.
¿Por qué una IP falsificada no puede abrir un sitio web?
Las páginas web, los inicios de sesión y las descargas funcionan sobre TCP, y TCP abre cada conexión con un saludo en tres pasos (el three-way handshake), descrito en TCP y UDP:
- El cliente envía un SYN («quiero conectarme») con un número de secuencia inicial.
- El servidor responde con un SYN-ACK que lleva su propio número inicial, elegido al azar.
- El cliente envía un ACK que repite el número del servidor más uno. Solo entonces pueden circular los datos.
Con un origen falsificado, el SYN-ACK va al dueño real de esa dirección. El falsificador nunca ve el número del servidor, no puede escribir un paso 3 válido y la conexión nunca se abre. No sale ninguna petición y no vuelve ninguna página.
Algunos sistemas antiguos usaban números de secuencia predecibles, lo que permitía a un atacante adivinar la respuesta a ciegas y simular una conexión desde una dirección de confianza. El RFC 6528 remonta ese ataque a un artículo de Robert Morris de 1985 y exige números que nadie de fuera pueda predecir.
UDP no tiene handshake: una petición recibe una respuesta. Eso lo convierte en el vehículo natural del tráfico falsificado.
Tipos de ataques de IP spoofing
La columna que más importa es si el ataque necesita ver las respuestas.
| Ataque | Qué se falsifica | A quién perjudica | ¿Necesita respuestas? | Defensa principal |
|---|---|---|---|---|
| Inundación SYN (SYN flood) | Orígenes aleatorios en las solicitudes de conexión | La tabla de conexiones del servidor | No | SYN cookies, filtrado (RFC 4987) |
| Reflexión y amplificación | La dirección de la víctima, en peticiones UDP a servidores públicos | La víctima | No | Filtrado en el proveedor, ningún servicio UDP abierto |
| Inyección o reinicio a ciegas | Los dos extremos de una conexión TCP | Las dos partes | No, adivina | Números de secuencia aleatorios, cifrado |
| Abuso de confianza | Una dirección en la que confía un sistema | Servicios que confían solo en la IP | Sí, por eso casi siempre fracasa | Autenticación real |
| ARP spoofing | El vínculo entre IP y MAC en una red local | Las personas conectadas al mismo Wi-Fi | Sí, se coloca en el camino | Protección en el switch, HTTPS, VPN |
El ARP spoofing es un pariente del IP spoofing. En una red local, ARP asocia direcciones IP con direcciones de hardware (¿Qué es una dirección MAC?). Un dispositivo conectado al mismo Wi-Fi puede hacerse pasar por el router y desviar a través de sí mismo el tráfico de otras personas, así que se usa para espiar. Los switches de empresa lo bloquean con funciones como Dynamic ARP Inspection. En un Wi-Fi compartido, HTTPS y una VPN protegen tu tráfico, como explica ¿Es seguro el Wi-Fi público?
¿Cómo impulsa el IP spoofing los ataques DDoS?
Un ataque de denegación de servicio distribuido (DDoS) intenta dejar un servicio inaccesible enviándole más tráfico del que puede gestionar. El spoofing ayuda de dos maneras.
Las inundaciones SYN atacan la memoria. Cada SYN obliga al servidor a reservar un hueco y esperar el paso 3, que nunca llega. Los huecos se llenan y los visitantes reales se quedan fuera. Como el origen cambia con cada paquete, bloquear direcciones no sirve de nada.
La reflexión y la amplificación atacan el ancho de banda. El atacante envía pequeñas peticiones UDP a miles de servidores públicos, como resolutores DNS, con la dirección de la víctima como origen. Cada servidor responde a la víctima, a menudo con una respuesta mucho mayor. La alerta de CISA sobre ataques de amplificación basados en UDP recoge los factores de amplificación: de 28 a 54 en DNS, 556,9 en NTP y de 10.000 a 51.000 en un servidor memcached expuesto. La víctima solo ve las direcciones de servidores inocentes; la dirección del atacante no aparece en ningún sitio.
No todos los ataques DDoS usan spoofing. Una botnet, una red de dispositivos infectados, puede abrir conexiones reales desde direcciones reales. Esas inundaciones se frenan con límites de solicitudes y servicios de filtrado.
¿Qué significa «IP spoof dropped» en el registro del firewall?
Un firewall que registra esta línea ha hecho su trabajo: ha visto un paquete cuya dirección de origen no encajaba con el puerto de red por el que llegó y lo ha descartado.
Según el artículo de la base de conocimiento de SonicWall sobre los mensajes de IP spoof, el aviso aparece cuando el firewall ve en un segmento de red una dirección IP que, a su juicio, pertenece a otro segmento. SonicWall lo interpreta como un probable intento de ataque, pero también enumera causas inofensivas: una ruta mal configurada, un equipo con una dirección fuera del rango de la oficina, una subred adicional, un bucle en el cableado, una segunda tarjeta de red o un equipo Windows que se asignó a sí mismo una dirección temporal 169.254.x.x.
WatchGuard llama a la misma comprobación Suprimir Ataques de Suplantación de Paquetes, en Firewall > Administración Predeterminada de Paquetes, y viene activada de forma predeterminada. FortiGate lo llama reverse path forwarding (reenvío por ruta inversa) o antispoofing; la nota técnica de Fortinet muestra el descarte como «reverse path check fail, drop».
Los paquetes de internet que dicen venir de tus direcciones internas están falsificados, y el descarte es correcto. Los descartes desde dentro de tu red suelen indicar un problema de configuración. En cualquier caso, mantén la protección activada.
¿Cómo se previene el IP spoofing?
Un paquete falsificado es más fácil de detener en el primer salto, porque solo la red del propio remitente sabe qué direcciones son de verdad suyas.
- Filtrado de entrada (BCP 38). El RFC 2827, Best Current Practice 38 desde 2000, pide a todos los proveedores que acepten el tráfico de un cliente solo si el origen está dentro del rango de ese cliente. La falsificación dentro de ese rango sigue siendo posible, pero queda limitada a una red conocida.
- Comprobación de ruta inversa (BCP 84). El RFC 3704 cubre a los clientes con varios proveedores. El modo estricto acepta un paquete solo si llegó por la interfaz que el router usaría para alcanzar ese origen; el modo flexible (loose) solo comprueba que exista una ruta. En los routers se llama uRPF.
- Filtrado de salida. Tu propio firewall no debería dejar salir paquetes cuyo origen no sea una de tus direcciones.
- Compromiso público. La iniciativa MANRS incluye el antispoofing entre sus acciones para operadores de red y remite a la herramienta Spoofer de CAIDA, que comprueba si una red deja salir paquetes falsificados.
- Servidores reforzados. Las SYN cookies permiten a un servidor responder a un SYN sin reservar un hueco. DNS, NTP y memcached no deberían responder a todo internet.
- Autenticación real. TLS y SSH demuestran con claves quién está al otro lado, algo que un paquete falsificado no puede hacer. Una dirección por sí sola no demuestra nada.
La alerta de CISA señala BCP 38 y BCP 84 como la principal defensa contra la reflexión.
¿Usar un proxy o una VPN es IP spoofing?
No, y el handshake es la razón. Tu dispositivo se conecta al proxy y le pide que obtenga una página. El proxy abre su propia conexión con el sitio web desde su propia dirección IP, completa el handshake, recibe la respuesta y te la reenvía. Cada paquete lleva una dirección de origen verdadera. Una VPN hace lo mismo para todo el dispositivo; Proxy o VPN compara las dos opciones.
| Paquete falsificado | Conexión por proxy o VPN | |
|---|---|---|
| Dirección de origen | Falsificada | Real, la del proxy o del servidor VPN |
| Adónde van las respuestas | Al dueño de la dirección | De vuelta al proxy y luego a ti |
| Handshake TCP | No se puede completar | Se completa con normalidad |
| Puede cargar una página web | No | Sí |
Cuando alguien habla de «falsear su IP» para aparecer en otro país, se refiere a usar otra dirección real a través de un proxy o una VPN. Algunos proxies incluso pasan tu dirección original al sitio en una cabecera; Proxy transparente, anónimo y élite muestra cuáles. Nuestros Proxies residenciales y Proxies de centro de datos funcionan así: cada petición llega al sitio por una conexión que el proxy abre desde su propia dirección, y el cliente nunca fija la dirección de origen de esos paquetes.
¿El spoofing de X-Forwarded-For es lo mismo?
No, pero los propietarios de sitios se lo encuentran mucho más a menudo. Muchas aplicaciones leen la dirección del visitante en la cabecera X-Forwarded-For que añaden los reverse proxies, y cualquier cliente puede enviar esa cabecera con el valor que quiera. La conexión TCP sigue viniendo de la dirección real del cliente, así que esto es falsificación de cabeceras y se corrige en la aplicación. La referencia de MDN sobre X-Forwarded-For indica que la limitación de solicitudes o el control de acceso basado en IP solo deben usar direcciones añadidas por un proxy de confianza. Forward proxy y reverse proxy muestra el ajuste de Nginx.
¿A quién le afecta el IP spoofing?
- Usuarios domésticos. Nadie puede navegar «como tú» falsificando tu dirección. Conseguir una dirección nueva para ti es otra tarea; consulta Cómo cambiar la dirección IP.
- Propietarios de sitios y aplicaciones. Una lista de IP autorizadas en un servicio TCP comprueba una conexión completada, algo que el spoofing a ciegas no puede producir. Los puntos débiles reales son las direcciones compartidas y las entradas olvidadas. Autenticación de proxy: user:pass o lista blanca de IP compara los dos métodos.
- Equipos de redes y seguridad. Las reglas antispoofing y de filtrado de salida deben formar parte de la revisión del firewall; Proxy o firewall muestra dónde se sitúa cada dispositivo.
- Equipos de QA. Para ver un sitio como lo ven los visitantes de otros países, envía peticiones reales desde direcciones reales de esos países, como describe nuestra página de pruebas de aplicaciones.
Errores frecuentes
- «Alguien falsificó mi IP y entró en mi cuenta». El spoofing no permite iniciar sesión en ningún sitio. Busca una contraseña o una sesión robadas; el artículo sobre session hijacking trata el segundo caso.
- Tratar cada línea de spoofing del registro como un ataque, o desactivar la comprobación para silenciarla.
- Llamar «IP spoofing» a un proxy o a una VPN.
- Confiar en el X-Forwarded-For de cualquiera.
- Dejar DNS, NTP o memcached abiertos a internet.
- Usar una lista de IP autorizadas como única cerradura.
Guía de decisión
| Tu situación | Qué hacer |
|---|---|
| Descartes por spoofing de direcciones de dentro de tu red | Revisa los rangos de direcciones, las subredes y las rutas VPN; mantén la protección activada |
| Descartes de paquetes de internet que dicen tener direcciones internas | Nada que arreglar; el filtro funciona |
| Tu servidor sufre una inundación SYN | Activa las SYN cookies; pide a tu proveedor de hosting que filtre antes de que el tráfico llegue |
| Avalanchas de respuestas DNS o NTP que nunca pediste | Reflexión: contacta con tu proveedor o con tu servicio anti-DDoS |
| Gestionas una red con clientes | Implanta el filtrado BCP 38/84, prueba con CAIDA Spoofer y valora sumarte a MANRS |
| Tu aplicación lee X-Forwarded-For | Confía solo en las entradas añadidas por tus propios proxies |
| Necesitas una dirección en otro país para pruebas | Usa una dirección real de proxy o de VPN |
Preguntas frecuentes
¿Alguien puede falsificar mi dirección IP?
Puede escribir tu dirección en sus paquetes, pero no recibe respuestas, así que no puede navegar, iniciar sesión ni descargar nada haciéndose pasar por ti. Como mucho, tu dirección puede aparecer en los registros de alguien como origen aparente de tráfico basura.
¿Se puede rastrear el IP spoofing?
Solo con cooperación. Un paquete no lleva ninguna prueba de su origen, así que los investigadores tienen que seguirlo hacia atrás, red por red, mientras el tráfico sigue llegando. Donde los proveedores aplican BCP 38, un paquete falsificado solo puede llevar una dirección del propio rango del remitente, y eso señala la red correcta.
¿El IP spoofing es ilegal?
Enviar paquetes falsificados para inundar un servicio o entrar en un sistema es delito según las leyes de delitos informáticos de la mayoría de los países. Falsificar direcciones en un laboratorio cerrado con tus propios equipos es otra cuestión. Los proxies y las VPN no son spoofing; su situación legal se trata en ¿Es legal usar una VPN o un proxy?
¿HTTPS o una VPN me protegen del IP spoofing?
Protegen tus datos, no la red. HTTPS necesita una conexión completada y comprueba el certificado del servidor, así que un falsificador a ciegas no puede leer ni cambiar la página. Una VPN, además, neutraliza el ARP spoofing en un Wi-Fi compartido. Ninguna de las dos frena una inundación de paquetes falsificados dirigida a un servidor.
¿Qué significa IP spoofing en LoadRunner y otras herramientas de pruebas de carga?
Algo inofensivo: dar a la máquina de pruebas muchas direcciones IP reales para que el servidor vea llegar a los usuarios virtuales desde direcciones distintas. La herramienta de pruebas de OpenText, antes LoadRunner, llama exactamente así a su función «Multiple IP Address» (varias direcciones IP). Las direcciones están configuradas en la propia máquina, así que cada conexión es auténtica.
¿El IP spoofing es lo mismo que el session hijacking?
No. Hace décadas, los atacantes combinaban el spoofing con la adivinación de números de secuencia para apoderarse de sesiones TCP; los números de secuencia impredecibles lo volvieron inviable. Hoy, session hijacking significa robar una cookie o un token de inicio de sesión, y para eso no hacen falta paquetes falsificados.
En resumen
El IP spoofing falsifica la dirección de origen de un paquete. Funciona porque IP no verifica a los remitentes, y tiene un límite porque las respuestas van a la dirección falsificada: quien falsifica nunca puede completar un handshake TCP ni abrir una página. Eso lo convierte en una herramienta para ataques de un solo sentido, como las inundaciones SYN y el DDoS por reflexión. Las soluciones están sobre todo antes del destino, en las redes de los proveedores: filtrado BCP 38 y BCP 84, reglas de salida, SYN cookies, ningún amplificador UDP abierto y una autenticación que no dependa de una dirección. Un proxy es lo contrario del spoofing, un extremo real con una dirección real; si es lo que necesitas, consulta nuestros servicios de proxy.