Bir iş arkadaşınız, çalışanlardan bordro bilgilerini doğrulamalarını isteyen bir e-postayı size iletiyor. Bağlantı iki gün önce kaydedilmiş bir alan adına gidiyor ve e-posta filtresi aynı adresi üç posta kutusunda daha görmüş. Alan adını mı engellemelisiniz, bağlantıya tıklayan biri var mı diye mi bakmalısınız, finans ekibini mi uyarmalısınız, yoksa üçünü birden mi yapmalısınız? Cevap, gönderen ve kampanya hakkında ne bildiğinize bağlı; bu bilgiye tehdit istihbaratı (threat intelligence) denir.
Bu yazıda tehdit istihbaratının ne olduğunu, dört türünü ve döngüsünü, nereden geldiğini, göstergelerin saldırgan davranışından nasıl ayrıldığını, nasıl paylaşıldığını, akışların ne işe yaradığını ve nerede yetersiz kaldığını anlatıyoruz. Yazı savunma tarafı için hazırlandı; ne araç sıralaması ne de saldırganın işine yarayacak bir bilgi içeriyor.
Tehdit istihbaratı nedir?
Tehdit istihbaratı, bir karara dayanak olsun diye analiz edilmiş ve bağlamına oturtulmuş tehdit bilgisidir. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) onu, karar süreçlerinin ihtiyaç duyduğu bağlamı sağlamak için bir araya getirilmiş, dönüştürülmüş, analiz edilmiş, yorumlanmış ya da zenginleştirilmiş tehdit bilgisi diye tanımlar. Bu alana siber tehdit istihbaratı (cyber threat intelligence, CTI) da denir; iki ad aynı şeyi anlatır.
Veriyle istihbarat arasındaki farkı bir örnek iyi gösterir. Kayıtlardaki bir IP adresi veridir. "Bu adres geçen hafta VPN giriş sayfamızın bir kopyasını barındırdı" bilgidir. "Bu sayfanın arkasındaki grup, sektörümüzdeki firmalara uzaktan erişim girişleri üzerinden saldırıyor; VPN'de çok faktörlü girişi açın ve bu adresleri 30 gün engelleyin" ise istihbarattır: sizinle ilgilidir, tarih taşır ve bir eylemle biter.
Tehdit istihbaratının dört türü nelerdir?
Tehdit istihbaratı, kimin kullandığına ve ne kadar ileriye baktığına göre genellikle dört türe ayrılır: stratejik, operasyonel, taktik ve teknik. Bu ayrım bir standart değil, yerleşmiş bir alışkanlıktır; bazı ekipler son ikisini tek türde birleştirir.
| Tür | Cevapladığı soru | Tipik biçim | Asıl okuru |
|---|---|---|---|
| Stratejik | Bizi kim, neden hedef alıyor? | Kısa değerlendirmeler, eğilim raporları | Yöneticiler, risk sorumluları |
| Operasyonel | Hangi kampanya geliyor? | Kampanya ve olay raporları | Güvenlik yöneticileri, müdahale ekipleri |
| Taktik | Bu saldırganlar nasıl çalışıyor? | Saldırgan yöntemleri (TTP) | SOC analistleri, tespit mühendisleri |
| Teknik | Tam olarak neyi engelleyeceğiz? | IP adresleri, alan adları, hash'ler | Güvenlik duvarı, e-posta filtresi, SIEM |
Stratejik istihbarat bütçe ve risk kararlarına dayanak olur; örneğin fidye yazılımı gruplarının sizin sektörünüzde, sizin büyüklüğünüzdeki şirketlere saldırıp saldırmadığını anlatır. Kısadır ve sade bir dille yazılır.
Operasyonel istihbarat tek bir kampanyayla ilgilidir: onu kimin yürüttüğü, neyi hedef aldığı ve ne zaman beklendiği. Sahte fatura e-postalarının bu hafta lojistik firmalarına ulaştığını bildiren bir sektör uyarısı operasyoneldir.
Taktik istihbarat davranışı anlatır: saldırganların içeri nasıl girdiğini, ağda nasıl ilerlediğini ve veriyi nasıl dışarı çıkardığını. Güvenlik uyarılarını karşılayan ekip, yani güvenlik operasyon merkezi (SOC), bu bilgiyle tek bir adresi değil yöntemi yakalayan tespit kuralları yazar.
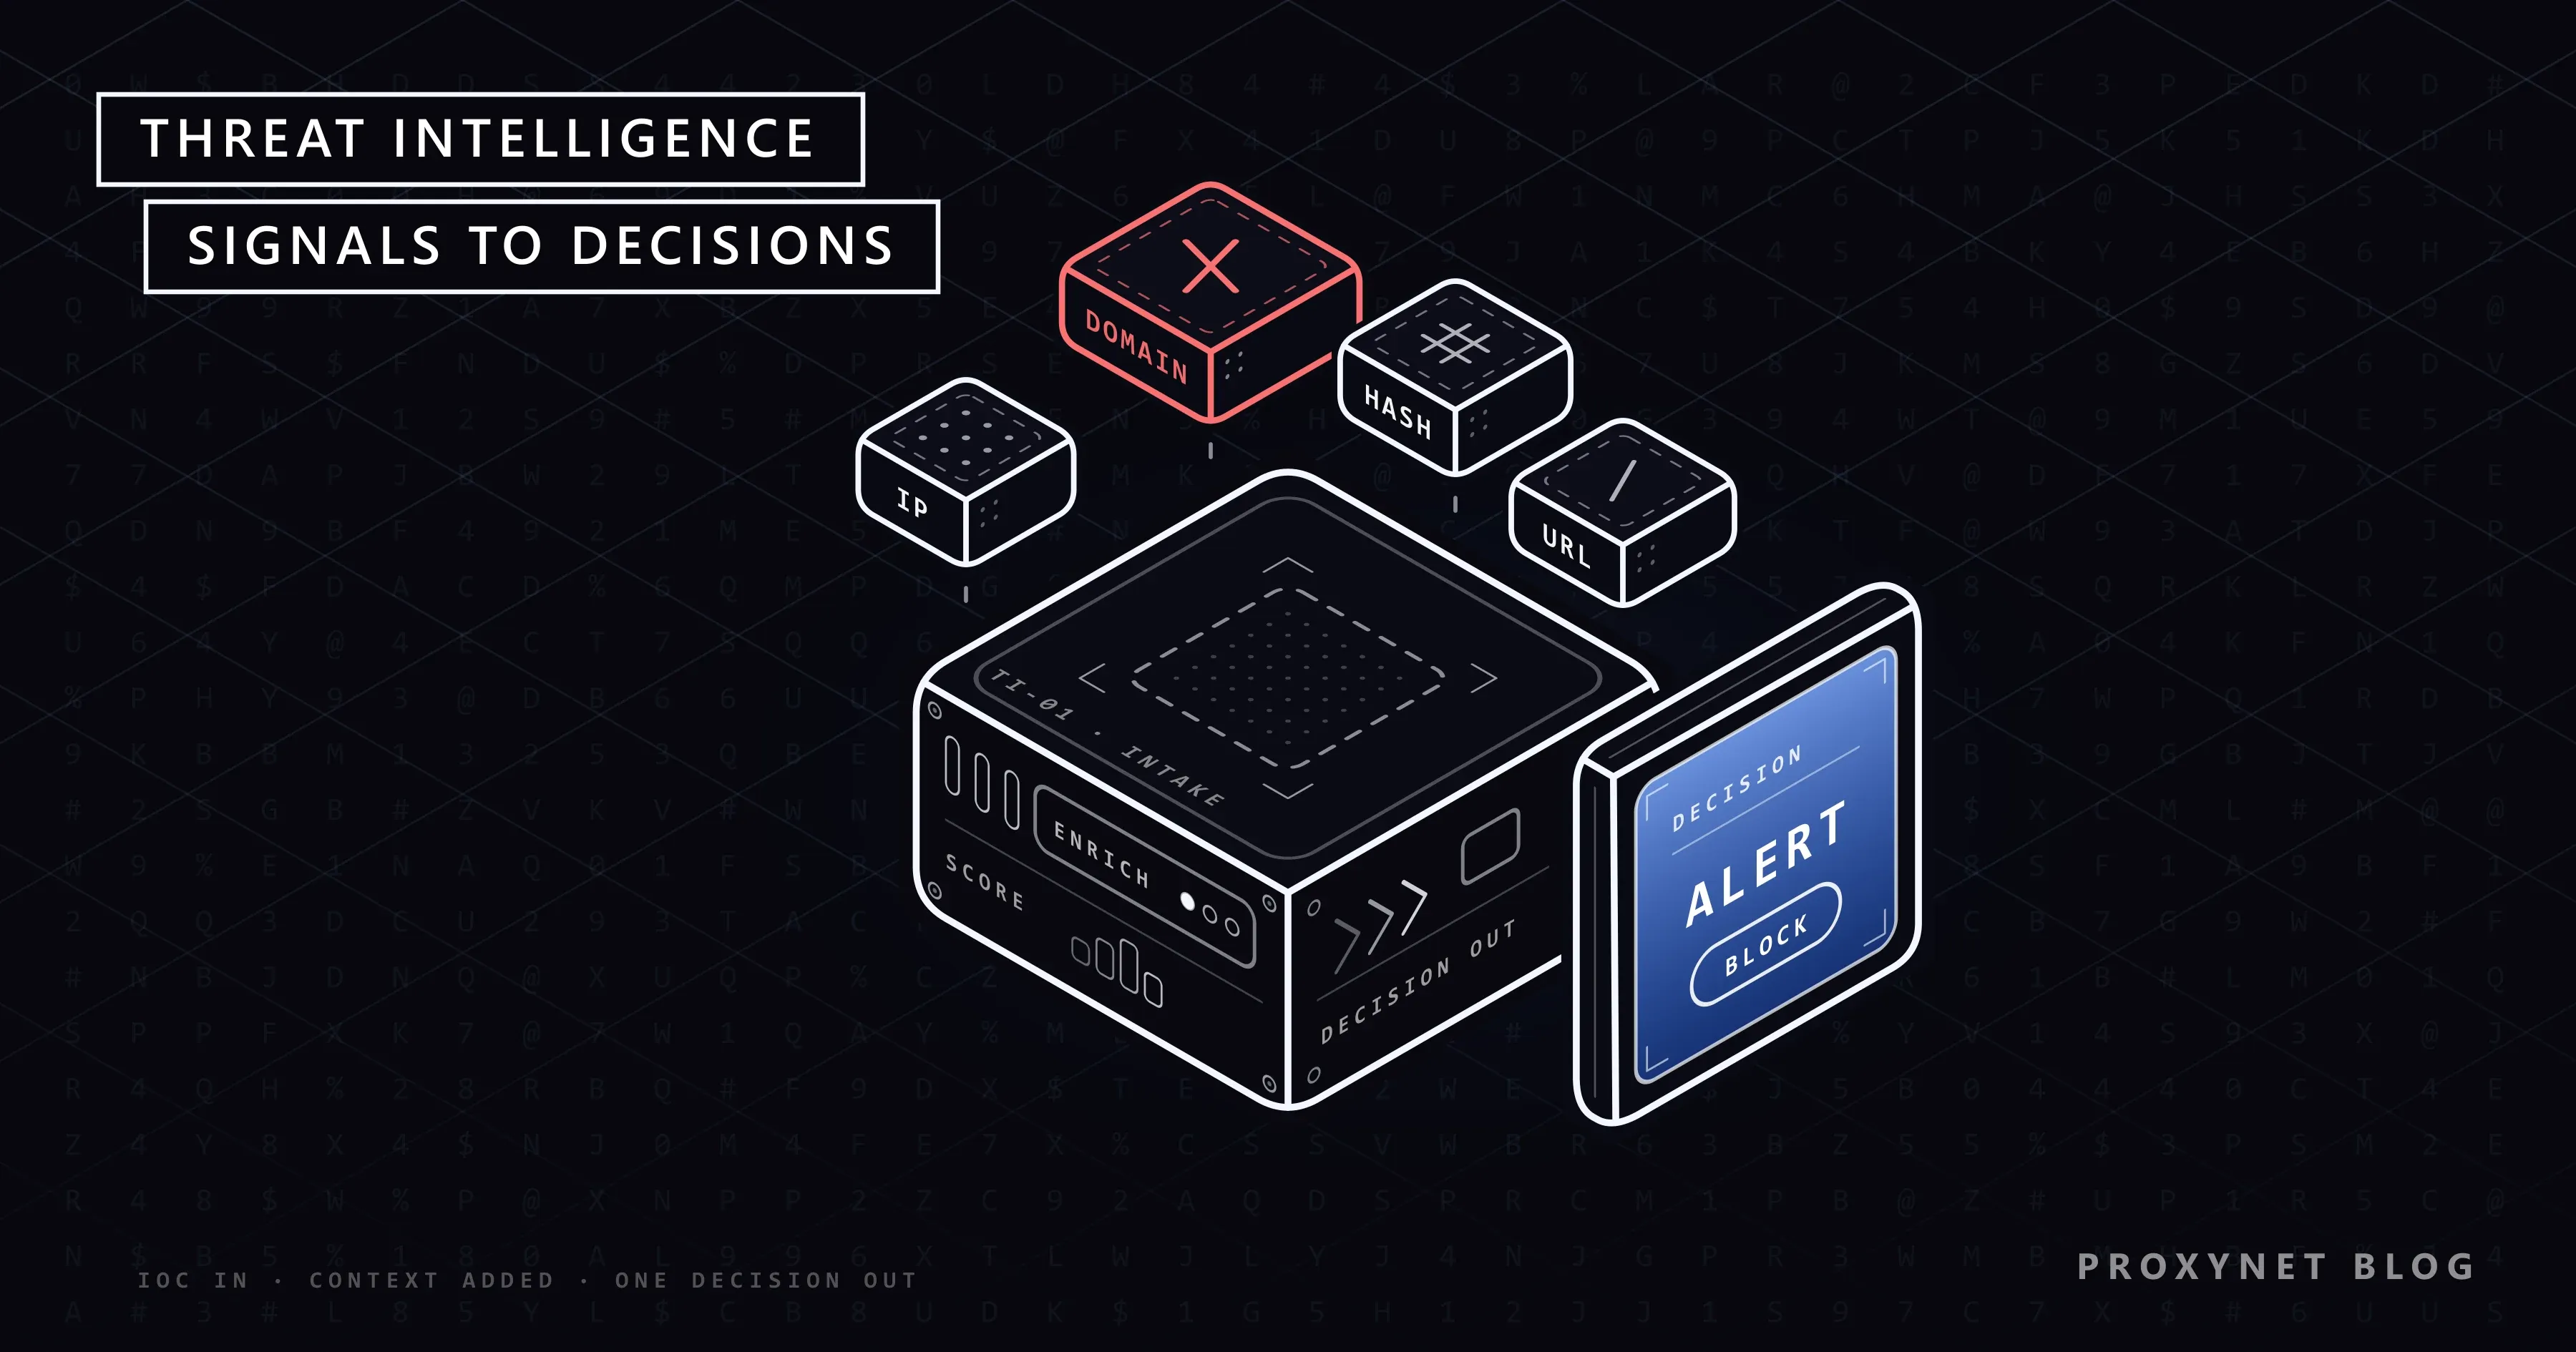
Teknik istihbarat en somut ve en kısa ömürlü olanıdır: bir makinenin eşleştirebileceği göstergeler, örneğin bir oltalama bağlantısındaki alan adı ya da kötü amaçlı bir dosyanın hash'i. Hash, dosyanın içeriğinden hesaplanan kısa bir parmak izidir; dosyanın tek bir baytı değişse hash de değişir.
Tehdit istihbaratı döngüsü nasıl işler?
Ekipler tehdit istihbaratını, devlet istihbaratından devralınan ve kendini tekrarlayan altı adımlı bir döngüyle üretir. Son adım ekibi yeniden ilk adıma götürür.
- Yönlendirme. İstihbaratın hangi soruları kimin için cevaplayacağına karar verin. "Kullandığımız yazılımlardaki hangi güvenlik açıkları şu anda istismar ediliyor?" iyi tanımlanmış bir ihtiyaçtır; "hackerlar hakkında her şey" ise değildir.
- Toplama. Bu sorulara cevap verebilecek kaynaklardan veri toplayın: kendi kayıtlarınız, açık kaynaklar, akışlar, sektör grupları ve ulusal kurumlar.
- İşleme. Veriyi tek bir biçime getirin: tekrarları ayıklayın, biçimleri dönüştürün, raporları çevirin ve bir adresin hangi ağa ait olduğu gibi bağlam bilgileri ekleyin.
- Analiz. Verinin sizin için ne anlama geldiğine karar verin: sizinle ilgili mi, kaynak ne kadar güvenilir, ne kadar eminsiniz, sırada ne yapılmalı?
- Dağıtım. Sonucu her okurun kullandığı biçimde iletin: güvenlik duvarına engel listesi, SOC'ye tespit kuralı, yönetime tek sayfalık bir özet.
- Geri bildirim. Okurlara işe yarayıp yaramadığını sorun; örneğin engel listesi yanlış alarmlara yol açtı mı? Cevaplar bir sonraki turu şekillendirir.
Tehdit istihbaratı nereden gelir?
Tehdit istihbaratı beş tür kaynaktan gelir ve en değerlisi çoğu zaman kendi ağınızdır. Her kaynağın bir kör noktası vardır; ekipler bu yüzden onları birlikte kullanır.
- İç veriler. E-posta filtrelerinin, güvenlik duvarlarının ve uç noktaların kayıtları ile geçmiş olayların notları, saldırganların size karşı gerçekte neyi denediğini gösterir.
- Açık kaynaklar. Haberler, güvenlik araştırmaları, herkese açık kod depoları, sertifika kayıtları ve alan adı kayıtları. Herkese açık bilgiyi toplayıp doğrulamak başlı başına bir disiplindir; onu OSINT Nedir? yazısında anlattık.
- Ticari kaynaklar. Ücretli gösterge akışları ve güvenlik şirketlerinin takip ettiği gruplar hakkında yayımladığı raporlar; her şirket ağırlıkla kendi müşterilerini görür.
- Sektörel paylaşım. Bilgi paylaşım ve analiz merkezleri (ISAC), bankacılık ya da enerji gibi tek bir sektördeki şirketleri, belirlenmiş kurallar altında uyarı paylaşmak için bir araya getirir.
- Ulusal kurumlar. Ulusal bilgisayar olaylarına müdahale ekipleri (CERT), ülke düzeyindeki olayları ele alır ve uyarılar yayımlar. ABD'de siber güvenlik ajansı CISA, Bilinen İstismar Edilen Güvenlik Açıkları (Known Exploited Vulnerabilities, KEV) kataloğunu tutar. Türkiye'de ise Ulusal Siber Olaylara Müdahale Merkezi'nin (USOM) hizmetlerini artık yürüten Siber Güvenlik Başkanlığı, oltalama sayfaları ve kötü amaçlı yazılımları yöneten komuta kontrol sunucuları gibi türlere ayrılmış bir zararlı bağlantı listesi yayımlar.
IOC ile TTP arasındaki fark nedir?
İhlal göstergesi (indicator of compromise, IOC) bir saldırının geride bıraktığı izdir; TTP ise saldırganın yöntemini anlatır. IOC'ler bir makinenin arayabileceği şeylerdir: bir IP adresi, bir alan adı, bir URL, bir dosya hash'i, bir e-posta konu satırı. TTP, taktik, teknik ve prosedürlerin (tactics, techniques and procedures) kısaltmasıdır: hedef (içeri girmek, şifre çalmak), hedefe ulaşma yolu (bir oltalama bağlantısı) ve belirli bir grubun izlediği adımların ayrıntısı.
İkisi çok farklı hızda eskir. Saldırgan bir oltalama sayfasını dakikalar içinde yeni bir alan adına taşıyabilir, ama bütün bir operasyonun işleyişini değiştirmesi haftalar alır. Güvenlik analisti David Bianco bunu "Acı Piramidi" (Pyramid of Pain) diye çizdi: tabandaki hash'leri ve IP adreslerini değiştirmek saldırgana neredeyse hiçbir şeye mal olmaz, tepedeki davranışı değiştirmek ise en pahalısıdır. IOC'leri engellemek hızlıdır ama etkisi kısa sürer; TTP'lere dayanan tespitler daha uzun ömürlüdür.
MITRE ATT&CK, TTP'ler için ortak dildir. ABD'li kâr amacı gütmeyen kuruluş MITRE onu, gerçek dünyadaki gözlemlere dayanan ve herkesin erişebildiği bir saldırgan taktik ve teknikleri bilgi tabanı olarak tanımlar. Her tekniğin bir kimlik numarası vardır: T1566, İlk Erişim (Initial Access) taktiği altındaki Oltalama (Phishing) tekniğidir; bu yüzden "T1566.002" (hedefli oltalama bağlantısı) diyen bir rapor her okura aynı şeyi söyler. Ekipler kendi uyarılarını da bu matrise eşleyerek hangi teknikleri hiç fark etmeyeceklerini görür.
Tehdit istihbaratı nasıl paylaşılır?
Tehdit istihbaratı, bir kurumun bulgusu başka bir kurumun araçlarına elle yeniden yazılmadan ulaşsın diye standart biçimlerle paylaşılır. NIST'in tehdit bilgisi paylaşımı rehberi SP 800-150 paylaşmaya değer bilgileri sayar: ihlal göstergeleri, saldırgan TTP'leri, önerilen savunma adımları ve olay analizlerinin bulguları.
STIX ve TAXII, bu bilgi alışverişi için standart kuruluşu OASIS'in yürüttüğü iki açık standarttır. STIX (Structured Threat Information Expression), istihbaratı birbirine bağlı JSON nesneleri olarak anlatır; örneğin bir gösterge (Indicator), bir kötü amaçlı yazılım ailesi (Malware), bir tehdit aktörü (Threat Actor) ve onun kullandığı saldırı kalıbı (Attack Pattern). TAXII (Trusted Automated Exchange of Intelligence Information) ise STIX içeriğini sunucularla istemciler arasında taşıyan, HTTPS tabanlı protokoldür.
Trafik Işığı Protokolü (Traffic Light Protocol, TLP), paylaşılan bir bilginin ne kadar uzağa gidebileceğini söyler. Olay müdahale ekiplerinin küresel forumu FIRST tarafından yayımlanan 2.0 sürümünde beş etiket vardır: TLP:RED yalnız adı geçen alıcılar için, TLP:AMBER alıcının kurumunda ve müşterilerinde yalnız bilmesi gerekenler için, TLP:AMBER+STRICT yalnız alıcının kurumu için, TLP:GREEN daha geniş topluluk için ama herkese açık kanallarda değil, TLP:CLEAR ise herkes için. Etiket teknik bir kilit değil, insanlar arasındaki bir anlaşmadır.
Tehdit istihbaratı akışları ve platformları nedir?
Tehdit istihbaratı akışı (feed), TAXII üzerinden ya da CSV veya JSON dosyaları olarak gelen ve sürekli güncellenen bir gösterge listesidir; tehdit istihbaratı platformu (TIP) ise birden fazla akışı toplayıp kullanılır hâle getiren yazılımdır. Bazı akışlar ücretsizdir: CISA, KEV kataloğunu kamu malı (public domain) CSV ve JSON dosyaları olarak yayımlar; Siber Güvenlik Başkanlığı'nın zararlı bağlantı listesi de bir API sunar.
Bir akışın değeri büyüklüğünden gelmez. İşe yarayan akışı gürültülü olandan dört soru ayırır:
- Güncellik: yeni göstergeler ne kadar hızlı ekleniyor, eskileri ne kadar hızlı çıkarılıyor?
- Bağlam: her kayıt ne olduğunu ve ne zaman görüldüğünü söylüyor mu?
- İlgi: sektörünüzün ve bölgenizin karşılaştığı tehditleri kapsıyor mu?
- Örtüşme: bunun ne kadarını zaten başka bir kaynaktan alıyorsunuz?
Platform tekrarları ayıklar, her göstergeye bir puan verir, bir adresin hangi ağa ait olduğu gibi bağlam ekler ve sonucu bu bilgiyle iş gören araçlara gönderir: güvenlik duvarına, e-posta filtresine ve kayıtları toplayıp aranabilir kılan SIEM'e (güvenlik bilgi ve olay yönetimi sistemi).
Güvenlik ekipleri tehdit istihbaratını nasıl kullanır?
Engelleme ve uyarı. Yeni göstergeler güvenlik duvarına, DNS çözümleyiciye ve e-posta filtresine, her biri bir son kullanma tarihiyle gönderilir. Geçen ayın kayıtlarında çıkan bir eşleşme, engelden önce içeri bir şey girip girmediğine bakmak için yeterli bir nedendir.
Yamaları doğru sırayla uygulamak. CISA bir güvenlik açığını KEV kataloğuna ancak istismar edildiğine dair kanıt varsa ekler ve yalnız ABD federal kurumlarını değil, bütün kurumları önce bu açıkları kapatmaya teşvik eder. Kullandığınız yazılımları katalogla karşılaştırmak, gerekçesi kolay anlatılan kısa bir yama listesi verir.
Oltalamaya müdahale. Çalışanlar şüpheli bir e-postayı bildirdiğinde analist, iletideki bağlantıları ve gönderen alan adlarını akışlarla karşılaştırır, aynı iletiyi alan başka kişileri e-posta kayıtlarında arar ve sayfanın kapatılması için bildirimde bulunur.
Marka ve dolandırıcılık takibi. Benzer alan adları, giriş sayfanızın kopyaları ve sahte destek hesapları, kendi adınızla ilgili tehdit istihbaratıdır.
Tehdit avcılığı ve olay müdahalesi. Tehdit avcıları "bu grup oltalama tıklamasından sonra oturum çerezlerini çalıyor" gibi bir TTP'den yola çıkar ve kayıtlarda onun izini arar. Bir olay sırasında saldırganın bir sonraki adımda genellikle ne yaptığını bilmek, müdahale ekibine nereye bakacağını söyler.
Tehdit istihbaratının sınırları nelerdir?
Tehdit istihbaratı belirsizliği azaltır ama ortadan kaldırmaz; neredeyse her programda üç sorun ortaya çıkar.
Göstergeler eskir. Saldırganlar sunucuları saatlik kiralar; geçen ay bir oltalama sayfası barındıran adres bugün yasal bir mağazaya ait olabilir. Paylaşımlı barındırma hizmetleri ve içerik dağıtım ağları binlerce siteyi tek bir IP adresinin arkasına koyar; o adresi engellemek saldırgandan çok daha fazlasını keser. Bir adresin geçmişini nasıl devraldığını IP İtibarı Nedir? yazısında anlattık.
Yanlış alarm zaman yer. Zararsız trafikle günde onlarca kez eşleşen bir akış, analistlere onu görmezden gelmeyi öğretir; haklı çıktığı gün de dahil.
Hacim kapsama demek değildir. Her yeni akış, yeni tehditten çok örtüşme ekler. Bir güvenlik şirketi kendi müşterilerini, ulusal CERT kendisine yapılan bildirimleri görür; yalnız size yönelik bir saldırıyı ise yalnız kendi kayıtlarınız görür.
Analistler şüpheli sayfaları neden ayrı bir altyapıdan inceler?
Analistler ayrı bir altyapı kullanır, çünkü saldırganın sunucusu her ziyareti kaydeder ve birçok oltalama sayfası gerçek içeriğini yalnız hedef aldığı ziyaretçilere gösterir. Şüpheli bir bağlantıyı ofis ağından açmak, saldırgana hangi şirketin baktığını söyler; başka ülkelerden ya da veri merkezi ağlarından gelen ziyaretçileri eleyen bir oltalama kiti de analiste boş bir sayfa gösterir. Bu sayfaların gerçek giriş ekranlarını nasıl taklit ettiğini Phishing (Oltalama) Nedir? yazısında anlattık.
Güvenlik ekipleri bu yüzden böyle bağlantıları yalıtılmış bir tarayıcıda ya da sanal makinede, hiçbir gerçek kimlik bilgisi kullanmadan ve şirketle ilişkilendirilemeyen bir çıkış üzerinden açar. Sayfaların ziyaretçi ayırmadığı durumlarda bir akıştaki çok sayıda URL'yi kontrol etmek için Datacenter Proxy, ihtiyaç duyulan ülkede sabit adresler verir. Size özel (dedicated) datacenter IP'lerinde varsayılan olarak hedef site kısıtlaması bulunur; önceden belirlenmemiş URL'leri kontrol etmek için ücretli "Tüm web sitelerine erişim" seçeneği gerekir.
Bir sayfa sahte giriş ekranını yalnız tek bir ülkedeki ev bağlantılarına gösteriyorsa analist kontrolü, hedeflenen müşterinin göreceği biçimde, o ülke ve şehirdeki bir Residential Proxy çıkışı üzerinden tekrarlar. İş, kanıt toplayıp sayfayı bildirmek için yapılan birkaç sayfa yüklemesinden ibarettir; asla form doldurmak ya da saldırganla etkileşime girmek değildir.
Sık yapılan hatalar
- Soru sormadan toplamak. Yazılı ihtiyaçlar olmadan satın alınan akışlar karar değil, gürültü üretir.
- Sonsuza kadar engellemek. Son kullanma tarihi olmayan bir gösterge, sonunda bir müşteriyi, bir iş ortağını ya da paylaşımlı bir sunucuyu engeller.
- Saldırganın kimliğine takılmak. Saldırının arkasında hangi ülkenin olduğunu bilmek, bir sonraki adımınızı nadiren değiştirir; tekniği bilmek ise değiştirir.
- Kendi kayıtlarınızı göz ardı etmek. İç olaylar ve oltalama bildirimleri elinizdeki en ilgili istihbarattır ve hiçbir maliyeti yoktur.
- Kurum ağından inceleme yapmak. Saldırgan sayfalarını ofis adreslerinden ya da kişisel hesaplarla açmak, saldırgana kimin izlediğini söyler.
Karar rehberi
| Durumunuz | İlk adım |
|---|---|
| Küçük ekip, SOC yok | Önce KEV kataloğundaki açıkları kapatın; ulusal CERT'in uyarılarını okuyun |
| Çalışanlar sık sık oltalama bildiriyor | Bildirilen bağlantıları akışlarla karşılaştırın; e-posta kayıtlarında diğer alıcıları arayın |
| Zaten bir SIEM kullanıyorsunuz | Bir ya da iki ilgili akış; her gösterge bir son kullanma tarihiyle |
| Yönetim "hedef miyiz?" diye soruyor | Her çeyrekte kısa bir stratejik değerlendirme |
| Sektörünüzdeki şirketler uyarı paylaşıyor | Sektörünüzün bilgi paylaşım merkezine (ISAC) katılın, TLP etiketlerine uyun |
| Analistler şüpheli URL'leri açıyor | Yalıtılmış tarayıcı, hedef ülkede bir proxy çıkışı, gerçek kimlik bilgisi yok |
Sıkça sorulan sorular
Tehdit istihbaratı ile tehdit avcılığı arasındaki fark nedir?
Tehdit istihbaratı saldırganların ne yaptığını söyler; tehdit avcılığı ise bunu sizin sistemlerinizde zaten yapıp yapmadıklarının izini sürer. Av genellikle bir istihbarat bulgusundan, örneğin bir grubun kullandığı bilinen bir teknikten başlar; avcıların bulguları da yeni iç istihbarata dönüşür.
Ücretsiz tehdit istihbaratı akışları yeterli mi?
Başlangıç için çoğu zaman yeterlidir. CISA'nın KEV kataloğu ve ulusal CERT listeleri gibi resmî kaynaklar ücretsizdir; topluluk akışları da yaygın oltalama ve kötü amaçlı yazılım göstergelerini kapsar. Ücretsiz akışlarda çoğu zaman bağlam ve destek eksiktir; bu yüzden bir akışı fiyatına göre değil, ihtiyaçlarınızı karşılayıp karşılamadığına göre değerlendirin.
Tehdit istihbaratı analisti ne iş yapar?
Tehdit istihbaratı analisti, ham tehdit verisini kurumu savunan kişiler için cevaplara dönüştürür. İşi; rapor ve akış okumak, göstergeleri doğrulamak, saldırgan davranışını MITRE ATT&CK'e eşlemek ve SOC'ye, olay müdahale ekibine ve yönetime, ne kadar emin olduğunu da belirten değerlendirmeler yazmaktır.
Tehdit istihbaratı ile OSINT aynı şey mi?
Hayır. OSINT (açık kaynak istihbaratı) bir toplama yöntemidir: herkese açık kaynaklardan bilgi toplamak ve doğrulamak. Tehdit istihbaratı ise OSINT'i kurum içi kayıtlar, akışlar ve paylaşım gruplarıyla birlikte kaynaklarından biri olarak kullanan ve hepsini savunma kararlarına dönüştüren bir güvenlik disiplinidir.
Tehdit istihbaratı toplamak ve paylaşmak yasal mı?
Kendi sistemlerinizle ve herkese açık kaynaklarla yapıldığı ve kişisel verilerin korunması mevzuatına uyulduğu sürece evet. AB'de GDPR'ın 49. gerekçesi, ağ ve bilgi güvenliği için kesinlikle gerekli olan kişisel veri işlemeyi meşru menfaat sayar; NIS2 Direktifi'nin 29. maddesi de kurumların göstergeler ve saldırgan taktikleri dahil tehdit bilgisini gönüllülük esasıyla paylaşmasına imkân tanır. Türkiye'de 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) da kişinin temel hak ve özgürlüklerine zarar vermemek kaydıyla, veri sorumlusunun meşru menfaati için zorunlu olan veri işlemeye izin verir. Yetkiniz olmayan sistemlere erişmek ise amacı ne olursa olsun tehdit istihbaratı değildir.
Küçük şirketlerin tehdit istihbaratına ihtiyacı var mı?
Evet, ama bir platforma değil. Küçük bir ekip değerin çoğunu üç alışkanlıktan alır: önce KEV kataloğundaki açıkları kapatmak, ülkesindeki CERT'in uyarılarını okumak ve çalışanların oltalama bildirimlerini istihbarat olarak ele almak. Ücretli akışlar, getirdikleri bilgiye göre harekete geçecek zamanı olan biri bulunduğunda anlam kazanır.
Özet
Tehdit istihbaratı, bir kararı değiştirsin diye doğrulanmış ve bağlamına oturtulmuş saldırgan bilgisidir. Dört ayrı okur için dört türü vardır, akışlarla değil sorularla başlayan bir döngüyle üretilir ve önce sizin kayıtlarınızdan beslenir. Göstergeler hızlı engellemeye yarar ama eskir; MITRE ATT&CK'e eşlenen saldırgan yöntemleri daha uzun ömürlüdür. Bilgiyi STIX ve TAXII ile paylaşın, TLP etiketlerine uyun, her göstergeye bir son kullanma tarihi verin ve incelemeleri kurum ağının dışında tutun. Bu iş için ayrı bir araştırma trafiği kurmak isteyen ekipler, seçenekleri veri güvenliği sayfamızda bulabilir.