Um colega encaminha um e-mail que pede aos funcionários que confirmem seus dados da folha de pagamento. O link aponta para um domínio registrado há dois dias, e o filtro de e-mail já o viu em outras três caixas de entrada. Você deve bloquear o domínio, procurar quem clicou, avisar a equipe financeira ou fazer as três coisas? A resposta depende do que você sabe sobre o remetente e a campanha, e esse conhecimento é inteligência de ameaças.
Este artigo explica o que é inteligência de ameaças, seus quatro tipos e seu ciclo, de onde ela vem, como os indicadores se diferenciam do comportamento dos atacantes, como ela é compartilhada, para que servem os feeds e onde ela deixa a desejar. Ele foi escrito para quem defende; não há rankings de ferramentas nem nada que um atacante possa usar.
O que é inteligência de ameaças?
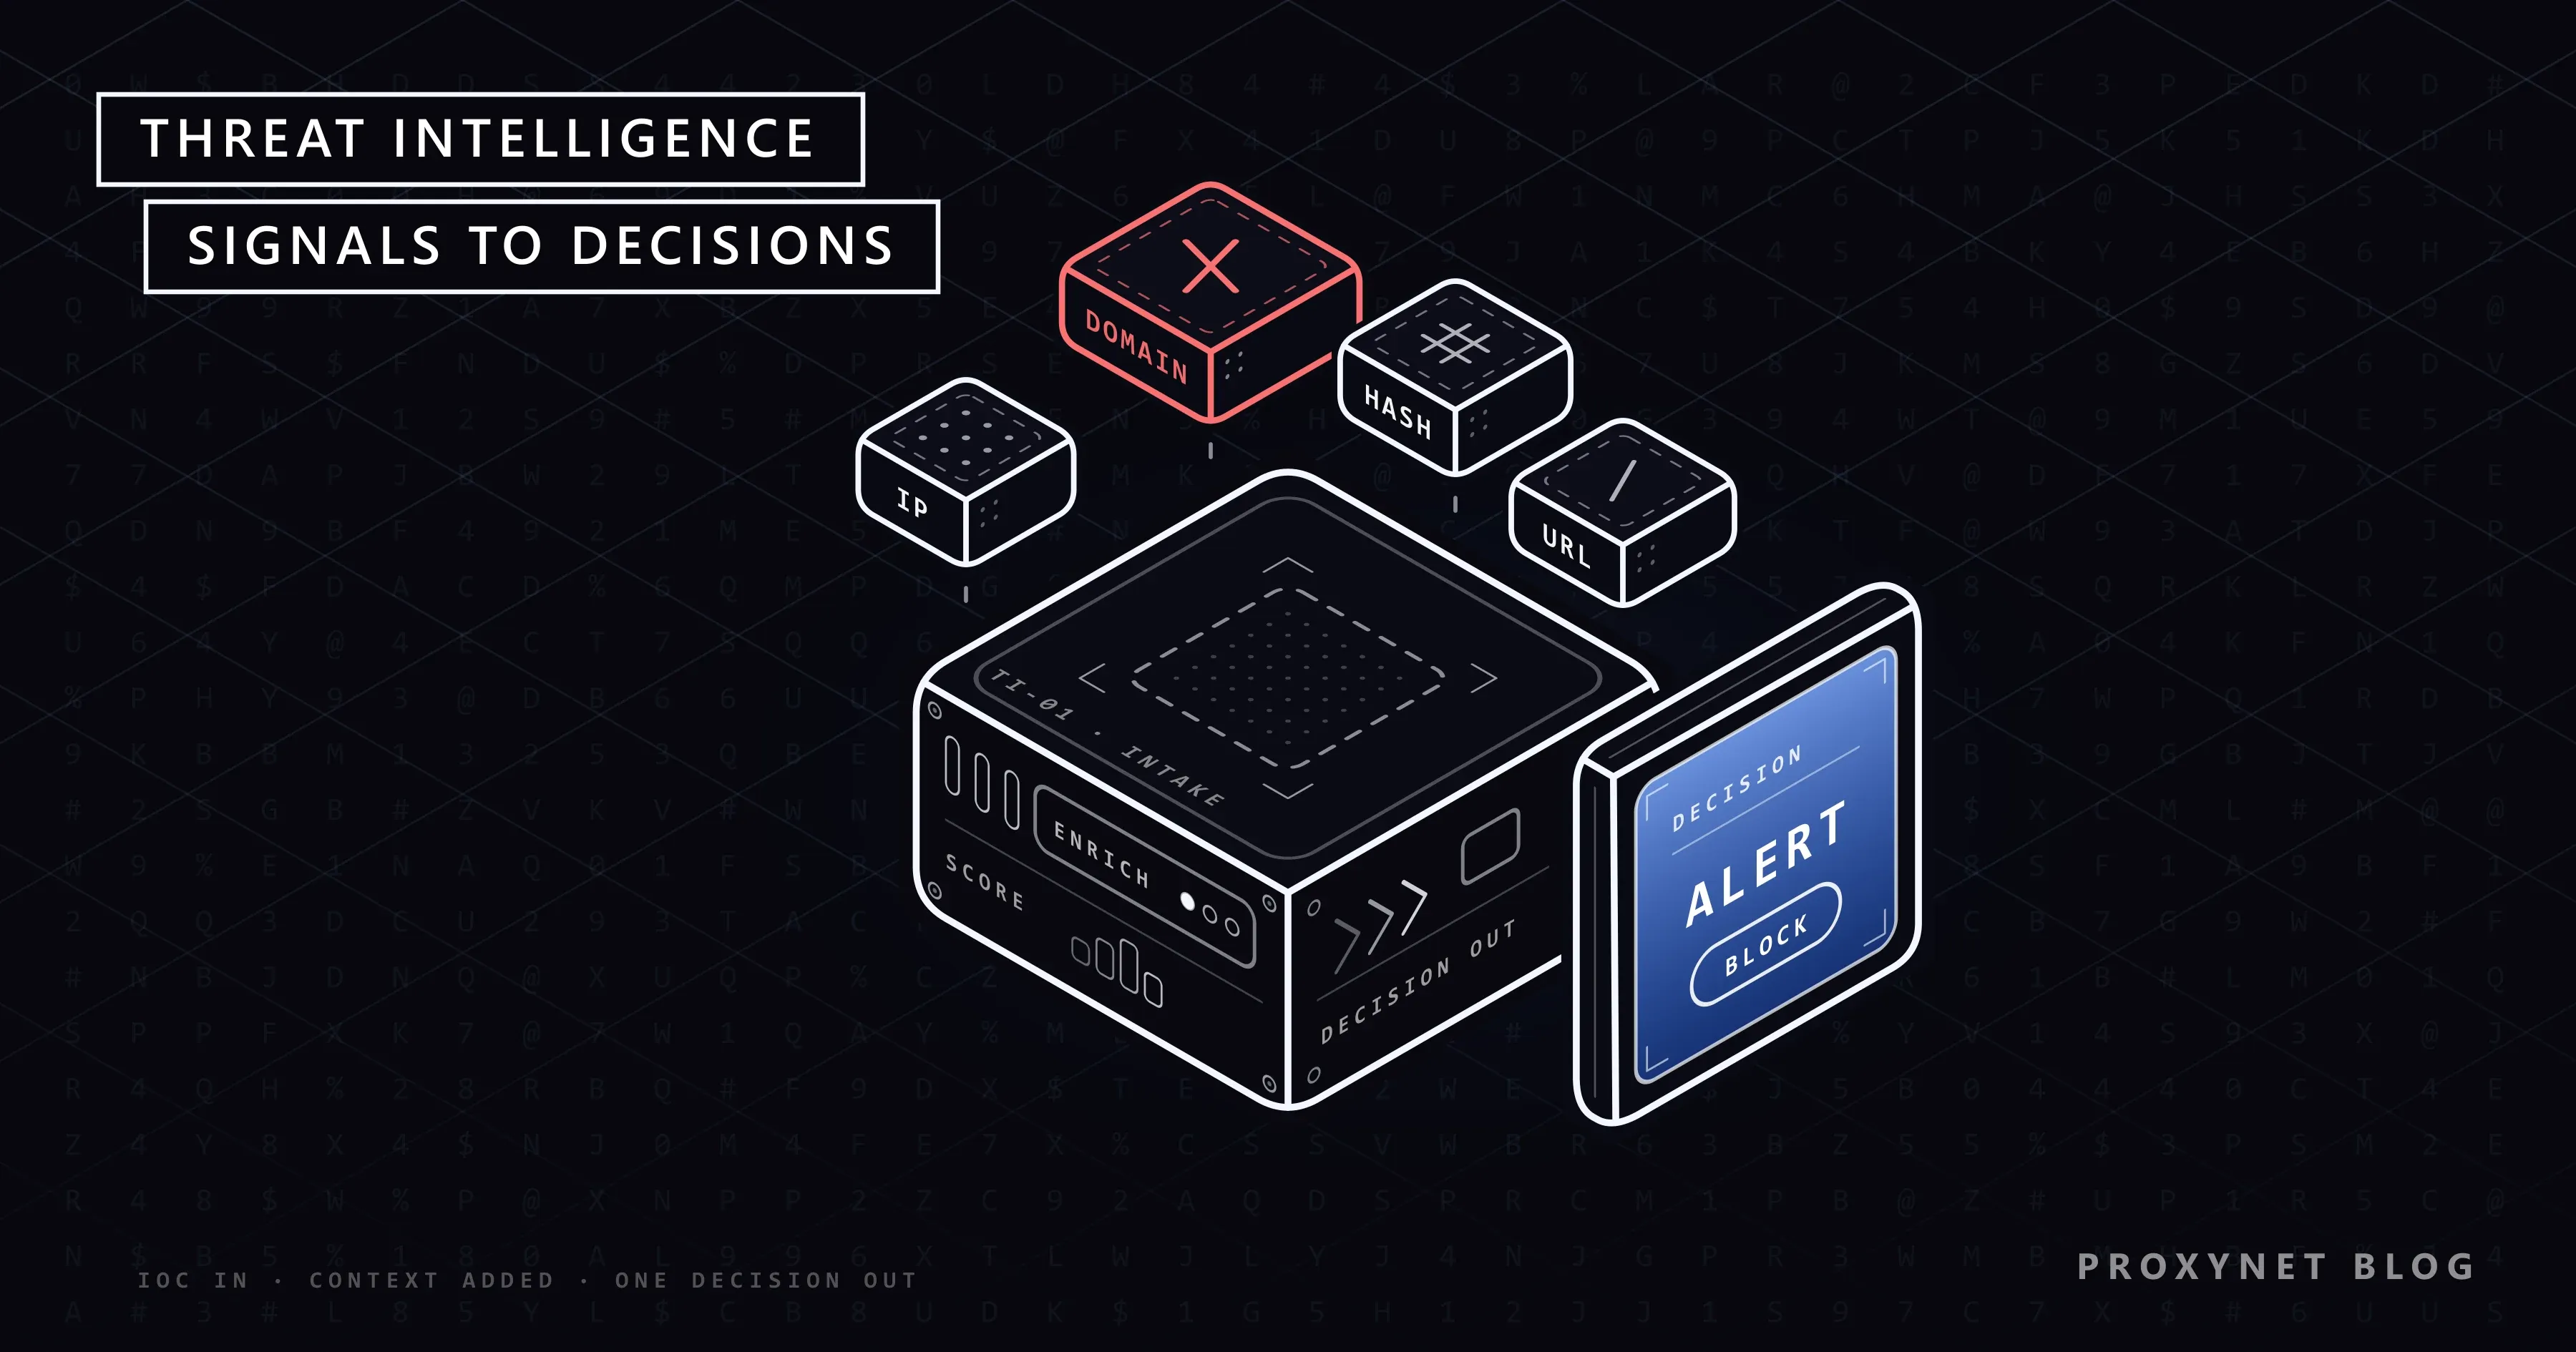
Inteligência de ameaças é informação sobre ameaças que foi analisada e colocada em contexto para apoiar uma decisão. O Instituto Nacional de Padrões e Tecnologia (NIST) dos Estados Unidos a define como informação sobre ameaças que foi agregada, transformada, analisada, interpretada ou enriquecida para dar à tomada de decisão o contexto de que ela precisa. A área também é chamada de inteligência de ciberameaças (cyber threat intelligence, CTI); os dois nomes significam a mesma coisa.
A diferença entre dado e inteligência fica mais clara com um exemplo. Um endereço IP em um log é um dado. "Este endereço hospedou na semana passada uma cópia da nossa página de login da VPN" é informação. "O grupo por trás dessa página ataca empresas do nosso setor pelos logins de acesso remoto, então ative o login multifator na VPN e bloqueie esses endereços por 30 dias" é inteligência: é relevante, tem data e termina em uma ação.
Quais são os quatro tipos de inteligência de ameaças?
A inteligência de ameaças costuma ser dividida em quatro tipos, conforme quem a usa e quão à frente ela olha: estratégica, operacional, tática e técnica. A divisão é uma convenção, não um padrão, e algumas equipes juntam as duas últimas.
| Tipo | Pergunta que responde | Forma típica | Leitor principal |
|---|---|---|---|
| Estratégica | Quem nos ataca e por quê? | Análises curtas, relatórios de tendências | Executivos, responsáveis por riscos |
| Operacional | Que campanha está vindo? | Relatórios de campanhas e incidentes | Gestores de segurança, equipes de resposta |
| Tática | Como esses atacantes agem? | Métodos de ataque (TTPs) | Analistas de SOC, engenheiros de detecção |
| Técnica | O que exatamente bloqueamos? | Endereços IP, domínios, hashes | Firewalls, filtros de e-mail, SIEM |
A inteligência estratégica apoia decisões de orçamento e risco, como saber se grupos de ransomware estão atacando empresas do seu porte no seu setor. Ela é curta e escrita em linguagem simples.
A inteligência operacional trata de uma campanha específica: quem a conduz, qual é o alvo e quando. Um alerta setorial de que e-mails com faturas falsas estão chegando a empresas de logística nesta semana é inteligência operacional.
A inteligência tática descreve comportamento: como os atacantes entram, se movem dentro de uma rede e levam dados. O centro de operações de segurança (SOC), a equipe que cuida dos alertas, usa essa inteligência para escrever detecções que pegam um método, e não um único endereço.
A inteligência técnica é a mais concreta e a de vida mais curta: indicadores que uma máquina consegue comparar, como um domínio em um link de phishing ou o hash de um arquivo malicioso. Um hash é uma impressão digital curta calculada a partir do conteúdo de um arquivo; mude um único byte e o hash muda.
Como funciona o ciclo da inteligência de ameaças?
As equipes produzem inteligência de ameaças em um ciclo repetido de seis etapas, herdado do trabalho de inteligência dos governos. A última etapa leva a equipe de volta à primeira.
- Direcionamento. Decida quais perguntas a inteligência precisa responder e para quem. "Quais vulnerabilidades do software que usamos estão sendo exploradas agora?" é um bom requisito; "tudo sobre hackers" não é.
- Coleta. Reúna dados das fontes que podem responder a essas perguntas: seus próprios logs, fontes públicas, feeds, grupos setoriais e agências nacionais.
- Processamento. Coloque os dados em um formato único: remova duplicatas, converta formatos, traduza relatórios e acrescente contexto, como a rede à qual um endereço pertence.
- Análise. Avalie o que isso significa para você: é relevante, quão confiável é a fonte, qual é o seu grau de confiança, o que deve acontecer em seguida?
- Disseminação. Entregue o resultado no formato que cada público usa: uma lista de bloqueio para o firewall, uma regra de detecção para o SOC, um resumo de uma página para a diretoria.
- Feedback. Pergunte aos leitores se ajudou, por exemplo se a lista de bloqueio gerou alarmes falsos. As respostas moldam a próxima rodada.
De onde vem a inteligência de ameaças?
A inteligência de ameaças vem de cinco tipos de fonte, e a mais valiosa costuma ser a sua própria rede. Cada uma tem um ponto cego, por isso as equipes as combinam.
- Dados internos. Logs de filtros de e-mail, firewalls e endpoints, além de anotações de incidentes anteriores, mostram o que os atacantes de fato tentaram contra você.
- Fontes abertas. Notícias, pesquisas de segurança, repositórios públicos de código, logs de certificados e registros de domínios. Coletar e verificar informação pública é uma disciplina à parte, explicada em O que é OSINT?
- Fontes comerciais. Feeds pagos de indicadores e os relatórios que empresas de segurança publicam sobre os grupos que acompanham; cada empresa vê principalmente os próprios clientes.
- Compartilhamento setorial. Os centros de compartilhamento e análise de informações (ISACs) reúnem empresas de um setor, como bancos ou energia, para trocar alertas sob regras combinadas.
- Agências nacionais. Um CERT (grupo de resposta a emergências de computador) trata incidentes em nível nacional e publica alertas. Nos Estados Unidos, a agência de cibersegurança CISA mantém o catálogo de vulnerabilidades exploradas conhecidas (Known Exploited Vulnerabilities, KEV); na Türkiye, a Presidência de Segurança Cibernética, que hoje opera os serviços do centro nacional de resposta USOM, publica uma lista de endereços maliciosos agrupados por tipo, como páginas de phishing e servidores de controle de malware.
Qual é a diferença entre IOCs e TTPs?
Um indicador de comprometimento (IOC) é um rastro que um ataque deixa; as TTPs descrevem o método do atacante. IOCs são coisas que uma máquina consegue procurar: um endereço IP, um domínio, uma URL, um hash de arquivo, o assunto de um e-mail. TTP significa táticas, técnicas e procedimentos: o objetivo (entrar, roubar senhas), o caminho para chegar lá (um link de phishing) e os passos exatos que um grupo segue.
Os dois envelhecem em velocidades muito diferentes. Um atacante consegue mudar uma página de phishing para um domínio novo em minutos, mas mudar o funcionamento de uma operação inteira leva semanas. O analista de segurança David Bianco representou isso como a "pirâmide da dor" (Pyramid of Pain): substituir hashes e endereços IP, na base, quase não custa nada ao atacante, e o comportamento, no topo, é o que custa mais. Bloquear IOCs é rápido, mas perde a validade; detecções baseadas em TTPs duram mais.
MITRE ATT&CK é o vocabulário comum para TTPs. A MITRE, uma organização sem fins lucrativos dos Estados Unidos, o descreve como uma base de conhecimento acessível no mundo todo sobre táticas e técnicas de adversários, baseada em observações do mundo real. Cada técnica tem um identificador: T1566 é Phishing, sob a tática Initial Access (acesso inicial), então um relatório que cita "T1566.002" (um link de spearphishing) significa a mesma coisa para qualquer leitor. As equipes também mapeiam os próprios alertas na matriz para ver quais técnicas elas nem perceberiam.
Como a inteligência de ameaças é compartilhada?
A inteligência de ameaças é compartilhada em formatos padrão para que a descoberta de uma organização chegue às ferramentas de outra sem redigitação. O guia do NIST sobre compartilhamento de informações de ameaças, o SP 800-150, lista o que vale a pena repassar: indicadores, TTPs de atacantes, ações defensivas sugeridas e conclusões de incidentes.
STIX e TAXII são os dois padrões abertos para essa troca, mantidos pela organização de padronização OASIS. O STIX (Structured Threat Information Expression) descreve a inteligência como objetos JSON interligados, como um indicador (Indicator), uma família de malware (Malware), um agente de ameaça (Threat Actor) e o padrão de ataque (Attack Pattern) que ele usa. O TAXII (Trusted Automated Exchange of Intelligence Information) é o protocolo baseado em HTTPS que transporta STIX entre servidores e clientes.
O Traffic Light Protocol (TLP), o protocolo do semáforo, diz até onde um item compartilhado pode circular. A versão 2.0, publicada pelo FIRST, o fórum global de equipes de resposta a incidentes, tem cinco rótulos: TLP:RED só para os destinatários nomeados, TLP:AMBER para a organização deles e seus clientes, conforme a necessidade de saber, TLP:AMBER+STRICT só para a organização, TLP:GREEN para a comunidade ampla, mas não para canais públicos, e TLP:CLEAR para qualquer pessoa. O rótulo é um acordo entre pessoas, não uma trava técnica.
O que são feeds e plataformas de inteligência de ameaças?
Um feed de inteligência de ameaças é um fluxo de indicadores atualizado continuamente, entregue via TAXII ou em arquivos CSV ou JSON; uma plataforma de inteligência de ameaças (TIP) é o software que reúne vários feeds e os torna utilizáveis. Alguns feeds não custam nada: a CISA publica o catálogo KEV em arquivos CSV e JSON de domínio público, e a lista nacional de endereços maliciosos da Türkiye oferece uma API.
O valor de um feed não está no tamanho. Quatro perguntas separam um feed útil de um feed ruidoso:
- Atualidade: com que rapidez indicadores novos entram e os antigos saem?
- Contexto: cada entrada diz o que é e quando foi vista?
- Relevância: cobre as ameaças que o seu setor e a sua região enfrentam?
- Sobreposição: quanto do conteúdo você já recebe por outras fontes?
Uma plataforma remove duplicatas, atribui uma pontuação a cada indicador, acrescenta contexto, como a rede dona de um endereço, e envia o resultado para as ferramentas que agem com base nele: o firewall, o filtro de e-mail e o SIEM (sistema de gerenciamento de informações e eventos de segurança, que coleta os logs e permite pesquisar neles).
Como as equipes de segurança usam a inteligência de ameaças?
Bloqueio e alertas. Indicadores recentes vão para o firewall, o resolvedor DNS e o filtro de e-mail, cada um com data de validade. Uma correspondência nos logs do mês passado é motivo para verificar se algo entrou antes do bloqueio.
Corrigir na ordem certa. A CISA só inclui uma vulnerabilidade no catálogo KEV quando há evidência de que ela está sendo explorada, e incentiva todas as organizações, não só as agências federais dos Estados Unidos, a corrigir essas primeiro. Comparar o software que você usa com o catálogo gera uma lista curta de correções, fácil de justificar.
Resposta a phishing. Quando os funcionários denunciam um e-mail suspeito, o analista confere os links e os domínios do remetente com os feeds, pesquisa nos logs de e-mail outros destinatários e denuncia a página para que seja derrubada.
Monitoramento de marca e fraude. Domínios parecidos, cópias da sua página de login e contas falsas de suporte são inteligência de ameaças sobre o seu próprio nome.
Caça a ameaças e resposta a incidentes. Na caça a ameaças (threat hunting), a busca ativa por atacantes dentro da rede, os analistas partem de uma TTP, como "este grupo rouba cookies de sessão depois de um clique de phishing", e a procuram nos logs. Durante um incidente, saber o próximo passo habitual de um atacante mostra às equipes de resposta onde procurar.
Quais são os limites da inteligência de ameaças?
A inteligência de ameaças reduz a incerteza, mas não a elimina, e três problemas aparecem em quase todo programa.
Indicadores ficam obsoletos. Atacantes alugam servidores por hora, e um endereço que hospedou uma página de phishing no mês passado pode pertencer hoje a uma loja legítima. Hospedagem compartilhada e redes de distribuição de conteúdo colocam milhares de sites atrás de um único endereço IP, então bloqueá-lo corta muito mais que o atacante; O que é reputação de IP e por que proxies são bloqueados explica como um endereço herda o seu histórico.
Falsos positivos custam tempo. Um feed que coincide com tráfego inofensivo dezenas de vezes por dia ensina os analistas a ignorá-lo, inclusive no dia em que ele acerta.
Volume não é cobertura. Cada feed novo acrescenta sobreposição mais rápido do que ameaças novas. Um fornecedor vê os próprios clientes, um CERT nacional vê as notificações que recebe, e só os seus próprios logs veem um ataque direcionado apenas a você.
Por que os analistas verificam páginas suspeitas a partir de uma infraestrutura separada?
Os analistas usam uma infraestrutura separada porque o servidor do atacante registra cada visita, e muitas páginas de phishing só mostram o conteúdo real aos visitantes que são alvo. Abrir um link suspeito pela rede do escritório diz ao atacante qual empresa está olhando, e um kit que filtra outros países ou redes de datacenter mostra ao analista uma página em branco; O que é phishing? descreve como essas páginas imitam logins reais.
Por isso, as equipes de segurança abrem esses links em um navegador isolado ou em uma máquina virtual, nunca com credenciais reais, por uma saída que não esteja ligada à empresa. Para verificar muitas URLs de um feed, quando as páginas não filtram visitantes, os Proxies de datacenter oferecem endereços fixos no país necessário. IPs dedicados de datacenter vêm por padrão com restrição de sites de destino, então verificar URLs arbitrárias exige a opção paga "Acesso a todos os sites".
Quando uma página mostra o login falso só para conexões domésticas de um país, o analista repete a verificação por uma saída dos Proxies residenciais nesse país e nessa cidade, do jeito que o cliente-alvo a veria. O trabalho se resume a alguns carregamentos de página para registrar evidências e denunciar a página, sem nunca preencher formulários ou interagir com o atacante.
Erros comuns
- Coletar antes de perguntar. Feeds comprados sem requisitos por escrito geram ruído, não decisões.
- Bloquear para sempre. Um indicador sem data de validade acaba bloqueando um cliente, um parceiro ou um servidor compartilhado.
- Correr atrás da atribuição. Saber qual país está por trás de um ataque raramente muda o que você faz em seguida; conhecer a técnica muda.
- Ignorar os próprios logs. Incidentes internos e denúncias de phishing são a sua inteligência mais relevante, e não custam nada.
- Investigar pela rede corporativa. Abrir páginas de atacantes a partir de endereços do escritório ou de contas pessoais diz ao atacante quem está observando.
Guia de decisão
| Sua situação | Comece por |
|---|---|
| Equipe pequena, sem SOC | Corrija primeiro as vulnerabilidades do catálogo KEV; leia os alertas do CERT do seu país |
| Funcionários denunciam phishing com frequência | Confira os links denunciados com os feeds; procure outros destinatários nos logs de e-mail |
| Você já usa um SIEM | Um ou dois feeds relevantes, cada indicador com data de validade |
| A diretoria pergunta "somos um alvo?" | Uma análise estratégica curta a cada trimestre |
| Empresas do seu setor compartilham alertas | Entre no ISAC do setor e siga os rótulos TLP |
| Analistas abrem URLs suspeitas | Navegador isolado, saída de proxy no país-alvo, nenhuma credencial real |
Perguntas frequentes
Qual é a diferença entre inteligência de ameaças e caça a ameaças?
A inteligência de ameaças diz o que os atacantes fazem; a caça a ameaças procura nos seus próprios sistemas sinais de que eles já fizeram isso. Uma caça costuma começar por uma descoberta de inteligência, como uma técnica que um grupo sabidamente usa, e o que os analistas encontram vira nova inteligência interna.
Feeds gratuitos de inteligência de ameaças são suficientes?
Muitas vezes são, no começo. Fontes governamentais, como o catálogo KEV da CISA e as listas dos CERTs nacionais, não custam nada, e feeds comunitários cobrem phishing e malware comuns. Feeds gratuitos costumam não ter contexto nem suporte, então avalie um feed por responder ou não aos seus requisitos, e não pelo preço.
O que faz um analista de inteligência de ameaças?
Um analista de inteligência de ameaças transforma dados brutos de ameaças em respostas para as pessoas que defendem a organização. O trabalho é ler relatórios e feeds, verificar indicadores, mapear o comportamento dos atacantes no MITRE ATT&CK e escrever análises para o SOC, as equipes de resposta a incidentes e a diretoria, cada uma com um nível de confiança declarado.
Inteligência de ameaças é o mesmo que OSINT?
Não. OSINT, a inteligência de fontes abertas, é um método de coleta: reunir e verificar informações de fontes públicas. A inteligência de ameaças é uma disciplina de segurança que usa OSINT como uma fonte entre várias, ao lado de logs internos, feeds e grupos de compartilhamento, e transforma tudo isso em decisões de defesa.
Coletar e compartilhar inteligência de ameaças é legal?
Sim, quando usa os seus próprios sistemas e fontes públicas e respeita a lei de proteção de dados. Na UE, o considerando 49 do Regulamento Geral sobre a Proteção de Dados (GDPR) trata como interesse legítimo o tratamento de dados pessoais na medida estritamente necessária e proporcionada para assegurar a segurança da rede e das informações, e o artigo 29 da Diretiva SRI 2 (NIS2) permite que organizações troquem, a título voluntário, informações sobre ciberameaças, incluindo indicadores de comprometimento e táticas hostis. Na Türkiye, a lei de proteção de dados, a KVKK, também permite o tratamento com base no interesse legítimo do controlador quando ele é necessário e não prejudica os direitos e liberdades fundamentais da pessoa. Acessar sistemas que você não tem autorização para usar nunca é inteligência de ameaças, seja qual for o motivo.
Pequenas empresas precisam de inteligência de ameaças?
Sim, mas não de uma plataforma. Uma equipe pequena obtém a maior parte do valor com três hábitos: corrigir primeiro as vulnerabilidades do catálogo KEV, ler os alertas do CERT do seu país e tratar as denúncias de phishing dos funcionários como inteligência. Feeds pagos fazem sentido quando alguém tem tempo para agir com base neles.
Em resumo
Inteligência de ameaças é informação sobre atacantes que foi verificada e colocada em contexto para mudar uma decisão. Ela existe em quatro tipos para quatro públicos, segue um ciclo que começa por perguntas, e não por feeds, e se apoia primeiro nos seus próprios logs. Indicadores permitem bloquear rápido, mas ficam obsoletos; métodos de atacantes mapeados no MITRE ATT&CK duram mais. Compartilhe em STIX e TAXII, respeite os rótulos TLP, dê a cada indicador uma data de validade e mantenha as investigações fora da rede corporativa. Equipes que estão montando um tráfego de pesquisa separado para esse trabalho encontram as opções na nossa página de segurança de dados.