Ein Kollege leitet Ihnen eine E-Mail weiter, in der Mitarbeitende gebeten werden, ihre Gehaltsdaten zu bestätigen. Der Link führt zu einer Domain, die vor zwei Tagen registriert wurde, und der Mailfilter hat sie bereits in drei anderen Postfächern gesehen. Sollten Sie die Domain sperren, nach Personen suchen, die geklickt haben, das Finanzteam warnen oder alles zusammen? Die Antwort hängt davon ab, was Sie über den Absender und die Kampagne wissen, und genau dieses Wissen ist Threat Intelligence.
Dieser Beitrag erklärt, was Threat Intelligence ist, welche vier Arten es gibt und in welchem Zyklus sie entsteht, woher sie stammt, wie sich Indikatoren vom Verhalten der Angreifer unterscheiden, wie sie geteilt wird, was Feeds leisten und wo ihre Grenzen liegen. Er ist für die Verteidigerseite geschrieben; es gibt hier keine Tool-Rankings und nichts, was einem Angreifer nützen könnte.
Was ist Threat Intelligence?
Threat Intelligence ist analysierte und eingeordnete Bedrohungsinformation, die eine Entscheidung stützt. Das US-amerikanische Nationale Institut für Standards und Technologie (NIST) definiert sie als Bedrohungsinformationen, die zusammengeführt, umgewandelt, analysiert, interpretiert oder angereichert wurden, um Entscheidungen den nötigen Kontext zu geben. Das Fachgebiet heißt auch Cyber Threat Intelligence, kurz CTI; beide Namen meinen dasselbe.
Den Unterschied zwischen Daten und Intelligence zeigt ein Beispiel am deutlichsten. Eine IP-Adresse in einem Log ist ein Datum. „Diese Adresse hat letzte Woche eine Kopie unserer VPN-Anmeldeseite gehostet“ ist eine Information. „Die Gruppe hinter dieser Seite greift Firmen unserer Branche über Fernzugriffs-Logins an, also schalten Sie für das VPN die Multi-Faktor-Anmeldung ein und sperren Sie diese Adressen für 30 Tage“ ist Intelligence: Sie ist relevant, datiert und endet mit einer Maßnahme.
Welche vier Arten von Threat Intelligence gibt es?
Threat Intelligence wird üblicherweise in vier Arten eingeteilt, je nachdem, wer sie nutzt und wie weit sie vorausblickt: strategisch, operativ, taktisch und technisch. Die Einteilung ist eine Konvention, kein Standard, und manche Teams fassen die letzten beiden zusammen.
| Art | Beantwortete Frage | Typische Form | Hauptleser |
|---|---|---|---|
| Strategisch | Wer greift uns an, und warum? | Kurze Lagebilder, Trendberichte | Geschäftsleitung, Risikoverantwortliche |
| Operativ | Welche Kampagne kommt auf uns zu? | Kampagnen- und Vorfallsberichte | Sicherheitsverantwortliche, Incident-Response-Teams |
| Taktisch | Wie gehen diese Angreifer vor? | Angriffsmethoden (TTPs) | SOC-Analysten, Entwickler von Erkennungsregeln |
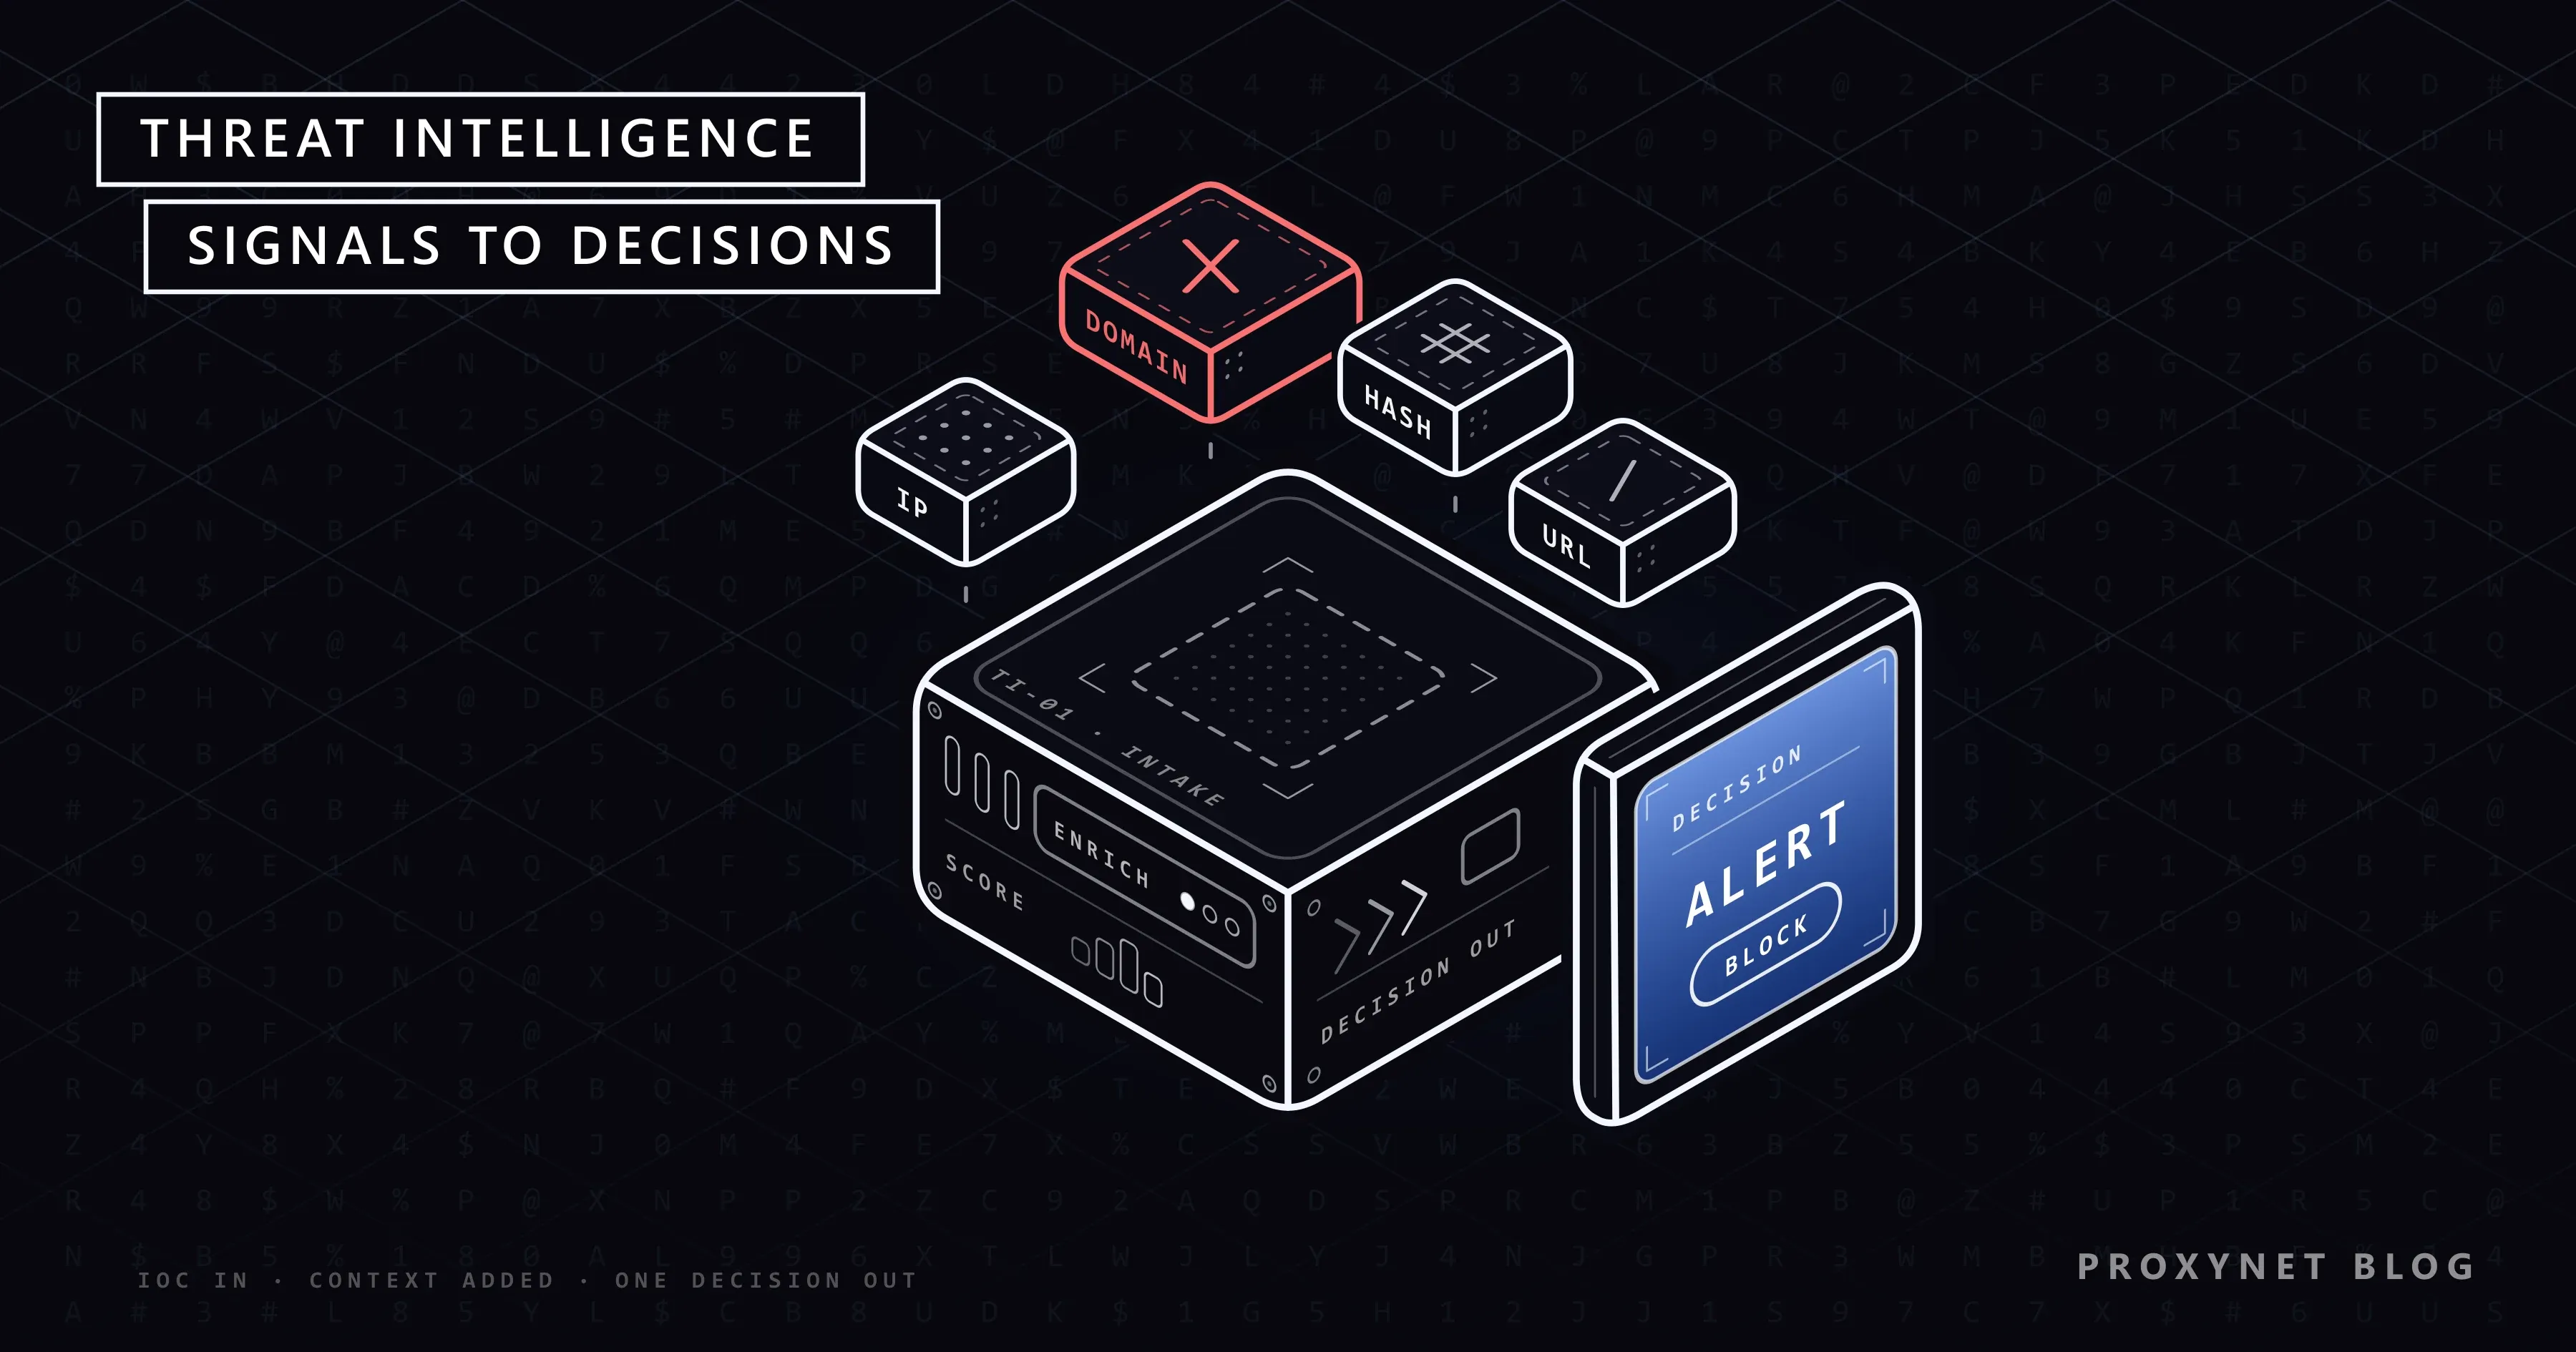
| Technisch | Was genau sperren wir? | IP-Adressen, Domains, Hashes | Firewalls, Mailfilter, SIEM |
Strategische Threat Intelligence stützt Entscheidungen über Budget und Risiko, etwa ob Ransomware-Gruppen gerade Unternehmen Ihrer Größe in Ihrer Branche angreifen. Sie ist kurz und in einfacher Sprache geschrieben.
Operative Threat Intelligence betrifft eine einzelne Kampagne: wer sie betreibt, auf wen sie zielt und wann. Eine Branchenwarnung, dass diese Woche gefälschte Rechnungs-E-Mails bei Logistikfirmen eintreffen, ist operativ.
Taktische Threat Intelligence beschreibt Verhalten: wie Angreifer eindringen, sich in einem Netzwerk bewegen und Daten abziehen. Das Security Operations Center (SOC), also das Team, das Alarme bearbeitet, nutzt sie für Erkennungsregeln, die eine Methode erfassen statt einer einzelnen Adresse.
Technische Threat Intelligence ist die konkreteste und kurzlebigste Art: Indikatoren, die eine Maschine abgleichen kann, etwa eine Domain in einem Phishing-Link oder der Hash einer schädlichen Datei. Ein Hash ist ein kurzer Fingerabdruck, der aus dem Inhalt einer Datei berechnet wird; ändert sich ein einziges Byte, ändert sich der Hash.
Wie funktioniert der Threat-Intelligence-Zyklus?
Teams erzeugen Threat Intelligence in einem wiederkehrenden Zyklus aus sechs Schritten, der aus der Arbeit staatlicher Nachrichtendienste stammt. Der letzte Schritt führt das Team zurück zum ersten.
- Steuerung. Festlegen, welche Fragen die Intelligence beantworten muss und für wen. „Welche Schwachstellen in unserer Software werden gerade ausgenutzt?“ ist eine gute Anforderung; „alles über Hacker“ ist keine.
- Sammlung. Daten aus den Quellen zusammentragen, die diese Fragen beantworten können: eigene Logs, öffentliche Quellen, Feeds, Branchengruppen und nationale Behörden.
- Aufbereitung. Die Daten in eine einheitliche Form bringen: Dubletten entfernen, Formate umwandeln, Berichte übersetzen und Kontext ergänzen, etwa das Netzwerk, zu dem eine Adresse gehört.
- Analyse. Bewerten, was das für Sie bedeutet: Ist es relevant, wie verlässlich ist die Quelle, wie sicher sind Sie sich, was soll als Nächstes geschehen?
- Weitergabe. Das Ergebnis in der Form liefern, die jede Zielgruppe nutzt: eine Sperrliste für die Firewall, eine Erkennungsregel für das SOC, eine einseitige Zusammenfassung für die Geschäftsleitung.
- Feedback. Die Empfänger fragen, ob es geholfen hat, zum Beispiel ob die Sperrliste Fehlalarme ausgelöst hat. Die Antworten prägen die nächste Runde.
Woher kommt Threat Intelligence?
Threat Intelligence stammt aus fünf Arten von Quellen, und die wertvollste ist meist Ihr eigenes Netzwerk. Jede hat einen blinden Fleck, deshalb kombinieren Teams sie.
- Interne Daten. Logs von Mailfiltern, Firewalls und Endgeräten sowie Notizen aus früheren Vorfällen zeigen, was Angreifer tatsächlich gegen Sie versucht haben.
- Offene Quellen. Nachrichten, Sicherheitsforschung, öffentliche Code-Repositorys, Zertifikats-Logs und Domainregistrierungen. Öffentliche Informationen zu sammeln und zu prüfen ist eine eigene Disziplin, die Was ist OSINT? erklärt.
- Kommerzielle Quellen. Kostenpflichtige Indikator-Feeds und die Berichte, die Sicherheitsfirmen über die von ihnen verfolgten Gruppen veröffentlichen; jede Firma sieht vor allem ihre eigenen Kunden.
- Austausch in der Branche. ISACs (Information Sharing and Analysis Centers, Zentren für Informationsaustausch und Analyse) bringen Unternehmen eines Sektors wie Banken oder Energie zusammen, damit sie nach vereinbarten Regeln Warnungen austauschen.
- Nationale Behörden. Ein CERT (Computer Emergency Response Team, ein Notfallteam für IT-Sicherheit) bearbeitet Vorfälle auf nationaler Ebene und veröffentlicht Warnhinweise. In den USA führt die Cybersicherheitsbehörde CISA den Katalog bekannter ausgenutzter Schwachstellen (Known Exploited Vulnerabilities, KEV); in Türkiye veröffentlicht die nationale Cybersicherheitsbehörde (Präsidium für Cybersicherheit), die heute die Dienste des nationalen Reaktionszentrums USOM betreibt, eine Liste schädlicher Adressen, geordnet nach Art, etwa Phishing-Seiten und Steuerserver von Malware.
Was ist der Unterschied zwischen IOCs und TTPs?
Ein Kompromittierungsindikator (Indicator of Compromise, IOC) ist eine Spur, die ein Angriff hinterlässt; eine TTP beschreibt die Methode des Angreifers. IOCs sind Dinge, nach denen eine Maschine suchen kann: eine IP-Adresse, eine Domain, eine URL, ein Datei-Hash, ein E-Mail-Betreff. TTP steht für Taktiken, Techniken und Prozeduren: das Ziel (eindringen, Passwörter stehlen), der Weg dorthin (ein Phishing-Link) und die genauen Schritte, denen eine bestimmte Gruppe folgt.
Beide veralten sehr unterschiedlich schnell. Ein Angreifer kann eine Phishing-Seite in Minuten auf eine neue Domain umziehen, die Arbeitsweise einer ganzen Operation zu ändern dauert dagegen Wochen. Der Sicherheitsanalyst David Bianco hat das als „Pyramid of Pain“ (Schmerzpyramide) dargestellt: Hashes und IP-Adressen ganz unten kann der Angreifer fast kostenlos ersetzen, Verhalten an der Spitze kostet ihn am meisten. IOCs zu sperren geht schnell, wirkt aber nur befristet; Erkennungsregeln auf Basis von TTPs halten länger.
MITRE ATT&CK ist das gemeinsame Vokabular für TTPs. MITRE, eine gemeinnützige US-Organisation, beschreibt es als weltweit zugängliche Wissensdatenbank über Taktiken und Techniken von Angreifern, die auf Beobachtungen aus der Praxis beruht. Jede Technik hat eine Kennung: T1566 ist Phishing unter der Taktik Initial Access (Erstzugriff), sodass ein Bericht, der „T1566.002“ (ein Spearphishing-Link) nennt, für jeden Leser dasselbe bedeutet. Teams ordnen auch ihre eigenen Alarme der Matrix zu, um zu sehen, welche Techniken sie gar nicht bemerken würden.
Wie wird Threat Intelligence geteilt?
Threat Intelligence wird in Standardformaten geteilt, damit der Fund einer Organisation die Werkzeuge einer anderen erreicht, ohne dass jemand ihn abtippen muss. Der NIST-Leitfaden zum Austausch von Bedrohungsinformationen, SP 800-150, zählt auf, was sich weiterzugeben lohnt: Indikatoren, TTPs von Angreifern, empfohlene Abwehrmaßnahmen und Erkenntnisse aus Vorfällen.
STIX und TAXII sind die beiden offenen Standards für diesen Austausch; gepflegt werden sie von der Normungsorganisation OASIS. STIX (Structured Threat Information Expression) beschreibt Intelligence als verknüpfte JSON-Objekte, etwa einen Indikator (Indicator), eine Malware-Familie (Malware), einen Bedrohungsakteur (Threat Actor) und das Angriffsmuster (Attack Pattern), das er nutzt. TAXII (Trusted Automated Exchange of Intelligence Information) ist das HTTPS-basierte Protokoll, das STIX zwischen Servern und Clients transportiert.
Das Traffic Light Protocol (TLP), auf Deutsch etwa „Ampelprotokoll“, legt fest, wie weit ein geteilter Inhalt weitergegeben werden darf. Version 2.0, veröffentlicht von FIRST, dem weltweiten Forum der Incident-Response-Teams, kennt fünf Kennzeichnungen: TLP:RED nur für die genannten Empfänger, TLP:AMBER für deren Organisation und ihre Kunden nach dem Need-to-know-Prinzip, TLP:AMBER+STRICT nur für die Organisation, TLP:GREEN für die erweiterte Community, aber nicht für öffentliche Kanäle, und TLP:CLEAR für alle. Die Kennzeichnung ist eine Vereinbarung zwischen Menschen, keine technische Sperre.
Was sind Threat-Intelligence-Feeds und -Plattformen?
Ein Threat-Intelligence-Feed ist ein laufend aktualisierter Strom von Indikatoren, geliefert über TAXII oder als CSV- oder JSON-Dateien; eine Threat-Intelligence-Plattform (TIP) ist die Software, die mehrere Feeds sammelt und nutzbar macht. Manche Feeds kosten nichts: CISA veröffentlicht den KEV-Katalog als gemeinfreie CSV- und JSON-Dateien, und die nationale Liste schädlicher Adressen in Türkiye bietet eine API.
Der Wert eines Feeds liegt nicht in seiner Größe. Vier Fragen trennen einen nützlichen Feed von einem verrauschten:
- Aktualität: Wie schnell kommen neue Indikatoren hinzu, und wie schnell verschwinden alte?
- Kontext: Sagt jeder Eintrag, was er ist und wann er beobachtet wurde?
- Relevanz: Deckt er die Bedrohungen ab, denen Ihre Branche und Ihre Region ausgesetzt sind?
- Überschneidung: Wie viel davon erhalten Sie bereits aus anderen Quellen?
Eine Plattform entfernt Dubletten, bewertet jeden Indikator, ergänzt Kontext wie das Netzwerk, dem eine Adresse gehört, und schickt das Ergebnis an die Werkzeuge, die danach handeln: die Firewall, den Mailfilter und das SIEM (ein System für Sicherheitsinformations- und Ereignismanagement, das Logs sammelt und durchsuchbar macht).
Wie nutzen Sicherheitsteams Threat Intelligence?
Sperren und Alarmieren. Frische Indikatoren gehen an die Firewall, den DNS-Resolver und den Mailfilter, jeweils mit einem Ablaufdatum. Ein Treffer in den Logs des letzten Monats ist ein Anlass zu prüfen, ob vor der Sperre schon etwas hereingekommen ist.
In der richtigen Reihenfolge patchen. CISA nimmt eine Schwachstelle nur dann in den KEV-Katalog auf, wenn Belege für ihre Ausnutzung vorliegen, und empfiehlt jeder Organisation, nicht nur US-Bundesbehörden, diese Lücken zuerst zu schließen. Wer die eigene Software mit dem Katalog abgleicht, erhält eine kurze Patch-Liste, die sich gut begründen lässt.
Reaktion auf Phishing. Melden Mitarbeitende eine verdächtige E-Mail, prüft der Analyst ihre Links und Absenderdomains gegen Feeds, durchsucht die Mail-Logs nach weiteren Empfängern und meldet die Seite zur Abschaltung.
Brand Monitoring und Betrugsüberwachung. Täuschend ähnliche Domains, Kopien Ihrer Anmeldeseite und gefälschte Support-Konten sind Threat Intelligence über Ihren eigenen Namen.
Threat Hunting und Reaktion auf Vorfälle. Threat Hunter, die aktiv nach Angreifern im eigenen Netz suchen, gehen von einer TTP aus, etwa „diese Gruppe stiehlt nach einem Phishing-Klick Sitzungscookies“, und durchsuchen die Logs danach. Während eines Vorfalls zeigt das Wissen um den üblichen nächsten Schritt eines Angreifers den Einsatzkräften, wo sie suchen müssen.
Wo liegen die Grenzen von Threat Intelligence?
Threat Intelligence verringert Unsicherheit, beseitigt sie aber nicht, und drei Probleme tauchen in fast jedem Programm auf.
Indikatoren veralten. Angreifer mieten Server stundenweise, und eine Adresse, die letzten Monat eine Phishing-Seite gehostet hat, kann heute einem seriösen Onlineshop gehören. Shared Hosting und Content Delivery Networks legen Tausende Websites hinter eine einzige IP-Adresse, sodass eine Sperre weit mehr trifft als den Angreifer; Was ist IP-Reputation? erklärt, wie eine Adresse ihre Vorgeschichte erbt.
Fehlalarme kosten Zeit. Ein Feed, der Dutzende Male am Tag bei harmlosem Datenverkehr anschlägt, gewöhnt Analysten daran, ihn zu ignorieren, auch an dem Tag, an dem er recht hat.
Menge ist keine Abdeckung. Jeder neue Feed bringt schneller Überschneidungen als neue Bedrohungen. Ein Anbieter sieht seine Kunden, ein nationales CERT die Meldungen, die bei ihm eingehen, und nur Ihre eigenen Logs sehen einen Angriff, der allein Ihnen gilt.
Warum prüfen Analysten verdächtige Seiten über separate Infrastruktur?
Analysten nutzen separate Infrastruktur, weil der Server des Angreifers jeden Besuch protokolliert und viele Phishing-Seiten ihren echten Inhalt nur den Besuchern zeigen, auf die sie es abgesehen haben. Wer einen verdächtigen Link aus dem Büronetz öffnet, verrät dem Angreifer, welches Unternehmen nachsieht, und ein Kit, das andere Länder oder Rechenzentrumsnetze herausfiltert, zeigt dem Analysten eine leere Seite; Was ist Phishing? beschreibt, wie solche Seiten echte Anmeldungen nachahmen.
Sicherheitsteams öffnen solche Links deshalb in einem isolierten Browser oder einer virtuellen Maschine, nie mit echten Zugangsdaten, und über einen Ausgang, der nicht mit ihrem Unternehmen in Verbindung steht. Um viele URLs aus einem Feed zu prüfen, wenn die Seiten Besucher nicht filtern, liefert ein Datacenter-Proxy feste Adressen im benötigten Land. Dedizierte Datacenter-IPs haben standardmäßig eine Zielseiten-Beschränkung; um beliebige URLs zu prüfen, brauchen Sie daher die kostenpflichtige Option „Access to all websites“ (Zugriff auf alle Websites).
Zeigt eine Seite ihre gefälschte Anmeldung nur Heimanschlüssen in einem bestimmten Land, wiederholt der Analyst die Prüfung über einen Residential-Proxy mit Ausgang in diesem Land und dieser Stadt, so wie der anvisierte Kunde die Seite sehen würde. Die Arbeit besteht aus wenigen Seitenaufrufen, um Belege zu sichern und die Seite zu melden; Formulare werden nie ausgefüllt, und mit dem Angreifer wird nie interagiert.
Häufige Fehler
- Sammeln, bevor man fragt. Feeds, die ohne schriftliche Anforderungen gekauft werden, erzeugen Rauschen statt Entscheidungen.
- Für immer sperren. Ein Indikator ohne Ablaufdatum sperrt am Ende einen Kunden, einen Partner oder einen geteilten Server.
- Der Zuordnung nachjagen. Zu wissen, welches Land hinter einem Angriff steckt, ändert selten, was Sie als Nächstes tun; die Technik zu kennen schon.
- Die eigenen Logs ignorieren. Interne Vorfälle und Phishing-Meldungen sind Ihre relevanteste Threat Intelligence, und sie kosten nichts.
- Aus dem Firmennetz ermitteln. Wer Seiten von Angreifern über Büroadressen oder private Konten öffnet, verrät dem Angreifer, wer zusieht.
Entscheidungshilfe
| Ihre Situation | Womit Sie beginnen |
|---|---|
| Kleines Team, kein SOC | Zuerst Schwachstellen aus dem KEV-Katalog patchen; die Warnhinweise Ihres nationalen CERT lesen |
| Mitarbeitende melden oft Phishing | Gemeldete Links gegen Feeds prüfen; Mail-Logs nach weiteren Empfängern durchsuchen |
| Sie betreiben bereits ein SIEM | Ein oder zwei relevante Feeds, jeder Indikator mit Ablaufdatum |
| Die Geschäftsleitung fragt: „Sind wir ein Ziel?“ | Ein kurzes strategisches Lagebild pro Quartal |
| Unternehmen Ihrer Branche teilen Warnungen | Dem ISAC der Branche beitreten und TLP-Kennzeichnungen beachten |
| Analysten öffnen verdächtige URLs | Isolierter Browser, Proxy-Ausgang im Zielland, keine echten Zugangsdaten |
Häufige Fragen
Was ist der Unterschied zwischen Threat Intelligence und Threat Hunting?
Threat Intelligence sagt Ihnen, was Angreifer tun; Threat Hunting durchsucht Ihre eigenen Systeme nach Anzeichen, dass sie es bereits getan haben. Eine solche Suche beginnt meist mit einem Befund aus der Threat Intelligence, etwa einer Technik, die eine Gruppe bekanntermaßen nutzt, und was die Hunter finden, wird zu neuer interner Threat Intelligence.
Reichen kostenlose Threat-Intelligence-Feeds aus?
Für den Anfang oft schon. Staatliche Quellen wie der KEV-Katalog von CISA und die Listen nationaler CERTs kosten nichts, und Community-Feeds decken verbreitetes Phishing und gängige Malware ab. Kostenlosen Feeds fehlen meist Kontext und Support; bewerten Sie einen Feed deshalb danach, ob er Ihre Anforderungen erfüllt, nicht nach seinem Preis.
Was macht ein Threat-Intelligence-Analyst?
Ein Threat-Intelligence-Analyst macht aus rohen Bedrohungsdaten Antworten für die Menschen, die die Organisation verteidigen. Zur Arbeit gehören das Lesen von Berichten und Feeds, das Prüfen von Indikatoren, das Zuordnen von Angreiferverhalten zu MITRE ATT&CK und das Schreiben von Lagebildern für das SOC, die Incident-Response-Teams und die Geschäftsleitung, jeweils mit einer ausdrücklichen Angabe, wie belastbar die Einschätzung ist.
Ist Threat Intelligence dasselbe wie OSINT?
Nein. OSINT (Open Source Intelligence, Aufklärung aus offenen Quellen) ist eine Sammelmethode: Informationen aus öffentlichen Quellen zusammentragen und prüfen. Threat Intelligence ist eine Sicherheitsdisziplin, die OSINT als eine Quelle unter mehreren nutzt, neben internen Logs, Feeds und Austauschgruppen, und daraus Entscheidungen für die Abwehr macht.
Ist es legal, Threat Intelligence zu sammeln und zu teilen?
Ja, wenn sie aus Ihren eigenen Systemen und aus öffentlichen Quellen stammt und das Datenschutzrecht beachtet wird. In der EU erklärt Erwägungsgrund 49 der Datenschutz-Grundverordnung (DSGVO) die Verarbeitung personenbezogener Daten zu einem berechtigten Interesse, soweit sie für die Netz- und Informationssicherheit unbedingt notwendig und verhältnismäßig ist, und Artikel 29 der NIS-2-Richtlinie ermöglicht es Organisationen, Informationen über Cyberbedrohungen einschließlich Kompromittierungsindikatoren und gegnerischer Taktiken auf freiwilliger Basis auszutauschen. Auch das Datenschutzgesetz KVKK in Türkiye erlaubt eine Verarbeitung auf Grundlage des berechtigten Interesses des Verantwortlichen, wenn sie notwendig ist und die Grundrechte und Grundfreiheiten der betroffenen Person nicht verletzt. Der Zugriff auf Systeme, für die Sie keine Berechtigung haben, ist nie Threat Intelligence, gleich aus welchem Motiv.
Brauchen kleine Unternehmen Threat Intelligence?
Ja, aber keine Plattform. Ein kleines Team holt den größten Nutzen aus drei Gewohnheiten: die Schwachstellen aus dem KEV-Katalog zuerst patchen, die Warnhinweise des nationalen CERT lesen und Phishing-Meldungen der Mitarbeitenden als Threat Intelligence behandeln. Kostenpflichtige Feeds lohnen sich erst, wenn jemand Zeit hat, auf sie zu reagieren.
Fazit
Threat Intelligence ist geprüftes und eingeordnetes Wissen über Angreifer, das eine Entscheidung verändert. Es gibt sie in vier Arten für vier Zielgruppen, sie folgt einem Zyklus, der mit Fragen statt mit Feeds beginnt, und sie stützt sich zuerst auf Ihre eigenen Logs. Mit Indikatoren sperren Sie schnell, aber sie veralten; Angreifermethoden, die MITRE ATT&CK zugeordnet sind, halten länger. Teilen Sie in STIX und TAXII, beachten Sie TLP-Kennzeichnungen, geben Sie jedem Indikator ein Ablaufdatum und halten Sie Untersuchungen aus dem Firmennetz heraus. Teams, die für diese Arbeit separaten Recherche-Traffic einrichten, finden die Möglichkeiten auf unserer Seite zur Datensicherheit.