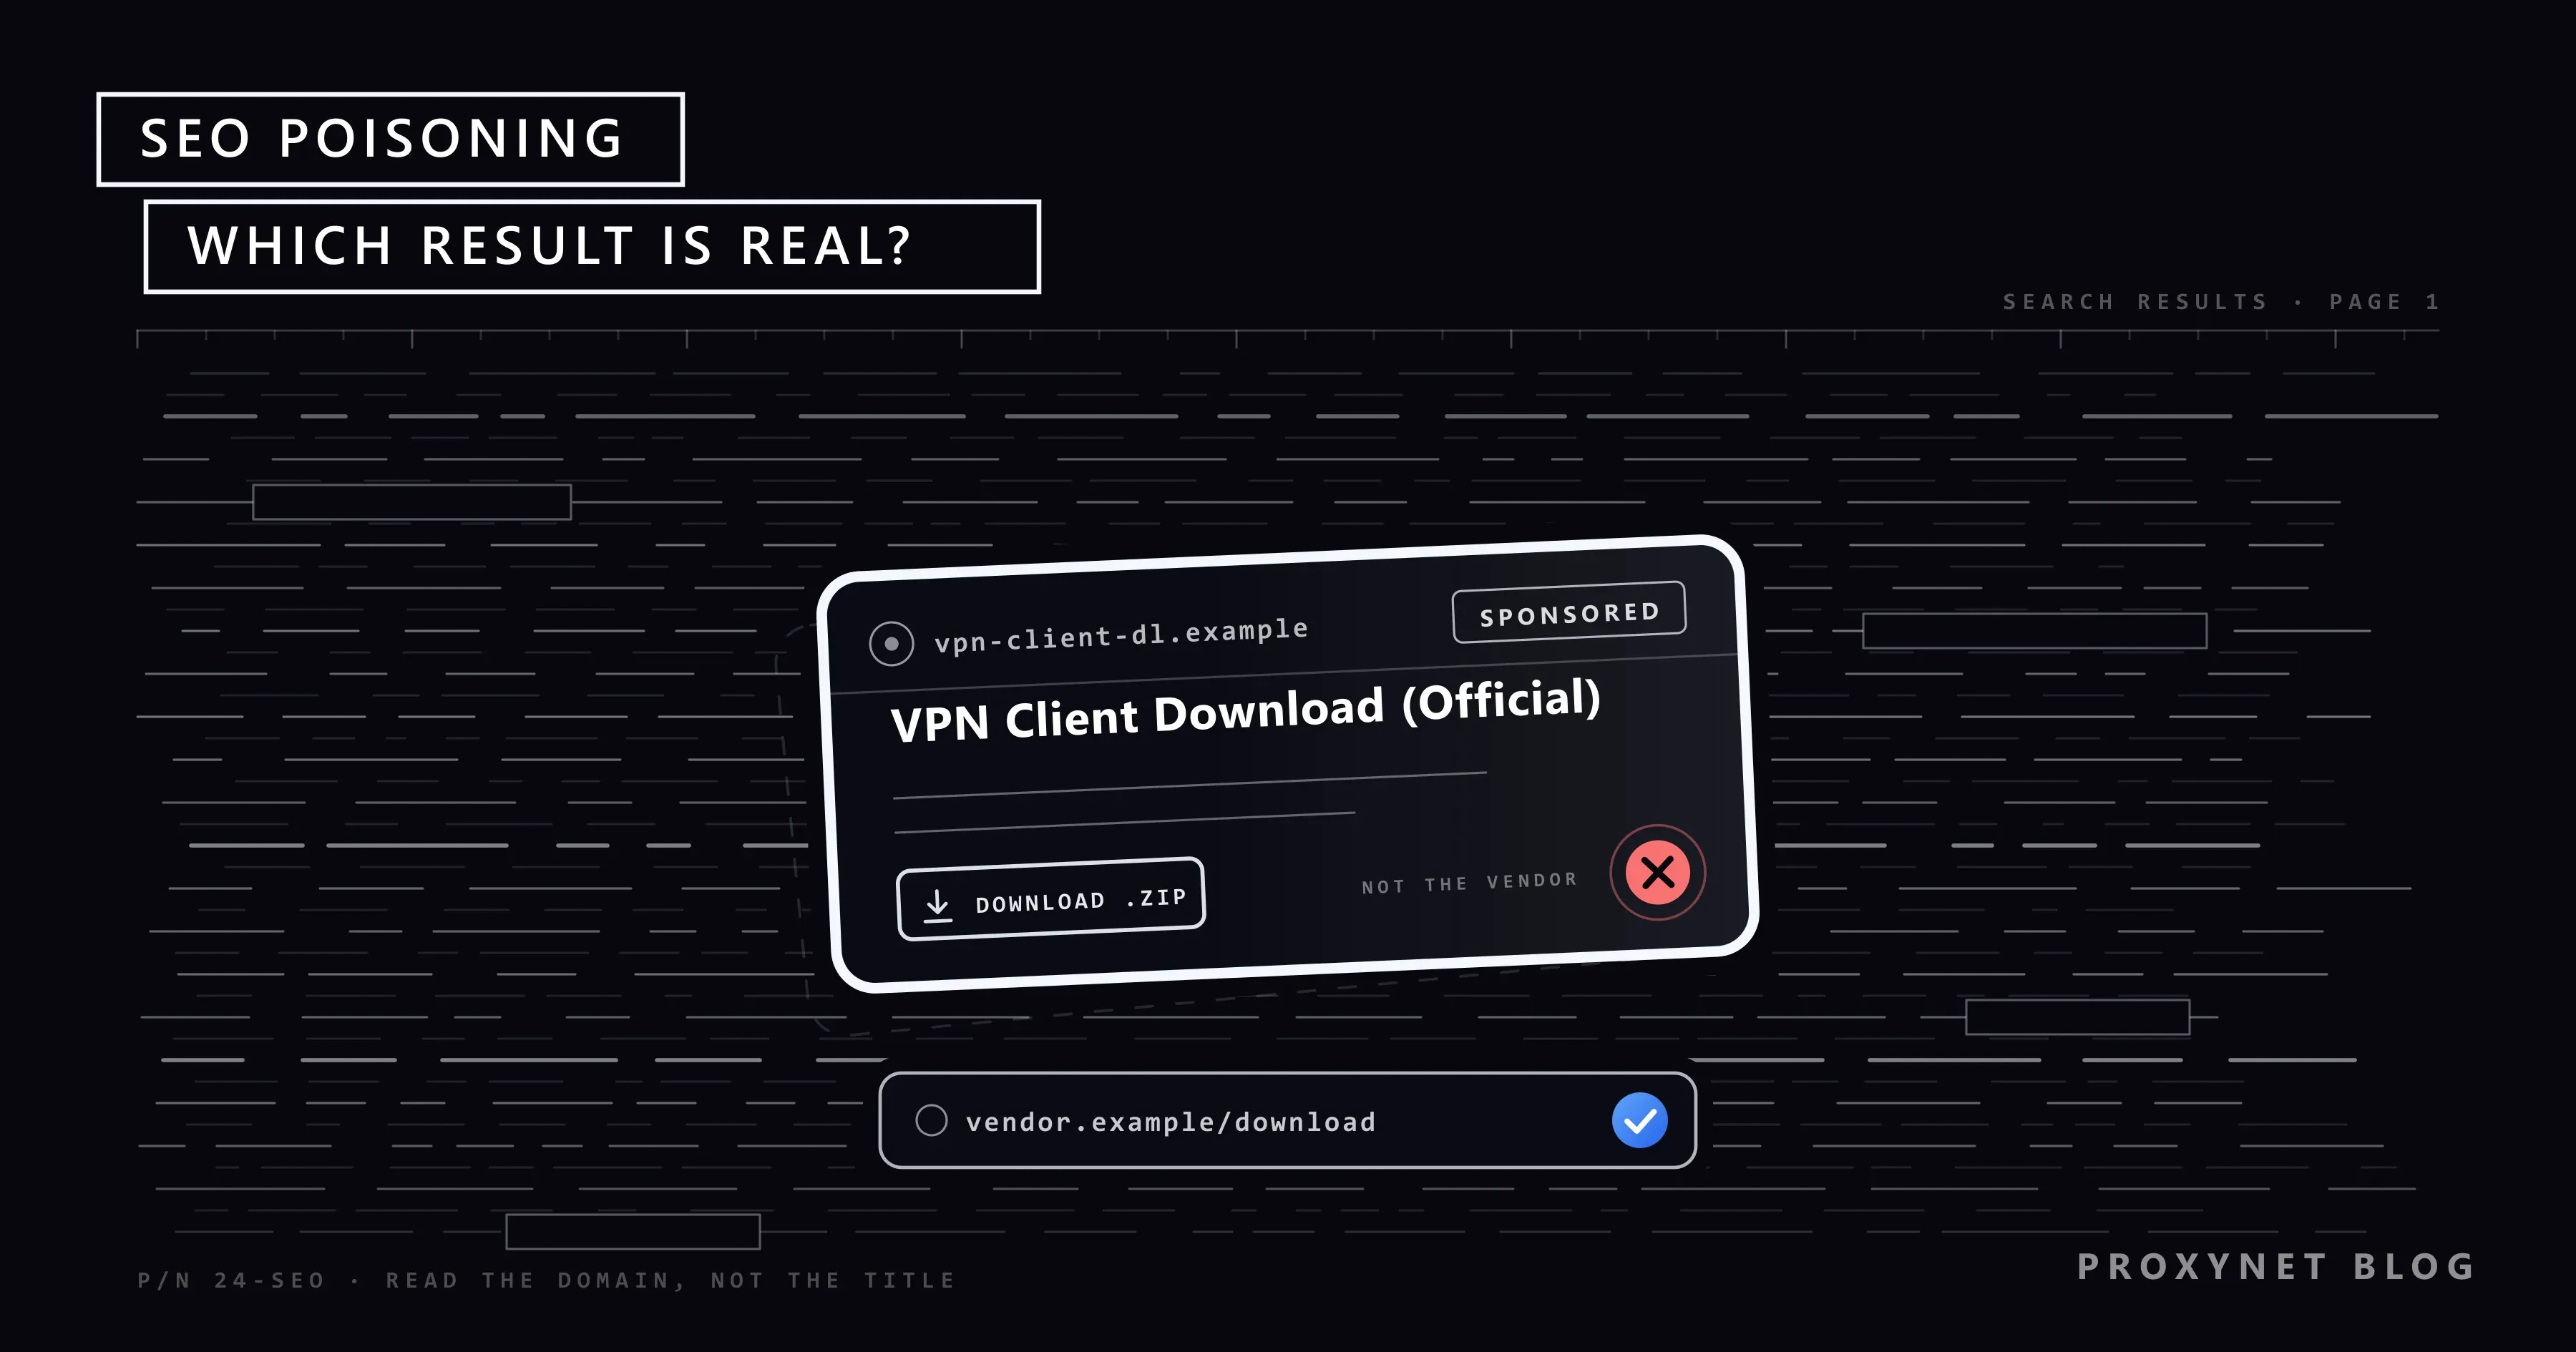
Un empleado configura un equipo portátil nuevo, escribe en un buscador el nombre del cliente VPN de la empresa y la palabra «descargar», y abre el primer resultado. La página parece la del fabricante, el instalador lleva una firma digital válida y la VPN se conecta. Semanas después, el equipo de seguridad descubre que el instalador salió de una copia del sitio del fabricante y envió en silencio la contraseña de la VPN a otro lugar.
Este artículo explica qué es el SEO poisoning, cómo una página dañina llega a lo alto de los resultados, qué ve la víctima después del clic, cómo reconocer un resultado envenenado y qué pueden hacer las marcas, los equipos de seguridad y los propietarios de sitios. Está escrito desde el lado del defensor; aquí no hay ninguna receta.
¿Qué es el SEO poisoning?
El SEO poisoning, abreviatura de search engine optimization poisoning y llamado también envenenamiento SEO o envenenamiento de buscadores, es el uso de trucos de posicionamiento para colocar una página dañina donde debería estar una de confianza. El atacante no entra en el buscador; trabaja sobre lo que el buscador mide, palabras clave, enlaces y antigüedad de la página, hasta que la suya se posiciona para las palabras que una víctima probablemente va a escribir.
Lo que lo distingue del spam de búsqueda corriente es el propósito. Un spammer quiere el clic por los ingresos publicitarios; un envenenador lo quiere como primer paso de un ataque. Las políticas de spam de Google describen las técnicas comunes, entre ellas el contenido pirateado, el encubrimiento (cloaking), el exceso de palabras clave, el abuso de dominio caducado y el abuso de contenido a gran escala, y bajan de posición o retiran las páginas que las usan; lo que convierte el caso en envenenamiento es la carga maliciosa, es decir, lo que la página le entrega de verdad al visitante.
¿Cómo funciona el SEO poisoning?
- Elegir la búsqueda. Búsquedas con una acción siguiente previsible: el nombre de un producto más «descargar», el de un banco más «iniciar sesión», el de un servicio más «número de atención al cliente».
- Conseguir que una página se posicione. Cuatro vías sostienen la mayoría de las campañas: una página plantada en un sitio pirateado, que hereda su reputación; un dominio nuevo o caducado lleno de texto cargado de palabras clave; un anuncio pagado; o un dominio que se parece al de la marca.
- Mostrar cosas distintas a visitantes distintos. Encubrimiento (cloaking): el rastreador del buscador ve un artículo normal, mientras que un visitante que llega desde un resultado de búsqueda, con el dispositivo y desde el país esperados, es redirigido o ve el botón de descarga; así la página puede mantenerse arriba durante semanas antes de que alguien se queje.
- La página de destino. Una copia de la página de descargas del fabricante, un formulario de acceso en un dominio parecido o una página de «tu equipo está infectado» con un número de teléfono.
- La carga maliciosa. Un instalador con un infostealer (malware que roba contraseñas y datos guardados) o una puerta trasera, un formulario que envía la contraseña al atacante o una llamada que termina con acceso remoto a tu equipo.
¿De dónde salen los resultados envenenados?
| Tipo de envenenamiento | Cómo te llega | Cómo reconocerlo |
|---|---|---|
| Sitio legítimo pirateado | Una página o redirección plantada en un sitio de confianza, a menudo el de una pequeña empresa o un municipio | El dominio no tiene nada que ver con el tema; la Búsqueda puede marcarlo con «Este sitio puede haber sido pirateado» |
| Dominio desechable o caducado | Un sitio nuevo montado alrededor de una sola búsqueda, o un dominio antiguo comprado tras caducar | Páginas vacías de contenido, un nombre genérico, temas sin relación uno junto a otro |
| Malvertising | Un resultado pagado comprado para el nombre de una marca o un producto | La etiqueta de patrocinado; una URL visible que no es el dominio de la marca |
| Dominio parecido | Un dominio con una letra cambiada, una palabra añadida o una terminación distinta | Compara letra por letra; revisa la terminación |
| Contenido de relleno a gran escala | Miles de páginas generadas que cubren cada variante de una búsqueda | Texto que no responde nada, sin autor, botones de descarga por todas partes |
Los sitios pirateados son la vía más valiosa porque la reputación sale gratis: un sitio con diez años y enlaces reales puede posicionar una página plantada en cuestión de días. Las páginas se quedan en una carpeta que el propietario nunca mira, y este se entera cuando Google o un visitante se lo dice.
Los dominios parecidos apuntan a una marca más que a un tema. Una letra cambiada, un guion o el nombre de la marca con «login» pegado se lee como auténtico en una lista de resultados, donde el ojo comprueba la palabra de la marca y se salta el resto; eso es el typosquatting.
¿Qué ve la víctima después del clic?
Páginas de descarga falsas. La página copia el diseño del fabricante y ofrece un instalador que funciona, porque el programa real va empaquetado junto con el malware. A mediados de enero de 2026, Microsoft Defender Experts identificó una campaña en la que usuarios que buscaban software VPN legítimo eran redirigidos desde los resultados de búsqueda a sitios suplantados, donde archivos ZIP entregaban troyanos firmados digitalmente que recogían credenciales de VPN; Microsoft la atribuye a Storm-2561 y señala la autenticación multifactor como primera defensa.
Páginas de acceso falsas. Una copia del formulario de acceso de un banco, un correo web o un SaaS en un dominio parecido envía lo que escribes al atacante; algunas lo retransmiten al sitio real para que no notes nada. La contraseña se prueba después en tus otras cuentas, como describe ¿Qué es el credential stuffing?.
Números de soporte falsos. Un resultado para el nombre de una marca más «atención al cliente» muestra el teléfono del atacante; a quien llama lo convencen de instalar software de acceso remoto o de leer un código en voz alta.
Instrucciones falsas. Algunas páginas se posicionan para un mensaje de error y te dicen que lo «arregles» presionando Windows + R y pegando un comando. Ninguna solución real pide eso; el comando instala el malware.
¿A quién se dirige?
Las descargas de software van primero, porque la víctima espera instalar algo: herramientas de acceso remoto, clientes VPN, controladores y cualquier cosa que un administrador de TI baja con prisa. Las finanzas van segundas, con accesos a bancos y exchanges de criptomonedas y portales de impuestos cerca de las fechas límite de declaración. Las marcas con una gran base de clientes van terceras, a través de búsquedas que unen el nombre de la marca con «iniciar sesión», «número de atención al cliente» o «cancelar suscripción».
Cómo reconocer un resultado envenenado
- Lee el dominio antes que el título. El título y el fragmento los escribe quien controla la página; el dominio es la única parte que no puede escribir a su gusto.
- Fíjate en la etiqueta de patrocinado. Google agrupa los anuncios de texto bajo el encabezado «Sponsored results» (resultados patrocinados) y te permite ocultarlos; un anuncio de una marca cuya URL visible no es el dominio de la marca es una señal de alarma.
- Comprueba de dónde viene una descarga. La lista de descargas del navegador muestra el host; un ZIP de un dominio del que nunca has oído hablar está mal aunque el archivo de dentro esté firmado.
- No inicies sesión desde un resultado de búsqueda. Escribe la dirección tú mismo, usa un marcador o deja que un gestor de contraseñas complete el formulario; un gestor se niega a completar el formulario en un dominio parecido.
- Haz caso al navegador. La página roja Sitio peligroso de Chrome cubre el phishing, el malware y el software no deseado, y sus avisos Sitio web falso y ¿Es el sitio web correcto? atrapan los dominios parecidos. Mantén activada la Navegación segura en Más > Configuración > Privacidad y seguridad > Seguridad, donde Protección mejorada es el nivel más estricto.
- Nunca pegues un comando que una página web te pida ejecutar, sea cual sea la búsqueda en la que aparece.
SEO poisoning frente a malvertising y typosquatting
| Término | Qué se manipula | Dónde te lo encuentras |
|---|---|---|
| SEO poisoning | El posicionamiento orgánico de una página | La lista de resultados de una búsqueda |
| Malvertising | Un espacio pagado o el destino del anuncio | Resultados patrocinados, banners en sitios web |
| Typosquatting | El propio nombre de dominio | Direcciones mal escritas, enlaces en mensajes, resultados envenenados |
| Phishing | La página en la que aterrizas | Correo, mensajes, resultados envenenados y anuncios |
Los cuatro se solapan: una misma campaña puede comprar un resultado patrocinado para el nombre de una marca, apuntarlo a un dominio de typosquatting y alojar allí un formulario de phishing.
¿Cómo protegen las marcas y los equipos de seguridad sus términos de marca?
Empieza por las búsquedas: para cada mercado, haz una lista de las búsquedas que un cliente o un empleado hace con el nombre de tu marca, como iniciar sesión, descargar, número de atención al cliente y cancelar, más los nombres de tus herramientas internas. Son pocas, las suficientes para revisarlas a mano.
Después mira los resultados tal como los ven los usuarios. La página cambia según el país, la ciudad, el idioma, el dispositivo y si hay sesión iniciada, y Search Console solo muestra tus propias páginas, nunca el anuncio ni el sitio pirateado que están por encima; Cómo comprobar tu posición en Google con precisión explica cómo buscar sin sesión iniciada y desde la ciudad correcta.
Para los mercados en los que no vives necesitas una dirección de salida allí, porque una página o un anuncio envenenados suelen mostrarse solo a los visitantes de la región objetivo. Los equipos de verificación de anuncios cargan la página de resultados a través de los Proxies residenciales configurados para ese país y esa ciudad, y así ven lo que ve un cliente con una conexión doméstica; una dirección de centro de datos puede recibir la versión limpia.
La configuración se describe en nuestra página de protección de marca. Limita las comprobaciones a un puñado de búsquedas de marca revisadas a mano o con una herramienta que permitan la política de tu empresa y las condiciones del buscador; esto es seguimiento, no un proyecto de scraping.
No hagas clic en los resultados patrocinados mientras compruebas: la URL visible basta para juzgarlos, y los clics de prueba en tu propio anuncio cuentan como tráfico no válido, como explica Fraude de clics en Google Ads.
Denuncia lo que encuentres donde vayan a actuar. Las páginas de phishing y malware van al formulario de denuncia de Navegación segura de Google, que alimenta los avisos que muestran los navegadores; una vez en la lista, la página ya no le sirve al atacante, incluso antes de salir de los resultados.
Un anuncio envenenado se denuncia desde el propio anuncio: abre su menú, selecciona Denunciar anuncio, elige el motivo y completa el formulario, o usa el formulario independiente enlazado desde Cómo denunciar anuncios. Si el texto del anuncio usa tu marca registrada, presenta una reclamación a través de la herramienta «Solicitudes de Retiradas de Contenido en Google»; Google revisa el uso de marcas en el texto del anuncio, no en las palabras clave.
Para un sitio pirateado, escribe al propietario y a la empresa de hosting; el contacto de abusos del hosting puede retirar las páginas plantadas más rápido que cualquier cambio de posicionamiento. Dentro de tu propia empresa, bloquea los dominios a nivel de DNS o de proxy, envía al personal los enlaces de descarga oficiales y exige la autenticación multifactor.
¿Qué deben hacer los propietarios de sitios si su sitio se usa para envenenar?
La primera señal suele ser un mensaje de Google. El informe «Problemas de seguridad» de Search Console lista el contenido pirateado como Pirateado: malware, Tipo de piratería: inyección de código, Tipo de piratería: inyección de contenido o Tipo de piratería: inyección de URL, y la Búsqueda puede mostrar «Este sitio puede haber sido pirateado» bajo tu resultado. Otras señales: tráfico desde búsquedas sin relación con tu negocio y una búsqueda site: que devuelve páginas que nunca escribiste.
- Pon el sitio en cuarentena. Desconéctalo o muestra una página de mantenimiento, para que los visitantes y los rastreadores dejen de llegar a las páginas plantadas.
- Límpialo. Restaura una copia de seguridad anterior al ataque o elimina a mano los archivos, páginas y reglas de redirección inyectados.
- Cierra el agujero. Un CMS o un plugin sin actualizar, una contraseña de administrador robada o un acceso FTP débil dejaron entrar al atacante; actualiza todo, cambia todas las contraseñas y activa la autenticación en dos pasos para el CMS y el panel de hosting.
- Solicita una revisión. Cuando todos los problemas del informe estén corregidos en todas las páginas, selecciona Solicitar revisión en el informe «Problemas de seguridad»; Google dice que las revisiones tardan entre unos pocos días y unas pocas semanas.
- Mantenlo cerrado. Programa las actualizaciones, elimina los plugins y las cuentas que no uses y mira el informe después de cada lanzamiento.
Dónde importa más
Los equipos de seguridad y TI, que deciden qué software puede instalar el personal y desde dónde; los equipos de protección de marca y marketing, dueños de las búsquedas de marca y de la marca registrada; las agencias y las empresas de hosting, cuyos clientes tienen los sitios pirateados de la tabla de arriba; los equipos de finanzas y soporte, cuyas páginas de acceso y de ayuda se copian; y cualquiera que publique software, porque la página de descarga falsa apunta primero a sus usuarios.
Errores frecuentes
- Confiar en el primer resultado porque es el primero. La posición mide esfuerzo, no seguridad.
- Juzgar un resultado por su título y su fragmento. Los dos los escribe el dueño de la página.
- Tomar una firma digital como prueba. Los instaladores de Storm-2561 estaban firmados.
- Bloquear solo el dominio que viste. Las campañas rotan dominios; denuncia la página para que el aviso del navegador la siga.
- Comprobar las búsquedas de marca solo desde la oficina. Una página con encubrimiento por país le muestra la versión limpia al observador equivocado.
- Propietario del sitio: borrar la página plantada sin cerrar el agujero. Vuelve en cuestión de días.
Guía de decisión
| Tu situación | Qué hacer |
|---|---|
| Una página de descarga o de acceso falsa se posiciona para tu marca | Denúnciala a Navegación segura, escribe al hosting, avisa a tus clientes |
| Un resultado patrocinado usa tu marca y apunta a otro sitio | Denuncia el anuncio; presenta una reclamación de marca si tu marca está en el texto del anuncio |
| Instalaste algo desde un resultado de búsqueda y ahora dudas | Desconecta, analiza, cambia las contraseñas desde un dispositivo limpio, avisa a TI |
| Search Console muestra problemas de «Pirateado» | Cuarentena, limpieza, cerrar el agujero y después solicitar una revisión |
| Atiendes a clientes en varios países | Comprueba tus búsquedas de marca desde cada mercado, sin sesión iniciada, con una conexión doméstica de allí |
| Los empleados instalan herramientas por su cuenta | Publica los enlaces de descarga oficiales y bloquea los instaladores desconocidos |
Preguntas frecuentes
¿Cuál es el objetivo del SEO poisoning?
Un clic de alguien a punto de instalar, iniciar sesión o llamar, para que el atacante pueda entregar malware, capturar una contraseña o ejecutar una estafa. El posicionamiento en sí no gana nada; solo pone la página de destino delante de la persona adecuada.
¿Es ilegal el SEO poisoning?
Los trucos de posicionamiento por sí solos infringen las políticas de los buscadores, no la ley. Lo que viene después, distribuir malware, robar credenciales y estafar a quien llama, es delito según las leyes de delitos informáticos y de fraude de la mayoría de los países.
¿Qué diferencia hay entre SEO poisoning y malvertising?
El SEO poisoning manipula el posicionamiento orgánico de una página; el malvertising compra un espacio pagado o esconde un destino dañino detrás de un anuncio de aspecto legítimo. En una página de resultados están a unos centímetros de distancia, y una misma campaña suele usar los dos.
¿Un antivirus o un bloqueador de anuncios detienen el SEO poisoning?
En parte. Un bloqueador de anuncios elimina la vía patrocinada pero no la orgánica; un antivirus puede atrapar la carga maliciosa pero no un formulario de acceso falso, que no lleva malware. Los avisos del navegador, un gestor de contraseñas y la autenticación multifactor cierran una parte mayor del hueco.
¿Google retira los resultados envenenados?
Sí, en cuanto lo sabe: las páginas que infringen las políticas de spam bajan de posición o se retiran, las páginas pirateadas y de phishing reciben una etiqueta de aviso, y a los anuncios que distribuyen malware se les suspende el anunciante. El hueco entre el posicionamiento y la acción es de lo que vive el atacante, y por eso importa denunciar.
¿Cómo denuncio un resultado de búsqueda envenenado?
Las páginas de phishing y malware van al formulario de denuncia de Navegación segura de Google; el spam que no es peligroso va al informe de spam de la Búsqueda; un anuncio se denuncia desde su propio menú con Denunciar anuncio. Avisa también a la empresa de hosting si la página está en un sitio pirateado.
En resumen
El SEO poisoning convierte un buscador en un canal de distribución: un atacante posiciona o compra un resultado para una búsqueda en la que la gente confía, y la página que hay detrás sirve malware, un formulario de acceso falso o un número de teléfono de estafa. Los lectores se protegen leyendo el dominio, desconfiando de las descargas fuera del sitio del fabricante y sin pegar nunca comandos de una página web; las marcas vigilan sus búsquedas de marca tal como las ven los usuarios de cada mercado y denuncian las páginas y los anuncios envenenados; los propietarios de sitios mantienen su CMS actualizado y actúan según el informe «Problemas de seguridad». Para ver la página de resultados desde una conexión doméstica en otro país u otra ciudad, nuestros servicios de proxy aportan la dirección de salida.