

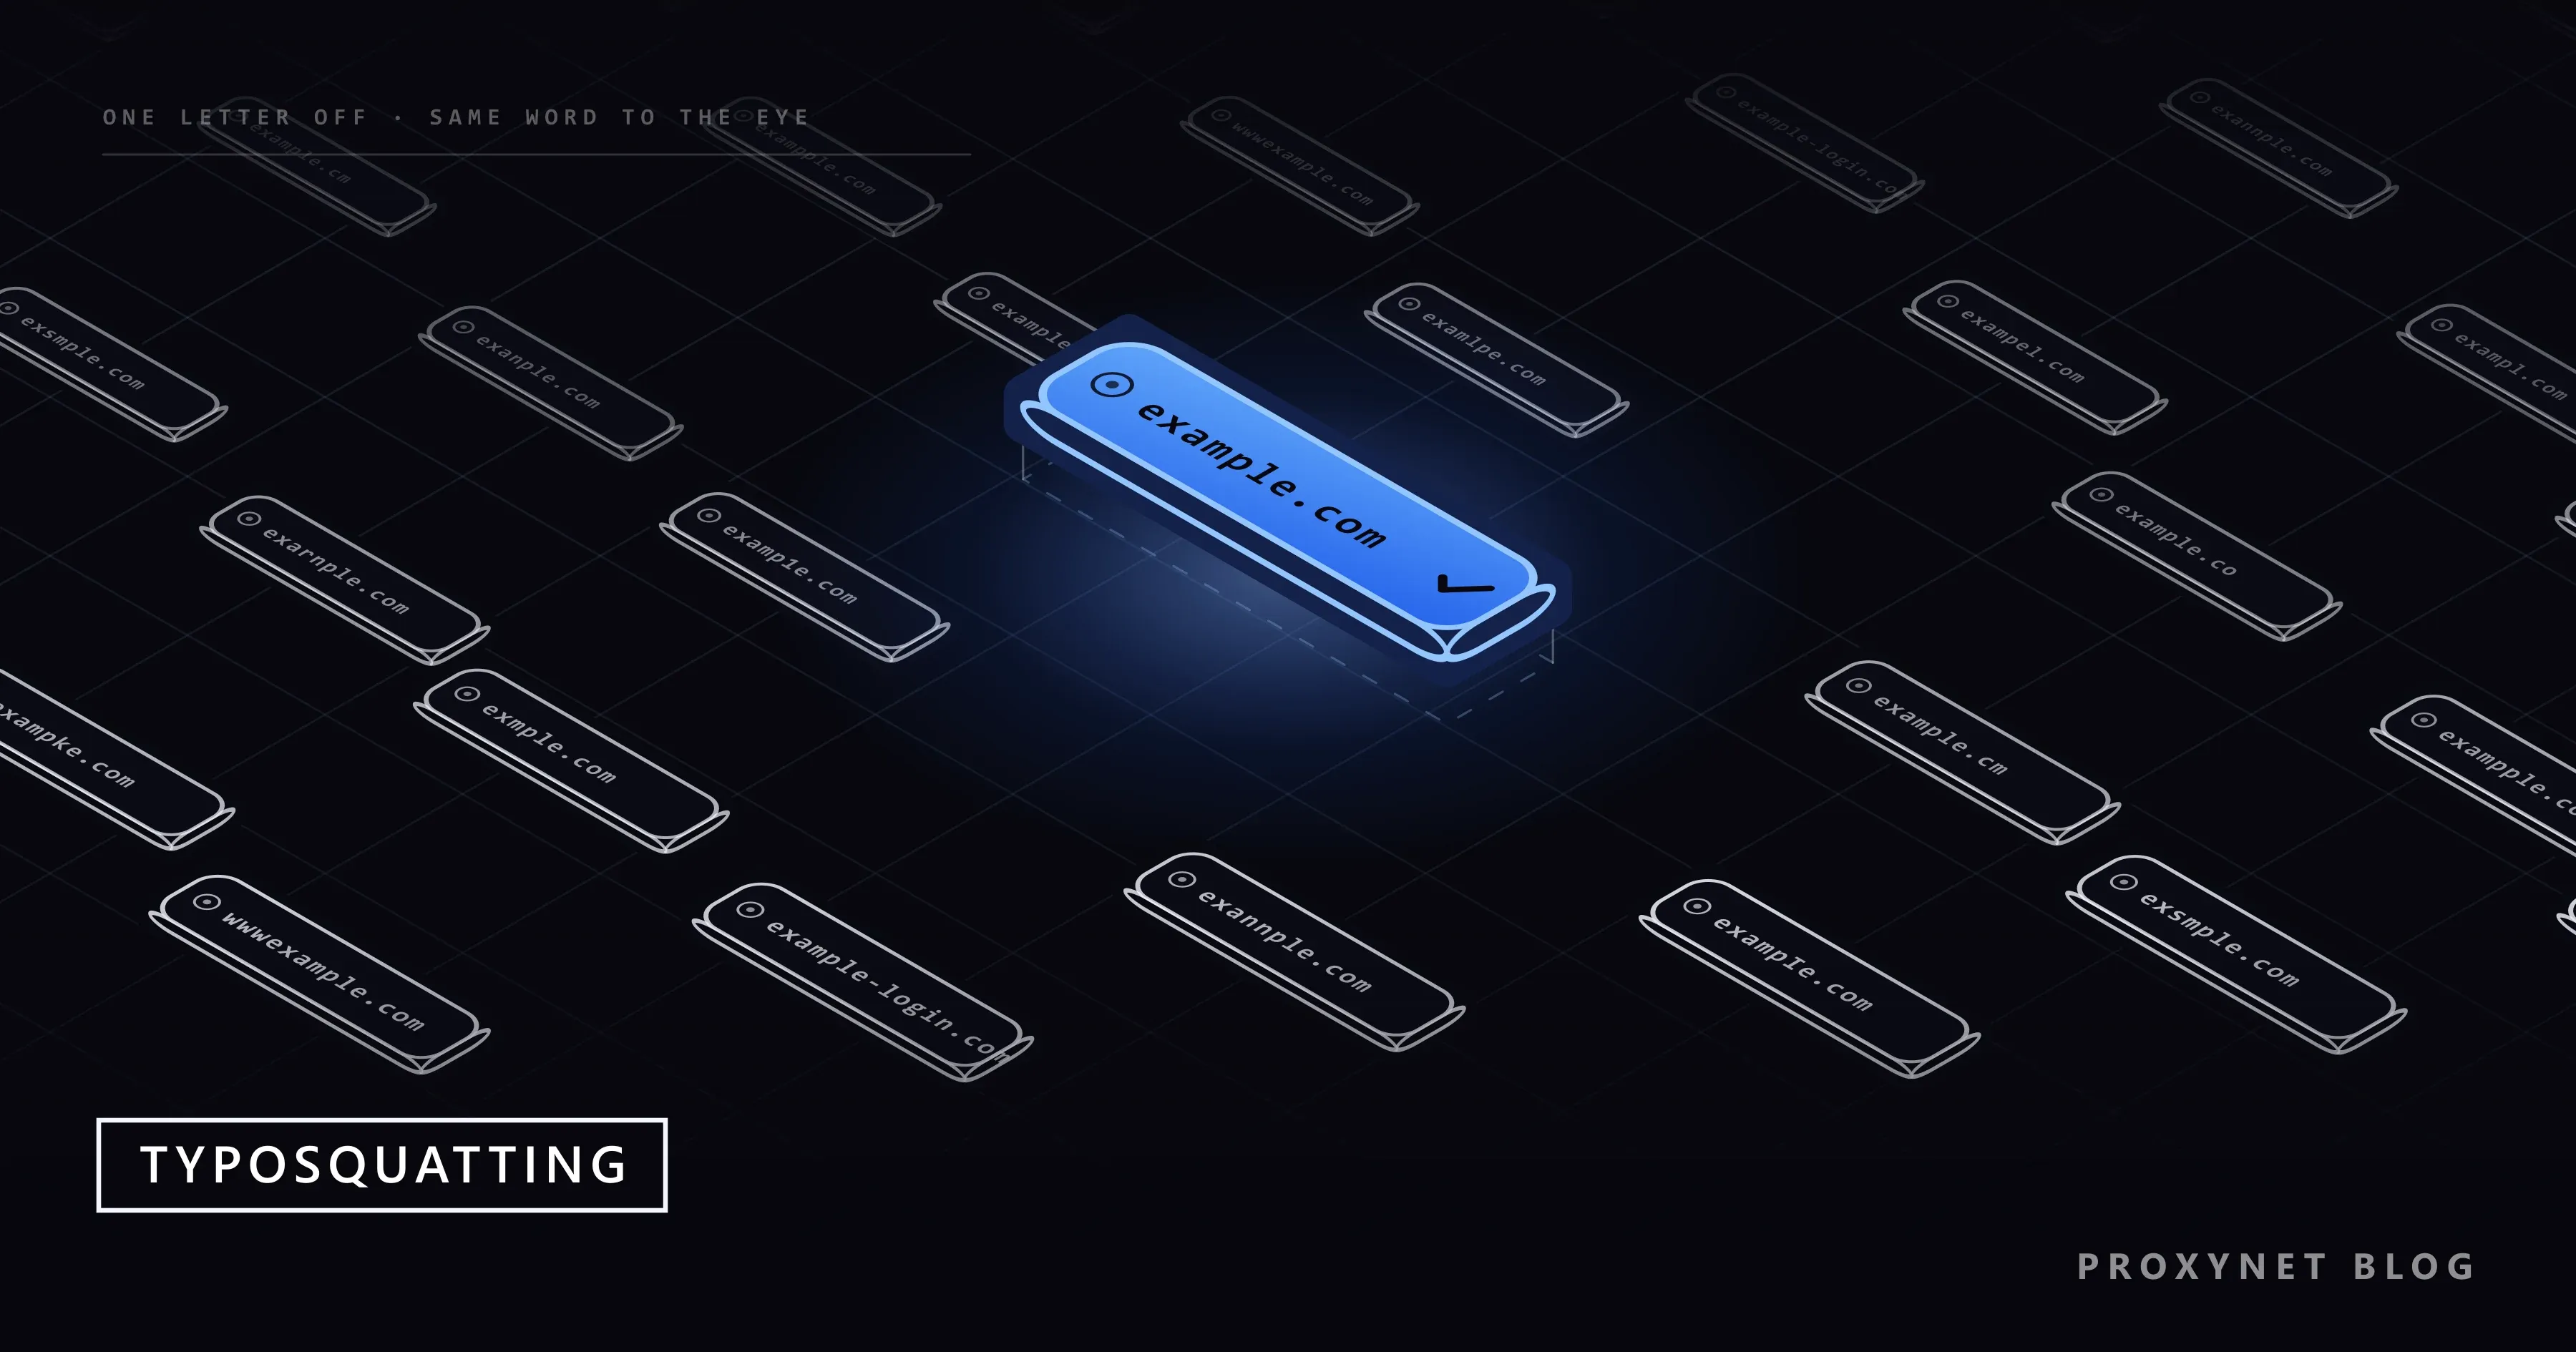
Alguém do setor de contabilidade recebe um aviso de um fornecedor: a conta bancária para as faturas mudou. O e-mail está assinado pela pessoa certa, cita os números de pedido certos e vem de um domínio que se lê como o do fornecedor, com uma letra de diferença. Ninguém percebe até o fornecedor de verdade perguntar para onde foi o pagamento.
Este artigo explica o que é typosquatting, quais variantes existem, para que serve um domínio parecido, como reconhecer um e o que uma marca pode fazer a respeito. Ele foi escrito do lado de quem se defende; não há receita aqui, e todos os exemplos usam example.com, um domínio reservado para documentação.
O que é typosquatting?
Typosquatting, também chamado de URL hijacking (sequestro de URL), é o registro de nomes de domínio que imitam um já existente por meio de um erro de grafia, uma terminação trocada ou um caractere que se parece com outro. O squatter, quem registra esse domínio, não invade nada. Ele é dono de um domínio real e conta com o fato de que uma máquina lê um nome letra por letra, enquanto uma pessoa o lê como uma palavra.
É um ramo do cybersquatting, o registro do nome ou da marca de outra pessoa como domínio. O cybersquatting pega o nome exato sob uma terminação que a marca esqueceu; o typosquatting pega as formas quase iguais. As regras de resolução de disputas tratam os dois como registros abusivos.
Como funciona o typosquatting?
- Um alvo com tráfego. Um banco, uma loja, um fabricante de software ou um fornecedor que envia faturas: quanto mais pessoas digitam ou recebem o nome, mais erros ele produz.
- Uma lista de formas quase iguais. Todo domínio tem alguns erros de digitação prováveis, algumas grafias parecidas e um punhado de terminações alternativas. O squatter confere quais ainda estão livres.
- O registro. Um domínio custa alguns dólares por ano e resolve em minutos; um certificado para ele é emitido com a mesma rapidez.
- O tráfego chega. À mão, de quem digita errado; por link, dos e-mails que o squatter envia; por busca, quando o domínio parecido é empurrado para os resultados, que é o que o SEO poisoning faz.
- A página faz o trabalho dela. Uma cópia da página de login, um instalador, uma página de parking cheia de anúncios ou uma caixa de entrada que recolhe tudo o que foi enviado ao endereço errado.
Nada do lado da rede distingue um nome digitado errado de um correto: o navegador pede ao DNS o endereço por trás do nome que recebeu, e um nome registrado recebe resposta (O que é DNS? explica a consulta). A única verificação que vê o erro é a pessoa que lê a barra de endereços.
Quais tipos de typosquatting existem?
| Variante | Exemplo | Por que funciona |
|---|---|---|
| Letra faltando | exmple.com | O olho lê a palavra, não as letras |
| Letras trocadas de lugar | exmaple.com | O erro de digitação mais comum |
| Tecla vizinha | exampke.com | O k fica ao lado do l no teclado |
| Caracteres parecidos | exarnple.com, examp1e.com | rn se lê como m, 1 como l |
| Outro alfabeto (homógrafo) | xn--exmple-4nf.com | Um а cirílico tem a forma de um a latino |
| Terminação errada | example.co, example.cm | Digitada por hábito; as duas terminações existem |
| Palavra acrescentada (combosquatting) | example-login.com | A palavra da marca está intacta; a palavra extra soa oficial |
| Truque do subdomínio | example.com.example.net | O nome real vem primeiro; o domínio de verdade está no fim |
| Ponto faltando | wwwexample.com | O hábito do www. |
Caracteres parecidos são a ponta perigosa da tabela: rn no lugar de m, vv no lugar de w e 1 no lugar de l sobrevivem a uma olhada rápida. A variante homógrafa vai além: um nome escrito com letras cirílicas pode parecer idêntico ao original latino, e os navegadores mostram esses nomes na forma xn--, chamada punycode, quando eles parecem suspeitos.
Combosquatting é a variante que a maioria dos e-mails de phishing usa, porque não é erro de digitação nenhum: example-login.com contém a palavra da marca sem alteração. Bitsquatting não precisa de erro humano; um bit que vira na memória de um dispositivo transforma uma letra de um nome guardado em outra.
O que faz um site de typosquatting?
Copia uma página de login. A página se parece com o formulário de login da marca e repassa o que você digita ao squatter, às vezes encaminhando ao site real para que o login pareça funcionar. Uma senha capturada costuma ser testada em outros serviços em poucas horas; O que é credential stuffing? explica esse segundo passo.
Entrega software. Uma cópia da página de download de um fabricante oferece o instalador real empacotado com malware. O arquivo pode trazer uma assinatura válida; o domínio é o que o entrega.
Ganha com o tráfego. Páginas de parking mostram anúncios dos próprios produtos da marca e recebem por clique; redirecionamentos de afiliados mandam o visitante ao site real por um link de indicação, e a marca paga comissão por um cliente que já era dela.
Recebe e-mail. Um domínio a uma letra do domínio de e-mail de uma empresa recolhe toda mensagem enviada ao endereço digitado errado: faturas, contratos, redefinições de senha. O relatório da OMPI sobre os casos de 2025, mais de 6.200 casos de nomes de domínio e o maior volume que ela já tratou, menciona um domínio que "quase desviou 800.000 dólares americanos para uma conta bancária fraudulenta" antes que o caso o impedisse (OMPI, janeiro de 2026).
Typosquatting em registros de pacotes
O truque não se limita a sites. No npm e no PyPI, o nome de um pacote é digitado em um comando de instalação, então um pacote a uma letra de um pacote popular é instalado por engano, e instalá-lo executa o código dele. A documentação de ameaças do npm diz que o registro consegue detectar esses nomes e bloquear a publicação.
Os domínios dos próprios registros também são alvo. Em julho de 2025, usuários do PyPI receberam mensagens de "verificação de e-mail" com link para pypj.org, uma imitação de pypi.org com um j minúsculo no lugar do i; o site repassava tudo ao real, quatro contas caíram no phishing e duas versões maliciosas foram enviadas antes que o domínio fosse derrubado. O relatório do incidente do PyPI diz que o registro em si não foi violado e recomenda WebAuthn ou chaves de segurança físicas, porque um código de uso único repassado não sobrevive a elas.
Para desenvolvedores: copie os comandos de instalação da documentação do projeto, não de memória, e use um arquivo de bloqueio (lockfile) para que um erro de digitação cometido uma vez não se repita em toda máquina.
Como reconhecer um domínio de typosquatting?
- Encontre a parte registrável e leia letra por letra. A terminação e o rótulo logo antes dela são o domínio que alguém registrou; tudo à esquerda é um subdomínio que essa pessoa escolheu. Em
example.com.example.net, o domínio éexample.net. - Trate
xn--como um alerta. O Chrome mostra um rótulo em Unicode só quando ele passa nas regras de exibição de IDN; um rótulo que mistura latino com cirílico ou grego, ou cujo "esqueleto" bate com um domínio conhecido, aparece como punycode. Um nome de marca que você conhece nunca deveria aparecer assim. - Confie no seu gerenciador de senhas, não no cadeado. Um certificado prova apenas que a conexão é criptografada e foi emitida para o domínio exibido, que pertence ao squatter. Um gerenciador de senhas preenche um formulário só no domínio em que a senha foi salva; o silêncio dele em uma página de aparência familiar é o alerta.
- Dê ouvidos ao aviso do navegador. O Chrome mostra Você quis dizer [nome do site]?, Este é o site correto? ou Site falso quando um nome de host bate com a forma de um site popular, e a página vermelha Site perigoso quando um domínio entra na lista da Navegação segura. Mantenha a Navegação segura ativada em Mais > Configurações > Privacidade e segurança > Segurança, onde Proteção reforçada é o nível mais rígido.
- Chegue pelo seu próprio caminho. Digite o endereço, use um favorito ou abra o aplicativo; um link em um e-mail inesperado é o canal de entrega do squatter. Leia o domínio do remetente do mesmo jeito e confirme por telefone qualquer mudança de conta bancária.
Como as marcas se protegem do typosquatting?
- Registre as variantes óbvias. As terminações principais, as terminações de país dos mercados em que você vende e os poucos erros de digitação que uma lista de permutações coloca no topo, todos redirecionados ao domínio canônico com um HTTP 301, o redirecionamento que a verificação de domínios parecidos do Chromium reconhece.
- Trave o seu e-mail. Publique SPF, DKIM e DMARC com política de rejeição para o domínio de que você envia, e um registro SPF que não autoriza remetente nenhum nos domínios que você possui mas nunca usa para enviar. O DMARC protege o seu domínio, não o parecido.
- Acompanhe registros e certificados. Gere as permutações do seu domínio com uma ferramenta de código aberto como o dnstwist e confira periodicamente quais estão registradas e o que servem; os logs de transparência de certificados (certificate transparency) são públicos, então um certificado para um domínio parecido costuma aparecer ali primeiro.
- Olhe a página como os seus clientes a veem. Um domínio parecido raramente mostra a mesma página a todo mundo: o escritório ou uma rede de hospedagem recebe uma página de parking, e um cliente em uma conexão doméstica no país alvo recebe a cópia da página de login. Confira a partir dos mercados que você atende antes de declarar um domínio inofensivo.
- Denuncie o que está no ar. Páginas de phishing e malware vão para o formulário de denúncia da Navegação segura do Google, que alimenta os avisos do navegador; envie as mesmas provas ao contato de abuso do registrador (registrar), que a ICANN exige que todo registrador publique, e à hospedagem ou ao CDN na frente do site. Uma primeira denúncia pode ser recusada, como foi a do PyPI; envie de novo com mais detalhes.
- Recupere o domínio. O guia da UDRP da OMPI expõe o que um reclamante prova sob a Política Uniforme de Resolução de Disputas de Nomes de Domínio (UDRP): o domínio é idêntico ou confusamente semelhante a uma marca que você detém, o titular não tem direitos nem interesses legítimos sobre ele, e ele foi registrado e é usado de má-fé. Um caso "normalmente deve ser concluído em 2 meses", custa 1.500 dólares americanos para um a cinco domínios com um único painelista e termina em transferência ou cancelamento; para terminações genéricas mais novas, a Uniform Rapid Suspension (URS) da ICANN é um caminho mais rápido, que suspende o domínio em vez de transferi-lo.
- Diga aos seus clientes onde você mora. Publique os domínios que usa e deixe claro que nunca pede senha por e-mail, para que a equipe de suporte tenha uma página para enviar quando um cliente perguntar se um link é seu.
O passo 4 é o uso honesto dos Proxies residenciais: carregue a página suspeita por uma saída no país e na cidade do cliente e guarde o que ela mostra para o dossiê da disputa, um punhado de carregamentos de página por domínio, não um rastreamento.
A configuração, da escolha da saída à guarda das provas, está na nossa página de proteção de marca.
O que os usuários podem fazer?
- Digite o endereço ou use um favorito para tudo em que você faz login, e abra o aplicativo em vez de um link em uma mensagem.
- Tenha um gerenciador de senhas e trate o silêncio dele como um alerta.
- Use chaves de acesso (passkeys) ou uma chave de segurança onde forem oferecidas; um código de uso único repassado é exatamente o que uma página de login parecida recolhe.
- Leia o domínio do remetente de qualquer e-mail que peça dinheiro ou senha, e confirme mudanças de pagamento por telefone.
Onde o typosquatting causa mais dano
Bancos e aplicativos de pagamento, onde uma página de login copiada leva ao dinheiro em minutos. Lojas on-line e empresas de software como serviço, cujas páginas de login e de pagamento são copiadas junto com a marca. Fabricantes de software e mantenedores de pacotes, porque um download ou um comando de instalação é o momento em que o visitante espera executar algo. Fornecedores e seus clientes, onde um domínio de e-mail com uma letra diferente vira fraude de faturas.
Erros comuns
- Confiar no cadeado. Ele prova a criptografia até o domínio exibido, nada sobre quem é o dono.
- Registrar centenas de domínios e esquecê-los. Domínios defensivos que não redirecionam, ou que expiram, passam a ser do squatter.
- Achar que o DMARC cobre domínios parecidos. Ele autentica o seu domínio; o domínio do squatter autentica a si mesmo.
- Denunciar só ao registrador. O aviso do navegador, a hospedagem e o CDN agem cada um por conta própria, e geralmente mais rápido.
- Conferir o domínio parecido só do escritório. Uma página que muda conforme o país mostra a você a versão inofensiva.
Guia de decisão
| A sua situação | O que fazer primeiro |
|---|---|
| Um domínio parecido está no ar com uma cópia da página de login | Denuncie hoje à Navegação segura, ao registrador e à hospedagem; guarde as provas como os usuários as veem |
| Um domínio parecido está registrado, mas só com uma página de parking | Acompanhe, guarde as provas, prepare o dossiê da UDRP |
| Seus clientes recebem faturas de um domínio parecido com o seu | Avise-os, coloque o DMARC em rejeição, registre o erro de digitação do seu domínio de e-mail |
| Você está lançando uma marca | Registre as terminações principais e os erros de digitação mais prováveis; redirecionamentos 301 e SPF vazio neles |
| Você digitou uma senha em um domínio parecido | Troque-a no site real, encerre as outras sessões, adicione uma chave de acesso |
| Você mantém um pacote | 2FA com chave física no registro; confira o domínio dele antes de cada login |
Perguntas frequentes
Typosquatting é crime?
Registrar um domínio não é crime por si só, e é por isso que a UDRP existe como via administrativa para recuperar registros abusivos sem passar por um tribunal. O que se faz com o domínio pode ser ilegal: phishing, malware e fraude de faturas são crimes na maioria dos países, e usar uma marca para enganar é violação de marca.
Qual a diferença entre typosquatting e cybersquatting?
O cybersquatting registra o nome exato ou a marca de outra pessoa como domínio, geralmente sob uma terminação que a marca não possui. O typosquatting registra as formas quase iguais desse nome. Os dois são registros abusivos segundo a UDRP.
Qual a diferença entre typosquatting e phishing?
O typosquatting diz respeito ao domínio; o phishing, à página ou ao e-mail que pede as suas credenciais. Uma página de phishing muitas vezes fica em um domínio de typosquatting porque precisa de um endereço convincente, mas um domínio de typosquatting também pode servir anúncios ou recolher e-mails sem página de phishing nenhuma.
Como descubro se alguém está fazendo typosquatting com o meu domínio?
Gere as variantes prováveis do seu domínio e consulte quais estão registradas, verifique os logs de transparência de certificados em busca de nomes como o seu e veja o que as variantes registradas servem a partir dos mercados em que você vende.
HTTPS significa que um site é verdadeiro?
Não. HTTPS significa que a conexão com o domínio da barra de endereços é criptografada e que o certificado foi emitido para aquele domínio. Qualquer dono de domínio consegue um certificado em minutos, então um domínio parecido mostra o cadeado com a mesma facilidade que o site real.
Posso conseguir a transferência de um domínio de typosquatting para mim?
Sim, pela UDRP, se o domínio for confusamente semelhante à sua marca, o titular não tiver interesse legítimo sobre ele e ele tiver sido registrado e usado de má-fé. O guia da OMPI estima um caso de um a cinco domínios em 1.500 dólares americanos e cerca de dois meses; terminações de país que não adotaram a UDRP têm procedimentos próprios.
Em resumo
O typosquatting transforma os erros de digitação e os hábitos de leitura dos seus clientes em tráfego para um domínio que você não controla: uma cópia da página de login, um instalador, uma página de parking ou uma caixa de entrada para faturas enviadas ao endereço errado. Os leitores se protegem lendo a parte registrável de um domínio letra por letra e confiando mais no gerenciador de senhas do que em um design familiar. As marcas registram as variantes que importam, travam o e-mail, acompanham os registros de domínio e os logs de certificados, denunciam as páginas no ar e recuperam o domínio pela UDRP. Para ver o que um domínio parecido mostra a um cliente em outro país ou cidade, os nossos serviços de proxy fornecem o endereço de saída.