Una empresa de software de fuera de Europa añade un asistente de chat a su tienda online, y sus primeros clientes están en Alemania y Francia. Ese mismo trimestre, su equipo de recursos humanos empieza a probar una herramienta que ordena a los candidatos según su currículum. Las dos funciones usan IA, las dos afectan a personas de la UE, y el abogado de la empresa hace la misma pregunta sobre cada una: ¿qué dice la Ley de IA de la UE sobre esto? Las respuestas son muy distintas, porque la norma clasifica la IA por el uso que se le da, no por la tecnología que lleva dentro.
Este artículo explica a quién se aplica la ley, sus cuatro niveles de riesgo, las prácticas prohibidas, las obligaciones de los sistemas de alto riesgo, las reglas de transparencia para chatbots y contenido generado, las reglas para los modelos de IA de uso general, el calendario modificado en 2026, las multas y la alfabetización en materia de IA. Es un resumen en lenguaje sencillo, no asesoramiento jurídico; para decidir sobre tu propio producto, lee el texto oficial y consulta con un abogado.
¿Qué es la Ley de IA de la UE?
La Ley de IA (en inglés, AI Act) es un reglamento de la Unión Europea que fija normas comunes para desarrollar, vender y usar inteligencia artificial, con reglas más estrictas para los usos que suponen más riesgo para la salud, la seguridad y los derechos fundamentales. Su nombre oficial es Reglamento (UE) 2024/1689, conocido como Reglamento de Inteligencia Artificial; se publicó en el Diario Oficial de la UE el 12 de julio de 2024 y está en vigor desde el 1 de agosto de 2024.
Como reglamento, se aplica directamente en todos los Estados miembros; cada país designa las autoridades que lo hacen cumplir. Define un sistema de IA como un sistema basado en una máquina que funciona con cierta autonomía e infiere, a partir de la información que recibe, cómo generar resultados como predicciones, contenidos, recomendaciones o decisiones. Eso incluye un modelo de calificación crediticia, un chatbot y un generador de imágenes, pero no un software que solo sigue reglas fijas escritas por una persona.
En julio de 2026 la UE modificó la ley con el Ómnibus digital sobre IA, el Reglamento (UE) 2026/1744, en vigor desde el 27 de julio de 2026. Aplaza las reglas de alto riesgo, añade dos prohibiciones y aligera algunas obligaciones para las empresas más pequeñas. Este artículo refleja el texto modificado.
¿A quién se aplica la Ley de IA?
La ley se aplica a todas las empresas de la cadena de la IA cuyos sistemas llegan al mercado de la UE o cuyos resultados de IA se usan en la UE, estén donde estén. Define cuatro funciones principales:
- Proveedor: desarrolla un sistema de IA o un modelo de IA de uso general, o encarga su desarrollo, y lo introduce en el mercado con su propio nombre, de pago o gratis.
- Responsable del despliegue: utiliza un sistema de IA bajo su propia autoridad, como un banco que usa una herramienta de calificación crediticia o una tienda que usa un chatbot. Queda excluido el uso personal no profesional.
- Importador: una empresa establecida en la UE que introduce en el mercado de la UE el sistema de un proveedor de fuera de la UE.
- Distribuidor: cualquier otro actor de la cadena que comercializa el sistema en la UE, como un revendedor.
Un proveedor de Canadá que vende un sistema de IA en la UE queda cubierto, igual que un proveedor o responsable del despliegue de cualquier país cuyos resultados se usan en la UE.
¿Cuáles son los cuatro niveles de riesgo?
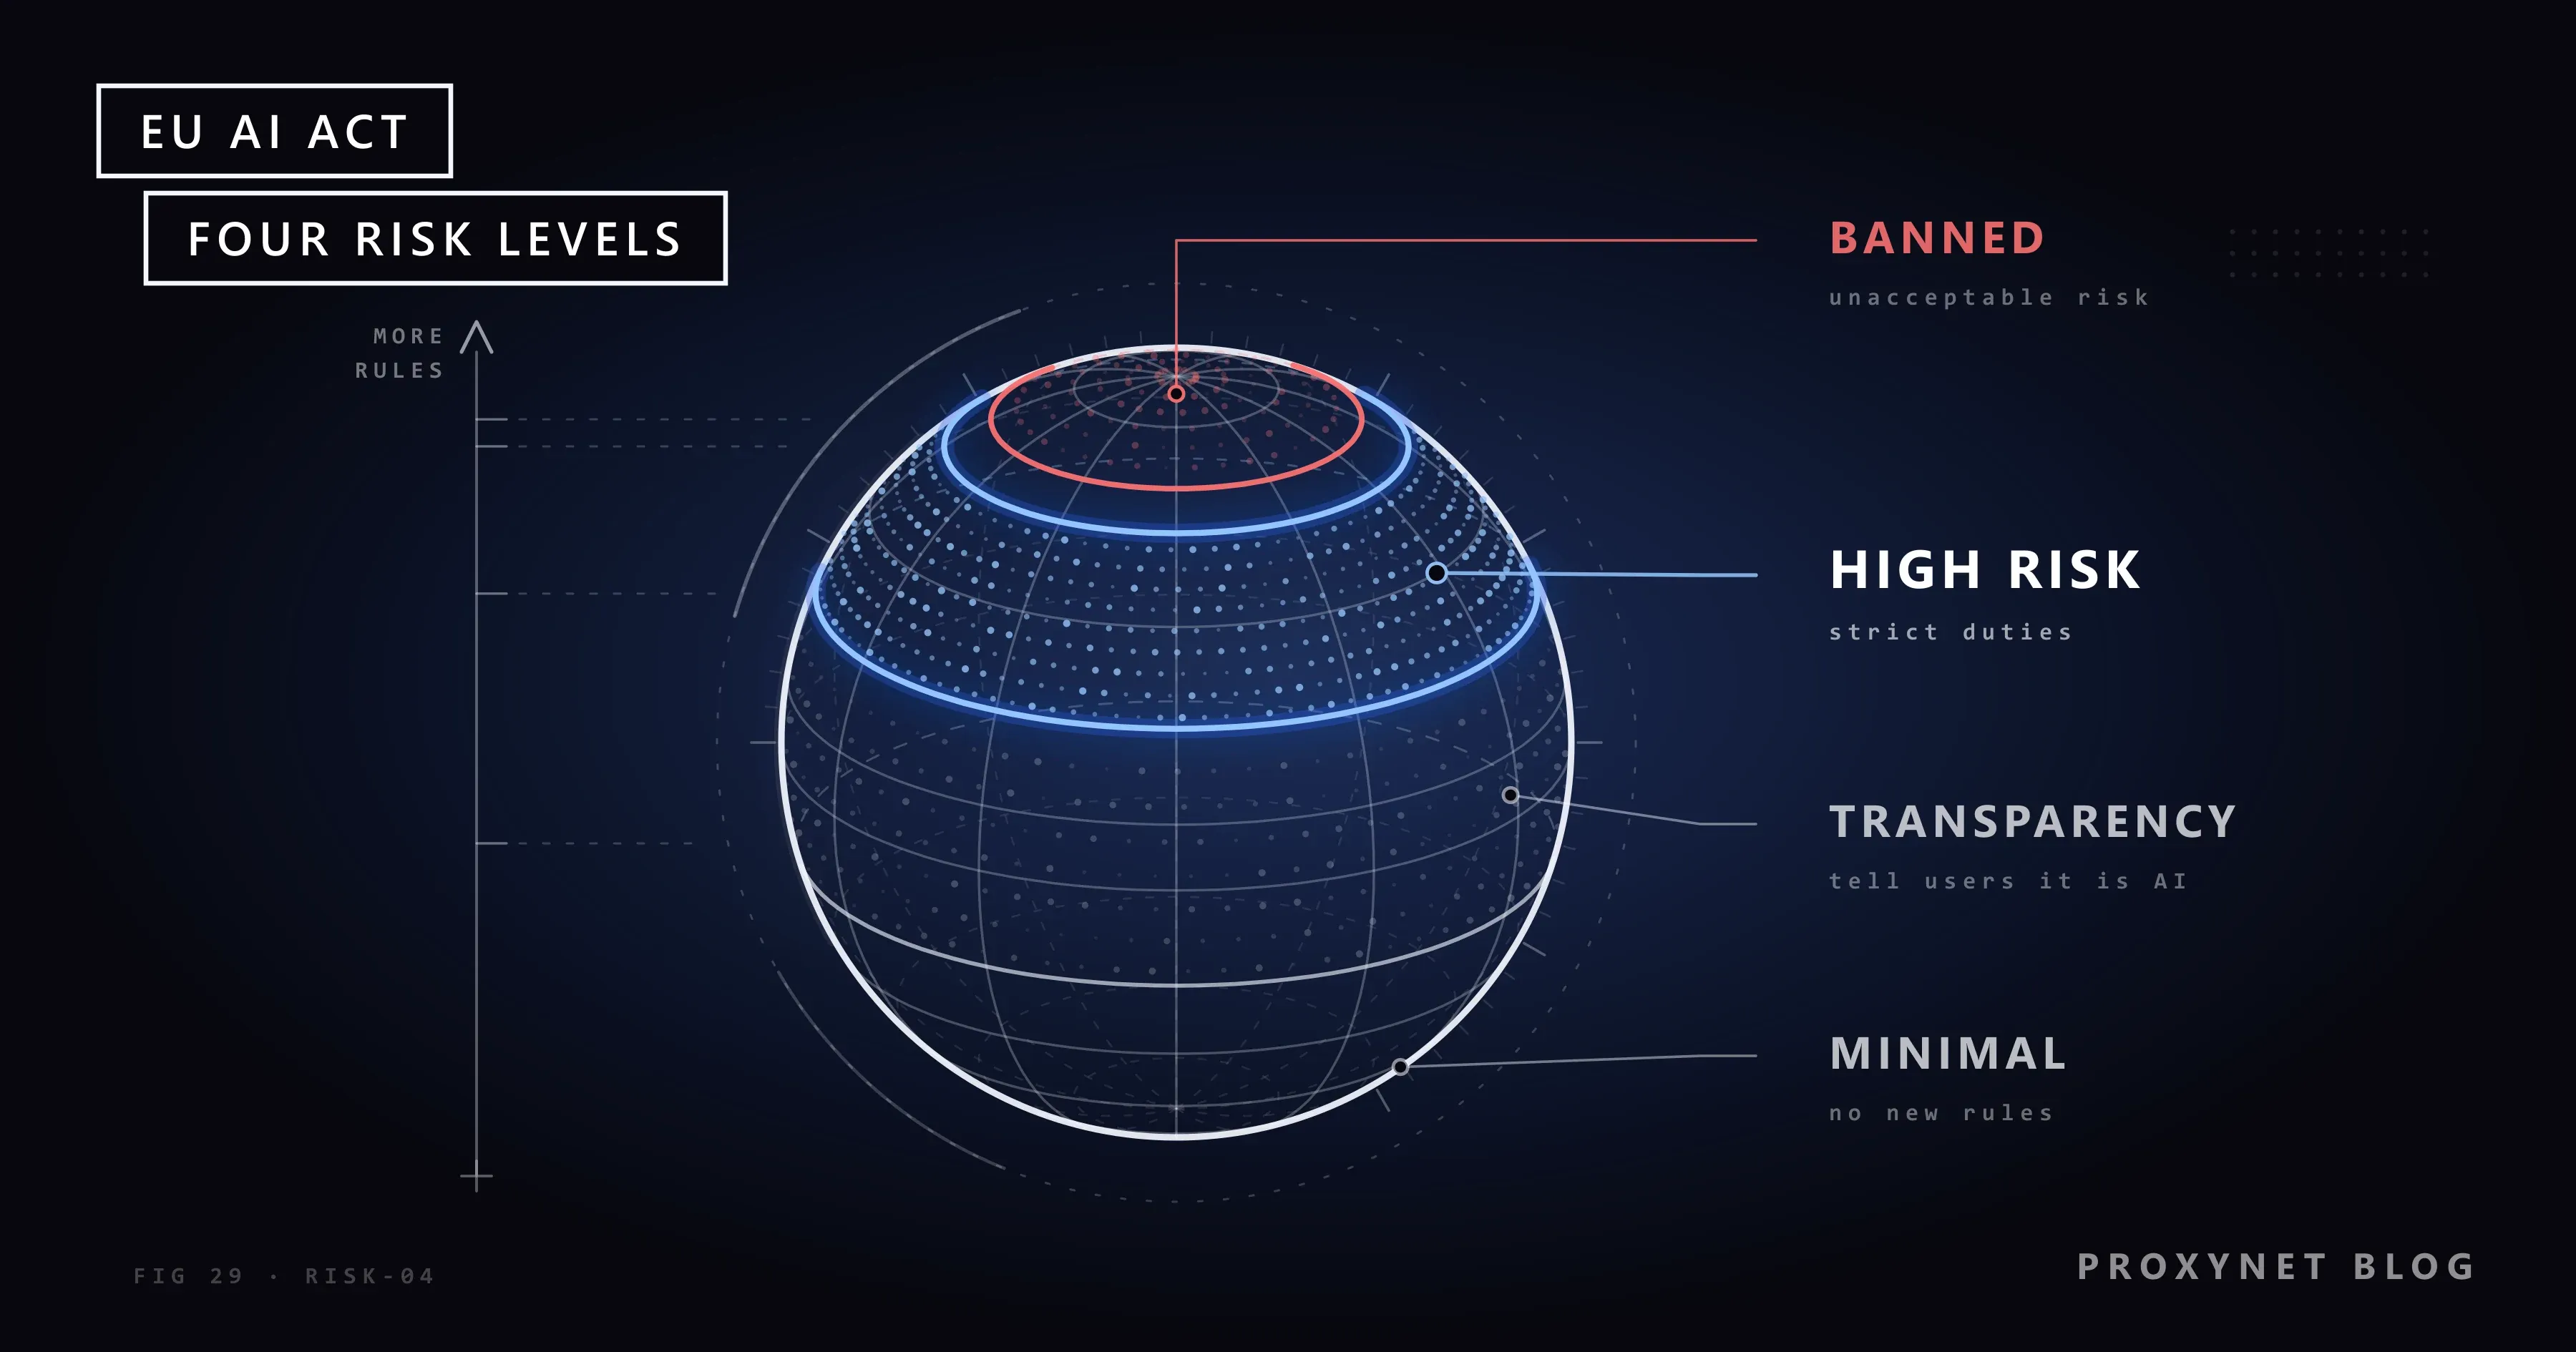
La Ley de IA clasifica los sistemas de IA en cuatro niveles, cada uno con obligaciones distintas. Para saber el nivel de un sistema hay que hacer cuatro comprobaciones:
- ¿Está prohibido el uso? Si el sistema realiza una de las prácticas del artículo 5, no se puede usar en la UE.
- ¿Es de alto riesgo? Un sistema es de alto riesgo si es un componente de seguridad de un producto que ya regula la legislación de seguridad de la UE (anexo I, como los productos sanitarios) o si se usa en uno de los ocho ámbitos sensibles del anexo III.
- ¿Tiene obligaciones de transparencia? Los sistemas que hablan con personas, generan contenido o reconocen emociones deben indicarlo, sea cual sea su otro nivel.
- Todo lo demás es de riesgo mínimo. La ley no añade obligaciones nuevas.
| Nivel de riesgo | Ejemplos | Qué se aplica |
|---|---|---|
| Inaceptable | Puntuación social, reconocimiento de emociones en el trabajo | Prohibido |
| Alto | Ordenar currículums, calificación crediticia, corrección de exámenes | Requisitos estrictos |
| Limitado (transparencia) | Chatbots, deepfakes | Avisar de que es IA |
| Mínimo | Filtros de spam, IA en videojuegos | Sin reglas nuevas |
La página de la Comisión Europea sobre la Ley de IA llama al tercer nivel «riesgo de transparencia» y señala que la gran mayoría de los sistemas de IA que se usan hoy en la UE son de riesgo mínimo.
¿Qué prácticas de IA están prohibidas?
El artículo 5 prohíbe las prácticas de IA que la UE considera una amenaza clara para la seguridad o los derechos de las personas, y estas prohibiciones se aplican desde el 2 de febrero de 2025:
- técnicas manipuladoras o engañosas que alteran las decisiones de una persona y causan un perjuicio considerable;
- aprovechar vulnerabilidades ligadas a la edad, la discapacidad o la situación social o económica;
- la puntuación social que da lugar a un trato perjudicial injustificado o sin relación con el contexto;
- predecir que una persona cometerá un delito basándose solo en la elaboración de perfiles o en rasgos de personalidad;
- crear bases de datos de reconocimiento facial mediante la extracción no selectiva de imágenes faciales de internet o de circuitos cerrados de televisión;
- inferir emociones en el lugar de trabajo y en centros educativos, salvo por motivos médicos o de seguridad;
- la categorización biométrica que deduce rasgos sensibles como la raza, las opiniones políticas, la religión o la orientación sexual;
- la identificación biométrica remota en tiempo real en espacios de acceso público con fines policiales, salvo en casos concretos y tasados.
La modificación de 2026 añade dos prohibiciones a partir del 2 de diciembre de 2026: la IA que genera imágenes íntimas realistas de una persona identificable sin su consentimiento y la IA que genera material de abuso sexual infantil.
¿Qué deben cumplir los sistemas de IA de alto riesgo?
Los sistemas de IA de alto riesgo solo pueden venderse y usarse cuando el proveedor cumple una serie de requisitos, y quienes los usan tienen obligaciones continuas. Los ocho ámbitos del anexo III son la biometría; las infraestructuras críticas; la educación y la formación profesional; el empleo y la gestión de trabajadores; el acceso a servicios privados y públicos esenciales, como la calificación crediticia; la garantía del cumplimiento del Derecho; la migración, el asilo y el control fronterizo; y la administración de justicia y los procesos democráticos.
No toda herramienta de esos ámbitos es de alto riesgo. Un sistema que solo realiza una tarea de procedimiento limitada, o que solo mejora el resultado de una actividad humana ya terminada, puede quedar fuera de la categoría si no supone un riesgo considerable. Un sistema que elabora perfiles de personas siempre es de alto riesgo.
El proveedor debe aplicar un sistema de gestión de riesgos, usar datos de entrenamiento, validación y prueba que cumplan reglas de calidad, redactar documentación técnica, hacer que el sistema registre eventos, dar instrucciones claras a los responsables del despliegue, diseñarlo para la supervisión humana y hacerlo preciso, robusto y seguro. Después debe superar una evaluación de la conformidad, llevar el marcado CE y registrar el sistema en una base de datos de la UE.
Los responsables del despliegue tienen obligaciones más cortas, pero reales: usar el sistema según las instrucciones, encargar su supervisión a personas formadas, vigilar su funcionamiento, conservar sus registros e informar a los trabajadores antes de usarlo en su lugar de trabajo.
¿Qué reglas de transparencia se aplican a los chatbots y los deepfakes?
El artículo 50 exige que las personas sepan cuándo están tratando con una IA, y sus obligaciones se aplican desde el 2 de agosto de 2026:
- Chatbots: un sistema que conversa con personas debe hacerles saber que es una IA, salvo que resulte evidente por el contexto.
- Contenido generado: los proveedores de sistemas que generan audio, imágenes, vídeo o texto deben marcar la salida en un formato legible por máquina para que pueda detectarse como generada por IA. A esto se le suele llamar marca de agua.
- Reconocimiento de emociones y categorización biométrica: los responsables del despliegue deben informar a las personas expuestas.
- Deepfakes y textos de interés público: los responsables del despliegue deben revelar las imágenes, audios y vídeos de ultrasuplantación (el término oficial para deepfake), y también los textos escritos por IA que se publican para informar al público, salvo que una persona haya revisado el texto y asuma la responsabilidad editorial.
Los sistemas generativos que ya estaban en el mercado antes del 2 de agosto de 2026 tienen hasta el 2 de diciembre de 2026 para añadir el marcado. El 10 de junio de 2026 la Comisión publicó un código de buenas prácticas voluntario sobre el marcado y etiquetado de contenidos generados por IA, con pasos prácticos para ambas funciones. A ese contenido también se le llama contenido sintético, que no es lo mismo que los datos sintéticos que los equipos crean para entrenar y probar modelos.
¿Qué reglas se aplican a los modelos de IA de uso general?
Los modelos de IA de uso general, entrenados con grandes volúmenes de datos para realizar una amplia gama de tareas, tienen obligaciones propias desde el 2 de agosto de 2025, aparte de los niveles de riesgo de los sistemas construidos sobre ellos. Los modelos de lenguaje grandes que hay detrás de los asistentes de chat son el ejemplo más conocido; ¿Qué es un LLM? explica cómo se entrenan. El proveedor debe:
- mantener documentación técnica del modelo, incluido cómo se entrenó y se probó;
- dar a las empresas que construyen sobre el modelo la información que necesitan sobre sus capacidades y límites;
- tener una política para cumplir los derechos de autor de la UE, incluidas las reservas legibles por máquina (opt-out) con las que los titulares de derechos excluyen sus obras de la minería de textos y datos;
- publicar un resumen suficientemente detallado del contenido usado para el entrenamiento, según una plantilla de la Oficina de IA.
La Comisión publicó esa plantilla para resumir el contenido de entrenamiento el 24 de julio de 2025. Para los datos recogidos de la web, pide los nombres de los crawlers usados, el periodo de recogida y el 10 % de dominios principales de los que se extrajeron datos; las pequeñas y medianas empresas indican el 5 % principal o 1.000 dominios, lo que sea menor. Los modelos introducidos en el mercado antes del 2 de agosto de 2025 tienen hasta el 2 de agosto de 2027.
Aquí es donde el entrenamiento de modelos se cruza con la recogida de datos web públicos: los equipos necesitan ahora registros de qué crawler recogió qué, de qué dominios y cuándo, y deben respetar las reservas de los editores. Que recoger páginas públicas sea lícito depende de algo más que la Ley de IA, como explica ¿El web scraping es legal? Una visión general.
Nuestra página de soluciones de extracción de datos describe los pools de proxies que ofrecemos para tareas de recogida; los mismos registros se aplican sea cual sea la herramienta que uses.
Se presume que los modelos entrenados con más de 10^25 operaciones de coma flotante tienen riesgo sistémico, y tienen obligaciones adicionales: pruebas contra el uso indebido, notificación de incidentes y ciberseguridad. El código de buenas prácticas voluntario para la IA de uso general, publicado el 10 de julio de 2025, ofrece a los proveedores una forma de demostrar el cumplimiento.
¿Cuál es el calendario de la Ley de IA?
La Ley de IA se aplica por etapas, y el Ómnibus digital sobre IA retrasó las fechas de alto riesgo. Las fechas modificadas figuran en el Reglamento (UE) 2026/1744, publicado el 24 de julio de 2026:
| Fecha | Qué se aplica |
|---|---|
| 1 de agosto de 2024 | Entrada en vigor de la ley |
| 2 de febrero de 2025 | Prohibiciones y alfabetización en materia de IA |
| 2 de agosto de 2025 | Obligaciones de los modelos de uso general, sanciones |
| 2 de agosto de 2026 | Obligaciones de transparencia, la mayoría de las demás reglas |
| 2 de diciembre de 2026 | Dos prohibiciones nuevas; marcado para sistemas anteriores |
| 2 de agosto de 2027 | Modelos introducidos antes del 2 de agosto de 2025 |
| 2 de diciembre de 2027 | Sistemas de alto riesgo de los ámbitos del anexo III |
| 2 de agosto de 2028 | Sistemas de alto riesgo en productos del anexo I |
Antes de la modificación, las reglas de alto riesgo debían aplicarse el 2 de agosto de 2026 (anexo III) y el 2 de agosto de 2027 (anexo I); se aplazaron, no se eliminaron. La Comisión propuso el cambio el 19 de noviembre de 2025 y el reglamento se firmó el 8 de julio de 2026, así que es derecho adoptado, no una propuesta. Consulta el texto consolidado en EUR-Lex antes de planificar en función de una fecha.
¿Qué multas prevé la Ley de IA?
La Ley de IA fija tres tramos de multas máximas, cada uno por el importe más alto entre una cantidad fija y un porcentaje del volumen de negocios anual mundial:
- hasta 35 millones de euros o el 7 % por usar una práctica prohibida;
- hasta 15 millones de euros o el 3 % por incumplir la mayoría de las demás obligaciones, incluidas las de alto riesgo y transparencia;
- hasta 7,5 millones de euros o el 1 % por dar información incorrecta o engañosa a las autoridades.
Para las pymes, incluidas las empresas emergentes, cada multa tiene como tope la menor de las dos cifras, y la modificación de 2026 lo extiende a las pequeñas empresas de mediana capitalización. Las autoridades nacionales hacen cumplir las reglas de los sistemas de IA; para los modelos de uso general, la Comisión puede multar a los proveedores con hasta 15 millones de euros o el 3 % del volumen de negocios, lo que sea mayor.
¿Qué significa la alfabetización en materia de IA según el artículo 4?
El artículo 4 pide a proveedores y responsables del despliegue que adopten medidas para mejorar la alfabetización en materia de IA de su personal, es decir, los conocimientos para usar sistemas de IA con criterio y entender sus riesgos. Se aplica desde el 2 de febrero de 2025, y la modificación de 2026 suavizó la redacción: las empresas deben apoyar la alfabetización en IA de su personal sin garantizar un nivel concreto para cada persona. En la práctica, esto significa formaciones breves sobre lo que pueden hacer las herramientas, qué datos se pueden introducir en ellas y cuándo un resultado necesita una revisión humana.
Dónde te encuentras la Ley de IA en la práctica
La mayoría de las empresas se encuentran con la ley a través de productos corrientes. Un departamento de recursos humanos que compra una herramienta de cribado de currículums es responsable del despliegue de un sistema de alto riesgo a partir del 2 de diciembre de 2027, y su proveedor es quien carga con los requisitos principales; una entidad que puntúa solicitudes de crédito está en la misma situación. Un asistente de chat de soporte debe decir que es una IA, y un equipo de marketing que publica vídeo generado por IA tiene que tener en cuenta la regla de los deepfakes.
Los equipos de producto que lanzan una función de IA en varios países de la UE también comprueban lo que ve cada mercado, por ejemplo si el aviso de IA aparece en el idioma local. Nuestra página de pruebas de localización describe cómo los equipos revisan un sitio desde IP reales de los países a los que dan servicio.
Errores frecuentes
- Suponer que la ley solo afecta a empresas de la UE. Vender en la UE, o que allí se usen resultados de tu IA, te deja dentro de su ámbito.
- Tratar la «IA» como una sola categoría. El mismo modelo puede ser de riesgo mínimo en un producto y formar parte de un sistema de alto riesgo en otro; lo que decide es el uso.
- Leer plazos antiguos. Las guías escritas antes de julio de 2026 dan el 2 de agosto de 2026 para todas las reglas de alto riesgo; las fechas modificadas son posteriores.
- Pensar que el aplazamiento eliminó las obligaciones. Los requisitos de alto riesgo no cambian en lo sustancial; solo se movieron las fechas.
- Olvidar el lado del responsable del despliegue. Comprar una herramienta conforme no elimina las obligaciones del comprador de supervisar, vigilar y conservar registros.
- Creer que basta con cumplir el RGPD. Las dos normas se aplican a la vez.
Guía de decisión
| Situación | Qué comprobar primero |
|---|---|
| Un chatbot en un sitio dirigido a la UE | Aviso del artículo 50 |
| Publicar imágenes o vídeos generados por IA | Etiquetado de deepfakes, marcado |
| Comprar una herramienta de RR. HH., crédito o exámenes | Obligaciones del responsable del despliegue de alto riesgo |
| Crear un producto sobre un LLM | Tu función como proveedor |
| Entrenar un modelo de uso general | Artículo 53, resumen del entrenamiento |
| Personal que usa herramientas de IA en el trabajo | Alfabetización en IA del artículo 4 |
Preguntas frecuentes
¿Cuándo entra en vigor la Ley de IA de la UE?
Entró en vigor el 1 de agosto de 2024 y se aplica por etapas: prohibiciones desde el 2 de febrero de 2025, obligaciones de los modelos desde el 2 de agosto de 2025, obligaciones de transparencia desde el 2 de agosto de 2026 y reglas de alto riesgo desde el 2 de diciembre de 2027 o el 2 de agosto de 2028.
¿Se aplica la Ley de IA a empresas de fuera de la UE?
Sí, cuando su IA llega a la UE. Un proveedor de cualquier país que introduce un sistema o modelo de IA en el mercado de la UE queda cubierto, igual que un proveedor o responsable del despliegue cuyos resultados se usan en la UE.
¿ChatGPT es de alto riesgo según la Ley de IA?
No por sí mismo: un asistente de chat general no está en la lista de alto riesgo. Su modelo tiene las obligaciones de los modelos de IA de uso general y el chat debe indicar que es una IA. Si una empresa lo destina a un uso de alto riesgo, como ordenar candidatos a un empleo, ese uso puede quedar sujeto a las reglas de alto riesgo.
¿Qué exige el artículo 50 de la Ley de IA?
El artículo 50 es el de la transparencia. Los chatbots deben indicar que son IA, los sistemas generativos deben marcar su salida en un formato legible por máquina, y los responsables del despliegue deben revelar los deepfakes e informar a las personas expuestas al reconocimiento de emociones.
¿En qué se diferencia la Ley de IA del RGPD?
El RGPD protege los datos personales siempre que se tratan, mientras que la Ley de IA regula los sistemas de IA según su riesgo, usen o no datos personales. Una herramienta de IA que trata datos personales debe cumplir las dos normas.
¿Dónde puedo leer el texto oficial de la Ley de IA?
El texto oficial está en EUR-Lex, la base de datos jurídica de la UE, como Reglamento (UE) 2024/1689, en todas las lenguas oficiales de la UE, incluido el español, y en PDF. Los cambios de 2026 están en el Reglamento (UE) 2026/1744, y EUR-Lex también publica versiones consolidadas que integran las modificaciones en el texto original.
En resumen
La Ley de IA de la UE regula la IA según su riesgo: una lista corta de prácticas está prohibida, los sistemas de alto riesgo en contratación, crédito, educación y ámbitos parecidos deben cumplir requisitos estrictos, los chatbots y el contenido generado deben identificarse, y los modelos de uso general deben documentar su entrenamiento. Alcanza a empresas de fuera de la UE siempre que su IA se use allí. La mayoría de las reglas ya se aplican, y las de alto riesgo empiezan el 2 de diciembre de 2027 y el 2 de agosto de 2028; asigna a cada función de IA su nivel de riesgo y tu función, y busca asesoramiento jurídico para las decisiones que dependan de ello.