Uma empresa de software de fora da Europa adiciona um assistente de chat à sua loja online, e os primeiros clientes estão na Alemanha e na França. No mesmo trimestre, a equipe de RH começa a testar uma ferramenta que classifica candidatos pelo currículo. Os dois recursos usam IA, os dois afetam pessoas na UE, e o advogado da empresa faz a mesma pergunta sobre cada um: o que a Lei de IA da UE diz sobre isso? As respostas são bem diferentes, porque a lei classifica a IA pelo uso que se faz dela, não pela tecnologia por trás.
Este post explica a quem a lei se aplica, seus quatro níveis de risco, as práticas proibidas, os deveres dos sistemas de risco elevado, as regras de transparência para chatbots e conteúdo gerado, as regras para modelos de IA de finalidade geral, o cronograma alterado em 2026, as multas e a literacia no domínio da IA. É um panorama em linguagem simples, não aconselhamento jurídico; para uma decisão sobre o seu próprio produto, leia o texto oficial e consulte um advogado.
O que é a Lei de IA da UE?
A Lei de IA (em inglês, AI Act) é um regulamento da União Europeia que define regras comuns para desenvolver, vender e usar inteligência artificial, com regras mais rígidas para usos que trazem mais risco à saúde, à segurança e aos direitos fundamentais. O nome oficial é Regulamento (UE) 2024/1689, chamado no próprio texto de Regulamento da Inteligência Artificial; ele foi publicado no Jornal Oficial da UE em 12 de julho de 2024 e está em vigor desde 1º de agosto de 2024.
Por ser um regulamento, vale diretamente em todos os Estados-Membros; cada país designa as autoridades que o fiscalizam. Ele define um sistema de IA como um sistema baseado em máquinas que funciona com algum grau de autonomia e infere, a partir das entradas que recebe, como gerar resultados como previsões, conteúdos, recomendações ou decisões. Isso inclui um modelo de análise de crédito, um chatbot e um gerador de imagens, mas não um software que só segue regras fixas escritas por uma pessoa.
Em julho de 2026 a UE alterou a lei com o Regulamento Omnibus Digital em matéria de IA, o Regulamento (UE) 2026/1744, em vigor desde 27 de julho de 2026. Ele adia as regras de risco elevado, acrescenta duas proibições e alivia alguns deveres para empresas menores. Este post reflete o texto alterado.
A quem a Lei de IA se aplica?
A lei se aplica a toda empresa da cadeia de IA cujos sistemas chegam ao mercado da UE ou cujos resultados de IA são usados na UE, esteja ela onde estiver. O texto oficial em português define quatro papéis principais:
- Prestador (o fornecedor da IA): desenvolve um sistema de IA ou um modelo de IA de finalidade geral, ou manda desenvolvê-lo, e o coloca no mercado com seu próprio nome, pago ou gratuito.
- Responsável pela implantação (em inglês, deployer): usa um sistema de IA sob sua própria autoridade, como um banco que usa uma ferramenta de análise de crédito ou uma loja que usa um chatbot. O uso pessoal e não profissional fica de fora.
- Importador: uma empresa estabelecida na UE que coloca no mercado da UE o sistema de um prestador de fora da UE.
- Distribuidor: qualquer outro elo da cadeia que disponibiliza o sistema na UE, como um revendedor.
Um prestador no Canadá que vende um sistema de IA na UE está coberto, assim como um prestador ou responsável pela implantação em qualquer lugar cujos resultados são usados na UE.
Quais são os quatro níveis de risco?
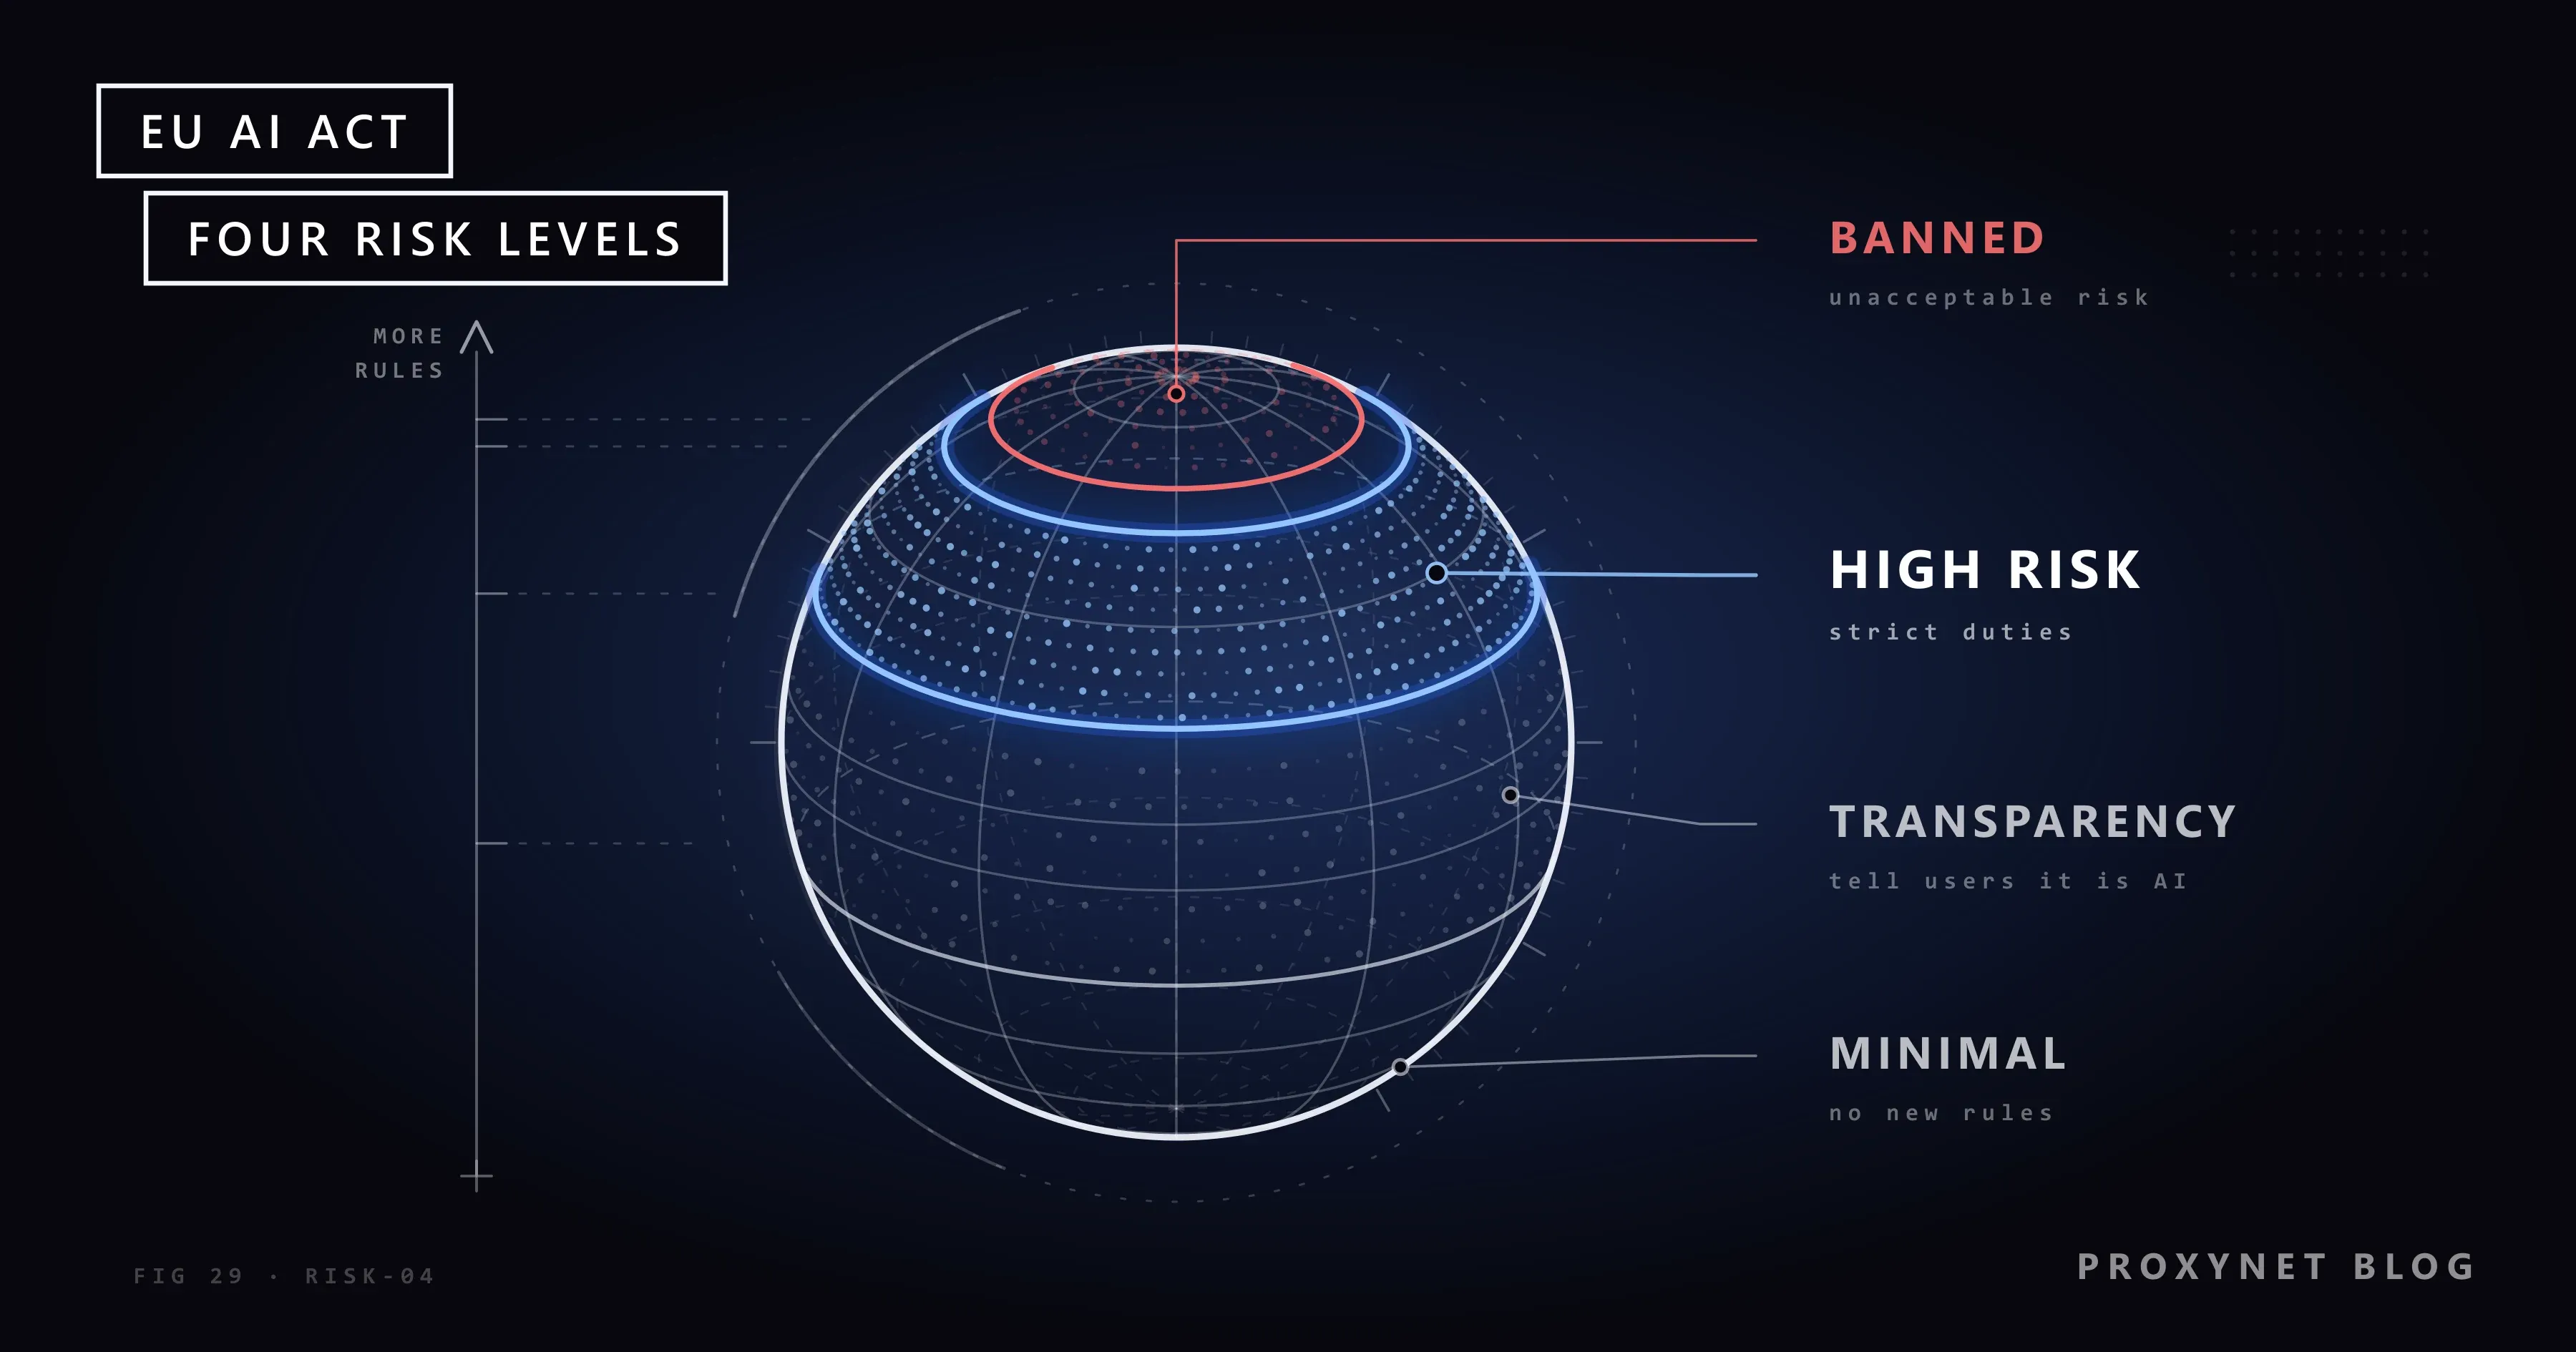
A Lei de IA classifica os sistemas de IA em quatro níveis, cada um com obrigações diferentes. Para descobrir o nível de um sistema, são quatro verificações:
- O uso é proibido? Se o sistema realiza uma das práticas do artigo 5º, não pode ser usado na UE.
- É de risco elevado? Um sistema é de risco elevado (o chamado alto risco) se for componente de segurança de um produto já coberto pela legislação de segurança da UE (anexo I, como dispositivos médicos) ou se for usado em uma das oito áreas sensíveis listadas no anexo III.
- Tem deveres de transparência? Sistemas que conversam com pessoas, geram conteúdo ou reconhecem emoções precisam informar isso, seja qual for o seu outro nível.
- Todo o resto é de risco mínimo. A lei não acrescenta obrigações novas.
| Nível de risco | Exemplos | O que se aplica |
|---|---|---|
| Inaceitável | Pontuação social, reconhecimento de emoções no trabalho | Proibido |
| Elevado | Triagem de currículos, análise de crédito, correção de provas | Requisitos rígidos |
| Limitado (transparência) | Chatbots, deepfakes | Avisar que é IA |
| Mínimo | Filtros de spam, IA em videogames | Nenhuma regra nova |
A página da Comissão Europeia sobre o regulamento chama o terceiro nível de "risco de transparência" e diz que a grande maioria dos sistemas de IA usados hoje na UE é de risco mínimo.
Quais práticas de IA são proibidas?
O artigo 5º proíbe práticas de IA que a UE considera uma ameaça clara à segurança ou aos direitos das pessoas, e essas proibições valem desde 2 de fevereiro de 2025:
- técnicas manipuladoras ou enganosas que distorcem as decisões de uma pessoa e causam danos significativos;
- explorar vulnerabilidades ligadas à idade, à deficiência ou à situação social ou econômica;
- pontuação social que leva a um tratamento desfavorável injusto ou sem relação com o contexto;
- prever que uma pessoa vai cometer um crime com base apenas em perfis ou em traços de personalidade;
- criar bancos de dados de reconhecimento facial pela coleta não direcionada de imagens faciais da internet ou de câmeras de vigilância;
- inferir emoções no local de trabalho e em escolas, exceto por motivos médicos ou de segurança;
- categorização biométrica que deduz características sensíveis como raça, opiniões políticas, religião ou orientação sexual;
- identificação biométrica à distância em tempo real em espaços públicos para fins policiais, exceto em casos restritos e listados.
A alteração de 2026 acrescenta duas proibições a partir de 2 de dezembro de 2026: IA que gera imagens íntimas realistas de uma pessoa identificável sem consentimento e IA que gera material de abuso sexual infantil.
O que os sistemas de IA de risco elevado precisam cumprir?
Sistemas de IA de risco elevado só podem ser vendidos e usados depois que o prestador cumpre uma série de requisitos, e quem os usa tem deveres contínuos. As oito áreas do anexo III são biometria; infraestrutura crítica; educação e formação profissional; emprego e gestão de trabalhadores; acesso a serviços privados e públicos essenciais, como a análise de crédito; aplicação da lei; migração, asilo e controle de fronteiras; e administração da justiça e processos democráticos.
Nem toda ferramenta dessas áreas é de risco elevado. Um sistema que só executa uma tarefa processual restrita, ou que só melhora o resultado de uma atividade humana já concluída, pode ficar fora da categoria se não representar risco significativo. Um sistema que traça perfis de pessoas é sempre de risco elevado.
O prestador precisa manter um sistema de gestão de riscos, usar dados de treinamento, validação e teste que atendam a regras de qualidade, redigir documentação técnica, fazer o sistema registrar logs, dar instruções claras aos responsáveis pela implantação, projetá-lo para supervisão humana e torná-lo preciso, robusto e seguro. Depois, o sistema precisa passar por uma avaliação da conformidade, levar a marcação CE e ser registrado em uma base de dados da UE.
Os responsáveis pela implantação têm deveres menores, mas reais: usar o sistema conforme as instruções, designar pessoas treinadas para supervisioná-lo, acompanhar o seu funcionamento, guardar os seus logs e informar os trabalhadores antes de usá-lo no local de trabalho deles.
Quais regras de transparência valem para chatbots e deepfakes?
O artigo 50 exige que as pessoas sejam informadas quando estão lidando com IA, e os seus deveres valem desde 2 de agosto de 2026:
- Chatbots: um sistema que conversa com pessoas precisa avisar que é uma IA, a menos que isso seja óbvio pelo contexto.
- Conteúdo gerado: prestadores de sistemas que geram áudio, imagens, vídeo ou texto precisam marcar a saída em formato legível por máquina, para que ela possa ser detectada como gerada por IA. Isso costuma ser chamado de marca d'água.
- Reconhecimento de emoções e categorização biométrica: os responsáveis pela implantação precisam informar as pessoas expostas.
- Deepfakes e textos de interesse público: os responsáveis pela implantação precisam revelar imagens, áudios e vídeos que sejam falsificações profundas (o termo oficial para deepfake), além de textos escritos por IA e publicados para informar o público, a menos que uma pessoa tenha revisado o texto e assumido a responsabilidade editorial.
Sistemas generativos que já estavam no mercado antes de 2 de agosto de 2026 têm até 2 de dezembro de 2026 para adicionar a marcação. Em 10 de junho de 2026, a Comissão publicou um código de práticas voluntário sobre a marcação e a rotulagem de conteúdo gerado por IA, com passos práticos para os dois papéis. Esse tipo de saída também é chamado de conteúdo sintético, algo diferente dos dados sintéticos que as equipes criam para treinar e testar modelos.
Quais são as regras para modelos de IA de finalidade geral?
Modelos de IA de finalidade geral, treinados com grandes volumes de dados para realizar uma ampla gama de tarefas, têm obrigações próprias desde 2 de agosto de 2025, separadas dos níveis de risco dos sistemas construídos sobre eles. Os modelos de linguagem grandes por trás dos assistentes de chat são o exemplo mais conhecido; O que é um LLM? explica como eles são treinados. O prestador precisa:
- manter documentação técnica do modelo, incluindo como ele foi treinado e testado;
- dar às empresas que constroem sobre o modelo as informações de que precisam sobre suas capacidades e limites;
- ter uma política para cumprir o direito autoral da UE, incluindo as reservas legíveis por máquina (opt-out) que os titulares de direitos usam para excluir suas obras da mineração de textos e dados;
- publicar um resumo suficientemente detalhado do conteúdo usado no treinamento, com base em um modelo do Serviço para a IA (o AI Office da Comissão).
A Comissão publicou esse modelo de resumo do conteúdo de treinamento em 24 de julho de 2025. Para dados coletados da web, ele pede os nomes dos crawlers usados, o período da coleta e os 10% principais domínios de onde os dados foram extraídos; pequenas e médias empresas listam os 5% principais ou 1.000 domínios, o que for menor. Modelos colocados no mercado antes de 2 de agosto de 2025 têm até 2 de agosto de 2027.
É aqui que o treinamento de modelos encontra a coleta de dados públicos da web: as equipes agora precisam de registros de qual crawler coletou o quê, de quais domínios e quando, e precisam respeitar as reservas dos publicadores. Se coletar páginas públicas é lícito depende de mais coisas do que a Lei de IA, como explica Web scraping é legal? Um panorama.
Nossa página de soluções de extração de dados descreve os pools de proxies que oferecemos para tarefas de coleta; os mesmos registros valem seja qual for a ferramenta que você usa.
Presume-se que modelos treinados com mais de 10^25 operações de ponto flutuante apresentam risco sistêmico, e eles têm deveres extras: testes contra uso indevido, notificação de incidentes e cibersegurança. O código de práticas voluntário para a IA de finalidade geral, publicado em 10 de julho de 2025, oferece aos prestadores uma forma de demonstrar conformidade.
Qual é o cronograma da Lei de IA?
A Lei de IA se aplica em etapas, e o Regulamento Omnibus Digital em matéria de IA empurrou as datas de risco elevado para mais tarde. As datas alteradas estão no Regulamento (UE) 2026/1744, publicado em 24 de julho de 2026:
| Data | O que se aplica |
|---|---|
| 1º de agosto de 2024 | A lei entra em vigor |
| 2 de fevereiro de 2025 | Proibições e literacia no domínio da IA |
| 2 de agosto de 2025 | Deveres dos modelos de finalidade geral, sanções |
| 2 de agosto de 2026 | Deveres de transparência, a maioria das demais regras |
| 2 de dezembro de 2026 | Duas novas proibições; marcação para sistemas antigos |
| 2 de agosto de 2027 | Modelos colocados no mercado antes de 2 de agosto de 2025 |
| 2 de dezembro de 2027 | Sistemas de risco elevado nas áreas do anexo III |
| 2 de agosto de 2028 | Sistemas de risco elevado em produtos do anexo I |
Antes da alteração, as regras de risco elevado entrariam em aplicação em 2 de agosto de 2026 (anexo III) e 2 de agosto de 2027 (anexo I); elas foram adiadas, não removidas. A Comissão propôs a mudança em 19 de novembro de 2025 e o regulamento foi assinado em 8 de julho de 2026, então ele é lei adotada, não uma proposta. Confira o texto consolidado no EUR-Lex antes de planejar com base em uma data.
Quais são as multas da Lei de IA?
A Lei de IA define três faixas de multas máximas, cada uma pelo valor mais alto entre um montante fixo e uma porcentagem do faturamento anual mundial:
- até 35 milhões de euros ou 7% por usar uma prática proibida;
- até 15 milhões de euros ou 3% por descumprir a maioria das demais obrigações, incluindo as regras de risco elevado e de transparência;
- até 7,5 milhões de euros ou 1% por fornecer informações incorretas ou enganosas às autoridades.
Para pequenas e médias empresas (PME), incluindo startups, cada multa fica limitada ao menor dos dois valores, e a alteração de 2026 estende isso às pequenas empresas de média capitalização. As autoridades nacionais fiscalizam as regras para sistemas de IA; no caso dos modelos de finalidade geral, a Comissão pode multar os prestadores em até 15 milhões de euros ou 3% do faturamento, o que for maior.
O que significa literacia no domínio da IA no artigo 4º?
O artigo 4º pede que prestadores e responsáveis pela implantação adotem medidas para desenvolver a literacia no domínio da IA da sua equipe (no Brasil, fala-se em letramento em IA), ou seja, o conhecimento para usar sistemas de IA de forma informada e entender os seus riscos. Ele vale desde 2 de fevereiro de 2025, e a alteração de 2026 suavizou a redação: as empresas precisam apoiar a literacia em IA da equipe sem garantir um nível específico para cada pessoa. Na prática, isso significa treinamentos curtos sobre o que as ferramentas fazem, quais dados podem ser colocados nelas e quando um resultado precisa de verificação humana.
Onde você encontra a Lei de IA na prática
A maioria das empresas encontra a lei por meio de produtos comuns. Um departamento de RH que compra uma ferramenta de triagem de currículos passa a ser responsável pela implantação de um sistema de risco elevado a partir de 2 de dezembro de 2027, e o fornecedor dela é o prestador, com os requisitos principais; uma instituição que pontua pedidos de crédito está na mesma posição. Um assistente de chat de suporte precisa dizer que é uma IA, e uma equipe de marketing que publica vídeos gerados por IA tem de observar a regra dos deepfakes.
Equipes de produto que lançam um recurso de IA em vários países da UE também verificam o que cada mercado realmente vê, por exemplo se o aviso de IA aparece no idioma local. Nossa página de testes de localização descreve como as equipes verificam um site a partir de IPs reais nos países que atendem.
Erros comuns
- Achar que a lei só vale para empresas da UE. Vender para a UE, ou ter resultados de IA usados lá, coloca a empresa no escopo.
- Tratar "IA" como uma categoria só. O mesmo modelo pode ser de risco mínimo em um produto e fazer parte de um sistema de risco elevado em outro; quem decide é o uso.
- Ler prazos antigos. Guias escritos antes de julho de 2026 indicam 2 de agosto de 2026 para todas as regras de risco elevado; as datas alteradas são posteriores.
- Pensar que o adiamento eliminou os deveres. Os requisitos de risco elevado não mudaram em substância; só as datas mudaram.
- Esquecer o lado do responsável pela implantação. Comprar uma ferramenta conforme não encerra os deveres de supervisão, acompanhamento e registros de quem compra.
- Achar que cumprir o GDPR basta. As duas leis valem lado a lado.
Guia de decisão
| Situação | O que verificar primeiro |
|---|---|
| Um chatbot em um site voltado à UE | Aviso do artigo 50 |
| Publicar imagens ou vídeos gerados por IA | Rotulagem de deepfakes, marcação |
| Comprar uma ferramenta de RH, crédito ou provas | Deveres do responsável pela implantação de risco elevado |
| Criar um produto sobre um LLM | O seu papel como prestador |
| Treinar um modelo de finalidade geral | Artigo 53, resumo do treinamento |
| Equipe usando ferramentas de IA no trabalho | Literacia em IA do artigo 4º |
Perguntas frequentes
Quando a Lei de IA da UE entra em vigor?
Ela entrou em vigor em 1º de agosto de 2024 e se aplica em etapas: proibições desde 2 de fevereiro de 2025, deveres dos modelos desde 2 de agosto de 2025, deveres de transparência desde 2 de agosto de 2026 e regras de risco elevado a partir de 2 de dezembro de 2027 ou 2 de agosto de 2028.
A Lei de IA vale para empresas de fora da UE?
Sim, quando a IA delas chega à UE. Um prestador de qualquer lugar que coloca um sistema ou modelo de IA no mercado da UE está coberto, assim como um prestador ou responsável pela implantação cujos resultados são usados na UE.
O ChatGPT é de alto risco pela Lei de IA?
Não por si só: um assistente de chat geral não está na lista de risco elevado. O modelo dele tem os deveres de IA de finalidade geral, e o chat precisa informar que é uma IA. Se uma empresa o usa para uma finalidade de risco elevado, como classificar candidatos a emprego, esse uso pode cair nas regras de risco elevado.
O que o artigo 50 da Lei de IA exige?
O artigo 50 é o artigo da transparência. Chatbots precisam informar que são IA, sistemas generativos precisam marcar a saída em formato legível por máquina, e os responsáveis pela implantação precisam revelar deepfakes e informar as pessoas expostas ao reconhecimento de emoções.
Qual é a diferença entre a Lei de IA e o GDPR?
O GDPR protege dados pessoais sempre que eles são tratados, enquanto a Lei de IA regula sistemas de IA pelo risco, usem eles dados pessoais ou não. Uma ferramenta de IA que trata dados pessoais precisa cumprir as duas leis.
Onde posso ler o texto oficial da Lei de IA?
O texto oficial está no EUR-Lex, a base de dados jurídica da UE, como Regulamento (UE) 2024/1689, em todas as línguas oficiais da UE, incluindo o português, e em PDF. As mudanças de 2026 estão no Regulamento (UE) 2026/1744, e o EUR-Lex também publica versões consolidadas que incorporam as alterações ao texto original.
Em resumo
A Lei de IA da UE regula a IA pelo risco: uma lista curta de práticas é proibida, sistemas de risco elevado em contratação, crédito, educação e áreas parecidas precisam cumprir requisitos rígidos, chatbots e conteúdo gerado precisam ser sinalizados, e modelos de finalidade geral precisam documentar o seu treinamento. Ela alcança empresas de fora da UE sempre que a IA delas é usada lá. A maioria das regras já se aplica, e as de risco elevado começam em 2 de dezembro de 2027 e 2 de agosto de 2028; associe cada recurso de IA ao seu nível de risco e ao seu papel, e busque orientação jurídica para as decisões que dependem disso.