Um vídeo de uma estação de trem alagada se espalha pelas redes sociais com uma legenda dizendo que foi gravado hoje de manhã na sua cidade. Antes que uma redação o compartilhe, uma repórter procura cópias anteriores e encontra o mesmo clipe publicado três anos antes, em outro país. A placa da estação, os trens e a época do ano batem com a postagem antiga. Nada secreto foi usado: cada passo se apoiou em informações que qualquer pessoa podia ver.
Isso é OSINT, a inteligência de fontes abertas (open-source intelligence). Este artigo explica o que é, para que serve, como uma investigação se desenvolve, quais fontes ela usa, como as descobertas são verificadas e onde ficam os limites legais. Ele foi escrito para equipes de segurança, analistas e jornalistas e não contém técnicas para invadir sistemas nem para rastrear pessoas.
O que é OSINT?
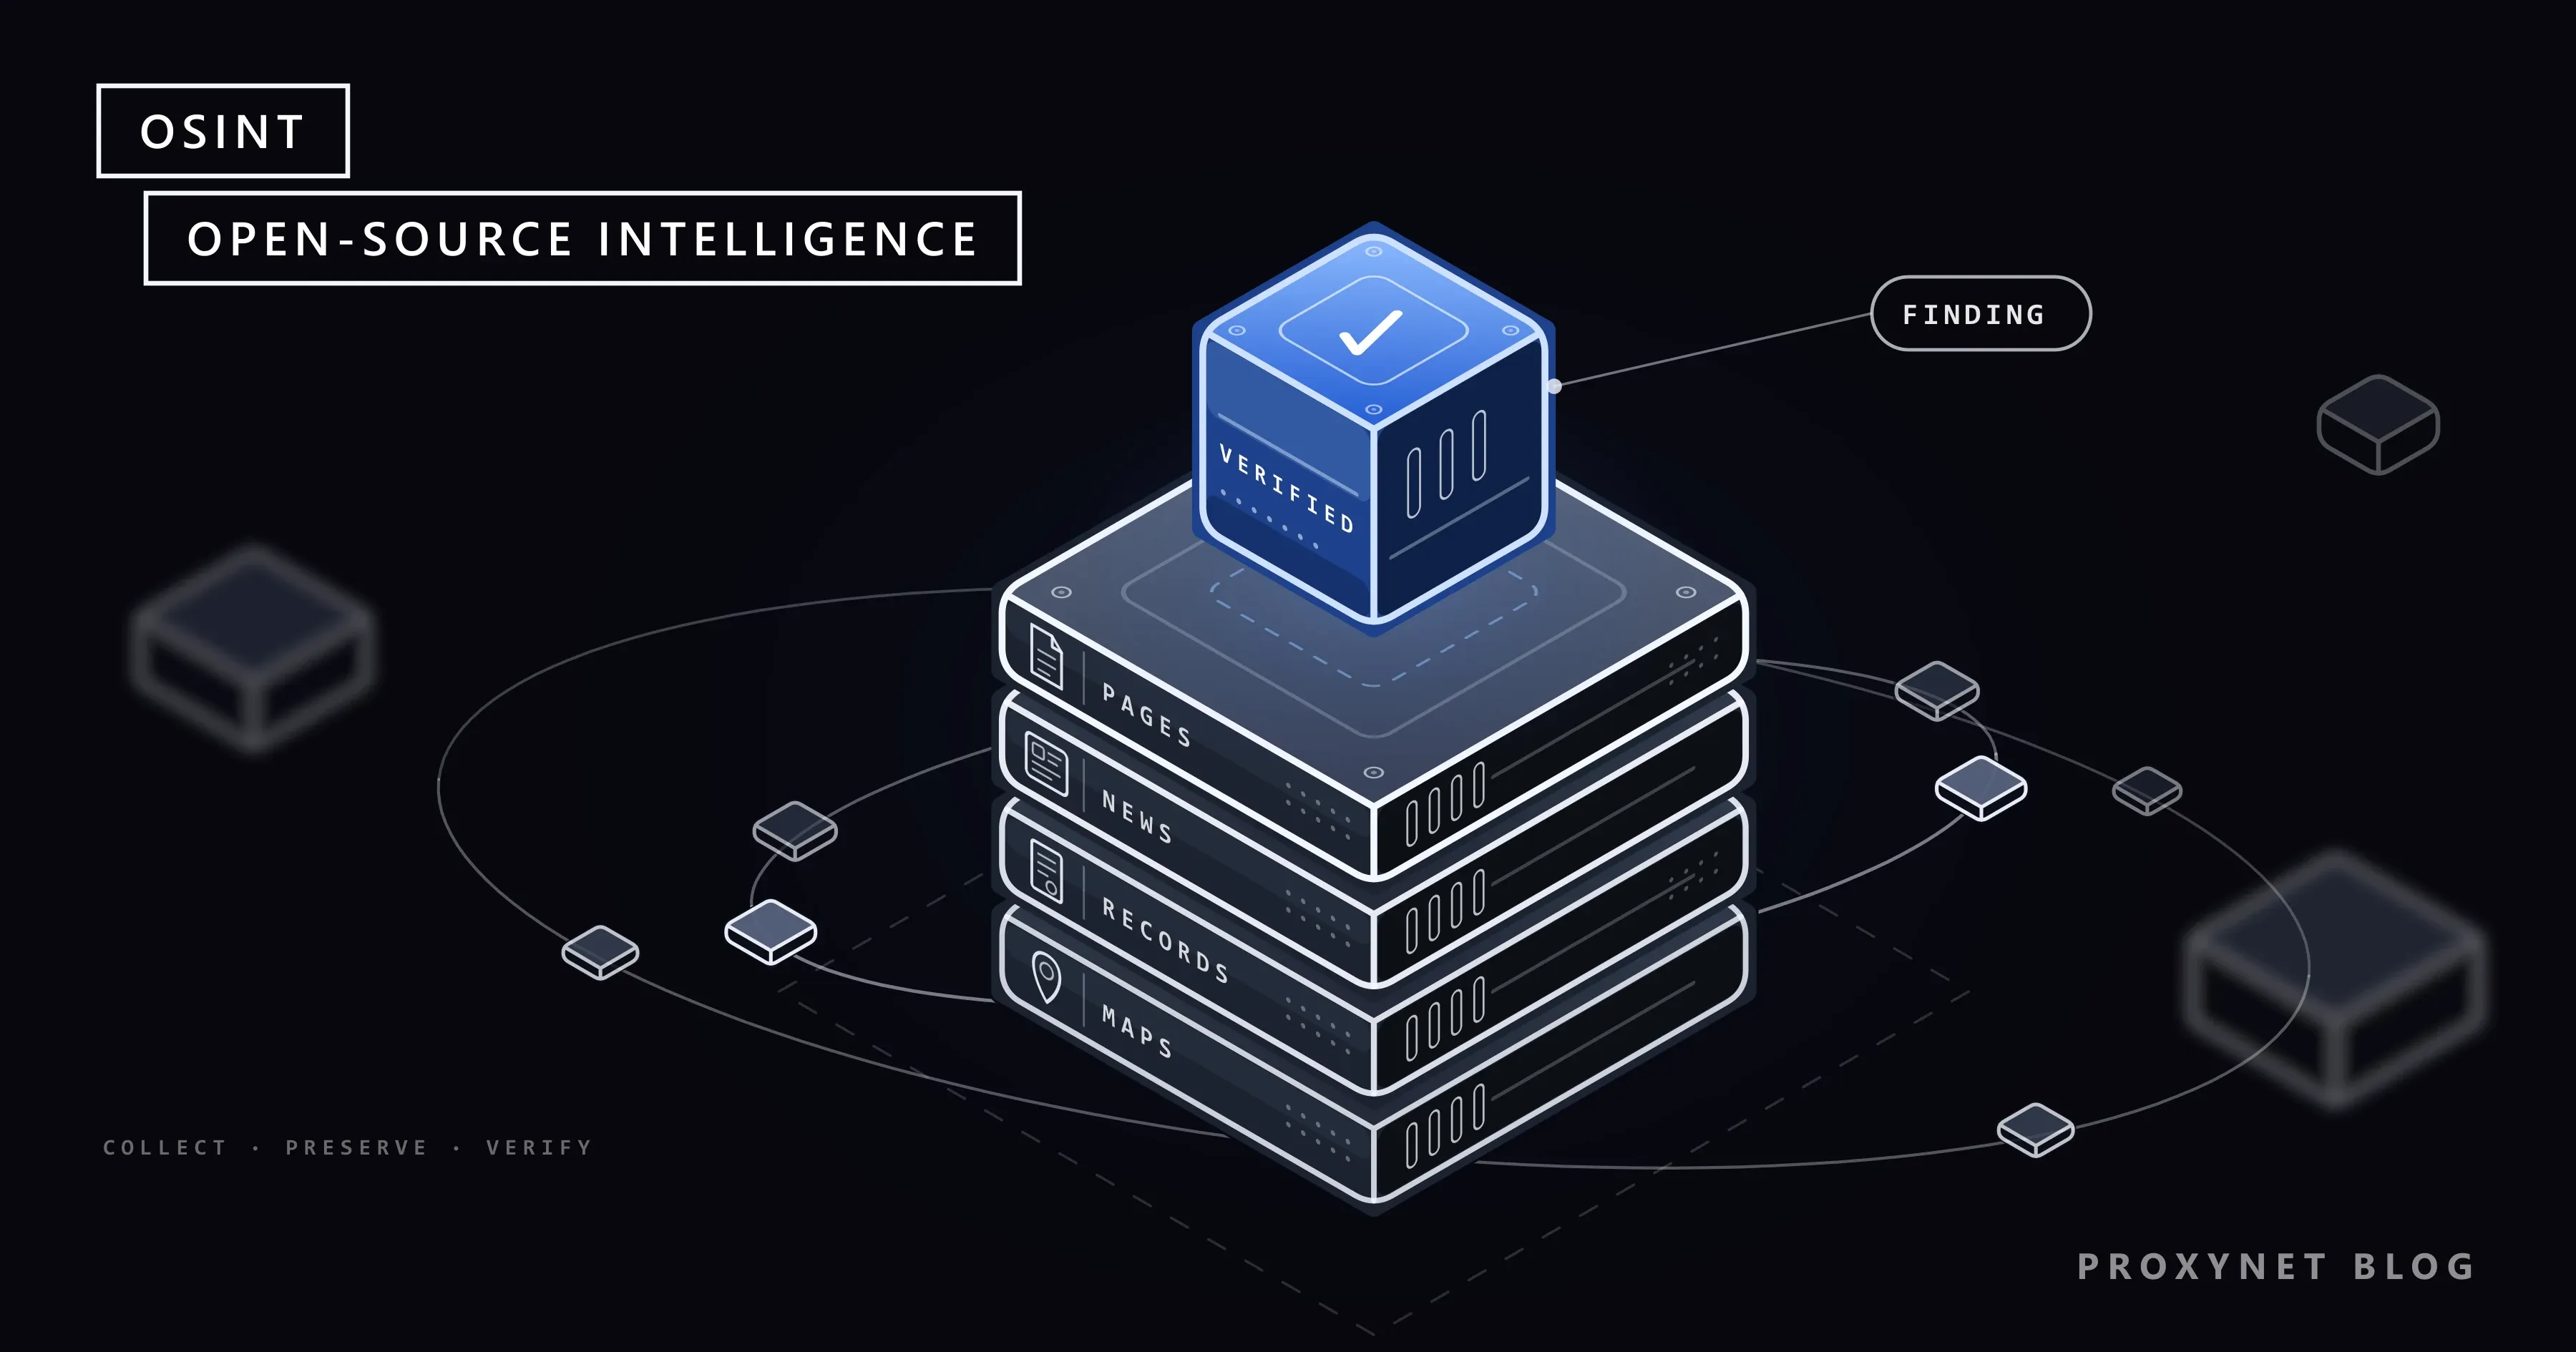
OSINT é inteligência produzida a partir de informações que qualquer pessoa pode ver, comprar ou solicitar de forma legal. A estratégia de OSINT da comunidade de inteligência dos EUA para 2024-2026, divulgada em março de 2024 pelo Escritório do Diretor de Inteligência Nacional (ODNI) e pela CIA, a define como inteligência obtida exclusivamente de informações disponíveis de forma pública ou comercial que atende a prioridades, requisitos ou lacunas específicas de inteligência.
A palavra-chave é inteligência. Uma pilha de resultados de busca é só informação; ela vira inteligência quando alguém a checa e a usa para responder a uma pergunta, como "Esse fornecedor existe mesmo?". OSINT é mais um método do que um conjunto de fontes.
Aqui, "fonte aberta" não tem nada a ver com software de código aberto; refere-se a fontes abertas ao público, em oposição às secretas ou confidenciais. O Protocolo de Berkeley (Berkeley Protocol), um padrão publicado pela ONU para investigações em fontes abertas, descreve a informação de fontes abertas como aquela que qualquer pessoa pode observar, comprar ou solicitar sem condição jurídica especial e sem acesso não autorizado.
Para que serve OSINT?
OSINT entra em cena sempre que uma decisão depende de fatos que são públicos, mas estão dispersos. Os usos mais comuns:
Revisões de segurança da sua própria organização. As equipes de segurança verificam o que alguém de fora consegue descobrir sobre a empresa: nomes e cargos de funcionários, formatos de e-mail, documentos, domínios e serviços. Os atacantes fazem a mesma pesquisa antes de uma ligação de phishing ou de uma fatura falsa, e é por isso que O que é engenharia social? começa a cadeia de ataque com pesquisa em fontes públicas.
Checagem de fraude e due diligence. Antes de um contrato ou de um investimento, as equipes de compliance confirmam que a empresa consta no registro oficial de empresas, que o endereço e os diretores batem com o que ela declara e que processos judiciais ou notícias não trazem sinais de alerta. Um domínio registrado no mês passado por uma firma que alega vinte anos de história é o tipo de detalhe que essa checagem pega.
Jornalismo e checagem de fatos. Repórteres verificam fotos e vídeos antes de publicá-los, rastreiam onde uma alegação apareceu pela primeira vez e reconstroem acontecimentos a partir de imagens e registros públicos.
Investigações de direitos humanos. Investigadores que não conseguem chegar ao local documentam os acontecimentos com material publicado na internet e o preservam para tribunais e missões de apuração de fatos.
Proteção de marca. As equipes de marca procuram domínios parecidos, lojas falsas e anúncios de produtos falsificados que usam o nome de uma empresa, e documentam tudo para pedidos de remoção; a nossa página de proteção de marca mostra como esse monitoramento é montado.
Pesquisa acadêmica. Pesquisadores estudam desinformação e debate público com base em dados publicados e no acesso para pesquisadores oferecido pelas plataformas.
Como funciona uma investigação de OSINT?
Uma investigação de OSINT funciona como um ciclo: você parte de uma pergunta, reúne e checa material, e as respostas costumam levantar a pergunta seguinte. O Protocolo de Berkeley, publicado pelo Escritório do Alto Comissariado das Nações Unidas para os Direitos Humanos (ACNUDH) e pelo Centro de Direitos Humanos da Faculdade de Direito da UC Berkeley, descreve seis fases, da investigação on-line à análise, e pede que cada uma seja documentada. Na prática:
- Defina a pergunta. Anote o que você precisa saber, por quê e o que você não vai examinar. "Esse fornecedor existe e quem o administra?" é uma pergunta; "encontrar tudo" não é.
- Busque e monitore. Faça buscas estruturadas nos tipos de fonte listados abaixo e mantenha uma lista fixa de fontes sob observação se a pergunta continuar aberta.
- Avalie antes de coletar. Verifique se cada item é relevante, se pode ser guardado legalmente e se é necessário. Deixar de fora o que você não precisa faz parte do método.
- Colete e preserve. Salve o que importa com o endereço, a data e a hora da captura e, no caso de arquivos, uma soma de verificação (checksum) que depois comprove que nada mudou. Páginas são editadas ou apagadas; um favorito não é prova.
- Verifique. Confronte a fonte, o arquivo e o conteúdo entre si e com fontes independentes.
- Analise e relate. Tire conclusões, diga qual é o seu grau de confiança e aponte as lacunas. Depois decida se surge uma nova pergunta.
O registro escrito transforma uma sessão de buscas em prova: outra pessoa deve conseguir seguir cada passo e chegar ao mesmo resultado.
Quais são as fontes de OSINT?
OSINT recorre a qualquer fonte aberta ao público, de páginas da web a imagens de satélite. Os principais tipos diferem no que conseguem mostrar:
| Tipo de fonte | Exemplos | O que pode mostrar |
|---|---|---|
| Sites e arquivos | Sites de empresas, arquivos da web | O que foi publicado, e quando |
| Registros públicos | Registros de empresas, tribunais, licitações | Quem é dono de algo ou o administra |
| Notícias e publicações públicas | Sites de notícias, posts públicos em redes | Alegações, acontecimentos, primeiras aparições |
| Dados técnicos da internet | DNS, RDAP, logs de certificados | Idade do domínio, hospedagem, subdomínios |
| Imagens e mapas | Imagens de satélite, fotos no nível da rua | Onde algo fica |
| Publicações oficiais | Estatísticas, listas de sanções, relatórios | Fatos declarados por uma autoridade |
Sites e arquivos mostram o que uma organização diz sobre si mesma. Os arquivos importam quando uma página foi editada ou apagada; O que é a Wayback Machine? explica como as versões anteriores são salvas e onde ficam as lacunas.
Registros públicos são as fontes mais fortes para perguntas sobre empresas, porque uma inscrição em registro oficial tem um peso legal que um site não tem.
Dados técnicos da internet respondem a perguntas sobre infraestrutura. Os registros DNS mostram para onde um domínio aponta; o RDAP, sucessor do WHOIS, guarda dados de registro como a data de criação, em geral com os dados pessoais ocultados. Os logs de transparência de certificados (Certificate Transparency) são listas públicas dos certificados de segurança emitidos para domínios, o que ajuda uma equipe a encontrar os próprios subdomínios esquecidos.
Como os pesquisadores de OSINT verificam o que encontram?
Verificar significa testar cada item contra outras evidências antes de confiar nele. O Verification Handbook (Manual de verificação) do European Journalism Centre divide isso em quatro checagens para conteúdo gerado por usuários: proveniência (é o original?), fonte (quem publicou?), data (quando foi feito?) e local (onde foi feito?).
A proveniência vem primeiro porque a maior parte do material viral é cópia. Uma busca reversa de imagens, que encontra cópias anteriores da mesma imagem, muitas vezes revela um upload mais antigo com outra legenda, como no exemplo da estação de trem. O Protocolo de Berkeley recomenda falar da primeira cópia encontrada on-line, já que o original pode ter sido removido.
O local é checado comparando o que a imagem mostra com mapas e imagens de satélite: o traçado das ruas, letreiros de lojas, o contorno das montanhas, o formato de um prédio. Os pesquisadores chamam isso de geolocalização. A data é checada por pistas como registros meteorológicos, sombras que mostram a posição do sol ou o cartaz de um evento com data conhecida.
O cruzamento de fontes fecha o ciclo. Uma alegação confirmada por duas fontes independentes é mais forte do que uma repetida por vinte sites que copiaram o mesmo post, uma armadilha conhecida como reportagem circular (circular reporting).
O que é OSINT em cibersegurança?
Em cibersegurança, OSINT significa mapear o que qualquer pessoa na internet consegue descobrir sobre a sua organização, para reduzir essa exposição antes que um atacante a use. Uma revisão típica cobre:
- Pessoas. Quais nomes, cargos e formatos de e-mail são públicos, e quais poderiam ser explorados por uma ligação com pretexto ou uma fatura falsa.
- Documentos. Arquivos publicados costumam trazer metadados como nomes de autores, versões de software e caminhos de pastas internas.
- Domínios e serviços. Logs de certificados e registros DNS revelam subdomínios esquecidos, sites de teste e páginas de login.
- Código. Repositórios públicos em que um funcionário pode ter enviado um arquivo de configuração por engano.
- Domínios parecidos. Registros novos que copiam o nome da empresa, muitas vezes o primeiro sinal de uma campanha de phishing.
Pentesters (especialistas em testes de intrusão) fazem o mesmo reconhecimento para clientes, mas só dentro de um escopo por escrito aprovado pelo cliente. OSINT também é uma das fontes da inteligência de ameaças (threat intelligence), a disciplina que transforma sinais sobre atacantes em decisões de segurança; O que é inteligência de ameaças? trata de indicadores, feeds e de como as equipes agem a partir deles.
Como os pesquisadores de OSINT se protegem?
Os pesquisadores mantêm o trabalho separado da própria identidade e da organização, porque os sites que eles estudam também podem vê-los:
- Um ambiente de pesquisa separado. Um perfil de navegador exclusivo ou uma máquina virtual mantém cookies, logins e downloads longe do trabalho diário. Arquivos suspeitos são abertos ali, nunca em um notebook de trabalho.
- Nada de contas pessoais. Uma sessão logada liga cada página que você vê ao seu nome, e alguns serviços mostram aos donos das contas quem visitou o perfil deles.
- Olhe, não toque. Não siga, não curta, não responda, não entre em grupos nem preencha formulários. Cada ação deixa rastro e pode alertar o alvo da investigação.
- Cuide da sua própria pegada. Cargos, palestras e posts de viagem parecem inofensivos isoladamente, mas juntos revelam muito, um risco chamado agregação (aggregation).
- Mantenha o tráfego de pesquisa fora da rede corporativa. A próxima seção explica por quê.
Onde os proxies entram no trabalho de OSINT?
Os proxies ajudam de duas formas bem delimitadas: mantêm o tráfego de pesquisa separado da rede da própria organização e mostram a versão de uma página entregue em determinado país. Todo site registra o endereço IP de quem o visita, então um analista que abre, pela conexão do escritório, uma página de phishing voltada ao próprio empregador pode mostrar a quem está por trás dela que o alvo percebeu. O Protocolo de Berkeley alerta que um endereço IP pode revelar informações que poderiam ser usadas para atacar uma organização.
Algumas páginas de golpe e lojas falsas também usam segmentação geográfica: só mostram o conteúdo real a visitantes do país que querem atingir. Verificar uma página dessas a partir de uma saída dos Proxies residenciais nesse país, com segmentação por cidade quando isso importa, mostra o que uma vítima local veria, para que a página possa ser documentada e denunciada.
Um proxy não muda as regras. Ele não é um caminho para entrar em contas, passar por um login ou contornar os limites de um site, e a pesquisa feita por meio dele precisa ser tão legal quanto a feita sem ele. A nossa página de segurança de dados descreve como as equipes de segurança configuram esse tipo de acesso para pesquisa.
Quais são os limites legais e éticos de OSINT?
OSINT é legal quando a informação é pública, você a coleta por meios legais e a usa para um fim legítimo; os limites vêm das leis de privacidade, das leis sobre crimes informáticos, dos termos das plataformas e dos direitos autorais.
Público não é o mesmo que livre para usar. Em uma declaração conjunta de agosto de 2023, doze autoridades de proteção de dados, entre elas o Information Commissioner's Office (ICO) do Reino Unido, ressaltaram que informações pessoais acessíveis ao público continuam sujeitas às leis de proteção de dados e de privacidade na maioria das jurisdições. Pelo GDPR na Europa e por leis como a KVKK da Türkiye, você precisa de uma base legal para tratar dados pessoais e deve coletar apenas o que a finalidade exige.
Nada de invasão. Adivinhar senhas, usar credenciais vazadas, abrir um banco de dados ou um painel de administração desprotegido que você encontrou por acaso, ou entrar em um grupo fechado com nome falso não é OSINT. O Protocolo de Berkeley afirma que usar uma identidade falsa para chegar a conteúdo restrito, ou para obter informações de uma pessoa, leva o investigador para fora da investigação em fontes abertas e pode violar a lei.
Nada de rastrear pessoas comuns. Reunir o endereço, a família ou a rotina de uma pessoa comum, ou publicar esses dados (doxxing), prejudica pessoas e pode violar leis sobre assédio e privacidade. OSINT profissional olha para organizações, infraestrutura e acontecimentos, e para indivíduos só com uma base legal e uma finalidade definida, como o papel de um diretor em uma empresa que está sendo analisada.
Termos das plataformas e direitos autorais. A maioria das redes sociais restringe a coleta automatizada e oferece, no lugar dela, APIs oficiais ou programas de acesso para pesquisadores. Republicar a foto ou o vídeo de outra pessoa também pode exigir a autorização de quem o criou.
Onde você encontra OSINT
Em reportagens que situam um vídeo no mapa. Em checagens que mostram onde uma foto viral apareceu primeiro. Em relatórios de segurança que rastreiam uma campanha de phishing até os domínios dela. Nas checagens de fornecedores feitas por equipes de compliance. Em pedidos de remoção contra lojas falsas.
Erros comuns
- Começar sem uma pergunta. Sem um objetivo definido, a coleta nunca termina e nada é respondido.
- Confiar na primeira cópia encontrada. A maior parte do material on-line é cópia de cópia; cheque a proveniência primeiro.
- Confundir repetição com confirmação. Vinte sites citando um único post não verificado continuam sendo uma só fonte.
- Não guardar as evidências. Uma captura de tela sem endereço, data e hora é uma prova fraca.
- Pesquisar com uma conta pessoal ou pela rede do escritório. Isso expõe o pesquisador e pode alertar o alvo.
- Tratar "público" como "livre para usar". A lei de privacidade continua valendo para dados pessoais encontrados on-line.
- Coletar mais do que a pergunta precisa. Dados pessoais a mais trazem risco legal, não respostas.
Guia de decisão
| Seu objetivo | Por onde começar |
|---|---|
| Ver o que pessoas de fora descobrem sobre a sua empresa | Páginas da equipe, metadados de documentos, logs de certificados |
| Checar um fornecedor ou parceiro novo | Registro de empresas, processos judiciais, idade do domínio |
| Checar se um vídeo viral é autêntico | Cópias anteriores, quem publicou, pistas de data e local |
| Investigar uma página de phishing voltada à sua marca | Navegador separado, conexão não ligada ao escritório |
| Documentar acontecimentos para um relatório ou um caso | Preservar com data, hora e checksum; registrar cada passo |
| Ver o que uma página mostra em outro país | Um IP residencial local nesse mercado |
| Pesquisar uma pessoa comum | Pare, a menos que tenha uma base legal e uma finalidade |
Perguntas frequentes
OSINT é legal?
Sim, coletar e analisar informações legalmente disponíveis ao público é legal na maioria dos países. Deixa de ser quando envolve acesso não autorizado, engano para chegar a conteúdo fechado, assédio ou tratamento de dados pessoais sem base legal.
O que é um framework de OSINT?
A expressão tem dois sentidos. Na maioria das vezes, ela se refere ao site OSINT Framework, um diretório gratuito que organiza recursos de pesquisa por categoria; ele ajuda a achar fontes, mas não é um método. No sentido mais amplo, um framework é a metodologia escrita de uma equipe: perguntas, etapas, regras de verificação e registro, como o ciclo descrito acima ou o Protocolo de Berkeley.
OSINT serve só para cibersegurança?
Não. A cibersegurança é um uso importante, mas jornalistas, checadores de fatos, investigadores de direitos humanos, equipes de compliance, equipes de proteção de marca e pesquisadores acadêmicos usam o mesmo método. As perguntas mudam; o ciclo de buscar, preservar, verificar e relatar continua o mesmo.
Qual a diferença entre OSINT e inteligência de ameaças?
OSINT é uma forma de coletar e verificar informações públicas para qualquer finalidade. Inteligência de ameaças é uma disciplina de segurança que transforma sinais sobre atacantes, vindos de logs internos, parceiros, feeds e OSINT, em decisões como o que bloquear ou qual falha corrigir primeiro. OSINT é uma das suas fontes.
Preciso de ferramentas especiais para fazer OSINT?
Não para começar. A maioria das investigações se apoia em buscadores, arquivos da web, mapas, registros oficiais e busca reversa de imagens, tudo gratuito ou de baixo custo. As ferramentas aceleram o trabalho, mas uma pergunta clara e um registro cuidadoso importam mais do que qualquer software.
Dá para usar OSINT para pesquisar uma pessoa?
Só com uma base legal e uma finalidade clara, como checar os diretores de uma empresa com a qual você está prestes a assinar contrato. Dados pessoais são protegidos mesmo quando são públicos, então colete só o que a finalidade exige. Pesquisar uma pessoa comum por curiosidade, ou para localizá-la ou segui-la, não é OSINT legítimo e pode ser ilegal.
Em resumo
OSINT é inteligência construída a partir de informações públicas, coletadas e verificadas até responderem a uma pergunta definida. Equipes de segurança a usam para ver a própria exposição, equipes de compliance para checar empresas, jornalistas para verificar o que viraliza e investigadores para documentar acontecimentos. O método é um ciclo de pergunta, busca, preservação, verificação e relatório, e os limites são firmes: público não quer dizer livre para usar, acesso não autorizado nunca faz parte dele e pessoas comuns não são alvos.