Uma loja on-line roda em um único servidor e, toda Black Friday, acontece a mesma coisa: páginas que abrem em meio segundo num dia normal levam oito segundos e depois dão tempo esgotado. A equipe coloca mais dois servidores e esbarra na pergunta de verdade: os visitantes continuam digitando um único endereço, então quem decide qual servidor responde a cada um, e o que acontece se um cair no meio da promoção?
A resposta é um balanceador de carga. Este artigo explica o que é balanceamento de carga, como um balanceador trata uma requisição, a diferença entre camada 4 e camada 7, os algoritmos mais comuns, as verificações de integridade, as sessões fixas, o balanceamento por DNS e o anycast, e os erros mais frequentes.
O que é balanceamento de carga?
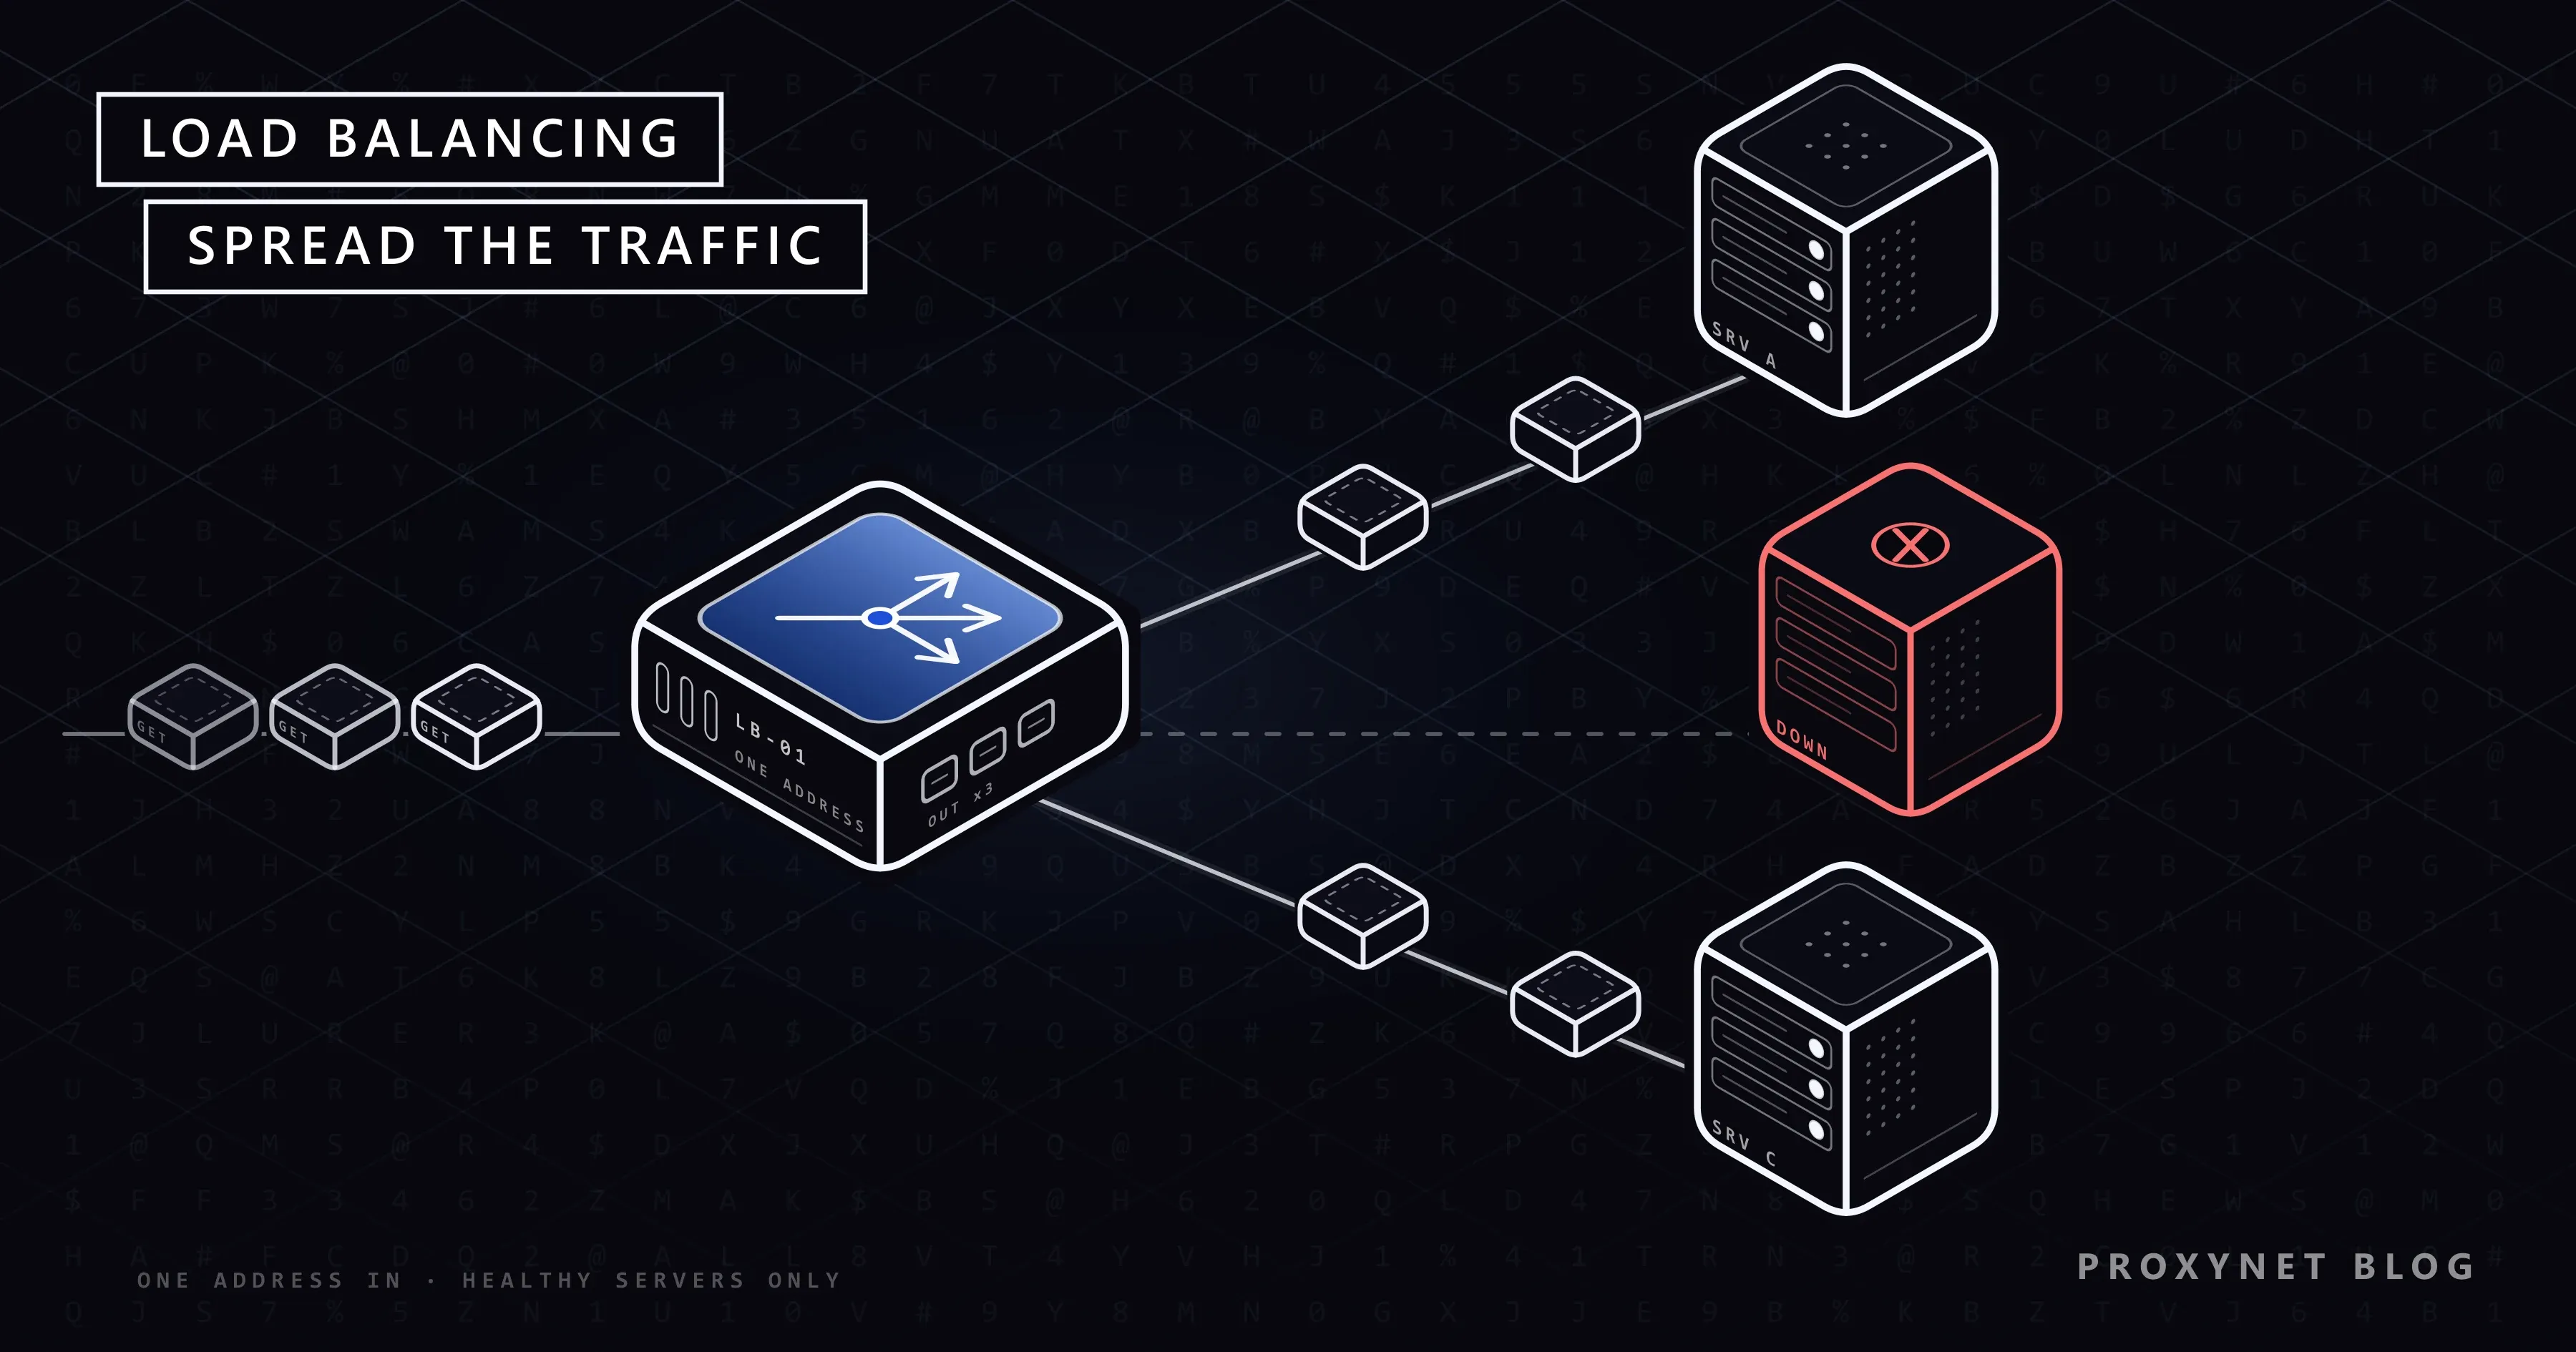
Balanceamento de carga é a distribuição do tráfego de rede ou do trabalho entre vários servidores capazes de fazer a mesma tarefa. Os servidores formam um grupo, chamado de pool, upstream ou backend conforme o software, e o componente que distribui o trabalho é o balanceador de carga.
Para o visitante, o grupo parece um único servidor: um nome, um endereço, e por trás o balanceador decide qual máquina faz o trabalho. Um balanceador pode ser um equipamento de hardware, um software em um servidor comum ou um serviço gerenciado na nuvem; o princípio é o mesmo, só muda quem o opera.
Por que os sites usam um balanceador de carga?
Os sites usam um balanceador de carga por três motivos: mais capacidade, menos quedas e manutenção sem tempo fora do ar.
- Capacidade. Com um balanceador, você coloca servidores lado a lado em vez de comprar uma máquina cada vez maior; isso se chama escalabilidade horizontal (scaling out).
- Disponibilidade. Quando um servidor cai, o balanceador para de mandar tráfego para ele e os outros seguem trabalhando. O visitante talvez perceba uma página mais lenta, não uma página de erro.
- Manutenção. Você pode tirar um servidor do grupo, atualizá-lo e devolvê-lo enquanto os demais continuam atendendo. Uma versão nova pode ser implantada servidor por servidor do mesmo jeito.
Como funciona um balanceador de carga?
Um balanceador de carga aceita ele mesmo a conexão do cliente, escolhe um servidor saudável e encaminha a requisição para ele. Em um balanceador HTTP, as etapas são:
- O cliente encontra o balanceador. O DNS transforma o nome do site no endereço do balanceador, não no de um servidor. O cliente nunca conhece os endereços próprios dos servidores.
- O balanceador aceita a conexão. Se o site usa HTTPS, normalmente é o balanceador que conclui o handshake TLS com o próprio certificado, para conseguir ler a requisição.
- Ele escolhe um servidor. O algoritmo escolhe um servidor do grupo e pula qualquer um que esteja marcado como indisponível no momento.
- Ele encaminha a requisição. O balanceador abre a própria conexão com esse servidor (ou reaproveita uma aberta) e repassa a requisição, muitas vezes acrescentando um cabeçalho como
X-Forwarded-Forcom o IP real do cliente. - Ele devolve a resposta. A resposta do servidor volta ao cliente passando pelo balanceador.
- Ele continua verificando em segundo plano. As verificações de integridade rodam o tempo todo, então um servidor com falha sai do grupo e um recuperado volta sem que ninguém mexa na configuração.
A etapa 4 tem um efeito colateral: a aplicação enxerga o endereço do balanceador como se fosse o cliente. O endereço original viaja no X-Forwarded-For ou no cabeçalho padrão Forwarded da RFC 7239, e a aplicação só deve confiar nele quando a requisição vier do seu próprio balanceador.
Balanceamento de carga na camada 4 e na camada 7: qual é a diferença?
Um balanceador de camada 4 decide apenas por endereços IP e portas, enquanto um de camada 7 lê a requisição HTTP e pode decidir por URL, nome de host, cabeçalho ou cookie. Os números das camadas vêm do modelo OSI: a camada 4 é a de transporte (TCP e UDP), e a camada 7, a de aplicação (HTTP e outros).
| Camada 4 | Camada 7 | |
|---|---|---|
| Enxerga | IP, porta, protocolo | URL, host, cabeçalhos, cookies |
| HTTPS | Repassa os bytes criptografados | Geralmente descriptografa (terminação TLS) |
| Roteia por caminho | Não | Sim, /api para um grupo próprio |
| Custo por requisição | Baixo | Maior, ele interpreta o HTTP |
Um balanceador de camada 4 é mais simples e serve para qualquer serviço TCP ou UDP, como bancos de dados ou e-mail. Um de camada 7 pode mandar /api e /images para grupos diferentes, fixar um visitante com um cookie e tentar de novo em outro servidor uma requisição que falhou. Muitas arquiteturas usam os dois, e tanto o nginx quanto o HAProxy trabalham em qualquer uma das camadas.
Quais algoritmos de balanceamento de carga existem?
Um algoritmo é a regra que o balanceador usa para escolher o próximo servidor. A maioria dos produtos oferece o mesmo punhado, com nomes um pouco diferentes.
| Algoritmo | Como escolhe | Funciona bem quando |
|---|---|---|
| Round robin | Cada servidor na sua vez | Servidores e requisições são parecidos |
| Round robin ponderado | Na sua vez, os maiores com mais frequência | Os servidores têm tamanhos diferentes |
| Menos conexões | Menos conexões abertas | A duração das requisições varia |
| Hash de IP | Hash do IP do cliente | Um cliente deve ficar em um servidor |
| Duas escolhas aleatórias | Dois ao acaso, vence o menos ocupado | Grupos grandes, vários balanceadores |
Round robin e round robin ponderado
O round robin manda a primeira requisição ao servidor A, a segunda ao B, a terceira ao C e recomeça. Ele ignora o quanto cada servidor está ocupado, o que não é problema quando servidores e requisições são parecidos. No nginx, é o padrão: o guia de balanceamento de carga do nginx informa que o round robin é usado quando nenhum método é configurado.
O round robin ponderado atribui um número a cada servidor: com pesos 2 e 1, o servidor maior recebe duas de cada três requisições. Um peso baixo também traz de volta, com cuidado, um servidor recém-atualizado.
Menos conexões
O método de menos conexões (least connections) manda cada nova requisição ao servidor com menos conexões abertas. Ele combina com tráfego em que algumas requisições ficam abertas por minutos, como downloads ou WebSockets; a documentação do HAProxy observa que ele não é a melhor escolha para requisições HTTP curtas.
Hash de IP e hash consistente
O hash de IP passa o endereço IP do cliente por uma função hash e associa o resultado a um servidor, de modo que o mesmo endereço sempre cai no mesmo servidor. O problema: todos que estão atrás da rede de um escritório ou do gateway de uma operadora podem compartilhar um endereço e cair em um único servidor.
Além disso, um hash simples remaneja a maioria dos clientes quando um servidor entra ou sai. O hash consistente (consistent hashing) resolve isso. O módulo upstream do nginx descreve a opção consistent como uma em que apenas algumas chaves são remanejadas quando o grupo muda, o que importa principalmente para caches.
Aleatório com duas escolhas
O método do "poder de duas escolhas" (power of two choices) sorteia dois servidores e manda a requisição ao menos ocupado. Ele evita um problema do método de menos conexões: vários balanceadores, cada um com as próprias contagens, podem escolher ao mesmo tempo o mesmo servidor "menos ocupado". Sortear dois espalha essa corrida. O nginx oferece o método como random two, e a documentação de backends do HAProxy informa que, a partir da versão 3.3, o algoritmo padrão escolhe dois servidores candidatos ao acaso e substituiu o round robin como padrão.
Como funcionam as verificações de integridade?
A verificação de integridade (health check) é o meio pelo qual o balanceador descobre que um servidor deve parar de receber tráfego. Há dois tipos, e muitas arquiteturas usam os dois.
- As verificações passivas observam o tráfego real. Se uma requisição a um servidor falha, o balanceador marca o servidor como indisponível por um tempo. No nginx de código aberto, um servidor é pulado após
max_failserros (padrão 1) dentro defail_timeout(padrão 10 segundos) e volta a ser testado com requisições reais quando esse tempo acaba. - As verificações ativas enviam requisições de teste próprias em intervalos fixos, por exemplo uma requisição a uma URL
/healtha cada poucos segundos. O guia de health checks do HAProxy traz os valores padrão: uma verificação a cada dois segundos; um servidor sai após 3 verificações com falha e volta após 2 bem-sucedidas.
Para ver o que acontece sem verificação de integridade, montamos na nossa máquina de testes um balanceador round robin mínimo em Node.js, com dois servidores locais que respondiam "A" e "B", e paramos o B. Todas as respostas continuaram vindo do A, mas 5 das 6 requisições seguintes foram primeiro ao servidor parado e foram recusadas antes da nova tentativa: o balanceador nunca soube que o B tinha saído.
Uma boa verificação de integridade testa aquilo de que os usuários precisam: uma verificação que só abre uma conexão TCP passa mesmo quando a aplicação devolve erros. Também não a deixe rigorosa demais, ou um banco de dados compartilhado e lento pode tirar todos os servidores do ar de uma vez.
O que são sessões fixas?
Sessões fixas (sticky sessions), também chamadas de persistência ou afinidade de sessão, fazem o balanceador mandar todas as requisições de um visitante ao mesmo servidor. Elas importam quando um servidor guarda um carrinho ou um login na própria memória, que os outros servidores não enxergam.
A afinidade por IP de origem fixa o visitante pelo endereço, como faz o hash de IP. A persistência por cookie faz o balanceador anotar o servidor escolhido em um cookie que as requisições seguintes trazem de volta; ela exige um balanceador de camada 7, porque a camada 4 não lê cookies.
A sessão fixa tem custos: a carga fica desigual e, quando o servidor fixado falha, os visitantes dele perdem a sessão do mesmo jeito. O desenho mais robusto guarda as sessões em um armazenamento compartilhado, como um banco de dados ou um cache que todos os servidores conseguem ler, e assim a fixação vira opcional.
O que são balanceamento por DNS, GSLB e anycast?
O balanceamento por DNS, o GSLB e o anycast distribuem o tráfego antes que ele chegue a um balanceador: decidem para qual local ou data center cada visitante vai. Depois, um balanceador distribui o tráfego dentro desse local.
No balanceamento por DNS, um nome tem vários endereços e os clientes os recebem em ordens diferentes. As respostas ficam em cache durante o TTL, então os clientes continuam usando um endereço morto até o cache expirar. O GSLB (global server load balancing, balanceamento global de servidores) é um serviço de DNS mais inteligente: ele verifica a integridade de cada data center e responde com o endereço de um que esteja saudável e perto do visitante. No anycast, vários locais anunciam o mesmo endereço IP e o roteamento da internet leva cada visitante a um deles; a RFC 4786, o guia da IETF sobre anycast, afirma que é o sistema de roteamento que decide qual nó é usado. As CDNs combinam esses métodos, como explica o nosso artigo O que é uma CDN e como ela funciona?.
Um proxy reverso é um balanceador de carga?
A maioria dos balanceadores de carga HTTP são proxies reversos (reverse proxies): servidores que recebem requisições em nome de outros servidores. Assim que um proxy reverso encaminha para mais de um servidor, ele está balanceando carga. A diferença entre esse tipo de proxy e o que o usuário configura está em Forward proxy e reverse proxy: qual é a diferença?.
nginx e HAProxy são exemplos conhecidos de código aberto; os dois balanceiam carga, verificam a integridade dos servidores e fazem terminação TLS. Terminação TLS quer dizer que o balanceador guarda o certificado do site e descriptografa o HTTPS, depois conversa com os servidores em HTTP simples dentro de uma rede privada ou criptografa de novo com um certificado interno. Os certificados ficam em um só lugar, e o balanceador consegue ler o que roteia.
Como os gateways de proxy usam a mesma ideia?
Um gateway de proxy aplica o balanceamento de carga no sentido inverso: ele distribui as suas conexões de saída entre muitos endereços IP de saída, em vez de distribuir requisições de entrada entre servidores. Você manda todas as requisições a um único endpoint, como pr.proxynet.io:8000, e o gateway decide qual IP de saída leva cada conexão.
Os Proxies rotativos dão uma saída nova a cada requisição, de modo parecido com um balanceador que distribui requisições por um grupo grande. Eles combinam com tarefas em que cada requisição é independente, como conferir preços públicos página por página.
Os Proxies de sessão fixa funcionam como a persistência de sessão: requisições com o mesmo ID de sessão mantêm o mesmo IP de saída pelo tempo que você escolher, de 1 a 60 minutos. Eles combinam com fluxos de várias etapas, em que o site de destino espera o mesmo visitante da primeira à última página.
Um detalhe costuma surpreender: uma conexão que o seu cliente mantém aberta fica na saída dela, então o IP pode não mudar quando você espera. A rotação e as suas armadilhas estão explicadas em O que é rotação de IP e como ela funciona?.
Onde você encontra balanceamento de carga
- Sites e lojas on-line: um balanceador distribui os visitantes entre os servidores web e tira os que falham.
- APIs e microsserviços: cada serviço interno fica atrás do próprio balanceador, muitas vezes gerenciado pela plataforma.
- Computação em nuvem: balanceadores gerenciados, com listeners, grupos de destino e verificações de integridade, substituem um nginx ou HAProxy operado por conta própria.
- Bancos de dados: as leituras são distribuídas entre várias réplicas, enquanto as gravações vão para um servidor primário.
- Redes de escritório: um roteador com balanceamento de carga distribui as conexões de saída entre duas linhas de internet.
Erros comuns
- Verificações de integridade que não testam nada. Uma verificação que só abre uma porta passa enquanto a aplicação devolve erros.
- Guardar sessões na memória do servidor e esquecer a sessão fixa. Os usuários são deslogados ao acaso porque as requisições pulam de um servidor para outro.
- Confiar em
X-Forwarded-Forvindo de qualquer um. O cliente pode mandar esse cabeçalho por conta própria; aceite-o só do seu próprio balanceador. - Um balanceador, nenhum reserva. O balanceador vira o ponto único de falha que você queria eliminar.
- TTLs de DNS longos na frente de um site com falha. Os clientes mantêm o endereço morto pelo tempo que o TTL permitir.
- Pouca folga para uma falha. Se três servidores rodam a 80% cada, perder um sobrecarrega os outros dois.
Guia de decisão
| O que você precisa | O que usar |
|---|---|
| Servidores iguais, requisições curtas | Round robin |
| Servidores de tamanhos diferentes | Round robin ponderado |
| Requisições longas ou desiguais | Menos conexões |
| Grupo grande ou vários balanceadores | Duas escolhas aleatórias |
| Carrinho ou login na memória do servidor | Sessões fixas, melhor um armazenamento compartilhado |
| Qualquer serviço TCP ou UDP | Balanceador de camada 4 |
| Rotear por URL ou host | Balanceador de camada 7 |
| Usuários em várias regiões | GSLB ou anycast, depois balanceadores locais |
Perguntas frequentes
Qual é a diferença entre um balanceador de carga e um API gateway?
O balanceador de carga distribui o tráfego entre servidores; o API gateway também confere chaves de API, aplica limites de taxa e reformula as requisições. Muitos gateways balanceiam carga internamente, e muitas vezes há um balanceador na frente deles.
Balanceamento de carga é a mesma coisa que failover?
Não, mas os dois se sobrepõem. O failover troca para um sistema reserva quando o ativo falha, enquanto o balanceamento de carga usa todos os servidores ao mesmo tempo; um balanceador com verificações de integridade entrega failover como efeito colateral.
O balanceador de carga é um ponto único de falha?
Pode ser, por isso ambientes de produção usam pelo menos dois. Um arranjo comum são dois balanceadores que dividem um IP flutuante por meio de um protocolo como o VRRP, de modo que o reserva assume o endereço quando o ativo falha; os balanceadores gerenciados na nuvem cuidam disso para você.
Qual algoritmo de balanceamento de carga escolher?
Nenhum serve para todos os casos. O round robin é um padrão sensato para servidores iguais e requisições curtas, o método de menos conexões ajuda quando a duração das requisições varia, e o de duas escolhas aleatórias escala bem em grupos grandes.
O que é um roteador com balanceamento de carga?
É um roteador com duas ou mais conexões de internet que distribui o seu tráfego de saída entre elas. Ele costuma balancear por conexão, então um único download continua passando por uma linha, enquanto muitas conexões juntas usam as duas.
Balanceamento de carga deixa um site mais rápido?
Deixa o site mais rápido sob carga, não a cada requisição. Um servidor único sem movimento responde tão rápido quanto um grupo; o ganho aparece quando, sem balanceamento, o tráfego faria fila em uma só máquina.
Em resumo
O balanceamento de carga distribui as requisições entre um grupo de servidores atrás de um único endereço, para que um site possa crescer, sobreviver à queda de um servidor e ser atualizado sem sair do ar. O algoritmo decide quem recebe a próxima requisição, as verificações de integridade decidem quem pode recebê-la e as sessões fixas decidem se um visitante fica onde está. Os gateways de proxy usam as mesmas ideias para o tráfego de saída, onde a rotação e as sessões fixas decidem o seu IP de saída; as opções estão na nossa página de produtos de proxy.