Ein Onlineshop läuft auf einem einzigen Server, und an jedem Black Friday passiert dasselbe: Seiten, die an normalen Tagen in einer halben Sekunde laden, brauchen acht Sekunden und brechen dann mit einem Timeout ab. Das Team stellt zwei weitere Server dazu und steht vor der eigentlichen Frage: Besucher tippen weiterhin eine einzige Adresse ein. Wer entscheidet also, welcher Server wem antwortet, und was passiert, wenn einer mitten im Verkauf abstürzt?
Die Antwort ist ein Load Balancer. Dieser Beitrag erklärt, was Load Balancing ist, wie ein Balancer eine Anfrage verarbeitet, worin sich Layer 4 und Layer 7 unterscheiden, welche Algorithmen üblich sind, wie Health Checks und Sticky-Sitzungen funktionieren, was DNS-Balancing und Anycast leisten und welche Fehler häufig vorkommen.
Was ist Load Balancing?
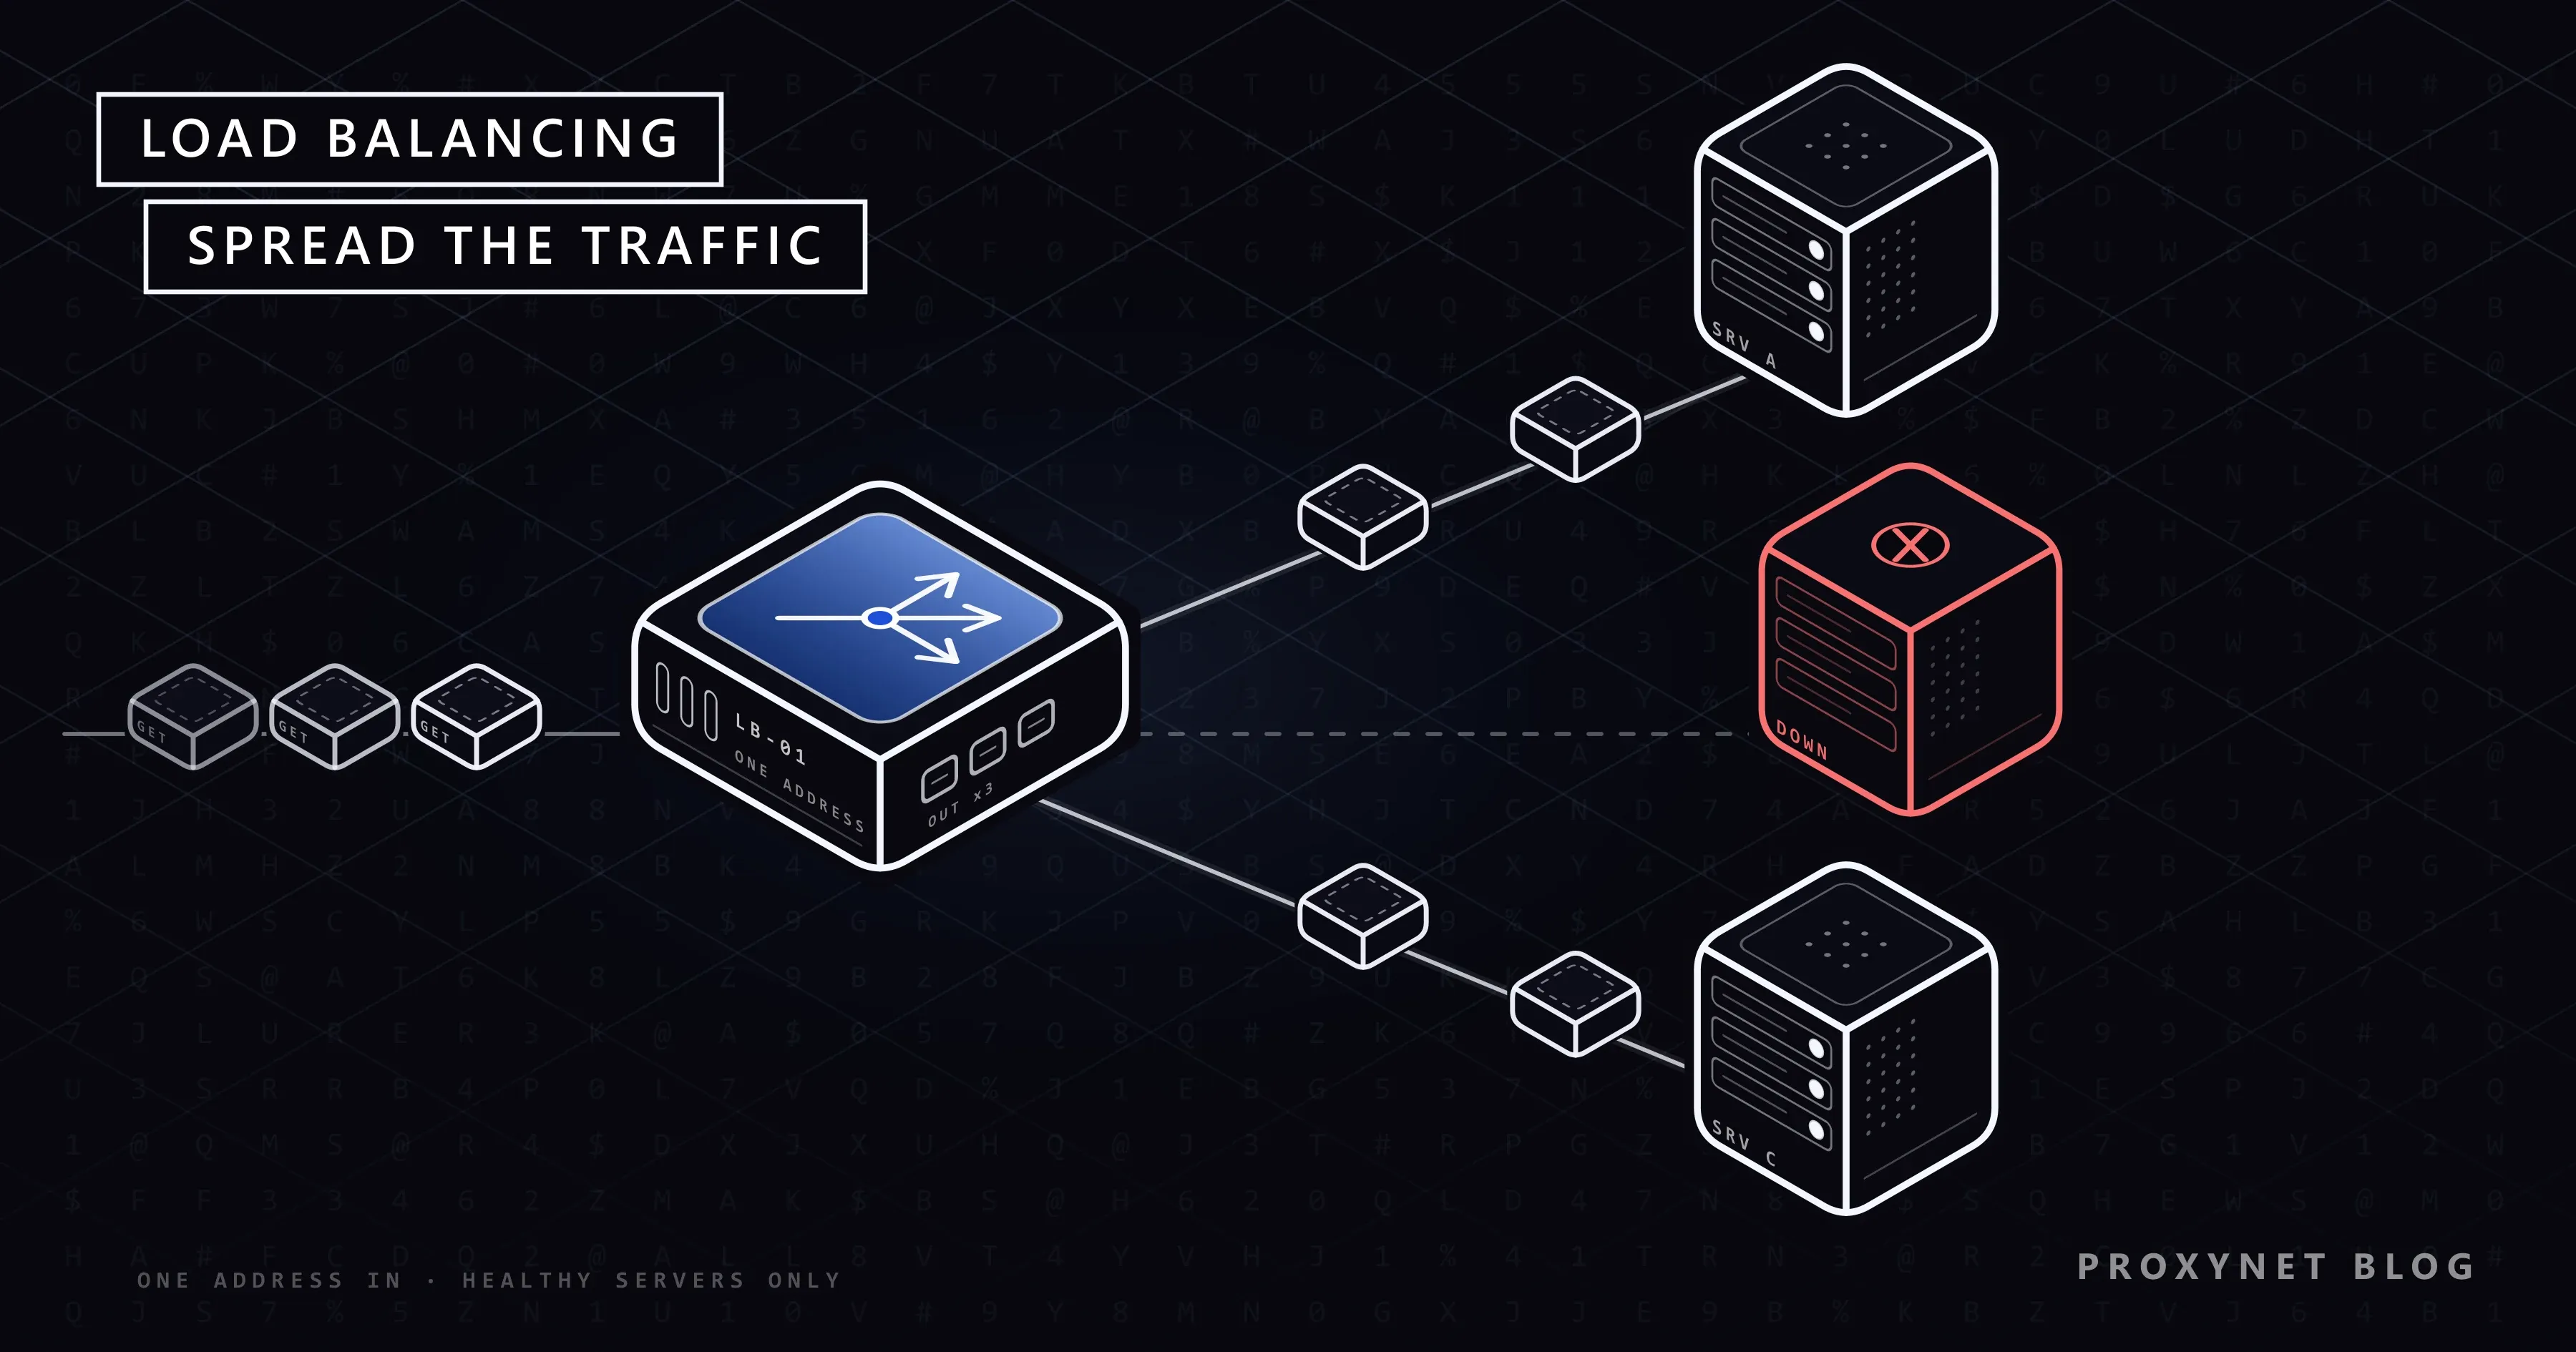
Load Balancing ist die Verteilung von Netzwerkverkehr oder Arbeit auf mehrere Server, die alle dieselbe Aufgabe erledigen können. Die Server bilden eine Gruppe, die je nach Software Pool, Upstream oder Backend heißt, und die Komponente, die die Arbeit verteilt, ist der Load Balancer.
Für Besucher sieht die Gruppe wie ein einziger Server aus: ein Name, eine Adresse, und dahinter entscheidet der Balancer, welche Maschine die Arbeit macht. Ein Balancer kann ein Hardwaregerät sein, Software auf einem gewöhnlichen Server oder ein verwalteter Cloud-Dienst; das Prinzip bleibt gleich, nur der Betreiber ändert sich.
Warum setzen Websites einen Load Balancer ein?
Websites setzen einen Load Balancer aus drei Gründen ein: mehr Kapazität, weniger Ausfälle und Wartung ohne Ausfallzeit.
- Kapazität. Mit einem Balancer stellen Sie Server nebeneinander, statt eine immer größere Maschine zu kaufen; das nennt man Scaling-out oder horizontale Skalierung.
- Verfügbarkeit. Stürzt ein Server ab, schickt ihm der Balancer keinen Verkehr mehr, und die anderen machen weiter. Besucher bemerken vielleicht eine langsamere Seite, aber keine Fehlerseite.
- Wartung. Sie können einen Server aus dem Pool nehmen, aktualisieren und zurückholen, während die übrigen weiter ausliefern. Auf dieselbe Weise lässt sich eine neue Version Server für Server ausrollen.
Wie funktioniert ein Load Balancer?
Ein Load Balancer nimmt die Verbindung des Clients selbst an, wählt einen gesunden Server und leitet die Anfrage an ihn weiter. Bei einem HTTP-Balancer sind das die Schritte:
- Der Client findet den Balancer. DNS übersetzt den Namen der Website in die Adresse des Balancers, nicht in die eines Servers. Der Client erfährt die eigenen Adressen der Server nie.
- Der Balancer nimmt die Verbindung an. Nutzt die Website HTTPS, führt meist der Balancer den TLS-Handshake mit seinem eigenen Zertifikat durch, damit er die Anfrage lesen kann.
- Er wählt einen Server. Der Algorithmus wählt einen Server aus dem Pool und überspringt jeden, der gerade als ungesund markiert ist.
- Er leitet die Anfrage weiter. Der Balancer öffnet eine eigene Verbindung zu diesem Server (oder nutzt eine offene weiter) und reicht die Anfrage durch, oft mit einem zusätzlichen Header wie
X-Forwarded-For, der die echte IP-Adresse des Clients enthält. - Er gibt die Antwort zurück. Die Antwort des Servers läuft über den Balancer zurück zum Client.
- Er prüft im Hintergrund weiter. Health Checks laufen ständig, sodass ein ausgefallener Server den Pool verlässt und ein wiederhergestellter zurückkommt, ohne dass jemand eine Konfiguration ändert.
Schritt 4 hat eine Nebenwirkung: Die Anwendung sieht die Adresse des Balancers als Client. Die ursprüngliche Adresse steht in X-Forwarded-For oder im standardisierten Forwarded-Header aus RFC 7239, und die Anwendung sollte ihr nur vertrauen, wenn die Anfrage vom eigenen Balancer kam.
Layer 4 oder Layer 7: Was ist der Unterschied beim Load Balancing?
Ein Layer-4-Balancer entscheidet allein anhand von IP-Adressen und Ports, ein Layer-7-Balancer liest dagegen die HTTP-Anfrage und kann nach URL, Hostname, Header oder Cookie entscheiden. Die Schichtnummern stammen aus dem OSI-Modell: Layer 4 ist die Transportschicht (TCP und UDP), Layer 7 die Anwendungsschicht (HTTP und andere).
| Layer 4 | Layer 7 | |
|---|---|---|
| Sieht | IP, Port, Protokoll | URL, Host, Header, Cookies |
| HTTPS | Reicht verschlüsselte Bytes durch | Entschlüsselt meist (TLS-Terminierung) |
| Routing nach Pfad | Nein | Ja, /api an einen eigenen Pool |
| Aufwand pro Anfrage | Gering | Höher, er parst HTTP |
Ein Layer-4-Balancer ist einfacher und funktioniert für jeden TCP- oder UDP-Dienst, etwa Datenbanken oder Mail. Ein Layer-7-Balancer kann /api und /images an verschiedene Pools schicken, einen Besucher per Cookie festhalten und eine fehlgeschlagene Anfrage auf einem anderen Server wiederholen. Viele Aufbauten nutzen beide, und nginx wie HAProxy können jeweils auf beiden Schichten arbeiten.
Welche Load-Balancing-Algorithmen gibt es?
Ein Algorithmus ist die Regel, nach der ein Balancer den nächsten Server wählt. Die meisten Produkte bieten dieselbe Handvoll unter leicht abweichenden Namen an.
| Algorithmus | So wählt er | Passt gut, wenn |
|---|---|---|
| Round Robin | Jeder Server der Reihe nach | Server und Anfragen ähnlich sind |
| Gewichtetes Round Robin | Der Reihe nach, große Server öfter | Server unterschiedlich groß sind |
| Least Connections | Wenigste offene Verbindungen | Anfragen unterschiedlich lang dauern |
| IP-Hash | Hash der Client-IP | Ein Client beim selben Server bleiben soll |
| Zwei Zufallskandidaten | Zwei zufällig, der weniger beschäftigte gewinnt | Große Pools, mehrere Balancer |
Round Robin und gewichtetes Round Robin
Round Robin schickt die erste Anfrage an Server A, die zweite an B, die dritte an C und beginnt dann von vorn. Wie beschäftigt ein Server ist, spielt keine Rolle, was in Ordnung ist, solange Server und Anfragen sich ähneln. In nginx ist es die Voreinstellung: Laut nginx-Leitfaden zum Load Balancing gilt Round Robin, wenn keine Methode konfiguriert ist.
Gewichtetes Round Robin gibt jedem Server eine Zahl: Bei den Gewichten 2 und 1 erhält der größere Server zwei von drei Anfragen. Ein niedriges Gewicht holt außerdem einen frisch aktualisierten Server behutsam zurück in den Betrieb.
Least Connections
Least Connections schickt jede neue Anfrage an den Server mit den wenigsten offenen Verbindungen. Das passt zu Verkehr, bei dem manche Anfragen minutenlang offen bleiben, etwa Downloads oder WebSockets; die Dokumentation von HAProxy weist darauf hin, dass sich das Verfahren für kurze HTTP-Anfragen weniger eignet.
IP-Hash und Consistent Hashing
IP-Hash schickt die IP-Adresse des Clients durch eine Hashfunktion und ordnet das Ergebnis einem Server zu, sodass dieselbe Adresse immer beim selben Server landet. Der Haken: Alle hinter einem Büronetz oder einem Mobilfunk-Gateway teilen sich womöglich eine Adresse und landen auf einem Server.
Ein einfacher Hash ordnet außerdem die meisten Clients neu zu, wenn ein Server hinzukommt oder wegfällt. Consistent Hashing behebt das. Das nginx-Upstream-Modul beschreibt seine Option consistent so, dass bei einer Änderung des Pools nur wenige Schlüssel neu zugeordnet werden, was vor allem für Caches wichtig ist.
Zufall mit zwei Kandidaten
Das Verfahren „Power of Two Choices“ wählt zwei Server zufällig aus und schickt die Anfrage an den weniger beschäftigten. Es vermeidet ein Problem von Least Connections: Mehrere Balancer mit jeweils eigenen Zählern können gleichzeitig denselben „am wenigsten beschäftigten“ Server wählen. Die Stichprobe aus zwei zufälligen Servern verteilt diesen Ansturm. nginx bietet es als random two an, und laut der Backend-Dokumentation von HAProxy wählt der Standardalgorithmus ab Version 3.3 zwei zufällige Kandidaten und hat Round Robin als Voreinstellung abgelöst.
Wie funktionieren Health Checks?
Ein Health Check ist der Weg, auf dem ein Balancer erfährt, dass ein Server keinen Verkehr mehr bekommen sollte. Es gibt zwei Arten, und viele Aufbauten nutzen beide.
- Passive Checks beobachten den echten Verkehr. Schlägt eine Anfrage an einen Server fehl, markiert der Balancer ihn für eine Weile als ausgefallen. Im Open-Source-nginx wird ein Server nach
max_failsFehlern (Standard 1) innerhalb vonfail_timeout(Standard 10 Sekunden) übersprungen und nach Ablauf dieser Zeit wieder mit echten Anfragen versucht. - Aktive Checks senden nach einem Zeitplan eigene Testanfragen, zum Beispiel alle paar Sekunden eine Anfrage an eine
/health-URL. Der Health-Check-Leitfaden von HAProxy nennt die Standardwerte: ein Check alle zwei Sekunden, ein Server fliegt nach 3 fehlgeschlagenen Checks heraus und kommt nach 2 erfolgreichen zurück.
Um zu sehen, was ohne Health Check passiert, haben wir auf unserem Testrechner einen winzigen Round-Robin-Balancer in Node.js gebaut, mit zwei lokalen Servern, die „A“ und „B“ antworten, und B gestoppt. Jede Antwort kam weiterhin von A, aber 5 der nächsten 6 Anfragen gingen zuerst an den gestoppten Server und wurden vor dem erneuten Versuch abgewiesen: Der Balancer hat nie erfahren, dass B weg war.
Ein guter Health Check prüft, was Nutzer brauchen: Ein Check, der nur eine TCP-Verbindung öffnet, besteht auch dann, wenn die Anwendung Fehler zurückgibt. Machen Sie ihn aber nicht zu streng, sonst kann eine langsame gemeinsame Datenbank alle Server auf einmal aus dem Pool werfen.
Was sind Sticky-Sitzungen?
Sticky-Sitzungen (Sticky Sessions), auch Sitzungspersistenz oder Session Affinity genannt, bedeuten, dass der Balancer alle Anfragen eines Besuchers an denselben Server schickt. Sie sind wichtig, wenn ein Server einen Warenkorb oder eine Anmeldung im eigenen Speicher hält, den die anderen Server nicht sehen.
Affinität nach Quell-IP bindet einen Besucher über seine Adresse, wie es IP-Hash tut. Cookie-basierte Persistenz lässt den Balancer den gewählten Server in einem Cookie vermerken, das spätere Anfragen zurückschicken; dafür braucht es einen Layer-7-Balancer, weil Layer 4 keine Cookies lesen kann.
Sticky-Sitzungen haben ihren Preis: Die Last wird ungleichmäßig, und fällt der gebundene Server aus, verlieren seine Besucher ihre Sitzung trotzdem. Robuster ist es, Sitzungen in einem gemeinsamen Speicher abzulegen, etwa einer Datenbank oder einem Cache, den jeder Server lesen kann; dann wird die Bindung optional.
Was sind DNS-Load-Balancing, GSLB und Anycast?
DNS-Load-Balancing, GSLB und Anycast verteilen Verkehr, bevor er einen Balancer erreicht: Sie entscheiden, zu welchem Standort oder Rechenzentrum ein Besucher geht. Ein Balancer verteilt den Verkehr dann innerhalb dieses Standorts.
Beim DNS-Load-Balancing hat ein Name mehrere Adressen, und Clients erhalten sie in unterschiedlicher Reihenfolge. Antworten werden für die Dauer ihrer TTL zwischengespeichert, daher nutzen Clients eine tote Adresse weiter, bis der Cache abläuft. GSLB (Global Server Load Balancing) ist ein klügerer DNS-Dienst: Er prüft den Zustand jedes Rechenzentrums und antwortet mit der Adresse eines gesunden Standorts in der Nähe des Besuchers. Bei Anycast kündigen viele Standorte dieselbe IP-Adresse an, und das Routing im Internet liefert jeden Besucher an einen von ihnen aus; RFC 4786, der Anycast-Leitfaden der IETF, hält fest, dass das Routingsystem entscheidet, welcher Knoten genutzt wird. CDNs kombinieren diese Verfahren, wie unser Beitrag Was ist ein CDN und wie funktioniert es? erklärt.
Ist ein Reverse-Proxy ein Load Balancer?
Die meisten HTTP-Load-Balancer sind Reverse-Proxys: Server, die Anfragen im Namen anderer Server entgegennehmen. Sobald ein Reverse-Proxy an mehr als einen Server weiterleitet, verteilt er Last. Den Unterschied zwischen dieser Art Proxy und der Art, die ein Nutzer selbst einrichtet, behandelt Forward-Proxy und Reverse-Proxy: Was ist der Unterschied?.
nginx und HAProxy sind bekannte Open-Source-Beispiele; beide verteilen Last, prüfen den Zustand der Server und terminieren TLS. TLS-Terminierung bedeutet, dass der Balancer das Zertifikat der Website hält und HTTPS entschlüsselt, dann im privaten Netz per einfachem HTTP mit den Servern spricht oder mit einem internen Zertifikat neu verschlüsselt. Die Zertifikate liegen an einer Stelle, und der Balancer kann lesen, was er weiterleitet.
Wie nutzen Proxy-Gateways dieselbe Idee?
Ein Proxy-Gateway wendet Load Balancing in die andere Richtung an: Es verteilt Ihre ausgehenden Verbindungen auf viele Ausgangs-IP-Adressen, statt eingehende Anfragen auf Server zu verteilen. Sie schicken jede Anfrage an einen Endpunkt, etwa pr.proxynet.io:8000, und das Gateway entscheidet, welche Ausgangs-IP jede Verbindung trägt.
Ein Rotierender Proxy gibt jeder Anfrage einen neuen Ausgang, ähnlich wie ein Balancer Anfragen über einen großen Pool verteilt. Er passt zu Aufgaben, bei denen jede Anfrage für sich steht, etwa dem seitenweisen Prüfen öffentlicher Preise.
Ein Sticky-Proxy funktioniert wie Sitzungspersistenz: Anfragen mit derselben Sitzungs-ID behalten dieselbe Ausgangs-IP für einen von Ihnen gewählten Zeitraum von 1 bis 60 Minuten. Er passt zu mehrstufigen Abläufen, bei denen die Zielseite von der ersten bis zur letzten Seite denselben Besucher erwartet.
Ein Detail überrascht viele: Eine Verbindung, die Ihr Client offen hält, bleibt bei ihrem Ausgang, daher wechselt die IP womöglich nicht, wenn Sie es erwarten. Rotation und ihre Fallstricke erklärt Was ist IP-Rotation und wie funktioniert sie?.
Wo Ihnen Load Balancing begegnet
- Websites und Onlineshops: Ein Balancer verteilt Besucher auf Webserver und nimmt ausgefallene heraus.
- APIs und Microservices: Jeder interne Dienst steht hinter einem eigenen Balancer, oft von der Plattform verwaltet.
- Cloud-Computing: Verwaltete Load Balancer mit Listenern, Zielgruppen und Health Checks ersetzen selbst betriebenes nginx oder HAProxy.
- Datenbanken: Leseanfragen werden auf mehrere Replikate verteilt, Schreibzugriffe gehen an einen Primärserver.
- Büronetze: Ein Load-Balancing-Router verteilt ausgehende Verbindungen auf zwei Internetleitungen.
Häufige Fehler
- Health Checks, die nichts prüfen. Ein Check, der nur einen Port öffnet, besteht, während die Anwendung Fehler liefert.
- Sitzungen im Serverspeicher halten und Sticky-Sitzungen vergessen. Nutzer werden zufällig abgemeldet, weil Anfragen zwischen Servern springen.
X-Forwarded-Forvon jedem akzeptieren. Ein Client kann den Header selbst senden; vertrauen Sie ihm nur, wenn er von Ihrem eigenen Balancer kommt.- Ein Balancer, kein Ersatz. Der Balancer wird selbst zu der einen Stelle, deren Ausfall alles lahmlegt, und genau die wollten Sie beseitigen.
- Lange DNS-TTLs vor einer ausfallenden Website. Clients behalten die tote Adresse, solange die TTL es erlaubt.
- Zu wenig Reserve für einen Ausfall. Laufen drei Server jeweils mit 80 % Last, überlastet der Ausfall eines Servers die anderen beiden.
Entscheidungshilfe
| Ihr Bedarf | Was Sie nutzen |
|---|---|
| Gleiche Server, kurze Anfragen | Round Robin |
| Server unterschiedlicher Größe | Gewichtetes Round Robin |
| Lange oder ungleichmäßige Anfragen | Least Connections |
| Großer Pool oder mehrere Balancer | Zwei Zufallskandidaten |
| Warenkorb oder Anmeldung im Serverspeicher | Sticky-Sitzungen, besser ein gemeinsamer Speicher |
| Beliebiger TCP- oder UDP-Dienst | Layer-4-Balancer |
| Routing nach URL oder Host | Layer-7-Balancer |
| Nutzer in mehreren Regionen | GSLB oder Anycast, dann lokale Balancer |
Häufige Fragen
Was ist der Unterschied zwischen einem Load Balancer und einem API-Gateway?
Ein Load Balancer verteilt Verkehr auf Server; ein API-Gateway prüft zusätzlich API-Schlüssel, setzt Rate-Limits durch und formt Anfragen um. Viele Gateways verteilen intern selbst Last, und oft steht ein Balancer vor ihnen.
Ist Load Balancing dasselbe wie Failover?
Nein, aber beides überschneidet sich. Failover schaltet auf ein Ersatzsystem um, wenn das aktive ausfällt, während Load Balancing alle Server gleichzeitig nutzt; ein Balancer mit Health Checks liefert Failover als Nebeneffekt mit.
Ist der Load Balancer ein Single Point of Failure?
Er kann es sein, deshalb laufen in Produktivumgebungen mindestens zwei. Ein verbreitetes Muster sind zwei Balancer, die sich über ein Protokoll wie VRRP eine gemeinsame, wandernde IP-Adresse teilen, sodass der Ersatz die Adresse übernimmt, wenn der aktive ausfällt; verwaltete Cloud-Balancer erledigen das für Sie.
Welcher Load-Balancing-Algorithmus ist der richtige?
Keiner passt für jeden Fall. Round Robin ist eine solide Voreinstellung für gleiche Server und kurze Anfragen, Least Connections hilft, wenn die Dauer der Anfragen schwankt, und das Verfahren mit zwei Zufallskandidaten skaliert gut in großen Pools.
Was ist ein Load-Balancing-Router?
Das ist ein Router mit zwei oder mehr Internetanschlüssen, der Ihren ausgehenden Verkehr auf sie verteilt. Er verteilt meist pro Verbindung, daher läuft ein einzelner Download weiterhin über eine Leitung, während viele Verbindungen zusammen beide nutzen.
Macht Load Balancing eine Website schneller?
Es macht eine Website unter Last schneller, nicht pro Anfrage. Ein ruhiger Einzelserver antwortet so schnell wie ein Pool; der Gewinn zeigt sich, wenn sich Verkehr sonst auf einer Maschine stauen würde.
Fazit
Load Balancing verteilt Anfragen auf einen Pool von Servern hinter einer Adresse, damit eine Website wachsen, einen ausgefallenen Server überstehen und ohne Ausfallzeit aktualisiert werden kann. Der Algorithmus entscheidet, wer die nächste Anfrage bekommt, Health Checks entscheiden, wer sie bekommen darf, und Sticky-Sitzungen entscheiden, ob ein Besucher bleibt, wo er ist. Proxy-Gateways nutzen dieselben Ideen für ausgehenden Verkehr, wo Rotation und Sticky-Sitzungen über Ihre Ausgangs-IP entscheiden; die Optionen finden Sie auf unserer Proxy-Produktseite.