O relatório semanal do firewall do escritório tem duzentas linhas dizendo "IP spoof dropped". Na mesma semana, uma notícia conta como um site saiu do ar por causa de um tráfego que parecia vir de milhares de servidores comuns, sem que nenhum deles tivesse sido invadido. As duas coisas envolvem o mesmo truque: um pacote que mente sobre a própria origem.
Este post explica o que é IP spoofing, por que um endereço falsificado consegue inundar um servidor mas não abrir uma página da web, os principais tipos de ataque, o que aquela linha do log significa e como as redes bloqueiam pacotes falsificados. Também explica por que um proxy ou uma VPN não são IP spoofing. Não há nenhum passo a passo para fazer isso aqui, só o que você precisa para reconhecer e prevenir.
O que é IP spoofing?
Tudo o que é enviado pela internet viaja em pacotes, e cada pacote começa com um cabeçalho que contém dois endereços: o de destino e o de origem. Quem distribui esses endereços é explicado no nosso post sobre endereço IP. O computador que monta um pacote escreve os dois por conta própria.
IP spoofing é colocar no campo de origem um endereço que não pertence ao remetente. O protocolo IP não tem nenhuma verificação embutida para isso. Os roteadores encaminham um pacote lendo o destino; a origem é aceita na confiança, a menos que alguma rede no caminho a verifique. "Spoof" quer dizer simplesmente falsificação, como em um e-mail falsificado, mas aqui o que é falso é o endereço da própria máquina.
Como funciona o IP spoofing?
Um pacote falsificado atravessa a internet em cinco etapas:
- O remetente escreve o cabeçalho à mão. Programas comuns deixam o sistema operacional preencher a origem. Falsificá-la exige controle total da máquina, por isso o tráfego falsificado vem principalmente de servidores ou de dispositivos infectados.
- A primeira rede decide. Só o provedor do próprio remetente sabe quais endereços pertencem àquele cliente. Se ele verifica as origens, o pacote morre aqui.
- Os roteadores o repassam, lendo apenas o destino.
- O alvo o aceita como um pacote normal vindo do endereço falsificado.
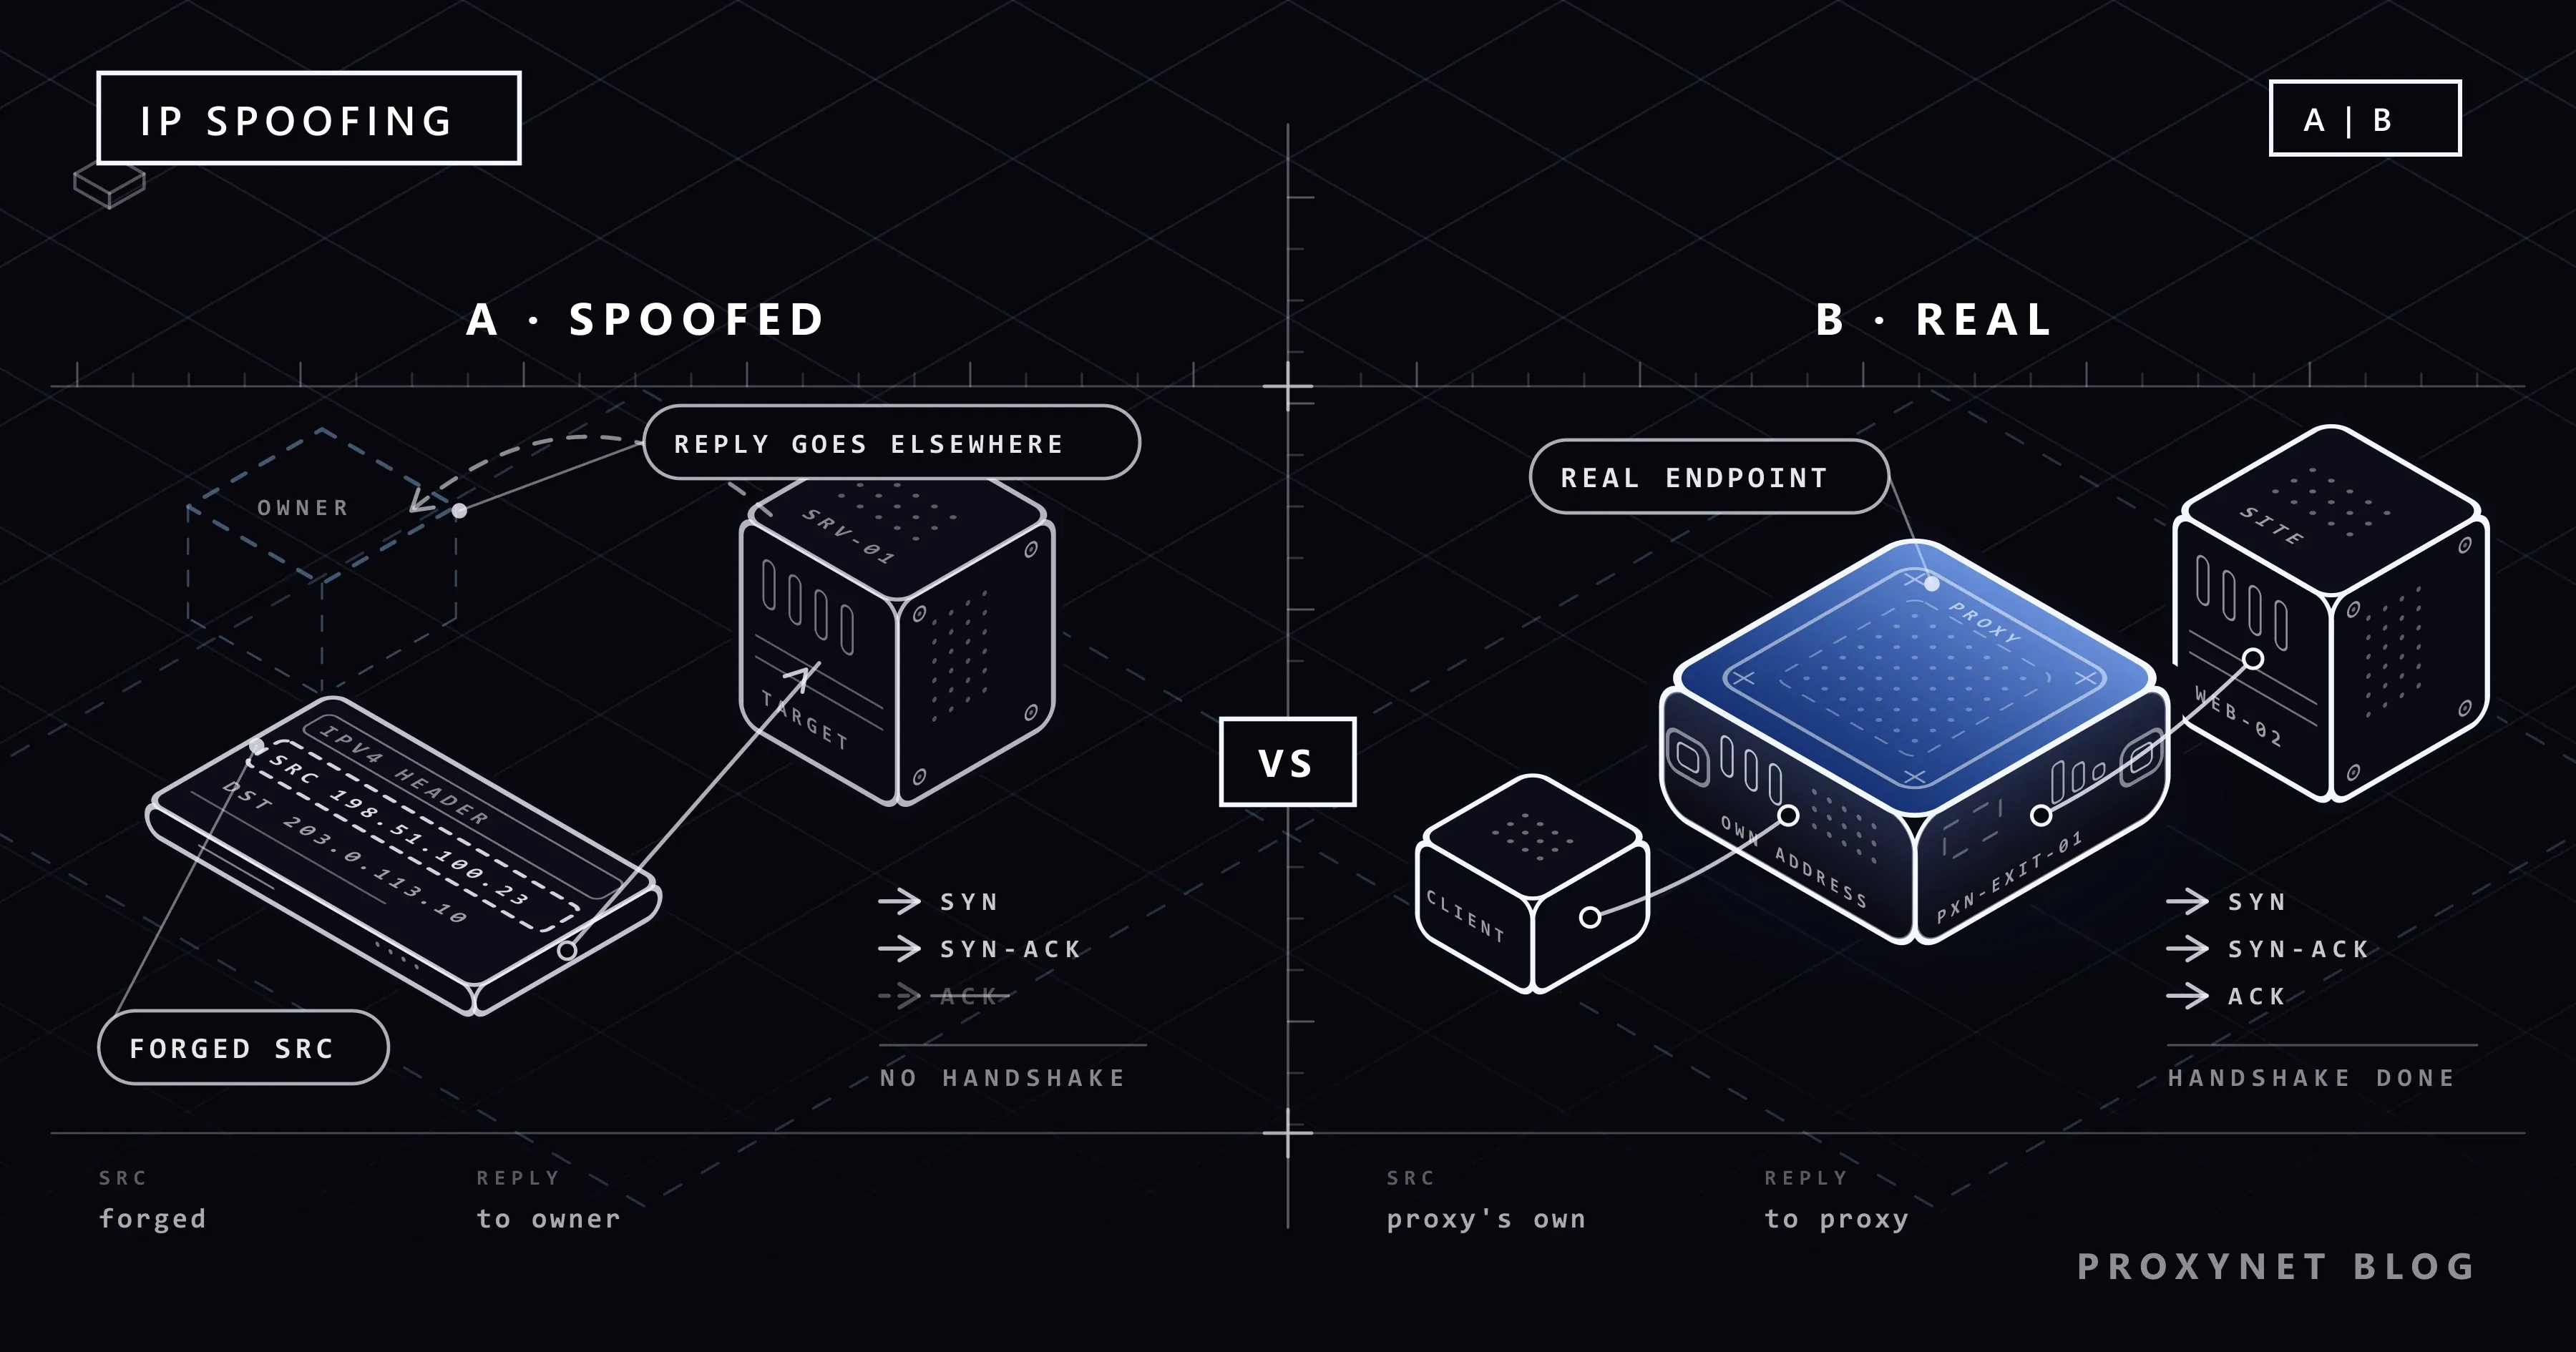
- A resposta vai para o dono real do endereço falsificado, não para o remetente.
A etapa 5 define todo o resto: quem falsifica consegue enviar, mas não consegue receber.
Por que um IP falsificado não consegue abrir um site?
Páginas da web, logins e downloads funcionam sobre TCP, e o TCP abre toda conexão com um aperto de mão em três etapas (o three-way handshake), descrito no post sobre TCP e UDP:
- O cliente envia um SYN ("quero me conectar") com um número de sequência inicial.
- O servidor responde com um SYN-ACK que leva o seu próprio número inicial, escolhido ao acaso.
- O cliente envia um ACK que repete o número do servidor mais um. Só então os dados podem circular.
Com uma origem falsificada, o SYN-ACK vai para o dono real daquele endereço. O falsificador nunca vê o número do servidor, não consegue escrever uma etapa 3 válida, e a conexão nunca se abre. Nenhuma requisição é enviada, nenhuma página volta.
Sistemas antigos às vezes usavam números de sequência previsíveis, o que permitia a um atacante adivinhar a resposta às cegas e simular uma conexão a partir de um endereço confiável. O RFC 6528 atribui esse ataque a um artigo de Robert Morris de 1985 e exige números que ninguém de fora consiga prever.
O UDP não tem handshake: uma requisição recebe uma resposta. Isso faz dele o meio natural para o tráfego falsificado.
Tipos de ataques de IP spoofing
A coluna que mais importa é se o ataque precisa ver as respostas.
| Ataque | O que é falsificado | Quem é prejudicado | Precisa de respostas? | Principal defesa |
|---|---|---|---|---|
| Inundação SYN (SYN flood) | Origens aleatórias em pedidos de conexão | A tabela de conexões do servidor | Não | SYN cookies, filtragem (RFC 4987) |
| Reflexão e amplificação | O endereço da vítima, em requisições UDP para servidores públicos | A vítima | Não | Filtragem no provedor, nenhum serviço UDP aberto |
| Injeção ou reset às cegas | As duas pontas de uma conexão TCP | As duas partes | Não, ele adivinha | Números de sequência aleatórios, criptografia |
| Abuso de confiança | Um endereço em que um sistema confia | Serviços que confiam só no IP | Sim, por isso quase sempre falha | Autenticação de verdade |
| ARP spoofing | O vínculo entre IP e MAC em uma rede local | Pessoas no mesmo Wi-Fi | Sim, ele fica no caminho | Proteção no switch, HTTPS, VPN |
O ARP spoofing é um parente do IP spoofing. Em uma rede local, o ARP associa endereços IP a endereços de hardware (O que é endereço MAC?). Um dispositivo no mesmo Wi-Fi pode se passar pelo roteador e puxar o tráfego de outras pessoas através de si mesmo, por isso é usado para espionar. Switches corporativos bloqueiam isso com recursos como o Dynamic ARP Inspection. Em Wi-Fi compartilhado, HTTPS e uma VPN protegem o seu tráfego, como explica Wi-Fi público é seguro?
Como o IP spoofing alimenta ataques DDoS?
Um ataque distribuído de negação de serviço (DDoS) tenta deixar um serviço inacessível enviando a ele mais tráfego do que ele consegue processar. O spoofing ajuda de duas formas.
Inundações SYN miram a memória. Cada SYN faz o servidor reservar um espaço e esperar a etapa 3, que nunca chega. Os espaços se esgotam e os visitantes reais são recusados. Como a origem muda a cada pacote, bloquear endereços não adianta nada.
Reflexão e amplificação miram a largura de banda. O atacante envia pequenas requisições UDP para milhares de servidores públicos, como resolvedores DNS, com o endereço da vítima como origem. Cada servidor responde à vítima, muitas vezes com uma resposta muito maior. O alerta da CISA sobre ataques de amplificação baseados em UDP lista os fatores de amplificação: de 28 a 54 para DNS, 556,9 para NTP e de 10.000 a 51.000 para um servidor memcached exposto. A vítima só vê os endereços de servidores inocentes; o endereço do atacante não aparece em lugar nenhum.
Nem todo ataque DDoS usa spoofing. Uma botnet, uma rede de dispositivos infectados, pode abrir conexões reais a partir de endereços reais. Essas inundações são tratadas com limites de taxa e serviços de filtragem.
O que significa "IP spoof dropped" no log do firewall?
Um firewall que registra essa linha fez o seu trabalho: viu um pacote cujo endereço de origem não combinava com a porta de rede pela qual chegou e o descartou.
Segundo o artigo da base de conhecimento da SonicWall sobre mensagens de IP spoof, o registro aparece quando o firewall vê, em um segmento da rede, um endereço IP que ele acredita pertencer a outro segmento. A SonicWall trata isso como uma provável tentativa de ataque, mas também lista causas inofensivas: uma rota errada, um computador com endereço fora da faixa do escritório, uma sub-rede extra, um loop no cabeamento, uma segunda placa de rede ou um computador Windows que atribuiu a si mesmo um endereço temporário 169.254.x.x.
A WatchGuard chama a mesma verificação de Drop Spoofing Attacks (descartar ataques de spoofing), em Firewall > Default Packet Handling (tratamento padrão de pacotes), e ela vem ativada por padrão. O FortiGate chama isso de reverse path forwarding (encaminhamento por caminho reverso), ou anti-spoofing; a nota técnica da Fortinet mostra o descarte como "reverse path check fail, drop".
Pacotes da internet que alegam ter os seus endereços internos são falsificados, e o descarte está correto. Descartes vindos de dentro da sua rede geralmente indicam um problema de configuração. Em qualquer caso, mantenha a proteção ativada.
Como prevenir o IP spoofing?
Um pacote falsificado é mais fácil de barrar no primeiro salto, porque só a rede do próprio remetente sabe quais endereços são realmente dele.
- Filtragem de entrada (BCP 38). O RFC 2827, Best Current Practice 38 desde 2000, recomenda que todo provedor aceite o tráfego de um cliente só se a origem estiver dentro da faixa desse cliente. A falsificação dentro dessa faixa continua possível, mas fica restrita a uma rede conhecida.
- Verificação de caminho reverso (BCP 84). O RFC 3704 trata de clientes com vários provedores. O modo estrito aceita um pacote só se ele chegou pela interface que o roteador usaria para alcançar aquela origem; o modo flexível (loose) só verifica se existe uma rota. Nos roteadores, isso se chama uRPF.
- Filtragem de saída. O seu próprio firewall não deve deixar sair pacotes cuja origem não seja um dos seus endereços.
- Compromisso público. A iniciativa MANRS inclui o anti-spoofing entre as ações para operadores de rede e indica a ferramenta Spoofer, da CAIDA, que testa se uma rede deixa sair pacotes falsificados.
- Servidores reforçados. Os SYN cookies permitem que um servidor responda a um SYN sem reservar um espaço. DNS, NTP e memcached não devem responder à internet inteira.
- Autenticação de verdade. TLS e SSH provam com chaves quem está do outro lado, algo que um pacote falsificado não consegue fazer. Um endereço sozinho não prova nada.
O alerta da CISA aponta BCP 38 e BCP 84 como a principal defesa contra a reflexão.
Usar proxy ou VPN é IP spoofing?
Não, e o handshake é o motivo. O seu dispositivo se conecta ao proxy e pede que ele busque uma página. O proxy abre a própria conexão com o site a partir do próprio endereço IP, completa o handshake, recebe a resposta e a repassa a você. Todo pacote leva um endereço de origem verdadeiro. Uma VPN faz o mesmo para o dispositivo inteiro; o post sobre a diferença entre proxy e VPN compara os dois.
| Pacote falsificado | Conexão por proxy ou VPN | |
|---|---|---|
| Endereço de origem | Falsificado | Real, o do proxy ou do servidor VPN |
| Para onde vão as respostas | Para o dono do endereço | De volta ao proxy, depois para você |
| Handshake TCP | Não pode ser concluído | É concluído normalmente |
| Consegue carregar uma página | Não | Sim |
Quando as pessoas falam em "falsificar o IP" para aparecer em outro país, querem dizer usar outro endereço real por meio de um proxy ou de uma VPN. Alguns proxies chegam a repassar o seu endereço original ao site em um cabeçalho; Proxy transparente, anônimo e elite mostra quais. Os nossos Proxies residenciais e Proxies de datacenter funcionam assim: cada requisição chega ao site por uma conexão que o proxy abre a partir do próprio endereço, e o cliente nunca define o endereço de origem desses pacotes.
Spoofing do X-Forwarded-For é a mesma coisa?
Não, mas os donos de sites se deparam com ele com muito mais frequência. Muitos aplicativos leem o endereço do visitante no cabeçalho X-Forwarded-For que os reverse proxies acrescentam, e qualquer cliente pode enviar esse cabeçalho com qualquer valor. A conexão TCP continua vindo do endereço real do cliente, então isso é falsificação de cabeçalho e se corrige no aplicativo. A referência do MDN sobre X-Forwarded-For afirma que a limitação de taxa ou o controle de acesso baseado em IP só devem usar endereços adicionados por um proxy confiável. Forward proxy e reverse proxy mostra a configuração do Nginx.
Quem precisa se preocupar com IP spoofing?
- Usuários domésticos. Ninguém consegue navegar "como você" falsificando o seu endereço. Conseguir um endereço novo para você é outra tarefa; veja Como mudar o endereço IP.
- Donos de sites e aplicativos. Uma whitelist de IP em um serviço TCP verifica uma conexão concluída, algo que o spoofing às cegas não consegue produzir. Os pontos fracos reais são endereços compartilhados e entradas esquecidas. Autenticação de proxy: user:pass ou whitelist de IP compara os dois métodos.
- Equipes de rede e segurança. Regras anti-spoofing e de filtragem de saída fazem parte da revisão do firewall; Proxy ou firewall mostra onde cada dispositivo fica.
- Equipes de QA. Para ver um site como os visitantes de outros países o veem, envie requisições reais a partir de endereços reais nesses países, como descreve a nossa página de testes de aplicativos.
Erros comuns
- "Alguém falsificou meu IP e entrou na minha conta." Spoofing não permite fazer login em lugar nenhum. Procure uma senha ou uma sessão roubada; o post sobre session hijacking trata do segundo caso.
- Tratar toda linha de spoofing no log como ataque, ou desligar a verificação para silenciá-la.
- Chamar um proxy ou uma VPN de "IP spoofing".
- Confiar no X-Forwarded-For de qualquer um.
- Deixar DNS, NTP ou memcached abertos para a internet.
- Usar uma whitelist de IP como única tranca.
Guia de decisão
| Sua situação | O que fazer |
|---|---|
| Descartes por spoofing de endereços de dentro da sua rede | Verifique faixas de endereços, sub-redes e rotas de VPN; mantenha a proteção ativada |
| Descartes de pacotes da internet que alegam ter endereços internos | Nada a corrigir; o filtro está funcionando |
| Seu servidor sofre uma inundação SYN | Ative os SYN cookies; peça à sua hospedagem que filtre o tráfego antes que ele chegue |
| Enxurradas de respostas DNS ou NTP que você nunca pediu | Reflexão: fale com o seu provedor ou com o seu serviço anti-DDoS |
| Você opera uma rede com clientes | Implante filtragem BCP 38/84, teste com o CAIDA Spoofer e considere aderir ao MANRS |
| Seu aplicativo lê o X-Forwarded-For | Confie só nas entradas adicionadas pelos seus próprios proxies |
| Você precisa de um endereço em outro país para testes | Use um endereço real de proxy ou de VPN |
Perguntas frequentes
Alguém pode falsificar o meu endereço IP?
Pode escrever o seu endereço nos próprios pacotes, mas não recebe nenhuma resposta, então não consegue navegar, fazer login nem baixar nada como se fosse você. No máximo, o seu endereço pode aparecer nos logs de alguém como a origem aparente de tráfego lixo.
É possível rastrear o IP spoofing?
Só com cooperação. Um pacote não traz nenhuma prova de origem, então os investigadores precisam segui-lo de volta, rede por rede, enquanto o tráfego ainda está chegando. Onde os provedores aplicam o BCP 38, um pacote falsificado só pode levar um endereço da própria faixa do remetente, o que aponta para a rede certa.
IP spoofing é ilegal?
Enviar pacotes falsificados para inundar um serviço ou invadir um sistema é crime pelas leis de crimes informáticos da maioria dos países. Falsificar endereços em um laboratório fechado, com os seus próprios equipamentos, é outra história. Proxies e VPNs não são spoofing; a situação legal deles é tratada em Usar VPN ou proxy é legal?
HTTPS ou uma VPN protegem contra IP spoofing?
Protegem os seus dados, não a rede. O HTTPS precisa de uma conexão concluída e verifica o certificado do servidor, então um falsificador às cegas não consegue ler nem alterar a página. Uma VPN também neutraliza o ARP spoofing em Wi-Fi compartilhado. Nenhum dos dois impede uma enxurrada de pacotes falsificados direcionada a um servidor.
O que significa IP spoofing no LoadRunner e em outras ferramentas de teste de carga?
Algo inofensivo: dar à máquina de teste muitos endereços IP reais, para que o servidor veja os usuários virtuais chegando de endereços diferentes. A ferramenta de testes da OpenText, antes chamada LoadRunner, dá exatamente esse nome ao seu recurso "Multiple IP Address" (vários endereços IP). Os endereços são configurados na própria máquina, então cada conexão é genuína.
IP spoofing é a mesma coisa que session hijacking?
Não. Décadas atrás, atacantes combinavam o spoofing com a adivinhação de números de sequência para tomar sessões TCP; números de sequência imprevisíveis tornaram isso inviável. Hoje, session hijacking significa roubar um cookie ou token de login, o que não exige nenhum pacote falsificado.
Em resumo
O IP spoofing falsifica o endereço de origem de um pacote. Ele funciona porque o IP não verifica remetentes, e é limitado porque as respostas vão para o endereço falsificado: quem falsifica nunca consegue concluir um handshake TCP nem abrir uma página. Isso faz dele uma ferramenta para ataques de mão única, como inundações SYN e DDoS por reflexão. As correções ficam, em sua maioria, nas redes dos provedores, antes do alvo: filtragem BCP 38 e BCP 84, regras de saída, SYN cookies, nenhum amplificador UDP aberto e uma autenticação que não dependa de um endereço. Um proxy é o oposto do spoofing, um ponto de conexão real com um endereço real; se é disso que você precisa, veja os nossos serviços de proxy.