Llegas a un hotel, eliges "Hotel_Guest" en la lista de redes Wi-Fi y aparece una página que te pide el número de habitación y el apellido. En el aeropuerto, la página de acceso quiere un número de teléfono y te envía un código por SMS. Una vez conectado, la pregunta es sencilla: ¿el hotel, la cafetería o quien gestione la red puede ver qué sitios abres y leer lo que escribes?
Este artículo explica qué puede ver y qué no el dueño de una red pública, en qué se diferencian las redes abiertas, WPA2, WPA3 y Enhanced Open, cómo funcionan los puntos de acceso falsos tipo "evil twin" y por qué las páginas de acceso piden tu número de teléfono. Después vienen los ajustes que vale la pena cambiar en un iPhone, un teléfono Android y un portátil con Windows, lo que cambian una VPN y un proxy, y una tabla de decisión.
¿Qué se considera Wi-Fi público?
El Wi-Fi público es cualquier red inalámbrica que compartes con desconocidos: en un hotel, una cafetería, un aeropuerto, un tren, una biblioteca o un centro comercial. Algunas redes son abiertas y no piden contraseña. Otras tienen la contraseña impresa en una tarjeta en el mostrador. En ambos casos la red pertenece a otra persona y cualquiera en el edificio puede conectarse.
Muchas de estas redes ponen un portal cautivo delante de internet. Es la página web que se abre sola después de conectarte y te pide aceptar las condiciones, escribir un número de habitación o confirmar un número de teléfono. Hasta que no lo completas, la red bloquea todo lo demás. Detrás del portal suele haber una empresa externa que gestiona el sistema de hotspot para el negocio, así que "el dueño de la red" puede referirse a dos partes.
¿Qué puede ver el dueño de una red Wi-Fi pública?
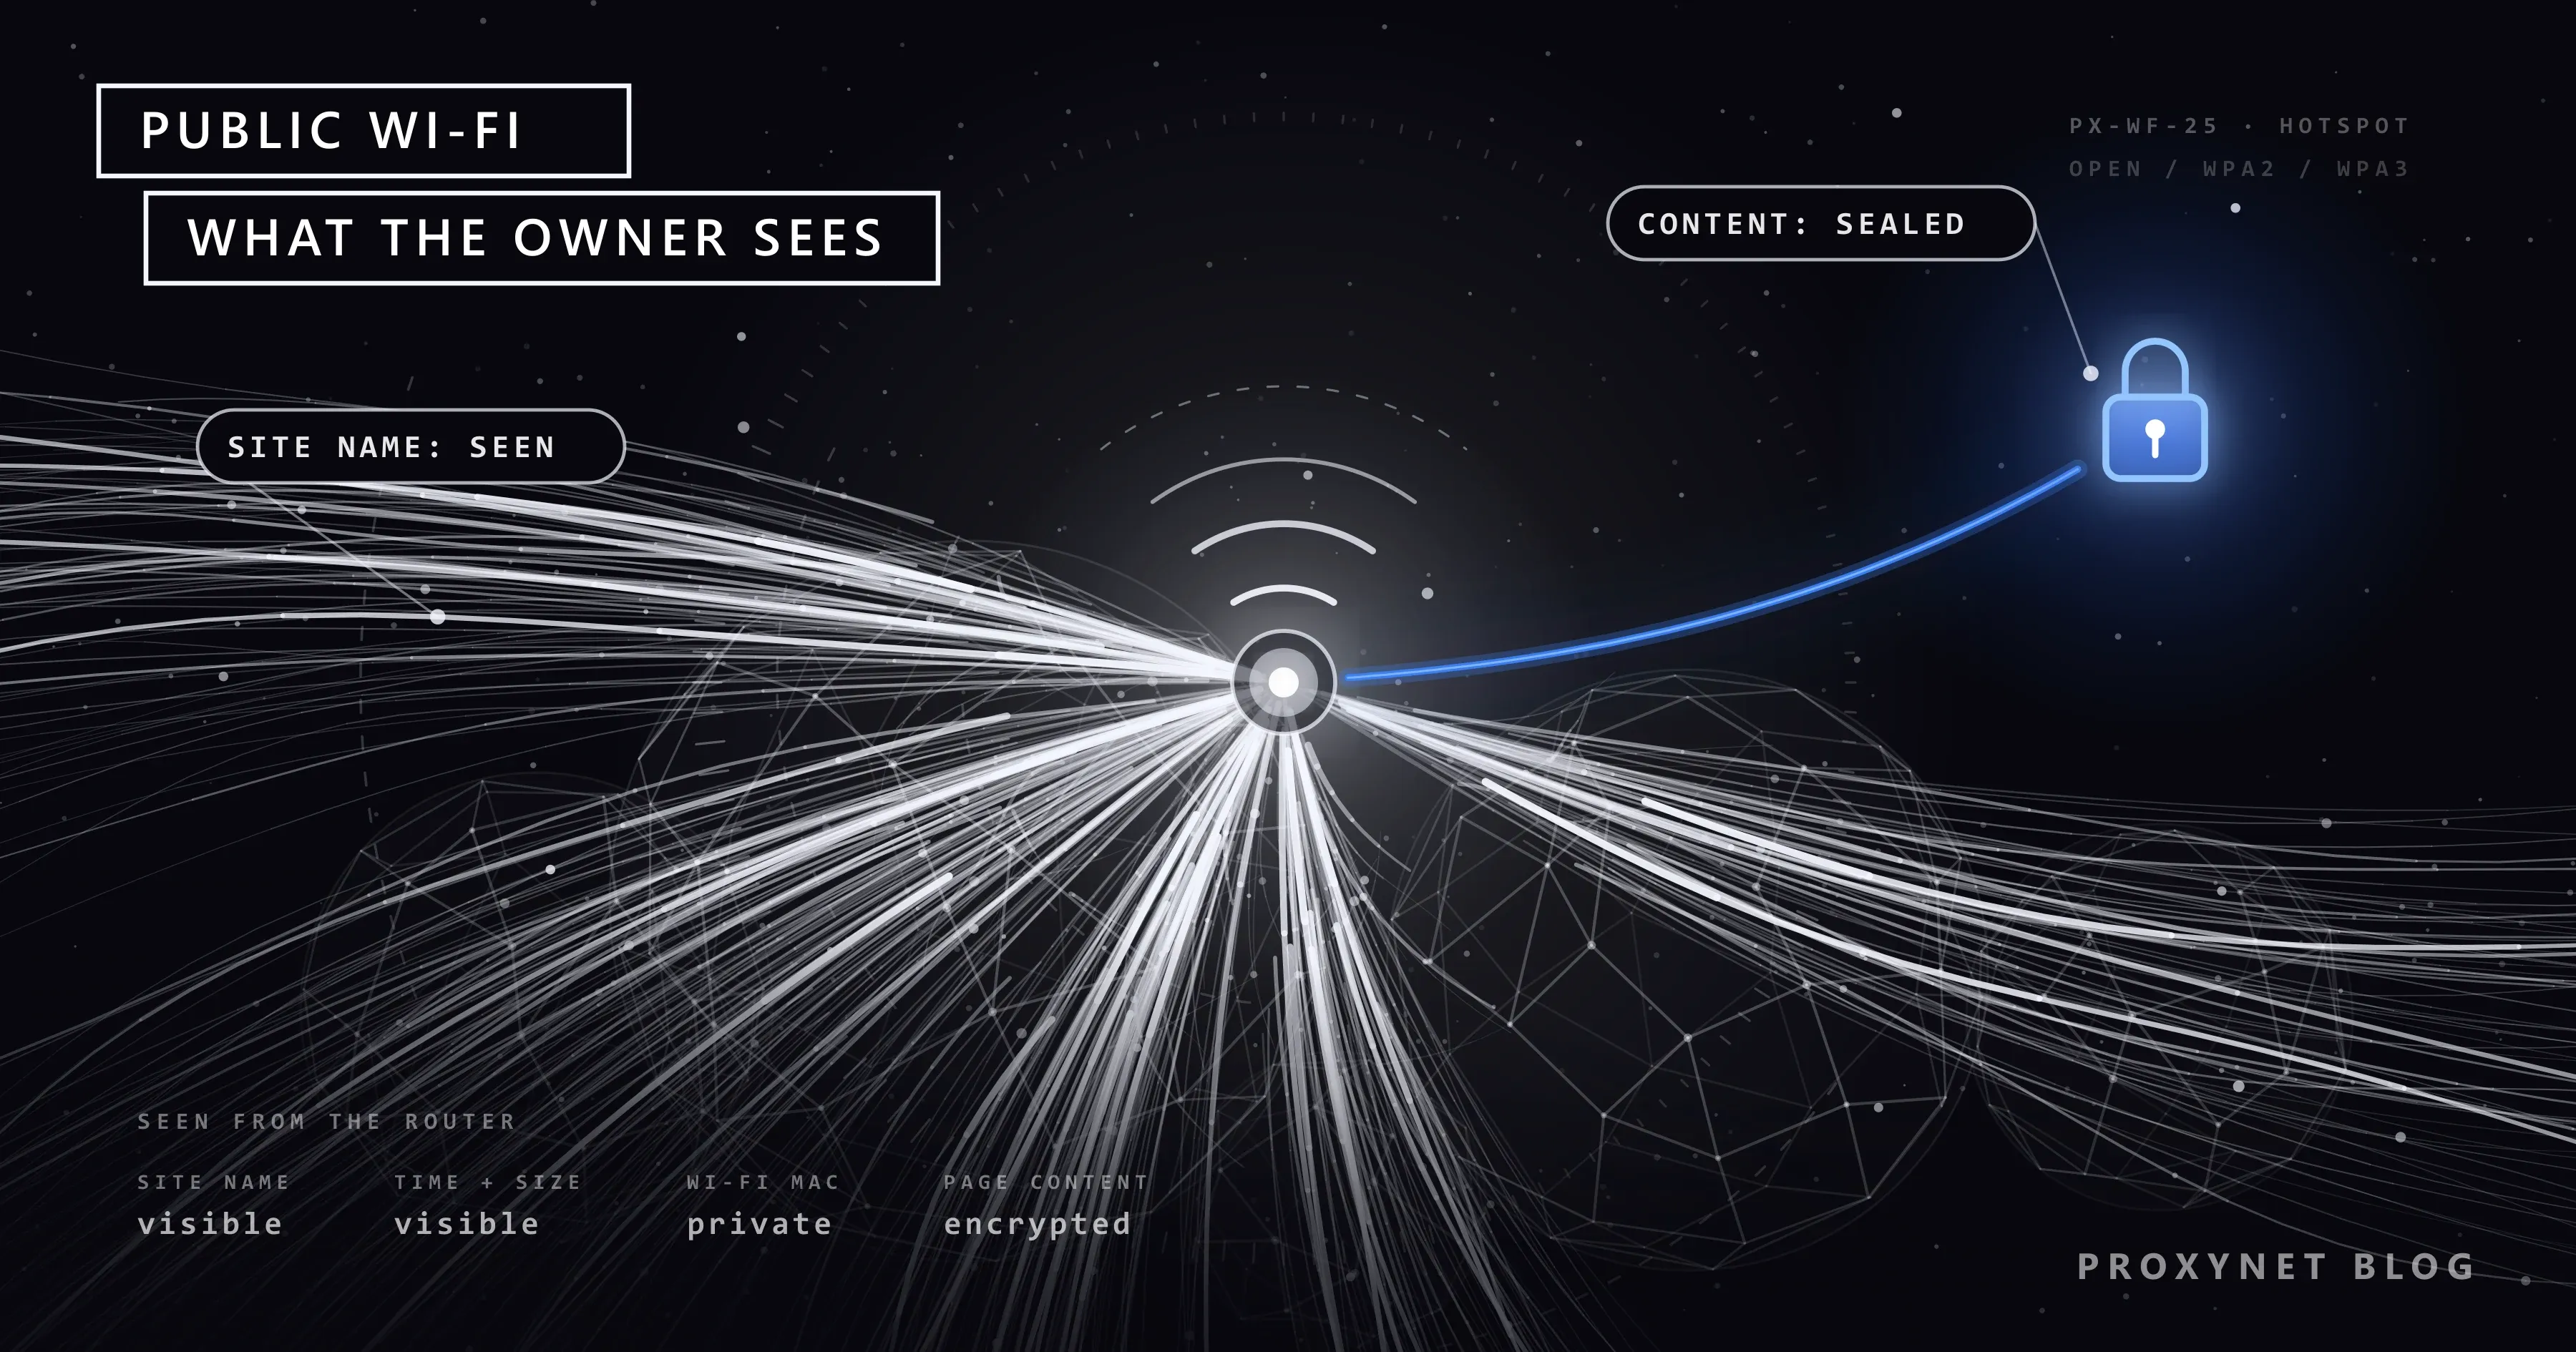
Todo lo que envías pasa por su router. La pregunta de verdad es cuánto de eso puede leer, y en un teléfono actual la respuesta es: mucho menos de lo que la mayoría teme.
| Qué | ¿Lo ve el dueño de la red? | Por qué |
|---|---|---|
Nombres de los sitios y servicios a los que te conectas (banco.example) | Normalmente sí | Aparecen en las consultas de direcciones (DNS) y al inicio de cada conexión cifrada |
| Las direcciones de los servidores a los que te conectas | Sí | El router las necesita para entregar tu tráfico |
| Cuándo estás conectado y cuántos datos usas | Sí | Cada conexión pasa por el router con una hora y un tamaño |
| La dirección Wi-Fi (MAC) de tu dispositivo, a veces un nombre de dispositivo | Sí, pero a menudo una dirección privada | iPhone y Android muestran por defecto una dirección distinta a cada red |
La dirección completa de una página en un sitio HTTPS (/cuenta/extractos) | No | Todo lo que va después del nombre del sitio está cifrado |
| Lo que escribes en un buscador con HTTPS | No | Las palabras de búsqueda forman parte de la dirección cifrada |
| Contraseñas, mensajes y números de tarjeta en sitios HTTPS y en apps que cifran | No | Van cifrados entre tu dispositivo y el servicio |
| El contenido de las páginas en sitios sin HTTPS | Sí | No hay nada cifrado |
| Fotos y archivos guardados en tu teléfono | No | Salvo que los envíes o dejes una función para compartir abierta a todo el mundo |
En la práctica, el hotel puede elaborar una lista del tipo "a las 21:14 este dispositivo se conectó a un banco y luego pasó cuarenta minutos en un servicio de vídeo". No puede ver el saldo que consultaste ni qué vídeo viste. La dirección de la cuarta fila se explica en nuestra guía sobre la dirección MAC, y las consultas de la primera fila, en nuestra guía sobre DNS.
¿Cómo cruza tu tráfico una red pública?
Esto es lo que pasa entre que te unes a la red y ves una página, y de ahí sale cada punto de la tabla:
- Tu teléfono se une a la red. Se presenta con una dirección de hardware Wi-Fi (dirección MAC), y el router le asigna una dirección IP local. Los teléfonos recientes muestran a cada red una dirección MAC distinta y privada, así que la cafetería no ve el mismo identificador que vio el hotel la semana pasada.
- Aparece la página de acceso. Hasta que aceptas las condiciones, introduces un código o confirmas tu número de teléfono, el router solo deja pasar esa página. Cuando terminas, marca tu dispositivo como autorizado e inicia una sesión.
- Tu teléfono busca la dirección del sitio. Cuando escribes
banco.example, el teléfono pregunta a un servidor DNS qué dirección IP corresponde a ese nombre. Salvo que tu teléfono o tu navegador cifren esta consulta, la pregunta y la respuesta cruzan la red de forma legible. La página de ayuda de Android indica que su ajuste DNS privado protege estas consultas y nada más. - Se abre una conexión cifrada. El primer mensaje de una conexión HTTPS nombra el sitio que quieres, y en la mayoría de las conexiones ese nombre sigue siendo legible. El RFC 9849, publicado en marzo de 2026, describe Encrypted Client Hello, una extensión que lo oculta, pero solo funciona cuando tanto el sitio como el navegador la admiten. Tras este saludo inicial, todo va cifrado.
- El router reenvía y registra. Tu tráfico sale por la línea de internet del propio negocio, así que los sitios que visitas ven la dirección IP pública del hotel, no la de tu casa. El router puede registrar cuándo se conectó tu dispositivo, a qué direcciones y cuántos datos se movieron.
Abierta, WPA2, WPA3 o Enhanced Open: ¿importa la contraseña?
El icono del candado junto al nombre de una red significa que el enlace de radio entre tu dispositivo y el punto de acceso está cifrado. De qué te protege eso depende del tipo de red.
| Tipo de red | Cómo te conectas | Qué hace el cifrado Wi-Fi | ¿Sigue viendo el dueño la lista de arriba? |
|---|---|---|---|
| Abierta | Sin contraseña | No se cifra nada por el aire; alguien cercano con las herramientas adecuadas puede capturarlo | Sí |
| Enhanced Open (OWE) | Sin contraseña | Cada dispositivo recibe su propia clave, lo que impide que alguien cercano escuche sin más | Sí |
| WPA2-Personal | Contraseña compartida | El enlace de radio está cifrado; todos los que tienen la contraseña están en la misma red | Sí |
| WPA3-Personal | Contraseña compartida | El enlace de radio está cifrado y la contraseña está mejor protegida frente a los intentos de adivinarla | Sí |
La Wi-Fi Alliance presentó Wi-Fi Enhanced Open precisamente para el caso de la cafetería y el aeropuerto: cifra la conexión de cada usuario sin contraseña. Eso sí, no demuestra quién gestiona la red. WPA3-Personal establece la conexión de una forma nueva (llamada SAE) que resiste mejor los intentos de adivinar la contraseña, incluso cuando esta es débil.
Ten presente una cosa: el cifrado Wi-Fi termina en el router, y el dueño del router está al otro lado. Ningún ajuste de Wi-Fi le oculta nada al dueño. La contraseña solo decide quién más puede unirse. Un portal cautivo tampoco añade cifrado; una red abierta con página de acceso sigue siendo una red abierta.
¿Qué es un punto de acceso evil twin?
Un evil twin ("gemelo malvado") es un punto de acceso que alguien crea con el mismo nombre que uno real, como "Airport Free WiFi" o el nombre de la cafetería. Los teléfonos reconocen las redes guardadas sobre todo por el nombre y el tipo de seguridad. En una red abierta no hay nada más que comparar, así que un teléfono que se conectó una vez a la red real puede unirse a la copia por su cuenta.
Quien gestiona la copia se convierte en el dueño de la red y ve la misma lista que vería un hotel. HTTPS sigue haciendo que tu sesión bancaria le resulte ilegible. Lo que sí puede hacer es mostrarte su propia página de acceso y ver lo que escribes en ella. Fíjate en estas señales:
- La página de acceso te pide la contraseña de tu correo o de tus redes sociales, o los datos de tu tarjeta, para "verificarte".
- La página te pide instalar un perfil, un certificado o una app antes de poder navegar. Un certificado instalado así puede permitir a la red abrir tu tráfico cifrado; explicamos cómo funciona en ¿Qué es un proxy MITM?.
- Tu navegador muestra una advertencia de certificado en un sitio que normalmente se abre sin ella.
Pregunta al personal el nombre exacto de la red y, antes que una red abierta con un nombre parecido, elige una cuya contraseña te den en el mostrador.
¿Por qué la página de acceso al Wi-Fi pide tu número de teléfono?
A veces el motivo es el marketing: el negocio quiere enviarte ofertas. En algunos países es la ley. En Türkiye, la Ley n.º 5651 obliga a los negocios que ofrecen acceso a internet al público a conservar registros de acceso, y el reglamento sobre proveedores de uso colectivo de internet fija los detalles. Los proveedores en espacios públicos deben identificar a los usuarios por SMS o un método similar. También deben guardar durante dos años la dirección IP local asignada a cada dispositivo, la hora de inicio y de fin del uso, la dirección MAC del dispositivo y las direcciones IP de destino.
De esto se desprenden dos cosas. El código por SMS vincula tu sesión a tu número de teléfono, así que el Wi-Fi público en Türkiye no es anónimo. Y el registro contiene direcciones y horas, no el contenido de tus páginas cifradas. En otros lugares las reglas son distintas: un hotel en el extranjero puede pedirte el número de habitación, un correo electrónico o nada en absoluto. Escribe tu número solo en el portal real del negocio, porque un evil twin también puede recopilar números.
¿HTTPS hace seguro el Wi-Fi público?
En cuanto al contenido de lo que haces, en gran parte sí. Por eso la Comisión Federal de Comercio de EE. UU. (FTC) escribe ahora que conectarse a través de una red Wi-Fi pública suele ser seguro, dado lo extendido que está el cifrado. HTTPS cifra todo lo que va entre tu navegador y el sitio: páginas, formularios, contraseñas y cookies.
El candado significa que la conexión está cifrada hasta un servidor que tiene un certificado válido para ese nombre. No significa que el sitio sea honesto. La misma página de la FTC señala que, en el sitio de un estafador, tus datos viajan cifrados hasta el propio estafador. Tres hábitos cubren la mayor parte de ese hueco:
- Lee el nombre en la barra de direcciones, no solo el candado.
banco.example.verificar-acceso.netno es tu banco. - Nunca te saltes una advertencia de certificado en un Wi-Fi público. Muchos sitios grandes usan HSTS, una regla que indica a los navegadores que se conecten a ellos solo por HTTPS. En esos sitios el navegador ni siquiera ofrece una forma de continuar a pesar de la advertencia.
- Haz que el navegador exija HTTPS. En Chrome para Android, toca Más > Configuración > Privacidad y seguridad y, en "Seguridad", activa Usar siempre conexiones seguras. Chrome pasará entonces las direcciones a HTTPS y te avisará antes de abrir un sitio que no lo admita.
¿Es seguro usar la app del banco en un Wi-Fi público?
La conexión con tu banco está cifrada como la de cualquier sitio HTTPS. El hotel ve que te conectaste a tu banco, no lo que hiciste allí. Los riesgos prácticos están en otra parte:
- Páginas de inicio de sesión falsas. Una página o un SMS que se parece a tu banco es una amenaza mayor que el propio Wi-Fi. Abre directamente la app del banco en lugar de un enlace.
- Los controles antifraude del propio banco. La dirección de internet del hotel es nueva para tu banco y puede estar en otra ciudad u otro país. El banco puede pedir una verificación adicional o bloquear el inicio de sesión. Explicamos por qué en ¿Por qué tu banco marca un inicio de sesión en otro lugar?.
- Protección débil de la cuenta. Activa la autenticación en dos pasos para que una contraseña robada no baste por sí sola.
Para la banca y los pagos, usa datos móviles o tu propio punto de acceso siempre que puedas. HTTPS no falla en el Wi-Fi del hotel, pero tu propia conexión elimina de un solo paso los riesgos del punto de acceso falso y del portal falso.
¿Qué ajustes del teléfono y del portátil ayudan en un Wi-Fi público?
Los nombres de menú que siguen proceden de las páginas de ayuda de Apple, Google y Microsoft. Algunos fabricantes de Android colocan estos ajustes en otro sitio; el cuadro de búsqueda de la parte superior de la app Ajustes los encuentra.
iPhone
- Mantén activada la dirección privada. Ve a Ajustes > Wi-Fi, toca el botón Más información junto a la red y luego Dirección wifi privada. Según la página de ayuda de Apple, el iPhone elige por defecto Rotatoria en redes con seguridad débil o sin seguridad, y cambia la dirección cada dos semanas, y Fija en redes con WPA2 o una seguridad más fuerte. Déjala activada salvo que una red no funcione con ella.
- Evita que se una a redes por su cuenta. En Ajustes > Wi-Fi, toca Editar para ver las redes conocidas, toca Más información junto a una de ellas y desactiva Conexión automática. Para eliminarla por completo, toca Omitir esta red y después Omitir (los pasos de Apple).
- Cierra AirDrop a desconocidos. En Ajustes > General > AirDrop, elige Solo contactos o desactiva la recepción.
Android
- Comprueba la dirección aleatoria. Android 10 y versiones posteriores usan por defecto una dirección MAC aleatoria. Puedes verla en Ajustes > Redes e Internet > Internet: toca el icono de ajustes junto a tu red y desplázate hasta Dirección MAC aleatoria.
- Olvida las redes que ya no usas. En Ajustes > Redes e Internet > Internet, mantén pulsada una red guardada y toca Olvidar (los pasos de Google).
- Limita Quick Share. Busca "Quick Share" en Ajustes, toca Quién puede compartir contenido contigo y elige Tus dispositivos o Contactos.
Portátil con Windows
- Usa el perfil de red pública. Windows 11 marca por defecto una red nueva como pública, lo que oculta tu equipo a los demás dispositivos de la red y desactiva el uso compartido de archivos e impresoras. Para comprobarlo, ve a Configuración > Red e Internet > Wi-Fi, selecciona la red y, en Tipo de perfil de red, elige Red pública (recomendado) (los pasos de Microsoft).
En todos los dispositivos, mantén actualizados el sistema operativo y el navegador. Las actualizaciones cierran los fallos de seguridad que alguien en la misma red podría intentar aprovechar.
¿Una VPN hace seguro el Wi-Fi público?
Una VPN cifra todo el tráfico entre tu dispositivo y el servidor VPN, incluidas las consultas de nombres y los nombres de los sitios de la tabla anterior. El hotel solo ve entonces que tu dispositivo habla con un servidor, cuándo y cuánto. Cómo funciona una VPN se explica en nuestra guía sobre VPN.
Tiene límites. Una VPN oculta el contenido, no el hecho de que se está usando una VPN. No impide que escribas una contraseña en un sitio fraudulento. Y traslada la visibilidad en lugar de eliminarla: el proveedor de VPN ve ahora los nombres que habría visto el hotel, así que tiene que ser un proveedor de confianza. Normalmente solo puede conectarse después de que completes la página de acceso del hotel, porque hasta entonces la red bloquea todo lo demás. Además, algunos sitios reaccionan a las direcciones de VPN con controles adicionales, como se explica en VPN o proxy detectado.
¿Qué cambia un proxy en un Wi-Fi público?
Un proxy es un servidor que obtiene los sitios en tu nombre, de modo que los sitios ven su dirección en lugar de la tuya (Qué es un servidor proxy y cómo funciona). En la red de un hotel conviene ser preciso sobre lo que eso cambia:
- Un proxy HTTP o SOCKS5 no cifra nada por sí solo. La conexión de tu dispositivo al proxy cruza la red del hotel tal cual.
- Los sitios HTTPS siguen cifrados de extremo a extremo. A través del proxy, tu navegador establece la misma conexión cifrada con el sitio, y el proxy transmite bytes que no puede leer. El proxy ni debilita ni amplía lo que HTTPS ya protege.
- Los nombres de los sitios siguen siendo legibles por el camino. Para abrir ese túnel, el navegador le dice al proxy qué sitio quiere, y con los proxies HTTP y SOCKS5 esa solicitud no va cifrada. Que las consultas de nombres también pasen por el proxy depende de la app; nuestra guía sobre fugas de WebRTC y DNS muestra cómo comprobarlo.
- También se pueden leer tus credenciales del proxy. El método de usuario y contraseña de SOCKS5 envía la contraseña en texto plano, y el RFC 1929, que lo define, desaconseja usarlo donde el tráfico puede capturarse. El inicio de sesión de un proxy HTTP simple va codificado, no cifrado.
- No añadas la dirección del hotel a la lista de IP autorizadas. Si autorizas tu proxy por dirección IP, recuerda que los huéspedes suelen salir por la misma IP pública, así que todos ellos quedarían autorizados.
Algunas configuraciones también cifran el tramo hasta el propio proxy (una conexión TLS al proxy), así que comprueba cómo funciona la tuya antes de contar con ello. La función real de un proxy es otra: decide desde qué dirección, país y ciudad aparece un navegador o una app. Con Proxies residenciales, por ejemplo, el navegador o la app recibe la dirección de una conexión a internet doméstica en la ciudad que elijas. Para proteger todo un dispositivo en una red que no es de confianza, la herramienta es una VPN. La comparación completa está en Proxy o VPN: diferencias y cuándo usar cada uno.
¿El punto de acceso de tu teléfono es más seguro que el Wi-Fi público?
En la parte local, normalmente sí. La red es tuya, está protegida por una contraseña que solo tú conoces y no hay desconocidos en ella. Luego tu tráfico pasa por tu operador móvil, que ve más o menos lo que ve cualquier proveedor de internet.
En un iPhone, ve a Ajustes > Punto de acceso personal y activa Permitir a otros conectarse. En Android, desliza el dedo hacia abajo desde la parte superior de la pantalla y toca Punto de acceso. Antes, revisa tu cuota de datos y, en el extranjero, las tarifas de roaming; la página de ayuda de Google indica que algunos operadores limitan la conexión compartida o cobran un extra por ella.
Situaciones en las que el Wi-Fi público exige más cuidado
- Banca en viajes. Una red nueva en un país nuevo puede activar los controles de tu banco; ¿La app del banco no funciona en el extranjero? recoge las soluciones.
- Navegación privada en una red compartida. Una ventana privada no cambia nada de lo que ve el dueño de la red, como explica nuestra guía sobre el modo incógnito.
- Probar tus propios servicios desde fuera. Los equipos de seguridad comprueban cómo se ven sus páginas de inicio de sesión y sus API desde otras redes y países; consulta nuestra página de seguridad de datos.
- Saber qué dirección ven los sitios. En el Wi-Fi de un hotel, los sitios reciben la dirección del hotel; Cómo cambiar la dirección IP explica las capas de direcciones.
Errores comunes
- Unirse a la primera red abierta cuyo nombre parece conocido.
- Escribir la contraseña del correo o de las redes sociales en una página de acceso al Wi-Fi.
- Saltarse una advertencia de certificado y abrir el sitio de todos modos.
- Instalar un perfil o un certificado solo para conectarse.
- Creer que una contraseña Wi-Fi hace la red privada frente a su dueño.
- Dejar la conexión automática activada para todas las redes de cafeterías y hoteles que has usado alguna vez.
- Creer que un proxy HTTP o SOCKS5 cifra la conexión.
- Añadir la IP pública del hotel a la lista de IP autorizadas de un proxy.
Guía de decisión
| Necesidad | Recomendación |
|---|---|
| Noticias, mapas, mensajería, redes sociales | El Wi-Fi público sirve; confirma el nombre de la red con el personal |
| Banca y pagos | Datos móviles o tu propio punto de acceso, con la autenticación en dos pasos activada |
| Ocultar los nombres de los sitios al dueño de la red | Una VPN de un proveedor de confianza |
| Elegir desde qué país aparece un navegador o una app | Un proxy, sabiendo que por sí solo no es una herramienta de seguridad |
| Una red abierta que no puedes confirmar | No te conectes; usa tu punto de acceso |
| Un portátil en una cafetería | Perfil de red pública, actualizaciones instaladas |
| La red de un hotel que no volverás a usar | Olvídala al irte |
Preguntas frecuentes
¿Es seguro el Wi-Fi público con una VPN?
Más seguro en cuanto a privacidad frente al dueño de la red: el hotel solo ve que usas una VPN, cuándo y cuánto. Ahora es el proveedor de VPN quien ve lo que habría visto el hotel. Una VPN no te protege de páginas de acceso falsas ni de sitios fraudulentos, así que los demás hábitos de este artículo siguen valiendo.
¿Es seguro el Wi-Fi público en un iPhone?
Más o menos tan seguro como en cualquier teléfono actualizado. El iPhone usa en las redes abiertas una dirección wifi privada que cambia cada dos semanas, y las apps y los sitios cifran su tráfico. Desactiva la Conexión automática en las redes abiertas que ya no uses y pon AirDrop en Solo contactos o desactiva la recepción.
¿El Wi-Fi del hotel puede ver lo que busco?
En un buscador con HTTPS, no. El hotel puede ver que te conectaste al buscador, pero las palabras que escribiste viajan en la parte cifrada de la dirección. En un sitio sin HTTPS, la dirección completa, palabras de búsqueda incluidas, es legible.
¿Alguien en la misma red Wi-Fi puede entrar en mi teléfono?
Es poco probable solo por compartir la red, siempre que el teléfono esté actualizado y las funciones para compartir estén limitadas. Los riesgos que quedan suelen requerir un paso tuyo: una página falsa en la que escribes, un archivo que aceptas o un perfil que instalas. En un portátil, el perfil de red pública lo oculta a los demás dispositivos.
¿El modo incógnito oculta mi navegación al dueño del Wi-Fi?
No. Una ventana privada o de incógnito solo evita que el historial y las cookies se guarden en tu dispositivo. La red ve los mismos nombres de sitios y direcciones que en una ventana normal. Los detalles están en nuestra guía sobre el modo incógnito.
¿Es legal usar una VPN o un proxy en el Wi-Fi de un hotel?
En la mayoría de los países, usar una VPN o un proxy es legal en sí mismo, pero las normas cambian de un país a otro y las condiciones de uso del hotel siguen aplicándose. Recopilamos las normas por país en ¿Es legal usar una VPN o un proxy?.
En resumen
En un Wi-Fi público, el dueño de la red ve a qué sitios te conectas, cuándo y cuántos datos usas; en Türkiye ese registro se conserva dos años. HTTPS mantiene ilegibles las páginas, las contraseñas y los mensajes, así que el uso diario suele ser seguro. Los riesgos reales son los puntos de acceso falsos, las páginas de acceso que piden demasiado y las advertencias de certificado que se ignoran. Mantén activada la dirección privada, desactiva la conexión automática, usa datos móviles para la banca y recurre a una VPN de confianza para ocultar los nombres de los sitios. Un proxy cumple otra función: fija la dirección y la ubicación que ven los sitios, y con nuestros servicios de proxy puedes elegirlas por país y ciudad.