Der Wochenbericht der Firewall im Büro enthält zweihundert Zeilen mit „IP spoof dropped“. In derselben Woche berichtet eine Nachrichtenseite über eine Website, die durch Datenverkehr lahmgelegt wurde, der scheinbar von Tausenden gewöhnlicher Server kam, von denen keiner gehackt worden war. Hinter beidem steckt derselbe Trick: ein Paket, das über seine Herkunft lügt.
Dieser Beitrag erklärt, was IP-Spoofing ist, warum eine gefälschte Adresse einen Server überfluten, aber keine Webseite öffnen kann, welche Angriffsarten es gibt, was diese Logzeile bedeutet und wie Netze gefälschte Pakete blockieren. Außerdem erfahren Sie, warum ein Proxy oder ein VPN kein IP-Spoofing ist. Eine Anleitung gibt es hier nicht, nur das Wissen, um IP-Spoofing zu erkennen und zu verhindern.
Was ist IP-Spoofing?
Alles, was über das Internet geht, reist in Paketen, und jedes Paket beginnt mit einem Header, einem Kopfteil mit zwei Adressen: dem Ziel und der Quelle. Wer diese Adressen vergibt, erklärt unser Beitrag über IP-Adressen. Der Computer, der ein Paket baut, trägt beide selbst ein.
IP-Spoofing heißt, in das Quellfeld eine Adresse zu schreiben, die nicht dem Absender gehört. Das Internet Protocol hat dafür keine eingebaute Prüfung. Router leiten ein Paket anhand seines Ziels weiter; die Quelle wird ungeprüft übernommen, solange kein Netz auf dem Weg sie kontrolliert. „Spoof“ bedeutet einfach Fälschung, wie bei einer gefälschten E-Mail, nur ist hier die Adresse der Maschine selbst gefälscht.
Wie funktioniert IP-Spoofing?
Ein gefälschtes Paket durchquert das Internet in fünf Schritten:
- Der Absender schreibt den Header selbst. Normale Programme lassen das Betriebssystem die Quelle eintragen. Wer sie fälschen will, braucht volle Kontrolle über die Maschine, deshalb kommt gefälschter Datenverkehr meist von Servern oder infizierten Geräten.
- Das erste Netz entscheidet. Nur der Provider des Absenders weiß, welche Adressen zu diesem Kunden gehören. Prüft er die Quellen, endet das Paket hier.
- Router reichen es weiter und lesen dabei nur das Ziel.
- Das Ziel nimmt es an, als normales Paket von der gefälschten Adresse.
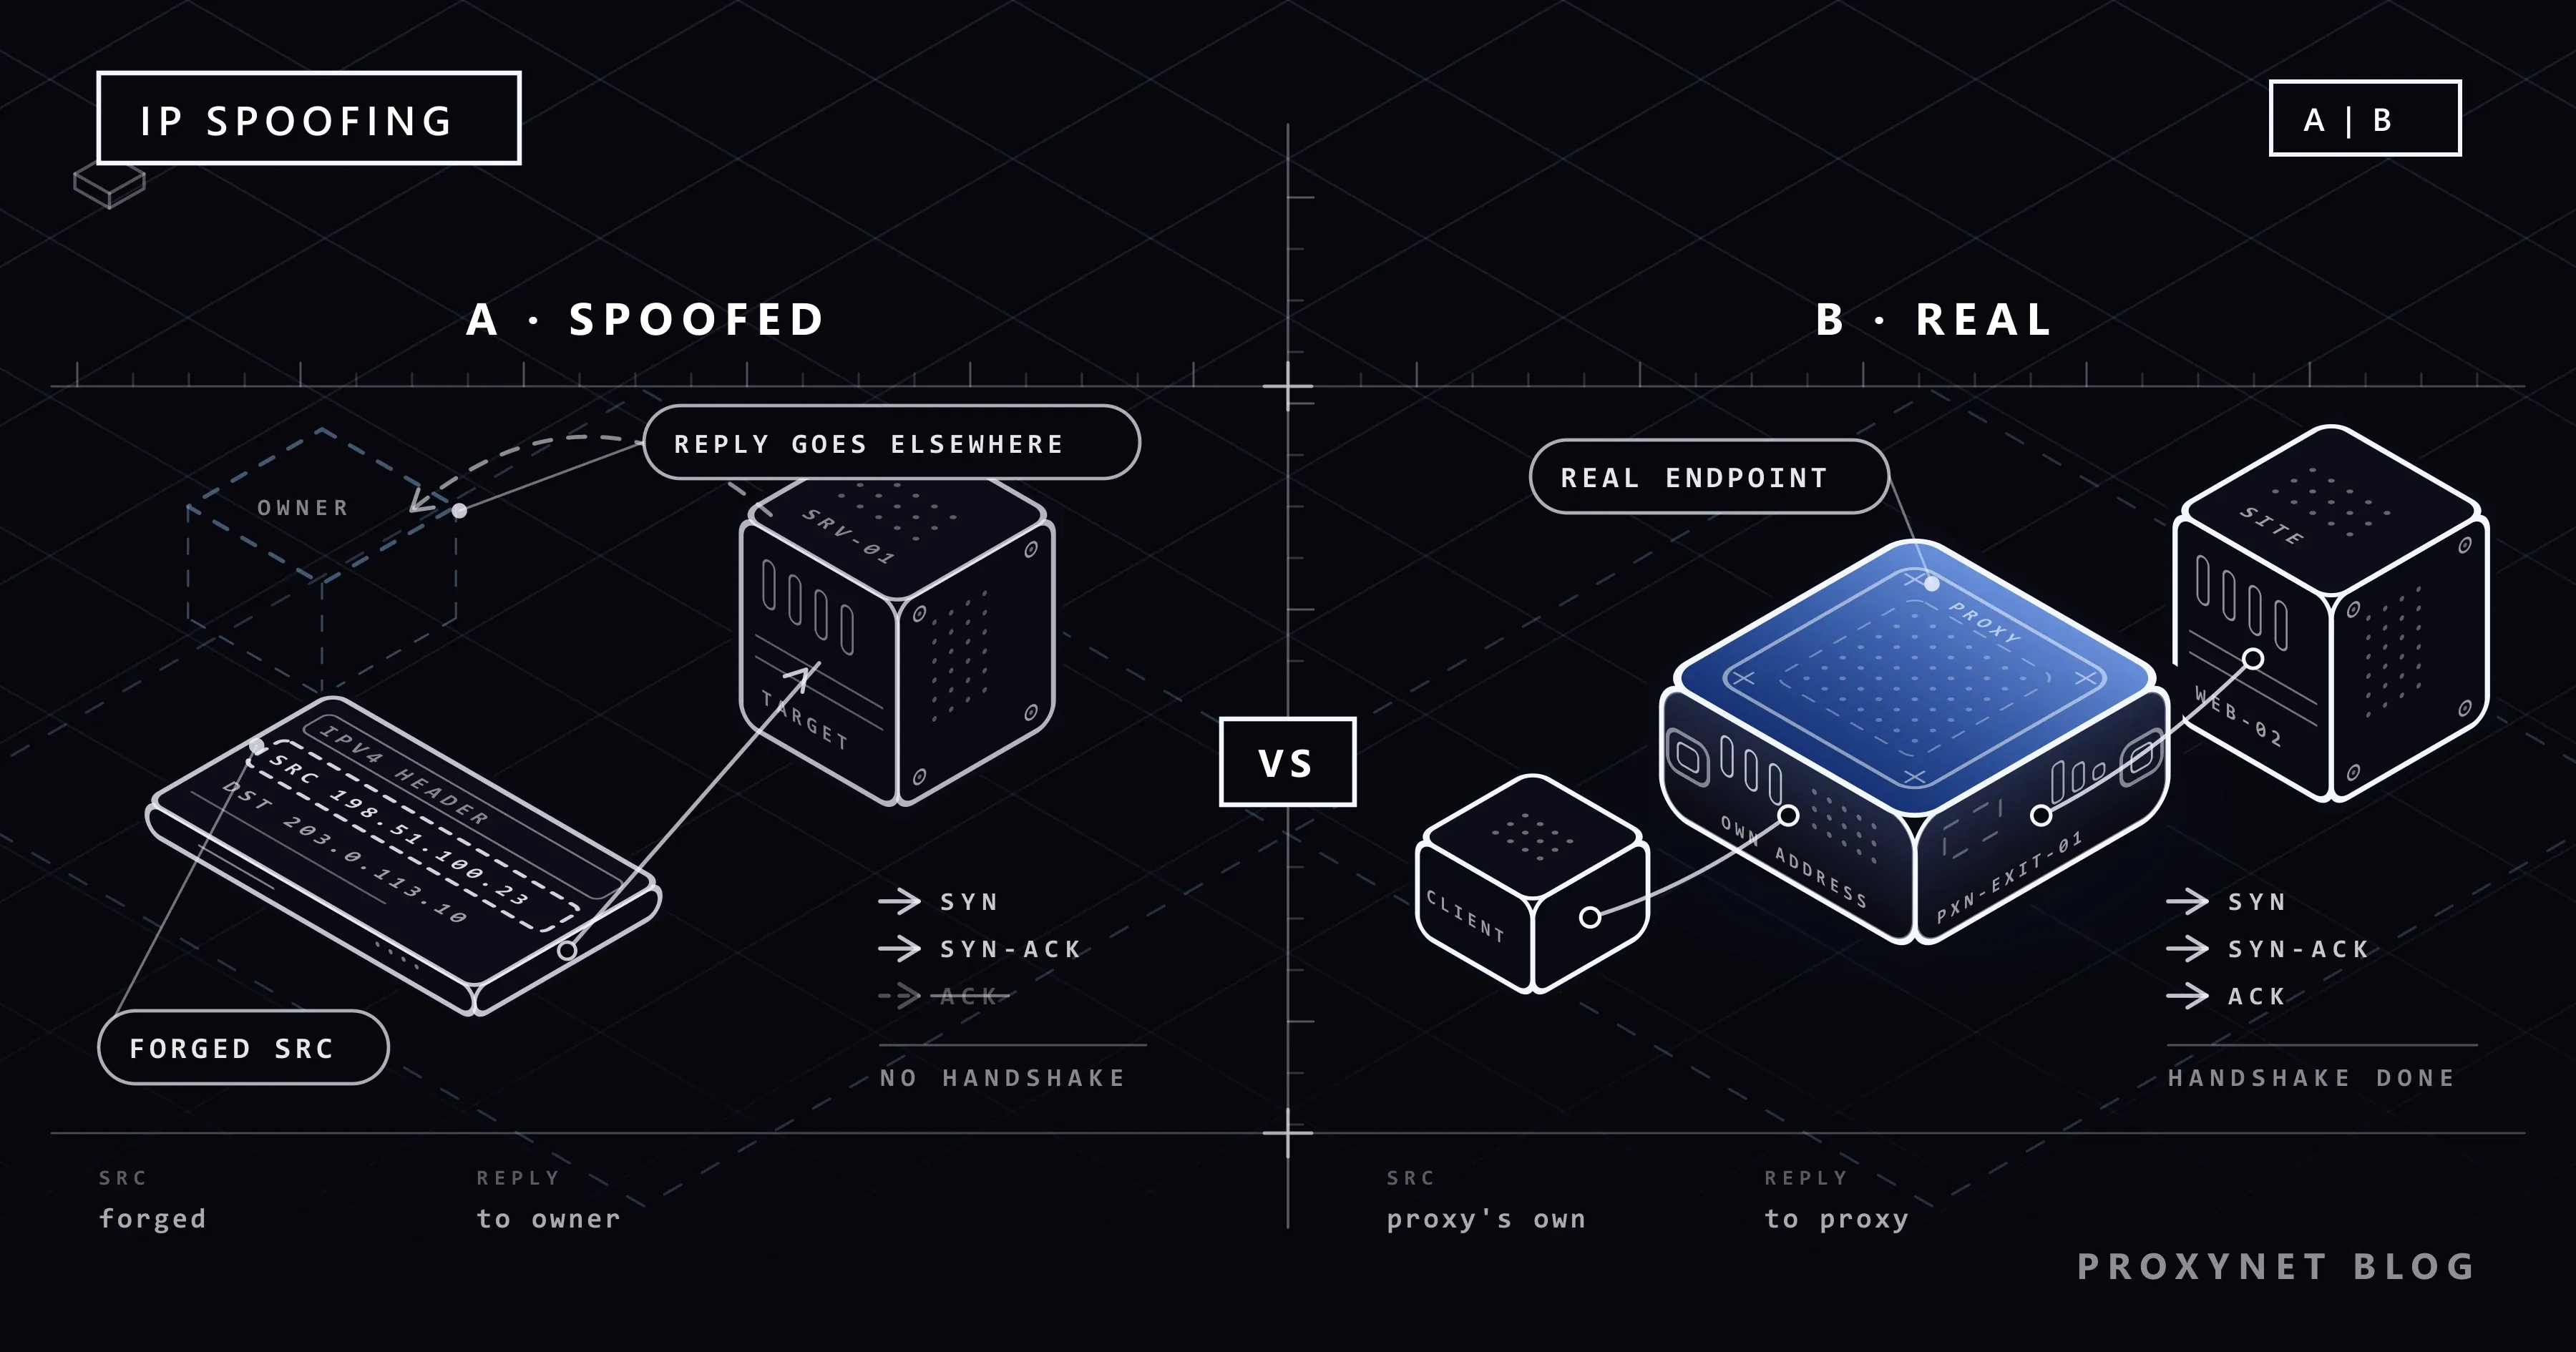
- Die Antwort geht an den echten Inhaber der gefälschten Adresse, nicht an den Absender.
Schritt 5 bestimmt alles Weitere: Wer spooft, kann senden, aber nicht empfangen.
Warum kann eine gefälschte IP-Adresse keine Website öffnen?
Webseiten, Logins und Downloads laufen über TCP, und TCP eröffnet jede Verbindung mit einem Drei-Wege-Handshake, den der Beitrag TCP und UDP beschreibt:
- Der Client sendet ein SYN („Ich möchte mich verbinden“) mit einer Start-Sequenznummer.
- Der Server antwortet mit einem SYN-ACK, das seine eigene, zufällig gewählte Startnummer trägt.
- Der Client sendet ein ACK, das die Nummer des Servers plus eins wiederholt. Erst dann können Daten fließen.
Bei gefälschter Quelle geht das SYN-ACK an den echten Inhaber dieser Adresse. Der Fälscher sieht die Nummer des Servers nie, kann keinen gültigen dritten Schritt schreiben, und die Verbindung kommt nie zustande. Es wird keine Anfrage gesendet, und keine Seite kommt zurück.
Ältere Systeme nutzten mitunter vorhersagbare Sequenznummern. Ein Angreifer konnte die Antwort dann blind erraten und eine Verbindung von einer vertrauenswürdigen Adresse vortäuschen. RFC 6528 führt diesen Angriff auf eine Arbeit von Robert Morris aus dem Jahr 1985 zurück und verlangt Nummern, die ein Außenstehender nicht vorhersagen kann.
UDP hat keinen Handshake: Auf eine Anfrage folgt eine Antwort. Damit ist UDP der natürliche Träger für gefälschten Datenverkehr.
Arten von IP-Spoofing-Angriffen
Die wichtigste Spalte ist die Frage, ob der Angriff Antworten sehen muss.
| Angriff | Was gefälscht wird | Wer geschädigt wird | Braucht Antworten? | Wichtigste Abwehr |
|---|---|---|---|---|
| SYN-Flood | Zufällige Quellen in Verbindungsanfragen | Die Verbindungstabelle des Servers | Nein | SYN-Cookies, Filterung (RFC 4987) |
| Reflexion und Verstärkung (Amplification) | Die Adresse des Opfers, in UDP-Anfragen an öffentliche Server | Das Opfer | Nein | Filterung beim Provider, keine offenen UDP-Dienste |
| Blinde Injektion oder Reset | Beide Enden einer TCP-Verbindung | Die beiden Beteiligten | Nein, er rät | Zufällige Sequenznummern, Verschlüsselung |
| Missbrauch von Vertrauen | Eine Adresse, der ein System vertraut | Dienste, die allein IP-Adressen vertrauen | Ja, deshalb scheitert er meist | Echte Authentifizierung |
| ARP-Spoofing | Die Zuordnung von IP- zu MAC-Adresse im lokalen Netz | Menschen im selben WLAN | Ja, er sitzt auf dem Weg | Schutz im Switch, HTTPS, VPN |
ARP-Spoofing ist ein Verwandter des IP-Spoofings. Im lokalen Netz ordnet ARP IP-Adressen den Hardwareadressen zu (Was ist eine MAC-Adresse?). Ein Gerät im selben WLAN kann die Adresse des Routers für sich beanspruchen und den Datenverkehr anderer Menschen über sich selbst leiten; so wird es zum Mitlesen genutzt. Switches in Firmennetzen blockieren das mit Funktionen wie Dynamic ARP Inspection. Im öffentlichen WLAN schützen HTTPS und ein VPN Ihren Datenverkehr, wie Ist öffentliches WLAN sicher? erklärt.
Welche Rolle spielt IP-Spoofing bei DDoS-Angriffen?
Ein DDoS-Angriff (Distributed Denial of Service, verteilte Dienstblockade) versucht, einen Dienst unerreichbar zu machen, indem er ihm mehr Datenverkehr schickt, als er verarbeiten kann. Spoofing hilft dabei auf zwei Arten.
SYN-Floods zielen auf den Speicher. Für jedes SYN reserviert der Server einen Platz und wartet auf Schritt 3, der nie kommt. Die Plätze füllen sich, und echte Besucher werden abgewiesen. Da die Quelle mit jedem Paket wechselt, bringt das Sperren von Adressen nichts.
Reflexion und Verstärkung zielen auf die Bandbreite. Der Angreifer schickt kleine UDP-Anfragen an Tausende öffentliche Server, etwa DNS-Resolver, und setzt die Adresse des Opfers als Quelle ein. Jeder Server antwortet dem Opfer, oft mit einer viel größeren Antwort. Die CISA-Warnung zu UDP-basierten Amplification-Angriffen nennt die Verstärkungsfaktoren: 28 bis 54 bei DNS, 556,9 bei NTP und 10.000 bis 51.000 bei einem offen erreichbaren memcached-Server. Das Opfer sieht nur die Adressen unschuldiger Server; die Adresse des Angreifers taucht nirgends auf.
Nicht jeder DDoS-Angriff nutzt Spoofing. Ein Botnetz, also ein Netz infizierter Geräte, kann echte Verbindungen von echten Adressen aufbauen. Solche Fluten wehrt man stattdessen mit Rate-Limits und Filterdiensten ab.
Was bedeutet „IP spoof dropped“ im Firewall-Log?
Eine Firewall, die diese Zeile protokolliert, hat ihre Arbeit getan: Sie hat ein Paket gesehen, dessen Quelladresse nicht zu dem Netzwerkanschluss passte, an dem es ankam, und hat es verworfen.
Laut SonicWalls Knowledge-Base-Artikel zu IP-Spoof-Meldungen entsteht der Eintrag, wenn die Firewall in einem Netzsegment eine IP-Adresse sieht, die ihrer Ansicht nach in ein anderes Segment gehört. SonicWall wertet das als möglichen Angriffsversuch, nennt aber auch harmlose Ursachen: eine falsche Route, einen Computer mit einer Adresse außerhalb des Büro-Adressbereichs, ein zusätzliches Subnetz, eine Schleife in der Verkabelung, eine zweite Netzwerkkarte oder einen Windows-Computer, der sich selbst eine vorübergehende 169.254.x.x-Adresse gegeben hat.
WatchGuard nennt dieselbe Prüfung Drop Spoofing Attacks (Spoofing-Angriffe verwerfen). Sie liegt unter Firewall > Default Packet Handling (Standard-Paketbehandlung) und ist standardmäßig eingeschaltet. FortiGate spricht von Reverse Path Forwarding oder Anti-Spoofing; Fortinets technischer Hinweis zeigt das verworfene Paket als „reverse path check fail, drop“.
Internetpakete, die sich als Ihre internen Adressen ausgeben, sind gefälscht, und das Verwerfen ist richtig. Verworfene Pakete aus Ihrem eigenen Netz deuten meist auf ein Konfigurationsproblem hin. In beiden Fällen gilt: Lassen Sie den Schutz eingeschaltet.
Wie wird IP-Spoofing verhindert?
Ein gefälschtes Paket lässt sich am ersten Hop am leichtesten stoppen, denn nur das Netz des Absenders weiß, welche Adressen wirklich ihm gehören.
- Ingress-Filterung (BCP 38). RFC 2827, seit 2000 Best Current Practice 38, fordert jeden Provider auf, Datenverkehr eines Kunden nur anzunehmen, wenn die Quelle im Adressbereich dieses Kunden liegt. Fälschungen innerhalb dieses Bereichs bleiben möglich, beschränken sich aber auf ein bekanntes Netz.
- Reverse-Path-Prüfung (BCP 84). RFC 3704 behandelt Kunden mit mehreren Providern. Im Strict-Modus nimmt der Router ein Paket nur an, wenn es auf der Schnittstelle ankam, über die er selbst diese Quelle erreichen würde; im Loose-Modus prüft er nur, ob überhaupt eine Route existiert. In Routern heißt das uRPF.
- Egress-Filterung. Ihre eigene Firewall sollte keine Pakete hinauslassen, deren Quelle nicht zu Ihren Adressen gehört.
- Öffentliche Selbstverpflichtung. Die MANRS-Initiative führt Anti-Spoofing unter ihren Maßnahmen für Netzbetreiber auf und verweist auf das Tool Spoofer von CAIDA, das prüft, ob ein Netz gefälschte Pakete hinauslässt.
- Gehärtete Server. Mit SYN-Cookies kann ein Server auf ein SYN antworten, ohne einen Platz zu reservieren. DNS, NTP und memcached sollten nicht dem ganzen Internet antworten.
- Echte Authentifizierung. TLS und SSH weisen mit Schlüsseln nach, wer am anderen Ende sitzt, und das kann ein gefälschtes Paket nicht. Eine Adresse allein beweist nichts.
Die CISA-Warnung nennt BCP 38 und BCP 84 als wichtigste Abwehr gegen Reflexionsangriffe.
Ist ein Proxy oder ein VPN IP-Spoofing?
Nein, und der Handshake ist der Grund. Ihr Gerät verbindet sich mit dem Proxy und bittet ihn, eine Seite abzurufen. Der Proxy baut von seiner eigenen IP-Adresse aus eine eigene Verbindung zur Website auf, schließt den Handshake ab, empfängt die Antwort und reicht sie an Sie weiter. Jedes Paket trägt eine echte Quelladresse. Ein VPN macht dasselbe für das ganze Gerät; Proxy und VPN im Vergleich stellt beide gegenüber.
| Gefälschtes Paket | Proxy- oder VPN-Verbindung | |
|---|---|---|
| Quelladresse | Gefälscht | Echt, die des Proxys oder VPN-Servers |
| Wohin Antworten gehen | An den Inhaber der Adresse | Zurück zum Proxy, dann zu Ihnen |
| TCP-Handshake | Kann nicht abgeschlossen werden | Wird normal abgeschlossen |
| Kann eine Webseite laden | Nein | Ja |
Wenn Leute davon sprechen, ihre IP zu „spoofen“, um in einem anderen Land zu erscheinen, meinen sie, über einen Proxy oder ein VPN eine andere, echte Adresse zu nutzen. Manche Proxys geben Ihre ursprüngliche Adresse sogar in einem Header an die Website weiter; welche das sind, zeigt Transparenter, anonymer und Elite-Proxy. Unsere Dienste Residential-Proxy und Datacenter-Proxy arbeiten auf diese Weise: Jede Anfrage erreicht die Website über eine Verbindung, die der Proxy von seiner eigenen Adresse aus öffnet, und der Client legt die Quelladresse dieser Pakete nie fest.
Ist X-Forwarded-For-Spoofing dasselbe?
Nein, aber Website-Betreiber begegnen ihm viel häufiger. Viele Anwendungen lesen die Adresse des Besuchers aus dem Header X-Forwarded-For, den Reverse-Proxys hinzufügen, und jeder Client kann diesen Header mit einem beliebigen Wert senden. Die TCP-Verbindung kommt trotzdem von der echten Adresse des Clients. Es handelt sich also um Header-Spoofing, und die Lösung liegt in der Anwendung. MDNs Referenz zu X-Forwarded-For hält fest, dass Rate-Limiting oder IP-basierte Zugriffskontrolle nur Adressen verwenden darf, die ein vertrauenswürdiger Proxy hinzugefügt hat. Forward-Proxy und Reverse-Proxy zeigt die passende Nginx-Einstellung.
Für wen ist IP-Spoofing relevant?
- Privatnutzer. Niemand kann „als Sie“ surfen, indem er Ihre Adresse fälscht. Eine neue Adresse für sich selbst zu bekommen, ist eine andere Aufgabe; siehe IP-Adresse ändern.
- Betreiber von Websites und Apps. Eine IP-Whitelist an einem TCP-Dienst prüft eine abgeschlossene Verbindung, und die kann blindes Spoofing nicht herstellen. Die echten Schwachstellen sind geteilte Adressen und vergessene Einträge. Proxy-Authentifizierung: User:Pass oder IP-Whitelist wägt beide Methoden ab.
- Netzwerk- und Sicherheitsteams. Anti-Spoofing- und Egress-Regeln gehören in jede Firewall-Prüfung; Proxy und Firewall zeigt, wo welches Gerät sitzt.
- QA-Teams. Um eine Website so zu sehen wie Besucher in anderen Ländern, senden Sie echte Anfragen von echten Adressen dort, wie es unsere Seite zu App-Tests beschreibt.
Häufige Fehler
- „Jemand hat meine IP gespooft und ist in mein Konto gelangt.“ Mit Spoofing kann man sich nirgends anmelden. Suchen Sie nach einem gestohlenen Passwort oder einer gestohlenen Sitzung; um Letzteres geht es im Beitrag über Session Hijacking.
- Jede Spoofing-Logzeile als Angriff werten oder die Prüfung abschalten, damit Ruhe ist.
- Einen Proxy oder ein VPN „IP-Spoofing“ nennen.
- X-Forwarded-For von jedem beliebigen Absender vertrauen.
- DNS, NTP oder memcached offen im Internet lassen.
- Eine IP-Whitelist als einziges Schloss verwenden.
Entscheidungshilfe
| Ihre Situation | Was zu tun ist |
|---|---|
| Spoofing-Verwürfe von Adressen aus Ihrem eigenen Netz | Adressbereiche, Subnetze und VPN-Routen prüfen; den Schutz eingeschaltet lassen |
| Verworfene Internetpakete, die interne Adressen vorgeben | Nichts zu beheben; der Filter funktioniert |
| Ihr Server wird von einem SYN-Flood getroffen | SYN-Cookies einschalten; den Hoster bitten, vorgelagert zu filtern |
| Fluten von DNS- oder NTP-Antworten, die Sie nie angefordert haben | Reflexion: Ihren Provider oder DDoS-Schutzdienst kontaktieren |
| Sie betreiben ein Netz mit Kunden | Filterung nach BCP 38/84 einführen, mit CAIDA Spoofer testen, MANRS in Betracht ziehen |
| Ihre App liest X-Forwarded-For | Nur Einträgen Ihrer eigenen Proxys vertrauen |
| Sie brauchen zum Testen eine Adresse in einem anderen Land | Eine echte Proxy- oder VPN-Adresse nutzen |
Häufige Fragen
Kann jemand meine IP-Adresse spoofen?
Man kann Ihre Adresse in die eigenen Pakete schreiben, bekommt aber keine Antworten und kann deshalb nicht als Sie surfen, sich anmelden oder etwas herunterladen. Schlimmstenfalls taucht Ihre Adresse in fremden Logs als scheinbare Quelle von Müll-Datenverkehr auf.
Lässt sich IP-Spoofing zurückverfolgen?
Nur mit Zusammenarbeit. Ein Paket trägt keinen Herkunftsnachweis, also müssen Ermittler es Netz für Netz zurückverfolgen, solange der Datenverkehr noch fließt. Wo Provider BCP 38 anwenden, kann ein gefälschtes Paket nur eine Adresse aus dem eigenen Bereich des Absenders tragen, und die verweist auf das richtige Netz.
Ist IP-Spoofing illegal?
Gefälschte Pakete zu senden, um einen Dienst zu überfluten oder in ein System einzudringen, ist in den meisten Ländern nach den Gesetzen gegen Computerkriminalität strafbar. Adressen in einem geschlossenen Labor auf eigener Hardware zu fälschen, ist etwas anderes. Proxys und VPNs sind kein Spoofing; ihre Rechtslage behandelt Sind VPN und Proxy legal?
Schützen HTTPS oder ein VPN vor IP-Spoofing?
Sie schützen Ihre Daten, nicht das Netz. HTTPS braucht eine abgeschlossene Verbindung und prüft das Zertifikat des Servers, sodass ein blinder Fälscher die Seite weder lesen noch verändern kann. Ein VPN wehrt außerdem ARP-Spoofing im öffentlichen WLAN ab. Keines von beiden stoppt eine Flut gefälschter Pakete, die auf einen Server zielt.
Was bedeutet IP-Spoofing in LoadRunner und anderen Lasttest-Tools?
Etwas Harmloses: Der Testmaschine werden viele echte IP-Adressen zugewiesen, damit der Server die virtuellen Nutzer von verschiedenen Adressen kommen sieht. Das Testwerkzeug von OpenText, früher LoadRunner, bezeichnet seine Funktion „Multiple IP Address“ (mehrere IP-Adressen) ausdrücklich so. Die Adressen sind auf der Maschine selbst eingerichtet, daher ist jede Verbindung echt.
Ist IP-Spoofing dasselbe wie Session Hijacking?
Nein. Vor Jahrzehnten kombinierten Angreifer Spoofing mit dem Erraten von Sequenznummern, um TCP-Sitzungen zu übernehmen; unvorhersagbare Sequenznummern haben das praktisch unmöglich gemacht. Session Hijacking bedeutet heute, ein Login-Cookie oder Token zu stehlen, und dafür braucht man keine gefälschten Pakete.
Fazit
IP-Spoofing fälscht die Quelladresse eines Pakets. Es funktioniert, weil IP Absender nicht prüft, und es ist begrenzt, weil Antworten an die gefälschte Adresse gehen: Ein Fälscher kann nie einen TCP-Handshake abschließen oder eine Seite öffnen. Damit ist es ein Werkzeug für Einweg-Angriffe wie SYN-Floods und Reflexions-DDoS. Die Gegenmittel liegen größtenteils vorgelagert: Filterung nach BCP 38 und BCP 84, Egress-Regeln, SYN-Cookies, keine offenen UDP-Verstärker und eine Authentifizierung, die sich nicht auf eine Adresse stützt. Ein Proxy ist das Gegenteil von Spoofing, ein echter Endpunkt mit einer echten Adresse. Wenn Sie genau das brauchen, finden Sie hier unsere Proxy-Dienste.