El Wi-Fi de la oficina abre todas las webs de noticias que pruebas, pero una app para compartir archivos en el mismo portátil se corta a los pocos segundos, aunque las dos usan el mismo puerto. En casa, una videollamada va fluida mientras una descarga grande se ralentiza cada noche. En los dos casos, un dispositivo de la red miró el tráfico, reconoció de qué tipo era y lo trató de forma distinta. Eso es la inspección profunda de paquetes, conocida por su sigla en inglés DPI (deep packet inspection), y no tiene nada que ver con los DPI de un ratón o de una impresora.
Este artículo explica de qué está hecho un paquete, en qué se diferencia la DPI de un filtrado más simple y cómo trabaja un dispositivo de inspección paso a paso. Después responde a las preguntas que más se buscan: qué puede ver todavía la DPI en HTTPS, qué son SNI y Encrypted Client Hello, cómo descifran el tráfico las redes de empresa, si la DPI puede detectar una VPN y qué permiten las normas de la UE sobre internet abierta. Describe el mecanismo; no es una guía para evitar la inspección.
¿Qué es un paquete de red?
Todo lo que envías por internet se divide en trozos pequeños llamados paquetes. Una página web, una foto o una llamada de voz se convierte en cientos o miles de ellos; cada uno viaja por su cuenta y se vuelve a unir en el otro extremo.
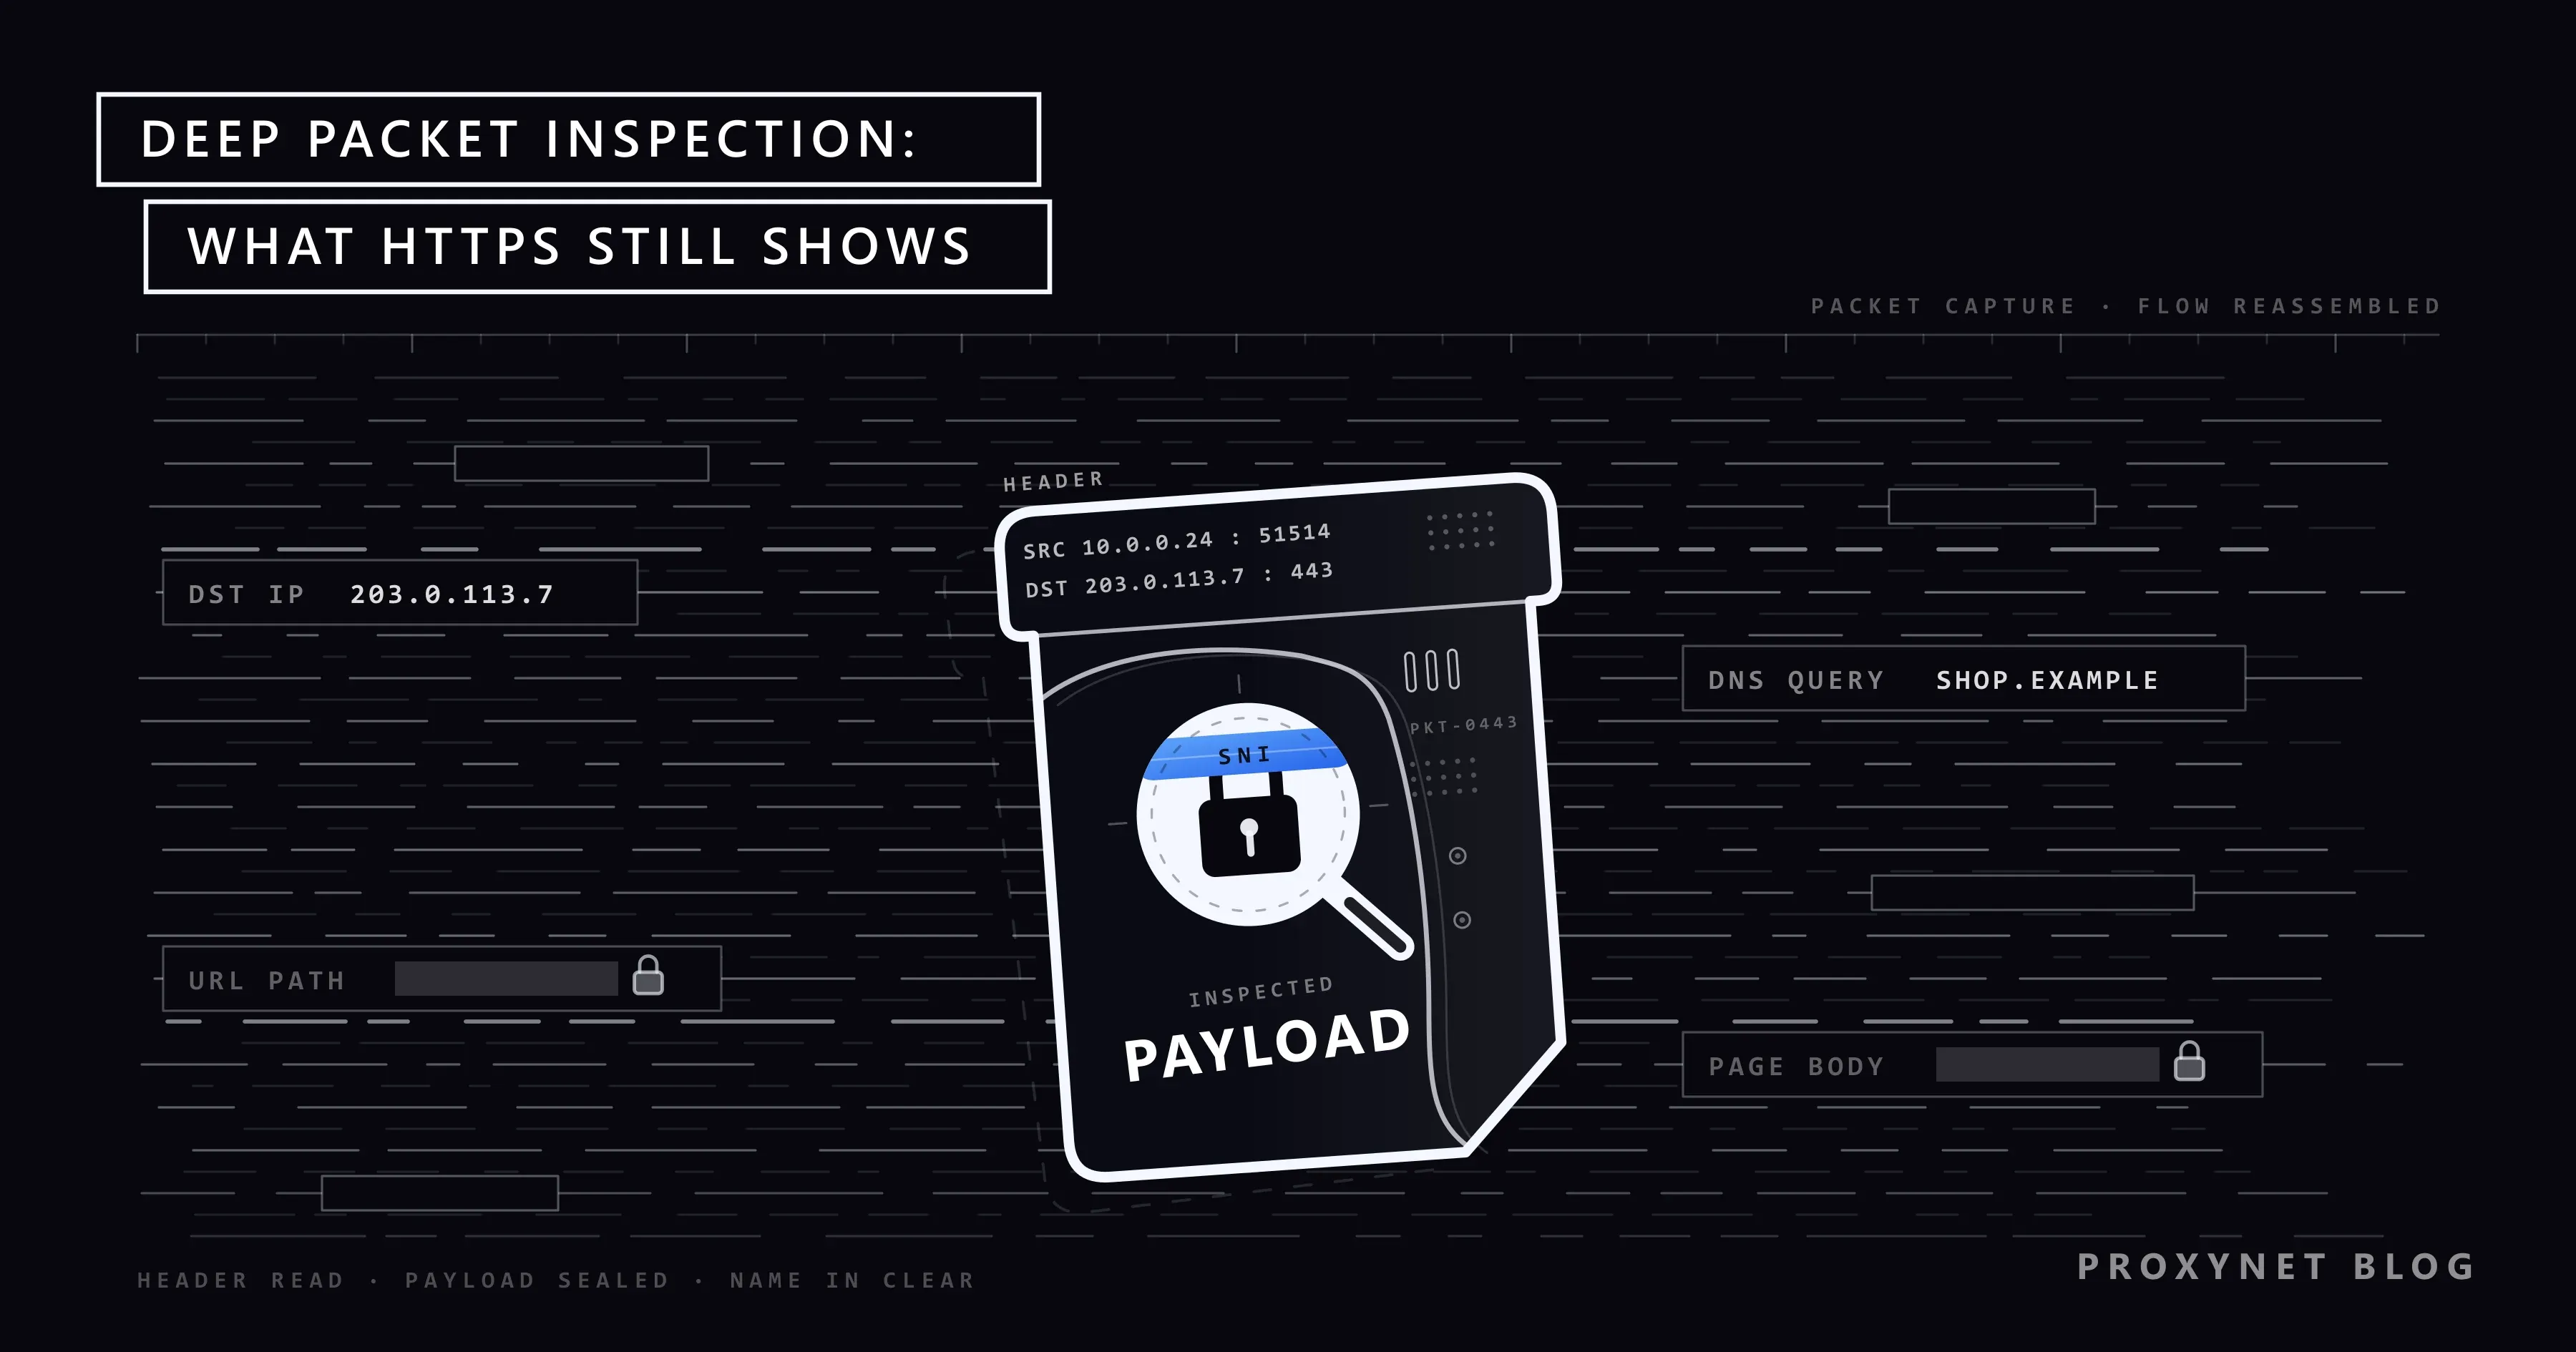
Cada paquete tiene dos partes. La cabecera funciona como el sobre: lleva las direcciones IP del remitente y del destinatario, los números de puerto que indican a qué programa van los datos y el protocolo, normalmente TCP (que espera a que el otro lado confirme cada trozo) o UDP (que envía sin esperar). La carga útil (payload) es la carta que va dentro: el trozo real de la página, del mensaje o del archivo.
Los routers solo necesitan la cabecera para entregar un paquete. Leen el sobre, lo pasan y nunca lo abren. La inspección trata de cuánto de cada paquete, y de cuántos paquetes seguidos, lee un dispositivo antes de decidir qué hacer.
¿Qué es la inspección profunda de paquetes?
La inspección profunda de paquetes consiste en leer la carga útil además de la cabecera, a lo largo de toda una conversación y no paquete a paquete. Un dispositivo de DPI puede saber que una conexión en el puerto 443 lleva una videollamada y no una página web, que un correo tiene adjunto un archivo ejecutable o que una solicitud contiene el patrón de un ataque conocido.
El NIST, el instituto de normas de Estados Unidos, describe la idea en su guía sobre firewalls, SP 800-41 Rev. 1: un firewall que añade análisis de protocolos en la capa de aplicación, una capacidad que, según el NIST, algunos fabricantes llaman inspección profunda de paquetes. La capa de aplicación es donde los programas hablan entre sí: la web, el correo, el DNS, las videollamadas. «Profunda» quiere decir hasta el fondo de las capas de una conexión; cuánto de tu vida privada alcanza depende de las reglas del operador y del cifrado.
¿Cómo funciona la inspección profunda de paquetes?
Un dispositivo de inspección repite los mismos pasos con cada conexión, en milisegundos.
- Recibe el tráfico. El dispositivo se coloca en línea (inline), de modo que cada paquete pasa por él y puede detenerse, o en un tap o puerto espejo, donde solo recibe una copia y puede observar e informar. Los firewalls y los sistemas de prevención de intrusiones trabajan en línea; los sistemas de supervisión suelen trabajar con una copia.
- Reconstruye la conversación. Los paquetes pueden llegar desordenados y una sola solicitud puede repartirse entre varios. El dispositivo sigue cada conexión y vuelve a ordenar las piezas, así que lee el flujo tal como lo leería el programa receptor.
- Identifica el protocolo. En lugar de fiarse del número de puerto, mira los primeros bytes de la conversación. Una conexión TLS, un inicio de sesión SSH y una consulta DNS empiezan cada uno de una forma reconocible; la documentación de Suricata, un motor de detección de código abierto, describe su detección de protocolos basada en patrones como independiente del puerto.
- Compara con reglas. El flujo reconstruido se compara con firmas (patrones de bytes de malware o de ataques conocidos), con campos del protocolo (un nombre de sitio, un tipo de archivo, un comando) y con listas de direcciones o de categorías de sitios.
- Observa el comportamiento. Cuando el contenido está cifrado, el dispositivo recurre a la forma del tráfico: tamaño de los paquetes, ritmo, dirección y duración. Una videollamada y una descarga de archivos se ven distintas aunque ninguna de las dos se pueda leer.
- Actúa. El resultado es una etiqueta como «videollamada» o «descarga de malware», y una política decide qué ocurre: permitir, registrar, ralentizar (modelado de tráfico o traffic shaping), bloquear o enviar el navegador a una página de aviso.
La opción de prioridad por aplicación de un router doméstico y un gran equipo en la red de un proveedor de internet pueden funcionar con este mismo principio. Se diferencian en la escala, en el número de reglas y en quién las escribe.
Filtrado de paquetes, inspección con estado y DPI
Los firewalls han pasado por tres generaciones de inspección, y una cuarta técnica se apoya en ellas para el tráfico cifrado.
| Método | Qué lee | ¿Recuerda la conexión? | Regla de ejemplo | Lugar típico |
|---|---|---|---|---|
| Filtrado de paquetes (sin estado) | Solo la cabecera: direcciones IP, puertos, protocolo | No, cada paquete se juzga por separado | Bloquear el tráfico entrante al puerto 23 | Listas de acceso de routers, firewalls antiguos |
| Inspección con estado (stateful inspection) | Las cabeceras y el estado de cada conexión | Sí, en una tabla de estados | Permitir solo respuestas a conexiones abiertas desde dentro | Prácticamente todos los firewalls actuales |
| Inspección profunda de paquetes | Cabeceras, carga útil y la conversación reconstruida | Sí, todo el flujo | Bloquear los adjuntos ejecutables en el correo; ralentizar el intercambio de archivos en las horas de más uso | Firewalls de nueva generación, IDS/IPS, proveedores de internet |
| Inspección TLS (DPI con descifrado) | El contenido descifrado de las conexiones HTTPS | Sí, mediante dos conexiones separadas | Analizar las descargas en busca de malware, salvo en sitios de banca y salud | Redes de empresa con su propio certificado raíz en cada dispositivo |
La última fila es la que suele sorprender. La DPI simple trabaja con lo que se ve en el cable; la inspección TLS cambia la propia conexión, así que necesita algo instalado en tu dispositivo.
¿Qué puede ver la DPI en el tráfico HTTPS?
Hoy la mayor parte del tráfico web es HTTPS, que envuelve la conversación en cifrado TLS (Transport Layer Security). TLS empieza con un breve handshake, el saludo inicial: tu navegador envía un mensaje de apertura llamado ClientHello, el servidor responde y los dos acuerdan unas claves. RFC 8446, el estándar de TLS 1.3, cifra todos los mensajes del handshake posteriores a la primera respuesta del servidor. El mensaje de apertura del navegador no va cifrado, porque cuando se envía todavía no existen claves.
Lo que un dispositivo de DPI todavía puede ver en una conexión HTTPS:
- Las direcciones IP y los puertos de los dos extremos. La dirección del servidor suele pertenecer a una empresa de alojamiento o a una red de distribución de contenidos (CDN) que sirve muchos sitios.
- El nombre del sitio en el ClientHello, llamado SNI, que se explica en la siguiente sección.
- Las consultas DNS, si tu dispositivo usa DNS clásico, que viaja sin cifrar; ¿Qué es el DNS? explica las consultas y sus versiones cifradas.
- El tamaño, el ritmo y la dirección de los paquetes, suficiente para distinguir un vídeo en streaming de un chat.
- La huella TLS: las opciones que tu navegador o tu app ofrecen en su ClientHello, que cambian de un cliente a otro. ¿Qué es la huella TLS y cómo funciona JA3? muestra cómo se calcula.
- El certificado del servidor, pero solo en las conexiones más antiguas con TLS 1.2.
Lo que no puede ver sin descifrar: el resto de la dirección después del nombre del sitio (el artículo o el producto que abriste), el contenido de la página, tus búsquedas y mensajes, todo lo que escribes en un formulario, contraseñas incluidas, y las cookies. Por tanto, un observador sabe más o menos adónde fuiste y cuánto intercambiaste, pero no qué leíste o escribiste. En HTTP sin cifrar, que todavía usan algunos sitios antiguos y dispositivos domésticos, todo es visible.
¿Qué es SNI y por qué la DPI puede leerlo?
Muchos sitios web comparten una dirección IP, porque un mismo servidor o una misma red de distribución de contenidos aloja cientos de ellos. Cuando tu navegador se conecta, el servidor necesita saber qué sitio quieres antes de poder presentar el certificado correcto. El navegador lo indica en el ClientHello, en un campo llamado Server Name Indication (SNI), definido en 2011 en RFC 6066.
Como el ClientHello se envía antes de que existan claves, el SNI viaja en texto plano. Eso lo convierte en el campo más útil para la DPI en la web: un filtro puede comparar el nombre del sitio sin descifrar nada. Los filtros web de empresa, los controles parentales y algunos sistemas nacionales de filtrado funcionan así. También por eso una red puede bloquear un sitio mientras sus vecinos en la misma dirección IP siguen accesibles, y por eso el candado de la barra de direcciones no oculta el nombre del sitio que abriste.
¿Encrypted Client Hello oculta el nombre del sitio?
Encrypted Client Hello (ECH) es la respuesta del IETF a ese hueco. El navegador divide su mensaje de apertura en dos. El ClientHello exterior lleva un nombre público genérico que pertenece al servidor frontal del proveedor de alojamiento; el interior, cifrado con la clave pública del servidor, lleva el nombre real del sitio y otros ajustes sensibles. El sitio publica esa clave en sus registros DNS.
ECH ya es un estándar terminado. El IETF lo publicó en marzo de 2026 como RFC 9849, TLS Encrypted Client Hello, con la categoría de Proposed Standard (estándar propuesto), junto con el RFC 9848, que define cómo encuentran los navegadores la clave a través del DNS. Solo funciona cuando los dos extremos lo admiten: tu navegador y el sitio o su proveedor de alojamiento.
ECH reduce lo que ve la DPI; no hace invisible una conexión. El propio RFC enumera lo que sigue expuesto: la dirección IP del servidor, el nombre público del mensaje exterior, las consultas DNS si se envían sin cifrar y los patrones de tiempo.
¿Qué es la inspección profunda de paquetes SSL (inspección TLS)?
Cuando una empresa necesita ver dentro de HTTPS, por ejemplo para analizar las descargas en busca de malware o para impedir que salgan archivos confidenciales de la red, usa la inspección TLS, también llamada inspección SSL o inspección profunda de paquetes SSL. El firewall se coloca en medio y abre dos conexiones: una con el sitio web real y otra con tu navegador, usando un certificado para ese sitio que crea en el momento y firma con su propia autoridad de certificación.
Normalmente un navegador rechazaría ese certificado. Solo lo acepta porque la empresa ha instalado su propio certificado raíz, el certificado de nivel superior en el que confía tu equipo, en cada dispositivo gestionado. La guía de inspección profunda SSL/TLS de Fortinet expone la consecuencia sin rodeos: sin ese certificado raíz, los usuarios reciben un aviso de certificado en cada sitio inspeccionado. La misma guía indica que las categorías de finanzas, salud y privacidad personal quedan excluidas por defecto.
Los desarrolladores usan la misma técnica a propósito, en sus propios equipos, para leer el tráfico de sus propias apps; ¿Qué es un proxy MITM? presenta esas herramientas. La diferencia está en quién instala el certificado y en el dispositivo de quién.
De aquí salen dos consecuencias prácticas. En un dispositivo de trabajo gestionado, da por hecho que el firewall de la empresa puede leer tu tráfico HTTPS fuera de las categorías excluidas. En tu propio dispositivo, si nadie ha añadido un certificado raíz extra, un equipo intermedio no puede leer tu contenido HTTPS sin que el navegador muestre un aviso; solo podría hacerlo si ignoraras ese aviso y siguieras adelante. Un proxy que retransmite HTTPS por un túnel CONNECT, como nuestros Proxies HTTPS, pasa el flujo cifrado sin abrirlo y no necesita ningún certificado en tu dispositivo.
¿Quién usa la inspección profunda de paquetes?
- Firewalls de empresa. Los firewalls de nueva generación identifican aplicaciones, bloquean tipos de archivo de riesgo y aplican políticas web. Proxy o firewall: ¿en qué se diferencian? muestra dónde se sitúan un firewall y un proxy en la red de una empresa.
- Detección y prevención de intrusiones. Motores de código abierto como Suricata y Snort comparan el tráfico con firmas de ataques conocidos y lanzan una alerta o cortan la conexión. Los equipos de seguridad también comprueban cómo se ven sus propios servicios y filtros desde fuera de la red; consulta nuestra página de seguridad de datos.
- Proveedores de internet. Clasificar el tráfico les ayuda a gestionar la congestión, proteger la red y planificar la capacidad. En la UE solo pueden hacerlo dentro de los límites que se describen más abajo.
- Control parental y redes escolares. La mayoría de estos filtros trabajan con nombres de sitios y categorías obtenidos de las consultas DNS y del campo SNI; ¿Qué es el DNS? explica la parte de las consultas.
- Interceptación legal y filtrado nacional. Un tribunal o una autoridad puede ordenar a los operadores que entreguen el tráfico de un abonado concreto, y algunas redes nacionales usan DPI para filtrar contenidos. Si las herramientas de cifrado están permitidas es otra cuestión, distinta en cada país, que tratamos en ¿Es legal usar una VPN o un proxy?
- Sitios web y sistemas anti-bot. No es inspección en el camino de la red, pero es la misma idea en el destino: un sitio lee la huella TLS y el patrón de tráfico de cada visitante. Cómo funciona la detección de bots recorre esas capas.
¿Puede la DPI detectar una VPN o un proxy?
Normalmente puede saber que se está usando una VPN o un proxy, pero no qué pasa por dentro. Una VPN cifra todo lo que va entre tu dispositivo y el servidor VPN, así que los sitios que visitas, su contenido y las consultas DNS dentro del túnel quedan ocultos para la red local y para el proveedor de internet. Lo que sigue visible es el propio túnel: la dirección IP del servidor VPN, la cantidad y el ritmo del tráfico y el handshake del protocolo VPN, que en los protocolos habituales tiene una forma reconocible. ¿Qué es una VPN? explica cómo se construye el túnel.
Un proxy funciona de otra manera. Una conexión estándar a un proxy HTTP o SOCKS5 no va cifrada por sí misma, así que la red entre tú y el proxy ve tu conexión con el proxy, el nombre del sitio al que le pediste llegar y, en los sitios HTTPS, el mismo ClientHello con el SNI dentro. Un proxy cambia la dirección IP que ve el sitio web; no oculta tu tráfico a la red en la que estás. Proxy o VPN: diferencias y cuándo usar cada uno compara los dos.
La detección también ocurre en el otro extremo, donde los sitios web buscan la dirección IP que se conecta en bases de datos de rangos de VPN y de alojamiento. Eso no tiene nada que ver con la DPI; VPN o proxy detectado: qué significa este error lo explica.
¿Es legal la inspección profunda de paquetes? Las normas de neutralidad de la red
Depende de quién inspecciona, en qué red y por qué. Dentro de una empresa, la inspección de los dispositivos de la empresa se rige por el derecho laboral, la protección de datos y la política propia de la empresa; por eso los empleadores publican normas de uso aceptable y excluyen las categorías sensibles.
Para los proveedores de internet de la UE, la norma es el Reglamento (UE) 2015/2120, el reglamento sobre internet abierta. Su artículo 3, apartado 3, obliga a los proveedores a tratar todo el tráfico de manera equitativa. Permite una gestión razonable del tráfico solo si es transparente, no discriminatoria y proporcionada y si se basa en los requisitos técnicos de calidad del servicio de categorías de tráfico, no en consideraciones comerciales, y establece: «Dichas medidas no supervisarán el contenido específico». Bloquear, ralentizar o alterar contenidos, aplicaciones o servicios concretos solo está permitido durante el tiempo necesario para cumplir la ley o una orden judicial, para proteger la seguridad de la red y de los dispositivos de los usuarios, o para hacer frente a una congestión inminente o excepcional.
Dicho de forma sencilla: un proveedor de la UE puede tratar el tráfico en tiempo real, como las llamadas, de forma distinta a las descargas masivas cuando hay un motivo técnico, pero no puede leer tu contenido para hacerlo ni favorecer una app por motivos comerciales. Fuera de la UE, las normas cambian de un país a otro.
¿Qué significa la DPI para ti en casa y en el trabajo?
En casa, tu proveedor de internet y quien gestione la red Wi-Fi a la que te conectas pueden ver a qué servidores te conectas y, normalmente, los nombres de los sitios, pero en HTTPS no las páginas, los mensajes ni las contraseñas. El DNS cifrado oculta las consultas, y ECH, cuando lo admiten tanto el navegador como el sitio, oculta el nombre del sitio; la dirección IP del servidor sigue visible. En una red Wi-Fi pública ocurre lo mismo con quien opera el punto de acceso, algo que ¿Es seguro el Wi-Fi público? analiza en detalle. Una VPN traslada esa visión de tu proveedor a la empresa de VPN, así que la elección depende de en quién confías.
En el trabajo, cuenta con inspección TLS en los portátiles y teléfonos gestionados fuera de las categorías excluidas, y deja los asuntos personales de banca y salud para tus propios dispositivos. Los equipos de TI que inspeccionan tráfico necesitan una política por escrito, un aviso claro al personal, exclusiones para las categorías sensibles y registros guardados solo el tiempo necesario. Los equipos que envían tráfico de pruebas o de recopilación de datos a través de un proxy externo, como nuestros Proxies SOCKS5, deberían dar al equipo del firewall las direcciones del proxy por adelantado, para que una regla de permiso las cubra y el tráfico no se marque como desconocido.
Errores habituales
- «HTTPS oculta qué sitios visito». Oculta el contenido, no el destino. La dirección IP y, sin ECH, el nombre del sitio siguen visibles.
- «El modo incógnito me protege de la inspección». Solo evita que el navegador guarde el historial en tu dispositivo. La red ve el mismo tráfico.
- Saltarse los avisos de certificado. Un aviso en un sitio conocido significa que algo en medio presentó un certificado en el que tu dispositivo no confía. Detente y revisa la red.
- Tratar el portátil del trabajo como algo privado. El certificado raíz que hace funcionar la inspección TLS lo instala el departamento de TI, a menudo sin ninguna señal visible.
- Suponer que un proxy cifra el tráfico. Un proxy estándar cambia la dirección que ve un sitio. El cifrado viene de HTTPS o de un túnel VPN.
- Pensar que DPI significa que alguien lee cada mensaje. La mayor parte de la inspección es una clasificación automática según reglas, y el contenido solo se puede leer donde no está cifrado o donde se descifra con el propio certificado del operador.
Guía de decisión
| Lo que necesitas | Recomendación |
|---|---|
| Entender qué ve tu proveedor | Cuenta con direcciones IP, nombres de sitios y volumen de tráfico; no con el contenido HTTPS |
| Ocultar las consultas DNS a la red local | Activa el DNS cifrado en el navegador o en el teléfono |
| Ocultar todo el tráfico a quien opera una red Wi-Fi pública | Una VPN de un proveedor en el que confíes |
| Saber si tu dispositivo de trabajo descifra HTTPS | Lee la política de uso aceptable de la empresa o pregunta a TI |
| Analizar el tráfico de la empresa en busca de malware | Un firewall con inspección TLS, una política por escrito y categorías excluidas |
| Detectar ataques en tu red | Un IDS/IPS como Suricata o Snort, en línea o en un tap |
| Cambiar la dirección IP que ve un sitio, para una sola app | Un proxy, que no añade cifrado propio |
| Saber por qué un sitio marca tu VPN | Una comprobación en bases de datos de IP, no la DPI; consulta VPN o proxy detectado |
Preguntas frecuentes
¿Puede la DPI ver a través de una VPN?
No puede leer el contenido dentro del túnel: los sitios, las páginas y las consultas DNS van cifrados entre tu dispositivo y el servidor VPN. Muchas veces sí puede saber que se está usando una VPN, por la dirección IP del servidor, el patrón de tráfico y el handshake del protocolo.
¿HTTPS impide la inspección profunda de paquetes?
HTTPS impide que la DPI lea el contenido, los datos de los formularios y la dirección web completa. No oculta la dirección IP del servidor, el nombre del sitio en el SNI salvo que se use ECH, ni el tamaño y el ritmo del tráfico. El descifrado solo es posible si el certificado raíz de la organización que inspecciona está instalado en tu dispositivo.
¿Puede mi proveedor de internet ver qué sitios visito?
Normalmente ve los nombres de dominio, a partir de las consultas DNS y del campo SNI, y las direcciones IP a las que te conectas. No puede ver qué páginas abres en un sitio HTTPS ni qué haces en ellas. El DNS cifrado y ECH reducen lo que ve; una VPN traslada esa visión al proveedor de VPN.
¿Puede la DPI leer mis contraseñas?
En un sitio HTTPS no, salvo que la conexión se descifre con un certificado raíz instalado en tu dispositivo, como ocurre en los equipos de trabajo gestionados. En una página HTTP sin cifrar o en una app antigua que no cifra, la contraseña viaja de forma legible.
¿La DPI es lo mismo que un firewall?
No. Un firewall decide qué tráfico puede pasar; la DPI es uno de los métodos que puede usar para decidirlo. Los sistemas de detección de intrusiones, los de gestión del tráfico y los filtros de control parental usan DPI sin ser firewalls.
¿La inspección profunda de paquetes ralentiza mi internet?
La inspección añade muy poco retraso en hardware diseñado para ello. Las ralentizaciones que se notan vienen de la política, cuando una red frena a propósito una categoría de tráfico, o de un dispositivo de inspección sobrecargado.
En resumen
La inspección profunda de paquetes lee más allá de la cabecera de un paquete, en su carga útil, reconstruye la conversación y la etiqueta, para que una red pueda permitirla, registrarla, ralentizarla, bloquearla o redirigirla. En HTTPS sigue viendo las direcciones IP, normalmente el nombre del sitio y la forma del tráfico, pero no el contenido, salvo que una organización descifre la conexión con un certificado raíz en el dispositivo. ECH, que ya es el RFC 9849, oculta el nombre del sitio cuando los dos lados lo admiten, y una VPN traslada la visión de tu proveedor a la empresa de VPN. Si lo que necesitas es otra dirección IP para un navegador o una herramienta, y no cifrado, nuestros planes de proxy incluyen direcciones residenciales, móviles y estáticas.