Estás a punto de pagar en una pequeña tienda online que encontraste a través de un anuncio. La barra de direcciones muestra el símbolo de siempre, y un amigo te dice que el sitio «tiene SSL», así que todo debería estar bien. El certificado que hay detrás de ese símbolo sí demuestra algo, pero menos de lo que cree la mayoría: que la conexión cifrada termina de verdad en esa dirección web, no que la tienda vaya a enviarte el pedido.
Este artículo explica qué hay dentro de un certificado, cómo lo comprueba tu navegador, cuáles son los tipos principales y cómo abrir uno en Chrome, Edge, Firefox y Safari. También cuenta por qué la vida útil de los certificados es cada vez más corta, cómo consigue el dueño de un sitio un certificado gratuito y qué le hace un proxy al certificado.
¿Qué es un certificado SSL?
Un certificado SSL es un documento digital que demuestra que un sitio web controla su nombre de dominio y que permite a tu navegador establecer con él una conexión HTTPS cifrada. Piensa en él como un documento de identidad emitido por una autoridad de certificación (CA), una organización en la que los fabricantes de navegadores y sistemas operativos han acordado confiar. La CA comprueba que el solicitante controla el dominio y después firma un archivo que contiene el nombre de dominio y la clave pública del sitio.
La clave pública es una mitad de un par de claves; la otra mitad, la clave privada, nunca sale del servidor web. En cada conexión, el servidor tiene que demostrar que posee esa clave privada, algo que un certificado copiado no puede hacer. Cómo funcionan juntas las dos claves se explica en ¿Qué es el cifrado? Cifrado simétrico y asimétrico.
SSL significa Secure Sockets Layer, un protocolo de los años noventa al que TLS (Transport Layer Security, seguridad de la capa de transporte) sustituyó hace mucho. El nombre antiguo se quedó, así que un «certificado SSL», un «certificado TLS» y un «certificado HTTPS» son lo mismo.
¿Qué contiene un certificado SSL?
Un certificado es una breve lista de campos definidos en RFC 5280, el estándar X.509 que siguen navegadores y CA:
| Campo | Qué contiene | En el visor de Chrome |
|---|---|---|
| Subject (titular) | A quién se emitió el certificado | Enviado a |
| Subject Alternative Name | Todos los nombres de dominio que cubre | Pestaña «Detalles» |
| Issuer (emisor) | La CA que lo firmó | Emitido por |
| Validity (validez) | Fecha de inicio y de fin (Not Before, Not After) | Período de validez |
| Clave pública | La clave pública del servidor | Pestaña «Detalles» |
| Número de serie | El número único que le asignó la CA | Pestaña «Detalles» |
| Firma | La firma de la CA sobre todos los campos | Pestaña «Detalles» |
Los navegadores comparan la dirección que abriste con la lista Subject Alternative Name; el antiguo Common Name dentro de Subject ya no cuenta. La clave privada nunca está en el certificado: se queda en el servidor.
¿Cómo comprueba un navegador un certificado SSL?
El navegador hace las mismas comprobaciones en cada conexión HTTPS, durante la negociación TLS y antes de enviar datos de la página o campos de formulario:
- El servidor envía su certificado, junto con uno o varios certificados intermedios.
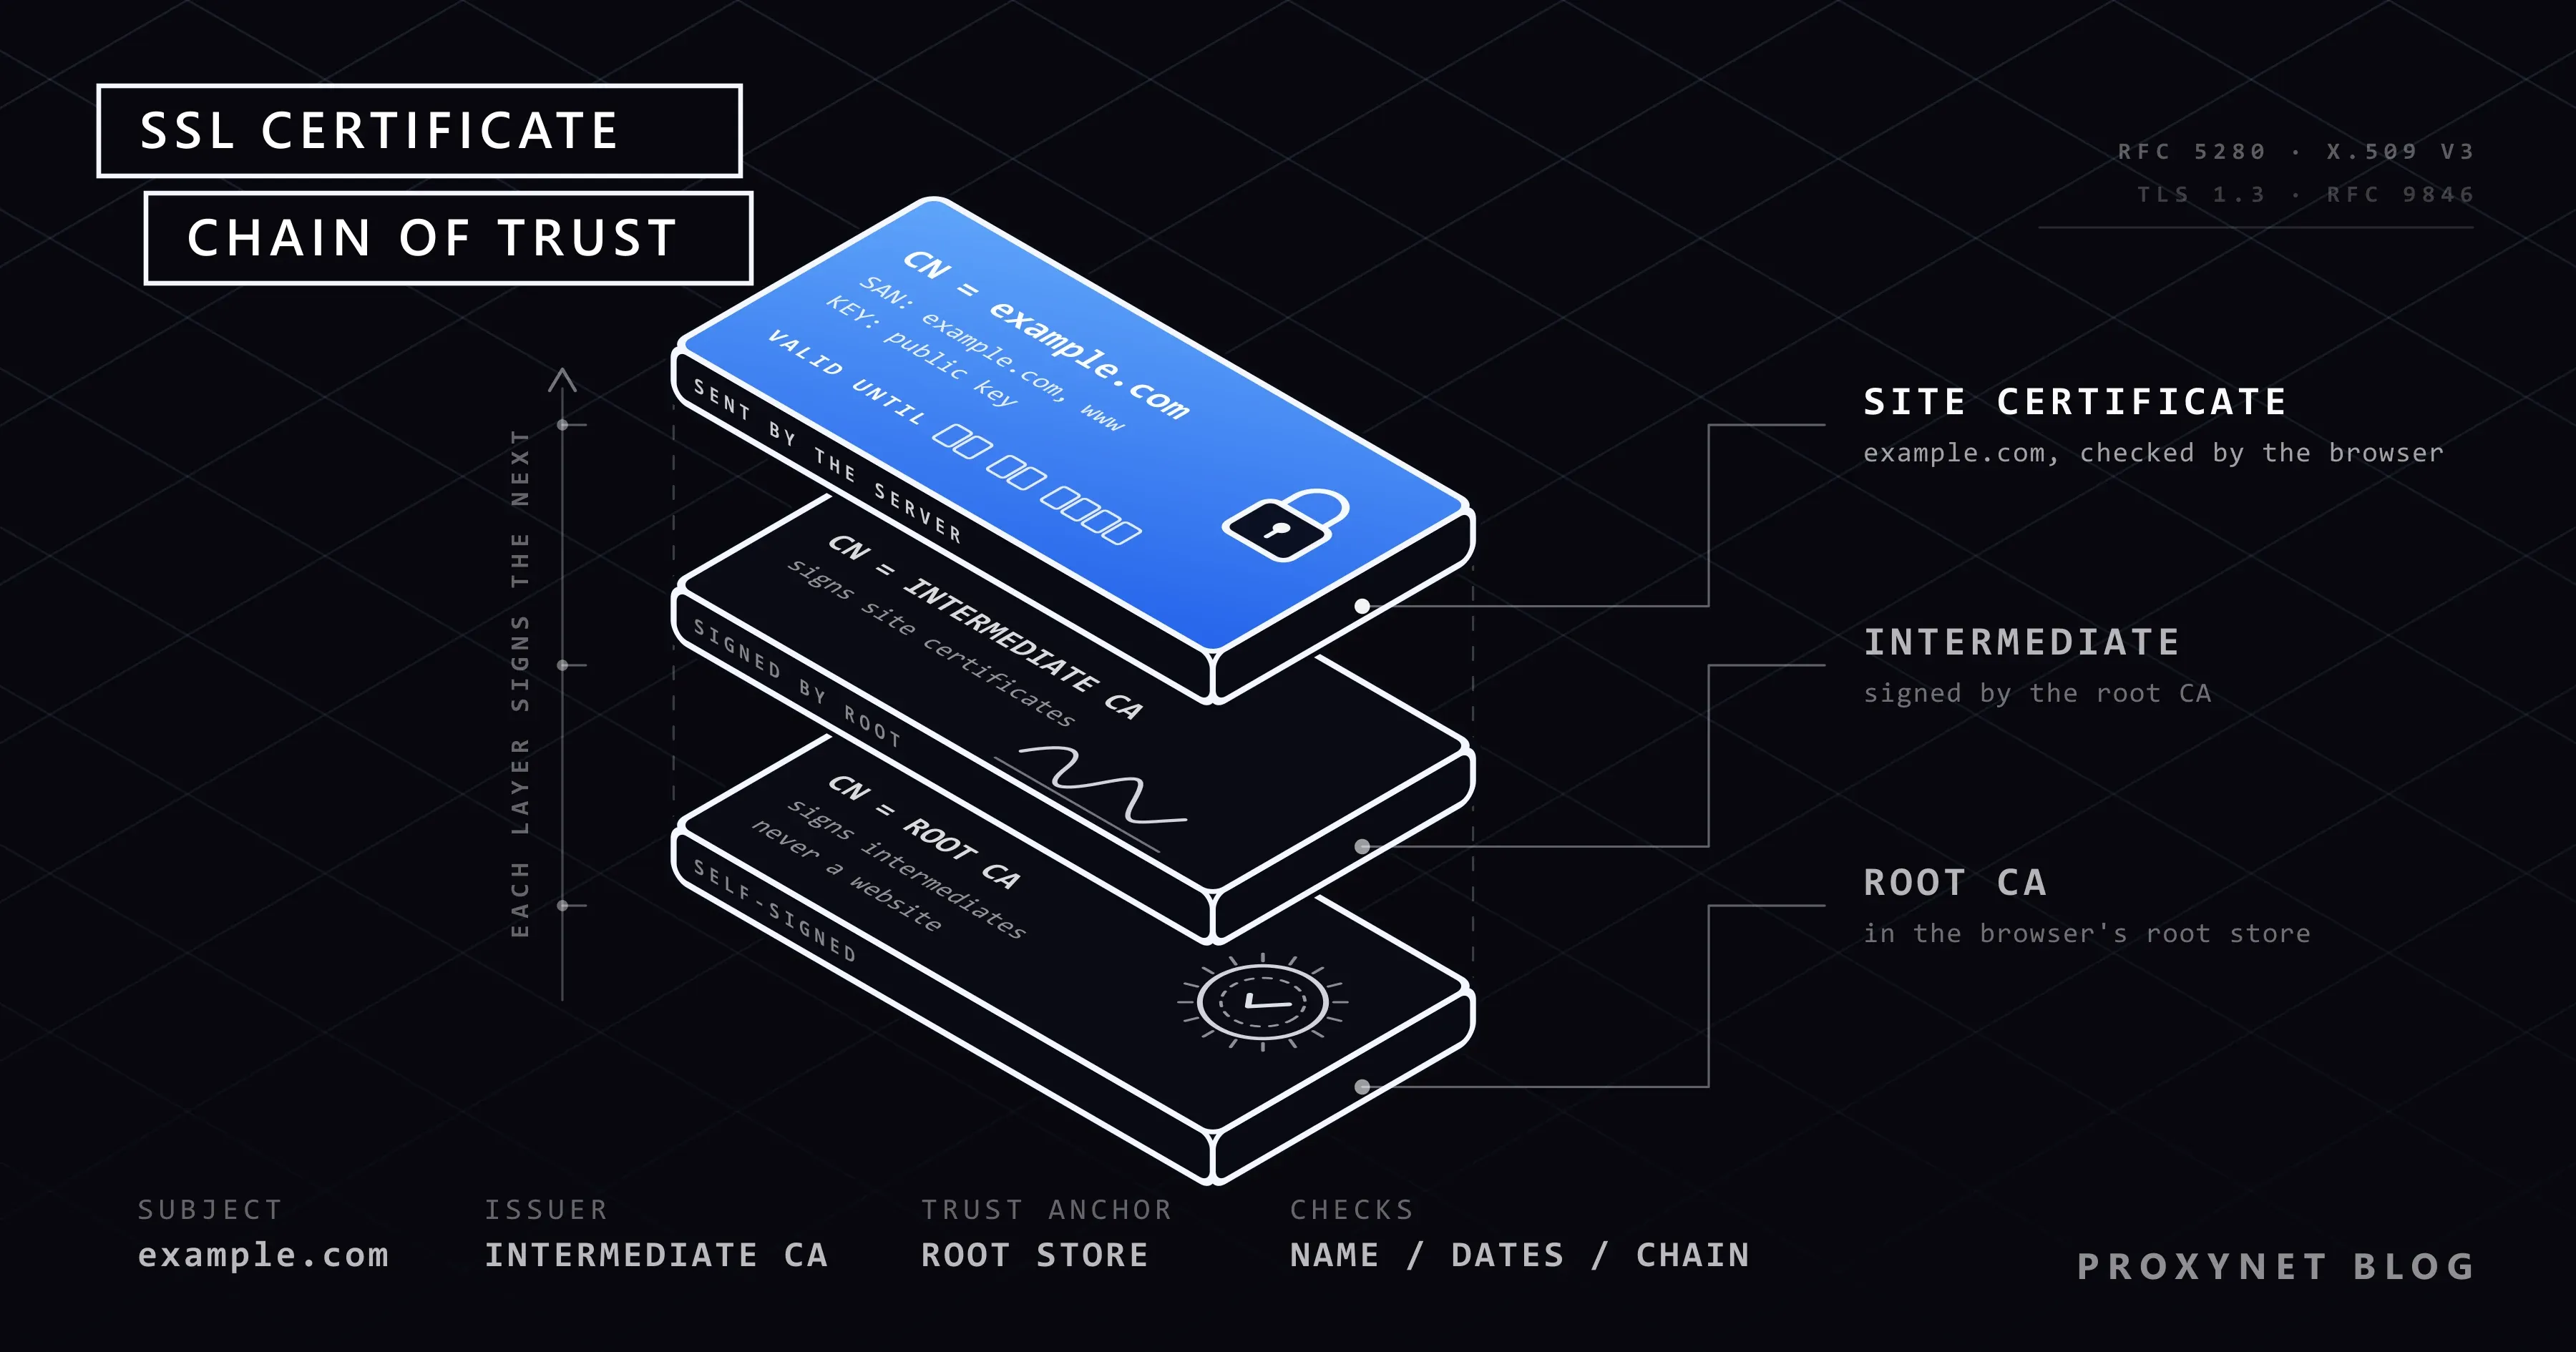
- El navegador construye la cadena. Cada certificado debe estar firmado por el siguiente de la cadena, que termina en un certificado raíz del almacén raíz (root store) del navegador o del sistema operativo, la lista integrada de CA de confianza.
- Comprueba las fechas. La fecha de hoy, según el reloj de tu dispositivo, debe estar entre Not Before y Not After.
- Comprueba el nombre. La dirección de la barra debe coincidir con un nombre de la lista Subject Alternative Name.
- Comprueba el estado. La CA no debe haber revocado (retirado) el certificado, y Chrome exige además que aparezca en los registros públicos de Certificate Transparency (transparencia de certificados).
- El servidor demuestra que tiene la clave privada firmando la negociación; RFC 9846, el estándar de TLS 1.3 publicado en julio de 2026, llama a este mensaje CertificateVerify.
- Todas las comprobaciones se superan: se acuerdan las claves de sesión y la página se carga. Si una falla, ves un aviso a página completa y no se envía nada.
El paso 6 es la razón por la que un certificado copiado no le sirve a un impostor: cualquiera puede descargar el certificado de un sitio, pero nadie sin la clave privada puede completar la negociación.
¿Qué son los certificados raíz, intermedios y del sitio?
Son los tres eslabones de la cadena de confianza: una CA raíz firma certificados intermedios, y un certificado intermedio firma el certificado que usa un sitio web. El CA/Browser Forum, el organismo de CA y fabricantes de navegadores que fija las reglas de los certificados web, prohíbe que las claves raíz firmen directamente certificados de sitios. Así, un certificado intermedio comprometido se puede revocar sin sustituir una raíz integrada en navegadores y dispositivos.
En letsencrypt.org, por ejemplo, el certificado del sitio está firmado por un intermedio llamado YE2, que lleva hasta una raíz de ISRG, la organización sin ánimo de lucro que está detrás de Let's Encrypt. Cuando un servidor olvida enviar su intermedio, los navegadores a veces se las arreglan, pero muchas apps y herramientas de línea de comandos informan de un emisor desconocido.
¿Qué tipos de certificados SSL hay?
Los certificados se diferencian en cuánto comprobó la CA sobre el titular y en cuántos nombres cubren; el cifrado que permiten es el mismo.
| Tipo | Qué demuestra o cubre | Uso habitual |
|---|---|---|
| Validado por dominio (DV) | Solo el control del dominio | La mayoría de sitios, blogs y tiendas |
| Validado por organización (OV) | Dominio e identidad de la organización | Webs de empresas |
| Validación extendida (EV) | Dominio y existencia legal, física y operativa | Bancos, grandes empresas |
| Comodín (wildcard) | Todos los nombres un nivel por debajo de un dominio | Muchos subdominios |
| Multidominio (SAN) | Una lista de nombres distintos | Varios sitios en un servidor |
| Autofirmado | Nada: ninguna CA responde por él | Servidores de prueba, dispositivos domésticos |
En la barra de direcciones, DV, OV y EV se ven igual; Firefox, por ejemplo, muestra el nombre legal del titular de un certificado EV solo después de hacer clic en el símbolo. Un comodín cubre exactamente un nivel del nombre: *.example.com cubre www.example.com y shop.example.com, pero no a.b.example.com ni el propio example.com. Esa regla viene de RFC 9525, y por eso el certificado de example.com incluye el dominio sin prefijo y el comodín como dos nombres separados.
¿Qué demuestra un certificado SSL y qué no?
Un certificado demuestra que quien gestiona el servidor controla el dominio de la barra de direcciones y tiene la clave privada correspondiente. No demuestra que el negocio que hay detrás del dominio sea honesto, real o un lugar seguro para comprar.
Un certificado DV se emite tras una comprobación automática del dominio, a menudo en segundos y gratis, así que un sitio de phishing con una dirección parecida puede conseguir uno con la misma facilidad que tu banco. La guía de Safari de Apple lo dice con claridad: la encriptación asegura que tu conexión con un sitio web sea segura, «pero no garantiza que el sitio web sea de confianza». Comprueba el nombre del sitio en la barra de direcciones antes de escribir nada.
¿Cómo se comprueba el certificado SSL de un sitio web?
Haz clic en el símbolo a la izquierda de la dirección web y abre el certificado desde el panel que aparece; los navegadores de escritorio muestran los mismos campos con nombres algo distintos.
Chrome y Edge
- Haz clic en el icono a la izquierda de la dirección; Chrome lo llama Ver información del sitio.
- Selecciona La conexión es segura y después El certificado es válido.
- La pestaña General muestra Enviado a, Emitido por y el Período de validez con Emitido el y Vencimiento el; la pestaña Detalles enumera todos los campos, incluido el Subject Alternative Name.
Microsoft Edge está basado en el mismo motor y abre un panel parecido desde el mismo icono.
Firefox
- Haz clic en el icono del escudo a la izquierda de la dirección; las versiones antiguas muestran un candado.
- Selecciona Conexión segura y después Más información del sitio.
- En la pestaña Seguridad de la ventana Información de la página, selecciona Ver certificado. Ctrl + I abre la misma ventana.
Safari en un Mac
Elige Safari > Detalles sobre la seguridad de la conexión en la barra de menús para ver si la conexión está cifrada. Cuando Safari muestra un aviso de certificado, Mostrar certificado abre el propio certificado. Los navegadores del móvil muestran menos detalles.
Desde la línea de comandos (para dueños de sitios)
Los comprobadores de SSL online prueban un servidor desde fuera, incluido si envía sus certificados intermedios. OpenSSL muestra lo esencial con un solo comando; lo ejecutamos en Git Bash en nuestro equipo de pruebas con Windows el 15 de noviembre de 2026, y funciona igual en la Terminal de un Mac o en Linux:
openssl s_client -connect letsencrypt.org:443 -servername letsencrypt.org </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -datessubject=CN=letsencrypt.org
issuer=C=US, O=Let's Encrypt, CN=YE2
notBefore=Nov 3 13:44:34 2026 GMT
notAfter=Feb 1 13:44:33 2027 GMTEse certificado dura exactamente 90 días; añade -ext subjectAltName al segundo comando para ver sus nombres. Como Chrome exige Certificate Transparency, también puedes buscar en esos registros públicos certificados emitidos para tu dominio que nunca solicitaste.
¿Por qué los certificados SSL duran cada vez menos?
Porque el CA/Browser Forum votó en abril de 2025, en la votación SC-081, reducir por etapas la vida útil máxima de los certificados web, de 398 días a 47 días en marzo de 2029. Las fechas ya forman parte de los Baseline Requirements del foro, las reglas que debe cumplir toda CA de confianza pública:
| Período | Validez máxima | Comprobación del dominio reutilizable durante |
|---|---|---|
| Hasta el 14 de marzo de 2026 | 398 días | 398 días |
| Desde el 15 de marzo de 2026 | 200 días | 200 días |
| Desde el 15 de marzo de 2027 | 100 días | 100 días |
| Desde el 15 de marzo de 2029 | 47 días | 10 días |
La última columna indica cuánto tiempo puede una CA apoyarse en una prueba anterior de que controlas el dominio. Una vida útil más corta limita el daño cuando se roba una clave privada o se emite un certificado por error, y empuja a todos hacia la renovación automática. Let's Encrypt, que emite certificados de 90 días desde 2015, prevé reducir su duración predeterminada a 64 días el 10 de febrero de 2027 y a 45 días el 16 de febrero de 2028.
¿Cómo consigue un sitio web un certificado SSL?
El dueño del sitio demuestra a una CA que controla el dominio, recibe un certificado firmado y lo instala, idealmente con software que lo renueva de forma automática.
- Elige el tipo. DV basta para casi cualquier sitio; OV y EV, que comprueban la identidad de la organización, los ofrecen CA comerciales a cambio de una tarifa.
- Usa primero la opción de tu proveedor de hosting. Muchos paneles de control de hosting solicitan y renuevan un certificado gratuito con un solo interruptor; ¿Qué es el alojamiento web (hosting)? Tipos y cómo elegirlo explica qué más gestiona un proveedor de hosting.
- O ejecuta un cliente ACME en tu propio servidor. ACME (RFC 8555) es el protocolo de emisión automática; Let's Encrypt recomienda el cliente Certbot en su guía para empezar.
- Demuestra el control del dominio. El cliente coloca un archivo en
/.well-known/acme-challenge/en el puerto 80 (HTTP-01) o crea un registro DNS TXT en_acme-challenge.<tu dominio>(DNS-01). Los certificados comodín necesitan DNS-01. - Deja que se renueve solo. Renueva cuando haya pasado unos dos tercios de la vida útil, como aconseja Let's Encrypt, y configura una alerta por si falla una renovación.
Let's Encrypt, una autoridad de certificación gratuita y automatizada que gestiona la organización sin ánimo de lucro Internet Security Research Group, solo emite certificados DV, porque las comprobaciones OV y EV no se pueden automatizar.
¿Qué significan «No es seguro» y los avisos de certificado caducado?
No es seguro junto a la dirección significa que la página llegó por HTTP sin cifrar, sin ningún certificado, así que todo lo que escribas viaja sin cifrar. Un aviso rojo a página completa significa que hay un certificado, pero que no superó alguna de las comprobaciones anteriores.
Un certificado caducado es una causa frecuente: Chrome y Edge muestran NET::ERR_CERT_DATE_INVALID, el mismo código que provoca un reloj mal configurado en tu propio dispositivo. Un certificado para otro nombre da NET::ERR_CERT_COMMON_NAME_INVALID, y uno sin raíz de confianza, NET::ERR_CERT_AUTHORITY_INVALID. Qué revisar en cada código lo encontrarás en La conexión no es privada: causas y cómo solucionarlo.
Nunca sigas adelante tras un aviso así en una página de inicio de sesión o de pago. Si el sitio es tuyo, renueva el certificado, envía los intermedios y asegúrate de que todos los nombres que sirves, www incluido, figuren en él.
¿Cambia un proxy el certificado SSL de un sitio web?
Un proxy HTTPS normal no lo cambia: transmite un túnel cifrado, y tu navegador comprueba a través de él el certificado del propio sitio. El navegador envía al proxy una solicitud CONNECT que solo indica el host y el puerto; según RFC 9110, el estándar HTTP, el proxy reenvía entonces bytes a ciegas en ambas direcciones mientras la negociación TLS se produce entre tu navegador y el sitio.
Lo comprobamos en nuestro equipo de pruebas con Windows: el certificado de letsencrypt.org tenía la misma huella SHA-256 en conexión directa y a través de un pequeño proxy local, cuyo registro solo contenía CONNECT letsencrypt.org:443 y dos recuentos de bytes. Los Proxies HTTPS de Proxynet funcionan igual, sin ningún certificado que instalar.
Los proxies de interceptación son otra cosa. Las herramientas de depuración, la inspección TLS de las empresas y el análisis HTTPS de los antivirus descifran el tráfico a propósito y presentan su propio certificado, que tu navegador solo acepta si está instalado el certificado raíz de esa herramienta. Instala uno solo para tu propia herramienta de depuración o cuando lo exija el departamento de TI de tu empresa; un proxy, una VPN o un sitio web que te pida uno quiere leer tu tráfico cifrado.
Dónde te encuentras con certificados SSL
- Cualquier sitio web cuya dirección empieza por
https://, incluidos la banca, el correo y las compras online. - Las apps del móvil y de correo, que se comunican con sus servidores por TLS en segundo plano.
- APIs y scripts: curl y Python se detienen con un error cuando una cadena está incompleta.
- Redes de empresas y centros educativos que inspeccionan el tráfico con su propio certificado raíz.
- Routers, impresoras y servidores de prueba, que a menudo usan certificados autofirmados.
Errores frecuentes
- Leer el candado como «sitio seguro». Demuestra el dominio, no el negocio.
- Renovar a mano. Con vidas útiles cada vez más cortas, un recordatorio olvidado significa una caída del servicio.
- Cubrir
example.compero nowww.example.com. - No enviar el certificado intermedio. Puede que los navegadores se las arreglen, pero las apps fallan.
- Desactivar la verificación de certificados en el código (
verify=False,curl -k) para que desaparezca un error. - Instalar un certificado raíz porque un sitio o una app te lo pidió.
- Comprar EV para tener una barra de direcciones especial. El nombre de la empresa solo aparece en los detalles.
Guía de decisión
| Tu situación | Qué hacer |
|---|---|
| Quieres saber si una página de inicio de sesión es auténtica | Revisa primero el nombre de dominio y después «Enviado a» |
| La barra de direcciones dice «No es seguro» | No escribas contraseñas ni números de tarjeta |
| Aparece un aviso de certificado a página completa | No continúes en páginas de inicio de sesión o de pago |
| Tienes un blog o una tienda pequeña | Certificado DV gratuito con renovación automática |
| Necesitas que se verifique el nombre de tu empresa | OV o EV de una CA comercial |
| Sirves muchos subdominios | Certificado comodín mediante el desafío DNS-01 |
| Una app te pide instalar un certificado raíz | Recházalo, salvo que sea tu propia herramienta o lo pida tu departamento de TI |
| Envías tráfico HTTPS a través de un proxy | Proxy HTTPS (CONNECT) o SOCKS5; el certificado sigue siendo el del sitio |
Preguntas frecuentes
¿Un candado significa que el sitio web es seguro?
No. El candado, o el símbolo predeterminado de Chrome, significa que la conexión está cifrada y que el certificado es válido para esa dirección. Los sitios de estafa y de phishing también consiguen certificados válidos para sus propios dominios, así que lee la dirección antes de iniciar sesión o pagar.
¿SSL es lo mismo que TLS?
TLS es el sucesor de SSL. TLS 1.0, publicado como RFC 2246 en enero de 1999, se basó en SSL 3.0, y RFC 7568 prohibió SSL 3.0 en junio de 2015. Hoy las conexiones usan TLS 1.2 o 1.3; «certificado SSL» sobrevive como el nombre cotidiano del mismo certificado X.509.
¿Son seguros los certificados SSL gratuitos?
Sí. Un certificado DV gratuito de Let's Encrypt cifra la conexión exactamente igual que uno de pago, y los navegadores confían en él de la misma manera. Un certificado de pago añade soporte o una comprobación de identidad OV o EV, no un cifrado más fuerte.
¿Cuánto dura un certificado SSL?
Como máximo 200 días para los certificados emitidos desde el 15 de marzo de 2026; el límite baja a 100 días el 15 de marzo de 2027 y a 47 días el 15 de marzo de 2029. Muchos duran menos: Let's Encrypt emite por defecto certificados de 90 días.
¿Qué pasa cuando caduca un certificado SSL?
Los navegadores dejan de confiar en él de inmediato y muestran a cada visitante un aviso a página completa como NET::ERR_CERT_DATE_INVALID; muchas apps se niegan a conectarse. Solo un certificado renovado lo soluciona, y por eso la renovación debería hacerse de forma automática antes de la fecha límite.
¿Necesito un certificado SSL si mi web no tiene inicio de sesión ni pagos?
Sí. Sin él, los navegadores marcan todas las páginas como «No es seguro», y cualquiera en el camino de la red puede leer o cambiar lo que ven tus visitantes. Muchos proveedores de hosting incluyen un certificado gratuito, así que a menudo basta con un solo ajuste.
En resumen
Un certificado SSL es un archivo firmado por una CA que vincula un nombre de dominio a la clave pública del servidor. Los navegadores comprueban su cadena, sus fechas, sus nombres y su estado antes de enviar ningún dato. La vida útil máxima es hoy de 200 días y será de 47 días a partir de 2029, así que la renovación tiene que ser automática. Un candado demuestra el dominio, no el negocio, y un proxy HTTPS corriente deja el certificado intacto; para elegir un tipo de proxy, compara las opciones en nuestra página de productos proxy.