Sie wollen gerade in einem kleinen Onlineshop bezahlen, den Sie über eine Anzeige gefunden haben. In der Adressleiste steht das gewohnte Symbol, und ein Freund meint, die Seite „hat SSL“, also sei alles in Ordnung. Das Zertifikat hinter diesem Symbol beweist tatsächlich etwas, aber weniger, als die meisten glauben: dass die verschlüsselte Verbindung wirklich bei dieser Webadresse endet, nicht, dass der Shop Ihre Bestellung je verschickt.
Dieser Beitrag erklärt, was in einem Zertifikat steht, wie Ihr Browser es prüft, welche Arten es gibt und wie Sie eines in Chrome, Edge, Firefox und Safari öffnen. Außerdem erfahren Sie, warum die Laufzeiten kürzer werden, wie Website-Betreiber ein kostenloses Zertifikat bekommen und was ein Proxy mit dem Zertifikat macht.
Was ist ein SSL-Zertifikat?
Ein SSL-Zertifikat ist ein digitales Dokument, das belegt, dass eine Website ihren Domainnamen kontrolliert, und mit dem Ihr Browser eine verschlüsselte HTTPS-Verbindung zu ihr aufbauen kann. Stellen Sie es sich als Ausweis vor, den eine Zertifizierungsstelle (CA) ausstellt, also eine Organisation, der Browser- und Betriebssystemhersteller zu vertrauen vereinbart haben. Die CA prüft, ob der Antragsteller die Domain kontrolliert, und signiert dann eine Datei mit dem Domainnamen und dem öffentlichen Schlüssel der Website.
Der öffentliche Schlüssel ist eine Hälfte eines Schlüsselpaars; die andere Hälfte, der private Schlüssel, verlässt nie den Webserver. Bei jeder Verbindung muss der Server beweisen, dass er diesen privaten Schlüssel besitzt, und genau das kann ein kopiertes Zertifikat nicht. Wie die beiden Schlüssel zusammenarbeiten, erklärt Was ist Verschlüsselung? Symmetrisch vs. asymmetrisch.
SSL steht für Secure Sockets Layer, ein Protokoll aus den 1990er-Jahren, das TLS (Transport Layer Security) längst abgelöst hat. Der alte Name ist geblieben, deshalb sind ein „SSL-Zertifikat“, ein „TLS-Zertifikat“ und ein „HTTPS-Zertifikat“ dasselbe.
Was steht in einem SSL-Zertifikat?
Ein Zertifikat ist eine kurze Liste von Feldern, die RFC 5280 festlegt, der X.509-Standard, an den sich Browser und CAs halten:
| Feld | Was es enthält | In der Zertifikatsansicht von Chrome |
|---|---|---|
| Subject (Inhaber) | Wem das Zertifikat ausgestellt wurde | Ausgestellt für |
| Subject Alternative Name | Alle Domainnamen, die es abdeckt | Tab „Details“ |
| Issuer (Aussteller) | Die CA, die es signiert hat | Ausgestellt von |
| Validity (Gültigkeit) | Beginn und Ende (Not Before, Not After) | Gültigkeitsdauer |
| Öffentlicher Schlüssel | Der öffentliche Schlüssel des Servers | Tab „Details“ |
| Seriennummer | Die eindeutige Nummer, die die CA vergeben hat | Tab „Details“ |
| Signatur | Die Signatur der CA über alle Felder | Tab „Details“ |
Browser gleichen die aufgerufene Adresse mit der Liste Subject Alternative Name ab; der ältere Common Name im Feld Subject zählt nicht mehr. Der private Schlüssel steht nie im Zertifikat: Er bleibt auf dem Server.
Wie prüft ein Browser ein SSL-Zertifikat?
Der Browser führt bei jeder HTTPS-Verbindung dieselben Prüfungen durch, während des TLS-Handshakes und bevor Seitendaten oder Formularfelder gesendet werden:
- Der Server sendet sein Zertifikat, zusammen mit einem oder mehreren Zwischenzertifikaten.
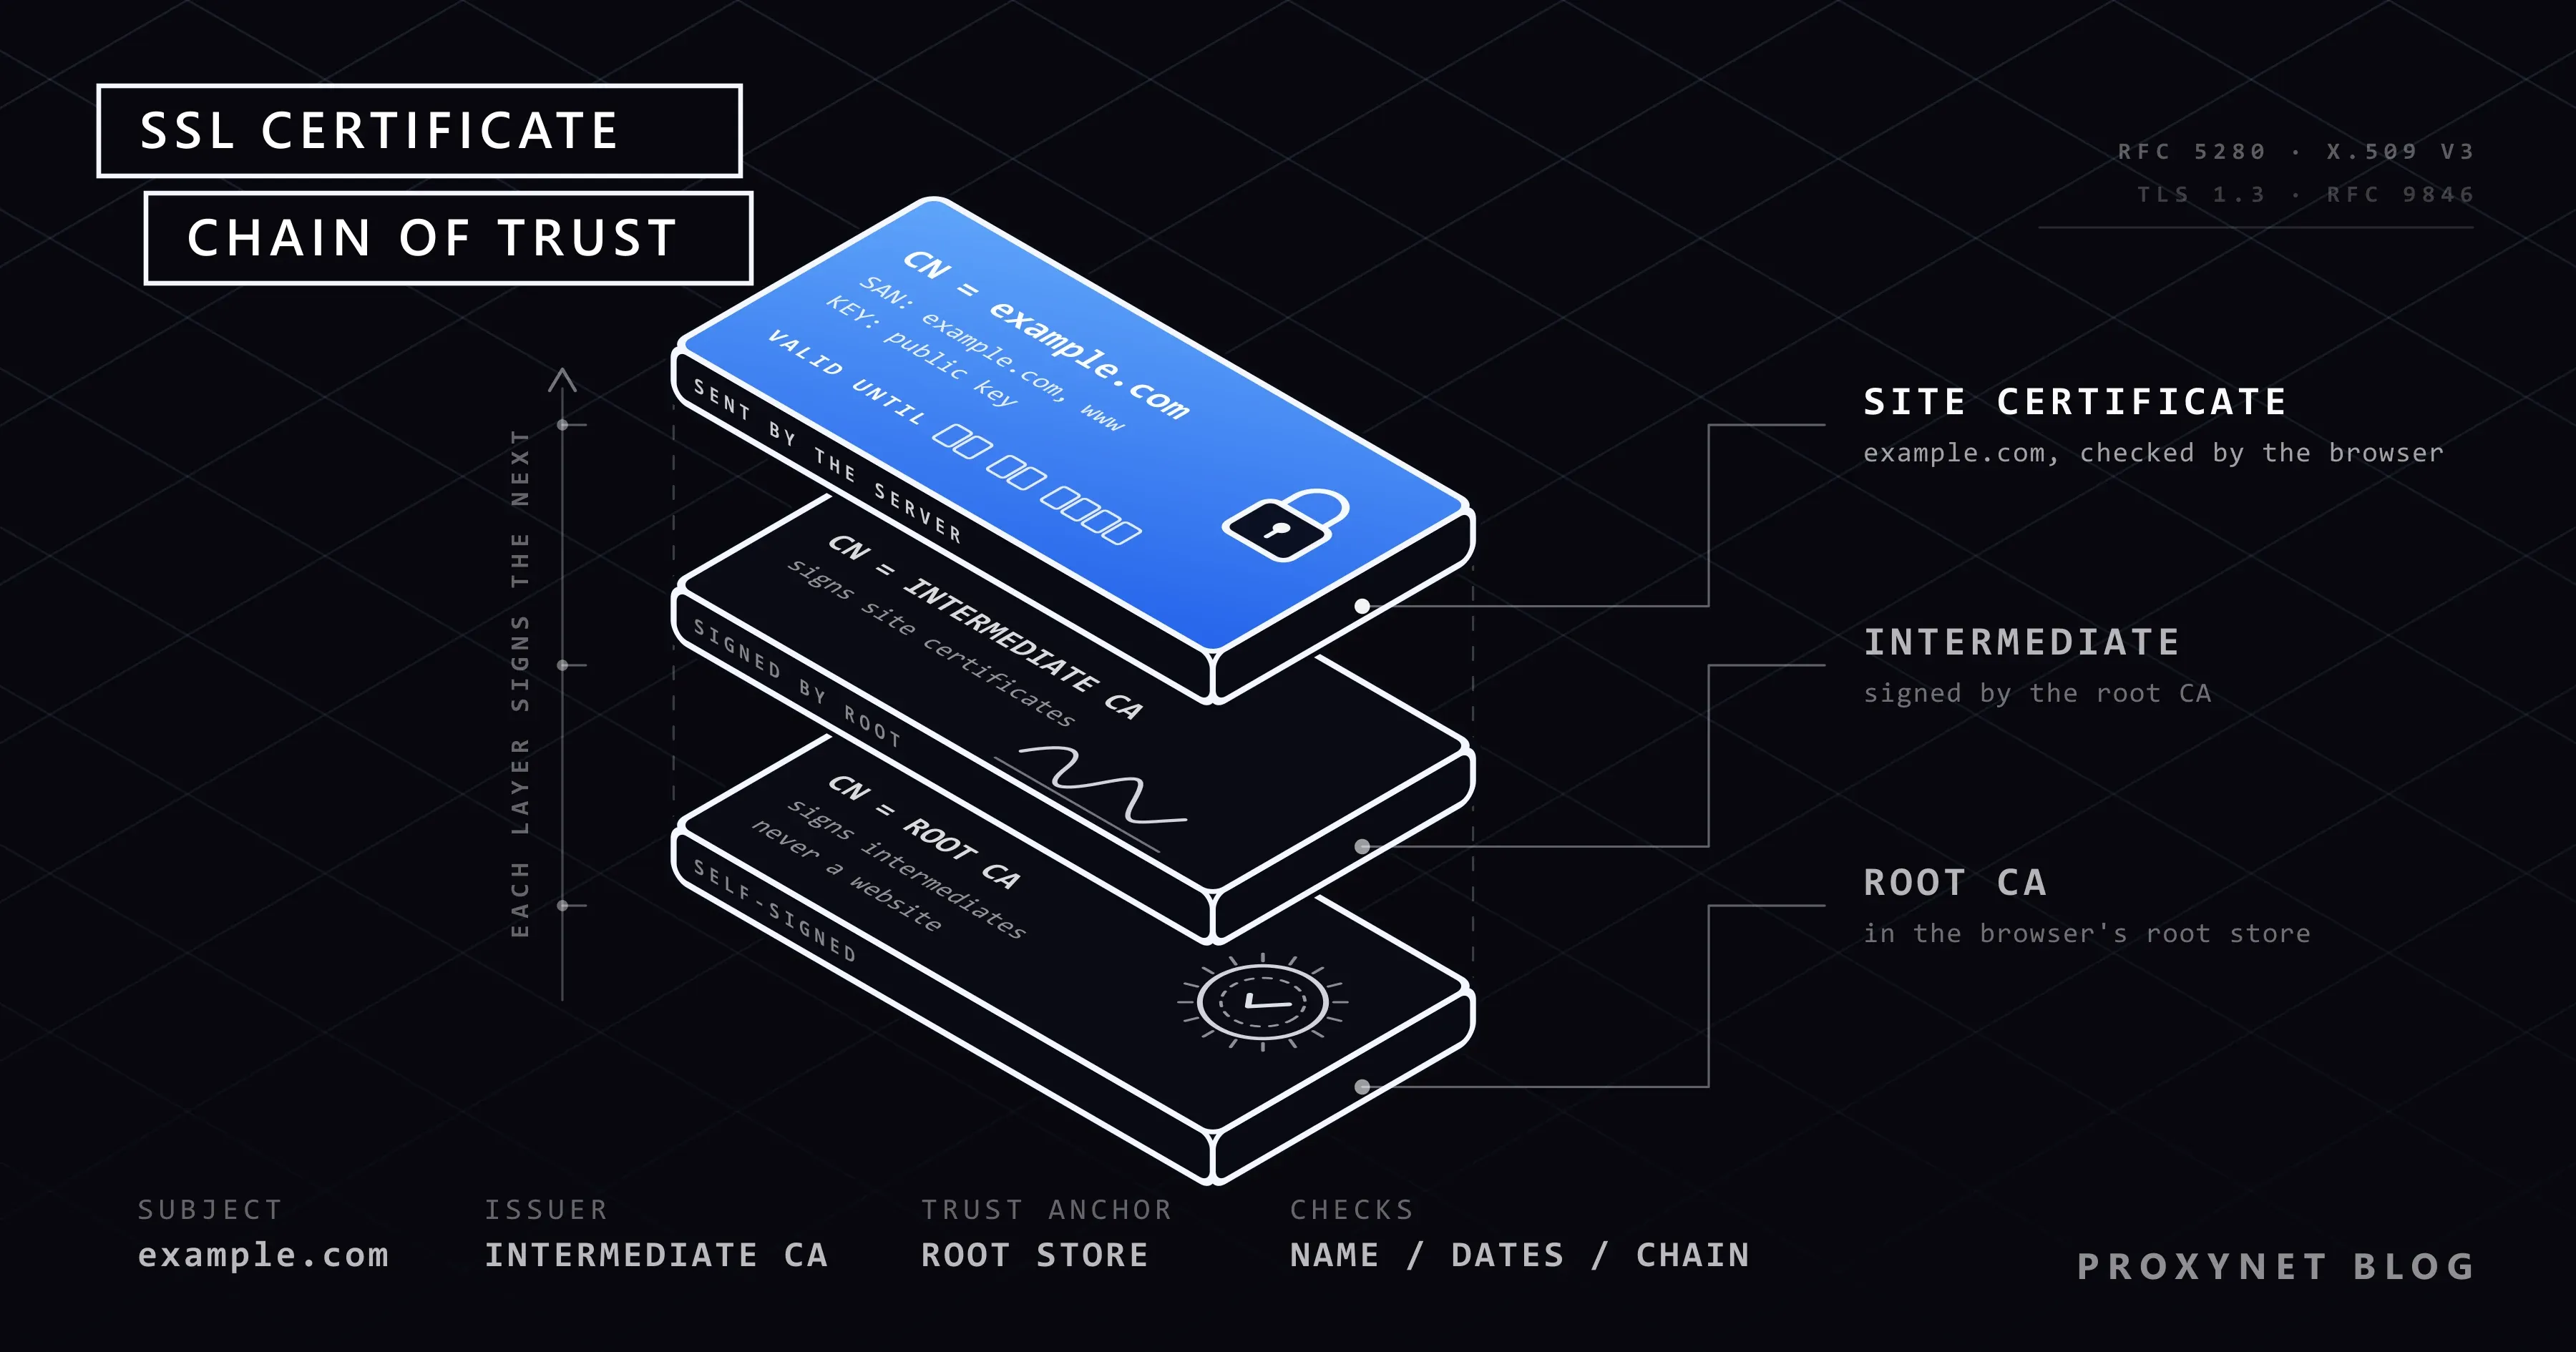
- Der Browser baut die Kette auf. Jedes Zertifikat muss vom nächsthöheren signiert sein, und am Ende steht ein Root-Zertifikat aus dem Root-Store des Browsers oder Betriebssystems, der eingebauten Liste vertrauenswürdiger CAs.
- Er prüft den Zeitraum. Das heutige Datum laut der Uhr Ihres Geräts muss zwischen Not Before und Not After liegen.
- Er prüft den Namen. Die Adresse in der Adressleiste muss einem Namen in der Liste Subject Alternative Name entsprechen.
- Er prüft den Status. Die CA darf das Zertifikat nicht widerrufen (zurückgezogen) haben, und Chrome verlangt außerdem, dass es in den öffentlichen Protokollen von Certificate Transparency (Zertifikatstransparenz) steht.
- Der Server beweist, dass er den privaten Schlüssel besitzt, indem er den Handshake signiert; RFC 9846, der im Juli 2026 veröffentlichte TLS-1.3-Standard, nennt diese Nachricht CertificateVerify.
- Alle Prüfungen bestanden: Sitzungsschlüssel werden vereinbart, und die Seite lädt. Schlägt eine Prüfung fehl, sehen Sie eine ganzseitige Warnung, und es wird nichts gesendet.
Schritt 6 ist der Grund, warum ein kopiertes Zertifikat einem Betrüger nichts nützt: Jeder kann das Zertifikat einer Website herunterladen, aber ohne den privaten Schlüssel kann niemand den Handshake abschließen.
Was sind Root-, Zwischen- und Website-Zertifikate?
Sie sind die drei Glieder der Vertrauenskette: Eine Root-CA signiert Zwischenzertifikate, und ein Zwischenzertifikat signiert das Zertifikat, das eine Website verwendet. Das CA/Browser Forum, der Zusammenschluss von CAs und Browserherstellern, der die Regeln für Website-Zertifikate festlegt, verbietet, dass Root-Schlüssel Website-Zertifikate direkt signieren. So lässt sich ein kompromittiertes Zwischenzertifikat widerrufen, ohne ein Root-Zertifikat zu ersetzen, das fest in Browser und Geräte eingebaut ist.
Auf letsencrypt.org zum Beispiel ist das Website-Zertifikat von einem Zwischenzertifikat namens YE2 signiert, das zu einem Root-Zertifikat der ISRG führt, der gemeinnützigen Organisation hinter Let's Encrypt. Vergisst ein Server, sein Zwischenzertifikat mitzusenden, kommen Browser oft trotzdem zurecht, viele Apps und Kommandozeilenwerkzeuge melden aber einen unbekannten Aussteller.
Welche Arten von SSL-Zertifikaten gibt es?
Zertifikate unterscheiden sich darin, wie gründlich die CA den Inhaber geprüft hat und wie viele Namen sie abdecken; die Verschlüsselung, die sie ermöglichen, ist dieselbe.
| Art | Was es belegt oder abdeckt | Typischer Einsatz |
|---|---|---|
| Domainvalidiert (DV) | Nur die Kontrolle über die Domain | Die meisten Websites, Blogs, Shops |
| Organisationsvalidiert (OV) | Domain plus Identität der Organisation | Unternehmenswebsites |
| Extended Validation (EV) | Domain plus rechtliche, physische und operative Existenz | Banken, große Unternehmen |
| Wildcard | Alle Namen eine Ebene unter einer Domain | Viele Subdomains |
| Multi-Domain (SAN) | Eine Liste verschiedener Namen | Mehrere Websites auf einem Server |
| Selbst signiert | Nichts: Keine CA bürgt dafür | Testserver, Geräte im Heimnetz |
In der Adressleiste sehen DV, OV und EV gleich aus; Firefox etwa zeigt den rechtlichen Namen des Inhabers eines EV-Zertifikats erst, wenn Sie auf das Symbol klicken. Ein Wildcard-Zertifikat passt auf genau eine Namensebene: *.example.com deckt www.example.com und shop.example.com ab, aber weder a.b.example.com noch example.com selbst. Diese Regel stammt aus RFC 9525; deshalb führt das Zertifikat von example.com die Domain ohne Präfix und die Wildcard als zwei getrennte Namen auf.
Was beweist ein SSL-Zertifikat und was nicht?
Ein Zertifikat beweist, dass der Betreiber des Servers die Domain in der Adressleiste kontrolliert und den passenden privaten Schlüssel besitzt. Es beweist nicht, dass das Unternehmen hinter der Domain ehrlich ist, wirklich existiert oder ein sicherer Ort zum Einkaufen ist.
Ein DV-Zertifikat wird nach einer automatischen Domainprüfung ausgestellt, oft in Sekunden und kostenlos; eine Phishing-Seite mit einer täuschend ähnlichen Adresse bekommt also genauso leicht eines wie Ihre Bank. Apples Safari-Anleitung sagt es deutlich: Verschlüsselung macht die Verbindung zu einer Website sicher, garantiert aber nicht, dass die Website vertrauenswürdig ist. Prüfen Sie den Namen der Website in der Adressleiste, bevor Sie etwas eingeben.
Wie prüfen Sie das SSL-Zertifikat einer Website?
Klicken Sie auf das Symbol links neben der Webadresse und öffnen Sie das Zertifikat aus dem Fenster, das daraufhin erscheint; Desktop-Browser zeigen dieselben Felder unter leicht unterschiedlichen Namen.
Chrome und Edge
- Klicken Sie auf das Symbol links neben der Adresse; Chrome nennt es Website-Informationen anzeigen.
- Wählen Sie Verbindung ist sicher und dann Zertifikat ist gültig.
- Der Tab Allgemein zeigt Ausgestellt für, Ausgestellt von und die Gültigkeitsdauer mit Ausgestellt am und Gültig bis; der Tab Details listet alle Felder auf, auch den Subject Alternative Name.
Microsoft Edge basiert auf derselben Engine und öffnet über dasselbe Symbol ein ähnliches Fenster.
Firefox
- Klicken Sie auf das Schild-Symbol links neben der Adresse; ältere Versionen zeigen ein Schloss.
- Wählen Sie Verbindung sicher und dann Mehr Website-Informationen.
- Wählen Sie im Fenster Seiteninformationen auf dem Tab Sicherheit die Schaltfläche Zertifikat anzeigen. Strg + I öffnet dasselbe Fenster.
Safari auf dem Mac
Wählen Sie in der Menüleiste Safari > Details zur Verbindungssicherheit, um zu sehen, ob die Verbindung verschlüsselt ist. Zeigt Safari eine Zertifikatswarnung an, öffnet Zertifikat einblenden das Zertifikat selbst. Browser auf dem Smartphone zeigen weniger Details.
Über die Kommandozeile (für Website-Betreiber)
Online-SSL-Checker testen einen Server von außen, auch darauf, ob er seine Zwischenzertifikate mitsendet. OpenSSL gibt das Wichtigste mit einem einzigen Befehl aus; wir haben ihn am 15. November 2026 in Git Bash auf unserem Windows-Testrechner ausgeführt, und im Terminal auf einem Mac oder unter Linux funktioniert er genauso:
openssl s_client -connect letsencrypt.org:443 -servername letsencrypt.org </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -datessubject=CN=letsencrypt.org
issuer=C=US, O=Let's Encrypt, CN=YE2
notBefore=Nov 3 13:44:34 2026 GMT
notAfter=Feb 1 13:44:33 2027 GMTDieses Zertifikat läuft genau 90 Tage; ergänzen Sie den zweiten Befehl um -ext subjectAltName, um seine Namen aufzulisten. Da Chrome Certificate Transparency verlangt, können Sie in diesen öffentlichen Protokollen außerdem nach Zertifikaten für Ihre Domain suchen, die Sie nie beantragt haben.
Warum wird die Laufzeit von SSL-Zertifikaten kürzer?
Weil das CA/Browser Forum im April 2025 mit dem Ballot SC-081 beschlossen hat, die maximale Laufzeit von Website-Zertifikaten schrittweise zu verkürzen, von 398 Tagen auf 47 Tage bis März 2029. Die Termine stehen inzwischen in den Baseline Requirements des Forums, den Regeln, die jede öffentlich vertrauenswürdige CA einhalten muss:
| Zeitraum | Maximale Gültigkeit | Domainprüfung wiederverwendbar für |
|---|---|---|
| Bis 14. März 2026 | 398 Tage | 398 Tage |
| Ab 15. März 2026 | 200 Tage | 200 Tage |
| Ab 15. März 2027 | 100 Tage | 100 Tage |
| Ab 15. März 2029 | 47 Tage | 10 Tage |
Die letzte Spalte gibt an, wie lange sich eine CA auf einen früheren Nachweis stützen darf, dass Sie die Domain kontrollieren. Kürzere Laufzeiten begrenzen den Schaden, wenn ein privater Schlüssel gestohlen oder ein Zertifikat irrtümlich ausgestellt wird, und sie drängen alle zur automatischen Verlängerung. Let's Encrypt stellt seit 2015 Zertifikate mit 90 Tagen Laufzeit aus und will den Standard am 10. Februar 2027 auf 64 Tage und am 16. Februar 2028 auf 45 Tage senken.
Wie bekommt eine Website ein SSL-Zertifikat?
Der Website-Betreiber weist einer CA nach, dass er die Domain kontrolliert, erhält ein signiertes Zertifikat und installiert es, idealerweise mit Software, die es automatisch verlängert.
- Wählen Sie die Art. DV reicht für fast jede Website; OV und EV, bei denen die Identität der Organisation geprüft wird, gibt es bei kommerziellen CAs gegen Gebühr.
- Nutzen Sie zuerst das Angebot Ihres Hosters. Viele Verwaltungsoberflächen von Hostern beantragen und verlängern ein kostenloses Zertifikat mit einem einzigen Schalter; was ein Hoster sonst noch für Sie verwaltet, erklärt Was ist Webhosting? Arten und wie Sie es auswählen.
- Oder betreiben Sie einen ACME-Client auf Ihrem eigenen Server. ACME (RFC 8555) ist das Protokoll für die automatische Ausstellung; Let's Encrypt empfiehlt in seiner Anleitung Erste Schritte den Client Certbot.
- Weisen Sie die Kontrolle über die Domain nach. Der Client legt eine Datei unter
/.well-known/acme-challenge/auf Port 80 ab (HTTP-01) oder erstellt einen DNS-TXT-Eintrag unter_acme-challenge.<Ihre Domain>(DNS-01). Wildcard-Zertifikate erfordern DNS-01. - Lassen Sie es sich selbst verlängern. Verlängern Sie nach etwa zwei Dritteln der Laufzeit, wie Let's Encrypt empfiehlt, und richten Sie eine Benachrichtigung für den Fall ein, dass eine Verlängerung fehlschlägt.
Let's Encrypt, eine kostenlose, automatisierte Zertifizierungsstelle der gemeinnützigen Internet Security Research Group, stellt nur DV-Zertifikate aus, weil sich OV- und EV-Prüfungen nicht automatisieren lassen.
Was bedeuten „Nicht sicher“ und Warnungen zu abgelaufenen Zertifikaten?
Nicht sicher neben der Adresse bedeutet, dass die Seite über einfaches HTTP ganz ohne Zertifikat geladen wurde; alles, was Sie eingeben, wird also unverschlüsselt übertragen. Eine ganzseitige rote Warnung bedeutet dagegen, dass zwar ein Zertifikat vorhanden ist, es aber eine der oben beschriebenen Prüfungen nicht bestanden hat.
Ein abgelaufenes Zertifikat ist eine häufige Ursache: Chrome und Edge zeigen dann NET::ERR_CERT_DATE_INVALID, denselben Code, den eine falsch gestellte Uhr auf Ihrem eigenen Gerät auslöst. Ein Zertifikat für einen anderen Namen ergibt NET::ERR_CERT_COMMON_NAME_INVALID, eines ohne vertrauenswürdiges Root-Zertifikat NET::ERR_CERT_AUTHORITY_INVALID. Was Sie bei welchem Code prüfen sollten, steht in Dies ist keine sichere Verbindung: Ursachen und Lösungen.
Gehen Sie auf einer Anmelde- oder Zahlungsseite nie über eine solche Warnung hinweg. Ist es Ihre eigene Website, verlängern Sie das Zertifikat, senden Sie die Zwischenzertifikate mit und sorgen Sie dafür, dass jeder Name, unter dem die Website erreichbar ist, im Zertifikat steht, auch www.
Verändert ein Proxy das SSL-Zertifikat einer Website?
Ein normaler HTTPS-Proxy tut das nicht: Er leitet einen verschlüsselten Tunnel weiter, und Ihr Browser prüft durch ihn hindurch das Zertifikat der Website selbst. Der Browser schickt dem Proxy eine CONNECT-Anfrage, die nur Host und Port nennt; nach RFC 9110, dem HTTP-Standard, leitet der Proxy danach Bytes blind in beide Richtungen weiter, während der TLS-Handshake zwischen Ihrem Browser und der Website läuft.
Wir haben das auf unserem Windows-Testrechner geprüft: Das Zertifikat von letsencrypt.org hatte direkt und über einen kleinen lokalen Proxy denselben SHA-256-Fingerabdruck, und das Protokoll des Proxys enthielt nur CONNECT letsencrypt.org:443 und zwei Byte-Zahlen. Der HTTPS-Proxy von Proxynet arbeitet genauso, ohne dass Sie ein Zertifikat installieren müssen.
Interception-Proxys sind etwas anderes. Debugging-Werkzeuge, die TLS-Inspektion in Unternehmen und der HTTPS-Scan von Antivirenprogrammen entschlüsseln den Datenverkehr absichtlich und legen ein eigenes Zertifikat vor, das Ihr Browser nur akzeptiert, wenn das Root-Zertifikat dieses Werkzeugs installiert ist. Installieren Sie ein solches Zertifikat nur für Ihr eigenes Debugging-Werkzeug oder wenn die IT-Abteilung Ihres Unternehmens es verlangt; ein Proxy, ein VPN oder eine Website, die Sie darum bittet, will Ihren verschlüsselten Datenverkehr mitlesen.
Wo Ihnen SSL-Zertifikate begegnen
- Jede Website, deren Adresse mit
https://beginnt, auch Onlinebanking, E-Mail und Onlineshops. - Smartphone-Apps und Mail-Programme, die im Hintergrund über TLS mit ihren Servern sprechen.
- APIs und Skripte: curl und Python brechen mit einem Fehler ab, wenn eine Kette unvollständig ist.
- Firmen- und Schulnetze, die den Datenverkehr mit einem eigenen Root-Zertifikat untersuchen.
- Router, Drucker und Testserver, die oft selbst signierte Zertifikate verwenden.
Häufige Fehler
- Das Schloss als „sichere Website“ lesen. Es belegt die Domain, nicht das Unternehmen.
- Von Hand verlängern. Bei immer kürzeren Laufzeiten führt eine vergessene Erinnerung zum Ausfall.
example.comabdecken, aber nichtwww.example.com.- Das Zwischenzertifikat nicht mitsenden. Browser kommen vielleicht zurecht, Apps scheitern.
- Zertifikatsprüfungen im Code abschalten (
verify=False,curl -k), um eine Fehlermeldung loszuwerden. - Ein Root-Zertifikat installieren, weil eine Website oder App Sie darum bittet.
- EV wegen einer besonderen Adressleiste kaufen. Der Firmenname erscheint nur in den Details.
Entscheidungshilfe
| Ihre Situation | Was Sie tun |
|---|---|
| Sie wollen wissen, ob eine Anmeldeseite echt ist | Erst den Domainnamen prüfen, dann „Ausgestellt für“ |
| In der Adressleiste steht „Nicht sicher“ | Keine Passwörter oder Kartennummern eingeben |
| Eine ganzseitige Zertifikatswarnung erscheint | Auf Anmelde- und Zahlungsseiten nicht fortfahren |
| Sie betreiben einen Blog oder einen kleinen Shop | Kostenloses DV-Zertifikat mit automatischer Verlängerung |
| Der Name Ihres Unternehmens soll geprüft sein | OV oder EV von einer kommerziellen CA |
| Sie betreiben viele Subdomains | Wildcard-Zertifikat über die DNS-01-Challenge |
| Eine App will ein Root-Zertifikat installieren | Ablehnen, außer es ist Ihr eigenes Werkzeug oder Ihre IT-Abteilung verlangt es |
| Sie leiten HTTPS-Datenverkehr über einen Proxy | HTTPS-Proxy (CONNECT) oder SOCKS5-Proxy; das Zertifikat bleibt das der Website |
Häufige Fragen
Bedeutet ein Schloss, dass die Website sicher ist?
Nein. Das Schloss oder das Standardsymbol von Chrome bedeutet, dass die Verbindung verschlüsselt und das Zertifikat für diese Adresse gültig ist. Betrugs- und Phishing-Seiten bekommen ebenfalls gültige Zertifikate für ihre eigenen Domains, lesen Sie also die Adresse, bevor Sie sich anmelden oder bezahlen.
Ist SSL dasselbe wie TLS?
TLS ist der Nachfolger von SSL. TLS 1.0, im Januar 1999 als RFC 2246 veröffentlicht, beruhte auf SSL 3.0, und RFC 7568 hat SSL 3.0 im Juni 2015 verboten. Verbindungen nutzen heute TLS 1.2 oder 1.3; „SSL-Zertifikat“ lebt als Alltagsname für dasselbe X.509-Zertifikat weiter.
Sind kostenlose SSL-Zertifikate sicher?
Ja. Ein kostenloses DV-Zertifikat von Let's Encrypt verschlüsselt die Verbindung genau wie ein kostenpflichtiges, und Browser vertrauen ihm auf dieselbe Weise. Ein kostenpflichtiges Zertifikat bringt Support oder eine OV- bzw. EV-Identitätsprüfung mit, keine stärkere Verschlüsselung.
Wie lange ist ein SSL-Zertifikat gültig?
Höchstens 200 Tage bei Zertifikaten, die seit dem 15. März 2026 ausgestellt werden; am 15. März 2027 sinkt die Grenze auf 100 Tage und am 15. März 2029 auf 47 Tage. Viele sind kürzer: Let's Encrypt stellt standardmäßig Zertifikate mit 90 Tagen Laufzeit aus.
Was passiert, wenn ein SSL-Zertifikat abläuft?
Browser vertrauen ihm sofort nicht mehr und zeigen jedem Besucher eine ganzseitige Warnung wie NET::ERR_CERT_DATE_INVALID; viele Apps verweigern die Verbindung. Nur ein verlängertes Zertifikat behebt das, deshalb sollte die Verlängerung vor Ablauf automatisch laufen.
Brauche ich ein SSL-Zertifikat, wenn meine Website weder Anmeldung noch Zahlungen hat?
Ja. Ohne Zertifikat markieren Browser jede Seite als „Nicht sicher“, und jeder auf dem Netzweg kann lesen oder verändern, was Ihre Besucher sehen. Viele Hoster bieten ein kostenloses Zertifikat an, oft ist es also nur eine einzige Einstellung.
Fazit
Ein SSL-Zertifikat ist eine von einer CA signierte Datei, die einen Domainnamen an den öffentlichen Schlüssel des Servers bindet. Browser prüfen Kette, Gültigkeitszeitraum, Namen und Status, bevor Daten gesendet werden. Die maximale Laufzeit beträgt heute 200 Tage und ab 2029 nur noch 47 Tage, deshalb muss die Verlängerung automatisch laufen. Ein Schloss belegt die Domain, nicht das Unternehmen, und ein gewöhnlicher HTTPS-Proxy lässt das Zertifikat unangetastet; um einen Proxy-Typ auszuwählen, vergleichen Sie die Optionen auf unserer Proxy-Produktseite.