


































Pagas unas zapatillas con el móvil en una cafetería. El número de la tarjeta cruza el Wi-Fi de la cafetería, su proveedor de internet y varias redes de las que nunca oirás hablar, y cualquiera de ellas podría copiar los datos que pasan. Lo que les impide leer el número es el cifrado, la misma idea que protege un mensaje de voz a un amigo y los archivos de un portátil olvidado en un tren.
Este artículo explica qué es el cifrado, cómo una clave convierte un texto en texto cifrado y de vuelta, y en qué se diferencian el cifrado simétrico y el asimétrico. Después separa el cifrado del hash y de la codificación, y muestra dónde se cifran tus datos en tránsito, en reposo y de extremo a extremo, cómo comprobar un sitio en el navegador y qué puede ver un proxy.
¿Qué es el cifrado?
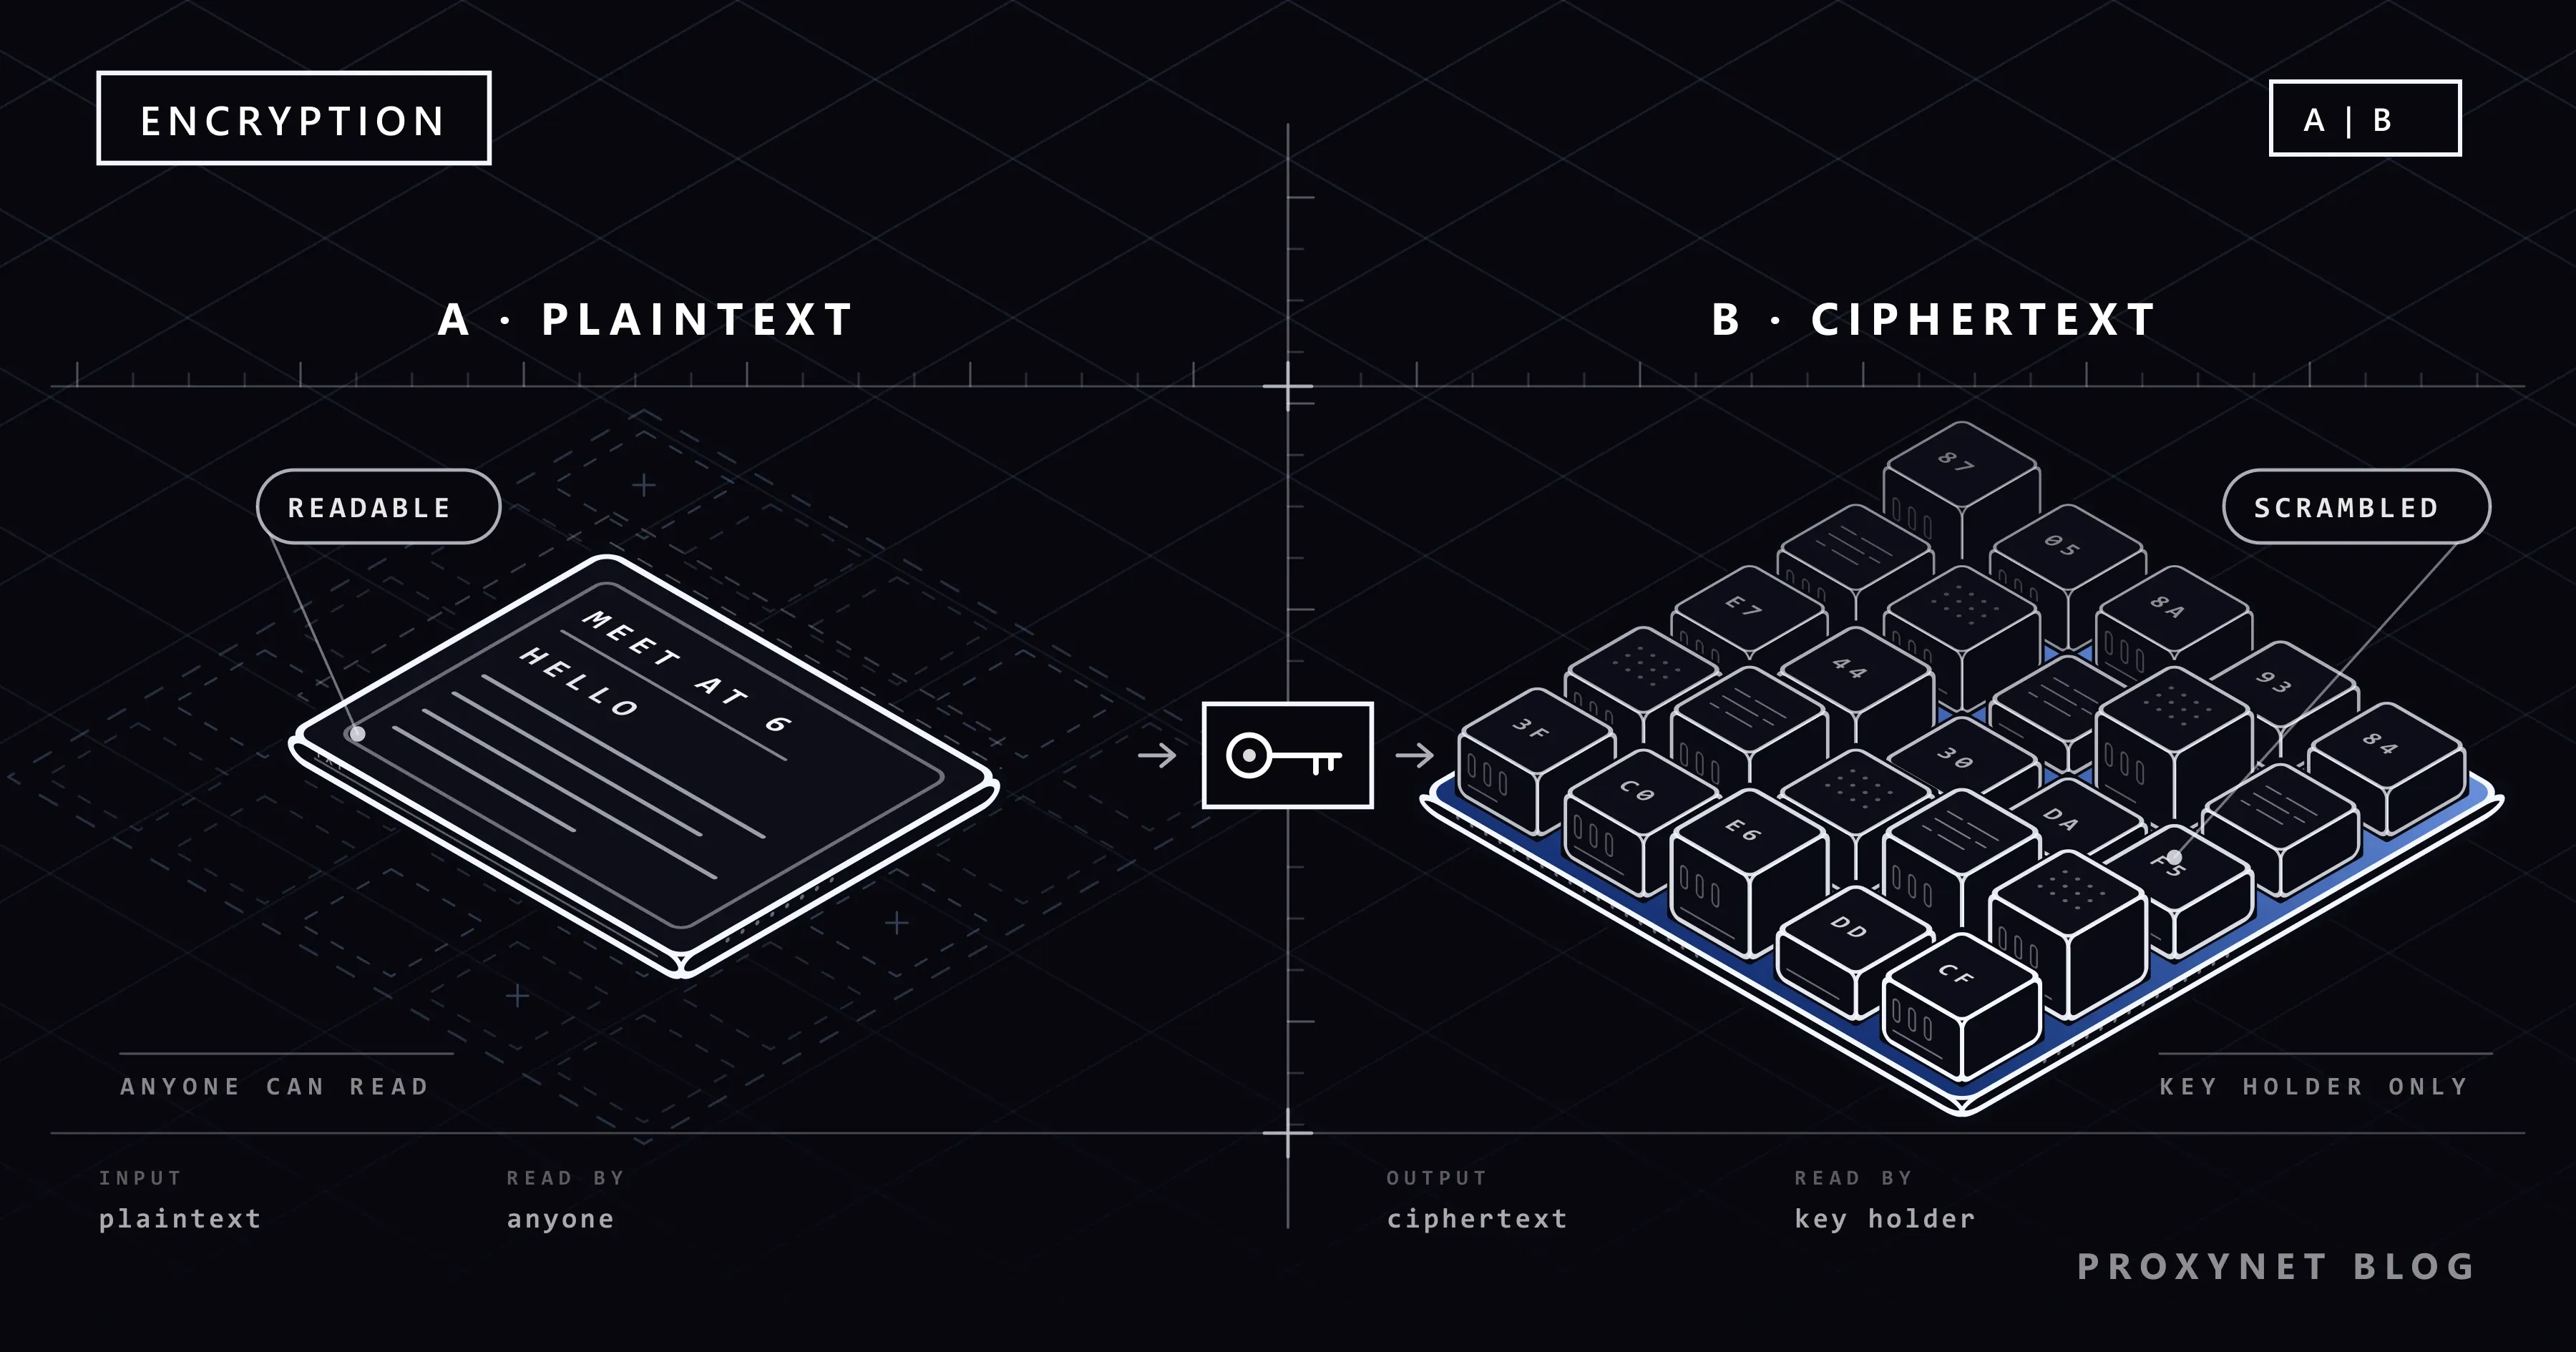
El cifrado es el proceso de convertir texto plano en texto cifrado con un algoritmo criptográfico y una clave; así lo define el NIST, la agencia estadounidense que publica los estándares de criptografía. El texto plano es cualquier dato legible: un mensaje, una foto, una contraseña. El texto cifrado es el resultado revuelto, que parece una serie de bytes aleatorios. El descifrado lo devuelve a texto plano.
El algoritmo, o cifra, es el método, y suele ser público. La clave es el valor secreto que hace que cada resultado sea distinto. La seguridad moderna parte de que un atacante conoce el algoritmo y solo le falta la clave; por eso millones de personas pueden usar el mismo método sin leer los datos de los demás.
La idea es antigua. El historiador romano Suetonio escribió que Julio César sustituía cada letra de sus cartas privadas por la que estaba tres lugares más adelante en el alfabeto, la D por la A, de modo que HELLO se convierte en KHOOR. Con solo 25 desplazamientos posibles, este «cifrado César» hoy es un pasatiempo, no una protección.
¿Cómo funciona el cifrado?
El cifrado mezcla el texto plano con una clave mediante pasos matemáticos que se ejecutan rápido con la clave y que, en la práctica, no se pueden deshacer sin ella:
- Empiezas con texto plano, por ejemplo «A las 6».
- Se crea una clave: en un cifrado moderno, un número aleatorio de 128 o 256 bits que genera el dispositivo.
- El algoritmo combina el texto plano y la clave. En una prueba rápida con AES-256, «A las 6» se convirtió en los bytes
72afe9c5df99d4; una clave nueva da bytes completamente distintos. - El texto cifrado viaja o se almacena. Las redes, los servidores y los discos intermedios solo manejan bytes revueltos.
- El destinatario lo descifra con la clave correcta. Una clave equivocada da ruido o un error.
- Se detecta la manipulación. Los métodos actuales añaden un valor de comprobación, así que un texto cifrado modificado por el camino no llega a descifrarse en lugar de producir un mensaje alterado.
Lo difícil suele ser la clave: quién la tiene, dónde se guarda y cómo llegó al otro lado. Esa última pregunta divide el cifrado en dos familias.
¿Qué es el cifrado simétrico?
El cifrado simétrico usa la misma clave secreta para cifrar y para descifrar. Ambas partes necesitan una copia idéntica de la clave, y cualquier otra persona que la consiga puede leerlo todo.
El ejemplo típico es AES, el Advanced Encryption Standard (estándar de cifrado avanzado), que el NIST publicó como FIPS 197 en 2001. Trabaja con bloques de 128 bits y existe en tres versiones, AES-128, AES-192 y AES-256; el número es la longitud de la clave en bits. Los cifrados simétricos son rápidos, así que cifran casi todos los datos reales: páginas web, videollamadas, discos. Su punto débil es la entrega: no puedes enviarle sin más una clave secreta a un sitio web por la misma red que intentas proteger.
¿Qué es el cifrado asimétrico?
El cifrado asimétrico, también llamado criptografía de clave pública, usa dos claves relacionadas: una clave pública que cualquiera puede tener y una clave privada que su dueño nunca comparte. La definición del NIST nombra la propiedad en la que se basa todo: deducir la clave privada a partir de la clave pública es computacionalmente inviable.
Eso resuelve la entrega. Un sitio web publica su clave pública; tu navegador la usa para establecer un secreto compartido que solo el sitio, que tiene la clave privada, puede completar. El mismo par de claves sirve para crear firmas digitales: el dueño firma con la clave privada y cualquiera puede comprobar la firma con la clave pública. Así demuestra un sitio que es el que aparece en la barra de direcciones.
Los algoritmos más conocidos son RSA, llamado así por Rivest, Shamir y Adleman, y la criptografía de curva elíptica (ECC), cuyo intercambio de claves es uno de los métodos que usa TLS 1.3. Las operaciones asimétricas son mucho más lentas que las simétricas, así que se encargan de tareas cortas: acordar claves y firmar.
Cifrado simétrico vs. asimétrico: ¿cuál es la diferencia?
El cifrado simétrico comparte una sola clave secreta, mientras que el asimétrico usa una clave pública y una privada. En la práctica trabajan juntos.
| Característica | Simétrico | Asimétrico |
|---|---|---|
| Claves | Una clave secreta compartida | Clave pública + clave privada |
| Ejemplos | AES | RSA, ECC |
| Velocidad | Rápido, apto para muchos datos | Lento, apto para tareas cortas |
| Función principal | Cifrar los datos | Acuerdo de claves, firmas |
| Punto débil | Hacer llegar la clave de forma segura | Mantener en secreto la clave privada |
Cuando tu navegador abre un sitio HTTPS, la criptografía asimétrica comprueba el certificado del sitio y permite que ambas partes acuerden una clave de sesión nueva; a partir de ahí, el cifrado simétrico protege la página y todo lo que envías. Las apps de mensajería siguen el mismo esquema.
Cifrado, hash y codificación: ¿cuál es la diferencia?
El cifrado se puede revertir con la clave, el hash no se puede revertir de ninguna manera y la codificación la puede revertir cualquiera. Se confunden porque los tres convierten un texto en cadenas que parecen aleatorias.
| Método | ¿Reversible? | ¿Necesita clave? | Para qué sirve |
|---|---|---|---|
| Cifrado (AES, RSA) | Sí, con la clave | Sí | Mantener datos en secreto |
| Hash (SHA-256) | No | No | Contraseñas, comprobar archivos |
| Codificación (Base64) | Sí, cualquiera | No | Encajar datos en texto |
Una función hash convierte cualquier entrada en una huella de longitud fija y funciona en un solo sentido: encontrar una entrada que produzca un hash concreto es computacionalmente inviable. Una sola letra distinta cambia toda la huella; el hash SHA-256 de hello empieza por 2cf24dba, y el de Hello, por 185f8db3. Por eso las directrices del NIST sobre contraseñas exigen que los servicios las guarden con sal y hash: el sitio puede comprobar lo que escribes sin conservar la contraseña.
La codificación (encoding) solo cambia el formato. Base64 convierte user:pass en dXNlcjpwYXNz, y cualquier ordenador lo devuelve a su forma original al instante. El propio estándar de Base64 dice que oculta la información a simple vista, pero no ofrece ninguna confidencialidad.
Cifrado en tránsito, en reposo y de extremo a extremo: ¿cuál es la diferencia?
Los tres términos indican dónde están protegidos tus datos: por el camino (en tránsito), en un dispositivo de almacenamiento (en reposo) o a lo largo de todo el recorrido del remitente al destinatario, sin que nada intermedio pueda leerlos (de extremo a extremo).
| Tipo | Protege | Quién puede leerlo | Ejemplo |
|---|---|---|---|
| En tránsito | Datos en la red | Tú y el servidor | HTTPS |
| En reposo | Datos en un disco o un móvil | Quien desbloquea el dispositivo | BitLocker, FileVault |
| De extremo a extremo | Mensajes entre personas | Solo el remitente y los destinatarios | Chats de WhatsApp |
En tránsito: HTTPS y TLS
El cifrado en tránsito protege los datos entre tu dispositivo y un servidor; en la web, de eso se encarga TLS (Transport Layer Security, seguridad de la capa de transporte) en cada dirección https://. TLS 1.3 se define en RFC 9846, que en julio de 2026 sustituyó a RFC 8446 sin cambiar el número de versión. Garantiza que el servidor siempre se autentica, que los datos posteriores a la negociación TLS solo son visibles para los dos extremos y que nadie puede modificarlos sin que se note. Además, cada conexión recibe sus propias claves, de modo que una clave del servidor robada más adelante no puede descifrar el tráfico grabado antes; esto se llama confidencialidad directa (forward secrecy).
La autenticación se apoya en el certificado del sitio, un documento de identidad digital firmado por una autoridad de certificación en la que confía tu navegador. Si esa comprobación falla, el navegador se detiene antes de enviar nada; lo que significan los códigos de su aviso está en La conexión no es privada: causas y cómo solucionarlo.
En reposo: BitLocker, FileVault y teléfonos
El cifrado en reposo protege los datos guardados, de modo que un dispositivo perdido o robado solo deja texto cifrado en manos de un desconocido. Tu inicio de sesión desbloquea la clave: un portátil apagado está protegido; uno abierto y con la sesión iniciada, no.
- Windows: según la página de Microsoft sobre el cifrado del dispositivo en Windows, el cifrado de dispositivo activa BitLocker automáticamente, también en Windows Home; Pro, Enterprise y Education ofrecen además el Cifrado de unidad BitLocker completo. Compruébalo en Configuración > Privacidad y seguridad > Cifrado del dispositivo.
- Mac: un Mac con chip de Apple o con el chip de seguridad T2 de Apple cifra sus datos automáticamente, y FileVault añade el requisito de tu contraseña de inicio de sesión. La guía de FileVault de Apple indica menú Apple > Ajustes del Sistema > Privacidad y seguridad > FileVault.
- iPhone y Android: al configurar un código en un iPhone se activa la protección de datos de Apple; los dispositivos Android actuales usan cifrado basado en archivos.
El cifrado no tiene una llave de repuesto para el dueño, así que averigua dónde está tu clave de recuperación. Microsoft vincula la clave de recuperación del cifrado de dispositivo a la cuenta Microsoft con la que inicias sesión; FileVault crea una clave de recuperación o te permite desbloquear con tu cuenta de iCloud.
De extremo a extremo: WhatsApp y otras apps de mensajería
El cifrado de extremo a extremo significa que un mensaje se cifra en el dispositivo del remitente y solo se descifra en los dispositivos de los destinatarios, así que el servicio intermedio transporta texto cifrado que no puede leer. El cifrado en tránsito por sí solo termina en el servidor de la empresa.
La página de ayuda de WhatsApp Información acerca del cifrado de extremo a extremo indica que los mensajes, fotos, vídeos, mensajes de voz, documentos, la ubicación en tiempo real, las actualizaciones de estado y las llamadas están protegidos con el protocolo de cifrado de Signal, de forma automática y sin ningún ajuste que activar; nadie fuera del chat, «ni siquiera WhatsApp», puede leerlos. Para comprobar un chat, abre la pantalla de información del contacto y toca Cifrado: ambos teléfonos deben mostrar el mismo código QR y el mismo código de seguridad de 60 dígitos. Esto protege el trayecto, no los extremos: cualquiera que tenga tu teléfono desbloqueado puede seguir leyendo los mensajes.
¿Cómo comprobar que la conexión de un sitio web está cifrada?
Fíjate en el símbolo a la izquierda de la dirección web: el símbolo predeterminado de Chrome significa que la página llegó por HTTPS cifrado, mientras que No es seguro indica HTTP sin cifrar que cualquiera en el camino podría leer.
- Selecciona el símbolo a la izquierda de la dirección.
- La conexión es segura significa que TLS funciona.
- Selecciona esa línea y después El certificado es válido para ver a quién pertenece el certificado, quién lo emitió y cuándo caduca.
- Si la barra dice No es seguro, no escribas contraseñas ni números de tarjeta en esa página.
Otros navegadores colocan un símbolo parecido en el mismo lugar. Demuestra que la línea hasta el sitio es privada, no que el sitio sea honesto: una tienda falsa puede tener un certificado válido para su propia dirección, parecida a la original.
¿Ve un proxy tu tráfico cifrado?
Un proxy ve a qué sitio te conectas y cuántos datos pasan, pero no el contenido de una página HTTPS. Para un sitio seguro, el navegador envía al proxy una solicitud CONNECT que solo indica el host y el puerto; el estándar HTTP, RFC 9110, limita entonces al proxy a reenviar los datos a ciegas en ambas direcciones, y TLS funciona dentro de ese túnel entre tu navegador y el sitio.
Lo comprobamos con un pequeño proxy que registra lo que ve, en nuestro equipo de pruebas con Windows. Para https://example.com registró CONNECT example.com:443, 659 bytes de salida y 5.806 bytes de vuelta, y ni una palabra de la página. Para http://example.com, el registro contenía la dirección completa, las cabeceras de la solicitud y el HTML de la página.
- HTTPS a través de un proxy HTTP: el proxy ve el nombre del host, los tiempos y la cantidad de bytes, nunca la página, las cookies ni los datos de los formularios. Los Proxies HTTPS de Proxynet funcionan así, sin ningún certificado que instalar.
- SOCKS5: el protocolo retransmite la conexión sin cifrarla; el cifrado lo hace el TLS que va dentro, así que los Proxies SOCKS5 transportan HTTPS igual de sellado.
- HTTP sin cifrar a través de cualquier proxy: legible para el proxy y para todas las redes del camino.
La negociación de SOCKS5 en sí se explica en ¿Qué es un proxy SOCKS5?. Un detalle más: con la autenticación por usuario y contraseña, un cliente HTTP envía la contraseña del proxy en Base64 en la cabecera Proxy-Authorization, y eso es codificación, no cifrado. En una red en la que no confías, la lista de IP autorizadas evita enviar una contraseña.
Dónde te encuentras con el cifrado
- Sitios web y apps con HTTPS, incluidos la banca en línea y los pagos con tarjeta.
- Apps de mensajería con cifrado de extremo a extremo.
- El almacenamiento de portátiles, móviles y discos externos.
- Los gestores de contraseñas, que guardan cifrados los inicios de sesión.
- Las VPN y las conexiones de teletrabajo.
Errores frecuentes
- Llamar «cifrado» a Base64 o a un hash.
- Saltarse los avisos de certificado en páginas de inicio de sesión o de pago.
- Desactivar la comprobación de certificados en el código (
verify=False,curl -k) para silenciar un error. - Perder la clave de recuperación de un disco cifrado.
- Leer el candado como «sitio seguro». Solo significa que la conexión está cifrada.
- Dar por hecho que un proxy cifra el tráfico. Lo retransmite; quien lo cifra es HTTPS.
- Escribir tu propio método de cifrado en lugar de usar bibliotecas estándar y TLS.
Guía de decisión
| Lo que necesitas | Qué usar |
|---|---|
| Proteger los archivos de un portátil perdido | Cifrado de dispositivo o BitLocker; FileVault en un Mac |
| Chats privados | App con cifrado de extremo a extremo, código de seguridad comprobado |
| Saber si una página de inicio de sesión es auténtica | «La conexión es segura» y la dirección correcta |
| Pasar HTTPS por un proxy | Proxy HTTP (CONNECT) o SOCKS5; TLS queda intacto |
| Ocultar al Wi-Fi público los sitios que visitas | Una VPN de confianza |
| Guardar contraseñas de usuarios en tu app | Hash de contraseña con sal, nunca Base64 |
| Iniciar sesión en el proxy desde una red poco fiable | Lista de IP autorizadas en lugar de contraseña |
Preguntas frecuentes
¿Se puede romper el cifrado?
No adivinando la clave: una clave de 128 bits tiene 2¹²⁸ valores posibles, muchísimos más de los que cualquier ordenador puede probar. Los fallos reales vienen de lo que rodea al cifrado: contraseñas débiles, claves robadas, malware, protocolos obsoletos y errores de software. El riesgo a largo plazo es la computación cuántica, que podría romper los algoritmos de clave pública actuales; el NIST publicó en agosto de 2024 sus primeros estándares poscuánticos, entre ellos FIPS 203 para el intercambio de claves.
¿Basta con HTTPS para estar seguro en internet?
Es necesario, pero no suficiente. HTTPS mantiene la conexión privada y a salvo de manipulaciones, pero no muestra si un sitio es honesto, no oculta a la red qué sitios visitas y no puede proteger un dispositivo que ya tiene malware. ¿Qué es una VPN y cómo funciona? explica qué añade una VPN en un Wi-Fi público.
¿Qué es el cifrado de extremo a extremo?
Un cifrado que solo pueden deshacer las personas de una conversación. Los mensajes se cifran en el teléfono del remitente y se descifran en los de los destinatarios, así que los servidores del servicio solo guardan y reenvían texto cifrado. WhatsApp lo aplica automáticamente y te deja comparar un código de seguridad para confirmarlo.
¿Qué diferencia hay entre AES y RSA?
AES es simétrico: una clave secreta, muy rápido, se usa para los datos en sí. RSA es asimétrico: un par de claves, mucho más lento, se usa para firmas y, en sistemas antiguos, para transportar la clave de sesión. TLS 1.3 eliminó ese método antiguo, así que hoy, en HTTPS, RSA aparece sobre todo en las firmas de los certificados.
¿Base64 es una forma de cifrado?
No. Base64 es una codificación que reescribe bytes como letras, dígitos y unos pocos símbolos para que quepan en formatos de texto. No usa ninguna clave, y cualquiera puede decodificarla al instante.
¿Qué pasa si pierdo mi clave de cifrado?
Los datos siguen siendo ilegibles, también para ti. Por eso el cifrado de disco te da una clave de recuperación: Windows la guarda en la cuenta Microsoft con la que iniciaste sesión, y FileVault te muestra la clave o vincula la recuperación a tu cuenta de iCloud. Búscala antes de necesitarla.
En resumen
El cifrado convierte texto plano en texto cifrado con un algoritmo y una clave, y solo la clave correcta lo devuelve a su forma original. El cifrado simétrico, como AES, usa una clave compartida para los datos; el asimétrico, como RSA y ECC, usa un par de claves para acordar claves y firmar, y HTTPS combina ambos. El hash funciona en un solo sentido y Base64 es solo un formato. TLS 1.3 cifra los datos en tránsito; BitLocker y FileVault, en reposo; y apps de mensajería como WhatsApp, de extremo a extremo. Un proxy transporta una conexión HTTPS sin leerla, mientras que el HTTP sin cifrar sigue siendo legible en cualquier ruta; para elegir un tipo de proxy, compara las opciones en nuestra página de productos proxy.


