Você está prestes a pagar em uma pequena loja online que encontrou por um anúncio. A barra de endereço mostra o símbolo de sempre, e um amigo diz que o site "tem SSL", então deve estar tudo bem. O certificado por trás desse símbolo prova alguma coisa, sim, mas menos do que a maioria das pessoas imagina: que a conexão criptografada termina de fato naquele endereço web, não que a loja vá enviar o seu pedido.
Este post mostra o que há dentro de um certificado, como o seu navegador o verifica, quais são os principais tipos e como abrir um no Chrome, no Edge, no Firefox e no Safari. Ele também explica por que a validade dos certificados está ficando mais curta, como o dono de um site consegue um certificado gratuito e o que um proxy faz com ele.
O que é um certificado SSL?
Um certificado SSL é um documento digital que prova que um site controla o próprio nome de domínio e que permite ao seu navegador estabelecer com ele uma conexão HTTPS criptografada. Pense nele como uma carteira de identidade emitida por uma autoridade certificadora (CA), uma organização em que os fabricantes de navegadores e de sistemas operacionais concordaram em confiar. A CA verifica se o solicitante controla o domínio e depois assina um arquivo com o nome de domínio e a chave pública do site.
A chave pública é uma metade de um par de chaves; a outra metade, a chave privada, nunca sai do servidor web. Em cada conexão, o servidor precisa provar que tem essa chave privada, e é isso que um certificado copiado não consegue fazer. Como as duas chaves trabalham juntas é o tema de O que é criptografia? Criptografia simétrica e assimétrica.
SSL significa Secure Sockets Layer, um protocolo dos anos 1990 que o TLS (Transport Layer Security, segurança da camada de transporte) substituiu há muito tempo. O nome antigo pegou, então "certificado SSL", "certificado TLS" e "certificado HTTPS" são a mesma coisa.
O que há dentro de um certificado SSL?
Um certificado é uma lista curta de campos definidos na RFC 5280, o padrão X.509 que navegadores e CAs seguem:
| Campo | O que contém | No visualizador do Chrome |
|---|---|---|
| Subject (titular) | Para quem o certificado foi emitido | Emitido para |
| Subject Alternative Name | Todos os nomes de domínio que ele cobre | Aba "Detalhes" |
| Issuer (emissor) | A CA que o assinou | Emitido por |
| Validity (validade) | Data de início e de fim (Not Before, Not After) | Período de validade |
| Chave pública | A chave pública do servidor | Aba "Detalhes" |
| Número de série | O número único que a CA deu a ele | Aba "Detalhes" |
| Assinatura | A assinatura da CA sobre todos os campos | Aba "Detalhes" |
Os navegadores comparam o endereço que você abriu com a lista Subject Alternative Name; o antigo Common Name dentro do Subject não conta mais. A chave privada nunca fica no certificado: ela permanece no servidor.
Como um navegador verifica um certificado SSL?
O navegador faz as mesmas verificações em toda conexão HTTPS, durante o handshake TLS e antes de enviar qualquer dado da página ou campo de formulário:
- O servidor envia o certificado, junto com um ou mais certificados intermediários.
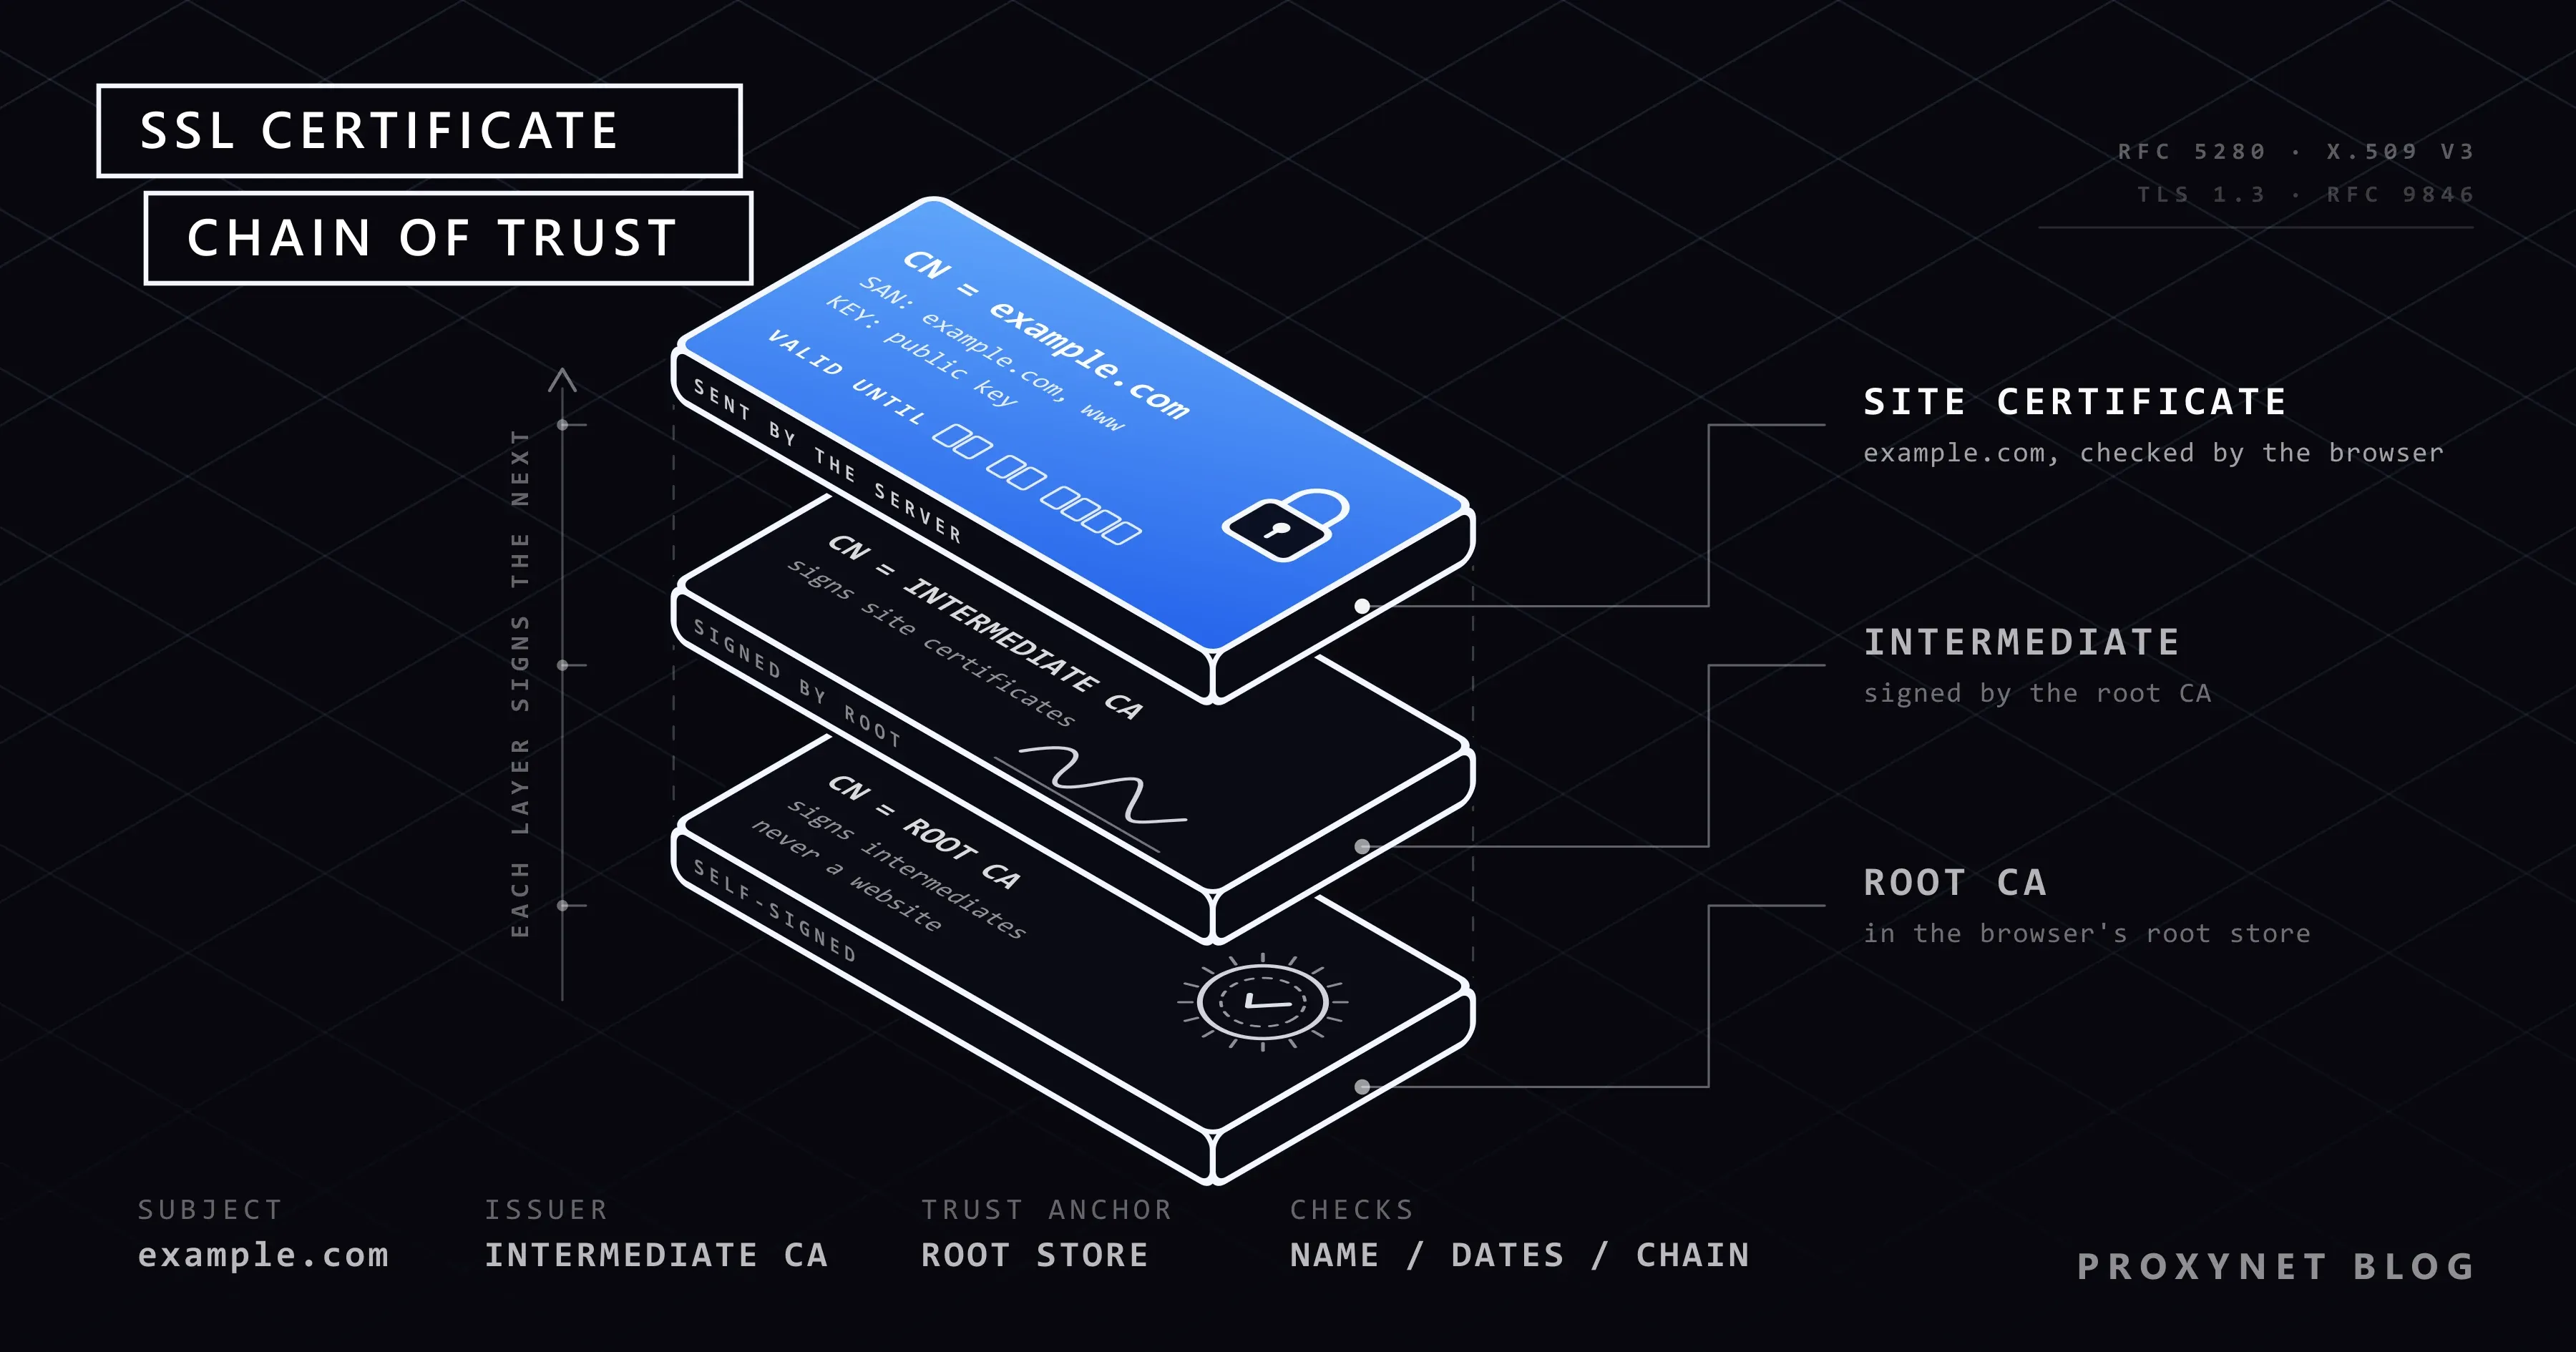
- O navegador monta a cadeia. Cada certificado precisa ser assinado pelo seguinte, até chegar a um certificado raiz do repositório de certificados raiz (root store) do navegador ou do sistema operacional, a lista embutida de CAs confiáveis.
- Ele confere as datas. A data de hoje, segundo o relógio do seu dispositivo, precisa estar entre Not Before e Not After.
- Ele confere o nome. O endereço na barra precisa corresponder a um nome da lista Subject Alternative Name.
- Ele confere o status. A CA não pode ter revogado (cancelado) o certificado, e o Chrome exige ainda que ele apareça nos registros públicos de Certificate Transparency (transparência de certificados).
- O servidor prova que tem a chave privada assinando o handshake; a RFC 9846, o padrão do TLS 1.3 publicado em julho de 2026, chama essa mensagem de CertificateVerify.
- Todas as verificações passam: as chaves de sessão são combinadas e a página carrega. Se uma falhar, aparece um aviso de página inteira e nada é enviado.
O passo 6 é o motivo pelo qual um certificado copiado não serve para um impostor: qualquer pessoa pode baixar o certificado de um site, mas ninguém sem a chave privada consegue concluir o handshake.
O que são certificados raiz, intermediário e do site?
São os três elos da cadeia de confiança: uma CA raiz assina certificados intermediários, e um intermediário assina o certificado que o site usa. O CA/Browser Forum, o grupo de CAs e fabricantes de navegadores que define as regras dos certificados de sites, proíbe que chaves raiz assinem diretamente certificados de sites. Assim, um intermediário comprometido pode ser revogado sem substituir uma raiz que vem embutida em navegadores e dispositivos.
No letsencrypt.org, por exemplo, o certificado do site é assinado por um intermediário chamado YE2, que leva a uma raiz da ISRG, a organização sem fins lucrativos por trás do Let's Encrypt. Quando um servidor esquece de enviar o intermediário, os navegadores às vezes contornam o problema, mas muitos aplicativos e ferramentas de linha de comando informam um emissor desconhecido.
Quais são os tipos de certificado SSL?
Os certificados diferem em quanto a CA verificou sobre o titular e em quantos nomes cobrem; a criptografia que eles permitem é a mesma.
| Tipo | O que prova ou cobre | Uso típico |
|---|---|---|
| Validado por domínio (DV) | Só o controle do domínio | A maioria dos sites, blogs e lojas |
| Validado por organização (OV) | Domínio e identidade da organização | Sites de empresas |
| Validação estendida (EV) | Domínio e existência legal, física e operacional | Bancos, grandes empresas |
| Curinga (wildcard) | Todos os nomes um nível abaixo de um domínio | Muitos subdomínios |
| Multidomínio (SAN) | Uma lista de nomes diferentes | Vários sites em um servidor |
| Autoassinado | Nada: nenhuma CA responde por ele | Servidores de teste, dispositivos domésticos |
Na barra de endereço, DV, OV e EV parecem iguais; o Firefox, por exemplo, mostra o nome legal do titular de um certificado EV só depois que você clica no símbolo. Um curinga cobre exatamente um nível do nome: *.example.com cobre www.example.com e shop.example.com, mas não a.b.example.com nem o próprio example.com. Essa regra vem da RFC 9525, e é por isso que o certificado de example.com lista o domínio sem prefixo e o curinga como dois nomes separados.
O que um certificado SSL prova e o que ele não prova?
Um certificado prova que quem administra o servidor controla o domínio da barra de endereço e tem a chave privada correspondente. Ele não prova que a empresa por trás do domínio seja honesta, real ou um lugar seguro para comprar.
Um certificado DV é emitido depois de uma verificação automática do domínio, muitas vezes em segundos e de graça, então um site de phishing com um endereço parecido consegue um tão facilmente quanto o seu banco. O guia do Safari da Apple diz isso com clareza: a criptografia garante que a conexão com um site é segura, "mas não garante que o site seja confiável". Confira o nome do site na barra de endereço antes de digitar qualquer coisa.
Como verificar o certificado SSL de um site?
Clique no símbolo à esquerda do endereço web e abra o certificado no painel que aparece; os navegadores de computador mostram os mesmos campos com nomes um pouco diferentes.
Chrome e Edge
- Clique no ícone à esquerda do endereço; o Chrome o chama de Ver informações do site.
- Selecione A conexão é segura e depois O certificado é válido.
- A aba Geral mostra Emitido para, Emitido por e o Período de validade, com Emitido em e Expira em; a aba Detalhes lista todos os campos, incluindo o Subject Alternative Name.
O Microsoft Edge usa o mesmo motor e abre um painel parecido a partir do mesmo ícone.
Firefox
- Clique no ícone de escudo à esquerda do endereço; versões mais antigas mostram um cadeado.
- Selecione Conexão segura e depois Mais informações do site.
- Na aba Segurança da janela Informações da página, selecione Ver certificado. Ctrl + I abre a mesma janela.
Safari no Mac
Escolha Safari > Detalhes de Segurança da Conexão na barra de menus para ver se a conexão está criptografada. Quando o Safari mostra um aviso de certificado, Mostrar Certificado abre o próprio certificado. Os navegadores de celular mostram menos detalhes.
Pela linha de comando (para donos de sites)
Os verificadores de SSL online testam um servidor de fora, inclusive se ele envia os certificados intermediários. O OpenSSL mostra o essencial com um único comando; nós o executamos no Git Bash em nossa máquina de testes com Windows em 15 de novembro de 2026, e ele funciona do mesmo jeito no Terminal de um Mac ou no Linux:
openssl s_client -connect letsencrypt.org:443 -servername letsencrypt.org </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -datessubject=CN=letsencrypt.org
issuer=C=US, O=Let's Encrypt, CN=YE2
notBefore=Nov 3 13:44:34 2026 GMT
notAfter=Feb 1 13:44:33 2027 GMTEsse certificado vale exatamente 90 dias; acrescente -ext subjectAltName ao segundo comando para listar os nomes dele. Como o Chrome exige Certificate Transparency, você também pode procurar nesses registros públicos certificados emitidos para o seu domínio que você nunca pediu.
Por que a validade dos certificados SSL está ficando mais curta?
Porque o CA/Browser Forum votou em abril de 2025, na votação SC-081, reduzir em etapas a validade máxima dos certificados de sites, de 398 dias para 47 dias até março de 2029. As datas agora fazem parte dos Baseline Requirements do fórum, as regras que toda CA de confiança pública precisa seguir:
| Período | Validade máxima | Verificação do domínio reaproveitável por |
|---|---|---|
| Até 14 de março de 2026 | 398 dias | 398 dias |
| A partir de 15 de março de 2026 | 200 dias | 200 dias |
| A partir de 15 de março de 2027 | 100 dias | 100 dias |
| A partir de 15 de março de 2029 | 47 dias | 10 dias |
A última coluna indica por quanto tempo uma CA pode se apoiar em uma prova anterior de que você controla o domínio. Validades mais curtas limitam o estrago quando uma chave privada é roubada ou um certificado é emitido por engano, e empurram todo mundo para a renovação automática. O Let's Encrypt, que emite certificados de 90 dias desde 2015, planeja reduzir o padrão para 64 dias em 10 de fevereiro de 2027 e para 45 dias em 16 de fevereiro de 2028.
Como um site consegue um certificado SSL?
O dono do site prova a uma CA que controla o domínio, recebe um certificado assinado e o instala, de preferência com um software que o renova automaticamente.
- Escolha o tipo. DV basta para quase todo site; OV e EV, que verificam a identidade da organização, vêm de CAs comerciais mediante pagamento.
- Use primeiro a opção da sua empresa de hospedagem. Muitos painéis de controle de hospedagem solicitam e renovam um certificado gratuito com um único botão; O que é hospedagem de sites? Tipos e como escolher explica o que mais uma empresa de hospedagem administra.
- Ou rode um cliente ACME no seu próprio servidor. O ACME (RFC 8555) é o protocolo de emissão automática; o Let's Encrypt recomenda o cliente Certbot no seu guia para começar.
- Prove o controle do domínio. O cliente coloca um arquivo em
/.well-known/acme-challenge/na porta 80 (HTTP-01) ou cria um registro DNS TXT em_acme-challenge.<seu domínio>(DNS-01). Certificados curinga exigem DNS-01. - Deixe a renovação acontecer sozinha. Renove por volta de dois terços da validade, como o Let's Encrypt recomenda, e configure um alerta para o caso de uma renovação falhar.
O Let's Encrypt, uma autoridade certificadora gratuita e automatizada mantida pela organização sem fins lucrativos Internet Security Research Group, emite apenas certificados DV, porque as verificações de OV e EV não podem ser automatizadas.
O que significam "Não seguro" e os avisos de certificado expirado?
Não seguro ao lado do endereço significa que a página veio por HTTP simples, sem nenhum certificado, então tudo o que você digita trafega sem criptografia. Um aviso vermelho de página inteira significa que existe um certificado, mas que ele falhou em uma das verificações acima.
Um certificado expirado é uma causa comum: o Chrome e o Edge mostram NET::ERR_CERT_DATE_INVALID, o mesmo código que um relógio errado no seu próprio dispositivo gera. Um certificado para outro nome dá NET::ERR_CERT_COMMON_NAME_INVALID, e um sem raiz confiável, NET::ERR_CERT_AUTHORITY_INVALID. O que verificar em cada código está em Sua conexão não é particular: causas e como resolver.
Nunca avance depois de um aviso desses em uma página de login ou de pagamento. Se o site for seu, renove o certificado, envie os intermediários e confira se todos os nomes que você atende, inclusive o www, estão listados.
Um proxy altera o certificado SSL de um site?
Um proxy HTTPS comum não altera: ele repassa um túnel criptografado, e o seu navegador verifica, através dele, o certificado do próprio site. O navegador envia ao proxy uma requisição CONNECT que informa apenas o host e a porta; segundo a RFC 9110, o padrão HTTP, o proxy então repassa bytes às cegas nas duas direções enquanto o handshake TLS acontece entre o seu navegador e o site.
Testamos isso em nossa máquina de testes com Windows: o certificado do letsencrypt.org teve a mesma impressão digital SHA-256 na conexão direta e por meio de um pequeno proxy local, cujo log continha apenas CONNECT letsencrypt.org:443 e duas contagens de bytes. Os Proxies HTTPS da Proxynet funcionam do mesmo jeito, sem nenhum certificado para instalar.
Proxies de interceptação são outra coisa. Ferramentas de depuração, a inspeção TLS das empresas e a verificação de HTTPS dos antivírus descriptografam o tráfego de propósito e apresentam o próprio certificado, que o seu navegador só aceita se o certificado raiz dessa ferramenta estiver instalado. Instale um só para a sua própria ferramenta de depuração ou quando o departamento de TI da sua empresa exigir; um proxy, uma VPN ou um site que peça isso quer ler o seu tráfego criptografado.
Onde você encontra certificados SSL
- Todo site cujo endereço começa com
https://, inclusive bancos, e-mail e compras online. - Aplicativos de celular e de e-mail, que conversam com seus servidores por TLS em segundo plano.
- APIs e scripts: o curl e o Python param com um erro quando uma cadeia está incompleta.
- Redes de empresas e escolas que inspecionam o tráfego com o próprio certificado raiz.
- Roteadores, impressoras e servidores de teste, que costumam usar certificados autoassinados.
Erros comuns
- Ler o cadeado como "site seguro". Ele prova o domínio, não a empresa.
- Renovar à mão. Com validades cada vez menores, um lembrete esquecido vira uma queda do site.
- Cobrir
example.com, mas nãowww.example.com. - Não enviar o certificado intermediário. Os navegadores podem contornar, mas os aplicativos falham.
- Desligar a verificação de certificados no código (
verify=False,curl -k) para calar um erro. - Instalar um certificado raiz porque um site ou aplicativo pediu.
- Comprar EV por causa de uma barra de endereço especial. O nome da empresa só aparece nos detalhes.
Guia de decisão
| Sua situação | O que fazer |
|---|---|
| Você quer saber se uma página de login é verdadeira | Confira primeiro o nome de domínio, depois "Emitido para" |
| A barra de endereço diz "Não seguro" | Não digite senhas nem números de cartão |
| Aparece um aviso de certificado de página inteira | Não continue em páginas de login ou de pagamento |
| Você tem um blog ou uma loja pequena | Certificado DV gratuito com renovação automática |
| Você precisa que o nome da sua empresa seja verificado | OV ou EV de uma CA comercial |
| Você atende muitos subdomínios | Certificado curinga pelo desafio DNS-01 |
| Um aplicativo pede para instalar um certificado raiz | Recuse, a menos que seja sua própria ferramenta ou o seu departamento de TI |
| Você envia tráfego HTTPS por um proxy | Proxy HTTPS (CONNECT) ou SOCKS5; o certificado continua sendo o do site |
Perguntas frequentes
Um cadeado significa que o site é seguro?
Não. O cadeado, ou o símbolo padrão do Chrome, significa que a conexão está criptografada e que o certificado é válido para aquele endereço. Sites de golpe e de phishing também conseguem certificados válidos para os próprios domínios, então leia o endereço antes de fazer login ou pagar.
SSL é a mesma coisa que TLS?
O TLS é o sucessor do SSL. O TLS 1.0, publicado como RFC 2246 em janeiro de 1999, foi baseado no SSL 3.0, e a RFC 7568 proibiu o SSL 3.0 em junho de 2015. As conexões de hoje usam TLS 1.2 ou 1.3; "certificado SSL" sobrevive como o nome do dia a dia para o mesmo certificado X.509.
Certificados SSL gratuitos são seguros?
Sim. Um certificado DV gratuito do Let's Encrypt criptografa a conexão exatamente como um pago, e os navegadores confiam nele da mesma forma. Um certificado pago acrescenta suporte ou uma verificação de identidade OV ou EV, não uma criptografia mais forte.
Quanto tempo vale um certificado SSL?
No máximo 200 dias para certificados emitidos desde 15 de março de 2026, caindo para 100 dias em 15 de março de 2027 e para 47 dias em 15 de março de 2029. Muitos valem menos: o Let's Encrypt emite certificados de 90 dias por padrão.
O que acontece quando um certificado SSL expira?
Os navegadores deixam de confiar nele na hora e mostram a cada visitante um aviso de página inteira como NET::ERR_CERT_DATE_INVALID; muitos aplicativos se recusam a conectar. Só um certificado renovado resolve, e por isso a renovação deve rodar automaticamente antes do prazo.
Preciso de um certificado SSL se o meu site não tem login nem pagamentos?
Sim. Sem ele, os navegadores marcam todas as páginas como "Não seguro", e qualquer um no caminho da rede pode ler ou alterar o que os seus visitantes veem. Muitas empresas de hospedagem incluem um certificado gratuito, então muitas vezes basta uma única configuração.
Em resumo
Um certificado SSL é um arquivo assinado por uma CA que liga um nome de domínio à chave pública do servidor. Os navegadores verificam a cadeia, as datas, os nomes e o status dele antes de enviar qualquer dado. A validade máxima é de 200 dias hoje e será de 47 dias a partir de 2029, então a renovação precisa ser automática. Um cadeado prova o domínio, não a empresa, e um proxy HTTPS comum deixa o certificado intacto; para escolher um tipo de proxy, compare as opções na nossa página de produtos de proxy.