پیشفاکتوری که از ایمیل شرکت فرستادهاید به دست مشتری نمیرسد و در پیام خطای برگشتی سطری هست که با «blocked using» آغاز میشود. یا در خانه برنامه تلویزیون را باز میکنید و این نوشته را میبینید: «آدرس IP دستگاه شما در لیست سیاه است». پشت هر دو مورد یک سازوکار قرار دارد: آدرس IP شما در فهرستی است که کسی آن را نگه میدارد.
در این نوشته توضیح میدهیم لیست سیاه IP چیست، چرا یک آدرس وارد آن میشود و این لیستها چگونه کار میکنند. تفاوت لیستهای سیاه ایمیل با فهرستهای مسدودسازی خودِ سایتها، دلیل اینکه سایتها بهجای یک آدرس کل بلوک /24 را میبندند، شیوه بررسی یک آدرس و ترتیب درخواست خروج را هم بررسی میکنیم.
لیست سیاه IP چیست؟
لیست سیاه IP (به انگلیسی blacklist و با نام تازهتر blocklist) پایگاه دادهای از آدرسهای IP است که از آنها ترافیک ناخواسته دیده شده است. نگهدارنده لیست میتواند یک سازمان ضداسپم، یک شرکت امنیتی، یک ارائهدهنده ایمیل یا فقط دیوار آتش یک سایت باشد. خودِ لیست کسی را مسدود نمیکند. تصمیم مسدودسازی با سرور ایمیل یا سایتی است که از آن لیست پرسوجو میکند.
چیزی به نام «لیست سیاه مرکزی اینترنت» وجود ندارد. دهها لیست مستقل هست و هرکدام معیار ورود، مدت نگهداری و راه خروج خودش را دارد. آدرسی که در یک لیست دیده میشود ممکن است در لیست دیگر پاک باشد.
دو مفهوم را زیاد با لیست سیاه اشتباه میگیرند. اعتبار IP سطح کلی اعتمادی است که یک آدرس با رفتار گذشتهاش به دست آورده است؛ لیست سیاه سختگیرانهترین شکل آن است که بهصورت «آری یا نه» خوانده میشود. امتیاز ریسک (fraud score) همین اطلاعات را به یک عدد تبدیل میکند و موضوع نوشته ما درباره امتیاز ریسک IP است.
لیست سیاه چگونه کار میکند؟
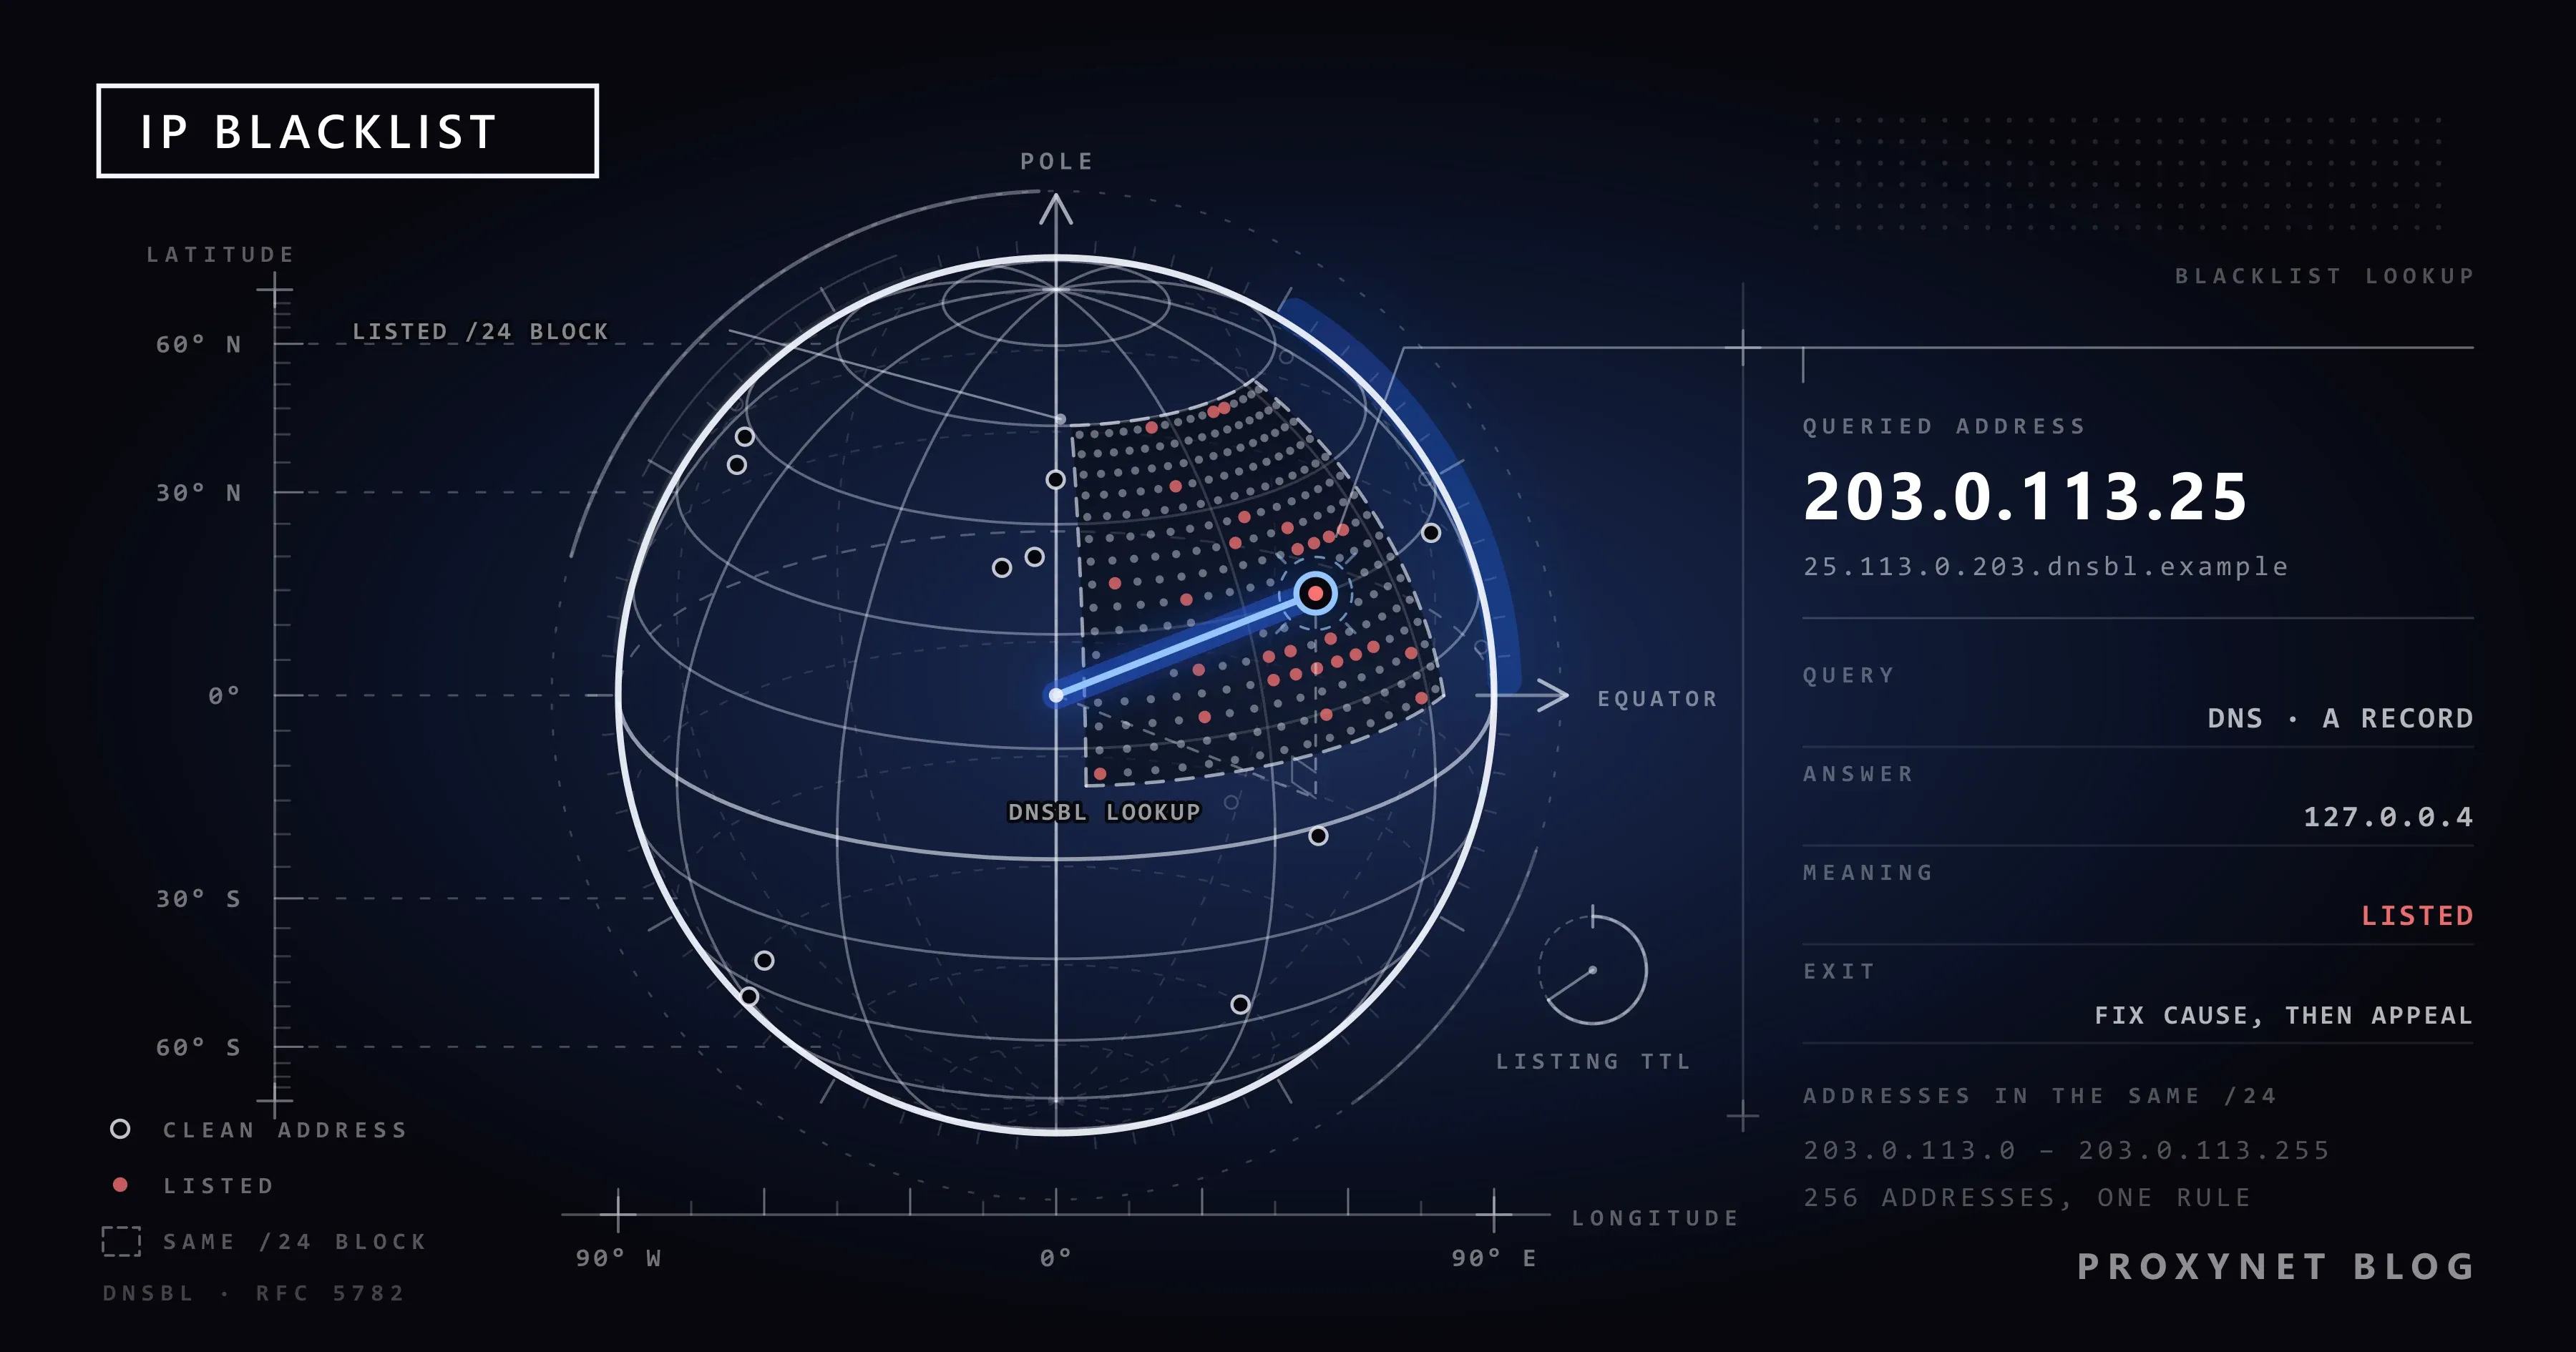
قدیمیترین و رایجترین شکل آن لیست سیاه مبتنی بر DNS یا DNSBL است که در دنیای ایمیل به کار میرود. شیوه کارش در RFC 5782 شرح داده شده است. سرور ایمیل به یک سرویس وب وصل نمیشود، بلکه از DNS یک پرسش میکند.
- اتصال میرسد. سرور ایمیل گیرنده آدرس IP سروری را که به او وصل شده میبیند، برای نمونه
192.0.2.99. - آدرس وارونه میشود. سرور چهار بخش آدرس را به ترتیب وارونه مینویسد و دامنه لیست را به پایانش میافزاید:
99.2.0.192.list.example. - پرسوجوی DNS انجام میشود. برای این نام یک رکورد A خواسته میشود. اگر آدرس در لیست نباشد، پاسخ «چنین نامی وجود ندارد» برمیگردد و ایمیل راه عادیاش را ادامه میدهد.
- اگر در لیست باشد، یک کد برمیگردد. پاسخ آدرسی از بازه
127.0.0.0/8است، مانند127.0.0.2. این یک آدرس واقعی نیست، بلکه نشانهای به معنای «در لیست» است؛ برخی لیستها با کدهای گوناگون زیرلیست را هم اعلام میکنند. - دلیل خوانده میشود. اگر برای همان نام رکورد TXT خواسته شود، دلیل یا پیوند صفحه جزئیات برمیگردد. سطر توضیح در پیام خطای برگشتی بیشتر وقتها همین متن است.
- سرور تصمیم میگیرد. سرور گیرنده میتواند ایمیل را رد کند، به پوشه اسپم بفرستد یا فقط امتیاز اسپم آن را بالا ببرد.
در سمت وب، سایت یا لایه امنیتی جلوی آن، IP مبدأ درخواست را با قاعدههای مسدودسازی خودش و با لیستهای تهدیدی که مشترکشان است مقایسه میکند. اگر تطبیقی باشد، بهجای صفحه یک صفحه مسدودی، یک کادر تأیید یا پاسخ 403 نشان میدهد. این لیست بیشتر وقتها از بیرون دیده نمیشود.
لیست سیاه ایمیل با فهرست مسدودسازی سایتها چه تفاوتی دارد؟
لیستهای ایمیل میپرسند «آیا ایمیلِ رسیده از این آدرس را بپذیرم؟»؛ سمت وب میپرسد «آیا صفحه را به این بازدیدکننده نشان بدهم؟».
| لیستهای سیاه ایمیل (DNSBL) | فهرستهای مسدودسازی سایتها و سرویسهای امنیتی | |
|---|---|---|
| چه کسی نگه میدارد؟ | سازمانهای ضداسپم، شرکتهای امنیت ایمیل | خودِ سایت، سرویسهای CDN و دیوار آتش، ارائهدهندگان اطلاعات تهدید |
| به چه چیزی نگاه میکند؟ | اسپم، ارسال به تلههای اسپم، دستگاه آلوده | تلاش برای حمله، آزمودن گذرواژه، درخواست بیش از حد، ترافیک خودکار |
| عمومی است؟ | بله، با DNS یا از صفحه پرسوجوی لیست بررسی میشود | بیشتر وقتها نه؛ فقط مدیر سایت آن را میبیند |
| چه کسی را درگیر میکند؟ | کسبوکارهایی که سرور ایمیل خودشان را دارند | هر کسی که وارد آن سایت میشود، از جمله کاربر خانگی |
| نتیجه | ایمیل رد میشود یا به اسپم میرود | صفحه مسدودی، صفحه تأیید، 403 یا 429 |
| راه خروج | صفحه درخواست خودِ لیست یا پایان خودکار مدت | پشتیبانی سایت؛ مسدودیهای موقت با پایان مدت خودبهخود برداشته میشوند |
کاربر خانگی که برای ایمیل از سرویسی مانند Gmail یا Outlook استفاده میکند تقریباً هیچگاه با لیستهای سیاه ایمیل سروکار ندارد: ایمیل را سرورهای آن سرویس میفرستند، نه آدرس خودِ کاربر.
چرا آدرس IP وارد لیست سیاه میشود؟
لیستها ترافیک را میبینند، نه نیت را. علتهای رایج اینهاست:
- دستگاه آلوده. بدافزارِ یکی از دستگاههای شبکه در پسزمینه اسپم میفرستد یا به سامانههای دیگر حمله میکند. لیست XBL از Spamhaus که این دستگاهها را ثبت میکند، در میان علتها از بدافزاری که ناآگاهانه دانلود شده، دستگاههای دارای حفره امنیتی و برنامههایی از نوع «VPN رایگان» نام میبرد که دستگاه را به واسطهای برای جابهجایی ترافیک دیگران تبدیل میکنند. خطر این برنامهها را در نوشته آیا پروکسیهای رایگان امناند؟ بررسی کردهایم.
- سرور ایمیل با پیکربندی نادرست. سروری که بدون احراز هویت ایمیل هر کسی را عبور میدهد (رله باز) به دست فرستندگان اسپم میافتد.
- فهرست ارسال نامرتب. کسبوکاری که به فهرستی پاکسازینشده ایمیل میفرستد، به آدرسهای کهنهای هم نامه میدهد که اکنون بهعنوان تله نگه داشته شدهاند.
- آدرس مشترک. اگر افراد زیادی از یک IP عمومی استفاده کنند، رفتار یکی بر همه اثر میگذارد. وایفای همگانی، VPN اشتراکی و CGNAT که در آن اپراتور مشترکان زیادی را پشت یک آدرس جمع میکند در این گروهاند. جزئیات در نوشته CGNAT چیست؟ آمده است.
- کاربر پیشین آدرس. در اینترنت خانگی آدرسها دستبهدست میشوند. آدرسی که امروز به شما دادهاند دیروز از آنِ مشترک دیگری بوده و لیست شاید آن را با رفتار همان روز به یاد داشته باشد: تفاوت IP ثابت و IP پویا.
- همسایههای بد. اگر در بلوک آدرس شما آدرسهای مشکلدار زیادی باشد، برخی لیستها کل بلوک را ثبت میکنند. جزئیات پایینتر، در بخش
/24آمده است. - ثبت بهدلیل سیاست. برخی لیستها یک خطا را ثبت نمیکنند، بلکه یک قاعده را ثبت میکنند. شناختهشدهترین نمونهاش PBL در بخش بعدی است.
هشدار «آدرس IP دستگاه شما در لیست سیاه است» چه معنایی دارد؟
این جمله را یا در صفحه خطای یک برنامه میبینید یا در صفحه نتیجه یک سایت بررسی IP. این دو حالت با هم فرق دارند.
اگر یک سایت بررسی میگوید در لیست هستید، چیزی که میبینید بیشتر وقتها رکورد PBL از Spamhaus است. PBL به تعریف خودِ Spamhaus فهرست بازههای آدرس کاربران نهایی است که نباید ایمیل را مستقیم به سرور گیرنده بفرستند. موضوع این لیست بازههایی است که به مشترکان خانگی و موبایل داده میشود و Spamhaus آشکارا مینویسد که این آدرسها لزوماً «بد» نیستند. اگر در خانه سرور ایمیل ندارید، سطر قرمز در سایت بررسی خرابی نیست، بلکه وضعیت عادی است.
اگر یک برنامه یا سایت با این پیام شما را برمیگرداند، آن سرویس آدرس شما را یا در سوابق خودش یا در یک لیست تهدید که مشترک آن است پیدا کرده است. از بیرون نمیتوانید ببینید کدام لیست. کارها را به این ترتیب انجام دهید:
- اگر VPN یا افزونه پروکسی روشن است، خاموشش کنید. آدرسهای خروجی VPN اشتراکی را افراد زیادی همزمان به کار میبرند و برای همین زیاد وارد لیستها میشوند.
- شبکه دیگری را امتحان کنید. اگر همان برنامه با داده موبایل گوشی باز میشود، مشکل از دستگاه نیست، بلکه از آدرس اتصال خانه شماست.
- مودم را دوباره راهاندازی کنید. در بسیاری از اشتراکهای خانگی با وصل شدن دوباره مودم آدرس دیگری میآید. این کار در همه اپراتورها جواب نمیدهد؛ راهنمای تغییر آدرس IP را ببینید.
- دستگاههای خانه را اسکن کنید. اگر پس از تغییر آدرس همان هشدار برگشت، شاید دستگاهی در شبکه شما ترافیک مشکلدار تولید میکند. رایانهها را با یک نرمافزار امنیتی بهروز اسکن کنید، برنامههای «VPN رایگان» را حذف کنید و گذرواژه مدیریت مودم را عوض کنید.
- به پشتیبانی سرویس بنویسید. تصویر پیام، ساعت آن و آدرس IP خود در همان لحظه را بفرستید. همان سرویسی که مسدودی را گذاشته میتواند آن را بردارد.
- با ارائهدهنده اینترنت خود تماس بگیرید. اگر آدرس عوض نمیشود، ارائهدهنده میتواند آدرس دیگری به شما بدهد.
این هشدار بهتنهایی نشان نمیدهد که دستگاه شما ویروس دارد. شکلهای ویژه هر پلتفرم از پیامهای مشابه را در نوشتههای خطای «VPN یا پروکسی شناسایی شد» و مسدودی IP در اینستاگرام و خطای پروکسی باز گفتهایم.
چرا سایتها بهجای یک IP بلوک /24 را مسدود میکنند؟
آدرسهای IP تکتک واگذار نمیشوند، بلکه بلوکی واگذار میشوند. اندازه بلوکها با نمایش CIDR نوشته میشود که در RFC 4632 تعریف شده است: عدد پس از خط مورب میگوید چند بیت از آغاز آدرس ثابت میماند. در 203.0.113.0/24 نخستین 24 بیت، یعنی سه بخش نخست، ثابت است و بخش پایانی از 0 تا 255 تغییر میکند. این یعنی 256 آدرسِ کنار هم. /16 هم بلوکی با 65536 آدرس را نشان میدهد.
شرکت میزبانی یا ارائهدهنده پروکسی بیشتر وقتها از درون چنین بلوکی آدرسهای پشتسرهم به مشتری میدهد. از نگاه مدیر سایت ماجرا اینگونه است: از آدرس 203.0.113.14 تلاشی برای آزمودن گذرواژه آمد و مسدود شد. پنج دقیقه بعد همان تلاش از 203.0.113.15 و سپس از .16 ادامه یافت. مسدود کردن تکتک آدرسها کاری بیپایان است. احتمال اینکه آدرسهای یک بلوک در دست یک نفر باشند زیاد است و برای همین مدیر کل بلوک را با یک قاعده میبندد.
ابزارها هم برای همین سطح طراحی شدهاند. قاعدههای دسترسی IP در Cloudflare افزون بر تکآدرس، بازههای /24 و /16 را برای IPv4 و یک گام فراتر، کل یک ASN را با یک قاعده میپذیرند. در سمت ایمیل، لیست SBL از Spamhaus افزون بر تکآدرسها بازههای آدرس را هم ثبت میکند. UCEPROTECT این کار را به یک سامانه چندسطحی بسته است: سطح یک تکآدرس را ثبت میکند، اگر از همان تخصیص همچنان اسپم بیاید سطح دو بلوک را دربر میگیرد و سطح سه کل شبکه ارائهدهنده (ASN) را.
این دو پیامد دارد. نخست، ممکن است بی آنکه کاری کرده باشید بهخاطر همسایههایتان مسدود شوید؛ این همان چیزی است که در میزبانی اشتراکی و بلوکهای پرجمعیت پروکسی رخ میدهد. دوم، 50 آدرسی که از یک /24 گرفته شدهاند برای سایتی که در سطح بلوک مسدود میکند 50 بازدیدکننده جدا نیستند، بلکه یک منبعاند. وقتی یکی به چشم بیاید، هر 50 تا با هم میروند. در 50 آدرس از بلوکهای گوناگون، آنچه بر سر یک آدرس میآید بر بقیه اثر ندارد. اینکه همین منطق در IPv6 روی بلوکهای /64 چگونه کار میکند در نوشته پروکسی IPv4 یا IPv6 آمده است. رکورد ASN را که نشان میدهد هر بلوک از آنِ کدام شبکه است، نوشته تفاوت پروکسی ISP و پروکسی مسکونی توضیح میدهد.
چگونه بررسی کنیم که آدرس IP در لیست سیاه هست یا نه؟
آدرسی که باید بررسی شود همان آدرس عمومی است که یک سایت نمایش IP به شما نشان میدهد، نه آدرسی که در رابط مودم با 192.168. آغاز میشود. اگر سرور ایمیل دارید، آدرسی که باید بررسی شود همان است که سرور از آن ارسال میکند.
- صفحه پرسوجوی خودِ لیست. دلیل و راه خروج را هم در همان صفحه میبینید. برای Spamhaus نشانی
check.spamhaus.orgو برای Barracuda و SpamCop فرم پرسوجوی سایت خودشان به کار میرود. - ابزارهای پرسوجوی چندگانه. یک آدرس را همزمان در دهها لیست میجویند، اما رکوردهای سیاستی مانند PBL را هم قرمز نشان میدهند. به شمار نگاه نکنید، ببینید در کدام لیست و به چه دلیلی هستید.
برای مسدودیهای سمت وب چنین درگاه پرسوجویی وجود ندارد.
سطح پیشرفته: پرسوجوی DNSBL از خط فرمان
پرسوجوی DNSBL را از هر رایانهای میتوان انجام داد. RFC 5782 شرط میکند که هر لیست برای 127.0.0.2 یک رکورد آزمایشی داشته باشد؛ نخست با آن ببینید پرسوجو کار میکند، سپس آدرس خودتان را وارونه کنید و بپرسید:
# Test entry: always answers "listed"
nslookup 2.0.0.127.zen.spamhaus.org

# To query 203.0.113.25, write the parts in reverse order
nslookup 25.113.0.203.zen.spamhaus.org

# TXT record to see the reason
nslookup -type=TXT 25.113.0.203.zen.spamhaus.org
پاسخ «Non-existent domain» نشان میدهد آدرس در لیست نیست. بنا بر مستندات Spamhaus، کد 127.0.0.2 رکورد SBL، کد 127.0.0.3 رکورد CSS، کد 127.0.0.4 رکورد XBL و کدهای 127.0.0.10 و 127.0.0.11 رکورد PBL هستند. پاسخی که با 127.255.255. آغاز شود ثبت در لیست نیست، بلکه کد خطاست: 127.255.255.254 یعنی پرسوجو را از راه یک DNS عمومی انجام دادهاید. در این حالت از سرور DNS ارائهدهنده اینترنت خودتان استفاده کنید یا به صفحه پرسوجو بروید.
چگونه از لیست سیاه خارج شویم؟
درخواست خروج گام پایانی کار است. درخواستی که پیش از رفع علت داده شود یا رد میشود یا آدرس در زمانی کوتاه دوباره وارد لیست میشود. ترتیب درست این است:
- بفهمید در کدام لیست هستید و چرا. سطر پیام خطای برگشتی نام لیست را میدهد و صفحه پرسوجوی لیست دلیل را نشان میدهد.
- علت را پیدا و برطرف کنید. دستگاههای شبکه را اسکن کنید، مطمئن شوید سرور ایمیل فقط به کاربران احرازشده خدمت میدهد و گذرواژه حسابهای لورفته را عوض کنید.
- هویت فرستنده را درست کنید. اگر سرور ایمیل دارید، از درستی رکورد DNS معکوس (PTR) و تنظیمات SPF، DKIM و DMARC مطمئن شوید. اینها شما را از لیست بیرون نمیآورند، اما احتمال ورود دوباره را کم میکنند.
- درخواست را از صفحه خودِ لیست بدهید. کوتاه بنویسید چه شده و چه چیزی را درست کردهاید.
- پیگیری کنید. در هفتههای بعد آدرس را دوباره بررسی کنید. اگر رکورد برگردد، علت هنوز سر جایش است.
روند از لیستی به لیست دیگر فرق میکند؛ اطلاعات زیر از صفحه خودِ هر سرویس گرفته شده است:
| لیست | خروج چگونه است؟ |
|---|---|
| Spamhaus XBL | وقتی رفتار مخرب دیگر دیده نشود، رکورد پس از مدتی خودبهخود حذف میشود؛ از صفحه پرسوجو هم میتوان درخواست داد |
| Spamhaus PBL | بیشتر کاربران نیازی به خروج ندارند. اگر واقعاً از آن آدرس سرور ایمیل اداره میشود، از صفحه پرسوجو درخواست داده میشود |
| Spamhaus SBL | درخواست را فقط ارائهدهنده اینترنت یا میزبانیِ مسئول آدرس میتواند بدهد. شما به واحد رسیدگی به سوءاستفاده (abuse) ارائهدهنده خود مینویسید |
| SpamCop | اگر گزارش اسپم تازهای نرسد، آدرس پس از 24 ساعت خودکار از لیست خارج میشود؛ صفحه آشکارا میخواهد برای خروج زودتر نامه ننویسید |
| Barracuda | فرم پر میشود؛ اگر توضیح معتبری باشد، درخواستها معمولاً در 12 ساعت بررسی میشوند |
فهرست مسدودسازی خودِ یک سایت فرم درخواست ندارد؛ در مسدودی ناروا راه همان پشتیبانی آن سایت است.
لیست سیاه برای کاربران پروکسی چه معنایی دارد؟
پروکسی ابزاری نیست که فرستنده ثبتشده در لیست با آن از کنار لیست بگذرد. کسبوکاری که بهخاطر اسپم ثبت شده با عوض کردن آدرس مشکل را حل نمیکند؛ آدرس تازه با همان رفتار وارد همان لیست میشود.
برای خریدار پروکسی، لیست سیاه یک پرسش کیفیت است که باید از فروشنده پرسید. سه چیز را باید دید:
- آیا آدرس اشتراکی است؟ در آدرس اشتراکی رفتار مشتری دیگر میتواند آدرس شما را وارد لیست کند. پیشینه آدرسی که فقط به شما اختصاص یافته را تنها ترافیک خودتان میسازد. آدرسهای پروکسی ISP و پروکسی دیتاسنتر در طول دوره اجاره فقط برای شما کنار گذاشته میشوند. جزئیات این تفاوت: پروکسی اختصاصی واقعاً یعنی چه؟
- آدرسها از کدام بلوکها میآیند؟ اگر آدرسهای زیادی میخرید، بپرسید همه از یک بلوکاند یا از بلوکهای گوناگون.
- آدرس تحویلی را پیش از استفاده بررسی کنید. همان روزی که آدرس را میگیرید، در سایتی که با آن کار خواهید کرد آزمایش کوچکی انجام دهید و آدرس را در لیستهای عمومی بررسی کنید. ترتیب آزمایش در نوشته چگونه پروکسی را آزمایش کنیم و فهرست پرسشهای پیش از خرید در نوشته هنگام خرید پروکسی به چه نکاتی باید توجه کرد؟ آمده است.
در سمت پروکسی آنچه اهمیت دارد لیستهای ایمیل نیست، بلکه سوابق خودِ سایت مقصد و دادههای اعتباری است که به کار میبرد.
آگاهی از لیست سیاه به کار چه کسانی میآید؟
- کسبوکارهایی که سرور ایمیل خودشان را دارند. رسیدن پیشفاکتورها و صورتحسابها به وضعیت آدرس ارسال بستگی دارد.
- تیمهای فناوری اطلاعات و امنیت. دیده شدن آدرس خروجی شرکت در XBL میتواند نشانه زودهنگام آلوده شدن یکی از دستگاههای داخلی باشد: امنیت داده.
- تیمهای حفاظت از برند. هنگام پایش فروشگاههای جعلی و صفحههای فیشینگ از کشورهای گوناگون، آدرس خروجی نباید مسدود باشد: حفاظت از برند.
- تیمهایی که داده عمومی گردآوری میکنند. آدرسهای خزندهای که محدودیت نرخ را رعایت نمیکند وارد لیست سایت مقصد میشود؛ راهحل عوض کردن آدرس نیست، بلکه کم کردن بار است: وب اسکرپینگ بدون مسدود شدن.
خطاهای رایج
- پر کردن فرم پیش از یافتن علت. تا وقتی دستگاه آلوده در شبکه بماند، آدرس دوباره وارد لیست میشود؛ به همین دلیل راهاندازی دوباره مودم هم راهحل ماندگار نیست.
- خرابی دانستنِ هر سطر قرمز در ابزار پرسوجوی چندگانه. در اتصال خانگی رکورد PBL عادی است و
127.255.255.254هم کد خطاست، نه ثبت در لیست. - جستوجوی مسدودی یک سایت در لیست ایمیل. پاک بودن در Spamhaus مسدودیِ ثبتشده در سوابق خودِ یک سایت را توضیح نمیدهد.
- خریدن آدرسهای زیاد از یک بلوک و جدا شمردن آنها. برای سایتی که در سطح بلوک مسدود میکند همه یک منبعاند.
راهنمای انتخاب
| وضعیت شما | چه کنید |
|---|---|
| سایت بررسی آدرس خانه شما را فقط در PBL نشان میدهد | لازم نیست کاری بکنید؛ این یک رکورد سیاستی است |
| یک برنامه یا سایت میگوید «آدرس IP شما در لیست سیاه است» | VPN را خاموش کنید، با داده موبایل امتحان کنید، مودم را دوباره راهاندازی کنید؛ اگر ادامه داشت به پشتیبانی سرویس بنویسید |
| هشدار پس از تغییر آدرس هم برمیگردد | دستگاههای خانه را اسکن کنید، برنامههای مشکوک را حذف کنید، گذرواژه مودم را عوض کنید |
| ایمیلهای شرکت با خطای «blocked using» برمیگردند | لیست را از سطر خطا پیدا کنید، علت را برطرف کنید، سپس از صفحه همان لیست درخواست بدهید |
| آدرس شما در SBL است | به واحد رسیدگی به سوءاستفاده ارائهدهنده میزبانی یا اینترنت خود بنویسید؛ درخواست را آنها میدهند |
| آدرس پروکسی تازهخریده روز نخست مسدود است | آدرس و نتیجه پرسوجو را برای ارائهدهنده بفرستید و تعویض بخواهید |
| میخواهید آدرسهای پروکسی زیادی بخرید | بخواهید آدرسها از بلوکهای گوناگون و فقط برای شما باشند |
پرسشهای متداول
چگونه بفهمم آدرس IP من در لیست سیاه است؟
برای سمت ایمیل کافی است آدرس IP عمومی خود را در صفحه پرسوجوی خودِ لیست یا یکی از ابزارهای پرسوجوی چندگانه وارد کنید. در نتیجه ببینید در کدام لیست و به چه دلیلی هستید. اینکه یک سایت شما را در سوابق خودش ثبت کرده یا نه از بیرون قابل بررسی نیست؛ این را فقط از پیام مسدودی همان سایت میفهمید.
آیا بودن در لیست سیاه مشکل حقوقی است؟
نه. لیستهای سیاه سوابقیاند که سازمانهای خصوصی و سایتها به تصمیم خودشان نگه میدارند و مجازات رسمی نیستند. پیامدشان فنی است: ایمیل شما رد میشود یا یک سایت صفحه را به شما نشان نمیدهد.
آدرس IP چه مدت در لیست سیاه میماند؟
به لیست و علت بستگی دارد. SpamCop اگر گزارش تازهای نرسد پس از 24 ساعت آدرس را خارج میکند. رکوردهای XBL در Spamhaus مدتی پس از پایان رفتار مخرب خودبهخود حذف میشوند. در SBL رکورد میتواند تا زمان درخواست ارائهدهنده بماند. مسدودیهای خودِ سایتها از محدودیت نرخ چنددقیقهای تا قاعده دائمی را دربر میگیرد.
اگر مودم را دوباره راهاندازی کنم از لیست سیاه خارج میشوم؟
از لیست خارج نمیشوید؛ اگر آدرستان عوض شود، پیوند شما با آدرس ثبتشده قطع میشود. در اشتراکهایی که آدرس پویا دارند این کار بیشتر وقتها جواب میدهد. اگر IP ثابت دارید یا اپراتور همان آدرس را برمیگرداند، جواب نمیدهد.
آیا IP ثابت آسانتر وارد لیست سیاه میشود؟
آسانتر نه، اما اگر وارد شود نزد شما میماند. در آدرس پویا مشکل در تغییر بعدی آدرس به کس دیگری میرسد؛ در آدرس ثابت رکورد تا وقتی حلش نکنید با شما میماند. در برابر، پیشینه آدرس ثابت فقط از آنِ شماست و پس از روز نخست احتمال به ارث رسیدن رکورد از کاربر پیشین از میان میرود.
اگر IP پروکسی در لیست سیاه باشد چه کنم؟
ببینید در کدام لیست است. اگر فقط در یک لیست سیاستی ایمیل مانند PBL باشد، بر استفاده وب اثری ندارد. اگر سایتی که با آن کار میکنید آدرس را برمیگرداند یا آدرس در لیست دستگاههای آلوده دیده میشود، نتیجه پرسوجو را برای ارائهدهنده بفرستید و تعویض بخواهید. اگر بهخاطر ترافیک خودتان ثبت شده است، پیش از عوض کردن آدرس نرخ درخواستهایتان را بازبینی کنید.
خلاصه
لیست سیاه IP یک جا نیست، بلکه دهها فهرست مستقل است: در سمت ایمیل لیستهای عمومی که با DNS بررسی میشوند و در سمت وب سوابق مسدودسازی سایتها که از بیرون دیده نمیشوند. آدرسها بیشتر وقتها بدون آگاهی صاحبشان وارد لیست میشوند، بهخاطر یک دستگاه آلوده، یک آدرس مشترک، کاربر پیشین یا همسایههای همان بلوک /24. در ثبت واقعی ترتیب روشن است: لیست و دلیل را بفهمید، علت را برطرف کنید، سپس از صفحه خودِ لیست رایگان درخواست بدهید. در سمت پروکسی، اینکه آدرس فقط برای شما باشد و از بلوکهای گوناگون بیاید نمیگذارد رفتار دیگران به پای شما نوشته شود. گزینهها را در صفحه خدمات پروکسی میبینید.