Şirket adresinizden gönderdiğiniz teklif e-postası müşteriye ulaşmıyor, geri dönen hata iletisinde "blocked using" diye başlayan bir satır var. Ya da evde televizyon uygulamasını açıyorsunuz, karşınıza "cihazınızın IP adresi kara listede" yazısı çıkıyor. İkisinin arkasında aynı mekanizma durur: IP adresiniz, birilerinin tuttuğu bir listede yer alıyor.
Bu yazıda IP kara listenin ne olduğunu, bir adresin listeye neden düştüğünü ve listelerin nasıl çalıştığını anlatıyoruz. E-posta kara listeleri ile sitelerin kendi engel listeleri arasındaki farkı, sitelerin neden tek adres yerine bütün /24 bloğunu engellediğini, adresin nasıl sorgulandığını ve çıkış başvurusunun sırasını ele alıyoruz.
IP kara liste nedir?
IP kara liste (İngilizce "blacklist", yeni adıyla "blocklist"), istenmeyen trafik gönderdiği görülen IP adreslerinin toplandığı bir veri tabanıdır. Listeyi tutan taraf bir spam karşıtı kuruluş, bir güvenlik firması, bir e-posta sağlayıcısı ya da yalnızca tek bir sitenin kendi güvenlik duvarı olabilir. Listenin kendisi kimseyi engellemez. Engelleme kararını, o listeye danışan posta sunucusu ya da site verir.
Ortada merkezi bir "internet kara listesi" yoktur. Onlarca bağımsız liste vardır, her birinin listeye alma ölçütü, tuttuğu süre ve çıkış yolu farklıdır. Bir listede görünen adres bir diğerinde temiz çıkabilir.
Kara listeyle sık karıştırılan iki kavram var. IP itibarı, bir adresin geçmiş davranışına göre oluşan genel güven düzeyidir; kara liste bunun "evet ya da hayır" diye okunan en sert biçimidir. Risk puanı (fraud score) ise aynı bilgiyi bir sayıya çevirir ve IP Fraud Score Nedir? yazımızın konusudur.
Kara liste nasıl çalışır?
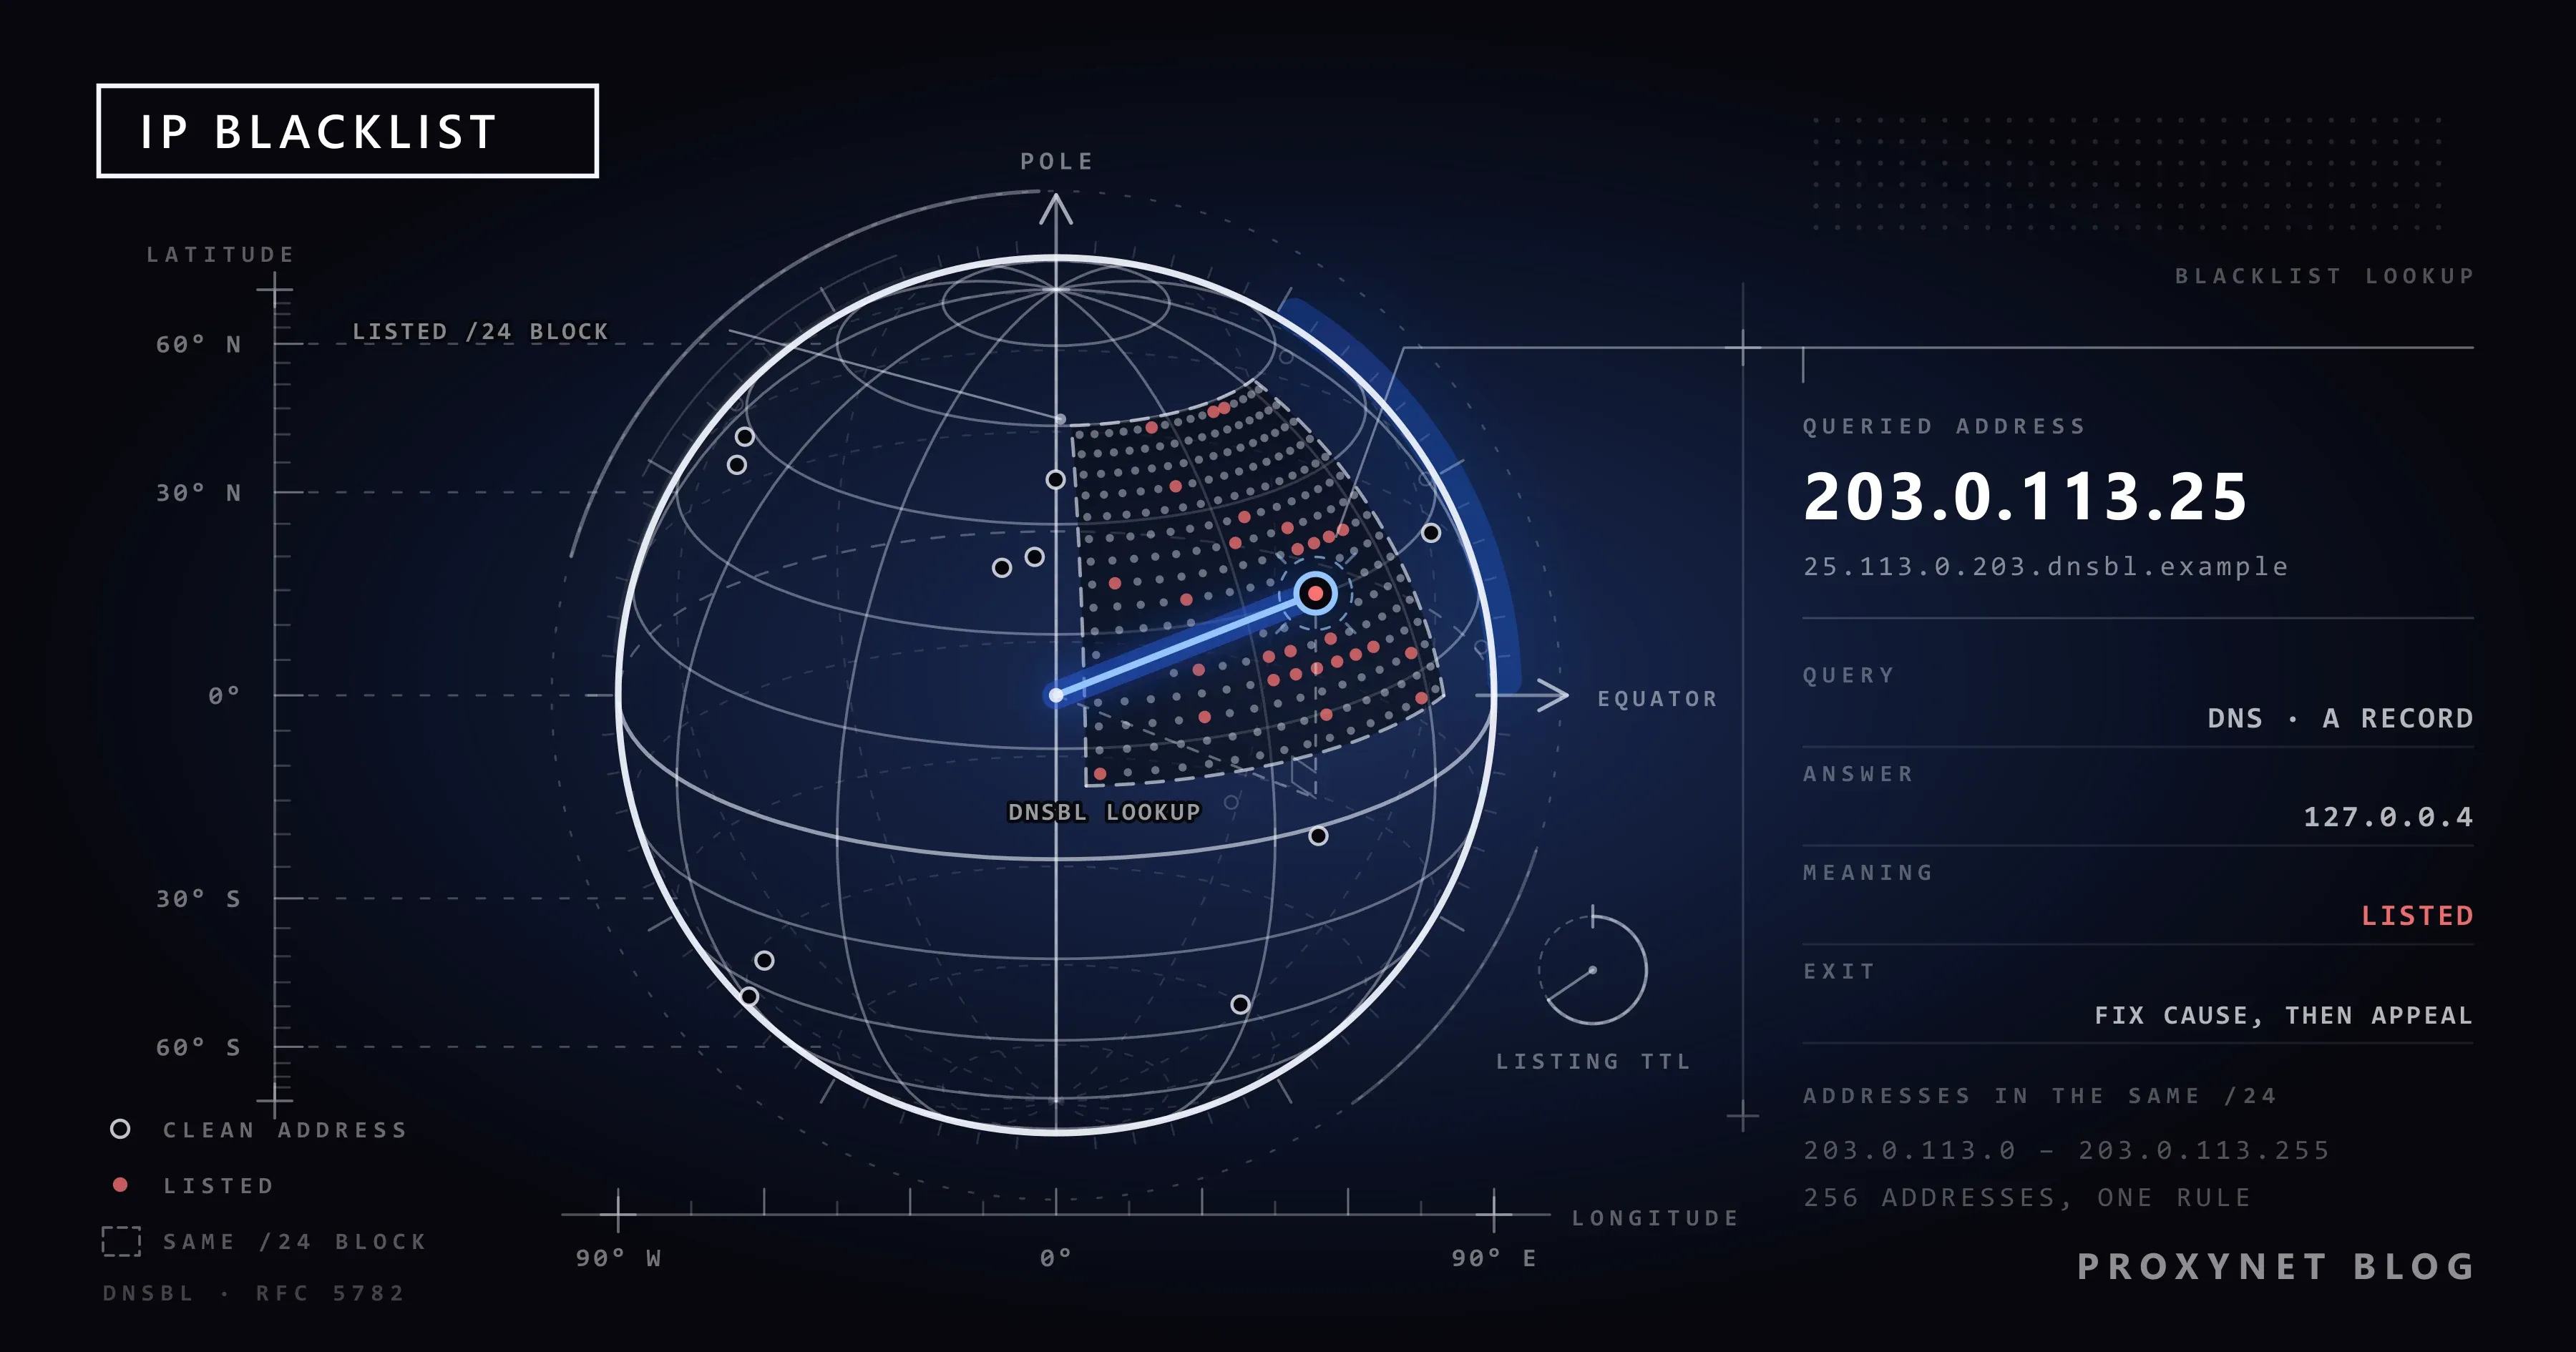
En yaygın ve en eski biçim, e-posta dünyasının kullandığı DNS tabanlı kara listedir (DNSBL). Çalışma biçimi RFC 5782 belgesinde tarif edilir. Posta sunucusu bir web servisine bağlanmaz, DNS'e bir soru sorar.
- Bağlantı gelir. Alıcı posta sunucusu, kendisine bağlanan sunucunun IP adresini görür: örneğin
192.0.2.99. - Adres ters çevrilir. Sunucu adresin dört parçasını tersten dizer ve sonuna listenin alan adını ekler:
99.2.0.192.liste.example. - DNS sorgusu yapılır. Bu ad için bir A kaydı sorulur. Adres listede değilse "böyle bir ad yok" cevabı döner ve e-posta normal yoluna devam eder.
- Listedeyse bir kod döner. Cevap
127.0.0.2gibi,127.0.0.0/8aralığından bir adrestir. Bu gerçek bir adres değil, "listede" anlamına gelen bir işarettir; bazı listeler farklı kodlarla alt listeyi de bildirir. - Gerekçe okunur. Aynı ad için TXT kaydı sorulursa gerekçe ya da ayrıntı sayfasının bağlantısı döner. Geri dönen hata e-postasındaki açıklama satırı çoğu zaman bu metindir.
- Sunucu karar verir. Alıcı sunucu e-postayı reddedebilir, spam klasörüne atabilir ya da yalnızca spam puanını yükseltebilir.
Web tarafında site ya da önündeki güvenlik katmanı, isteğin kaynak IP'sini kendi engel kurallarıyla ve abone olduğu tehdit listeleriyle karşılaştırır. Eşleşme varsa sayfa yerine bir engel ekranı, bir doğrulama kutusu ya da 403 cevabı gösterir. Bu liste çoğu zaman dışarıdan görülemez.
E-posta kara listesi ile sitelerin engel listesi arasındaki fark nedir?
E-posta listeleri "bu adresten gelen postayı kabul edeyim mi" diye sorar; web tarafı "bu ziyaretçiye sayfayı göstereyim mi" diye.
| E-posta kara listeleri (DNSBL) | Sitelerin ve güvenlik servislerinin engel listeleri | |
|---|---|---|
| Kim tutar? | Spam karşıtı kuruluşlar, e-posta güvenlik firmaları | Sitenin kendisi, CDN ve güvenlik duvarı servisleri, tehdit istihbaratı sağlayıcıları |
| Neye bakar? | Spam, spam tuzağına düşen gönderim, ele geçirilmiş cihaz | Saldırı denemesi, parola deneme, aşırı istek, otomatik trafik |
| Herkese açık mı? | Evet, DNS ile ya da listenin sorgu sayfasından sorgulanır | Çoğunlukla hayır; yalnız site yöneticisi görür |
| Kimi etkiler? | Kendi posta sunucusunu işleten işletmeleri | O siteye giren herkesi, ev kullanıcısı dahil |
| Sonuç | E-posta reddedilir ya da spam'e düşer | Engel sayfası, doğrulama ekranı, 403 ya da 429 |
| Çıkış yolu | Listenin kendi başvuru sayfası ya da otomatik süre dolumu | Sitenin destek kanalı; geçici engeller süre dolunca kendiliğinden kalkar |
E-posta için Gmail ya da Outlook gibi bir servis kullanan ev kullanıcısını e-posta kara listeleri neredeyse hiç ilgilendirmez: postayı onun adresi değil, servisin sunucuları gönderir.
IP adresi neden kara listeye düşer?
Listeler niyeti değil trafiği görür. Sık görülen nedenler şunlar:
- Ele geçirilmiş cihaz. Ağdaki bir cihazdaki zararlı yazılım arka planda spam gönderir ya da başka sistemlere saldırır. Spamhaus'un bu cihazları tutan XBL listesi, nedenler arasında farkında olmadan indirilen zararlı yazılımı, güvenlik açığı olan cihazları ve cihazı başkaları adına trafik taşıyan bir aracıya çeviren "ücretsiz VPN" türü uygulamaları sayar. Bu uygulamaların riski: Ücretsiz Proxy ve Web Proxy Siteleri Güvenli mi?
- Yanlış ayarlanmış posta sunucusu. Kimlik doğrulaması istemeden herkesin postasını ileten bir sunucu (açık röle) spam göndericilerin eline geçer.
- Dağınık gönderim listesi. Yıllardır temizlenmemiş bir listeye gönderim yapan işletme, tuzak olarak bekletilen eski adreslere de posta atar.
- Paylaşılan adres. Aynı genel IP'yi çok sayıda kişi kullanıyorsa içlerinden birinin davranışı hepsini etkiler. Ortak Wi-Fi, paylaşımlı VPN ve operatörün birçok aboneyi tek adresin arkasında topladığı CGNAT bu gruba girer. Ayrıntısı CGNAT Nedir? yazımızda.
- Adresin önceki kullanıcısı. Ev internetinde adresler el değiştirir. Bugün size verilen adres dün başka bir abonedeydi ve liste onu o günkü davranışıyla hatırlıyor olabilir: Statik IP ve Dinamik IP Farkı.
- Kötü komşular. Adresinizin bulunduğu blokta çok sayıda sorunlu adres varsa bazı listeler bloğun tamamını listeler. Ayrıntısı aşağıda, /24 başlığında.
- Politika gereği listelenme. Bazı listeler bir kusuru değil, bir kuralı kaydeder. En bilinen örneği bir sonraki bölümdeki PBL'dir.
"Cihazınızın IP adresi kara listede" uyarısı ne anlama gelir?
Bu cümleyi ya bir uygulamanın hata ekranında ya da bir IP sorgulama sitesinin sonuç sayfasında görürsünüz. İki durum birbirinden farklıdır.
Bir sorgulama sitesi "listedesiniz" diyorsa gördüğünüz şey çoğu zaman Spamhaus PBL kaydıdır. PBL, Spamhaus'un kendi tanımıyla, e-postayı alıcının sunucusuna doğrudan göndermemesi gereken son kullanıcı adres aralıklarının listesidir. Ev ve mobil abonelere dağıtılan adres aralıkları bu listenin konusudur ve Spamhaus bu adreslerin "kötü" olmak zorunda olmadığını açıkça yazar. Evden posta sunucusu işletmiyorsanız sorgu sitesindeki kırmızı satır bir arıza değil, olağan durumdur.
Bir uygulama ya da site sizi bu mesajla geri çeviriyorsa o servis ya kendi kaydında ya da abone olduğu bir tehdit listesinde adresinizi bulmuştur. Hangi liste olduğunu dışarıdan göremezsiniz. Yapılacaklar sırasıyla şöyle:
- Açıksa VPN'i ve proxy eklentisini kapatın. Paylaşımlı VPN çıkış adreslerini aynı anda çok kişi kullanır, bu yüzden listelere sık girerler.
- Farklı bir ağ deneyin. Telefonun mobil verisiyle aynı uygulama açılıyorsa sorun cihazda değil, ev bağlantınızın adresindedir.
- Modemi yeniden başlatın. Birçok ev aboneliğinde modem yeniden bağlandığında farklı bir adres gelir. Her operatörde işe yaramaz: IP Adresi Nasıl Değiştirilir?
- Evdeki cihazları tarayın. Adres değiştikten sonra aynı uyarı geri geliyorsa ağınızdaki bir cihaz sorunlu trafik üretiyor olabilir. Bilgisayarları güncel bir güvenlik yazılımıyla tarayın, "ücretsiz VPN" uygulamalarını kaldırın, modemin yönetim parolasını değiştirin.
- Servisin desteğine yazın. Mesajın ekran görüntüsünü, saatini ve o andaki IP adresinizi iletin. Engeli koyan da kaldırabilecek olan da o servistir.
- İnternet sağlayıcınızı arayın. Adres değişmiyorsa sağlayıcınız size başka bir adres atayabilir.
Bu uyarı kendi başına cihazınızda virüs olduğunu göstermez. Benzer mesajların platforma özgü biçimlerini VPN veya Proxy Algılandı Hatası Nedir? ve Instagram IP Banı ve Açık Proxy Hatası yazılarında anlattık.
Siteler neden tek IP yerine /24 bloğunu engeller?
IP adresleri tek tek değil, bloklar halinde dağıtılır. Blokların boyutu RFC 4632 ile tanımlanan CIDR gösterimiyle yazılır: eğik çizgiden sonraki sayı, adresin baştan kaç bitinin sabit kaldığını söyler. 203.0.113.0/24 yazımında ilk 24 bit, yani ilk üç parça sabittir; son parça 0 ile 255 arasında değişir. Bu da yan yana duran 256 adres demektir. /16 ise 65.536 adreslik bir bloğu anlatır.
Bir barındırma şirketi ya da proxy sağlayıcısı müşterisine çoğu zaman bu tür bir bloğun içinden ardışık adresler verir. Site yöneticisinin gözünden durum şöyle görünür: 203.0.113.14 adresinden parola denemesi geldi, engellendi. Beş dakika sonra aynı deneme 203.0.113.15 adresinden, ardından .16 adresinden sürdü. Adresleri tek tek engellemek sonu gelmeyen bir iştir. Aynı bloktaki adreslerin aynı kişinin elinde olma ihtimali yüksektir, bu yüzden yönetici bloğun tamamını tek kuralla kapatır.
Araçlar da bu düzeye göre tasarlanmıştır. Cloudflare'in IP erişim kuralları tek adresin yanında IPv4 için /24 ve /16 aralıklarını, bir adım ötesinde de bütün bir ASN'yi tek kuralla engellemeye izin verir. E-posta tarafında Spamhaus SBL tek adreslerin yanında adres aralıklarını da listeler. UCEPROTECT bunu kademeli bir sisteme bağlamıştır: birinci seviye tek adresi listeler, aynı tahsisten spam gelmeye devam ederse ikinci seviye bloğu, üçüncü seviye sağlayıcının bütün ağını (ASN) kapsar.
Bunun iki sonucu var. Birincisi, hiçbir şey yapmadığınız halde komşularınız yüzünden engellenebilirsiniz; paylaşımlı barındırmada ve kalabalık proxy bloklarında yaşanan durum budur. İkincisi, aynı /24 içinden alınmış 50 adres, blok düzeyinde engelleyen bir site için 50 ayrı ziyaretçi değil tek bir kaynaktır. Biri dikkat çektiğinde 50'si birlikte gider. Farklı bloklardan alınmış 50 adreste bir adresin başına gelen diğerlerini etkilemez. IPv6'da aynı mantığın /64 blokları üzerinden nasıl işlediğini IPv4 ve IPv6 Proxy Farkı yazısında bulabilirsiniz. Blokların hangi ağa ait olduğunu gösteren ASN kaydını ISP Proxy ve Residential Proxy Farkı yazımız açıklıyor.
IP adresinin kara listede olup olmadığı nasıl sorgulanır?
Sorgulanacak adres, bir IP gösterme sitesinde gördüğünüz genel adrestir; modemin arayüzünde yazan 192.168. ile başlayan adres değildir. Posta sunucusu işletiyorsanız sorgulanacak adres sunucunun gönderim yaptığı adrestir.
- Listenin kendi sorgu sayfası. Gerekçeyi ve çıkış yolunu da aynı sayfada görürsünüz. Spamhaus için
check.spamhaus.org, Barracuda ve SpamCop için kendi sitelerindeki sorgu formu kullanılır. - Çoklu sorgu araçları. Tek adresi onlarca listede aynı anda arar, ama PBL gibi politika kayıtlarını da kırmızıyla gösterir. Sayıya değil, hangi listede ve hangi gerekçeyle yer aldığınıza bakın.
Web tarafındaki engeller için böyle bir sorgu kapısı yoktur.
İleri seviye: komut satırından DNSBL sorgusu
DNSBL sorgusu herhangi bir bilgisayardan yapılabilir. RFC 5782, her listenin 127.0.0.2 için bir deneme kaydı tutmasını şart koşar; önce bununla sorgunun çalıştığını görün, sonra kendi adresinizi ters çevirerek sorun:
# Deneme kaydı: her zaman "listede" cevabı döner
nslookup 2.0.0.127.zen.spamhaus.org

# 203.0.113.25 adresini sorgulamak için parçalar ters dizilir
nslookup 25.113.0.203.zen.spamhaus.org

# Gerekçeyi görmek için TXT kaydı
nslookup -type=TXT 25.113.0.203.zen.spamhaus.org
"Non-existent domain" cevabı adresin listede olmadığını gösterir. Spamhaus'un belgelerine göre 127.0.0.2 SBL, 127.0.0.3 CSS, 127.0.0.4 XBL, 127.0.0.10 ve 127.0.0.11 PBL kaydıdır. 127.255.255. ile başlayan bir cevap listelenme değil hata kodudur: 127.255.255.254, sorguyu herkese açık bir DNS çözümleyicisi üzerinden yaptığınız anlamına gelir. Bu durumda internet sağlayıcınızın kendi DNS sunucusunu kullanın ya da sorgu sayfasına geçin.
Kara listeden nasıl çıkılır?
Çıkış başvurusu işin son adımıdır. Neden ortadan kalkmadan yapılan başvuru ya reddedilir ya da adres kısa süre içinde yeniden listeye girer. Doğru sıra şöyle:
- Hangi listede olduğunuzu ve gerekçeyi öğrenin. Geri dönen hata e-postasındaki satır listenin adını verir, listenin sorgu sayfası gerekçeyi gösterir.
- Nedeni bulun ve giderin. Ağdaki cihazları tarayın, posta sunucusunun yalnız kimliği doğrulanmış kullanıcılara hizmet verdiğini kontrol edin, ele geçirilmiş hesapların parolalarını değiştirin.
- Gönderen kimliğini düzeltin. Posta sunucusu işletiyorsanız ters DNS (PTR) kaydının, SPF, DKIM ve DMARC ayarlarının doğru olduğundan emin olun. Bunlar listeden çıkarmaz, ama yeniden listeye girme ihtimalini düşürür.
- Başvuruyu listenin kendi sayfasından yapın. Ne olduğunu ve neyi düzelttiğinizi kısaca yazın.
- İzleyin. Sonraki haftalarda adresi yeniden sorgulayın. Kayıt geri geliyorsa neden hâlâ yerindedir.
Süreç listeden listeye değişir; aşağıdaki bilgiler her servisin kendi sayfasından alınmıştır:
| Liste | Çıkış nasıl olur? |
|---|---|
| Spamhaus XBL | Zararlı davranış artık görülmediğinde kayıt bir süre sonra kendiliğinden düşer; sorgu sayfasından da başvurulabilir |
| Spamhaus PBL | Çoğu kullanıcının çıkması gerekmez. O adresten gerçekten posta sunucusu işletiliyorsa sorgu sayfasından başvurulur |
| Spamhaus SBL | Başvuruyu yalnız adresten sorumlu internet ya da barındırma sağlayıcısı yapabilir. Siz sağlayıcınızın kötüye kullanım (abuse) birimine yazarsınız |
| SpamCop | Yeni spam bildirimi gelmezse adres 24 saat sonra otomatik olarak listeden çıkar; erken çıkış için yazmayın diye özellikle belirtir |
| Barracuda | Form doldurulur; geçerli bir açıklama varsa başvurular genellikle 12 saat içinde incelenir |
Bir sitenin kendi engel listesi için başvuru formu yoktur; haksız engelde yol o sitenin destek kanalıdır.
Proxy kullananlar için kara liste ne anlama gelir?
Proxy, listeye girmiş bir göndericinin listeyi dolanma aracı değildir. Spam nedeniyle listelenen bir işletme adres değiştirerek sorunu çözemez; yeni adres aynı davranışla aynı listeye girer.
Proxy satın alan biri için kara liste, satıcıya sorulacak bir kalite sorusudur. Bakılacak üç şey var:
- Adres paylaşılıyor mu? Paylaşımlı adreste başka bir müşterinin davranışı sizin adresinizi listeye sokabilir. Yalnız size tahsis edilen adresin sicilini yalnız sizin trafiğiniz belirler. ISP Proxy ve Datacenter Proxy adresleri kiralama süresi boyunca yalnızca size ayrılır. Ayrımın ayrıntısı: Private Proxy Nedir?
- Adresler hangi bloklardan geliyor? Çok sayıda adres alıyorsanız hepsinin tek bloktan mı yoksa farklı bloklardan mı geldiğini sorun.
- Teslim edilen adresi kullanmadan önce kontrol edin. Adresi aldığınız gün, çalışacağınız sitede küçük bir deneme yapın ve adresi herkese açık listelerde sorgulayın. Test sırası Proxy Nasıl Test Edilir? yazısında, satın alma öncesi soru listesi Proxy Satın Alırken Nelere Dikkat Edilmeli? yazısında.
Proxy tarafında önemli olan e-posta listeleri değil, hedef sitenin kendi kaydı ve kullandığı itibar verisidir.
Kara liste bilgisi kimlerin işine yarar?
- Kendi posta sunucusunu işleten işletmeler. Teklif ve fatura e-postalarının ulaşması gönderim adresinin durumuna bağlıdır.
- BT ve güvenlik ekipleri. Şirket çıkış adresinin XBL'de görünmesi, içerideki bir cihazın ele geçirildiğinin erken işareti olabilir: veri güvenliği.
- Marka koruma ekipleri. Sahte mağazaları ve oltalama sayfalarını farklı ülkelerden izlerken çıkış adresinin engelli olmaması gerekir: marka koruma.
- Herkese açık veri toplayan ekipler. Hız sınırına uymayan bir tarayıcının adresleri hedef sitenin listesine girer; çözüm adres değiştirmek değil, yükü azaltmaktır: Web Scraping'de Engellenmeden Veri Toplama Yöntemleri.
Sık yapılan hatalar
- Nedeni bulmadan form doldurmak. Virüslü cihaz ağda durdukça adres yeniden listeye girer; modemi yeniden başlatmak da aynı nedenle kalıcı çözüm değildir.
- Çoklu sorgu aracındaki her kırmızı satırı arıza saymak. Ev bağlantısında PBL kaydı olağandır,
127.255.255.254ise listelenme değil hata kodudur. - Sitenin engelini e-posta listesinde aramak. Spamhaus'ta temiz çıkmanız bir sitenin kendi kaydındaki engeli açıklamaz.
- Tek bloktan çok sayıda adres alıp ayrı kaynak saymak. Blok düzeyinde engelleyen bir site için hepsi tek kaynaktır.
Karar rehberi
| Durumunuz | Ne yapın |
|---|---|
| Sorgu sitesi ev adresinizi yalnız PBL'de gösteriyor | Bir şey yapmanız gerekmez; bu bir politika kaydıdır |
| Bir uygulama ya da site "IP adresiniz kara listede" diyor | VPN'i kapatın, mobil veriyle deneyin, modemi yeniden başlatın; sürerse servisin desteğine yazın |
| Uyarı adres değiştikten sonra da geri geliyor | Evdeki cihazları tarayın, şüpheli uygulamaları kaldırın, modem parolasını değiştirin |
| Şirket e-postaları "blocked using" hatasıyla dönüyor | Hata satırındaki listeyi bulun, nedeni giderin, sonra o listenin sayfasından başvurun |
| Adresiniz SBL'de | Barındırma ya da internet sağlayıcınızın kötüye kullanım birimine yazın; başvuruyu onlar yapar |
| Yeni aldığınız proxy adresi ilk gün engelli çıktı | Adresi ve sorgu sonucunu sağlayıcıya iletip değişim isteyin |
| Çok sayıda proxy adresi alacaksınız | Adreslerin farklı bloklardan verilmesini ve yalnız size ayrılmasını isteyin |
Sıkça sorulan sorular
IP adresim kara listede mi, nasıl anlarım?
E-posta tarafı için listenin kendi sorgu sayfasına ya da çoklu sorgu araçlarından birine genel IP adresinizi yazmanız yeterlidir. Sonuçta hangi listede ve hangi gerekçeyle yer aldığınıza bakın. Bir sitenin sizi kendi kaydına alıp almadığını dışarıdan sorgulayamazsınız; bunu yalnız o sitenin gösterdiği engel mesajından anlarsınız.
Kara listede olmak yasal bir sorun mu?
Hayır. Kara listeler özel kuruluşların ve sitelerin kendi kararlarıyla tuttuğu kayıtlardır, resmî bir yaptırım değildir. Sonucu teknik düzeydedir: e-postanız reddedilir ya da bir site size sayfa göstermez.
IP adresi kara listede ne kadar kalır?
Listeye ve nedene göre değişir. SpamCop yeni bildirim gelmezse 24 saat sonra adresi çıkarır. Spamhaus XBL kayıtları zararlı davranış durduktan bir süre sonra kendiliğinden düşer. SBL'de kayıt, sağlayıcı başvurana kadar kalabilir. Sitelerin kendi engelleri birkaç dakikalık hız sınırından kalıcı kurala kadar uzanır.
Modemi yeniden başlatınca kara listeden çıkar mıyım?
Listeden çıkmazsınız; adresiniz değişirse listedeki adresle bağınız kesilir. Dinamik adres kullanan aboneliklerde bu çoğu zaman işe yarar. Statik IP'niz varsa ya da operatör aynı adresi geri veriyorsa işe yaramaz.
Statik IP kara listeye daha mı kolay düşer?
Daha kolay düşmez, ama düştüğünde sizde kalır. Dinamik adreste sorun bir sonraki adres değişiminde başkasına geçer; statik adreste kayıt siz çözene kadar sizinle yaşar. Buna karşılık statik adresin geçmişi yalnız size aittir, önceki kullanıcıdan miras kalan kayıt ihtimali ilk günden sonra ortadan kalkar.
Proxy IP'si kara listedeyse ne yapmalıyım?
Hangi listede olduğuna bakın. Yalnız PBL gibi bir e-posta politika listesindeyse web kullanımını etkilemez. Çalışacağınız site adresi geri çeviriyorsa ya da adres ele geçirilmiş cihaz listelerinde görünüyorsa sorgu sonucunu sağlayıcınıza iletip değişim isteyin. Kendi trafiğiniz nedeniyle listelendiyse adres değiştirmeden önce istek hızını gözden geçirin.
Özet
IP kara liste tek bir yer değil, birbirinden bağımsız onlarca kayıttır: e-posta tarafında DNS ile sorgulanan açık listeler, web tarafında sitelerin dışarıya kapalı engel kayıtları. Adresler çoğu zaman sahibinin bilgisi dışında, ele geçirilmiş bir cihaz, paylaşılan bir adres, önceki kullanıcı ya da aynı /24 bloğundaki komşular yüzünden listeye girer. Gerçek bir listelenmede sıra bellidir: listeyi ve gerekçeyi öğrenin, nedeni giderin, sonra listenin kendi sayfasından ücretsiz başvurun. Proxy tarafında adresin yalnız size ayrılması ve farklı bloklardan gelmesi, başkasının davranışının size yansımasını önler. Seçenekleri proxy hizmetlerimiz sayfasında bulabilirsiniz.