Yeni aldığınız proxy adresini bir IP sorgulama sitesine yazıyorsunuz, karşınıza kırmızı bir gösterge çıkıyor: "Fraud Score: 64, High Risk". Aynı adresi ikinci bir servise yazıyorsunuz, bu kez puan 0. Bir başka gün kendi ev adresinize bakıyorsunuz ve hiçbir şey yapmadığınız halde "orta risk" yazdığını görüyorsunuz. Bu sayının tam olarak neyi ölçtüğünü sonuç ekranı söylemiyor.
Bu yazıda IP fraud score'un ne olduğunu, hangi verilerden üretildiğini ve neden kişiyi değil adresi ölçtüğünü anlatıyoruz. Scamalytics, IPQualityScore (IPQS), MaxMind minFraud ve AbuseIPDB'nin ölçeklerini kendi belgelerinden aktarıyor, Scamalytics ve IPQS sonuç ekranlarını satır satır okuyoruz. Son bölümlerde proxy adresinizi kullanmadan önce nasıl kontrol edeceğinizi ve puan yüksek çıkarsa hangi sırayla ilerleyeceğinizi bulacaksınız.
IP fraud score nedir?
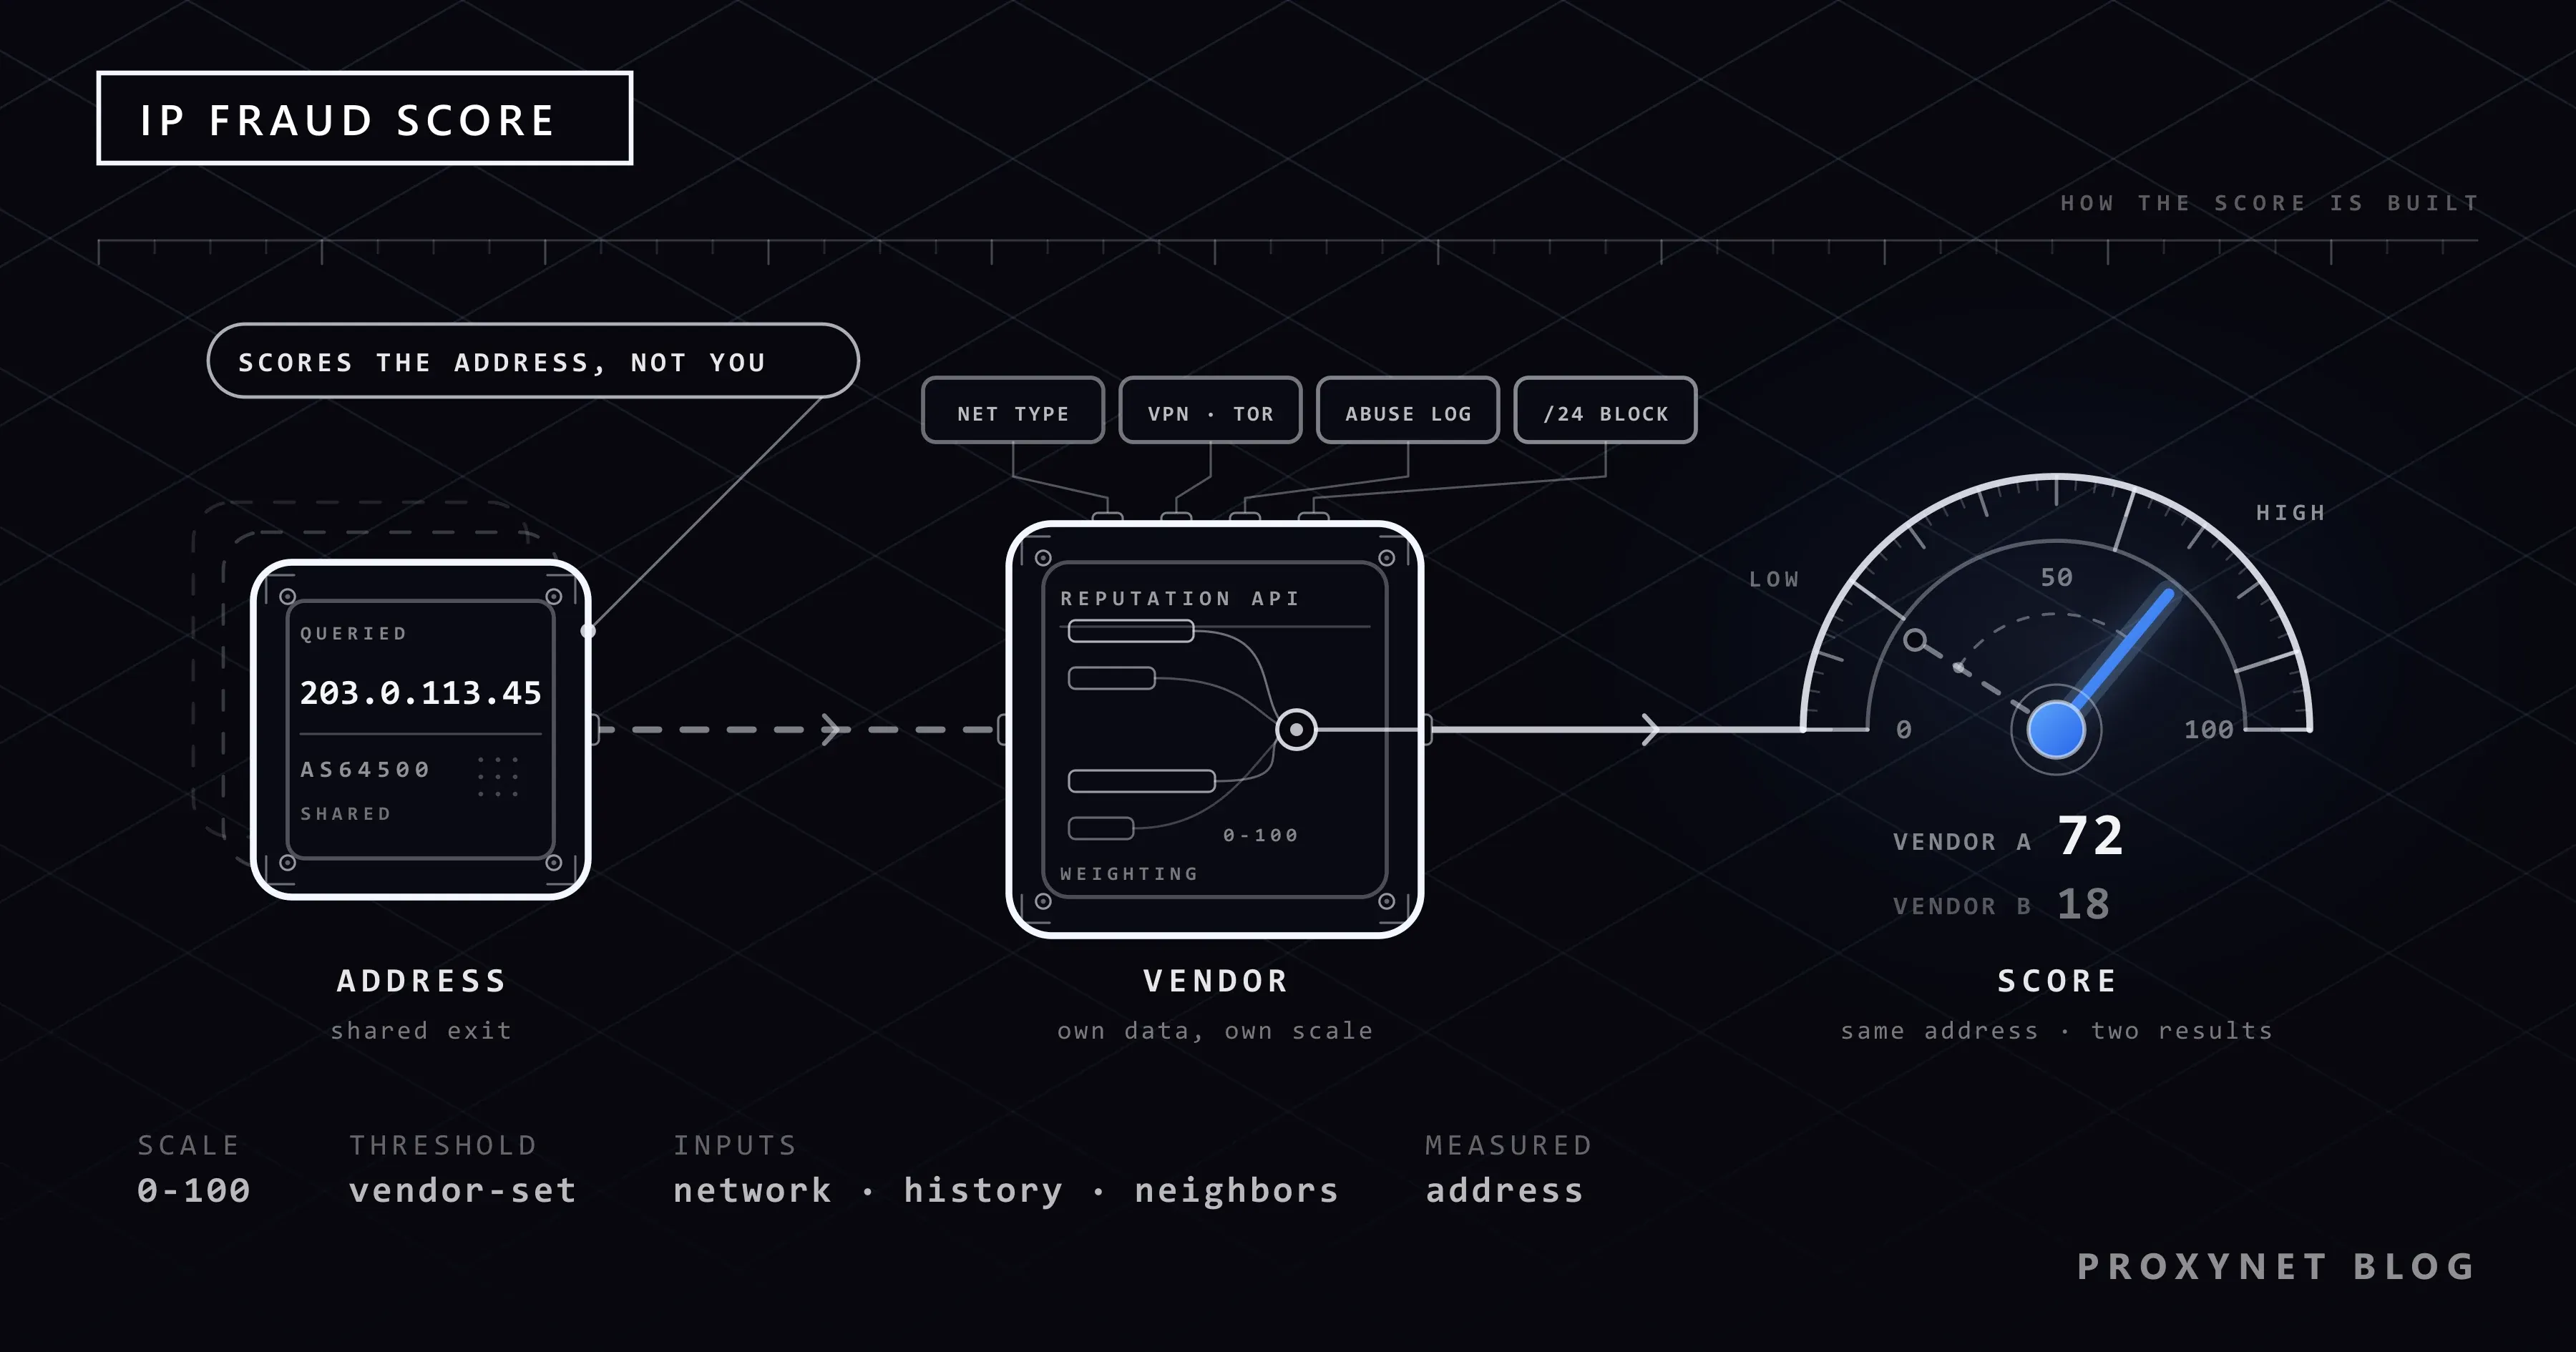
IP fraud score, bir IP istihbarat servisinin tek bir adres için hesapladığı risk değeridir. Türkçede "IP risk puanı", "IP itibar puanı" ya da "IP spam skoru" diye de aranır. Puanı kullananlar çoğunlukla ödeme alan ya da üyelik açan sitelerdir: site ödeme adımında ya da kayıt formunda bağlantının geldiği adresi servise sorar ve dönen sayıya göre davranır. Düşük puanda işlem geçer, orta puanda SMS doğrulaması ya da CAPTCHA çıkar, yüksek puanda işlem reddedilir ya da elle incelemeye düşer.
Puan kara listeyle sık karıştırılır. Kara liste "bu adres listede mi" sorusuna evet ya da hayır diye cevap verir. Fraud score ise kara liste kayıtları dahil benzer bilgileri tek bir dereceli sayıda toplar. Listelerin nasıl çalıştığını ve çıkış başvurusunun sırasını IP Kara Liste Nedir? yazımızda anlattık; bu yazı puanın kendisine odaklanıyor.
Fraud score resmî bir kayıt değildir; özel şirketlerin kendi gözlemlerine dayanarak ürettiği bir tahmindir. Scamalytics bunu her sonuç sayfasının altına yazar: şirket internetin tamamını görmediğini, sayfadaki ifadelerin elindeki sınırlı bilgiye dayanan bir görüş olduğunu belirtir.
IP risk puanı nasıl hesaplanır?
Servislerin formülleri kapalıdır, ama belgelerinde hangi tür veriyi kullandıklarını anlatırlar. Akış kabaca şu adımlardan oluşur:
- Geri bildirim toplanır. Servisin müşterisi olan siteler, doğrulanmış kötüye kullanım olaylarını servise bildirir. IPQS belgesinde ters ibraz (chargeback), hesap ele geçirme, sahte kayıt ve bot saldırısı sayılır. Scamalytics de puanını doğrulanmış dolandırıcılığı bildiren bir site ağına dayandırır.
- Adresin kimliği çıkarılır. Adresin hangi ağa (ASN) ve kuruluşa ait olduğuna, bağlantı türünün ev, mobil, kurumsal ya da veri merkezi diye etiketlendiğine bakılır. ASN kaydını ve bu etiketlerin nasıl üretildiğini ISP Proxy ve Residential Proxy Farkı yazısında anlattık.
- Anonimleştirici işaretleri aranır. Adres bilinen bir VPN servisinin çıkışı mı, Tor çıkış düğümü mü, herkese açık proxy listelerinde ya da bir residential proxy ağında görülmüş mü? Her biri ayrı bir evet-hayır alanıdır.
- Komşulara bakılır. Scamalytics, topladığı bilgiyi adresin çevresine de uyguladığını belirtir: aynı alt ağdaki, aynı ASN'deki ve aynı barındırma bloğundaki adresler. Kötü niyetli olduğu bilinen adreslerin yakınındaki bir adres, kendisi hiç bildirilmemiş olsa bile yüksek puan alabilir.
- Dış listeler eklenir. Spamhaus ve Firehol gibi açık kaynak listelerde kayıt olup olmadığı sonuca işlenir.
- Hepsi tek sayıya indirgenir. Servis bu girdileri ağırlıklandırıp tek bir puan üretir. Puanı nasıl kullanacağına site karar verir; eşik sitenin kendi tercihidir.
Aynı puanla bir sitede sorunsuz işlem yapıp bir diğerinde ek doğrulamaya takılmanızın nedeni altıncı adımdır. Siteler IP puanının yanında başka sinyallere de bakar; bu katmanları Bot Tespiti Nasıl Çalışır? yazısında bulabilirsiniz.
Puan neden kişiyi değil adresi ölçer?
Servis sizi tanımaz. Elindeki veri, o adresten daha önce gelen trafiğin nasıl davrandığıdır. Adres ile kişi arasındaki bağ ise sanıldığından gevşektir.
Ev internetinde adresler el değiştirir. Bugün size verilen adres geçen hafta başka bir abonedeydi ve puan o günlerin izini taşıyor olabilir. Mobil hatlarda ve bazı ev aboneliklerinde operatör çok sayıda aboneyi aynı anda tek bir genel adresin arkasında toplar. Türkiye'de sık karşılaşılan bu durumda içlerinden birinin davranışı, o adresi paylaşan herkesin puanına yansır. Hiçbir şey yapmadığınız halde ev adresinizin orta ya da yüksek risk göstermesinin en olağan açıklaması budur. Mekanizmanın ayrıntısı CGNAT Nedir? yazısında, adreslerin neden değiştiği Statik IP ve Dinamik IP Farkı yazısında.
Servisler de bu gevşekliğin farkındadır. IPQS, aynı anda birden fazla kullanıcının bulunma ihtimali yüksek adresleri (mobil ağlar, şirket çıkışları, kütüphane, kafe ve otel ağları) shared_connection alanıyla, kullanıcısı yakında başka bir adrese geçecek bağlantıları dynamic_connection alanıyla ayrıca işaretler. Scamalytics ise trafiğini hiç görmediği bir adrese puanı sağlayıcısının genel riskine göre verir; ekrandaki sayı bazen adresinizin değil, operatörünüzün ortalamasıdır.
Servisler puanı nasıl ölçeklendirir?
Dört yaygın servisin ölçeği ve eşikleri aşağıda. Tablodaki her bilgi servisin kendi belgesinden alındı.
| Servis | Ölçek | Puan neye dayanır? | Belgedeki eşikler |
|---|---|---|---|
| Scamalytics | 0-100 | Site ağından gelen dolandırıcılık bildirimi; alt ağ, ASN ve barındırma bloğu komşuluğu | 0-19 düşük, 20-59 orta, 60-89 yüksek, 90-100 çok yüksek |
| IPQS | 0-100 | IP'nin yanında tarayıcı kimliği (user agent), dil ve istekle gönderilen diğer bilgiler | 75 ve üzeri şüpheli, 90 ve üzeri yüksek risk |
| MaxMind minFraud (IP risk puanı) | 0,01-99 | Adresin anlık riski; son yedi günü gösteren ayrı bir "snapshot" değeriyle birlikte okunur | Belgede sabit eşik verilmez; puan doğrudan yüzde ihtimal olarak tanımlanır |
| AbuseIPDB | 0-100 | Kullanıcıların gönderdiği kötüye kullanım bildirimleri; bildirimin ağırlığı zamanla azalır, puan her gün yeniden hesaplanır | Eşik yok; puan "adresin kötü niyetli olduğundan ne kadar emin olunduğunu" gösterir |
Ölçekler aynı görünse de sayılar aynı şeyi söylemez. Scamalytics'e göre 70 puan, o adresten görülen kullanıcıların yaklaşık onda yedisinin dolandırıcılıkla ilişkilendirildiği anlamına gelir. MaxMind'da 20 puan, işlemin yalnız IP adresine bakıldığında yüzde 20 ihtimalle sahte olduğu demektir. IPQS'te 75 puan ise farklı bir cümle kurar: bağlantı büyük ihtimalle bir proxy, VPN ya da Tor üzerinden geliyordur, ama kullanıcı dolandırıcı olmak zorunda değildir; yalnızca gizliliğini koruyor olabilir. Belge engelleme önerisini 90 ve üzeri için yapar.
Eşikler de öneridir. Scamalytics aralıkları "başlangıç noktası" diye sunar; IPQS de sitelerin daha yüksek ya da daha düşük bir eşiği yararlı bulabileceğini yazar. AbuseIPDB'nin ölçtüğü şey ise dolandırıcılık değil, kullanıcılarının bildirdiği kötüye kullanım trafiğidir; tabloda durmasının nedeni sorgu sitelerinde "IP puanı" diye karşınıza çıkmasıdır.
Scamalytics sonuç ekranı satır satır nasıl okunur?
Scamalytics'te bir adresi sorguladığınızda sayfa yukarıdan aşağıya şu bölümlerle açılır:
- Gösterge ve etiket. 0 ile 100 arasındaki puan ve karşılığı olan risk etiketi (low, medium, high, very high).
- Açıklama paragrafı. Sayfanın en çok atlanan ve en çok bilgi taşıyan kısmıdır. Adresi hangi sağlayıcının işlettiğini, servisin o sağlayıcıdan ne kadar trafik gördüğünü ve adresin ev bağlantısı mı yoksa ticari bir sunucu mu olduğunu söyler. "We have no visibility into the web traffic directly from..." diye başlayan cümleyi görüyorsanız puan adresinize değil sağlayıcınıza aittir.
- Operator. Ana makine adı (hostname), ASN, ISP adı, kuruluş adı ve bağlantı türü. Proxy alıcısı için ilk bakılacak satırlar bunlardır: adres bir erişim sağlayıcısına mı, bir barındırma şirketine mi kayıtlı?
- Location ve Datacenter. Ülke, şehir ve cihazın bir veri merkezinde durup durmadığı. Konum verisinin neden servisten servise değiştiğini IP Adresinden Konum Bulunur mu? yazısında ele aldık.
- External Blacklists. Firehol, IP2ProxyLite, IPsum, Spamhaus ve X4Bnet listelerinde kayıt olup olmadığı.
- Proxies ve Residential Proxy. Anonimleştirici VPN, Tor çıkış düğümü, herkese açık proxy, web proxy ve arama motoru botu satırları ile adresin bir residential proxy ağında görülüp görülmediği.
Önce açıklama paragrafına, sonra Operator ve Proxies bölümlerine bakın. Puan yüksek ama bütün satırlar "No" ise yükseklik büyük ihtimalle komşuluktan ya da sağlayıcı ortalamasından gelir. "Public Proxy" ya da "Tor Exit Node" satırı "Yes" ise gerekçe adresin kendisindedir.
IPQS sonucunda hangi alanlara bakılır?
IPQS sonucu tek bir sayı yerine alanlar halinde verir ve belgesinde kararın yalnızca puana bırakılmamasını önerir. Proxy alıcısı için işe yarayan alanlar şunlar:
fraud_score: genel puan. Yalnız IP'ye değil, istekle gönderilen tarayıcı kimliğine ve dile de dayanır.proxy,vpn,tor: adresin proxy, VPN ya da Tor bağlantısı olarak tanınıp tanınmadığı.vpnalanı, her an VPN'e dönüşebilecek veri merkezi aralıklarını da kapsayabilir.connection_type: "Residential", "Corporate", "Education", "Mobile" ya da "Data Center".recent_abuseveabuse_velocity: son birkaç günde doğrulanmış kötüye kullanım görülüp görülmediği ve sıklığı ("high", "medium", "low", "none").bot_status: adresin yakın zamanda otomatik trafik için kullanılıp kullanılmadığı.frequent_abuser: altı ay ve daha uzun süredir kötüye kullanım görülen adresler. Yalnız kurumsal pakette döner.
Alanlar birlikte okununca anlam kazanır. proxy: true ve recent_abuse: false olan bir adres, "proxy olarak tanınıyor ama yakın zamanda kötüye kullanılmamış" demektir. recent_abuse: true ve abuse_velocity: high ise adresin o günlerde yıprandığını gösterir; paylaşımlı adreslerde görülen tablo budur.
Aynı IP iki serviste neden farklı puan alır?
- Her servis internetin başka bir parçasını görür. Puan, servisin müşterisi olan sitelerin bildirimlerine dayanır. Servis adresinizden hiç trafik görmemişse puanı sağlayıcı ortalamasına ya da komşuluğa göre verir.
- Girdiler farklıdır. IPQS puanı tarayıcı kimliğine göre de değişir; aynı adres web formunda ve bir betikte farklı sonuç verebilir.
- Zaman pencereleri farklıdır. MaxMind anlık puanın yanında yedi günlük bir değer tutar ve ikisinin karşılaştırılmasını önerir: anlık puan yüksek, yedi günlük değer düşükse adres yeni riskli hale gelmiştir; ikisi de yüksekse bir süredir öyledir. AbuseIPDB puanı her gün yeniden hesaplar ve eski bildirimlerin ağırlığını azaltır.
- Komşuluk hesabı servise özgüdür. Bloğu cezalandıran servis ile yalnız tek adrese bakan servis aynı adres için ayrı sonuca varır. Blok düzeyindeki mantığı kara liste yazımızın /24 bölümünde anlattık.
Çalışacağınız sitenin hangi servisi kullandığını dışarıdan çoğu zaman bilemezsiniz. Bu yüzden puan bir ön kontroldür, son söz hedef sitedeki küçük bir denemededir.
Veri merkezi, ISP ve residential IP'lerin puanı neden ayrışır?
Puanın ağır girdilerinden biri ağın türüdür. Bir barındırma şirketinin ASN'sinden gelen bağlantı, servis açısından "arkasında insan değil sunucu var" anlamına gelir. Scamalytics bunu sonuç paragrafında açıkça yazar: adres standart bir ev bağlantısı değil, başka bir konumdan gelen trafiğe aracılık ediyor olabilecek ticari bir sunucudur. Paylaşımlı veri merkezi adreslerinde buna bir de komşuluk etkisi eklenir: aynı bloğu kullanan diğer müşterilerin trafiği puana yansır.
Bir erişim sağlayıcısına kayıtlı adreslerde (ISP, residential, mobil) başlangıç noktası farklıdır, çünkü ağ türü tek başına şüphe üretmez. Bu bir garanti değildir: residential adresler "residential proxy" olarak işaretlenebilir, ISP adreslerini bazı veri tabanları zamanla barındırma diye yeniden sınıflandırabilir, paylaşımlı mobil adresler başkasının izini taşıyabilir. Türler arasındaki farkı Residential ve Datacenter Proxy Farkı yazısında, paylaşımlı ve size özel adres ayrımını Private Proxy Nedir? yazısında bulabilirsiniz.
Hiçbir sağlayıcı, biz dahil, üçüncü taraf bir servisin bir adrese vereceği puanı garanti edemez. Puanı sağlayıcı değil servis üretir ve servis yarın farklı bir sonuca varabilir. Sağlayıcının söz verebileceği şeyler başkadır: adresin yalnız size ayrılması, hangi ağa kayıtlı olduğu ve sorunlu çıkan adresin değiştirilmesi.
Proxy adresinizi kullanmadan önce nasıl kontrol edersiniz?
Proxy Nasıl Test Edilir? yazısındaki dört adım (adres, konum, hız, sızıntı) proxy'nin çalıştığını gösterir. İtibar kontrolü bu sıranın beşinci adımıdır ve kodsuz yapılabilir: proxy açıkken bir IP gösterme sitesinden çıkış adresinizi öğrenin, sonra bu adresi Scamalytics ve IPQS'in sorgu sayfalarına yazın. Sabit adreslerde bunu teslim gününde bir kez yapmak yeterlidir. Dönen (rotating) havuzlarda adres her istekte değiştiği için tek tek puan bakmanın anlamı yoktur; orada hedef sitedeki başarı oranına bakılır.
Çok sayıda sabit adresiniz varsa aynı kontrolü bir betikle yapabilirsiniz. Aşağıdaki örnek proxy üzerinden çıkış adresini öğrenir, adresin kayıtlı olduğu ağı yazar, ortam değişkeninde bir IPQS anahtarı varsa puanı ve gerekçe alanlarını ekler:
import os

import requests

PROXY = "http://user:pass@pr.proxynet.io:8000"
IPQS_KEY = os.environ.get("IPQS_KEY", "")  # anahtar koda yazılmaz, ortam değişkeninden okunur


def get_exit_ip(proxy):
    # Proxy üzerinden çıkıp sitenin gördüğü adresi öğren
    r = requests.get("https://api.ipify.org", proxies={"http": proxy, "https": proxy}, timeout=15)
    r.raise_for_status()
    return r.text.strip()


def get_owner(ip):
    # ASN ve kuruluş adı: puandan önce bakılacak ilk satır (bu sorgu proxy'siz yapılır)
    r = requests.get(f"https://ipinfo.io/{ip}/json", timeout=15)
    r.raise_for_status()
    return r.json().get("org", "unknown")


def get_ipqs_report(ip, key):
    r = requests.get(f"https://ipqualityscore.com/api/json/ip/{key}/{ip}", timeout=15)
    report = r.json()
    if not report.get("success"):
        raise RuntimeError(report.get("message", "lookup failed"))
    return report


def read_score(score):
    # Eşikler IPQS dokümanından: 75 ve üzeri şüpheli, 90 ve üzeri yüksek risk
    if score >= 90:
        return "high risk"
    if score >= 75:
        return "suspicious"
    return "below the suspicious threshold"


if __name__ == "__main__":
    ip = get_exit_ip(PROXY)
    print("exit ip :", ip)
    print("owner   :", get_owner(ip))

    if not IPQS_KEY:
        print("IPQS_KEY is not set, skipping the score lookup")
    else:
        try:
            report = get_ipqs_report(ip, IPQS_KEY)
        except RuntimeError as err:
            print("lookup  :", err)
        else:
            print("score   :", report["fraud_score"], "->", read_score(report["fraud_score"]))
            # Puanın gerekçesi bu alanlarda durur
            for field in ("proxy", "vpn", "tor", "recent_abuse", "bot_status"):
                print(f"{field:<8}:", report.get(field))
Anahtar tanımlı değilken çıktı iki satırdır, örneğin exit ip : 203.0.113.25 ve owner : AS64500 Example Net. Geçersiz bir anahtarla servis success: false ve bir hata iletisi döndürür; betik iletiyi yazıp biter. Puan sorgusu proxy üzerinden değil doğrudan yapılır, çünkü servise sorduğunuz şey proxy adresinin kendisidir.
Puan yüksek çıkarsa ne yapılır?
Fraud score'un başvuru formu yoktur ve dışarıdan "sıfırlanmaz". Puan adresten görülen trafiği izler. Sorunlu trafik bittiğinde bildirimlerin ağırlığı zamanla düşer; AbuseIPDB bunu belgesinde açıkça yazar, IPQS de yakın tarihli kötüye kullanımı (recent_abuse) uzun süreli olandan (frequent_abuser) ayrı tutar.
Yapılacaklar duruma göre ayrılır.
Yeni teslim edilmiş bir proxy adresiyse:
- Gerekçeyi okuyun. Puanı yükselten satır hangisi: ağ türü mü, dış liste kaydı mı, yakın tarihli kötüye kullanım mı?
- İkinci bir servise bakın. Tek servisteki yüksek puan komşuluktan ya da sağlayıcı ortalamasından gelebilir. İkisinde de gerekçeli bir yükseklik varsa sorun adrestedir.
- Hedef sitede küçük bir deneme yapın. Site adresi sorunsuz kabul ediyorsa puanın işiniz için pratik bir karşılığı yoktur.
- Sağlayıcıya bildirin. Adresi, sorgu sonucunun ekran görüntüsünü ve hedef sitedeki davranışı iletip değişim isteyin. Satın alma öncesinde sorulacak soruları Proxy Satın Alırken Nelere Dikkat Edilmeli? yazısında topladık.
Bir süredir kullandığınız adresin puanı yükseldiyse önce kendi trafiğinize bakın. Yüksek istek hızı ve hata cevaplarına rağmen süren istekler adresi sizin elinizde yıpratır. Bu durumda adres değiştirmek sorunu yalnızca erteler. Yükü azaltmanın yollarını Web Scraping'de Engellenmeden Veri Toplama Yöntemleri yazısında anlattık.
Kendi ev adresinizse çoğu zaman bir şey yapmanız gerekmez. Bir site sizi gerçekten geri çeviriyorsa açık VPN'i kapatın, mobil veriyle deneyin ve modemi yeniden başlatıp adresin değişip değişmediğine bakın; yöntemler IP Adresi Nasıl Değiştirilir? yazısında. Puan yeni adreste de yükseliyorsa ağınızdaki bir cihaz sorunlu trafik üretiyor olabilir.
IP risk puanı hangi işlerde işe yarar?
- Reklam doğrulama. Reklam ağları şüpheli gördükleri adreslere farklı reklam gösterebilir ya da hiç göstermeyebilir. Kampanyanızın gerçek kullanıcıya nasıl göründüğünü kontrol ederken ev ya da mobil ağa kayıtlı bir adres gerekir. Senaryolar reklam doğrulama sayfamızda.
- Fiyat ve stok takibi. Herkese açık ürün sayfalarını okuyan bir tarayıcı için belirleyici olan puan değil istek hızıdır. Hedef site barındırma ağlarını toptan geri çeviriyorsa ağ türü öne çıkar. Ayrıntı fiyat takibi sayfasında.
- Kendi mağaza ve sosyal medya hesaplarınızı yönetmek. Giriş ve ödeme adımları puana en duyarlı yerlerdir. Burada aranan, ay boyunca değişmeyen ve yalnız size ayrılmış bir adrestir: ISP Proxy. Pazaryeri tarafı için e-ticaret proxy sayfasına bakabilirsiniz.
- Kendi sitenizi korumak. Puanı kullanan taraf sizseniz sıkı bir eşik meşru müşteriyi de geri çevirir: paylaşılan mobil adresten gelen gerçek bir alıcı orta risk görünebilir. Tıklama tarafındaki karşılığını Google Ads Sahte Tıklama Nedir? yazısında ele aldık.
Sık yapılan hatalar
- Tek servisin tek sayısına göre karar vermek. Puanı neyin yükselttiği gerekçe satırlarında yazar.
- Sıfır puanı güvence saymak. Servis adresi hiç görmemiş de olabilir.
- Puan yüksek diye hemen adres değiştirmek. Yüksekliği kendi trafiğiniz üretiyorsa yeni adres de aynı yere varır.
- Puanı tarayıcı sinyallerinden bağımsız düşünmek. Adres temiz olduğu halde doğrulamaya takılıyorsanız nedenlerden biri tarayıcı parmak izi olabilir.
- "Puan temizleme" hizmetine para vermek. Servislerin belgelerinde böyle bir başvuru yolu tanımlı değildir.
Karar rehberi
| İşiniz | Puana duyarlılık | Önerilen adres türü |
|---|---|---|
| Kendi hesaplarınızla giriş, ödeme ve panel işlemleri | Yüksek; ek doğrulama ve ret bu adımlarda çıkar | Size ayrılmış sabit ISP adresi; teslim gününde gerekçe kontrolü |
| Reklam doğrulama, yerel içerik kontrolü | Yüksek; ağ türü "barındırma" olmamalı | Residential Proxy ya da mobil |
| Herkese açık sayfalardan fiyat ve stok takibi | Orta; hız sınırı puandan önce gelir | Dönen residential; site kabul ediyorsa veri merkezi |
| IP izin listesi isteyen API ve panel erişimi | Düşük; karşı taraf adresi zaten tanıyor | Datacenter Proxy ya da sabit ISP |
| Mobil uygulama testi | Orta; paylaşımlı adreste puan gün içinde değişebilir | Mobil Proxy |
| Kendi sitenizde sahte kayıt ve ödeme koruması | Eşik sizin kararınız | Servisin önerdiği eşikle başlayıp kendi verinize göre ayarlayın |
Sıkça sorulan sorular
Fraud score kaç olmalı?
Tek bir doğru sayı yok; eşiği puanı kullanan site belirler. Servislerin önerileri fikir verir: Scamalytics 0-19 arasını düşük risk sayar, IPQS 75 ve üzerini şüpheli bulur ve engellemeyi 90 ve üzeri için önerir.
Fraud score 0 ne demek?
Servisin o adresten ya da bağlı olduğu ağdan sorunlu trafik görmediği anlamına gelir; adresin her sitede sorunsuz çalışacağı anlamına gelmez. Scamalytics doğrudan göremediği adreslerde puanı sağlayıcının genel riskine göre verir; o durumda sıfır, operatörünüze ait bir değerdir.
IP puanımı nasıl öğrenirim?
Bir IP gösterme sitesinden genel adresinizi öğrenin, sonra bu adresi Scamalytics'in ya da IPQS'in sorgu sayfasına yazın. Proxy adresi için aynı işlemi proxy açıkken yapın.
Ev internetimin puanı neden yüksek çıkıyor?
En sık iki neden, adresin sizden önceki kullanıcısı ve adresi aynı anda paylaşan diğer abonelerdir. Bir site sizi geri çevirmediği sürece bu bir arıza değildir. Açık bir VPN ya da proxy eklentisi varsa sorgudan önce kapatın; yoksa VPN çıkışını ölçersiniz.
Proxy kullanınca fraud score yükselir mi?
Proxy kullanmak ev adresinizin puanını değiştirmez; site proxy'nin adresini görür ve o adresin puanına bakar. O puanı ağın türü, servislerin adresi proxy olarak tanıyıp tanımadığı ve adresi sizden önce ya da sizinle birlikte kimin nasıl kullandığı belirler.
Fraud score düşürülebilir mi?
Dışarıdan bir başvuruyla düşürülemez. Sorunlu trafik bittiğinde bildirimlerin etkisi zamanla azalır. Yapabileceğiniz şey nedeni ortadan kaldırmaktır: istek hızınızı gözden geçirmek, ağınızdaki sorunlu cihazı bulmak ya da sorunlu teslim edilmiş bir proxy adresi için sağlayıcıdan değişim istemek.
Özet
IP fraud score, IP istihbarat servislerinin bir adres için ürettiği risk tahminidir. Kişiyi değil adresi ölçtüğü için paylaşılan ve el değiştiren adreslerde sizinle ilgisi olmayan bir geçmişi yansıtabilir. Servislerin ölçekleri ve eşikleri farklıdır; sayıları birbiriyle kıyaslamak yerine gerekçe satırlarını okuyun, sabit adresleri teslim gününde kontrol edin ve son kararı hedef sitedeki küçük bir denemeye bırakın. Puanı kimse garanti edemez; seçebileceğiniz şey adresin türü ve yalnız size ayrılıp ayrılmadığıdır. Seçenekleri proxy hizmetlerimiz sayfasında yan yana görebilirsiniz.