Sie geben Ihre neu gekaufte Proxy-Adresse auf einer IP-Abfrageseite ein und sehen eine rote Anzeige: „Fraud Score: 64, High Risk“. Sie geben dieselbe Adresse bei einem zweiten Dienst ein, diesmal lautet der Wert 0. An einem anderen Tag prüfen Sie Ihre eigene Adresse zu Hause und lesen „mittleres Risiko“, obwohl Sie nichts getan haben. Was diese Zahl genau misst, verrät die Ergebnisseite nicht.
In diesem Beitrag erklären wir, was der IP Fraud Score ist, aus welchen Daten er entsteht und warum er die Adresse misst und nicht die Person. Wir übernehmen die Skalen von Scamalytics, IPQualityScore (IPQS), MaxMind minFraud und AbuseIPDB aus deren eigener Dokumentation und lesen die Ergebnisseiten von Scamalytics und IPQS Zeile für Zeile. In den letzten Abschnitten erfahren Sie, wie Sie Ihre Proxy-Adresse vor dem Einsatz prüfen und in welcher Reihenfolge Sie vorgehen, wenn der Wert hoch ausfällt.
Was ist der IP Fraud Score?
Der IP Fraud Score ist der Risikowert, den ein IP-Intelligence-Dienst für eine einzelne Adresse berechnet. Gesucht wird er auch als „IP-Risikowert“, „IP-Reputationswert“ oder „IP-Spam-Score“. Genutzt wird er vor allem von Websites, die Zahlungen annehmen oder Konten eröffnen: Im Zahlungsschritt oder im Registrierungsformular fragt die Website den Dienst nach der Adresse, von der die Verbindung kommt, und handelt nach der zurückgegebenen Zahl. Bei niedrigem Wert läuft der Vorgang durch, bei mittlerem Wert erscheint eine SMS-Verifizierung oder ein CAPTCHA, bei hohem Wert wird der Vorgang abgelehnt oder manuell geprüft.
Der Wert wird oft mit einer Blacklist verwechselt. Eine Blacklist beantwortet die Frage „Steht diese Adresse auf der Liste?“ mit Ja oder Nein. Der Fraud Score fasst ähnliche Informationen, Blacklist-Einträge eingeschlossen, in einer einzigen abgestuften Zahl zusammen. Wie Listen funktionieren und in welcher Reihenfolge ein Antrag auf Austragung läuft, haben wir in IP-Blacklist: Was ist das und wie kommt man herunter? beschrieben; dieser Beitrag konzentriert sich auf den Wert selbst.
Der Fraud Score ist kein amtlicher Eintrag, sondern eine Schätzung, die private Unternehmen aus eigenen Beobachtungen ableiten. Scamalytics schreibt das unter jede Ergebnisseite: Das Unternehmen sehe nicht das gesamte Internet, und die Aussagen auf der Seite seien eine Einschätzung auf Grundlage der begrenzten Informationen, die ihm vorliegen.
Wie wird der IP-Risikowert berechnet?
Die Formeln der Dienste sind nicht öffentlich, doch die Dokumentation beschreibt, welche Arten von Daten einfließen. Der Ablauf besteht grob aus diesen Schritten:
- Rückmeldungen werden gesammelt. Die Websites, die Kunden des Dienstes sind, melden ihm bestätigte Missbrauchsfälle. Die IPQS-Dokumentation nennt Rückbuchungen (Chargebacks), Kontoübernahmen, gefälschte Registrierungen und Bot-Angriffe. Auch Scamalytics stützt seinen Wert auf ein Netz von Websites, die bestätigten Betrug melden.
- Die Identität der Adresse wird ermittelt. Geprüft wird, zu welchem Netz (ASN) und zu welcher Organisation die Adresse gehört und ob der Verbindungstyp als privat, mobil, geschäftlich oder Rechenzentrum gekennzeichnet ist. Den ASN-Eintrag und die Entstehung dieser Kennzeichnungen haben wir in ISP- oder Residential-Proxy: Unterschied und Auswahl erklärt.
- Anonymisierungsmerkmale werden gesucht. Ist die Adresse der Ausgang eines bekannten VPN-Dienstes, ein Tor-Exit-Knoten, wurde sie auf öffentlichen Proxy-Listen oder in einem Residential-Proxy-Netz gesehen? Jedes Merkmal ist ein eigenes Ja-Nein-Feld.
- Die Nachbarschaft wird betrachtet. Scamalytics gibt an, die gesammelten Erkenntnisse auch auf das Umfeld der Adresse anzuwenden: Adressen im selben Subnetz, im selben ASN und im selben Hosting-Block. Eine Adresse in der Nähe bekannter schädlicher Adressen kann einen hohen Wert erhalten, auch wenn sie selbst nie gemeldet wurde.
- Externe Listen kommen hinzu. Ob die Adresse auf quelloffenen Listen wie Spamhaus und Firehol verzeichnet ist, fließt in das Ergebnis ein.
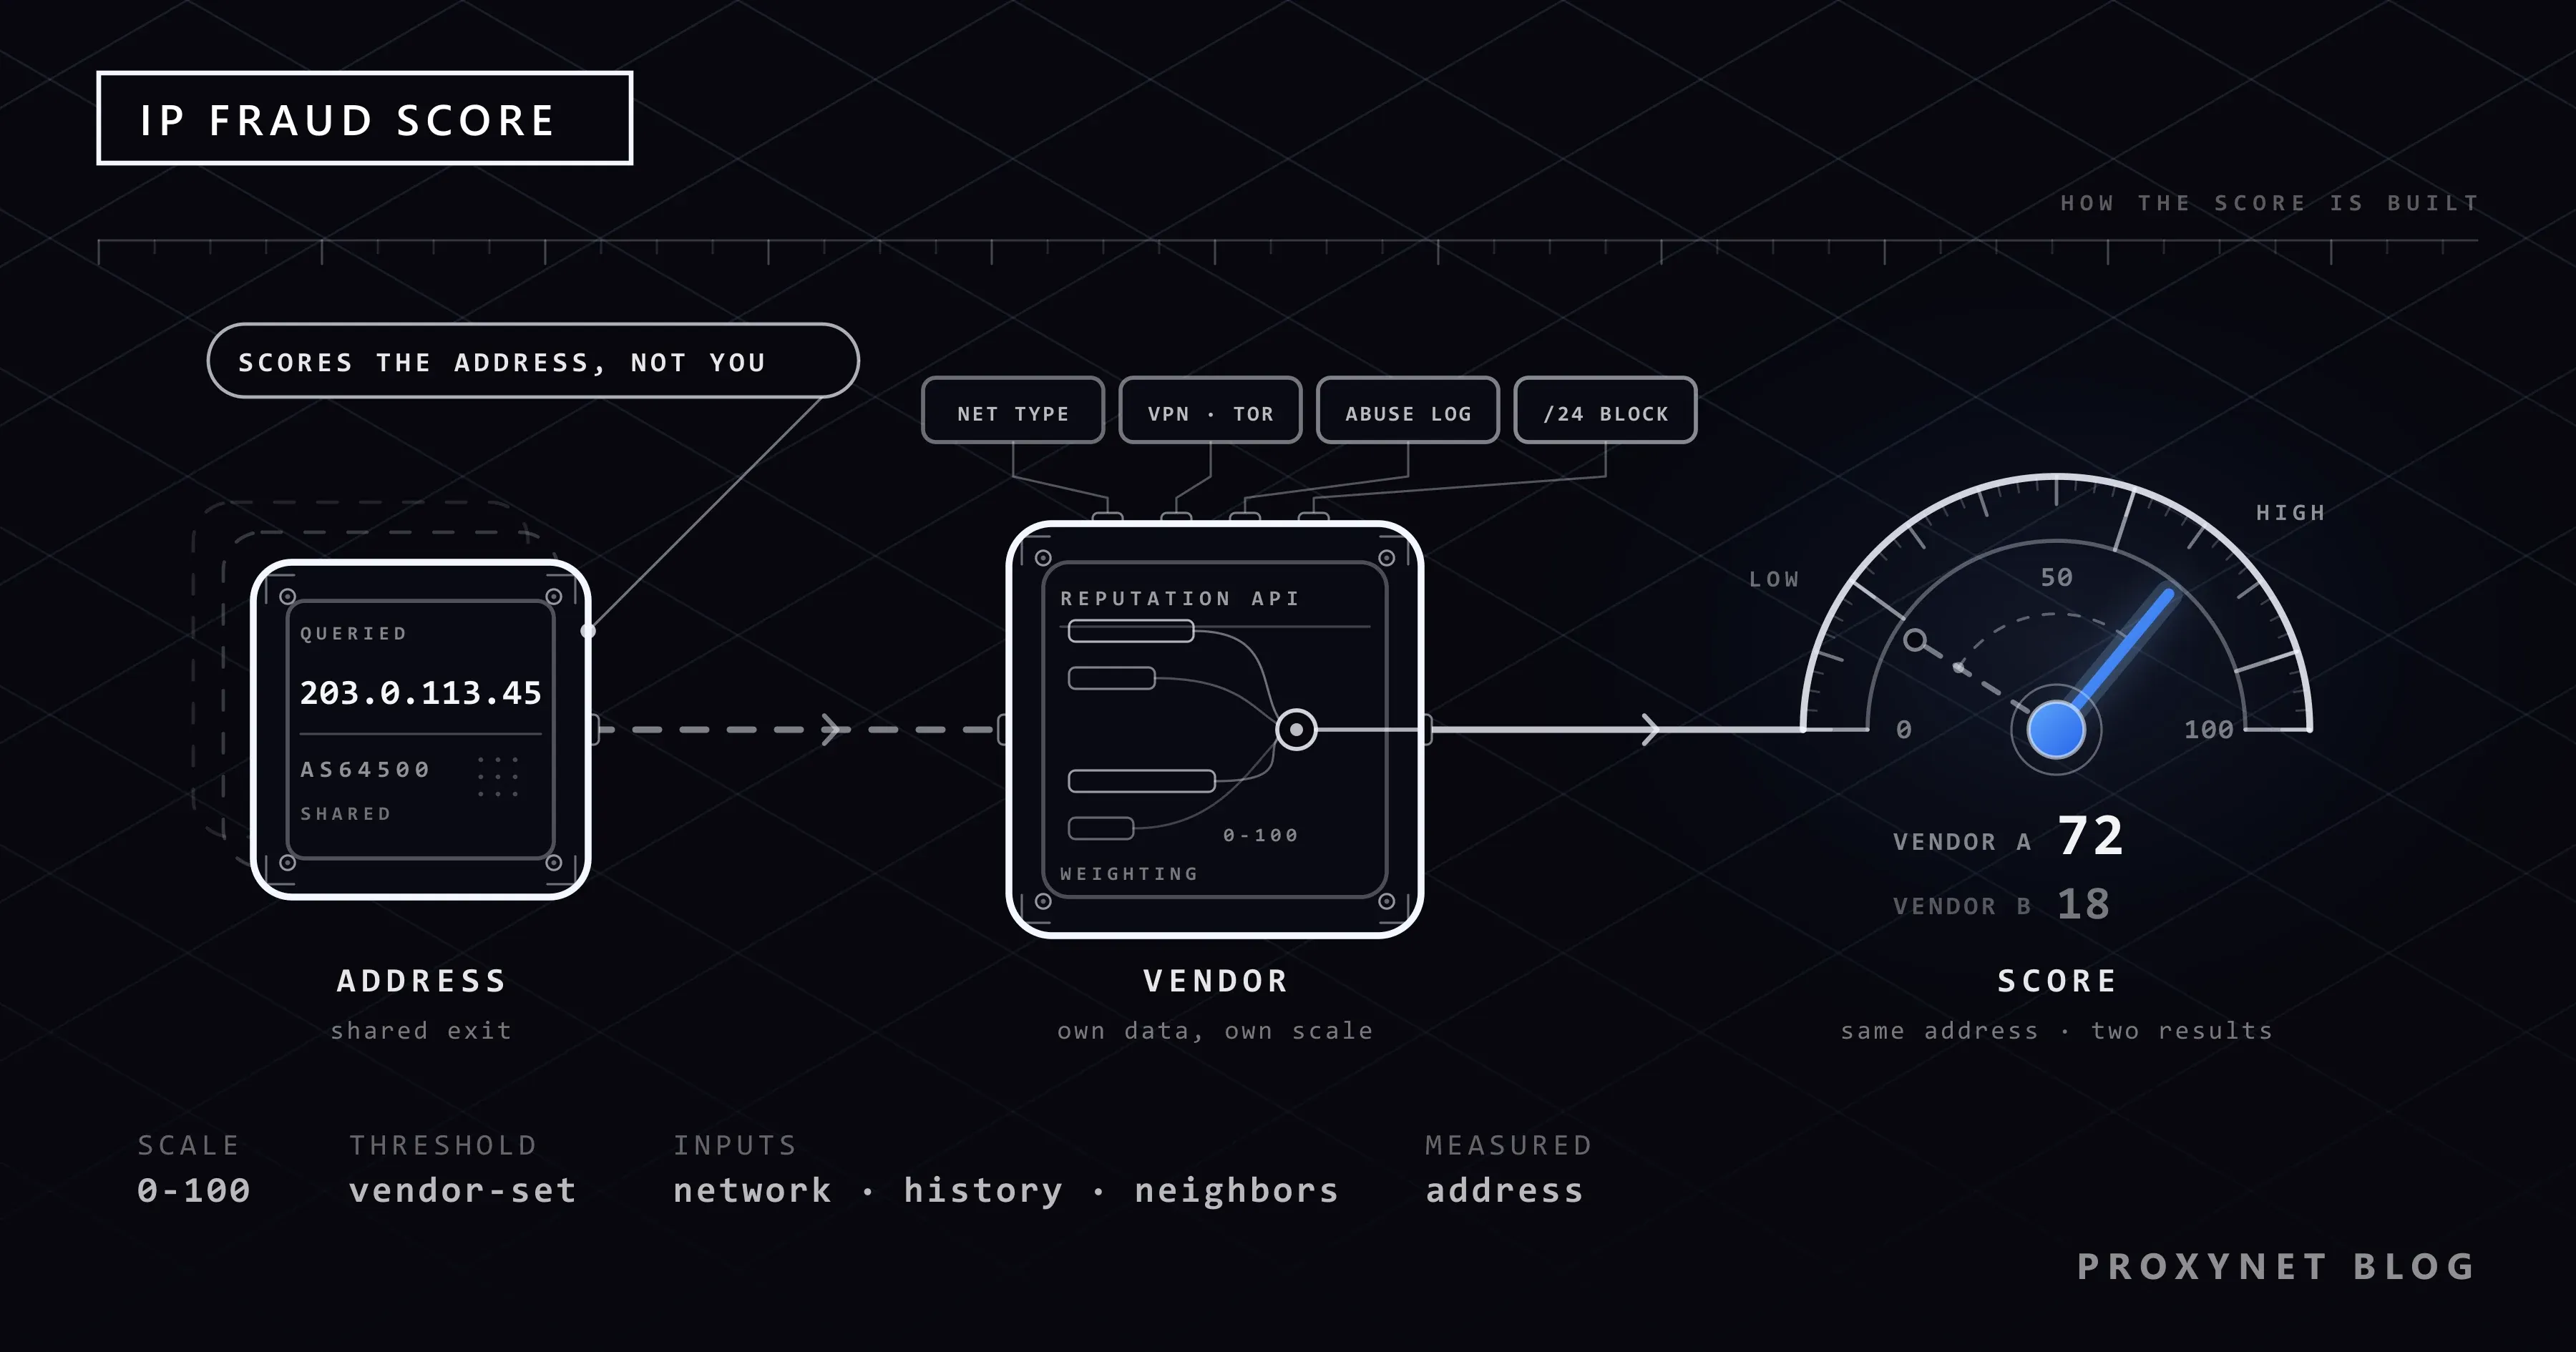
- Alles wird auf eine Zahl verdichtet. Der Dienst gewichtet diese Eingaben und erzeugt einen einzigen Wert. Wie sie ihn nutzt, entscheidet die Website; der Schwellenwert ist ihre eigene Wahl.
Der sechste Schritt ist der Grund, warum Sie mit demselben Wert auf einer Website problemlos arbeiten und auf einer anderen an einer zusätzlichen Verifizierung hängen bleiben. Websites achten neben dem IP-Wert auf weitere Signale; diese Ebenen finden Sie in Wie funktioniert Bot-Erkennung?.
Warum misst der Wert die Adresse und nicht die Person?
Der Dienst kennt Sie nicht. Er kennt nur das Verhalten des Traffics, der früher von dieser Adresse kam. Die Verbindung zwischen Adresse und Person ist lockerer, als man meint.
Im privaten Internetanschluss wechseln Adressen den Besitzer. Die Adresse, die Sie heute erhalten haben, gehörte letzte Woche einem anderen Kunden, und der Wert kann noch Spuren dieser Tage tragen. In Mobilfunknetzen und bei manchen Festnetzanschlüssen legt der Betreiber viele Kunden gleichzeitig hinter eine einzige öffentliche Adresse. In dieser Konstellation, die in Türkiye häufig vorkommt, schlägt sich das Verhalten eines Einzelnen im Wert aller nieder, die diese Adresse teilen. Das ist die gewöhnlichste Erklärung dafür, dass Ihre Adresse zu Hause mittleres oder hohes Risiko zeigt, obwohl Sie nichts getan haben. Den Mechanismus beschreibt Was ist CGNAT?, den Adresswechsel Statische oder dynamische IP: Was ist der Unterschied?.
Auch die Dienste kennen diese Unschärfe. IPQS kennzeichnet Adressen, hinter denen wahrscheinlich mehrere Nutzer gleichzeitig sitzen (Mobilfunknetze, Firmenausgänge, Bibliotheks-, Café- und Hotelnetze), mit dem Feld shared_connection und Verbindungen, deren Nutzer bald zu einer anderen Adresse wechselt, mit dem Feld dynamic_connection. Scamalytics vergibt den Wert für eine Adresse, deren Traffic es nie gesehen hat, nach dem Gesamtrisiko ihres Anbieters; die Zahl auf dem Bildschirm ist manchmal der Durchschnitt Ihres Netzbetreibers und nicht der Ihrer Adresse.
Wie skalieren die Dienste den Wert?
Unten stehen Skalen und Schwellenwerte von vier verbreiteten Diensten. Jede Angabe in der Tabelle stammt aus der Dokumentation des jeweiligen Dienstes.
| Dienst | Skala | Worauf beruht der Wert? | Schwellenwerte in der Dokumentation |
|---|---|---|---|
| Scamalytics | 0-100 | Betrugsmeldungen aus einem Netz von Websites; Nachbarschaft nach Subnetz, ASN und Hosting-Block | 0-19 niedrig, 20-59 mittel, 60-89 hoch, 90-100 sehr hoch |
| IPQS | 0-100 | Neben der IP auch User Agent, Sprache und weitere mit der Anfrage gesendete Angaben | Ab 75 verdächtig, ab 90 hohes Risiko |
| MaxMind minFraud (IP-Risikowert) | 0,01-99 | Aktuelles Risiko der Adresse; wird zusammen mit einem separaten „Snapshot“-Wert über die letzten sieben Tage gelesen | Kein fester Schwellenwert in der Dokumentation; der Wert ist direkt als prozentuale Wahrscheinlichkeit definiert |
| AbuseIPDB | 0-100 | Missbrauchsmeldungen der Nutzer; das Gewicht einer Meldung nimmt mit der Zeit ab, der Wert wird täglich neu berechnet | Kein Schwellenwert; der Wert zeigt, „wie sicher“ der Dienst ist, dass die Adresse schädlich ist |
Die Skalen sehen gleich aus, die Zahlen sagen aber nicht dasselbe. Laut Scamalytics bedeutet ein Wert von 70, dass etwa sieben von zehn Nutzern, die von dieser Adresse gesehen wurden, mit Betrug in Verbindung gebracht wurden. Bei MaxMind bedeutet ein Wert von 20, dass die Transaktion allein nach der IP-Adresse mit 20 Prozent Wahrscheinlichkeit betrügerisch ist. Bei IPQS sagt 75 etwas anderes: Die Verbindung läuft sehr wahrscheinlich über einen Proxy, ein VPN oder Tor, der Nutzer muss aber kein Betrüger sein; er schützt womöglich nur seine Privatsphäre. Das Blockieren empfiehlt die Dokumentation ab 90.
Auch die Schwellenwerte sind Empfehlungen. Scamalytics nennt seine Bereiche einen „Ausgangspunkt“; IPQS schreibt ebenfalls, dass Websites einen höheren oder niedrigeren Schwellenwert sinnvoll finden können. AbuseIPDB misst keinen Betrug, sondern den missbräuchlichen Traffic, den seine Nutzer melden; in der Tabelle steht der Dienst, weil Abfrageseiten ihn als „IP-Score“ anzeigen.
Wie liest man die Scamalytics-Ergebnisseite Zeile für Zeile?
Wenn Sie bei Scamalytics eine Adresse abfragen, öffnet sich die Seite von oben nach unten mit diesen Abschnitten:
- Anzeige und Etikett. Der Wert zwischen 0 und 100 und das zugehörige Risikoetikett (low, medium, high, very high).
- Beschreibungsabsatz. Der am häufigsten übersprungene und zugleich informativste Teil der Seite. Er nennt den Anbieter, der die Adresse betreibt, wie viel Traffic der Dienst von diesem Anbieter sieht und ob die Adresse ein Privatanschluss oder ein kommerzieller Server ist. Wenn Sie den Satz sehen, der mit „We have no visibility into the web traffic directly from...“ beginnt, gehört der Wert zu Ihrem Anbieter und nicht zu Ihrer Adresse.
- Operator. Hostname, ASN, ISP-Name, Name der Organisation und Verbindungstyp. Für Proxy-Käufer sind das die ersten Zeilen: Ist die Adresse auf einen Zugangsanbieter oder auf ein Hosting-Unternehmen registriert?
- Location und Datacenter. Land, Stadt und ob das Gerät in einem Rechenzentrum steht. Warum Standortdaten von Dienst zu Dienst abweichen, haben wir in IP-Standort falsch? Was eine IP-Adresse wirklich verrät behandelt.
- External Blacklists. Ob die Adresse auf den Listen Firehol, IP2ProxyLite, IPsum, Spamhaus und X4Bnet verzeichnet ist.
- Proxies und Residential Proxy. Die Zeilen zu anonymisierendem VPN, Tor-Exit-Knoten, öffentlichem Proxy, Web-Proxy und Suchmaschinen-Bot sowie die Angabe, ob die Adresse in einem Residential-Proxy-Netz gesehen wurde.
Lesen Sie zuerst den Beschreibungsabsatz, danach die Abschnitte Operator und Proxies. Ist der Wert hoch, aber alle Zeilen stehen auf „No“, kommt die Höhe sehr wahrscheinlich aus der Nachbarschaft oder dem Anbieterdurchschnitt. Steht die Zeile „Public Proxy“ oder „Tor Exit Node“ auf „Yes“, liegt der Grund in der Adresse selbst.
Auf welche Felder achtet man im IPQS-Ergebnis?
IPQS liefert das Ergebnis nicht als einzelne Zahl, sondern in Feldern, und empfiehlt in der Dokumentation, die Entscheidung nicht allein dem Wert zu überlassen. Für Proxy-Käufer nützlich sind diese Felder:
fraud_score: der Gesamtwert. Er beruht nicht nur auf der IP, sondern auch auf dem User Agent und der Sprache, die mit der Anfrage gesendet werden.proxy,vpn,tor: ob die Adresse als Proxy-, VPN- oder Tor-Verbindung erkannt wird. Das Feldvpnkann auch Rechenzentrumsbereiche umfassen, die jederzeit zu aktiven VPNs werden können.connection_type: „Residential“, „Corporate“, „Education“, „Mobile“ oder „Data Center“.recent_abuseundabuse_velocity: ob in den letzten Tagen bestätigter Missbrauch gesehen wurde und wie häufig („high“, „medium“, „low“, „none“).bot_status: ob die Adresse kürzlich für automatisierten Traffic genutzt wurde.frequent_abuser: Adressen, bei denen seit sechs Monaten oder länger Missbrauch gesehen wird. Wird nur im Enterprise-Paket zurückgegeben.
Die Felder ergeben zusammen gelesen einen Sinn. Eine Adresse mit proxy: true und recent_abuse: false bedeutet „als Proxy erkannt, aber in letzter Zeit nicht missbraucht“. recent_abuse: true mit abuse_velocity: high zeigt, dass die Adresse in diesen Tagen verschlissen wurde; dieses Bild sieht man bei geteilten Adressen.
Warum erhält dieselbe IP bei zwei Diensten unterschiedliche Werte?
- Jeder Dienst sieht einen anderen Teil des Internets. Der Wert stützt sich auf Meldungen der Websites, die Kunden des Dienstes sind. Hat der Dienst von Ihrer Adresse nie Traffic gesehen, vergibt er den Wert nach dem Anbieterdurchschnitt oder der Nachbarschaft.
- Die Eingaben unterscheiden sich. Der IPQS-Wert ändert sich auch mit dem User Agent; dieselbe Adresse kann im Webformular und in einem Skript ein anderes Ergebnis liefern.
- Die Zeitfenster unterscheiden sich. MaxMind führt neben dem aktuellen Wert einen Sieben-Tage-Wert und empfiehlt, beide zu vergleichen: Ist der aktuelle Wert hoch und der Sieben-Tage-Wert niedrig, ist die Adresse gerade erst riskant geworden; sind beide hoch, ist sie es schon länger. AbuseIPDB berechnet den Wert täglich neu und verringert das Gewicht alter Meldungen.
- Die Nachbarschaftsrechnung ist dienstspezifisch. Ein Dienst, der den Block bestraft, und ein Dienst, der nur die einzelne Adresse betrachtet, kommen für dieselbe Adresse zu unterschiedlichen Ergebnissen. Die Logik auf Blockebene haben wir im /24-Abschnitt unseres Blacklist-Beitrags erklärt.
Welchen Dienst die Website nutzt, auf der Sie arbeiten wollen, können Sie von außen meist nicht erkennen. Deshalb ist der Wert eine Vorprüfung, das letzte Wort hat ein kleiner Test auf der Zielseite.
Warum fallen die Werte von Rechenzentrums-, ISP- und Residential-IPs auseinander?
Eine der gewichtigen Eingaben ist die Art des Netzes. Eine Verbindung aus dem ASN eines Hosting-Unternehmens bedeutet aus Sicht des Dienstes: „Dahinter steht ein Server, kein Mensch.“ Scamalytics schreibt das offen in seinen Ergebnisabsatz: Die Adresse sei kein gewöhnlicher Privatanschluss, sondern ein kommerzieller Server, der Traffic von einem anderen Standort weiterleiten könnte. Bei geteilten Rechenzentrumsadressen kommt der Nachbarschaftseffekt hinzu: Der Traffic anderer Kunden im selben Block schlägt sich im Wert nieder.
Bei Adressen, die auf einen Zugangsanbieter registriert sind (ISP, Residential, mobil), ist der Ausgangspunkt ein anderer, weil der Netztyp allein keinen Verdacht erzeugt. Eine Garantie ist das nicht: Residential-Adressen können als „residential proxy“ markiert werden, manche Datenbanken stufen ISP-Adressen mit der Zeit als Hosting ein, und geteilte mobile Adressen können die Spuren anderer tragen. Den Unterschied zwischen den Typen finden Sie in Residential- und Datacenter-Proxy im Vergleich, die Abgrenzung zwischen geteilten und dedizierten Adressen in Private Proxy: was dahintersteckt.
Kein Anbieter, uns eingeschlossen, kann den Wert garantieren, den ein Drittdienst einer Adresse gibt. Den Wert erzeugt der Dienst, nicht der Anbieter, und der Dienst kann morgen zu einem anderen Ergebnis kommen. Zusagen kann ein Anbieter etwas anderes: dass die Adresse nur Ihnen zugeteilt ist, auf welches Netz sie registriert ist und dass eine problematische Adresse ausgetauscht wird.
Wie prüfen Sie Ihre Proxy-Adresse vor dem Einsatz?
Die vier Schritte aus Funktioniert mein Proxy? So testen Sie einen Proxy (Adresse, Standort, Geschwindigkeit, Leaks) zeigen, dass der Proxy funktioniert. Die Reputationsprüfung ist der fünfte Schritt dieser Reihe und kommt ohne Code aus: Ermitteln Sie bei aktivem Proxy Ihre Ausgangsadresse auf einer IP-Anzeigeseite und geben Sie diese Adresse dann in die Abfrageseiten von Scamalytics und IPQS ein. Bei statischen Adressen genügt das einmal am Tag der Übergabe. In rotierenden Pools wechselt die Adresse bei jeder Anfrage, daher ist es sinnlos, Werte einzeln zu prüfen; dort zählt die Erfolgsquote auf der Zielseite.
Wenn Sie viele statische Adressen haben, können Sie dieselbe Prüfung mit einem Skript durchführen. Das Beispiel ermittelt die Ausgangsadresse über den Proxy, gibt das Netz aus, auf das die Adresse registriert ist, und ergänzt den Wert und die Begründungsfelder, wenn in der Umgebungsvariablen ein IPQS-Schlüssel vorhanden ist:
import os

import requests

PROXY = "http://user:pass@pr.proxynet.io:8000"
IPQS_KEY = os.environ.get("IPQS_KEY", "")  # der Schlüssel steht nie im Code, er wird aus der Umgebung gelesen


def get_exit_ip(proxy):
    # Über den Proxy hinausgehen und die Adresse ermitteln, die die Website sieht
    r = requests.get("https://api.ipify.org", proxies={"http": proxy, "https": proxy}, timeout=15)
    r.raise_for_status()
    return r.text.strip()


def get_owner(ip):
    # ASN und Organisationsname: die erste Zeile vor dem Wert (diese Abfrage läuft ohne Proxy)
    r = requests.get(f"https://ipinfo.io/{ip}/json", timeout=15)
    r.raise_for_status()
    return r.json().get("org", "unknown")


def get_ipqs_report(ip, key):
    r = requests.get(f"https://ipqualityscore.com/api/json/ip/{key}/{ip}", timeout=15)
    report = r.json()
    if not report.get("success"):
        raise RuntimeError(report.get("message", "lookup failed"))
    return report


def read_score(score):
    # Schwellenwerte aus der IPQS-Dokumentation: ab 75 verdächtig, ab 90 hohes Risiko
    if score >= 90:
        return "high risk"
    if score >= 75:
        return "suspicious"
    return "below the suspicious threshold"


if __name__ == "__main__":
    ip = get_exit_ip(PROXY)
    print("exit ip :", ip)
    print("owner   :", get_owner(ip))

    if not IPQS_KEY:
        print("IPQS_KEY is not set, skipping the score lookup")
    else:
        try:
            report = get_ipqs_report(ip, IPQS_KEY)
        except RuntimeError as err:
            print("lookup  :", err)
        else:
            print("score   :", report["fraud_score"], "->", read_score(report["fraud_score"]))
            # Die Begründung des Werts steht in diesen Feldern
            for field in ("proxy", "vpn", "tor", "recent_abuse", "bot_status"):
                print(f"{field:<8}:", report.get(field))
Ohne Schlüssel besteht die Ausgabe aus zwei Zeilen, zum Beispiel exit ip : 203.0.113.25 und owner : AS64500 Example Net. Bei einem ungültigen Schlüssel gibt der Dienst success: false und eine Fehlermeldung zurück; das Skript gibt die Meldung aus und endet. Die Wertabfrage läuft direkt und nicht über den Proxy, denn Sie fragen den Dienst nach der Proxy-Adresse selbst.
Was tun, wenn der Wert hoch ausfällt?
Für den Fraud Score gibt es kein Antragsformular, und er lässt sich von außen nicht „zurücksetzen“. Der Wert folgt dem Traffic, der von der Adresse gesehen wird. Endet der problematische Traffic, sinkt das Gewicht der Meldungen mit der Zeit; AbuseIPDB schreibt das offen in seine Dokumentation, und IPQS trennt kürzlichen Missbrauch (recent_abuse) von lang anhaltendem (frequent_abuser).
Das Vorgehen hängt von der Lage ab.
Wenn es eine neu übergebene Proxy-Adresse ist:
- Lesen Sie die Begründung. Welche Zeile hebt den Wert: der Netztyp, ein Eintrag auf einer externen Liste oder kürzlicher Missbrauch?
- Prüfen Sie einen zweiten Dienst. Ein hoher Wert bei nur einem Dienst kann aus der Nachbarschaft oder dem Anbieterdurchschnitt stammen. Zeigen beide eine begründete Höhe, liegt das Problem bei der Adresse.
- Machen Sie einen kleinen Test auf der Zielseite. Nimmt die Website die Adresse problemlos an, hat der Wert für Ihre Arbeit keine praktische Bedeutung.
- Melden Sie es dem Anbieter. Senden Sie die Adresse, einen Screenshot des Abfrageergebnisses und das Verhalten auf der Zielseite und bitten Sie um Austausch. Die Fragen, die Sie vor dem Kauf stellen sollten, haben wir in Proxy kaufen: Worauf sollten Sie achten? gesammelt.
Wenn der Wert einer Adresse gestiegen ist, die Sie schon länger nutzen, schauen Sie zuerst auf Ihren eigenen Traffic. Eine hohe Anfragerate und Anfragen, die trotz Fehlerantworten weiterlaufen, verschleißen die Adresse in Ihrer Hand. Ein Adresswechsel schiebt das Problem dann nur auf. Wege, die Last zu senken, beschreibt Web Scraping ohne Sperren: Daten regelkonform erfassen.
Wenn es Ihre eigene Adresse zu Hause ist, müssen Sie meist nichts tun. Weist eine Website Sie tatsächlich ab, schalten Sie ein aktives VPN aus, versuchen Sie es über mobile Daten und starten Sie den Router neu, um zu sehen, ob sich die Adresse ändert; die Methoden stehen in IP-Adresse ändern: So geht es. Steigt der Wert auch bei der neuen Adresse, erzeugt möglicherweise ein Gerät in Ihrem Netz problematischen Traffic.
Wofür ist der IP-Risikowert nützlich?
- Anzeigenverifizierung. Werbenetzwerke zeigen Adressen, die sie für verdächtig halten, unter Umständen andere oder gar keine Anzeigen. Wenn Sie prüfen, wie Ihre Kampagne für echte Nutzer aussieht, brauchen Sie eine Adresse, die auf ein Privat- oder Mobilfunknetz registriert ist. Die Szenarien stehen auf unserer Seite zur Anzeigenverifizierung.
- Preis- und Bestandsüberwachung. Für einen Crawler, der öffentliche Produktseiten liest, entscheidet nicht der Wert, sondern die Anfragerate. Weist die Zielseite Hosting-Netze pauschal ab, rückt der Netztyp in den Vordergrund. Details finden Sie auf der Seite zur Preisüberwachung.
- Eigene Shop- und Social-Media-Konten verwalten. Anmelde- und Zahlungsschritte reagieren am empfindlichsten auf den Wert. Gesucht ist hier eine Adresse, die sich im Monat nicht ändert und nur Ihnen zugeteilt ist: ISP-Proxy. Für die Marktplatzseite lohnt ein Blick auf die Seite E-Commerce-Proxy.
- Die eigene Website schützen. Wenn Sie selbst den Wert nutzen, weist ein strenger Schwellenwert auch legitime Kunden ab: Ein echter Käufer von einer geteilten mobilen Adresse kann als mittleres Risiko erscheinen. Das Gegenstück auf der Klickseite behandeln wir in Was ist Klickbetrug bei Google Ads?.
Häufige Fehler
- Nach einer einzigen Zahl eines einzigen Dienstes entscheiden. Was den Wert hebt, steht in den Begründungszeilen.
- Einen Wert von null als Absicherung betrachten. Der Dienst hat die Adresse vielleicht nie gesehen.
- Die Adresse sofort wechseln, weil der Wert hoch ist. Erzeugt Ihr eigener Traffic die Höhe, landet die neue Adresse am selben Punkt.
- Den Wert losgelöst von Browsersignalen betrachten. Bleiben Sie trotz sauberer Adresse an der Verifizierung hängen, kann einer der Gründe der Browser-Fingerabdruck sein.
- Für eine „Score-Bereinigung“ bezahlen. In der Dokumentation der Dienste ist kein solcher Antragsweg definiert.
Entscheidungshilfe
| Ihre Aufgabe | Empfindlichkeit gegenüber dem Wert | Empfohlener Adresstyp |
|---|---|---|
| Anmeldung, Zahlung und Panel-Vorgänge mit eigenen Konten | Hoch; zusätzliche Verifizierung und Ablehnung treten in diesen Schritten auf | Eine Ihnen zugeteilte statische ISP-Adresse; Prüfung der Begründung am Tag der Übergabe |
| Anzeigenverifizierung, Prüfung lokaler Inhalte | Hoch; der Netztyp sollte nicht „Hosting“ sein | Residential-Proxy oder mobil |
| Preis- und Bestandsüberwachung auf öffentlichen Seiten | Mittel; das Rate-Limit kommt vor dem Wert | Rotierend Residential; Rechenzentrum, wenn die Website es akzeptiert |
| API- und Panel-Zugriff mit IP-Freigabeliste | Niedrig; die Gegenseite kennt die Adresse bereits | Datacenter-Proxy oder statische ISP-Adresse |
| Test mobiler Apps | Mittel; bei geteilter Adresse kann sich der Wert im Tagesverlauf ändern | Mobile-Proxy |
| Schutz vor gefälschten Registrierungen und Zahlungen auf der eigenen Website | Der Schwellenwert ist Ihre Entscheidung | Mit dem empfohlenen Schwellenwert des Dienstes beginnen und nach eigenen Daten anpassen |
Häufige Fragen
Wie hoch sollte der Fraud Score sein?
Eine einzige richtige Zahl gibt es nicht; den Schwellenwert legt die Website fest, die den Wert nutzt. Die Empfehlungen der Dienste geben einen Anhaltspunkt: Scamalytics wertet 0-19 als niedriges Risiko, IPQS hält Werte ab 75 für verdächtig und empfiehlt das Blockieren ab 90.
Was bedeutet ein Fraud Score von 0?
Er bedeutet, dass der Dienst von dieser Adresse oder dem zugehörigen Netz keinen problematischen Traffic gesehen hat; er bedeutet nicht, dass die Adresse auf jeder Website problemlos funktioniert. Bei Adressen, die Scamalytics nicht direkt sieht, vergibt es den Wert nach dem Gesamtrisiko des Anbieters; dann gehört die Null zu Ihrem Netzbetreiber.
Wie finde ich meinen IP-Score heraus?
Ermitteln Sie Ihre öffentliche Adresse auf einer IP-Anzeigeseite und geben Sie sie dann in die Abfrageseite von Scamalytics oder IPQS ein. Für eine Proxy-Adresse machen Sie dasselbe bei aktivem Proxy.
Warum ist der Wert meines Internetanschlusses zu Hause hoch?
Die zwei häufigsten Gründe sind der vorherige Nutzer der Adresse und die anderen Kunden, die sie gleichzeitig teilen. Solange keine Website Sie abweist, ist das keine Störung. Ist ein VPN oder eine Proxy-Erweiterung aktiv, schalten Sie sie vor der Abfrage aus; sonst messen Sie den VPN-Ausgang.
Steigt der Fraud Score, wenn man einen Proxy nutzt?
Ein Proxy ändert den Wert Ihrer Adresse zu Hause nicht; die Website sieht die Adresse des Proxys und prüft deren Wert. Diesen Wert bestimmen der Netztyp, die Frage, ob die Dienste die Adresse als Proxy erkennen, und wer die Adresse vor Ihnen oder zusammen mit Ihnen wie genutzt hat.
Lässt sich der Fraud Score senken?
Nicht durch einen Antrag von außen. Endet der problematische Traffic, lässt die Wirkung der Meldungen mit der Zeit nach. Sie können die Ursache beseitigen: Ihre Anfragerate überprüfen, das problematische Gerät in Ihrem Netz finden oder für eine Proxy-Adresse, die mit einem Problem übergeben wurde, beim Anbieter einen Austausch verlangen.
Fazit
Der IP Fraud Score ist eine Risikoschätzung, die IP-Intelligence-Dienste für eine Adresse erzeugen. Weil er die Adresse misst und nicht die Person, kann er bei geteilten und wechselnden Adressen eine Vorgeschichte widerspiegeln, die nichts mit Ihnen zu tun hat. Skalen und Schwellenwerte der Dienste unterscheiden sich; statt die Zahlen miteinander zu vergleichen, lesen Sie die Begründungszeilen, prüfen Sie statische Adressen am Tag der Übergabe und überlassen Sie die letzte Entscheidung einem kleinen Test auf der Zielseite. Den Wert kann niemand garantieren; wählen können Sie den Adresstyp und ob die Adresse nur Ihnen zugeteilt ist. Die Optionen sehen Sie nebeneinander auf unserer Seite Proxy-Dienste.