Você digita o endereço do proxy que acabou de comprar em um site de consulta de IP e aparece um medidor vermelho: "Fraud Score: 64, High Risk". Você digita o mesmo endereço em um segundo serviço e, dessa vez, a pontuação é 0. Em outro dia, você consulta o endereço da sua casa e, mesmo sem ter feito nada, aparece "risco médio". A tela de resultado não diz o que exatamente esse número mede.
Neste artigo explicamos o que é o IP fraud score, com quais dados ele é gerado e por que mede o endereço e não a pessoa. Trazemos as escalas do Scamalytics, do IPQualityScore (IPQS), do MaxMind minFraud e do AbuseIPDB a partir da documentação de cada um e lemos linha por linha as telas de resultado do Scamalytics e do IPQS. Nas últimas seções você encontra como conferir o endereço do seu proxy antes de usar e em que ordem seguir se a pontuação vier alta.
O que é IP fraud score?
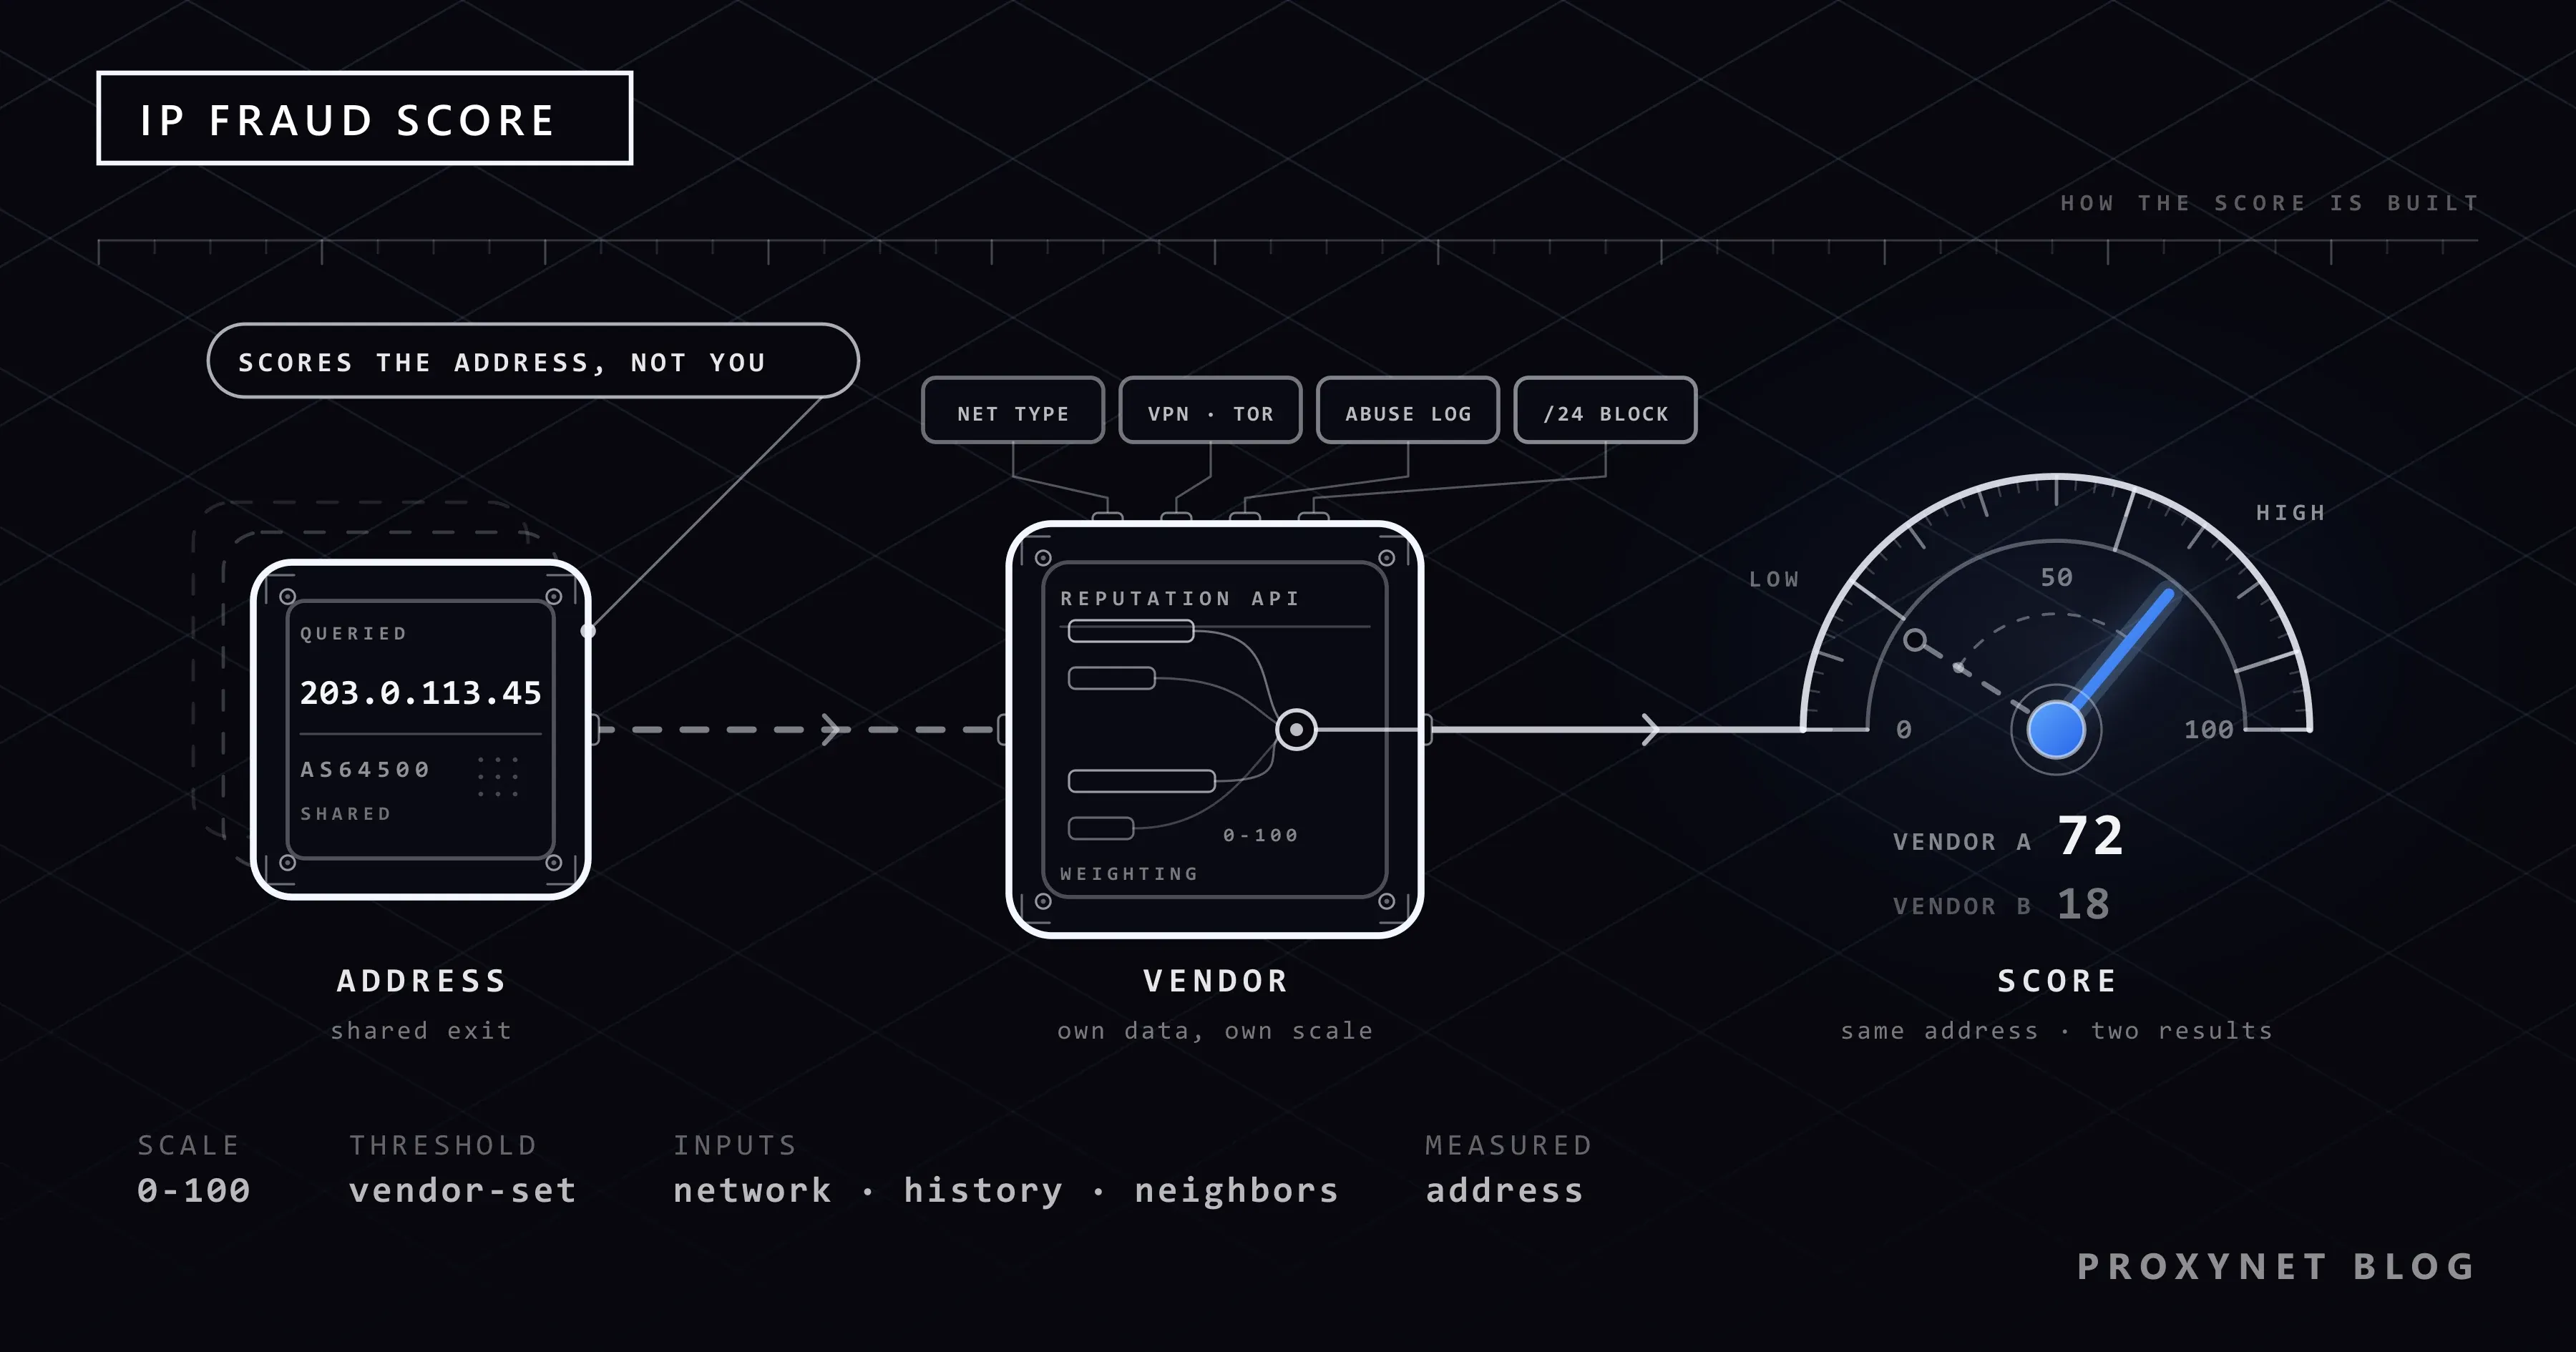
O IP fraud score é o valor de risco que um serviço de inteligência de IP calcula para um único endereço. Também é buscado como "pontuação de risco de IP", "reputação de IP" ou "IP spam score". Quem usa a pontuação são principalmente sites que recebem pagamentos ou abrem contas: na etapa de pagamento ou no formulário de cadastro, o site pergunta ao serviço sobre o endereço de onde vem a conexão e age conforme o número devolvido. Com pontuação baixa a operação passa, com pontuação média aparece uma verificação por SMS ou um CAPTCHA, e com pontuação alta a operação é recusada ou vai para análise manual.
A pontuação costuma ser confundida com a lista negra. Uma lista negra responde sim ou não à pergunta "este endereço está na lista?". Já o fraud score reúne informações parecidas, incluindo os registros em listas negras, em um único número graduado. Como as listas funcionam e qual é a ordem do pedido de remoção, explicamos em O que é lista negra de IP e como sair dela; este artigo se concentra na pontuação.
O fraud score não é um registro oficial; é uma estimativa que empresas privadas produzem a partir das próprias observações. O Scamalytics escreve isso no rodapé de cada página de resultado: a empresa afirma que não enxerga a internet inteira e que as declarações da página são uma opinião baseada nas informações limitadas de que dispõe.
Como a pontuação de risco de IP é calculada?
As fórmulas dos serviços são fechadas, mas a documentação explica que tipo de dado eles usam. O fluxo tem, em linhas gerais, estas etapas:
- O feedback é coletado. Os sites que são clientes do serviço informam a ele os casos de abuso confirmados. A documentação do IPQS cita estornos (chargebacks), invasão de conta, cadastros falsos e ataques de bots. O Scamalytics também baseia a pontuação em uma rede de sites que denunciam fraude confirmada.
- A identidade do endereço é levantada. Verifica-se a qual rede (ASN) e a qual organização o endereço pertence, e se o tipo de conexão está rotulado como residencial, móvel, corporativo ou data center. O registro de ASN e a forma como esses rótulos são produzidos estão em Proxy ISP ou residencial: diferenças e qual escolher.
- Os sinais de anonimização são procurados. O endereço é a saída de um serviço de VPN conhecido, um nó de saída do Tor, já foi visto em listas públicas de proxies ou em uma rede de proxies residenciais? Cada item é um campo de sim ou não separado.
- Os vizinhos são analisados. O Scamalytics informa que aplica os dados coletados também ao entorno do endereço: os endereços da mesma sub-rede, do mesmo ASN e do mesmo bloco de hospedagem. Um endereço próximo de outros sabidamente maliciosos pode receber pontuação alta mesmo que ele próprio nunca tenha sido denunciado.
- As listas externas são acrescentadas. A presença do endereço em listas de código aberto como Spamhaus e Firehol entra no resultado.
- Tudo é reduzido a um único número. O serviço pondera essas entradas e gera uma pontuação única. Quem decide como usar a pontuação é o site; o limite é uma escolha do próprio site.
A sexta etapa é o motivo pelo qual, com a mesma pontuação, você conclui uma operação sem problemas em um site e esbarra em uma verificação adicional em outro. Os sites observam outros sinais além da pontuação do IP; essas camadas estão em Como funciona a detecção de bots.
Por que a pontuação mede o endereço e não a pessoa?
O serviço não conhece você. O dado que ele tem é como se comportou o tráfego que veio antes daquele endereço. E o vínculo entre endereço e pessoa é mais frouxo do que se imagina.
Na internet residencial, os endereços mudam de mãos. O endereço que você recebeu hoje era de outro assinante na semana passada, e a pontuação pode carregar as marcas daqueles dias. Em linhas móveis e em algumas assinaturas residenciais, a operadora coloca muitos assinantes ao mesmo tempo atrás de um único endereço público. Nessa situação, frequente em Türkiye, o comportamento de um deles se reflete na pontuação de todos que compartilham o endereço. É a explicação mais comum para o endereço da sua casa mostrar risco médio ou alto sem que você tenha feito nada. O detalhe do mecanismo está em O que é CGNAT, e por que os endereços mudam em IP estático e IP dinâmico: qual a diferença e qual usar?.
Os serviços também sabem dessa folga. O IPQS marca à parte, com o campo shared_connection, os endereços em que é provável haver mais de um usuário ao mesmo tempo (redes móveis, saídas corporativas, redes de bibliotecas, cafés e hotéis) e, com o campo dynamic_connection, as conexões cujo usuário passará em breve para outro endereço. Já o Scamalytics, para um endereço cujo tráfego nunca viu, atribui a pontuação conforme o risco geral do provedor; o número na tela às vezes é a média da sua operadora, e não a do seu endereço.
Como os serviços escalam a pontuação?
Abaixo estão a escala e os limites de quatro serviços comuns. Cada informação da tabela veio da documentação do próprio serviço.
| Serviço | Escala | Em que a pontuação se baseia? | Limites na documentação |
|---|---|---|---|
| Scamalytics | 0-100 | Denúncias de fraude de uma rede de sites; vizinhança por sub-rede, ASN e bloco de hospedagem | 0-19 baixo, 20-59 médio, 60-89 alto, 90-100 muito alto |
| IPQS | 0-100 | Além do IP, o user agent, o idioma e outros dados enviados com a requisição | 75 ou mais suspeito, 90 ou mais alto risco |
| MaxMind minFraud (pontuação de risco de IP) | 0,01-99 | O risco atual do endereço; é lido junto com um valor "snapshot" separado que mostra os últimos sete dias | A documentação não traz limite fixo; a pontuação é definida diretamente como probabilidade percentual |
| AbuseIPDB | 0-100 | Denúncias de abuso enviadas pelos usuários; o peso da denúncia diminui com o tempo e a pontuação é recalculada todos os dias | Sem limite; a pontuação mostra "o grau de confiança" de que o endereço é malicioso |
As escalas parecem iguais, mas os números não dizem a mesma coisa. Segundo o Scamalytics, uma pontuação de 70 significa que cerca de sete em cada dez usuários vistos naquele endereço foram associados a fraude. No MaxMind, uma pontuação de 20 significa que a transação tem 20 por cento de chance de ser fraudulenta considerando apenas o endereço IP. No IPQS, 75 diz outra coisa: a conexão muito provavelmente vem de um proxy, de uma VPN ou do Tor, mas o usuário não precisa ser um fraudador; ele pode apenas estar protegendo a própria privacidade. A documentação recomenda o bloqueio a partir de 90.
Os limites também são recomendações. O Scamalytics apresenta as faixas como "ponto de partida"; o IPQS também escreve que os sites podem achar útil um limite mais alto ou mais baixo. O que o AbuseIPDB mede não é fraude, e sim o tráfego abusivo denunciado pelos usuários; ele está na tabela porque os sites de consulta o exibem como "pontuação de IP".
Como ler a tela de resultado do Scamalytics linha por linha?
Quando você consulta um endereço no Scamalytics, a página se abre de cima para baixo com estas seções:
- Medidor e rótulo. A pontuação entre 0 e 100 e o rótulo de risco correspondente (low, medium, high, very high).
- Parágrafo descritivo. É a parte mais ignorada e a que mais traz informação. Diz qual provedor opera o endereço, quanto tráfego o serviço vê desse provedor e se o endereço é uma conexão residencial ou um servidor comercial. Se você vir a frase que começa com "We have no visibility into the web traffic directly from...", a pontuação é do seu provedor, e não do seu endereço.
- Operator. Nome de host (hostname), ASN, nome do ISP, nome da organização e tipo de conexão. Para quem compra proxy, são as primeiras linhas a conferir: o endereço está registrado em nome de um provedor de acesso ou de uma empresa de hospedagem?
- Location e Datacenter. País, cidade e se o dispositivo está em um data center. Por que o dado de localização muda de um serviço para outro, tratamos em Por que meu IP mostra outra localização?.
- External Blacklists. Se o endereço consta nas listas Firehol, IP2ProxyLite, IPsum, Spamhaus e X4Bnet.
- Proxies e Residential Proxy. As linhas de VPN anonimizadora, nó de saída do Tor, proxy público, proxy web e robô de buscador, além da indicação de o endereço ter sido visto em uma rede de proxies residenciais.
Olhe primeiro o parágrafo descritivo e depois as seções Operator e Proxies. Se a pontuação é alta, mas todas as linhas dizem "No", a altura muito provavelmente vem da vizinhança ou da média do provedor. Se a linha "Public Proxy" ou "Tor Exit Node" diz "Yes", o motivo está no próprio endereço.
Quais campos olhar no resultado do IPQS?
O IPQS entrega o resultado em campos, e não em um único número, e a documentação recomenda não deixar a decisão apenas com a pontuação. Os campos úteis para quem compra proxy são estes:
fraud_score: a pontuação geral. Baseia-se não só no IP, mas também no user agent e no idioma enviados com a requisição.proxy,vpn,tor: se o endereço é reconhecido como conexão de proxy, VPN ou Tor. O campovpntambém pode abranger faixas de data center que podem virar VPNs ativas a qualquer momento.connection_type: "Residential", "Corporate", "Education", "Mobile" ou "Data Center".recent_abuseeabuse_velocity: se houve abuso confirmado nos últimos dias e com que frequência ("high", "medium", "low", "none").bot_status: se o endereço foi usado recentemente para tráfego automatizado.frequent_abuser: endereços com abuso observado há seis meses ou mais. Só é devolvido no plano empresarial.
Os campos ganham sentido quando lidos em conjunto. Um endereço com proxy: true e recent_abuse: false quer dizer "reconhecido como proxy, mas sem abuso recente". Já recent_abuse: true com abuse_velocity: high mostra que o endereço se desgastou naqueles dias; é o quadro visto em endereços compartilhados.
Por que o mesmo IP recebe pontuações diferentes em dois serviços?
- Cada serviço enxerga uma parte diferente da internet. A pontuação se apoia nas denúncias dos sites que são clientes do serviço. Se o serviço nunca viu tráfego do seu endereço, ele atribui a pontuação pela média do provedor ou pela vizinhança.
- As entradas são diferentes. A pontuação do IPQS também muda conforme o user agent; o mesmo endereço pode dar resultado diferente no formulário web e em um script.
- As janelas de tempo são diferentes. O MaxMind mantém, ao lado da pontuação atual, um valor de sete dias e recomenda comparar os dois: se a pontuação atual é alta e o valor de sete dias é baixo, o endereço acabou de se tornar arriscado; se os dois são altos, ele está assim há algum tempo. O AbuseIPDB recalcula a pontuação todos os dias e reduz o peso das denúncias antigas.
- O cálculo de vizinhança é próprio de cada serviço. Um serviço que penaliza o bloco e outro que olha apenas o endereço individual chegam a resultados distintos para o mesmo endereço. A lógica no nível do bloco está na seção /24 do nosso artigo sobre listas negras.
Na maioria das vezes, você não tem como saber de fora qual serviço é usado pelo site em que vai trabalhar. Por isso a pontuação é uma conferência prévia, e a palavra final fica com um pequeno teste no site de destino.
Por que as pontuações de IPs de data center, ISP e residenciais se separam?
Uma das entradas de maior peso é o tipo de rede. Uma conexão que vem do ASN de uma empresa de hospedagem significa, para o serviço, "atrás disso há um servidor, não uma pessoa". O Scamalytics escreve isso abertamente no parágrafo de resultado: o endereço não é uma conexão residencial padrão, e sim um servidor comercial que pode estar intermediando tráfego de outra localização. Nos endereços compartilhados de data center soma-se ainda o efeito de vizinhança: o tráfego dos outros clientes que usam o mesmo bloco se reflete na pontuação.
Nos endereços registrados em nome de um provedor de acesso (ISP, residencial, móvel), o ponto de partida é outro, porque o tipo de rede não gera suspeita sozinho. Isso não é garantia: endereços residenciais podem ser marcados como "residential proxy", algumas bases de dados podem reclassificar endereços ISP como hospedagem com o tempo, e endereços móveis compartilhados podem carregar as marcas de outra pessoa. A diferença entre os tipos está em Diferença entre proxy residencial e datacenter, e a distinção entre endereços compartilhados e dedicados em Proxy privado: o que isso significa de verdade.
Nenhum provedor, incluindo nós, consegue garantir a pontuação que um serviço de terceiros vai dar a um endereço. Quem gera a pontuação é o serviço, não o provedor, e o serviço pode chegar a outro resultado amanhã. O que um provedor pode prometer é outra coisa: que o endereço seja reservado só para você, em qual rede ele está registrado e que um endereço problemático seja trocado.
Como conferir o endereço do seu proxy antes de usar?
As quatro etapas de Seu proxy está funcionando? Como testar um proxy (endereço, localização, velocidade, vazamentos) mostram que o proxy funciona. A conferência de reputação é a quinta etapa dessa sequência e pode ser feita sem código: com o proxy ligado, descubra o endereço de saída em um site que mostre o IP e depois digite esse endereço nas páginas de consulta do Scamalytics e do IPQS. Em endereços estáticos, basta fazer isso uma vez no dia da entrega. Nos pools rotativos o endereço muda a cada requisição, então não faz sentido olhar pontuações uma a uma; ali se observa a taxa de sucesso no site de destino.
Se você tem muitos endereços estáticos, pode fazer a mesma conferência com um script. O exemplo abaixo descobre o endereço de saída pelo proxy, imprime a rede em que o endereço está registrado e, se houver uma chave do IPQS na variável de ambiente, acrescenta a pontuação e os campos de justificativa:
import os

import requests

PROXY = "http://user:pass@pr.proxynet.io:8000"
IPQS_KEY = os.environ.get("IPQS_KEY", "")  # a chave não fica no código, é lida da variável de ambiente


def get_exit_ip(proxy):
    # Saia pelo proxy e descubra o endereço que o site enxerga
    r = requests.get("https://api.ipify.org", proxies={"http": proxy, "https": proxy}, timeout=15)
    r.raise_for_status()
    return r.text.strip()


def get_owner(ip):
    # ASN e nome da organização: a primeira linha a conferir antes da pontuação (esta consulta vai sem proxy)
    r = requests.get(f"https://ipinfo.io/{ip}/json", timeout=15)
    r.raise_for_status()
    return r.json().get("org", "unknown")


def get_ipqs_report(ip, key):
    r = requests.get(f"https://ipqualityscore.com/api/json/ip/{key}/{ip}", timeout=15)
    report = r.json()
    if not report.get("success"):
        raise RuntimeError(report.get("message", "lookup failed"))
    return report


def read_score(score):
    # Limites da documentação do IPQS: 75 ou mais suspeito, 90 ou mais alto risco
    if score >= 90:
        return "high risk"
    if score >= 75:
        return "suspicious"
    return "below the suspicious threshold"


if __name__ == "__main__":
    ip = get_exit_ip(PROXY)
    print("exit ip :", ip)
    print("owner   :", get_owner(ip))

    if not IPQS_KEY:
        print("IPQS_KEY is not set, skipping the score lookup")
    else:
        try:
            report = get_ipqs_report(ip, IPQS_KEY)
        except RuntimeError as err:
            print("lookup  :", err)
        else:
            print("score   :", report["fraud_score"], "->", read_score(report["fraud_score"]))
            # A justificativa da pontuação está nestes campos
            for field in ("proxy", "vpn", "tor", "recent_abuse", "bot_status"):
                print(f"{field:<8}:", report.get(field))
Sem chave definida, a saída tem duas linhas, por exemplo exit ip : 203.0.113.25 e owner : AS64500 Example Net. Com uma chave inválida, o serviço devolve success: false e uma mensagem de erro; o script imprime a mensagem e termina. A consulta da pontuação é feita diretamente, e não pelo proxy, porque o que você pergunta ao serviço é o próprio endereço do proxy.
O que fazer se a pontuação vier alta?
O fraud score não tem formulário de solicitação e não é "zerado" de fora. A pontuação acompanha o tráfego visto a partir do endereço. Quando o tráfego problemático acaba, o peso das denúncias cai com o tempo; o AbuseIPDB escreve isso abertamente na documentação, e o IPQS separa o abuso recente (recent_abuse) do prolongado (frequent_abuser).
O que fazer depende do caso.
Se for um endereço de proxy recém-entregue:
- Leia a justificativa. Qual linha eleva a pontuação: o tipo de rede, um registro em lista externa ou um abuso recente?
- Consulte um segundo serviço. Uma pontuação alta em um único serviço pode vir da vizinhança ou da média do provedor. Se nos dois houver uma altura com justificativa, o problema está no endereço.
- Faça um pequeno teste no site de destino. Se o site aceita o endereço sem problemas, a pontuação não tem efeito prático para o seu trabalho.
- Avise o provedor. Envie o endereço, a captura de tela do resultado da consulta e o comportamento no site de destino, e peça a troca. As perguntas a fazer antes da compra estão reunidas em O que observar ao comprar um proxy: 10 perguntas.
Se a pontuação de um endereço que você usa há algum tempo subiu, olhe primeiro para o seu próprio tráfego. Uma taxa de requisições alta e requisições que continuam apesar das respostas de erro desgastam o endereço nas suas mãos. Nesse caso, trocar de endereço apenas adia o problema. As formas de reduzir a carga estão em Como fazer web scraping sem ser bloqueado.
Se for o endereço da sua casa, na maioria das vezes você não precisa fazer nada. Se um site realmente recusa você, desligue a VPN ativa, tente com dados móveis e reinicie o modem para ver se o endereço muda; os métodos estão em Como mudar o endereço IP. Se a pontuação voltar a subir no novo endereço, pode haver um dispositivo na sua rede gerando tráfego problemático.
Em quais trabalhos a pontuação de risco de IP ajuda?
- Verificação de anúncios. As redes de anúncios podem exibir anúncios diferentes, ou nenhum, para endereços que consideram suspeitos. Para conferir como a sua campanha aparece para um usuário real, você precisa de um endereço registrado em rede residencial ou móvel. Os cenários estão na nossa página de verificação de anúncios.
- Monitoramento de preços e estoque. Para um crawler que lê páginas públicas de produto, o fator decisivo não é a pontuação, e sim a taxa de requisições. Se o site de destino recusa redes de hospedagem em bloco, o tipo de rede passa para o primeiro plano. O detalhe está na página de monitoramento de preços.
- Gerenciar as suas próprias contas de loja e redes sociais. As etapas de login e pagamento são as mais sensíveis à pontuação. Aqui se procura um endereço que não mude durante o mês e que seja reservado só para você: Proxies ISP. Para o lado dos marketplaces, veja a página de proxy para e-commerce.
- Proteger o seu próprio site. Se quem usa a pontuação é você, um limite rígido também recusa clientes legítimos: um comprador real vindo de um endereço móvel compartilhado pode parecer de risco médio. O equivalente no lado dos cliques está em O que é fraude de cliques no Google Ads.
Erros comuns
- Decidir por um único número de um único serviço. O que eleva a pontuação está escrito nas linhas de justificativa.
- Tratar a pontuação zero como garantia. O serviço pode simplesmente nunca ter visto o endereço.
- Trocar de endereço na hora porque a pontuação está alta. Se é o seu próprio tráfego que produz a altura, o novo endereço chega ao mesmo ponto.
- Pensar a pontuação separada dos sinais do navegador. Se o endereço está limpo e mesmo assim você esbarra em verificações, um dos motivos pode ser o fingerprint do navegador.
- Pagar por um serviço de "limpeza de pontuação". A documentação dos serviços não define nenhum caminho de solicitação desse tipo.
Guia de decisão
| O seu trabalho | Sensibilidade à pontuação | Tipo de endereço recomendado |
|---|---|---|
| Login, pagamento e operações de painel com as suas próprias contas | Alta; a verificação adicional e a recusa aparecem nessas etapas | Endereço ISP estático reservado para você; conferência da justificativa no dia da entrega |
| Verificação de anúncios, conferência de conteúdo local | Alta; o tipo de rede não deve ser "hospedagem" | Proxies residenciais ou móvel |
| Monitoramento de preços e estoque em páginas públicas | Média; o limite de taxa vem antes da pontuação | Residencial rotativo; data center se o site aceitar |
| Acesso a API e painéis que exigem lista de IPs autorizados | Baixa; o outro lado já conhece o endereço | Proxies de datacenter ou ISP estático |
| Teste de aplicativos móveis | Média; em endereço compartilhado a pontuação pode mudar ao longo do dia | Proxies móveis |
| Proteção contra cadastros e pagamentos falsos no seu próprio site | O limite é decisão sua | Comece com o limite recomendado pelo serviço e ajuste conforme os seus dados |
Perguntas frequentes
Quanto deve ser o fraud score?
Não existe um único número certo; o limite é definido pelo site que usa a pontuação. As recomendações dos serviços dão uma ideia: o Scamalytics considera a faixa 0-19 como baixo risco, e o IPQS considera suspeito 75 ou mais e recomenda o bloqueio a partir de 90.
O que significa fraud score 0?
Significa que o serviço não viu tráfego problemático vindo daquele endereço nem da rede a que ele pertence; não significa que o endereço vai funcionar sem problemas em todos os sites. Nos endereços que não enxerga diretamente, o Scamalytics atribui a pontuação conforme o risco geral do provedor; nesse caso, o zero é um valor da sua operadora.
Como descubro a pontuação do meu IP?
Descubra o seu endereço público em um site que mostre o IP e depois digite-o na página de consulta do Scamalytics ou do IPQS. Para o endereço de um proxy, faça o mesmo com o proxy ligado.
Por que a pontuação da internet da minha casa está alta?
Os dois motivos mais comuns são o usuário anterior do endereço e os outros assinantes que o compartilham ao mesmo tempo. Enquanto nenhum site recusar você, isso não é um defeito. Se houver uma VPN ou uma extensão de proxy ativa, desligue antes da consulta; caso contrário, você mede a saída da VPN.
Usar proxy aumenta o fraud score?
Usar proxy não muda a pontuação do endereço da sua casa; o site enxerga o endereço do proxy e olha a pontuação desse endereço. Essa pontuação é determinada pelo tipo de rede, por os serviços reconhecerem ou não o endereço como proxy e por quem usou o endereço antes de você ou junto com você, e como.
Dá para reduzir o fraud score?
Não com uma solicitação de fora. Quando o tráfego problemático acaba, o efeito das denúncias diminui com o tempo. O que você pode fazer é eliminar a causa: rever a sua taxa de requisições, encontrar o dispositivo problemático na sua rede ou pedir ao provedor a troca de um endereço de proxy entregue com problema.
Em resumo
O IP fraud score é uma estimativa de risco que os serviços de inteligência de IP geram para um endereço. Como mede o endereço e não a pessoa, em endereços compartilhados e que mudam de mãos ele pode refletir um histórico que não tem nada a ver com você. As escalas e os limites dos serviços são diferentes; em vez de comparar os números entre si, leia as linhas de justificativa, confira os endereços estáticos no dia da entrega e deixe a decisão final para um pequeno teste no site de destino. Ninguém consegue garantir a pontuação; o que você pode escolher é o tipo de endereço e se ele é reservado só para você. Veja as opções lado a lado na nossa página de serviços de proxy.