Her akşam yaptığınız gibi koltukta bankacılık uygulamanızı açıyorsunuz, ama bakiyeniz yerine "Olağan dışı bir konumdan giriş fark ettik" yazan bir ekran çıkıyor. Bir dakika sonra da bir e-posta geliyor: "Daha önce hiç bulunmadığınız bir şehirden yeni giriş." Hiçbir yere gitmediniz, şifrenizi de değiştirmediniz. Peki banka sizi neden başka bir yerde sanıyor?
Bu yazıda bankanın bir giriş konumunu şüpheli bulurken nelere baktığını, bu kontrolün siz evdeyken neden yanıldığını ve bankaya VPN ya da rastgele bir proxy üzerinden bağlanmanın uyarıları azaltmak yerine neden artırdığını anlatıyoruz. Ek doğrulama adımının arkasındaki Avrupa kurallarını, uyarı geldiğinde ne yapmanız gerektiğini ve yurt dışında ikinci doğrulama adımınıza nasıl erişebileceğinizi de ele alıyoruz. Bankanın kontrollerini nasıl atlatacağınızı anlatmıyoruz; o kontroller paranızı korur.
"Şüpheli giriş konumu" ne demek?
Bankanın risk sisteminin bu girişi alışkanlığınızla karşılaştırdığı ve girişin geldiği yeri size uygun bulmadığı anlamına gelir. "Şüpheli" sözcüğü sizi değil, girişi niteler. Bankada hiç kimse yanlış bir şey yaptığınıza karar vermedi; bir puanlama modeli, bu girişe ikinci kez bakılması gerektiğine karar verdi.
Bu ikinci bakış üç biçimde olur. Banka ya girişe izin verip size uyarı gönderir, ya kod ya da uygulama içi onay gibi ek bir adım ister ya da girişi engelleyip sizden aramanızı ister. Hangisiyle karşılaşacağınız diğer sinyallere ve yapmak istediğiniz işleme bağlıdır: bakiyeye bakmak, yeni bir alıcı kaydetmekten çok daha az riskli sayılır.
Banka nereden giriş yaptığınızı nasıl bilir?
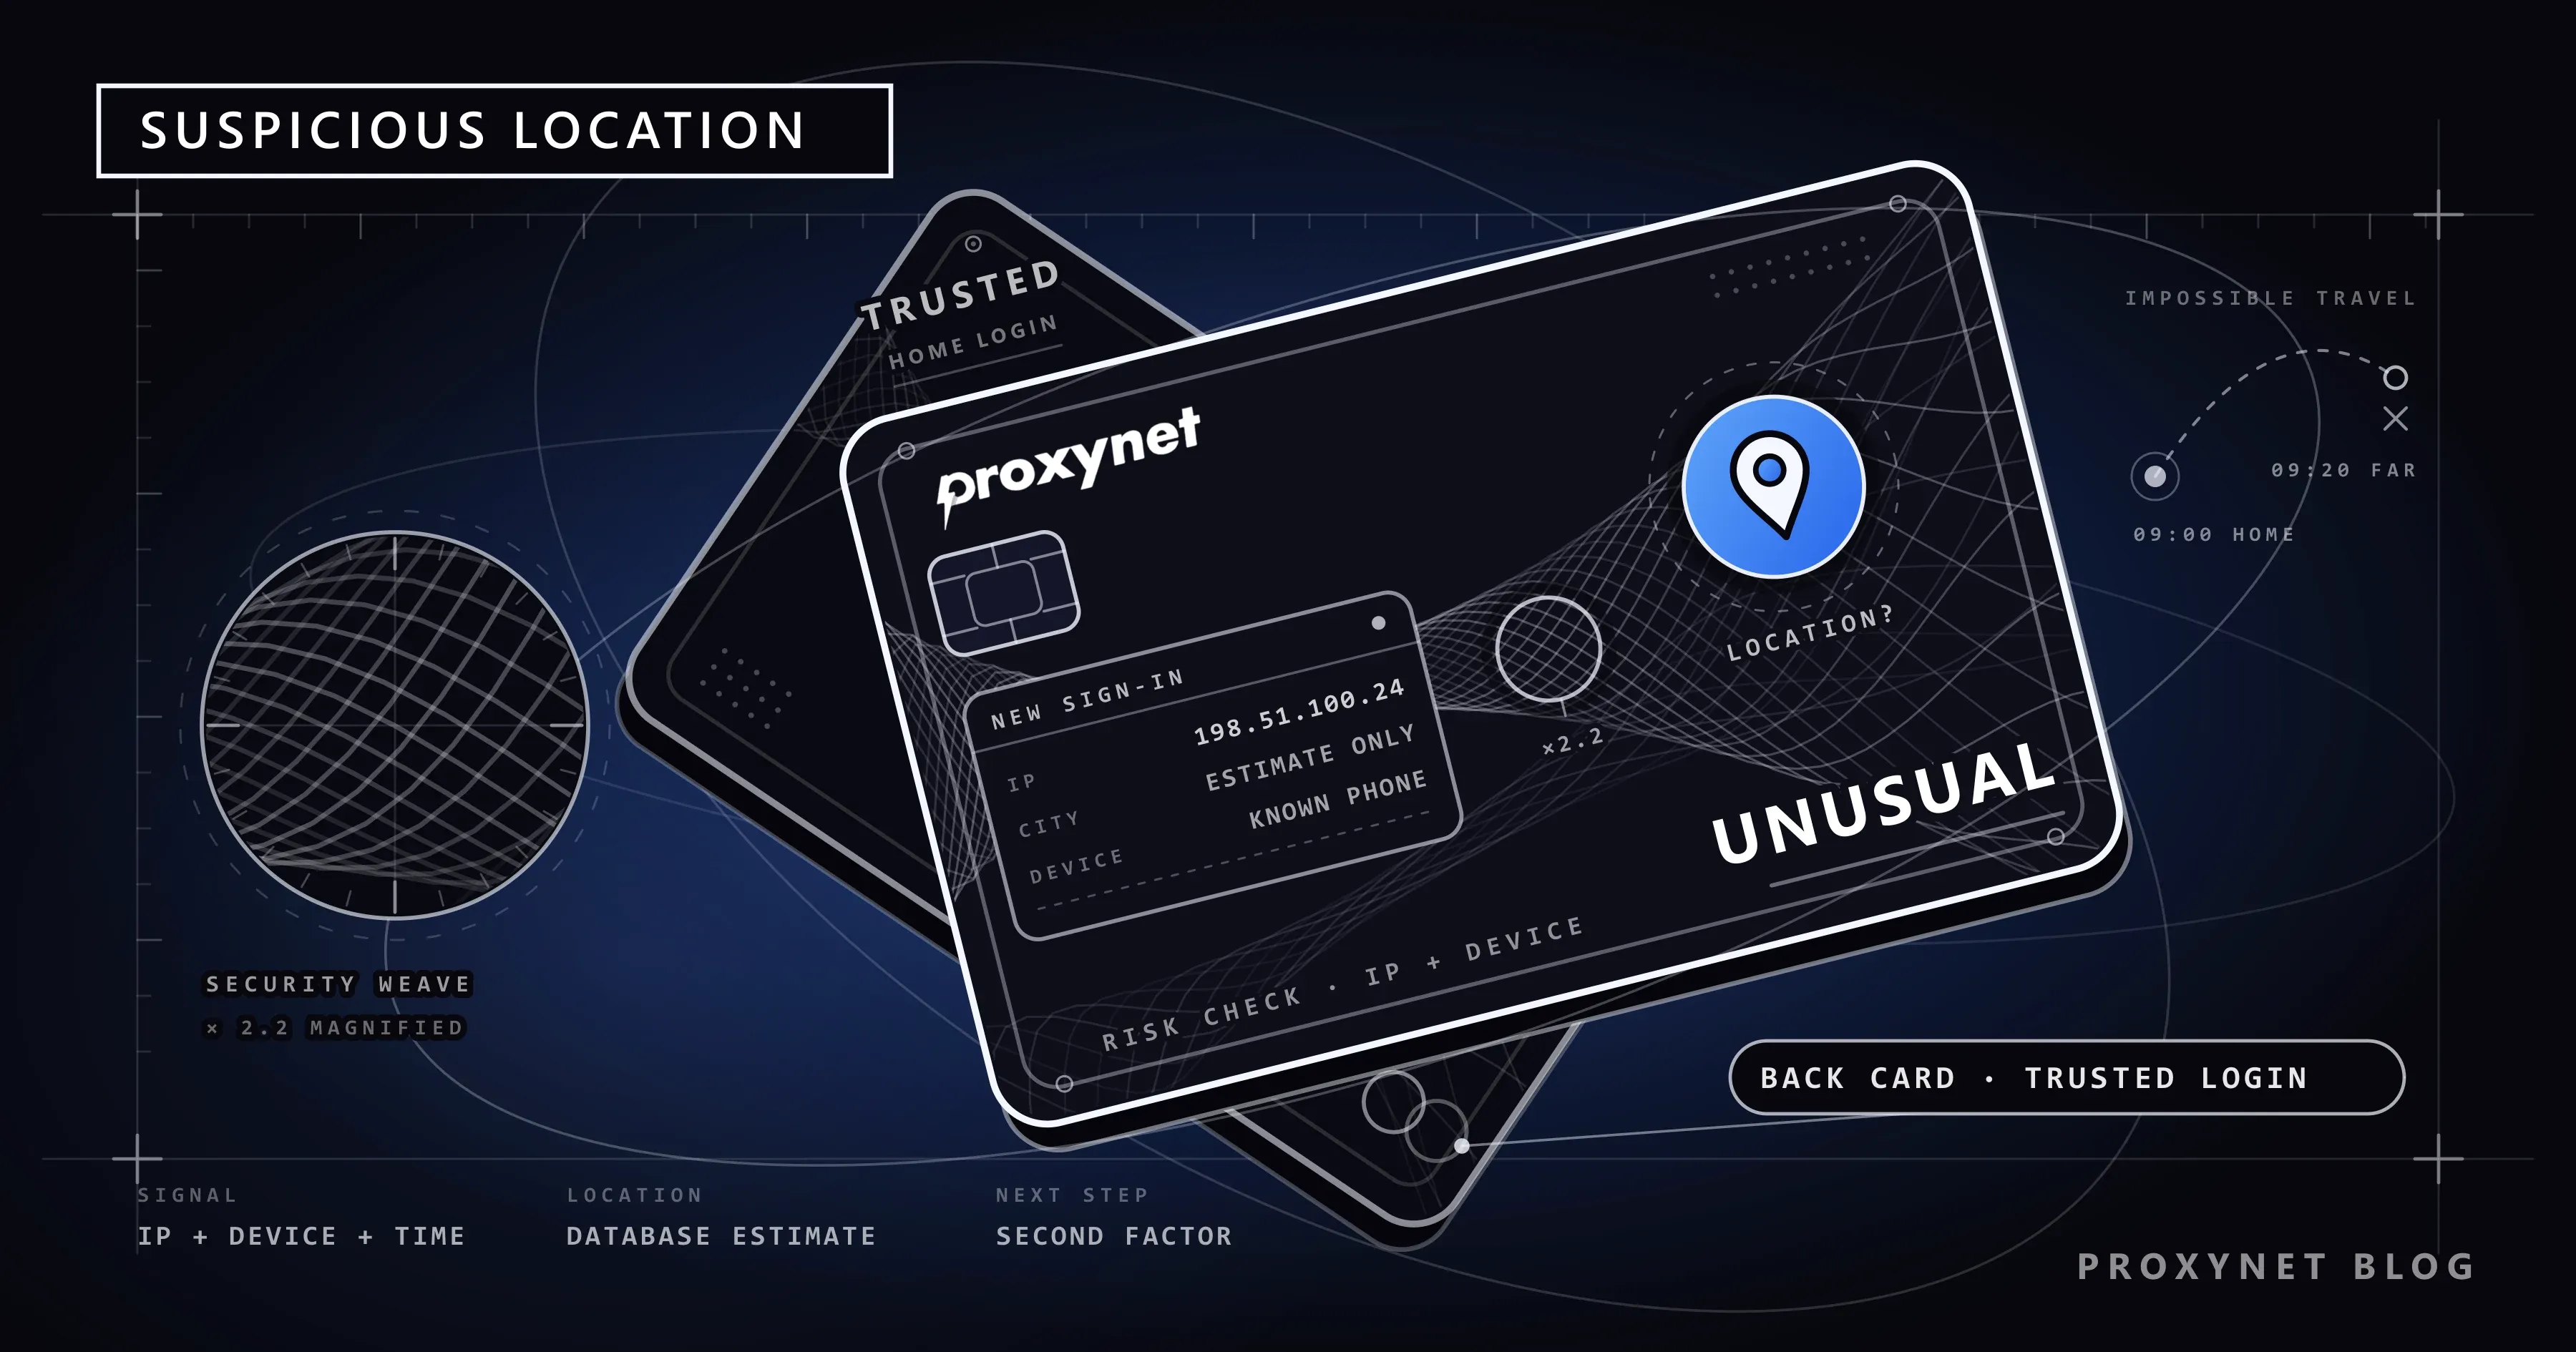
Bir giriş isteği açık adresinizi hiçbir zaman taşımaz. Bankaya ulaşan, IP adresinizdir; yani bağlantınızın internette kullandığı ağ adresi. Banka bu adresi ticari bir IP veritabanında arar ve veritabanı tahmini bir ülke ve şehir döndürür. Uyarıda gördüğünüz "Londra" ya da "Frankfurt" bu tahmindir.
Tahmin ülke düzeyinde büyük ölçüde doğrudur, şehir düzeyinde ise zayıftır; çünkü veritabanı yalnızca bir adres bloğunun nereye kayıtlı olduğunu ya da en son nerede görüldüğünü bilir. Nedenlerini ve nasıl kontrol edeceğinizi IP Adresinden Konum Bulunur mu, Neden Yanlış Gösterir? yazısında anlattık. İzin verdiyseniz telefon uygulaması cihazın konumunu, saat dilimini ve dil ayarını da okuyabilir. Bunların hiçbiri kesin bir nokta vermez; bankalar da konumu birkaç girdiden biri olarak değerlendirir.
Banka bir girişin şüpheli olduğuna nasıl karar verir?
Bankalar kuralların ayrıntısını gizli tutar, çünkü bunları yayımlamak dolandırıcıların işine yarar. Yine de büyük giriş sistemlerinin genel işleyişi birbirine benzer:
Giriş, ayrıntılarıyla birlikte gelir. IP adresi, cihaz ve tarayıcı, uygulama sürümü ve saat kaydedilir.
IP adresi sorgulanır. Banka tahmini konumu, ağın sahibini (ev internet sağlayıcısı, mobil operatör ya da barındırma şirketi) ve "VPN", "açık proxy" ya da "Tor çıkış düğümü" gibi etiketleri öğrenir.
Cihaz, bilinen cihazlarla karşılaştırılır. Daha önce kullandığınız bir telefon güven taşır; yeni bir telefon ya da sıfırlanmış aynı telefon sıfırdan başlar. Cihazların nasıl tanındığını Tarayıcı Parmak İzi (Browser Fingerprint) Nedir? yazısı açıklıyor.
Konum, geçmişinizle karşılaştırılır. Daha önce hiç giriş yapmadığınız bir yer puanı yükseltir; aradan geçen süreye göre fazla uzak bir sıçrama da öyle.
İşlemin riski tartılır. Bakiyeye bakmak, alıcı eklemek ve para göndermek farklı risk taşır.
Banka karar verir. Girişe izin verir, ek bir adım ister ya da girişi durdurup sizi uyarır.
adımdaki "fazla uzak, fazla hızlı" kontrolüne genellikle imkânsız seyahat (impossible travel) denir. Microsoft, kendi giriş risk motorunun belgelerinde bunu uzak konumlardan, yolculuğun sürebileceğinden daha kısa sürede gelen etkinlik olarak tanımlar. Saat 9.00'da evden, 9.20'de başka bir kıtadan yapılan iki girişin ikisi birden sizin olamaz.
Uyarıyı hangi sinyaller tetikler, ne zaman yanılırlar?
| Sinyal | Bankanın okuduğu | Masum bir kullanıcıda ne zaman devreye girer |
|---|---|---|
| IP konumu | Tahmini ülke ve şehir | Mobil veri, yeni modem, şehirler arasında taşınan adres blokları |
| Ağın sahibi | Ev internet sağlayıcısı, mobil operatör ya da barındırma şirketi | Şirket veya okul ağları, arka planda çalışan bir VPN |
| Anonimlik etiketi | VPN, açık proxy ya da Tor çıkışı olarak listelenmiş adres | Tarayıcı ve antivirüs VPN'leri, gizlilik aktarma servisleri, bir zamanlar VPN'in kullandığı adres |
| Adres itibarı | Adresten geçmişte gelen dolandırıcılık veya kötüye kullanım | Başka bir müşterinin trafiğiyle itibarı zedelenmiş paylaşımlı adresler |
| Cihaz | Bilinen ya da yeni cihaz | Yeni telefon, fabrika ayarlarına dönüş, yeniden kurulan uygulama, silinen tarayıcı verileri |
| Zaman ve mesafe | O mesafeyi o sürede gitmiş olabilir misiniz? | Ülke değiştiren bir VPN, başka şehirdeki bir mobil ağ geçidi |
| İşlem | Görüntüleme ya da ödeme | Yukarıdakilerden hemen sonra yeni alıcı ya da yüksek tutarlı ödeme |
Uyarıyı genellikle bunlardan ikisi ya da üçü birlikte doğurur. Yalnızca yeni bir telefon sorun çıkarmayabilir; başka bir ülkede, "VPN" etiketli bir adresten bağlanan yeni bir telefon ise geçemez.
Evdeyken neden olur?
Yanlış alarmların çoğunun seyahatle ilgisi yoktur:
- Mobil veri. Operatörler trafiği internete birkaç merkezî ağ geçidi üzerinden çıkarır; bu yüzden telefonunuzun genel IP adresi başka bir şehirdeki ağ geçidine kayıtlı olabilir.
- Paylaşımlı adresler. Birçok operatör ve bazı ev internet sağlayıcıları yüzlerce müşteriyi tek bir genel adresin arkasına koyar; bu düzene CGNAT denir (CGNAT Nedir, Nasıl Anlaşılır?). O adresi kullanan başka biri adresin itibarını zedelediyse sizin girişiniz de aynı puanı devralır.
- Yeni modem ya da yeni sağlayıcı. Yeni bir modem çoğu zaman, veritabanının hâlâ başka bir yerde gösterdiği bir bloktan adres alır.
- Arka planda çalışan VPN. Tarayıcı VPN'leri, antivirüs VPN'leri ve gizlilik aktarma servisleri, siz fark etmeden bankanın gördüğü adresi değiştirir. Nerelerde saklandıklarını VPN veya Proxy Algılandı Hatası yazısında sıraladık.
- Kötü itibar kaydı. Dolandırıcılık önleme servisleri adreslere puan verir ve bir ev adresi de "orta risk" çıkabilir; nedenini IP Fraud Score Nedir? yazısı anlatıyor.
Uyarı ev Wi-Fi'ında değil de yalnızca mobil veride çıkıyorsa büyük olasılıkla ilk iki madde geçerlidir ve hesabınızda bir sorun yoktur.
VPN ya da ücretsiz proxy banka uyarılarını neden artırır?
Bazı kullanıcılar uyarı aldıktan sonra "güvenli" bir bağlantının bankayı yatıştıracağını umarak VPN açar. Sonuç tam tersidir. Banka artık bir barındırma şirketine ait, çoğu zaman anonim ağ olarak etiketlenmiş, yabancılarla paylaşılan ve bazen son girişten farklı bir ülkede görünen bir adres görür. Bunların her biri risk puanını yükseltir; her bağlantıda yeni bir çıkış sunucusu seçen VPN ise üstüne bir de imkânsız seyahat örüntüsü üretir.
Büyük giriş sistemleri bu etiketleri bilerek risk sayar; yukarıdaki Microsoft motorunda Tor ya da anonim VPN gibi anonim adreslerden yapılan girişler için ayrı bir tespit bulunur. Ücretsiz VPN'ler ve proxy listeleri ikinci bir sorun ekler: şifrenizin geçtiği sunucuyu kimin işlettiğini bilmezsiniz (Ücretsiz Proxy ve Web Proxy Siteleri Güvenli mi?). Kendi banka hesabınıza, arada hiçbir şey olmadan, resmî uygulamayla ve kendi ev ya da mobil bağlantınızla girin.
PSD2 ve güçlü müşteri doğrulamasının bununla ne ilgisi var?
Bankanız AB'de ya da AEA'da ise olağan dışı bir girişten sonra gelen ek adım kısmen yasal bir zorunluluktur. İkinci Ödeme Hizmetleri Direktifi (PSD2), çevrim içi hesap erişimi ve elektronik ödemeler için güçlü müşteri doğrulaması (SCA) şartı koyar. Teknik kuralları belirleyen Komisyonun (AB) 2018/389 sayılı Yetki Devredilmiş Tüzüğü, birbirinden bağımsız en az iki unsur ister. Banka düşük riskli bir ödemede bu adımı atlamadan önce, ödeme yapanın olağan dışı konumu da dâhil olmak üzere çeşitli risk etkenlerini kontrol etmek zorundadır.
Üç unsur türü şunlardır: bilgi (PIN gibi yalnızca sizin bildiğiniz bir şey), sahiplik (telefonunuz gibi yalnızca sizde olan bir şey) ve biyometri (parmak iziniz gibi bedeninize ait bir özellik). Hangi yöntemlerin bu unsurlardan sayılacağını Avrupa Bankacılık Otoritesi (EBA) 21 Haziran 2019 tarihli güçlü müşteri doğrulamasının unsurlarına ilişkin görüşünde açıkladı. Yani yeni bir yerden yapılan giriş "uygulamadan onaylayın" adımıyla bitiyorsa banka durumu düşük riskli bulmamış ve tam kontrole dönmüştür. AB dışında mevzuat farklıdır, ama bankaların çoğu benzer bir adım uygular.
Banka bir girişi işaretlediğinde ne yapmalısınız?
- Uyarıdaki bağlantıyı kullanmayın. Sahte giriş uyarıları yaygın bir dolandırıcılık yöntemidir: ABD Federal Ticaret Komisyonu (FTC), Haziran 2023'te banka dolandırıcılık uyarısı gibi görünen kısa mesajların 2022'de en çok şikâyet edilen SMS dolandırıcılığı olduğunu açıkladı. Bankanın uygulamasını kendiniz açın.
- Uygulamadaki son girişlere bakın. Bankacılık uygulamalarının çoğu cihazları ve girişleri bir güvenlik menüsünde listeler. İşaretlenen giriş sizin telefonunuzsa ve saat de sizin giriş yaptığınız saatse onaylayın.
- Giriş sizin değilse hemen harekete geçin. Güvendiğiniz bir cihazdan şifrenizi değiştirin, tanımadığınız cihazları kaldırın ve kartınızdaki ya da bankanın resmî sitesindeki numarayı arayın.
- Engellendiyseniz yeniden denemek yerine arayın. Art arda başarısız girişler kilidin süresini uzatabilir.
- Adresinizi değiştiren her şeyi kapatın. Yeniden giriş yapmadan önce VPN uygulamalarını, tarayıcı VPN eklentilerini ve gizlilik aktarma servislerini kapatın.
- Giriş ve ödeme bildirimlerini açın. Anlık bildirim, bir sonraki olağan dışı girişi saniyeler içinde size haber verir.
Seyahat bildirimi ve iki faktörlü kimlik doğrulamaya erişim
Bazı bankalar seyahat bildirimini hâlâ uygulamadan ya da telefonla alıyor; bazıları ise bu hizmeti kaldırdı. Örneğin Chase, artık seyahat bildirimi kabul etmediğini ve dolandırıcılık tespit sistemine güvendiğini söylüyor; müşterilerinden ise iletişim bilgilerini güncel tutmalarını istiyor. Yola çıkmadan önce kendi bankanızın uygulamasına bakın.
Yurt dışında asıl risk, iki faktörlü kimlik doğrulamanın ikinci adımına ulaşamamaktır:
- Kodların size nasıl ulaştığını kontrol edin. Yurt dışında SMS kodları için dolaşımın (roaming) açık olması gerekebilir. Uygulama içi onay ya da bir kimlik doğrulama uygulaması Wi-Fi üzerinden de çalışır.
- Asıl hattınızı koruyun. Yerel bir SIM kart alsanız bile bankanın kodları kayıtlı numaranıza gider.
- Bankanın yurt dışından aranabilen numarasını kaydedin. Kartın üzerindeki ücretsiz numara yurt dışından çalışmayabilir.
- İkinci bir ödeme yolu taşıyın. Kartlardan biri siz sorunu çözene kadar bloke edilebilir.
Uygulama yurt dışında hiç açılmıyorsa Banka Uygulaması Yurt Dışında Çalışmıyorsa Ne Yapmalı? yazısına bakın. Ülkeye göre değişen hizmetlerin genel mantığı için Coğrafi Engelleme Nedir? yazısını okuyabilirsiniz.
Konum kontrolleri kendi girişinizin dışında nerede önemlidir?
Aynı IP ve konum kontrolleri başka yerlerde de karşınıza çıkar; bazen sabit adreslerin meşru kullanımlarıyla birlikte:
- Kripto borsası API anahtarları: kendi API anahtarınızı yalnızca listelediğiniz adreslerle sınırlayabilirsiniz; bkz. Kripto Borsası API'sinde IP Whitelist Nasıl Kurulur?
- Ülkeye göre değişen fiyatlar: aynı aboneliğin bir pazarda neden daha pahalı olduğunu Fiyatlar Neden Ülkeye Göre Değişir? yazısında anlattık.
- Fintek ve ödeme testleri: ekipler kendi giriş ve risk ekranlarının başka ülkelerdeki müşterilere nasıl davrandığını test eder; bkz. finans çözümleri.
- Şirket verilerinin korunması: güvenlik ekipleri kendi hizmetlerinin ağ dışından nasıl göründüğünü kontrol eder; bkz. veri güvenliği.
- İş araçları için sabit adres: yalnızca listelenmiş adresleri kabul eden hizmetler değişmeyen bir adres ister, örneğin bir ISP Proxy; aradaki farkı Statik IP ve Dinamik IP Farkı: Hangisi Ne İşe Yarar? yazısı açıklıyor.
Bunların hiçbiri, kişisel hesabınız için bankanın kendi sürecinin yerini tutmaz.
Sık yapılan hatalar
- Uyarıdaki bağlantıya dokunmak. Mesaj sahte olabilir; bankaya kendiniz gidin.
- Girişi "güvenceye almak" için VPN açmak. Zaten şüpheli görünen girişe anonim, paylaşımlı ve çoğu zaman yabancı bir adres ekler.
- Şifreyi tekrar tekrar denemek. Kısa bir kilit, ancak telefonla açılabilen bir kilide dönüşebilir.
- Uyarıyı "yine veritabanı hatası" deyip geçmek. Önce cihaz listesine bakın.
- Seyahatten önce yalnızca SMS kodlarına güvenmek. Dolaşım kapalıysa ya da SIM kart değiştiyse kodlar gelmez.
- Bir IP sorgulama sitesinin bankanın gördüğünü gösterdiğini sanmak. Farklı veritabanları aynı adres için farklı sonuç verir.
Karar rehberi
| Durumunuz | Ne yapmalısınız |
|---|---|
| Uyarı sizin cihazınız ve giriş saatinizle örtüşüyor | Resmî uygulamadan onaylayın |
| Şehir yanlış ama cihaz sizin | Büyük olasılıkla mobil veri ya da veritabanı hatası; onaylayın |
| Giriş listesinde tanımadığınız bir cihaz var | Güvendiğiniz bir cihazdan şifrenizi değiştirin ve bankayı arayın |
| Uyarılar yalnızca VPN açıkken geliyor | Bankacılık işlemlerinde VPN'i kapatın |
| Gelecek hafta seyahate çıkıyorsunuz | Seyahat bildirimi seçeneğine bakın, uygulama içi onayı kurun, asıl hattınızı koruyun |
| Yurt dışında hesabınız kilitlendi | Bankanın yurt dışından aranabilen numarasını arayın |
| Bir SMS, bağlantıya tıklayıp "girişi doğrulamanızı" istiyor | Bağlantıyı yok sayın, uygulamayı kendiniz açın, mesajı bildirin |
Sıkça sorulan sorular
Şüpheli giriş uyarısı hesabımın ele geçirildiği anlamına mı gelir?
Her zaman değil. Uyarıların çoğu yeni bir telefon ya da mobil veri gibi sıradan değişikliklerden doğar. Uygulamadaki cihaz listesine bakın: bütün girişler sizinse onaylayıp geçin, biri sizin değilse bankayı arayın.
Bankam neden beni başka bir şehirde sanıyor?
Konum GPS'ten değil, bir IP veritabanından gelir. Mobil operatörler trafiği başka şehirlerdeki ağ geçitleri üzerinden yönlendirir ve veritabanları şehir düzeyinde çoğu zaman güncel değildir. Tek başına yanlış şehir, bir girişi nadiren engeller.
İnternet bankacılığında VPN kullanmalı mıyım?
Kendi hesabınız için hayır. VPN, bankaya birçok kişinin paylaştığı ve anonim ağ olarak etiketlenmiş bir adres gösterir; bu da risk puanını yükseltir. Bankanın uygulamasıyla aranızdaki bağlantı zaten şifrelidir.
Seyahatten önce bankama haber vermem hâlâ gerekiyor mu?
Bankaya göre değişir. Bazıları seyahat bildirimini uygulamadan alıyor, Chase gibi bazıları ise bundan vazgeçti. Her durumda telefon numaranızı güncel tutun ve yurt dışında kod alabildiğinizden emin olun.
Uyarıları neden Wi-Fi'da değil de mobil veride alıyorum?
Telefonunuz her ağda farklı bir genel IP adresi alır. Mobil veride çoğu zaman birçok müşteriyle aynı adresi paylaşır ve operatörün ağ geçidinin bulunduğu şehirde görünür; ev Wi-Fi'ında ise bankanın zaten tanıdığı adresi kullanır.
Bu uyarıları tamamen kapatabilir miyim?
Hayır, zaten bunu istemezsiniz: bu kontrol, şifrenizi ele geçiren birinin hesabınızı boşaltmasını önler. Aynı cihazları kullanarak, bankacılıkta VPN'den uzak durarak ve ikinci adım olarak uygulama içi onayı seçerek yanlış alarmları seyrekleştirebilirsiniz.
Özet
Banka, IP adresi, cihaz ya da giriş saati geçmişinize uymadığında girişi olağan dışı konumdan gelmiş sayar. Konum bir tahmindir; bu yüzden evdeyken de sık sık yanılır, özellikle mobil veride, paylaşımlı adreslerin arkasında ya da arka planda çalışan bir VPN varken. AB'de PSD2 kapsamındaki güçlü müşteri doğrulaması (SCA), böyle bir girişin çoğu zaman ikinci bir doğrulama adımıyla devam etmesi demektir. Uyarı geldiğinde resmî uygulamayı kendiniz açın, cihaz listesine bakın ve tanımadığınız bir şey görürseniz kartınızdaki numarayı arayın. Seyahatte ikinci doğrulama adımına ulaşabildiğinizden emin olun; VPN'leri ve ücretsiz proxy'leri kişisel bankacılıktan uzak tutun. Konum ve risk kontrollerinin kurumsal tarafı için finans çözümleri sayfamıza bakın.