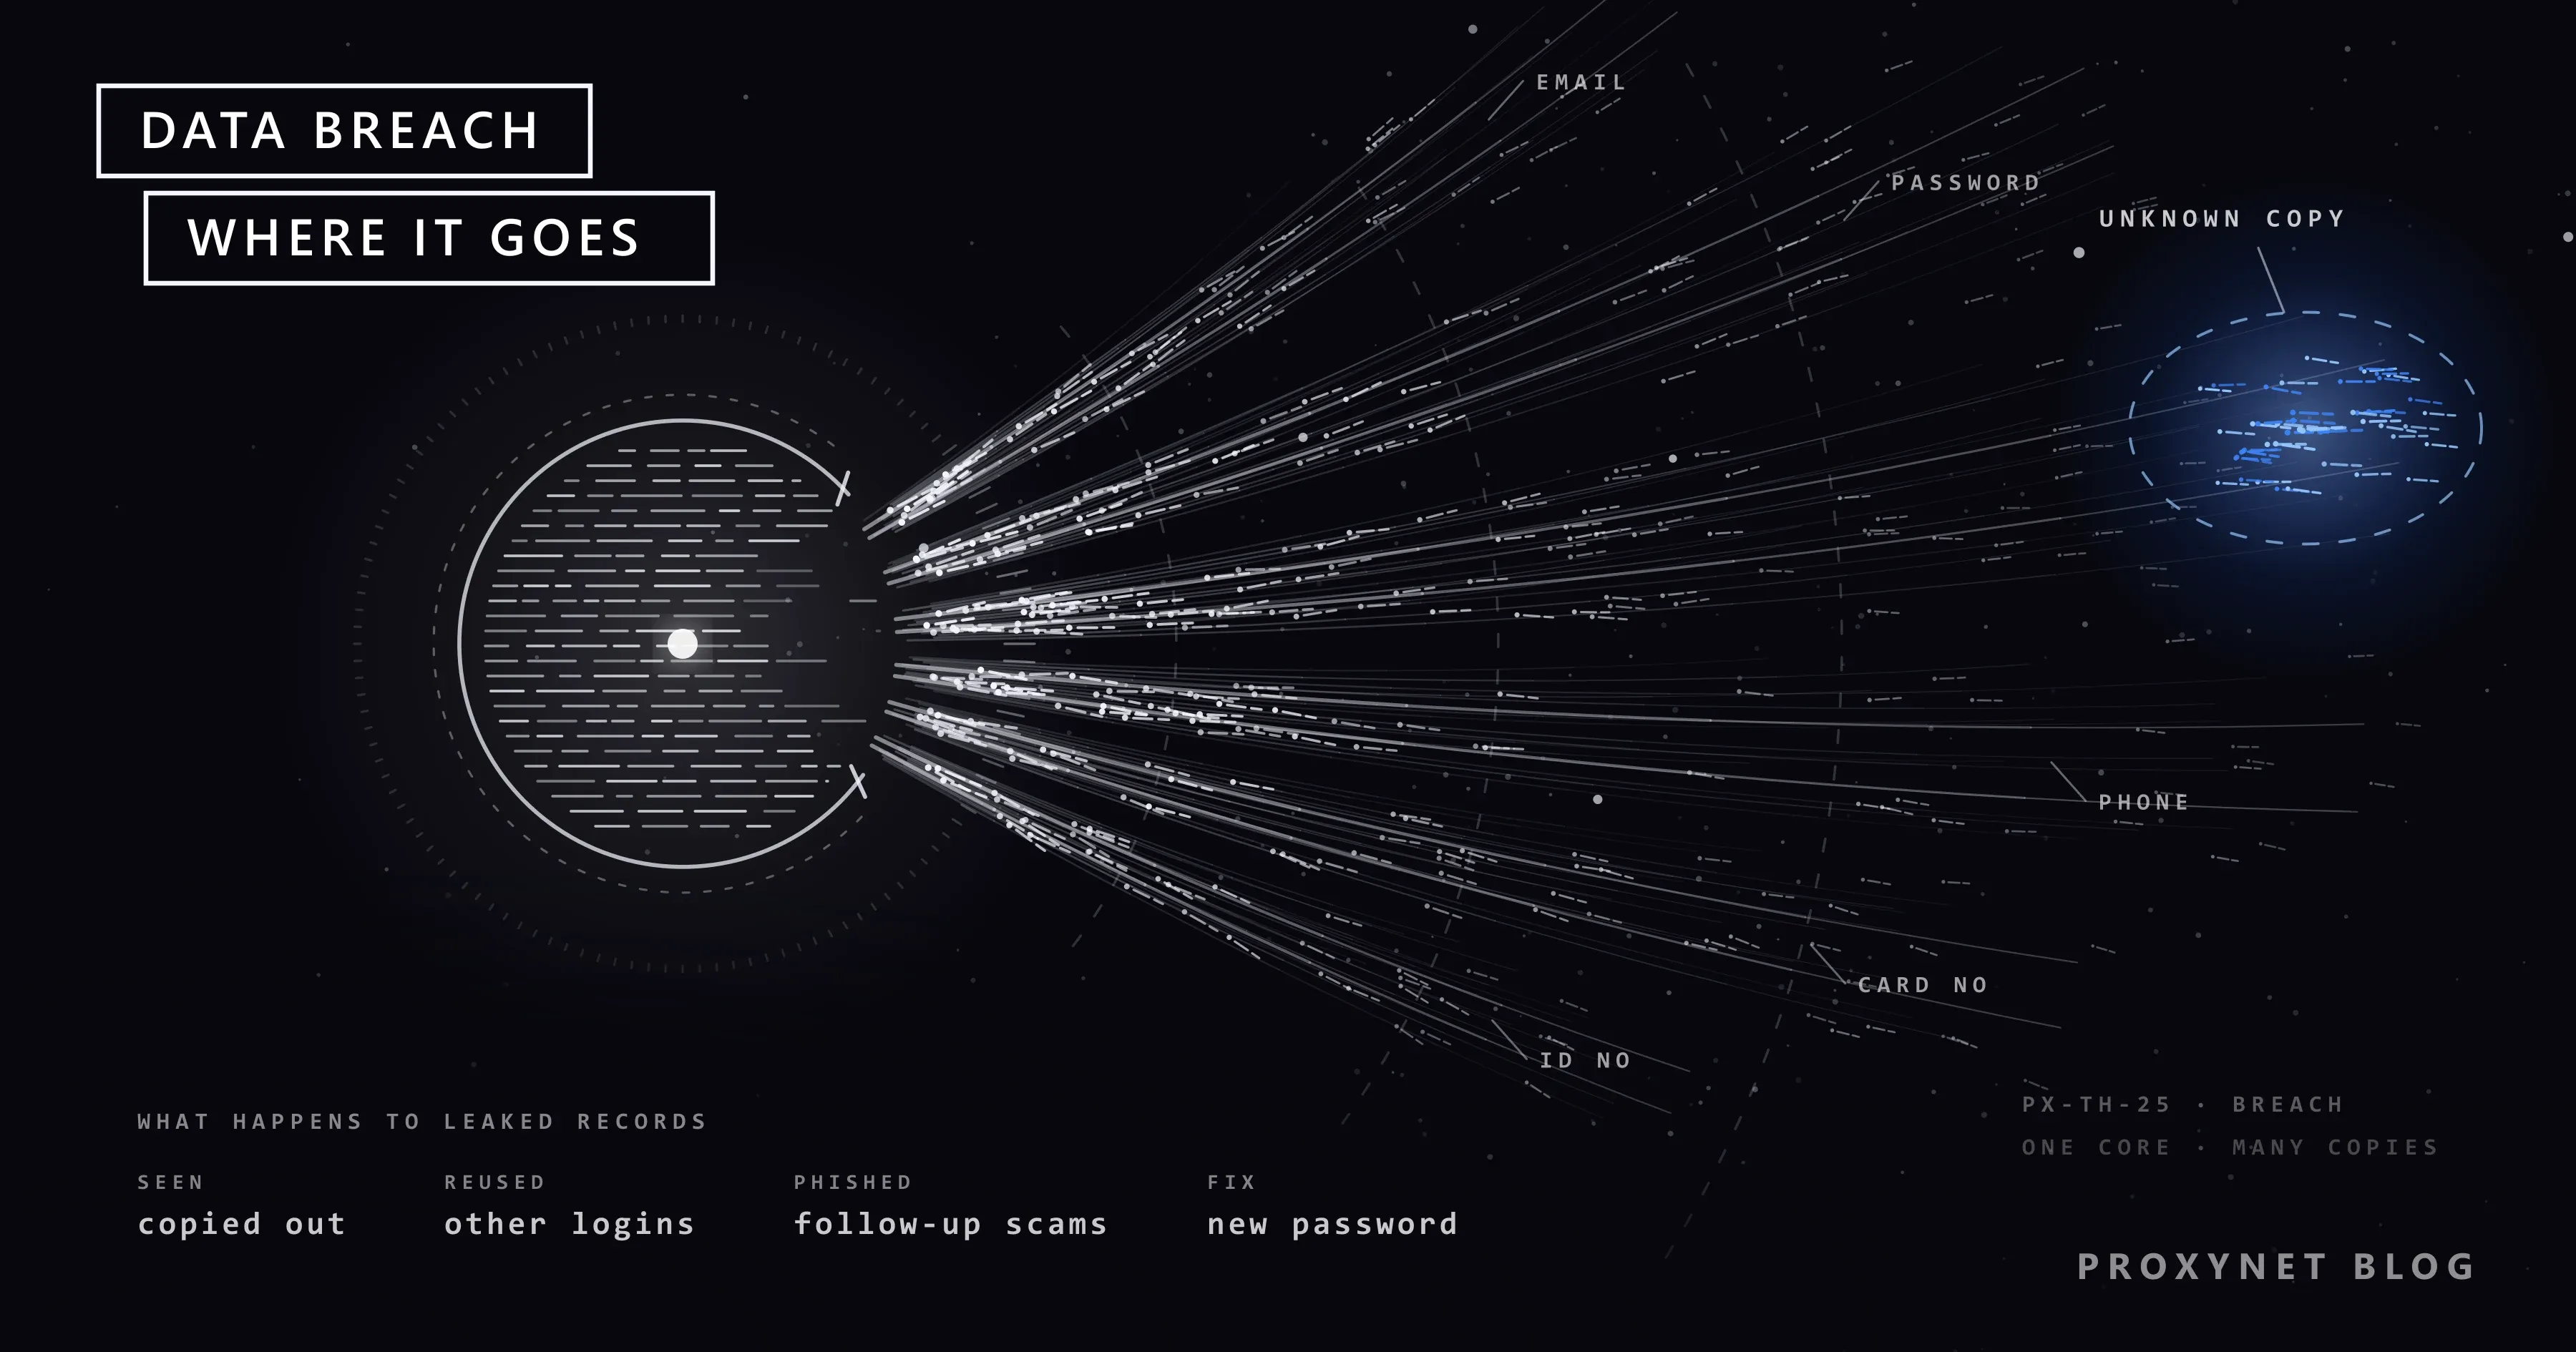
Seu celular avisa que uma das suas senhas salvas apareceu em um vazamento de dados conhecido. Um dia depois, uma loja online em que você comprou pela última vez há anos manda um e-mail dizendo que alguém acessou os dados dos clientes. Nenhuma das duas mensagens quer dizer que seu celular foi hackeado. As duas querem dizer que uma cópia de algo sobre você agora está com pessoas que não deveriam tê-la, e o que você mudar nos próximos dias decide o quanto essa cópia vai servir para elas.
Este artigo explica o que é uma violação de dados, como ela acontece, quais dados vazados são perigosos, como verificar se você foi afetado e o que fazer, passo a passo. Também mostra o que as empresas precisam fazer depois de uma violação e por que senhas vazadas são testadas a partir de tantos endereços IP.
O que é violação de dados?
Uma violação de dados é um incidente em que os dados chegam a alguém que não deveria tê-los, ou são perdidos por quem deveria guardá-los. O National Cyber Security Centre (NCSC) do Reino Unido resume assim: informações mantidas por uma organização são roubadas ou acessadas sem autorização. O Regulamento Geral sobre a Proteção de Dados (GDPR) da União Europeia vai além: uma violação de dados pessoais é uma violação da segurança que provoque, "de modo acidental ou ilícito", a destruição, a perda, a alteração, a divulgação ou o acesso não autorizados a dados pessoais; ou seja, um erro conta tanto quanto um ataque.
O Comitê Europeu para a Proteção de Dados (EDPB, na sigla em inglês), que reúne as autoridades de proteção de dados da UE, divide as violações em três tipos: de confidencialidade (alguém vê ou copia os dados), de integridade (alguém os altera) e de disponibilidade (os dados se perdem ou ficam bloqueados, como quando um ransomware criptografa a única cópia). Quando alguém diz que seus dados "vazaram", quase sempre está falando do primeiro tipo, e é dele que este artigo trata.
Vazamento de dados é o mesmo que violação de dados?
Não exatamente: vazamento costuma significar dados deixados expostos por erro, enquanto violação significa que eles de fato chegaram a alguém que não deveria tê-los. No uso diário as palavras se misturam, e na lei muitas vezes se confundem, porque, pelo GDPR, uma exposição acidental de dados pessoais também é uma violação.
| Termo | O que costuma significar | Exemplo |
|---|---|---|
| Violação de dados | Os dados chegaram às pessoas erradas, por ataque ou por erro | Registros de clientes copiados do servidor de uma loja |
| Vazamento de dados | Dados deixados expostos, muitas vezes por um erro de configuração | Uma pasta de armazenamento aberta a qualquer pessoa com o link |
| Invasão (hack) | Alguém entrou em um sistema; dados podem ou não ter sido levados | Um site desfigurado ou usado para enviar spam |
| Incidente de segurança | Qualquer coisa que ameace sistemas ou dados | Uma onda de logins malsucedidos que foi bloqueada |
O EDPB resume a última linha em uma frase: toda violação de dados pessoais é um incidente de segurança, mas nem todo incidente de segurança é uma violação de dados pessoais.
Como acontecem as violações de dados?
A maioria das violações começa em um de poucos pontos fracos, e muitas vezes vários se somam: uma senha roubada por phishing funciona porque a conta não pedia mais nada.
- Senhas roubadas ou reutilizadas. A senha de um funcionário, vazada de outro site, abre um sistema da empresa que não tem uma segunda etapa de login.
- Phishing. Alguém digita seus dados de login em uma página falsa ou abre um anexo nocivo; O que é phishing? mostra como reconhecer essas mensagens.
- Armazenamento mal configurado. Um banco de dados ou uma pasta de armazenamento em nuvem fica acessível pela internet sem senha.
- Software desatualizado. Um servidor ou um app com uma falha de segurança conhecida, já corrigida pelo fabricante, nunca foi atualizado.
- Pessoas de dentro. Um funcionário ou prestador de serviço copia dados sem nenhum motivo para levá-los, ou tem muito mais acesso do que o trabalho exige.
- Dispositivos perdidos e envios errados. Um notebook some, ou um arquivo é enviado para o endereço errado; o regulador britânico, o ICO, considera os dois casos violações.
- Fornecedores. Os dados ficam com um processador de pagamentos, um serviço de envio de e-mails ou outro prestador, e a violação acontece lá.
Para você, como cliente, o que foi levado importa mais do que a causa.
Quais dados vazam e por que isso importa?
O perigo depende do tipo de dado: um e-mail vazado traz principalmente golpes, enquanto uma senha ou um número de documento vazado pode permitir que alguém se passe por você.
| Dado vazado | O que criminosos podem fazer com ele | O que você faz |
|---|---|---|
| Endereço de e-mail | Enviar phishing que menciona a violação | Desconfie de mensagens sobre a violação |
| Senha | Entrar na conta ali e onde mais você a reutilizou | Troque-a em todo lugar; ative a verificação em duas etapas |
| Número de telefone | SMS e ligações de golpe que citam seus dados | Nunca leia um código para quem ligou |
| Número do cartão | Fazer pagamentos com o cartão | Ligue para o banco; peça um cartão novo |
| Documento de identidade, passaporte ou número fiscal | Abrir empréstimos ou contas em seu nome | Congele seu crédito onde for possível |
| Data de nascimento, endereço residencial | Passar em verificações de identidade, tornar golpes convincentes | Fique atento; esses dados não mudam |
| Dados de saúde, mensagens privadas, fotos | Constranger você ou exigir dinheiro | Não pague; denuncie à polícia |
As senhas merecem uma observação. Um site bem administrado as guarda como hashes, uma forma embaralhada de mão única que não pode simplesmente ser convertida de volta na senha, mas senhas curtas e comuns ainda são descobertas por tentativa. Você raramente sabe como um site guardou a sua, então troque uma senha vazada, não importa o que diga o aviso.
Como saber se seus dados estavam em uma violação?
Normalmente você fica sabendo por um aviso enviado pela empresa, por um alerta de senha no celular ou no navegador, ou por um serviço de consulta de violações.
Um aviso da empresa. Leia-o e aja pelo site ou pelo app da própria empresa. O NCSC recomenda não usar os links nem os contatos de nenhuma mensagem recebida, porque criminosos enviam redefinições de senha falsas e ofertas de "indenização" assim que uma violação se torna conhecida.
Have I Been Pwned. Esse serviço gratuito lista as violações conhecidas em que um endereço de e-mail apareceu, com o tipo de informação pessoal exposta em cada uma, e a opção Notify Me (Me avise) envia um e-mail quando o endereço aparece em uma violação futura. O NCSC cita o Have I Been Pwned como exemplo desse tipo de ferramenta.
Gerenciador de senhas do Google. No Chrome, no computador, abra o menu Mais (três pontos) e depois Senhas e preenchimento automático > Gerenciador de senhas do Google > Check-up. Em qualquer outro navegador, acesse passwords.google.com e selecione Acessar o Check-up de senha > Verificar senhas. O Google chama de "comprometida" uma senha que foi publicada on-line.
iPhone. Abra o app Senhas e toque em Segurança; uma mensagem abaixo de uma conta explica se a senha dela é fraca ou comprometida. A verificação de vazamentos é ativada em Ajustes > Apps > Senhas > Detectar Senhas Comprometidas. Muitos outros gerenciadores de senhas e apps de segurança fazem o mesmo tipo de verificação.
Uma correspondência significa que existe uma cópia desses dados circulando. Ela não diz quem a tem, e ninguém consegue recolher essa cópia; por isso os passos abaixo importam mais do que a busca.
O que fazer se seus dados vazaram?
Comece pela senha vazada e pela sua conta de e-mail, depois cuide do dinheiro e da identidade; a ordem abaixo segue o risco.
- Confira a violação na fonte. Abra você mesmo o site ou o app da empresa e leia o aviso lá, para saber exatamente o que foi levado.
- Troque a senha vazada e todas as senhas iguais a ela. Uma senha reutilizada em outro site transforma uma violação em várias contas invadidas. Um gerenciador de senhas cria e memoriza uma senha diferente para cada site.
- Ative a verificação em duas etapas ou uma chave de acesso, começando pela sua conta de e-mail, porque é para lá que vão as redefinições de senha de todo o resto. A verificação em duas etapas pede uma segunda prova depois da senha, como um código de um app; a chave de acesso (passkey) é uma credencial de login guardada no seu dispositivo que só funciona no site verdadeiro.
- Procure mudanças que você não fez. Nas configurações de segurança da conta, confira os dispositivos conectados, o e-mail e o telefone de recuperação e as regras de encaminhamento de e-mail, e depois encerre as outras sessões.
- Ligue para o banco se dados do cartão ou da conta vazaram. Use o número impresso no cartão e confira seus extratos em busca de pagamentos que você não reconhece.
- Congele seu crédito se um documento de identidade ou número fiscal vazou, nos países que têm esse sistema. Nos Estados Unidos, o congelamento de crédito (credit freeze) é gratuito em cada uma das três agências de crédito e impede que alguém abra um novo crédito em seu nome até você suspendê-lo; em outros lugares, pergunte ao seu banco que proteção existe.
- Espere golpes na sequência. Dados de violações alimentam o phishing muito depois da notícia: redefinições de senha falsas, ofertas de "indenização", ligações de alguém que já sabe o seu endereço. Nunca passe um código ou uma senha para quem entrar em contato com você.
- Guarde o aviso. Salve-o com a data e a lista do que vazou; você vai precisar dele se reclamar com a empresa ou com uma autoridade de proteção de dados.
O que uma empresa precisa fazer depois de uma violação de dados?
Pelo GDPR, que continua valendo no Reino Unido em uma versão própria da lei, a empresa tem 72 horas para comunicar a violação à autoridade de proteção de dados e precisa avisar você diretamente quando a violação expõe você a um risco alto.
O artigo 33 define o prazo. A empresa que decide como os dados são usados, o "responsável pelo tratamento" (o controlador), notifica a autoridade de controle sem demora injustificada e, sempre que possível, em até 72 horas depois de tomar conhecimento da violação, a menos que seja improvável que ela represente risco para alguém. Uma notificação atrasada precisa informar os motivos do atraso. As diretrizes do EDPB sobre notificação de violações explicam essas regras com exemplos.
O artigo 34 protege você. Quando o risco para as pessoas é alto, a empresa precisa avisá-las sem demora injustificada e em linguagem clara e simples: o que aconteceu, as consequências prováveis, o que ela já fez e quem contatar. Ela pode dispensar a mensagem individual se os dados estavam ilegíveis para o invasor, por exemplo por estarem bem criptografados, se o risco alto já foi eliminado ou se avisar todo mundo exigiria um esforço desproporcional; nesse último caso, precisa fazer um comunicado público.
Fora da Europa as regras mudam. Nos Estados Unidos, todos os estados, o Distrito de Colúmbia, Porto Rico e as Ilhas Virgens Americanas têm leis de notificação de violações, segundo a Comissão Federal de Comércio (FTC). Muitos outros países têm uma autoridade de proteção de dados que define o próprio prazo e recebe reclamações.
Por que senhas vazadas são testadas a partir de tantos endereços IP?
Porque criminosos inserem automaticamente pares de e-mail e senha vazados nas páginas de login de outros sites e espalham as tentativas por muitos endereços IP, para que nenhum endereço envie o suficiente para ser bloqueado. A técnica se chama credential stuffing, e O que é credential stuffing? mostra como os sites a detectam.
É por isso que as páginas de login limitam as tentativas por endereço IP e por conta, e enviam um alerta de "novo login" quando uma senha é usada a partir de um lugar desconhecido. Uma senha única e a verificação em duas etapas derrotam essas tentativas, venham de onde vierem.
As equipes de segurança trabalham do outro lado. Elas monitoram fontes públicas, como sites de compartilhamento de código, sites de colagem de texto (paste) e fóruns abertos, em busca de endereços de e-mail, senhas e chaves de API vazados da empresa, para redefini-los antes que alguém os use. Essa pesquisa costuma passar por uma saída dos Proxies residenciais, ou seja, um endereço IP de uma conexão residencial em um país escolhido, para que o tráfego não aponte para a rede da própria empresa. Tudo fica dentro dos limites legais: só páginas públicas, sem comprar dados e sem fazer login na conta de outras pessoas.
Onde você encontra violações de dados
Em e-mails e cartas de lojas, apps, bancos, hospitais, escolas e empregadores dizendo que dados de clientes ou funcionários foram acessados. Em alertas de senha no celular ou no navegador. Em e-mails de "novo login" que você não provocou, e em cartas sobre empréstimos que você nunca pediu.
Erros comuns
- Trocar só a senha do site afetado. A mesma senha em outros sites é a verdadeira exposição.
- Clicar no link de um aviso de violação. Avisos falsos vêm depois das violações reais; acesse o site por conta própria.
- Não dar importância a um e-mail vazado. Ele mostra aos golpistas qual serviço você usa, e isso torna a mensagem deles convincente.
- Pagar alguém que promete apagar seus dados. Uma cópia vazada não pode ser recolhida, e nada prova que ela foi apagada.
- Desligar os alertas de vazamento porque incomodam. Cada alerta é uma senha que outra pessoa pode testar.
- Esperar o e-mail da empresa. Ele pode chegar tarde, ou nem chegar se a empresa avaliar que o risco é baixo.
Guia de decisão
| Sua situação | O que fazer primeiro |
|---|---|
| Uma empresa diz que seu e-mail vazou | Espere phishing; leia o aviso no site da própria empresa |
| Seu celular ou navegador aponta uma senha | Troque-a em todos os sites em que você a usou |
| Dados do cartão vazaram | Ligue para o banco no número do seu cartão |
| Um documento de identidade ou número fiscal vazou | Congele seu crédito onde for possível; fique de olho em contas novas |
| Alguém ameaça publicar seus dados | Não pague; guarde as mensagens e denuncie à polícia |
| Sua empresa encontrou uma violação | Contenha, avalie o risco e comunique em até 72 horas onde o GDPR se aplica |
| Você monitora dados vazados da sua empresa | Só fontes públicas, IPs residenciais, aval jurídico |
Perguntas frequentes
Dá para descobrir quem tem meus dados?
Normalmente não. Serviços de consulta de violações e avisos das empresas dizem em qual violação seus dados estavam, não quem os copiou nem para onde foram depois, e dados roubados costumam ser repassados ou vendidos. Parta do princípio de que a cópia está circulando e proteja as contas que ela atinge.
Devo excluir minha conta depois de uma violação de dados?
Excluí-la não recolhe a cópia que já vazou, mas faz sentido para uma conta que você não usa mais, porque a próxima violação nessa empresa terá menos o que levar. Troque a senha primeiro e depois use a opção de exclusão do próprio site.
A empresa vai me avisar se meus dados vazaram?
Se o GDPR se aplica e a violação expõe você a um risco alto, sim, diretamente e sem demora injustificada. Quando a empresa avalia que o risco é menor, ela pode comunicar só à autoridade, e fora da Europa depende da lei local. Um serviço de consulta de violações e os alertas de senha cobrem essa lacuna.
O que significa "sua senha foi encontrada em um vazamento de dados"?
Significa que sua senha, geralmente junto com seu nome de usuário, apareceu em uma lista vazada com a qual seu navegador ou gerenciador de senhas fez a comparação. Seu dispositivo não foi invadido; a senha simplesmente deixou de ser secreta. Troque-a nesse site e em qualquer outro em que você a usou.
O Have I Been Pwned é seguro?
Sim, para o que ele foi feito. Você digita só um endereço de e-mail, o serviço afirma que as buscas não são registradas, e os alertas vão só para o endereço monitorado. A verificação por e-mail nunca pede sua senha, então desconfie de qualquer site que peça.
Por quanto tempo os dados vazados continuam perigosos?
Por anos. Uma senha continua perigosa até você trocá-la em todos os lugares em que a usou, enquanto um endereço, uma data de nascimento ou um número de documento não podem ser mudados. Por isso, aja uma vez e com cuidado, em vez de esperar a notícia ser esquecida.
Em resumo
Uma violação de dados coloca uma cópia dos seus dados nas mãos de pessoas que não deveriam tê-la, por ataque ou por erro, e essa cópia não pode ser recolhida. O que você controla é o quanto ela serve: troque as senhas vazadas em todos os lugares em que as usou, ative a verificação em duas etapas ou as chaves de acesso, acompanhe seu banco e seu crédito e trate toda mensagem sobre a violação como um possível golpe. Empresas sujeitas ao GDPR têm 72 horas para avisar a autoridade e precisam avisar você quando o risco é alto. Equipes de segurança que monitoram fontes públicas em busca de dados vazados da própria empresa encontram a configuração na nossa página de segurança de dados.