


































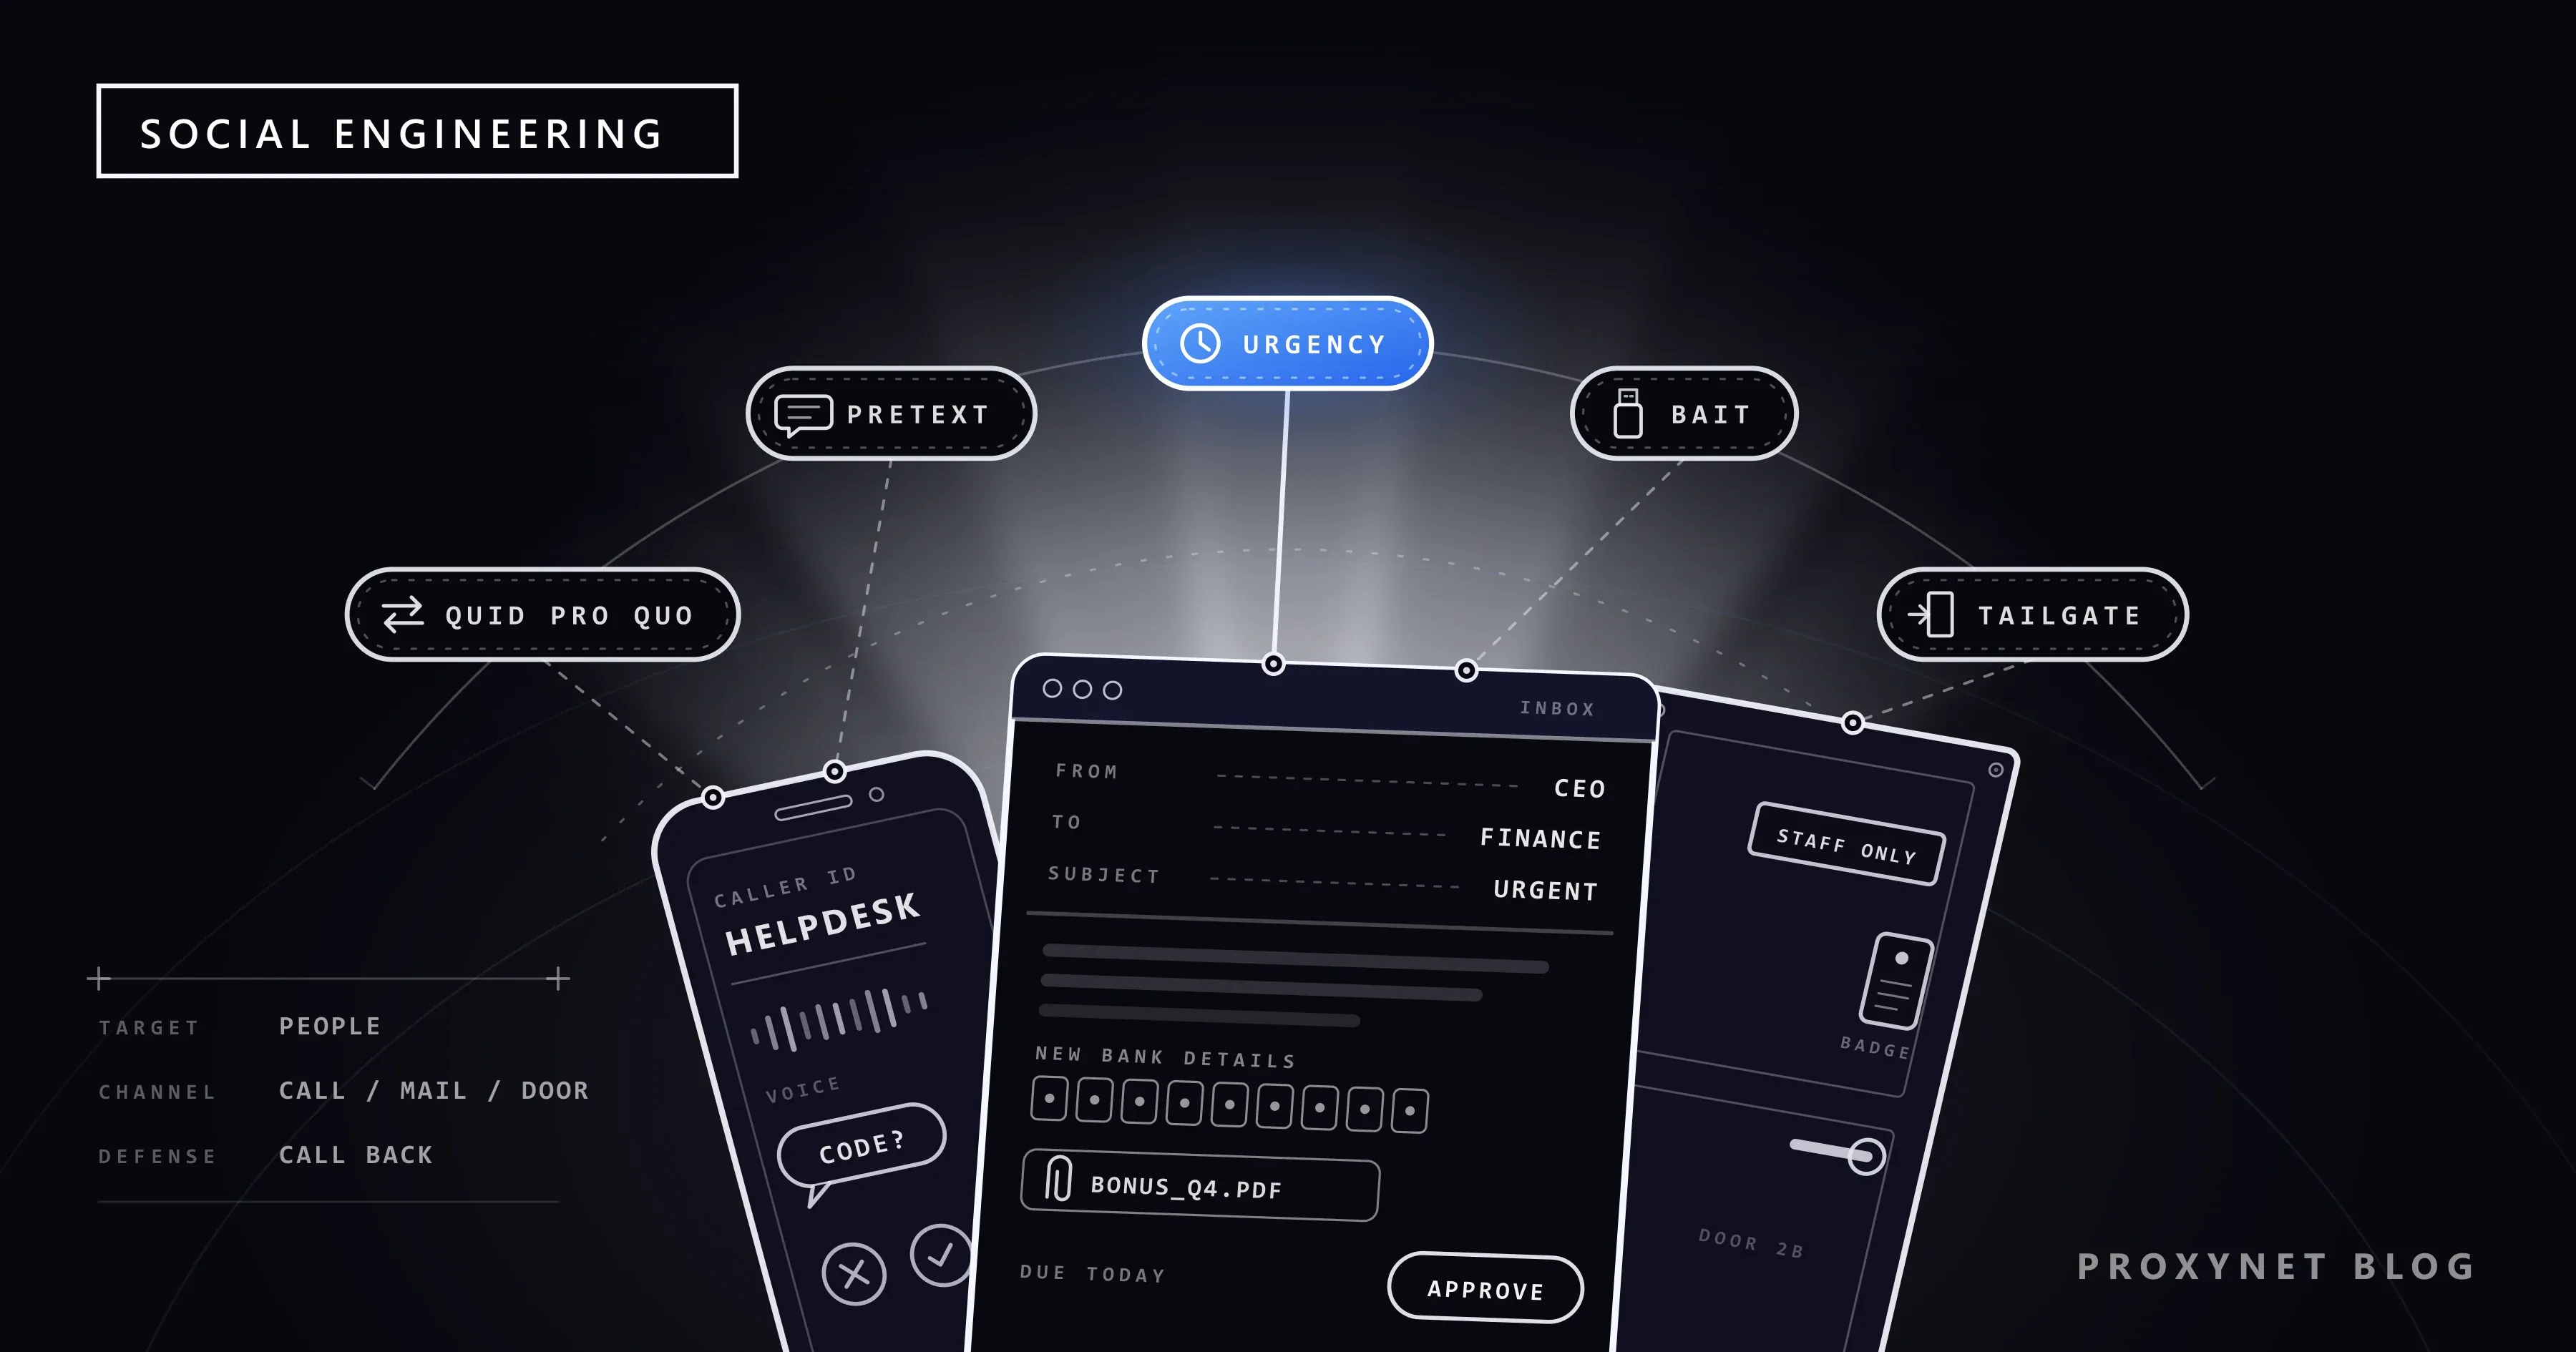
در یک بعدازظهر شلوغ تلفن زنگ میزند. تماسگیرنده میگوید از واحد پشتیبانی فناوری اطلاعات است، نام شما و مدیرتان را میداند و هشدار میدهد که حسابتان در بهروزرسانی امشب قفل میشود، مگر اینکه کدی را که همین حالا روی گوشیتان رسیده است برایش بخوانید. هیچ چیزی هک نشده است: کسی درخواستی کرده و درخواستش کاملاً عادی به نظر رسیده است.
این نوشته توضیح میدهد مهندسی اجتماعی (social engineering) چیست، از چه اهرمهایی استفاده میکند، انواع اصلی حمله از بهانهسازی (pretexting) تا صداهای شبیهسازیشده کداماند، چگونه از خود و یک تیم محافظت کنید و اگر پیشتر «بله» گفتهاید چه باید بکنید. نوشته برای کسی است که درخواست را دریافت میکند؛ اینجا هیچ دستورالعملی برای مهاجم نیست.
مهندسی اجتماعی چیست؟
مهندسی اجتماعی یعنی استفاده از فریب تا کسی دسترسی، اطلاعات یا پول را واگذار کند یا کاری انجام دهد که به مهاجم کمک میکند. CISA، آژانس امنیت سایبری آمریکا، آن را اینطور توصیف میکند که مهاجم با تعامل انسانی، یعنی مهارتهای اجتماعی، اطلاعاتی درباره یک سازمان یا سامانههای رایانهای آن به دست میآورد یا آن را به خطر میاندازد. هدف، انسان است، نه نرمافزار.
به همین دلیل این حمله به هیچ نقص فنی نیاز ندارد. رمز عبوری که پشت تلفن بلند خوانده شود همانقدر کار میکند که رمزی که بدافزار دزدیده است، و دری که برای یک غریبه باز نگه داشته شود هر قفلی را بیاثر میکند. بسیاری از رخدادهای بزرگتر همینطور آغاز میشوند: یک کارمند یک ورود را تأیید میکند یا اطلاعات بانکی یک تأمینکننده را تغییر میدهد و مهاجم از همین جای پا برای رسیدن به داده، پول یا حسابهای دیگر استفاده میکند.
حمله مهندسی اجتماعی چگونه کار میکند؟
- تحقیق. مهاجم هر چه را عمومی است جمع میکند: نامها و عنوانهای شغلی از وبسایت شرکت و شبکههای اجتماعی، تأمینکنندگان، حتی اینکه چه کسی در مرخصی است.
- یک بهانه. نقش و داستانی متناسب با آن انتخاب میکند: همکاری تازهوارد، پشتیبانی فنی، یک حسابرس، مدیرعامل، واحد حسابداری یک تأمینکننده.
- تماس. داستان از راه تلفن، ایمیل، پیامک، پیامرسان، تماس تصویری یا بهصورت حضوری پشت یک در میرسد.
- فشار. یک اهرم جلوی فکر دوباره را میگیرد: یک مهلت، نام یک مقام ارشد، یک تهدید، یک پاداش.
- درخواست. یک رمز عبور، یک کد یکبارمصرف، یک تأیید، یک پرداخت، دری که باید باز نگه داشته شود.
- استفاده دوباره. CISA یادآوری میکند که مهاجمان اغلب از چند نفر پرسشهای کوچکی میپرسند و از هر پاسخ استفاده میکنند تا برای نفر بعدی قانعکنندهتر به نظر برسند.
مهندسی اجتماعی از کدام اهرمهای روانی استفاده میکند؟
مهندسی اجتماعی واکنشهایی را برمیانگیزد که در حالت عادی به سود آدمها هستند. مرکز امنیت سایبری کانادا آشنایی، همدردی، فوریت، تهدید، نشانههای اقتدار و لحن خودمانی را در میان این ترفندها برمیشمارد و بیشتر حملهها دو یا سه مورد از آنها را با هم ترکیب میکنند:
- اقتدار. پیامی از طرف «مدیرعامل»، «بانک» یا «پلیس» بهجای پرسش، اطاعت را برمیانگیزد.
- فوریت. مهلتی یکساعته فرصتی برای پرسیدن از کسی باقی نمیگذارد.
- ترس. حسابی قفلشده، جریمه یا تهدید قانونی آدمها را وادار میکند کاری کنند تا مشکل برطرف شود.
- کنجکاوی. یک فلش USB با برچسب «حقوق کارکنان»، اعلان یک بسته پستی، فایلی اشتراکی با نامی وسوسهانگیز.
- کمکرسانی. کسی با جعبههایی در دست پشت یک در امنیتی، یا «همکار تازهواردی» که نمیتواند وارد سیستم شود، لطف کوچکی میخواهد.
- حس جبران. اول یک هدیه رایگان یا کمکی مفید میرسد و درخواست پس از آن میآید.
هیچکدام از اینها ضعفی نیست که از آن شرمنده باشید؛ تیمها و خانوادهها با همین واکنشها کار میکنند. دفاع این است که متوجه شوید کسی که نمیتوانید هویتش را تأیید کنید یکی از آنها را روی شما به کار میبرد.
انواع اصلی حملات مهندسی اجتماعی کداماند؟
| نوع | چگونه به شما میرسد | مهاجم چه میخواهد |
|---|---|---|
| فیشینگ | ایمیل، پیامک، تماس تلفنی، کد QR | اطلاعات ورود، اطلاعات کارت، یک کد، یک کلیک |
| بهانهسازی (pretexting) | تماس یا پیامی با داستانی ساختگی | اطلاعات یا دسترسی |
| طعمهگذاری (baiting) | یک دانلود رایگان، یک فلش USB پیداشده | اینکه فایل او را اجرا کنید |
| بدهبستان (quid pro quo) | پیشنهاد کمک یا پاداش | رمز عبور یا انجام کاری در عوض |
| دنبالهروی (tailgating) | حضوری، پشت یک در امنیتی | ورود به ساختمان |
| کلاهبرداری ایمیل تجاری (BEC) | ایمیلی از یک «مدیر» یا تأمینکننده | یک پرداخت، سوابق کارکنان |
| صدا یا ویدیوی دیپفیک | تماسی که صدایش شبیه یکی از آشنایان است | پول، یک کد، یک انتقال وجه |
فیشینگ رایجترین شکل است: پیامی که خود را فرستندهای مورد اعتماد جا میزند تا رمز عبور، شماره کارت، یک کد یا یک کلیک شما را بگیرد. برای آن راهنمای جداگانهای با عنوان فیشینگ چیست؟ نوشتهایم، پس این نوشته به انواع دیگر میپردازد.
بهانهسازی حمله را بر پایه یک داستان میسازد. مرکز امنیت سایبری کانادا آن را تماسی تعریف میکند که بر سناریو یا روایتی ساختگی تکیه دارد و درخواست را معقول جلوه میدهد. تماسگیرنده ممکن است «حسابرسی» باشد که اطلاعات کارکنان را بررسی میکند یا «تیم مقابله با کلاهبرداری بانک» که هویت شما را تأیید میکند؛ خود داستان همان حمله است.
طعمهگذاری چیزی وسوسهانگیز پیشنهاد میکند و بقیه کار را به کنجکاوی میسپارد: یک فلش USB که در پارکینگ رها شده، یا دانلود رایگان یک فیلم یا نرمافزار که بدافزار با خود دارد. توصیه CISA برای فلشی که پیدا میکنید ساده است: آن را به رایانه وصل نکنید و به تیم فناوری اطلاعات یا امنیت بسپارید.
بدهبستان یعنی «چیزی در برابر چیزی». مهاجم خدمتی پیشنهاد میکند، مثل درست کردن یک لپتاپ کند یا یک کارت هدیه در ازای یک نظرسنجی کوتاه، و در عوض رمز عبور یا انجام کاری را میخواهد. طعمهگذاری چیزی را جلوی چشم شما میگذارد؛ بدهبستان لطفی را معامله میکند.
دنبالهروی نسخه فیزیکی این حمله است. بخش امنیت دولت بریتانیا (UK Government Security) آن را دستیابی غیرمجاز به محوطههای امن با وانمود کردن به اینکه فردی قابلاعتماد هستید توصیف میکند: دنبال شما از در گذشتن در حالی که ظاهراً سرگرم یک تماس کاری است، کمک خواستن برای حمل یک جعبه سنگین، یا پوشیدن جلیقه شبرنگ. برخی راهنماها وقتی فرد جلویی آگاهانه در را باز نگه میدارد، به آن piggybacking میگویند.
کلاهبرداری ایمیل تجاری (Business Email Compromise یا BEC) پرداختها را هدف میگیرد. FBI آن را کلاهبرداریای توصیف میکند که کسبوکارها و افرادی را هدف میگیرد که بهطور منظم انتقال وجه انجام میدهند و با نفوذ به حسابهای ایمیل و کانالهای دیگری مانند شماره تلفنها و برنامههای جلسه تصویری انجام میشود. گزارش جرائم اینترنتی سال 2025 این نهاد 24,768 شکایت BEC را با کمی بیش از 3 میلیارد دلار آمریکا خسارت گزارششده ثبت کرده است؛ رقمی که فقط از کلاهبرداری سرمایهگذاری کمتر است.
صدا و ویدیوی دیپفیک صدا یا چهرهای آشنا را به ترفندی قدیمی اضافه میکنند. مرکز شکایات جرائم اینترنتی FBI (IC3) هشدار میدهد که مجرمان کلیپهای صوتی کوتاهی با صدای یکی از بستگان میسازند تا در یک «بحران» پول بخواهند. توصیه آن: با خانوادهتان یک کلمه یا عبارت رمز توافق کنید، و تماس را قطع کنید و با شمارهای که خودتان پیدا کردهاید دوباره تماس بگیرید.
مهندسی اجتماعی در زندگی واقعی چه شکلی دارد؟
در هر سه نمونه زیر، درخواست عادی به نظر میرسد و آنچه آن را لو میدهد شیوه طرح درخواست است.
تماس پشتیبانی فنی. تماسگیرندهای از «میز پشتیبانی» میگوید حساب شما به یک اصلاح سریع نیاز دارد و از شما میخواهد یک درخواست ورود را تأیید کنید یا کدی را که همین حالا رسیده است بلند بخوانید. نشانه هشدار: تماس را شما آغاز نکردهاید و هیچ میز پشتیبانی واقعی به کد شما نیاز ندارد. تماس را قطع کنید و با شماره میز پشتیبانی که در اینترانت شرکت آمده است تماس بگیرید.
درخواست پرداخت از طرف «مدیرعامل». یک جمعه بعدازظهر، واحد مالی ایمیلی از مدیرعامل دریافت میکند که «در جلسه است و نمیتواند صحبت کند» و پرداختی فوری و محرمانه به یک تأمینکننده تازه میخواهد. نشانه هشدار: محرمانگی، فوریت و حساب بانکی تازه، همه با هم. روند تأیید را دنبال کنید و با شمارهای که از او میشناسید دوباره تماس بگیرید.
فلش USB در پارکینگ. فلشی با برچسب «پاداشهای سهماهه چهارم» نزدیک ورودی افتاده است. نشانه هشدار: کسی تصادفاً فلشی را گم نمیکند که دقیقاً همان برچسبی را دارد که آدمها را به باز کردنش وسوسه میکند. آن را باز نکرده به واحد فناوری اطلاعات تحویل دهید.
چگونه از خود در برابر مهندسی اجتماعی محافظت کنید؟
قویترین عادت این است که هر درخواست غیرمنتظره را از راهی که از قبل میشناسید بررسی کنید، نه از راهی که درخواست از آن آمده است:
- با شمارهای که میشناسید دوباره تماس بگیرید. از شمارهای در مخاطبانتان، دفترچه تلفن شرکت یا پشت کارتتان استفاده کنید، هرگز از شماره، پیوند یا نشانی درون درخواست.
- هرگز کدی را به کسی ندهید و درخواستی را که خودتان آغاز نکردهاید تأیید نکنید. توصیه FBI این است که کد احراز هویت دوعاملی را هرگز از راه ایمیل، پیامک یا پیامرسان به کسی ندهید.
- وقتی تحت فشارید، آهستهتر پیش بروید. درخواست واقعی یک بررسی دهدقیقهای را تاب میآورد؛ فقط کلاهبردار است که نیاز دارد پیش از فکر کردن اقدام کنید.
- در فضای عمومی کمتر به اشتراک بگذارید. جزئیات شغلی، تاریخ سفرها و نام اعضای خانواده خوراک بهانهها میشوند و کلیپهای صدای شما میتوانند خوراک شبیهسازی صدا شوند.
- یک کلمه رمز خانوادگی داشته باشید برای هر تماسی که در شرایط اضطراری پول میخواهد.
- از ورود مقاوم در برابر فیشینگ استفاده کنید. passkey فقط روی سایتی کار میکند که برای آن ساخته شده است و مدیر رمز عبور فقط در دامنه واقعی فرم را پر میکند، پس هیچکدام را نمیشود با حرف به یک صفحه جعلی کشاند.
یک تیم یا شرکت چگونه در برابر مهندسی اجتماعی دفاع میکند؟
سازمانها به فرایندهایی تکیه میکنند که اشتباه یک نفر را بیخطر میکنند و به آموزشی که گزارش دادن را تشویق میکند.
- تغییر اطلاعات پرداخت به کانال دوم نیاز دارد. تغییر اطلاعات بانکی یک تأمینکننده یا کارمند با تماس تلفنی با فردی که مشخصاتش از قبل در پرونده هست تأیید میشود و انتقالهای غیرعادی به تأیید دو نفر نیاز دارند. اگر به تأمینکنندگان بگویید «اطلاعات بانکی ما هرگز از راه ایمیل تغییر نمیکند»، آنها هم آزمونی ساده در دست دارند.
- میز پشتیبانیای که هویت تماسگیرنده را بررسی میکند. بازنشانی رمز عبور و MFA فقط پس از بررسی هویت انجام میشود و کارکنان میدانند واحد فناوری اطلاعات هرگز کدشان را نمیخواهد.
- کارتهای شناسایی در معرض دید. کارکنان کارت ورود به ساختمان را طوری همراه دارند که دیده شود و هر کس کارت ندارد به پذیرش راهنمایی میشود.
- آموزش بدون سرزنش. مرکز ملی امنیت سایبری بریتانیا (NCSC) هشدار میدهد که تنبیه افراد به خاطر کلیک «کمکم شبیه دامگذاری میشود» و کارکنانی که نگران شغلشان هستند اشتباههایشان را گزارش نمیکنند. فقط کلیکها را نشمارید، گزارشها را هم بشمارید.
- لایههای فنی. احراز هویت چندعاملی (MFA) مقاوم در برابر فیشینگ، فیلتر ایمیل و اصل کمترین دسترسی، یعنی اینکه هر حساب فقط به آنچه کارش نیاز دارد دسترسی داشته باشد، محدود میکنند که یک فرد فریبخورده چه چیزهایی را میتواند باز کند.
تیمهای امنیتی همچنین بررسی میکنند یک غریبه از منابع عمومی چه چیزهایی درباره شرکت میتواند بفهمد، چون بهانهها از همانجا شروع میشوند. این بررسی OSINT (اطلاعات منبعباز) از بیرون شبکه شرکت انجام میشود تا همان چیزی را ببیند که یک فرد بیرونی میبیند؛ صفحه امنیت داده ما شیوه راهاندازی آن را شرح میدهد.
برندها چگونه جعل هویت را پیش از رسیدن به مردم تشخیص میدهند؟
برندها دامنههای مشابه و پروفایلهای جعلی را زیر نظر دارند، چون یک بهانه قانعکننده اغلب نام یک شرکت واقعی را قرض میگیرد. یک حساب «پشتیبانی» که لوگویی را کپی کرده است، یا صفحه ورودی روی دامنهای که یک حرف با دامنه واقعی فرق دارد، به داستان اعتبار میدهد؛ نوشته typosquatting چیست؟ نشان میدهد چنین دامنههایی چگونه ساخته و شناسایی میشوند.
تیمهای حفاظت از برند دامنههای تازه، بازارهای آنلاین و پلتفرمهای اجتماعی را برای یافتن این کپیها میگردند و آنها را برای حذف گزارش میدهند. آنچه یک پلتفرم نشان میدهد ممکن است بسته به کشور فرق کند، پس از راه یک خروجی پروکسی مسکونی در همان بازاری که نسخه جعلی در آن دیده شده است بررسی میکنند و صفحه را همانطور میبینند که یک مشتری محلی میبیند. فقط نگاه و مستندسازی میکنند؛ هرگز پاسخ نمیدهند و فرمی پر نمیکنند.
اگر فریب مهندسی اجتماعی را خوردید چه کنید؟
فوراً اقدام کنید و از همان چیزی شروع کنید که دادهاید؛ وقتی پول فرستاده شده است، سرعت از همه چیز مهمتر است.
- دست نگه دارید و شواهد را حفظ کنید. پاسخ ندهید و با شمارهای که دادهاند تماس نگیرید؛ پیامها، شماره و زمان را ذخیره کنید.
- به تیم فناوری اطلاعات یا امنیت خبر دهید اگر در محل کار اتفاق افتاده است، حتی اگر فقط به اشتباهی مشکوک هستید، تا بتوانند حسابها را زود قفل کنند.
- رمزهای عبور را عوض کنید و MFA را بازنشانی کنید اگر رمزی دادهاید، کدی را خواندهاید یا درخواستی را تأیید کردهاید، و از نشستهای دیگر خارج شوید.
- اگر پولی رفته است، فوراً با بانک تماس بگیرید. توصیه FBI این است که زمان حیاتی است: از بانک بخواهید انتقال را برگرداند، سپس کلاهبرداری را گزارش دهید. در آمریکا گزارش به ic3.gov میرود؛ در جاهای دیگر، به پلیس و آژانس ملی امنیت سایبری کشورتان.
- اتصال را قطع کنید و اسکن کنید اگر فایلی را باز کرده یا دستگاهی را وصل کردهاید، و بگذارید واحد فناوری اطلاعات دستگاه را بررسی کند.
اگر اطلاعاتی که دادهاید به مشتریان یا همکاران تعلق داشته است، ممکن است سازمان با یک نقض داده روبهرو باشد که تکالیف گزارشدهی خاص خودش را دارد؛ نوشته نقض داده چیست؟ توضیح میدهد پس از آن چه پیش میآید.
جاهایی که با مهندسی اجتماعی روبهرو میشوید
در تماسهایی از «تیم مقابله با کلاهبرداری بانک» یا «پشتیبانی فنی». در ایمیل و گفتوگوی کاری، از طرف مدیر یا تأمینکنندهای که با عجله مینویسد. پشت میز پذیرش و درهای امنیتی. در پیامهای شبکههای اجتماعی که شغل یا جایزه پیشنهاد میکنند. در پیامرسانهای خانوادگی، جایی که یکی از بستگان «با شماره تازه» پول لازم دارد. در تماسهای تصویری که صدا آن چیزی نیست که به نظر میرسد.
خطاهای رایج
- اینکه فکر کنید فقط آدمهای بیدقت فریب میخورند. این حملهها بر پایه واکنشهای آدمهای وظیفهشناس ساخته میشوند: کمک کردن، اطاعت کردن، عجله کردن.
- اعتماد به شماره نمایشدادهشده تماسگیرنده یا نام نمایشی. CISA یادآوری میکند که تماسهای اینترنتی جعل شماره تماسگیرنده را آسان میکنند.
- بررسی با اطلاعات تماس درون خود درخواست. آن شماره یا نشانی متعلق به مهاجم است.
- مدرک دانستن صدا یا چهره. هر دو را میتوان شبیهسازی کرد؛ تماس دوباره یا کلمه رمز را نه.
- سکوت پس از یک اشتباه. ساعتهایی که از سر خجالت از دست میروند درست همان فرصتیاند که مهاجم لازم دارد.
راهنمای انتخاب
| وضعیت شما | نخستین کار |
|---|---|
| تماسگیرندهای کد یا رمز عبور میخواهد | تماس را قطع کنید؛ با شمارهای که از قبل دارید دوباره تماس بگیرید |
| اطلاعات بانکی یک تأمینکننده «تغییر کرده» است | با تماس تلفنی با فردی که در پرونده دارید تأیید کنید |
| درخواست پرداخت فوری و محرمانه از یک مدیر | روند تأیید را دنبال کنید؛ دوباره با او تماس بگیرید |
| یک فلش USB پیدا کردهاید | آن را باز نکرده به واحد فناوری اطلاعات بدهید |
| کسی بدون کارت میخواهد پشت سر شما وارد شود | او را به پذیرش بفرستید |
| صدای یکی از بستگان پول میخواهد | کلمه رمز را بپرسید؛ با شماره همیشگی او تماس بگیرید |
| کدی دادهاید یا پولی فرستادهاید | همین حالا به فناوری اطلاعات یا بانک خبر دهید؛ رمزها را عوض کنید؛ گزارش دهید |
| هویت برند شما جعل میشود | دامنهها و پروفایلهای مشابه را زیر نظر بگیرید؛ گزارششان دهید |
پرسشهای متداول
آیا فیشینگ نوعی مهندسی اجتماعی است؟
بله. فیشینگ گستردهترین شکل مهندسی اجتماعی است: فریب بهجای حضور فیزیکی، از راه ایمیل، پیامک، تماس یا کد QR میرسد. بهانهسازی، طعمهگذاری و دنبالهروی همان اهرمها را از کانالهای دیگر به کار میگیرند.
شرکتها آمادگی در برابر مهندسی اجتماعی را چگونه میآزمایند؟
با تمرینهای آگاهیبخشی مجاز: ایمیلهای فیشینگ شبیهسازیشده، جلسههای آموزشی و، برای امنیت فیزیکی، آزمونهایی که سازمان بهصورت کتبی و با دامنهای توافقشده تأیید کرده است. NCSC درباره تکیه صرف بر شبیهسازیها یا تنبیه کارکنانی که کلیک میکنند هشدار میدهد؛ یکی از جایگزینهایی که پیشنهاد میکند این است که کارکنان خودشان ایمیل فیشینگ بنویسند تا با شگردها آشنا شوند.
تفاوت بهانهسازی و فیشینگ چیست؟
بهانهسازی به داستان مربوط است و فیشینگ به شیوه رساندن آن. ایمیل فیشینگ معمولاً با طعمهای آماده برای افراد زیادی فرستاده میشود، در حالی که بهانهسازی نقشی مشخص میسازد، اغلب در چند تماس، تا یک درخواست را عادی جلوه دهد. بسیاری از پیامهای فیشینگ هدفمند به یک بهانه تکیه دارند.
مهندسی اجتماعی معکوس چیست؟
گونهای است که در آن قربانی نخستین تماس را برقرار میکند. مهاجم مشکلی ایجاد میکند یا وانمود میکند مشکلی هست، مانند یک پنجره بازشوی ترسناک، و خودش را کمکرسان معرفی میکند؛ پس قربانی با شماره «پشتیبانی» تماس میگیرد و به هر کسی که پاسخ دهد اعتماد میکند. دفاع همان است: فقط از راه اطلاعات تماسی که خودتان پیدا کردهاید به پشتیبانی برسید.
آیا مهندسی اجتماعی غیرقانونی است؟
استفاده از فریب برای گرفتن پول، داده یا دسترسی به حسابها یا ساختمانهای دیگران در بیشتر کشورها کلاهبرداری یا دسترسی غیرمجاز به شمار میرود؛ عنوان دقیق جرم به قانون محلی بستگی دارد. تمرینی که با اجازه کتبی سازمان اجرا شود آزمون امنیتی است، نه حمله.
آیا نرمافزار امنیتی میتواند جلوی مهندسی اجتماعی را بگیرد؟
فقط تا حدی. فیلترهای ایمیل و هشدارهای مرورگر طعمههای شناختهشده را میگیرند و MFA مقاوم در برابر فیشینگ ارزش رمز عبور دزدیدهشده را پایین میآورد، اما هیچ نرمافزاری یک تماس تلفنی را نمیشنود یا دری را که باز نگه داشته شده است نمیبیند. بقیه را عادت پوشش میدهد: از راهی که میشناسید بررسی کنید و هرگز کدی را به کسی ندهید.
خلاصه
مهندسی اجتماعی بهجای سامانهها انسانها را هدف میگیرد: کسی نقش فردی مورد اعتماد را بازی میکند، فشار میآورد و یک کد، یک رمز عبور، یک پرداخت یا دری باز را میخواهد. انواع آن، از بهانهسازی و طعمهگذاری تا کلاهبرداری ایمیل تجاری و صداهای شبیهسازیشده، با هم فرق دارند، اما دفاع یکی است: از راهی که از قبل میشناسید بررسی کنید، هرگز کدی را به کسی ندهید، تغییر اطلاعات پرداخت را تلفنی تأیید کنید و اشتباهها را زود گزارش دهید. شرکتهایی که نامشان برای این داستانها قرض گرفته میشود، راهاندازی پایش را در صفحه حفاظت از برند ما مییابند.


