

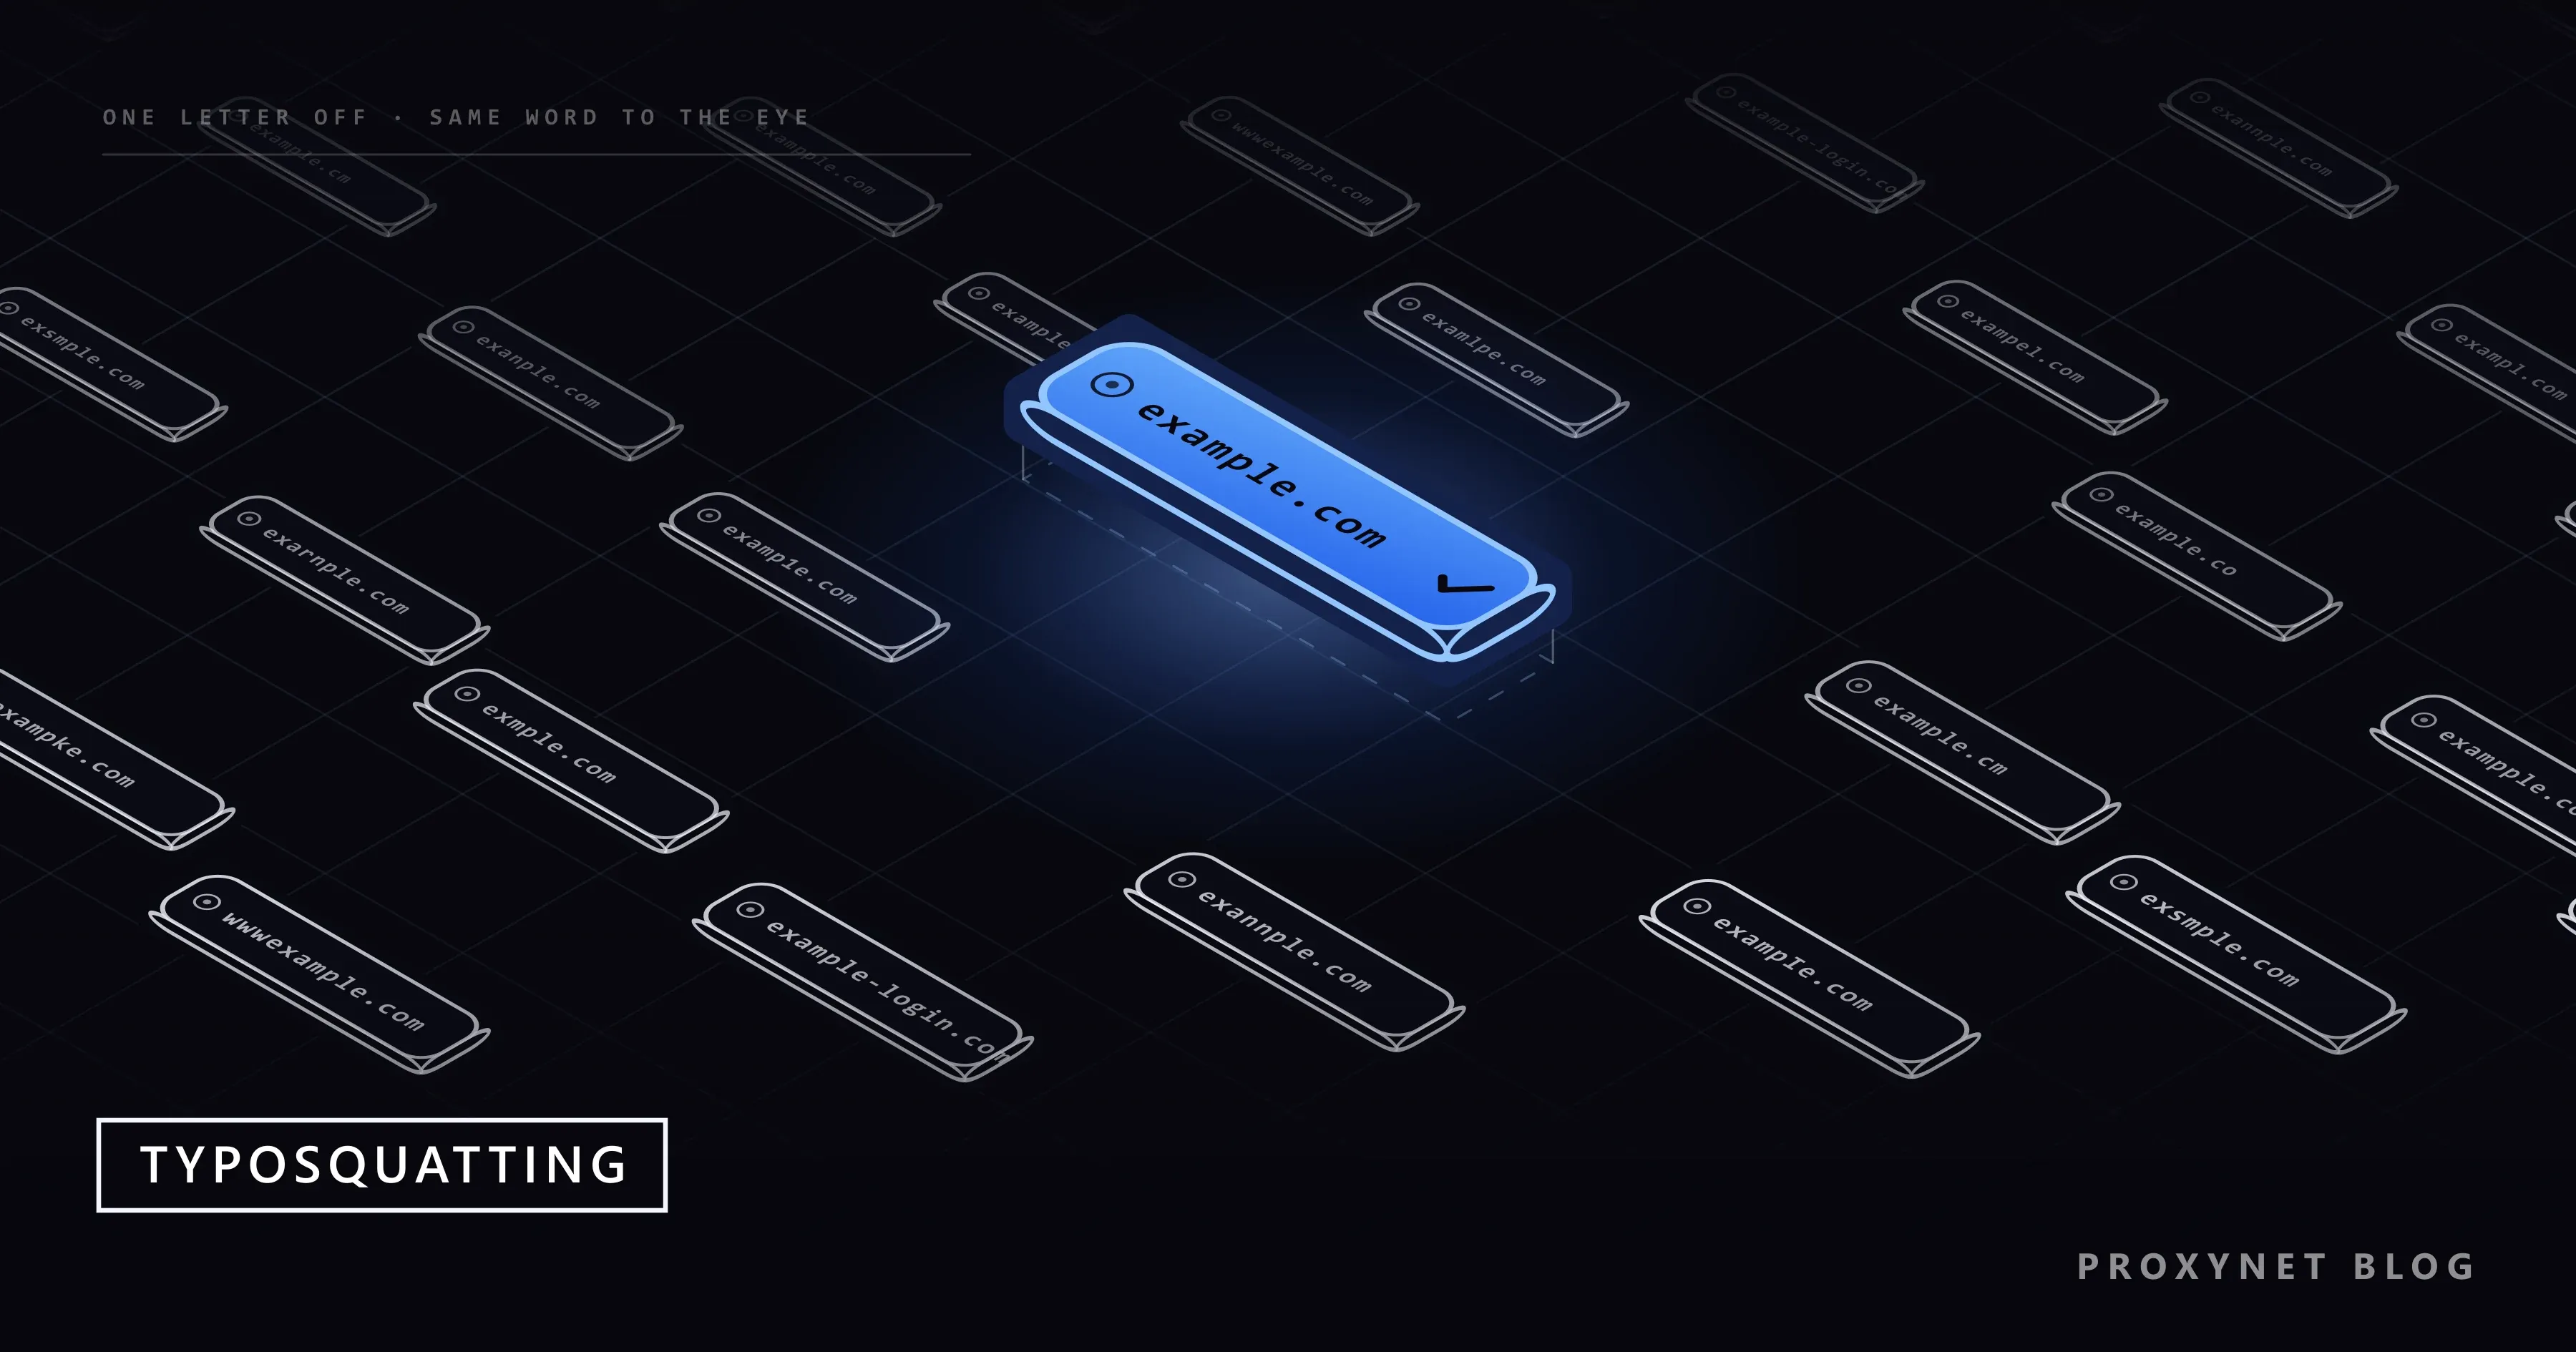
حسابداری یادداشتی از یک تأمینکننده دریافت میکند: حساب بانکی پرداخت فاکتورها عوض شده است. ایمیل امضای فرد درستی را دارد، شماره سفارشهای درست را نقل میکند و از دامنهای میآید که مثل دامنه تأمینکننده خوانده میشود؛ تنها یک حرف فرق دارد. هیچکس متوجه چیزی نمیشود تا وقتی که تأمینکننده واقعی میپرسد پول کجا رفته است.
این نوشته توضیح میدهد typosquatting چیست، چه گونههایی دارد، یک دامنه مشابه به چه کار میآید، چگونه آن را تشخیص دهید و یک برند چه کاری میتواند بکند. نوشته از نگاه مدافع نوشته شده است؛ اینجا دستورالعملی برای حمله نیست و همه مثالها روی example.com ساخته شدهاند، دامنهای که برای مستندسازی رزرو شده است.
typosquatting چیست؟
typosquatting، که URL hijacking (ربودن URL) هم نامیده میشود، ثبت نامهای دامنهای است که با یک غلط املایی، یک پسوند جابهجا یا نویسهای که شبیه نویسه دیگری است از یک دامنه موجود تقلید میکنند. کسی که چنین دامنهای را ثبت میکند، که در این نوشته او را مهاجم مینامیم، به هیچ جا نفوذ نمیکند. او صاحب یک دامنه واقعی است و به این واقعیت تکیه میکند که ماشین نام را حرفبهحرف میخواند و انسان آن را بهصورت یک واژه.
این کار شاخهای از cybersquatting است، یعنی ثبت نام یا علامت تجاری دیگری بهعنوان دامنه. cybersquatting نام را عیناً زیر پسوندی میگیرد که برند فراموش کرده است؛ typosquatting گونههای نزدیک به آن را میگیرد. قواعد حل اختلاف هر دو را ثبت سوءاستفادهآمیز میشمارند.
typosquatting چگونه کار میکند؟
- هدفی با ترافیک. یک بانک، یک فروشگاه، یک شرکت نرمافزاری یا تأمینکنندهای که فاکتور میفرستد: هرچه افراد بیشتری نام را تایپ یا دریافت کنند، غلطهای بیشتری تولید میشود.
- فهرستی از گونههای نزدیک. هر دامنه چند غلط تایپی محتمل، چند املای مشابه و تعدادی پسوند جایگزین دارد. مهاجم بررسی میکند کدامها هنوز آزادند.
- ثبت. یک دامنه سالی چند دلار هزینه دارد و در چند دقیقه در DNS پاسخ میگیرد؛ گواهی آن هم به همان سرعت صادر میشود.
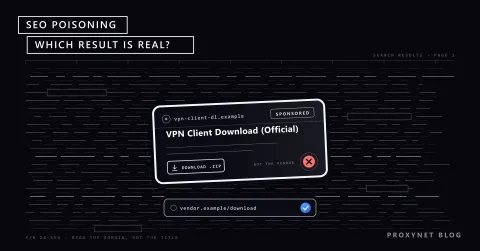
- ترافیک میرسد. با دست، از کسانی که غلط تایپ میکنند؛ با پیوند، از ایمیلهایی که مهاجم میفرستد؛ با جستجو، وقتی دامنه مشابه به درون نتایج هل داده میشود، کاری که SEO poisoning انجام میدهد.
- صفحه کارش را میکند. کپی یک صفحه ورود، یک فایل نصب، یک صفحه پارکشده پر از تبلیغ یا صندوقی که هر چه را به نشانی اشتباه فرستاده شده جمع میکند.
در سمت شبکه هیچ چیز نام غلط تایپشده را از نام درست جدا نمیکند: مرورگر نشانی پشت نامی را که به آن داده شده از DNS میپرسد و نام ثبتشده پاسخ میگیرد (نوشته DNS چیست؟ این جستجو را شرح میدهد). تنها بررسیای که اشتباه را میبیند، کسی است که نوار نشانی را میخواند.
typosquatting چه انواعی دارد؟
| گونه | مثال | چرا کار میکند |
|---|---|---|
| حرف جاافتاده | exmple.com | چشم واژه را میخواند، نه حرفهایش را |
| حرفهای جابهجا | exmaple.com | رایجترین خطای تایپی |
| کلید همسایه | exampke.com | k روی صفحهکلید کنار l است |
| نویسههای مشابه | exarnple.com، examp1e.com | rn مثل m خوانده میشود و 1 مثل l |
| الفبای متفاوت (هموگراف) | xn--exmple-4nf.com | а سیریلیک شکل a لاتین را دارد |
| پسوند غلط | example.co، example.cm | از روی عادت تایپ میشود؛ هر دو پسوند وجود دارند |
| واژه اضافه (combosquatting) | example-login.com | واژه برند دستنخورده است؛ واژه اضافی رسمی به نظر میرسد |
| ترفند زیردامنه | example.com.example.net | نام واقعی اول میآید؛ دامنه اصلی در انتهاست |
| نقطه جاافتاده | wwwexample.com | عادت www. |
نویسههای مشابه سر خطرناک جدولاند: rn بهجای m، vv بهجای w و 1 بهجای l از یک نگاه سریع جان سالم به در میبرند. گونه هموگراف از این هم جلوتر میرود: نامی که با حروف سیریلیک نوشته شده میتواند با اصل لاتین آن یکسان به نظر برسد و مرورگرها چنین نامهایی را، وقتی مشکوک به نظر برسند، به شکل xn-- نشان میدهند که punycode نام دارد.
combosquatting گونهای است که بیشتر ایمیلهای فیشینگ از آن استفاده میکنند، چون اصلاً غلط تایپی نیست: example-login.com واژه برند را بیتغییر در خود دارد. bitsquatting به خطای انسانی نیازی ندارد؛ وارونه شدن یک بیت در حافظه دستگاه، یک حرف از نام ذخیرهشده را به حرفی دیگر تبدیل میکند.
سایتی که با typosquatting ساخته شده چه میکند؟
صفحه ورود را کپی میکند. صفحه شبیه فرم ورود برند است و آنچه را تایپ میکنید برای مهاجم میفرستد؛ گاهی آن را به سایت واقعی هم میرساند تا ورود موفق به نظر برسد. رمز عبور بهدستآمده معمولاً در چند ساعت روی سرویسهای دیگر امتحان میشود؛ نوشته credential stuffing چیست؟ آن گام دوم را شرح میدهد.
نرمافزار تحویل میدهد. کپی صفحه دانلود یک سازنده، فایل نصب واقعی را همراه با بدافزار ارائه میدهد. فایل ممکن است امضای معتبری داشته باشد؛ آنچه آن را لو میدهد دامنه است.
از ترافیک درآمد کسب میکند. صفحههای پارکشده (parking page) تبلیغ محصولات خود برند را نشان میدهند و بهازای هر کلیک پول میگیرند؛ هدایتهای همکاری در فروش (affiliate) بازدیدکننده را از راه یک پیوند معرف به سایت واقعی میفرستند و برند برای مشتریای که از پیش داشت کمیسیون میپردازد.
ایمیل دریافت میکند. دامنهای که یک حرف با دامنه ایمیل یک شرکت فاصله دارد، هر پیامی را که به نشانی غلط تایپشده فرستاده میشود جمع میکند: فاکتورها، قراردادها، بازنشانی رمز عبور. گزارش WIPO درباره پروندههای سال 2025، بیش از 6,200 پرونده نام دامنه و بیشترین تعدادی که تاکنون رسیدگی کرده است، به دامنهای اشاره میکند که پیش از آنکه پرونده جلویش را بگیرد «نزدیک بود 800,000 دلار را به یک حساب بانکی جعلی منحرف کند» (WIPO، ژانویه 2026).
typosquatting در مخازن بسته
این ترفند به وبسایتها محدود نیست. در npm و PyPI نام بسته در یک فرمان نصب تایپ میشود، پس بستهای که یک حرف با بستهای محبوب فاصله دارد به اشتباه نصب میشود و نصب آن کدش را اجرا میکند. مستندات تهدیدات npm میگوید مخزن میتواند چنین نامهایی را تشخیص دهد و انتشارشان را مسدود کند.
دامنههای خود مخزنها هم هدف قرار میگیرند. در ژوئیه 2025 کاربران PyPI پیامهای «تأیید ایمیل» دریافت کردند که به pypj.org پیوند میداد، دامنهای مشابه pypi.org با j کوچک بهجای i؛ سایت درخواستها را به سایت واقعی رله میکرد، چهار حساب با فیشینگ به دست مهاجم افتاد و پیش از آنکه دامنه پایین کشیده شود دو نسخه مخرب بارگذاری شد. گزارش رخداد PyPI میگوید خود مخزن نفوذ نشده است و WebAuthn یا کلیدهای امنیتی سختافزاری را توصیه میکند، چون کد یکبارمصرف رلهشده در برابر آنها دوام نمیآورد.
برای توسعهدهندگان: فرمانهای نصب را از مستندات پروژه کپی کنید، نه از حافظه، و از فایل قفل (lockfile) استفاده کنید تا غلطی که یک بار تایپ شده روی هر دستگاه تکرار نشود.
دامنه ساختهشده با typosquatting را چگونه تشخیص دهید؟
- بخش قابلثبت را پیدا کنید و حرفبهحرف بخوانید. پسوند و برچسب درست پیش از آن، دامنهای است که کسی ثبت کرده؛ هر چه در سمت چپ آن است زیردامنهای است که خودش انتخاب کرده است. در
example.com.example.netدامنهexample.netاست. xn--را هشدار بدانید. گوگل کروم یک برچسب را فقط وقتی بهصورت یونیکد نشان میدهد که از قواعد نمایش IDN آن بگذرد؛ برچسبی که لاتین را با سیریلیک یا یونانی مخلوط میکند، یا «اسکلت» آن با یک دامنه شناختهشده مطابقت دارد، بهصورت punycode ظاهر میشود. نام برندی که میشناسید هرگز نباید به این شکل دیده شود.- به مدیر رمز عبور خود اعتماد کنید، نه به نماد قفل. گواهی فقط ثابت میکند که اتصال رمزگذاری شده و برای دامنه نشاندادهشده صادر شده است، دامنهای که مهاجم صاحب آن است. مدیر رمز عبور فرم را فقط روی دامنهای پر میکند که رمز در آن ذخیره شده؛ سکوت آن روی صفحهای آشنا همان هشدار است.
- به هشدار مرورگر توجه کنید. گوگل کروم وقتی نام میزبان با شکل یک سایت محبوب مطابقت دارد منظورتان [نام سایت] بود؟، آیا این سایت درست است؟ یا سایت پیشرو جعلی است را نشان میدهد و وقتی دامنهای در فهرست مرور ایمن قرار گرفت، صفحه قرمز سایت خطرناک را. مرور ایمن را در بیشتر > تنظیمات > حریم خصوصی و امنیت > امنیت روشن نگه دارید؛ محافظت بهبودیافته سطح سختگیرانهتر است.
- از مسیر خودتان بروید. نشانی را تایپ کنید، از نشانک (bookmark) استفاده کنید یا اپلیکیشن را باز کنید؛ پیوند درون یک ایمیل غیرمنتظره کانال تحویل مهاجم است. دامنه فرستنده را هم به همین شکل بخوانید و هر تغییر حساب بانکی را تلفنی تأیید کنید.
برندها چگونه در برابر typosquatting از خود محافظت میکنند؟
- گونههای آشکار را ثبت کنید. پسوندهای اصلی، پسوندهای کشوری بازارهایی که در آنها میفروشید و چند غلط تایپی که در صدر یک فهرست جایگشت مینشینند؛ همه با تغییر مسیر
HTTP 301به دامنه اصلی هدایت شوند، همان تغییر مسیری که بررسی دامنههای مشابه Chromium آن را میشناسد. - ایمیل خود را قفل کنید. برای دامنهای که از آن ایمیل میفرستید SPF، DKIM و DMARC با سیاست reject (رد) منتشر کنید، و برای دامنههایی که مالک آنها هستید اما هرگز از آنها ایمیل نمیفرستید یک رکورد SPF که هیچ فرستندهای را مجاز نمیکند. DMARC از دامنه شما محافظت میکند، نه از دامنه مشابه.
- ثبتها و گواهیها را زیر نظر بگیرید. جایگشتهای دامنه خود را با ابزاری متنباز مانند dnstwist تولید کنید و طبق زمانبندی بررسی کنید کدامها ثبت شدهاند و چه چیزی ارائه میدهند؛ لاگهای شفافیت گواهی (certificate transparency) عمومیاند، پس گواهی یک دامنه مشابه اغلب اول آنجا دیده میشود.
- صفحه را همانطور ببینید که مشتریانتان میبینند. دامنه مشابه بهندرت یک صفحه را به همه نشان میدهد: دفتر یا شبکه یک شرکت میزبانی صفحه پارکشده را میگیرد و مشتریای که با اتصال خانگی در کشور هدف میآید کپی صفحه ورود را. پیش از آنکه دامنهای را بیخطر بنامید، از بازارهایی که به آنها خدمت میدهید بررسی کنید.
- آنچه را فعال است گزارش دهید. صفحههای فیشینگ و بدافزار به فرم گزارش مرور ایمن گوگل میروند که هشدارهای مرورگر را تغذیه میکند؛ همان شواهد را به نشانی تماس رسیدگی به سوءاستفاده (abuse) شرکت ثبت دامنه (registrar)، که ICANN انتشار آن را از هر شرکت ثبت دامنه الزامی کرده، و به شرکت میزبانی یا CDN جلوی سایت هم بفرستید. گزارش اول ممکن است رد شود، همانطور که گزارش PyPI رد شد؛ آن را با جزئیات بیشتر دوباره بفرستید.
- دامنه را پس بگیرید. راهنمای UDRP سازمان WIPO آنچه را شاکی طبق سیاست یکنواخت حل اختلاف نام دامنه (UDRP) باید ثابت کند بیان میکند: دامنه با علامت تجاری شما یکسان یا بهطور گمراهکننده مشابه است، دارنده دامنه هیچ حق یا منفعت مشروعی در آن ندارد و دامنه با سوءنیت ثبت و استفاده شده است. یک پرونده «بهطور معمول باید ظرف 2 ماه تکمیل شود»، برای یک تا پنج دامنه با یک داور 1,500 دلار هزینه دارد و به انتقال یا ابطال ختم میشود؛ برای پسوندهای عمومی جدیدتر، Uniform Rapid Suspension (URS) سازمان ICANN مسیر سریعتری است که بهجای انتقال، دامنه را معلق میکند.
- به مشتریان بگویید کجا هستید. دامنههایی را که به کار میبرید منتشر کنید و اعلام کنید هرگز با ایمیل رمز عبور نمیخواهید، تا وقتی مشتری میپرسد پیوندی از شماست یا نه، کارکنان پشتیبانی یک صفحه برای فرستادن داشته باشند.
گام 4 کاربرد درست یک پروکسی مسکونی است: صفحه مشکوک را از راه یک نشانی خروجی در کشور و شهر مشتری بارگذاری کنید و آنچه را نشان میدهد برای پرونده اختلاف نگه دارید؛ چند بارگذاری صفحه بهازای هر دامنه، نه یک خزش.
راهاندازی آن، از انتخاب نشانی خروجی تا نگهداری شواهد، در صفحه حفاظت از برند ما شرح داده شده است.
کاربران چه میتوانند بکنند؟
- برای هر چیزی که به آن وارد میشوید نشانی را تایپ کنید یا از نشانک استفاده کنید و بهجای پیوند درون یک پیام، اپلیکیشن را باز کنید.
- یک مدیر رمز عبور داشته باشید و سکوت آن را هشدار بدانید.
- هر جا ارائه میشود از passkey یا کلید امنیتی استفاده کنید؛ کد یکبارمصرف رلهشده دقیقاً همان چیزی است که صفحه ورود مشابه جمع میکند.
- دامنه فرستنده هر ایمیلی را که پول یا رمز عبور میخواهد بخوانید و تغییرهای پرداخت را تلفنی تأیید کنید.
typosquatting کجا بیشترین آسیب را میزند؟
بانکها و اپلیکیشنهای پرداخت، جایی که کپی صفحه ورود در چند دقیقه به پول میرسد. فروشگاههای آنلاین و شرکتهای SaaS، که صفحههای ورود و پرداختشان همراه با برند کپی میشود. سازندگان نرمافزار و نگهدارندگان بستهها، چون دانلود یا فرمان نصب همان لحظهای است که بازدیدکننده انتظار دارد چیزی اجرا کند. تأمینکنندگان و مشتریانشان، جایی که دامنه ایمیلی با یک حرف اختلاف به کلاهبرداری فاکتور تبدیل میشود.
خطاهای رایج
- اعتماد به نماد قفل. قفل رمزگذاری اتصال به دامنه نشاندادهشده را ثابت میکند، نه چیزی درباره صاحب آن.
- ثبت صدها دامنه و فراموش کردنشان. دامنههای دفاعی که تغییر مسیر نمیدهند یا منقضی میشوند، به دست مهاجم میافتند.
- این تصور که DMARC دامنههای مشابه را هم پوشش میدهد. DMARC دامنه شما را احراز میکند؛ دامنه مهاجم خودش را احراز میکند.
- گزارش دادن فقط به شرکت ثبت دامنه. هشدار مرورگر، شرکت میزبانی و CDN هر یک جداگانه عمل میکنند و معمولاً سریعتر.
- بررسی دامنه مشابه فقط از دفتر. صفحهای که بر پایه کشور تغییر میکند، نسخه بیخطر را به شما نشان میدهد.
راهنمای انتخاب
| وضعیت شما | اول چه کنید |
|---|---|
| دامنهای مشابه با کپی صفحه ورود فعال است | همین امروز به مرور ایمن، شرکت ثبت دامنه و شرکت میزبانی گزارش دهید؛ شواهد را همانطور که کاربران میبینند نگه دارید |
| دامنهای مشابه ثبت شده اما پارک است | زیر نظر بگیرید، شواهد را نگه دارید، پرونده UDRP را آماده کنید |
| مشتریان از دامنهای شبیه دامنه شما فاکتور دریافت میکنند | به آنها هشدار دهید، DMARC را روی reject بگذارید، غلط تایپی دامنه ایمیل خود را ثبت کنید |
| برندی را راهاندازی میکنید | پسوندهای اصلی و پرتکرارترین غلطهای تایپی را ثبت کنید؛ تغییر مسیر 301 و SPF خالی روی آنها |
| روی یک دامنه مشابه رمز عبور وارد کردهاید | آن را در سایت واقعی عوض کنید، نشستهای دیگر را ببندید، passkey اضافه کنید |
| نگهدارنده یک بسته هستید | احراز هویت دوعاملی با کلید سختافزاری در مخزن؛ پیش از هر ورود دامنه آن را بررسی کنید |
پرسشهای متداول
آیا typosquatting غیرقانونی است؟
ثبت یک دامنه بهخودیخود جرم نیست و به همین دلیل UDRP بهعنوان مسیری اداری برای پس گرفتن ثبتهای سوءاستفادهآمیز بدون دادگاه وجود دارد. آنچه با دامنه انجام میشود میتواند غیرقانونی باشد: فیشینگ، بدافزار و کلاهبرداری فاکتور در بیشتر کشورها جرماند و استفاده از یک علامت تجاری برای فریب، نقض آن است.
تفاوت typosquatting و cybersquatting چیست؟
cybersquatting نام یا علامت تجاری دقیق دیگری را بهعنوان دامنه ثبت میکند، معمولاً زیر پسوندی که برند مالک آن نیست. typosquatting گونههای نزدیک به آن نام را ثبت میکند. هر دو طبق UDRP ثبت سوءاستفادهآمیز هستند.
تفاوت typosquatting و فیشینگ چیست؟
typosquatting درباره دامنه است؛ فیشینگ درباره صفحه یا ایمیلی که اطلاعات ورود شما را میخواهد. صفحه فیشینگ اغلب روی دامنهای ساختهشده با typosquatting مینشیند، چون به نشانی قانعکنندهای نیاز دارد، اما چنین دامنهای میتواند بدون هیچ صفحه فیشینگی تبلیغ نشان دهد یا ایمیل جمع کند.
چگونه بفهمم کسی دامنه مرا هدف typosquatting قرار داده است؟
گونههای محتمل دامنه خود را تولید کنید و ببینید کدامها ثبت شدهاند، لاگهای شفافیت گواهی را برای نامهای شبیه نام خود بررسی کنید و ببینید گونههای ثبتشده از بازارهایی که در آنها میفروشید چه چیزی ارائه میدهند.
آیا HTTPS یعنی سایت اصل است؟
نه. HTTPS یعنی اتصال به دامنهای که در نوار نشانی است رمزگذاری شده و گواهی برای همان دامنه صادر شده است. هر کسی که صاحب دامنهای است میتواند در چند دقیقه گواهی بگیرد، پس دامنه مشابه به همان آسانی سایت واقعی نماد قفل نشان میدهد.
آیا میتوانم دامنهای را که با typosquatting ثبت شده به خودم منتقل کنم؟
بله، از راه UDRP، اگر دامنه بهطور گمراهکنندهای شبیه علامت تجاری شما باشد، دارنده آن منفعت مشروعی در آن نداشته باشد و با سوءنیت ثبت و استفاده شده باشد. راهنمای WIPO پرونده یک تا پنج دامنه را 1,500 دلار و حدود دو ماه برآورد میکند؛ پسوندهای کشوریای که UDRP را نپذیرفتهاند رویههای خودشان را دارند.
خلاصه
typosquatting غلطهای تایپی و عادتهای خواندن مشتریان شما را به ترافیک دامنهای تبدیل میکند که در کنترل شما نیست: کپی صفحه ورود، یک فایل نصب، یک صفحه پارکشده یا صندوقی برای فاکتورهای اشتباهرفته. خوانندگان با خواندن حرفبهحرف بخش قابلثبت دامنه و اعتماد به مدیر رمز عبور بهجای یک طراحی آشنا از خود محافظت میکنند. برندها گونههای مهم را ثبت میکنند، ایمیل خود را قفل میکنند، ثبتها و لاگهای گواهی را زیر نظر میگیرند، صفحههای فعال را گزارش میدهند و دامنه را از راه UDRP پس میگیرند. برای دیدن آنچه یک دامنه مشابه به مشتری در کشور یا شهری دیگر نشان میدهد، خدمات پروکسی ما نشانی خروجی را فراهم میکند.