گوشی شما هشدار میدهد که یکی از رمزهای عبور ذخیرهشدهتان در یک نشت داده شناختهشده دیده شده است. یک روز بعد، فروشگاهی اینترنتی که آخرین بار سالها پیش از آن خرید کردهاید ایمیل میزند که کسی به سوابق مشتریانش دسترسی پیدا کرده است. هیچکدام از این دو پیام به این معنا نیست که گوشی شما هک شده است. هر دو یعنی نسخهای از چیزی درباره شما اکنون در دست کسانی است که نباید آن را داشته باشند، و کاری که در چند روز آینده انجام میدهید تعیین میکند آن نسخه چقدر به کارشان میآید.
این نوشته توضیح میدهد نقض داده چیست، چگونه رخ میدهد، نشت کدام دادهها خطرناک است، چگونه بفهمید که درگیر شدهاید یا نه و گامبهگام چه باید بکنید. همچنین به این میپردازد که شرکتها پس از نقض داده چه وظایفی دارند و چرا رمزهای لورفته از آدرسهای آیپی بسیار امتحان میشوند.
نقض داده چیست؟
نقض داده رخدادی است که در آن داده به دست کسی میرسد که نباید آن را داشته باشد، یا کسانی که باید از آن نگهداری کنند آن را از دست میدهند. مرکز ملی امنیت سایبری بریتانیا (NCSC) آن را ساده بیان میکند: اطلاعاتی که در اختیار یک سازمان است دزدیده میشود یا بدون مجوز به آن دسترسی پیدا میشود. مقررات عمومی حفاظت از داده اتحادیه اروپا (GDPR) دامنه گستردهتری دارد: نقض دادههای شخصی، نقض امنیتی است که به از بین رفتن، گم شدن یا تغییر دادههای شخصی، یا افشای غیرمجاز آنها یا دسترسی غیرمجاز به آنها میانجامد، چه تصادفی و چه غیرقانونی؛ پس یک اشتباه به همان اندازه یک حمله به حساب میآید.
هیئت حفاظت از داده اروپا (EDPB)، نهادی که مراجع نظارتی حفاظت از داده در اتحادیه اروپا را گرد هم میآورد، نقضها را در سه نوع دستهبندی میکند: نقض محرمانگی (کسی داده را میبیند یا کپی میکند)، نقض یکپارچگی (کسی آن را تغییر میدهد) و نقض دسترسپذیری (داده از دست میرود یا قفل میشود، مثلاً وقتی باجافزار تنها نسخه آن را رمزگذاری میکند). وقتی کسی میگوید دادههایش «در یک نقض داده بوده است»، تقریباً همیشه منظورش نوع نخست است و این نوشته هم به همان میپردازد.
آیا نشت داده همان نقض داده است؟
نه کاملاً: نشت معمولاً یعنی دادهای که بهاشتباه در معرض دید مانده است، در حالی که نقض یعنی داده واقعاً به دست کسی رسیده که نباید آن را داشته باشد. در زبان روزمره این دو واژه همپوشانی دارند و در قانون هم اغلب یکی میشوند، چون طبق GDPR افشای تصادفی دادههای شخصی هم نقض داده است.
| اصطلاح | معمولاً چه معنایی دارد | نمونه |
|---|---|---|
| نقض داده (data breach) | داده با حمله یا اشتباه به دست افراد نادرست رسیده است | سوابق مشتریان که از سرور یک فروشگاه کپی شده است |
| نشت داده (data leak) | داده در معرض دید مانده، اغلب بهخاطر یک تنظیم نادرست | پوشه ذخیرهسازیای که برای هر کسی که پیوندش را دارد باز است |
| هک | کسی وارد یک سامانه شده است؛ شاید دادهای برده باشد، شاید نه | وبسایتی که ظاهرش دستکاری شده یا برای فرستادن هرزنامه به کار رفته است |
| رخداد امنیتی | هر چیزی که سامانهها یا دادهها را تهدید کند | موجی از ورودهای ناموفق که مسدود شد |
EDPB ردیف آخر را در یک جمله خلاصه میکند: هر نقض دادههای شخصی یک رخداد امنیتی است، اما هر رخداد امنیتی نقض دادههای شخصی نیست.
نقض داده چگونه رخ میدهد؟
بیشتر نقضها از یکی از چند نقطه ضعف محدود آغاز میشوند و اغلب چند ضعف با هم جور میشوند: رمزی که با فیشینگ به دست آمده کار میکند، چون حساب چیز دیگری نخواسته است.
- رمزهای عبور دزدیدهشده یا تکراری. رمز عبور یکی از کارکنان که از سایت دیگری نشت کرده است، سامانهای از شرکت را باز میکند که مرحله دومی برای ورود ندارد.
- فیشینگ. کسی اطلاعات ورودش را در صفحهای جعلی تایپ میکند یا پیوستی مخرب را باز میکند؛ نوشته فیشینگ چیست؟ نشان میدهد این پیامها را چگونه تشخیص دهید.
- فضای ذخیرهسازی با پیکربندی نادرست. یک پایگاه داده یا پوشه ذخیرهسازی ابری بدون رمز عبور از اینترنت در دسترس است.
- نرمافزار وصلهنشده. سرور یا برنامهای با یک نقص امنیتی شناختهشده، که سازندهاش آن را برطرف کرده است، هرگز بهروز نشده است.
- افراد داخلی. یک کارمند یا پیمانکار دادههایی را کپی میکند که دلیلی برای برداشتنشان ندارد، یا دسترسیای بسیار بیشتر از نیاز کارش دارد.
- دستگاههای گمشده و نامههای اشتباهی. لپتاپی گم میشود یا فایلی به نشانی نادرست فرستاده میشود؛ مرجع نظارتی بریتانیا (ICO) هر دو را نقض داده میشمارد.
- تأمینکنندگان. داده نزد یک پردازشگر پرداخت، یک سرویس ارسال ایمیل یا پیمانکاری دیگر است و نقض در همانجا رخ میدهد.
برای شما بهعنوان مشتری، اینکه چه چیزی برده شده مهمتر از علت آن است.
چه دادههایی نشت میکند و چرا اهمیت دارد؟
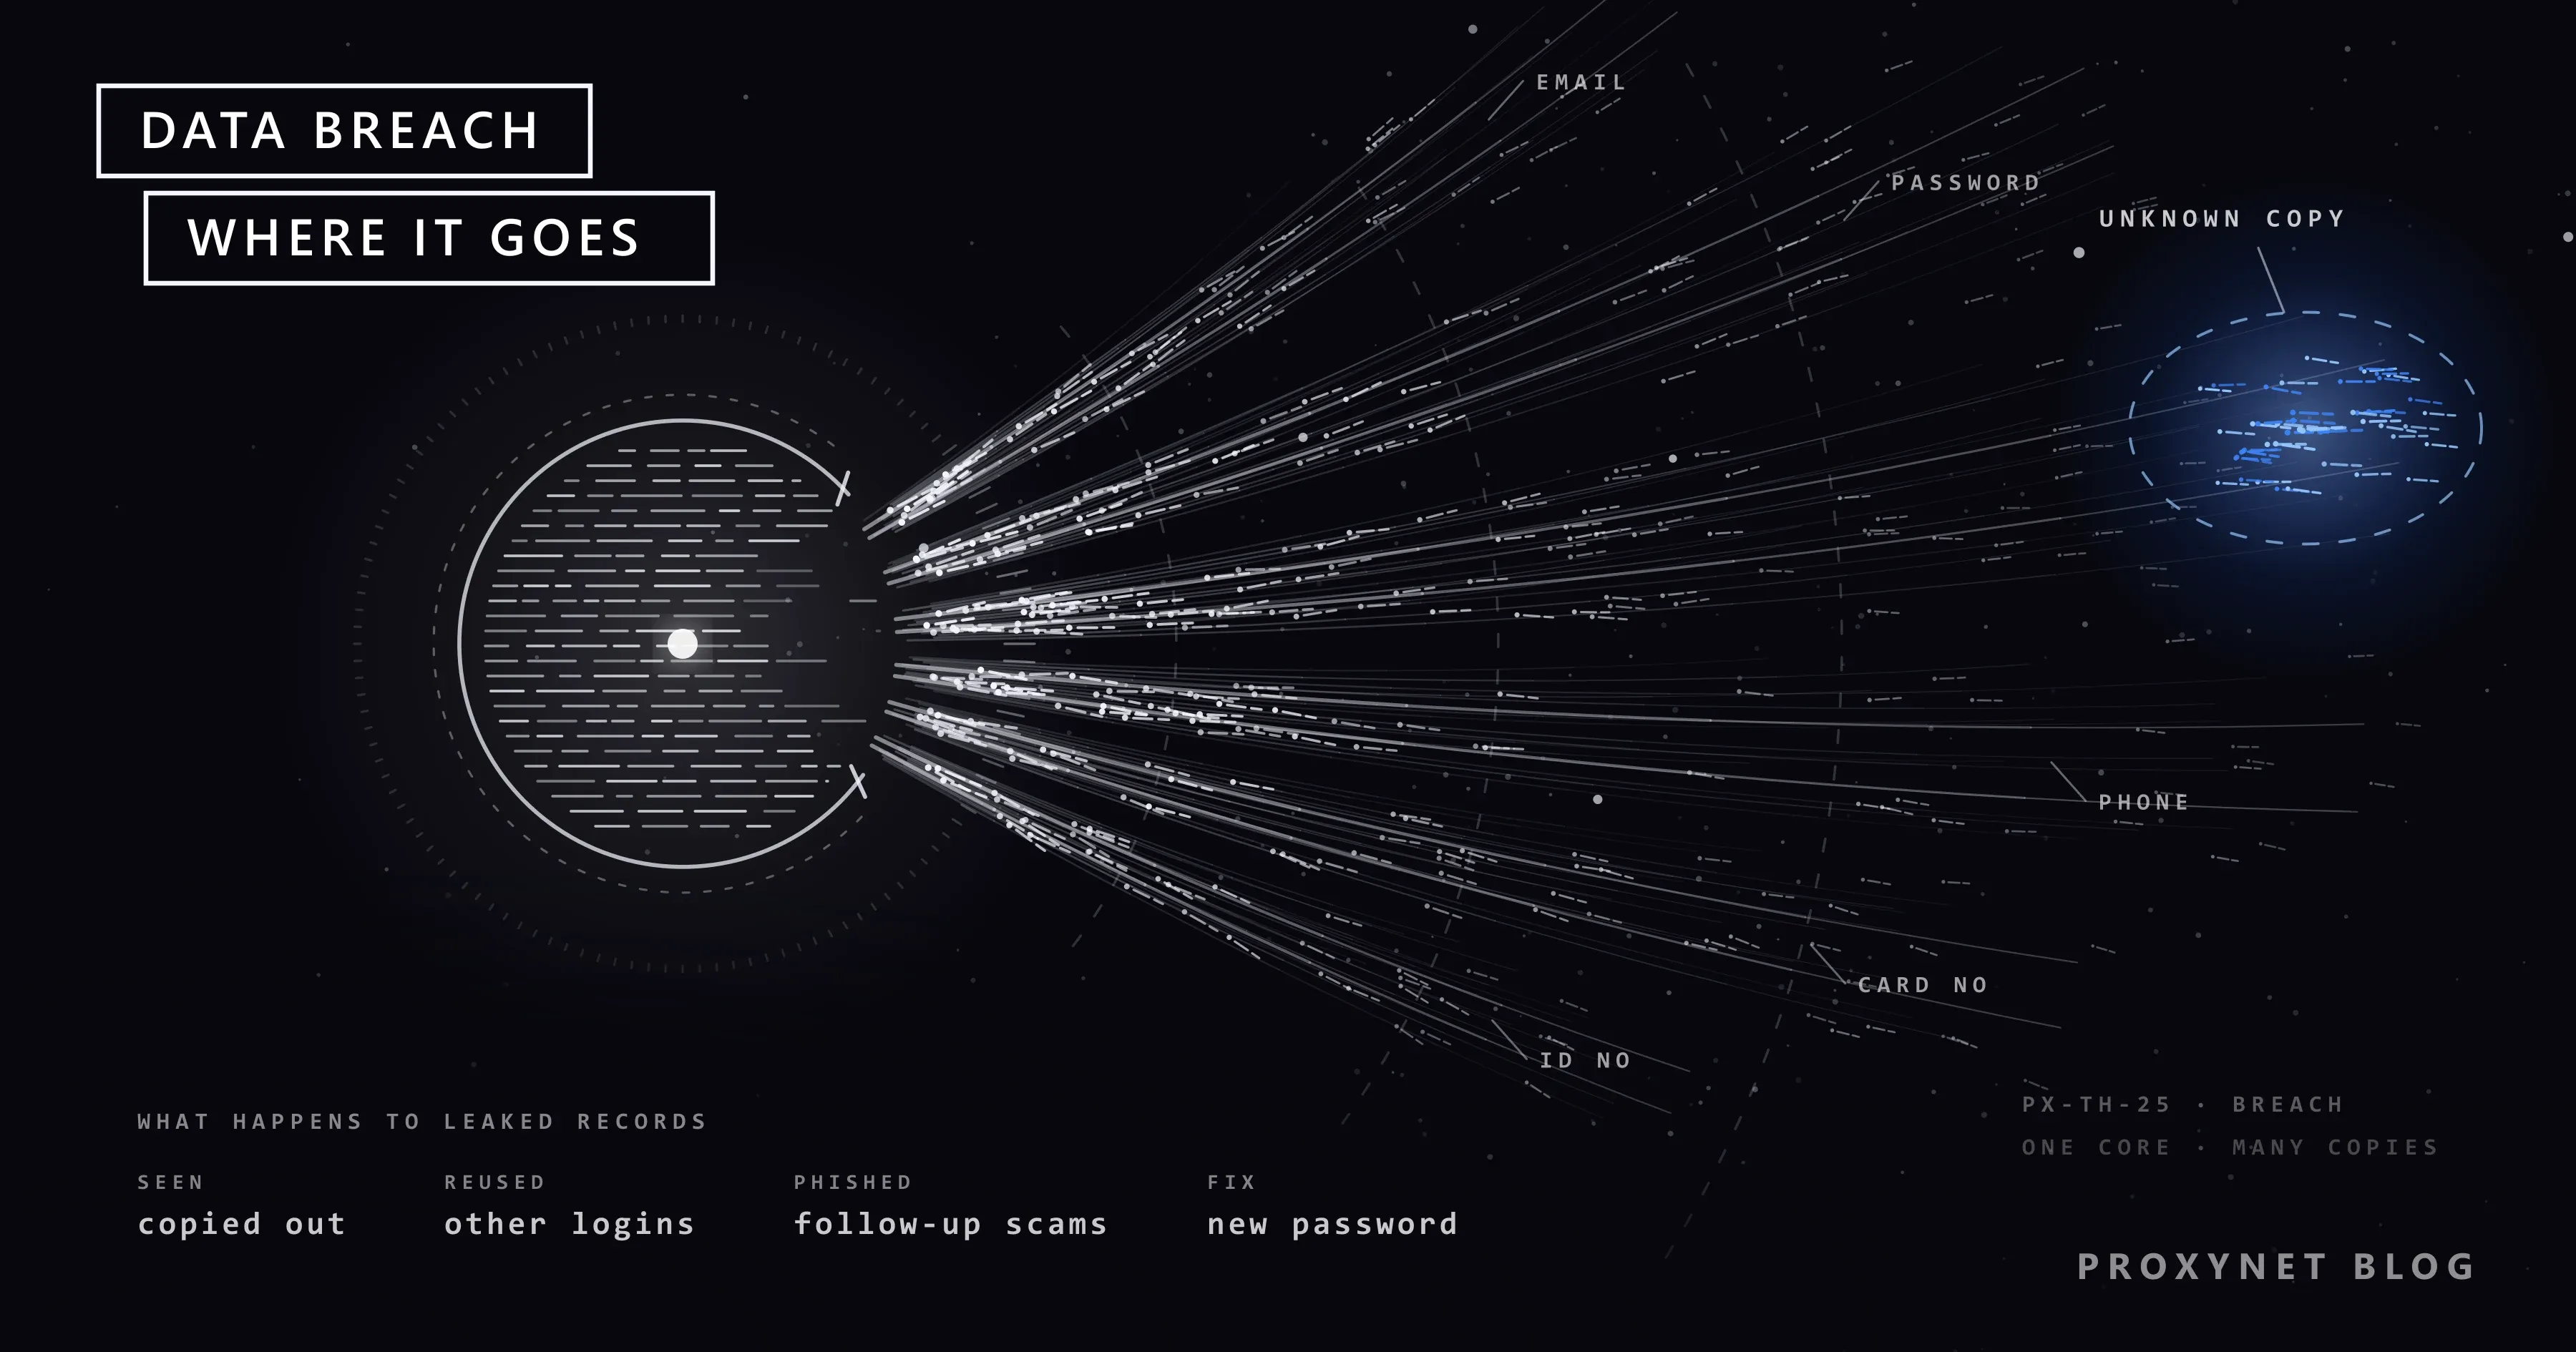
خطر به نوع داده بستگی دارد: نشانی ایمیل لورفته بیشتر کلاهبرداری به همراه دارد، در حالی که رمز عبور یا شماره شناسایی لورفته میتواند به کسی امکان دهد بهجای شما عمل کند.
| دادهای که نشت کرده | مجرمان با آن چه میتوانند بکنند | کاری که شما میکنید |
|---|---|---|
| نشانی ایمیل | فرستادن پیام فیشینگ با اشاره به همان نقض | پیامهای مربوط به این نقض را مشکوک بدانید |
| رمز عبور | ورود به همان سایت و هر جا که آن را تکرار کردهاید | همهجا عوضش کنید؛ احراز هویت دوعاملی را اضافه کنید |
| شماره تلفن | پیامک و تماس کلاهبرداری با ذکر جزئیات شما | هرگز کدی را برای تماسگیرنده نخوانید |
| شماره کارت | پرداخت با کارت | با بانک تماس بگیرید؛ کارت تازه بخواهید |
| شماره شناسایی، گذرنامه یا شماره مالیاتی | گرفتن وام یا باز کردن حساب به نام شما | هر جا ممکن است پرونده اعتباری را مسدود کنید |
| تاریخ تولد، نشانی منزل | گذشتن از بررسی هویت، باورپذیر کردن کلاهبرداری | هوشیار بمانید؛ اینها تغییرپذیر نیستند |
| دادههای سلامت، پیامهای خصوصی، عکسها | آبروریزی یا اخاذی | پول ندهید؛ به پلیس گزارش دهید |
رمزهای عبور نکتهای جداگانه دارند. سایتی که درست اداره میشود آنها را بهصورت هش ذخیره میکند، یعنی شکلی درهمریخته و یکطرفه که نمیتوان آن را بهسادگی به رمز عبور برگرداند، اما رمزهای کوتاه و رایج همچنان با حدس زدن پیدا میشوند. شما بهندرت میدانید یک سایت رمز شما را چگونه ذخیره کرده است، پس رمز لورفته را عوض کنید، هر چه اطلاعیه بگوید.
از کجا بفهمید دادههای شما در یک نقض داده بوده است؟
معمولاً از یکی از این سه راه باخبر میشوید: اطلاعیهای که شرکت میفرستد، هشدار رمز عبور روی گوشی یا در مرورگر، یا یک سرویس بررسی نقض داده.
اطلاعیه شرکت. آن را بخوانید، سپس از راه وبسایت یا اپلیکیشن خود شرکت اقدام کنید. NCSC توصیه میکند از پیوندها یا اطلاعات تماس درون هیچ پیامی که دریافت میکنید استفاده نکنید، چون وقتی خبر یک نقض داده پخش شد، مجرمان پیامهای جعلی بازنشانی رمز و پیشنهادهای «غرامت» میفرستند.
Have I Been Pwned. این سرویس رایگان نقضهای شناختهشدهای را که یک نشانی ایمیل در آنها آمده است فهرست میکند، همراه با نوع اطلاعات شخصیای که هر کدام افشا کرده است، و با گزینه Notify Me (به من خبر بده)، هر وقت آن نشانی در نقضی تازه پیدا شود به شما ایمیل میزند. NCSC از Have I Been Pwned بهعنوان نمونهای از این نوع ابزار نام میبرد.
مدیر گذرواژه Google. در کروم روی رایانه، منوی بیشتر (سه نقطه) را باز کنید و سپس گذرواژهها و تکمیل خودکار > مدیر گذرواژه Google > بررسی را انتخاب کنید. در هر مرورگر دیگری، به passwords.google.com بروید و رفتن به «بازبینی گذرواژه» > بررسی گذرواژهها را انتخاب کنید. گوگل رمز عبوری را «لورفته» مینامد که در فضای آنلاین منتشر شده باشد.
آیفون. برنامه Passwords (رمزهای عبور) را باز کنید و روی Security (امنیت) بزنید؛ پیامی زیر یک حساب توضیح میدهد که رمز آن ضعیف است یا لورفته. بررسی نشت در Settings (تنظیمات) > Apps (برنامهها) > Passwords (رمزهای عبور) > Detect Compromised Passwords (شناسایی رمزهای لورفته) روشن میشود. بسیاری از مدیرهای رمز عبور و برنامههای امنیتی دیگر هم همین نوع بررسی را انجام میدهند.
اگر نتیجهای پیدا شد، یعنی نسخهای از آن داده بیرون است. این نتیجه نمیگوید چه کسی آن را دارد و هیچکس نمیتواند آن نسخه را پس بگیرد؛ به همین دلیل گامهای زیر از خود جستوجو مهمترند.
اگر دادههای شما نشت کرد چه کنید؟
از رمز عبور لورفته و حساب ایمیل خود شروع کنید، سپس به پول و هویت بپردازید؛ ترتیب زیر از میزان خطر پیروی میکند.
- نقض را از منبع بررسی کنید. وبسایت یا اپلیکیشن شرکت را خودتان باز کنید و اطلاعیه را همانجا بخوانید تا دقیقاً بدانید چه چیزی برده شده است.
- رمز عبور لورفته و هر رمزی را که با آن یکسان بوده عوض کنید. رمزی که در سایت دیگری تکرار شده باشد، یک نقض را به چند حساب هکشده تبدیل میکند. یک مدیر رمز عبور برای هر سایت رمزی جداگانه میسازد و آن را به خاطر میسپارد.
- احراز هویت دوعاملی یا passkey را روشن کنید، و از حساب ایمیل خود شروع کنید، چون بازنشانی رمز همه حسابهای دیگر به آنجا میرسد. احراز هویت دوعاملی پس از رمز عبور مدرک دومی میخواهد، مانند کدی از یک برنامه؛ passkey کلید ورودی است که روی دستگاه شما نگه داشته میشود و فقط در سایت واقعی کار میکند.
- دنبال تغییراتی بگردید که خودتان انجام ندادهاید. در تنظیمات امنیتی حساب، دستگاههایی که وارد حساب شدهاند، ایمیل و شماره تلفن بازیابی و هر قاعده ارسال خودکار نامه را بررسی کنید، سپس از نشستهای دیگر خارج شوید.
- اگر اطلاعات کارت یا حساب بانکی نشت کرده است، با بانک تماس بگیرید. از شمارهای استفاده کنید که روی کارتتان چاپ شده است و صورتحسابها را برای پرداختهایی که نمیشناسید بررسی کنید.
- اگر شماره شناسایی یا شماره مالیاتی نشت کرده است، پرونده اعتباری خود را مسدود کنید، در کشورهایی که چنین سازوکاری دارند. در آمریکا، مسدودسازی پرونده اعتباری (credit freeze) در هر یک از سه مؤسسه اعتبارسنجی رایگان است و تا وقتی آن را برندارید، جلوی باز شدن اعتبار تازه به نام شما را میگیرد؛ در جاهای دیگر، از بانک خود بپرسید چه حفاظتی وجود دارد.
- منتظر کلاهبرداریهای بعدی باشید. دادههای نقضشده تا مدتها پس از خبر خوراک فیشینگ میشوند: بازنشانیهای جعلی رمز، پیشنهادهای «غرامت»، تماس از کسی که نشانی شما را از قبل میداند. هرگز کد یا رمز عبور را به کسی که با شما تماس میگیرد ندهید.
- اطلاعیه را نگه دارید. آن را همراه با تاریخ و فهرست چیزهایی که نشت کرده ذخیره کنید؛ اگر بخواهید از شرکت یا نزد مرجع نظارتی شکایت کنید، به آن نیاز خواهید داشت.
شرکت پس از نقض داده چه وظایفی دارد؟
طبق GDPR، که نسخهای از آن در قانون خود بریتانیا هم ادامه دارد، شرکت 72 ساعت فرصت دارد نقض را به مرجع نظارتی حفاظت از داده گزارش دهد و وقتی نقض شما را در معرض خطر بالا قرار میدهد، باید مستقیماً به خودتان خبر دهد.
ماده 33 زمانبندی را تعیین میکند. شرکتی که درباره نحوه استفاده از داده تصمیم میگیرد، یعنی «کنترلکننده»، باید بدون تأخیر ناموجه و در صورت امکان ظرف 72 ساعت از زمانی که از نقض آگاه شده، آن را به مرجع نظارتی اطلاع دهد، مگر اینکه بعید باشد نقض کسی را در معرض خطر قرار دهد. گزارشی که دیر برسد باید دلایل تأخیر را هم بیاورد. رهنمودهای EDPB درباره اطلاعرسانی نقض داده این قواعد را با مثال شرح میدهند.
ماده 34 به شما مربوط است. وقتی خطر برای افراد بالاست، شرکت باید بدون تأخیر ناموجه و به زبانی روشن و ساده به آنها خبر دهد: چه اتفاقی افتاده، پیامدهای احتمالی چیست، شرکت چه کرده و با چه کسی باید تماس گرفت. شرکت میتواند از پیام فردی صرفنظر کند اگر داده برای نفوذگر خواندنی نبوده است، مثلاً با رمزگذاری قوی، اگر خطر بالا از پیش برطرف شده است، یا اگر رساندن پیام به همه تلاشی نامتناسب میطلبد؛ در این حالت آخر باید بهجای آن اطلاعیهای عمومی منتشر کند.
بیرون از اروپا قواعد متفاوت است. به گفته کمیسیون تجارت فدرال آمریکا (FTC)، در آمریکا همه ایالتها، ناحیه کلمبیا، پورتوریکو و جزایر ویرجین آمریکا قانون اطلاعرسانی نقض داده دارند. بسیاری از کشورهای دیگر هم مرجع حفاظت از دادهای دارند که مهلت خودش را تعیین میکند و شکایتها را میپذیرد.
چرا رمزهای لورفته از این همه آدرس آیپی امتحان میشوند؟
چون مجرمان جفتهای ایمیل و رمز عبور لورفته را بهطور خودکار در صفحههای ورود سایتهای دیگر وارد میکنند و تلاشها را میان آدرسهای آیپی بسیار پخش میکنند تا هیچ آدرسی آنقدر درخواست نفرستد که مسدود شود. این روش credential stuffing نام دارد و نوشته credential stuffing چیست؟ توضیح میدهد سایتها چگونه آن را تشخیص میدهند.
به همین دلیل صفحههای ورود تعداد تلاشها را برای هر آدرس آیپی و هر حساب محدود میکنند و وقتی رمزی از جایی ناآشنا به کار میرود، هشدار «ورود تازه» میفرستند. رمز یکتا و احراز هویت دوعاملی این تلاشها را از هر آدرسی که باشند ناکام میگذارند.
تیمهای امنیتی در سمت دیگر کار میکنند. آنها منابع عمومی مانند سایتهای اشتراک کد، سایتهای اشتراک متن (paste) و انجمنهای باز را زیر نظر دارند تا نشانیهای ایمیل، رمزهای عبور و کلیدهای دسترسی لورفته شرکت خود را پیدا کنند و پیش از آنکه کسی از آنها استفاده کند، بازنشانیشان کنند. این پژوهش اغلب از راه یک پروکسی مسکونی انجام میشود، یعنی آدرس آیپی روی یک اتصال اینترنت خانگی در کشوری انتخابی، تا ترافیک به شبکه خود شرکت نسبت داده نشود. این کار در چارچوب قانون میماند: فقط صفحههای عمومی، بدون خرید داده و بدون ورود به حساب هیچکس دیگر.
جاهایی که با نقض داده روبهرو میشوید
در ایمیلها و نامههایی از فروشگاهها، اپلیکیشنها، بانکها، بیمارستانها، مدرسهها و کارفرمایان که میگویند به دادههای مشتریان یا کارکنان دسترسی پیدا شده است. در هشدارهای رمز عبور روی گوشی یا در مرورگر. در ایمیلهای «ورود تازه» که خودتان باعثشان نبودهاید، و در نامههایی درباره وامهایی که هرگز نگرفتهاید.
خطاهای رایج
- عوض کردن رمز فقط در سایتی که نقض شده است. همان رمز در سایتهای دیگر خطر اصلی است.
- کلیک روی پیوند درون اطلاعیه نقض داده. اطلاعیههای جعلی به دنبال نقضهای واقعی میآیند؛ خودتان به سایت بروید.
- جدی نگرفتن نشت نشانی ایمیل. این نشانی به کلاهبرداران میگوید از کدام سرویس استفاده میکنید و همین پیامشان را باورپذیر میکند.
- پول دادن به کسی که وعده پاک کردن دادههایتان را میدهد. نسخه لورفته را نمیتوان پس گرفت و هیچ چیز ثابت نمیکند که پاک شده است.
- خاموش کردن هشدارهای نشت، چون زیادند. هر هشدار رمزی است که کس دیگری میتواند امتحانش کند.
- منتظر ماندن برای ایمیل شرکت. ممکن است دیر برسد، یا اگر شرکت خطر را کم بداند، اصلاً نرسد.
راهنمای انتخاب
| وضعیت شما | نخستین کار |
|---|---|
| شرکتی میگوید نشانی ایمیل شما نشت کرده است | منتظر فیشینگ باشید؛ اطلاعیه را در سایت خود شرکت بخوانید |
| گوشی یا مرورگرتان یک رمز را علامت زده است | آن را در هر سایتی که به کار بردهاید عوض کنید |
| اطلاعات کارت نشت کرده است | با شماره روی کارتتان با بانک تماس بگیرید |
| شماره شناسایی یا مالیاتی نشت کرده است | هر جا ممکن است پرونده اعتباری را مسدود کنید؛ حسابهای تازه را زیر نظر بگیرید |
| کسی تهدید میکند دادههایتان را منتشر میکند | پول ندهید؛ پیامها را نگه دارید و به پلیس گزارش دهید |
| شرکت شما یک نقض را پیدا کرده است | آن را مهار کنید، خطر را بسنجید و جایی که GDPR اعمال میشود ظرف 72 ساعت گزارش دهید |
| دادههای لورفته شرکت خود را زیر نظر دارید | فقط منابع عمومی، آیپیهای مسکونی، تأیید حقوقی |
پرسشهای متداول
آیا میتوانم بفهمم دادههای من دست چه کسی است؟
معمولاً نه. سرویسهای بررسی نقض داده و اطلاعیههای شرکتها میگویند دادههای شما در کدام نقض بوده است، نه اینکه چه کسی آن را کپی کرده یا بعد به کجا رفته است، و دادههای دزدیدهشده اغلب دستبهدست یا فروخته میشوند. فرض کنید نسخهای بیرون است و از حسابهایی که به آن مربوطاند محافظت کنید.
آیا پس از نقض داده باید حسابم را حذف کنم؟
حذف حساب نسخهای را که از پیش نشت کرده برنمیگرداند، اما برای حسابی که دیگر از آن استفاده نمیکنید معقول است، چون در نقض بعدی آن شرکت چیز کمتری برای بردن میماند. نخست رمز را عوض کنید، سپس از گزینه حذف خود سایت استفاده کنید.
آیا شرکت به من خبر میدهد که دادههایم نشت کرده است؟
اگر GDPR اعمال شود و نقض شما را در معرض خطر بالا قرار دهد، بله، مستقیماً و بدون تأخیر ناموجه. وقتی شرکت خطر را کمتر ارزیابی کند، ممکن است فقط به مرجع نظارتی گزارش دهد، و بیرون از اروپا به قانون محلی بستگی دارد. سرویسهای بررسی نقض داده و هشدارهای رمز عبور این خلأ را پر میکنند.
پیام «رمز عبور شما در یک نقض داده پیدا شد» یعنی چه؟
یعنی رمز عبور شما، معمولاً همراه با نام کاربریتان، در فهرستی لورفته پیدا شده است که مرورگر یا مدیر رمز عبور شما با آن مقایسه کرده است. دستگاه شما هک نشده است؛ فقط رمز دیگر راز نیست. آن را در همان سایت و هر جای دیگری که به کار بردهاید عوض کنید.
آیا استفاده از Have I Been Pwned امن است؟
بله، برای کاری که برایش ساخته شده است. شما فقط یک نشانی ایمیل وارد میکنید، این سرویس میگوید جستوجوها را ثبت نمیکند و هشدارهایش فقط به همان نشانیای میرود که زیر نظر است. بررسی ایمیل هرگز رمز عبور شما را نمیخواهد، پس به هر سایتی که آن را بخواهد بدگمان باشید.
دادههای لورفته تا کی خطرناک میمانند؟
تا سالها. رمز عبور تا وقتی آن را در همه جاهایی که به کار بردهاید عوض نکنید خطرناک میماند، در حالی که نشانی، تاریخ تولد یا شماره شناسایی اصلاً تغییرپذیر نیستند. پس یک بار و کامل اقدام کنید، بهجای اینکه منتظر بمانید خبر کهنه شود.
خلاصه
نقض داده نسخهای از دادههای شما را، با حمله یا با اشتباه، به دست کسانی میدهد که نباید آن را داشته باشند و آن نسخه را نمیتوان پس گرفت. آنچه در اختیار شماست این است که آن نسخه چقدر به کار بیاید: رمزهای لورفته را هر جا به کار بردهاید عوض کنید، احراز هویت دوعاملی یا passkey را روشن کنید، حساب بانکی و پرونده اعتباری خود را زیر نظر بگیرید و هر پیامی درباره نقض را کلاهبرداری احتمالی بدانید. شرکتهایی که مشمول GDPR هستند 72 ساعت فرصت دارند به مرجع نظارتی خبر دهند و وقتی خطر بالاست باید به شما هم اطلاع دهند. تیمهای امنیتی که منابع عمومی را برای یافتن دادههای لورفته شرکت خود زیر نظر دارند، راهاندازی این کار را در صفحه امنیت داده ما مییابند.