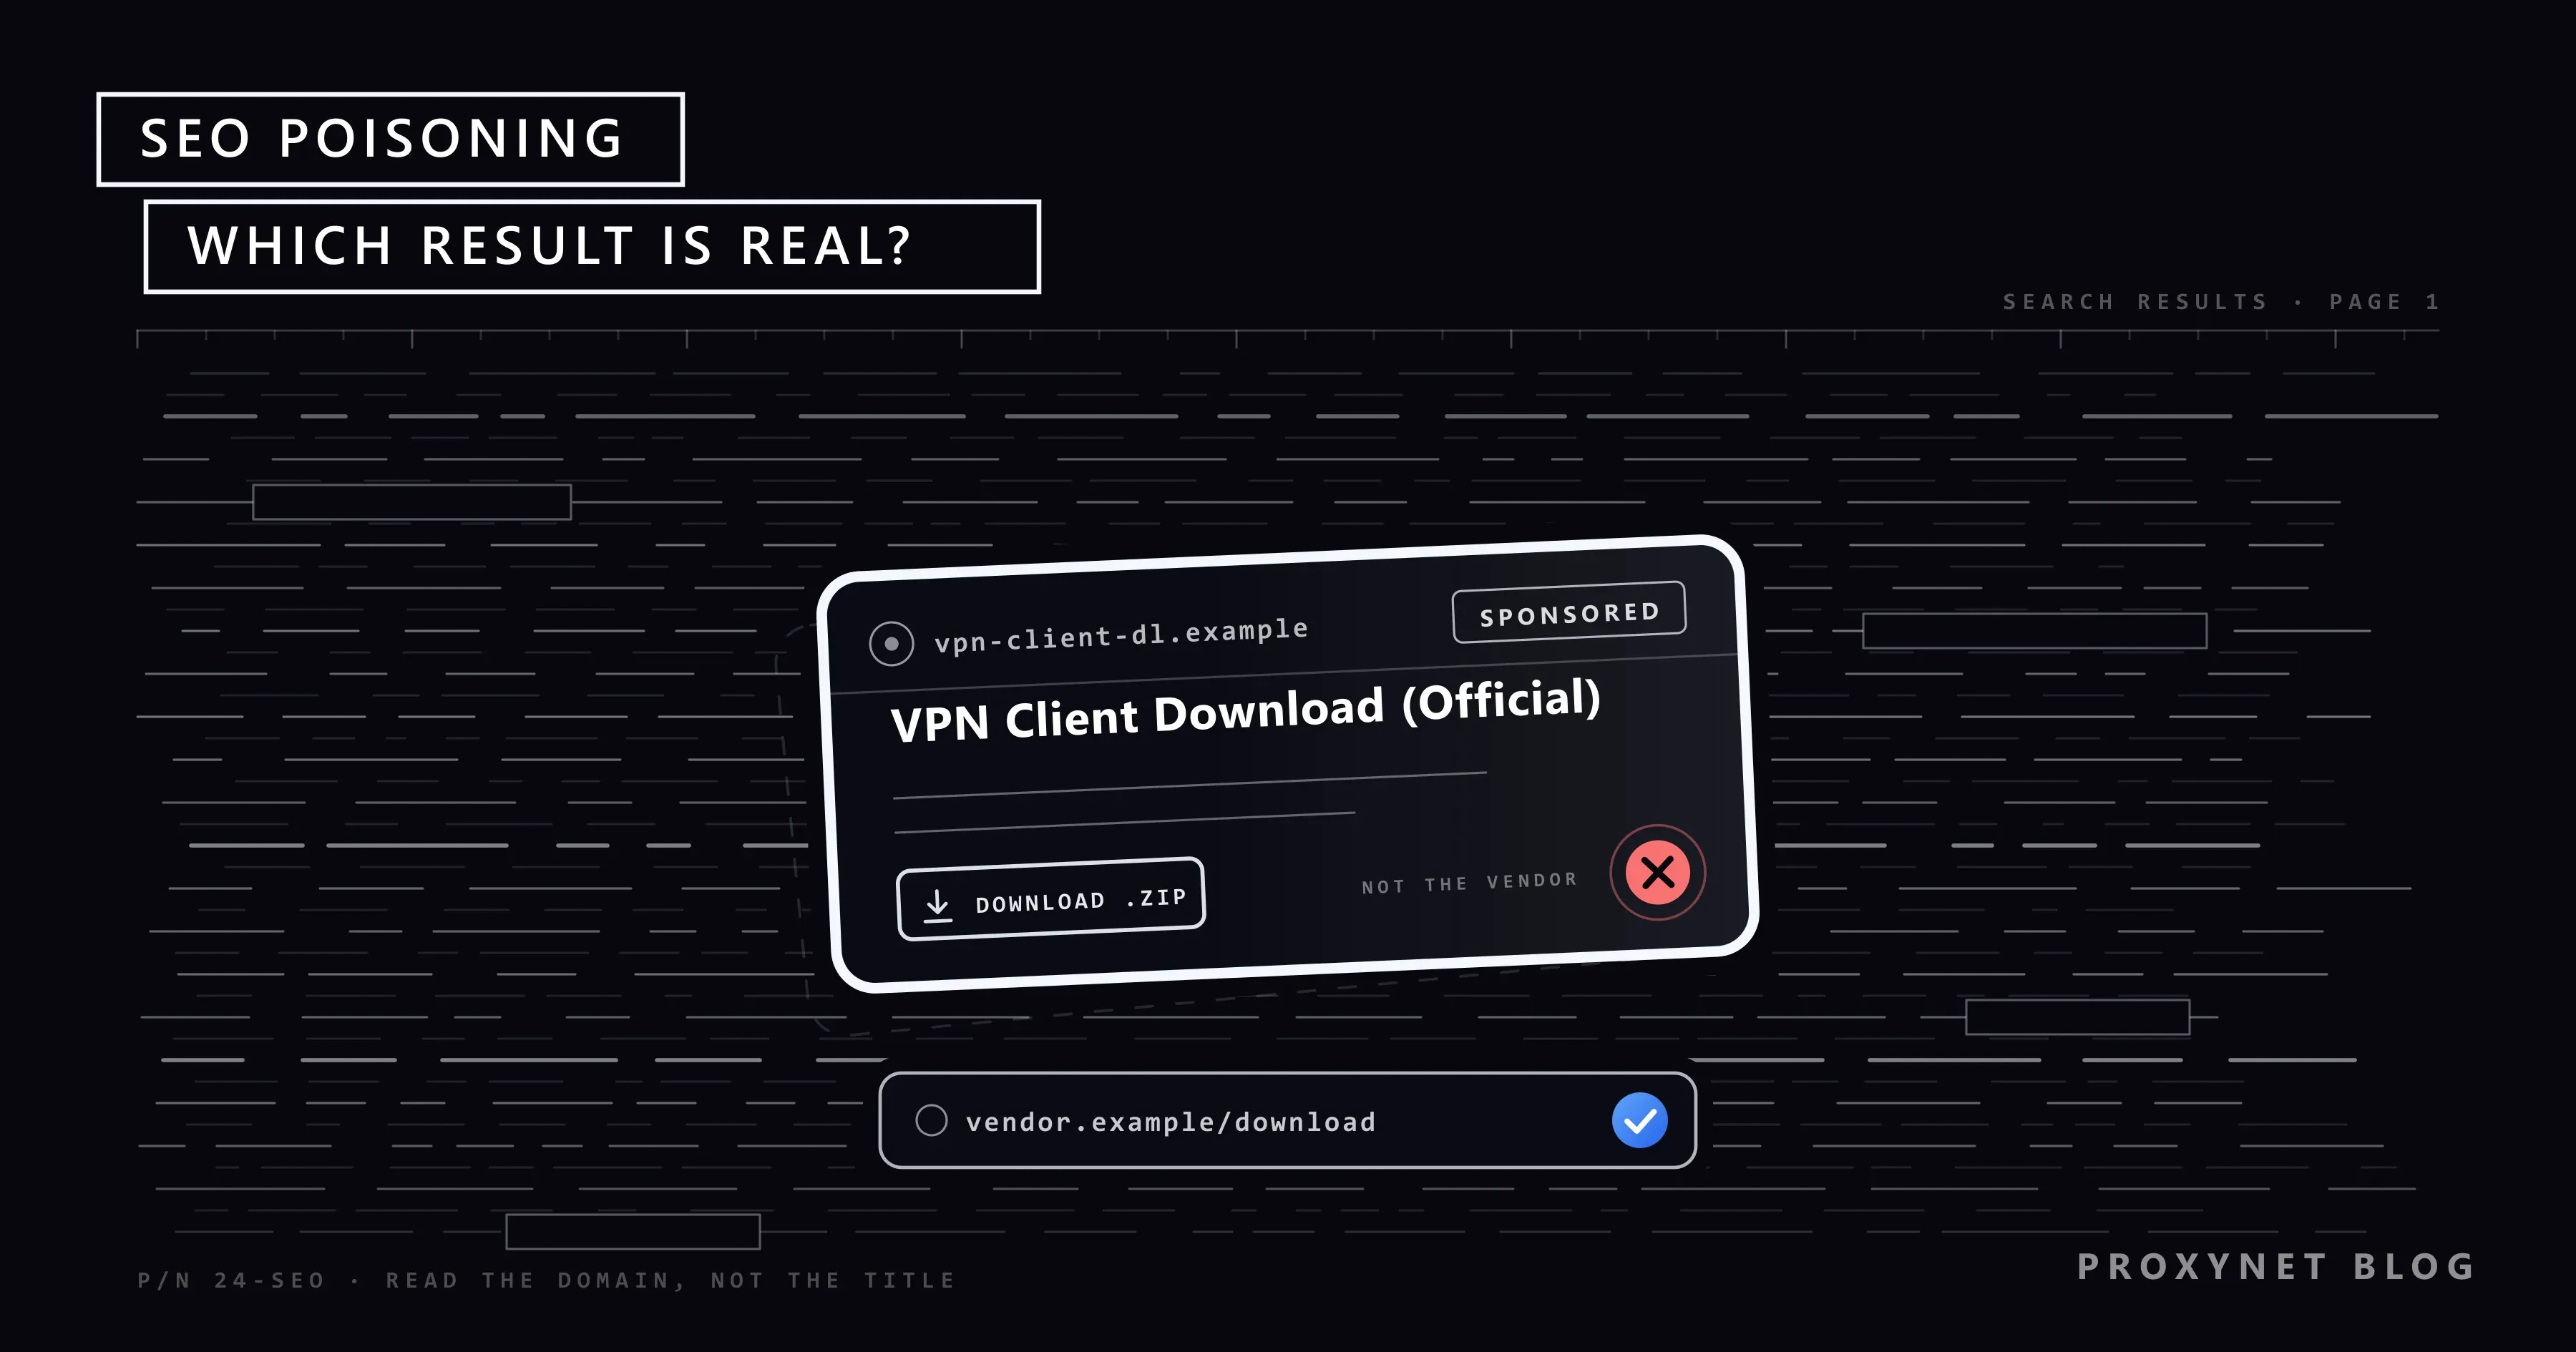
کارمندی لپتاپ تازهاش را راه میاندازد، نام کلاینت VPN شرکت را همراه با واژه «دانلود» در موتور جستجو مینویسد و نخستین نتیجه را باز میکند. صفحه شبیه سایت سازنده است، فایل نصب امضای دیجیتال معتبری دارد و VPN وصل میشود. هفتهها بعد تیم امنیتی میفهمد که فایل نصب از یک کپی سایت سازنده آمده و رمز عبور VPN را بیسروصدا به جای دیگری فرستاده است.
این نوشته توضیح میدهد SEO poisoning چیست، یک صفحه مخرب چگونه به صدر نتایج میرسد، قربانی پس از کلیک چه میبیند، نتیجه مسموم را چگونه تشخیص دهید و برندها، تیمهای امنیتی و صاحبان سایت چه کاری میتوانند بکنند. نوشته از نگاه مدافع نوشته شده است؛ اینجا دستورالعملی برای حمله نیست.
SEO poisoning چیست؟
SEO poisoning، کوتاهشده search engine optimization poisoning که گاهی search poisoning هم نامیده میشود و در فارسی مسمومسازی سئو یا مسمومسازی نتایج جستجو معنا میدهد، بهکارگیری ترفندهای رتبهبندی است تا یک صفحه مخرب جایی بنشیند که باید صفحهای قابلاعتماد باشد. مهاجم به موتور جستجو نفوذ نمیکند؛ روی چیزهایی کار میکند که موتور میسنجد، یعنی کلیدواژهها، پیوندها و عمر صفحه، تا صفحهاش برای واژههایی که قربانی احتمالاً تایپ میکند رتبه بگیرد.
هدف است که آن را از اسپم معمولی جستجو جدا میکند. اسپمر کلیک را برای درآمد تبلیغاتی میخواهد؛ مسمومکننده آن را بهعنوان نخستین گام یک حمله میخواهد. سیاستهای اسپم گوگل تکنیکهای مشترک را شرح میدهد، از جمله محتوای هکشده (hacked content)، پنهانسازی (cloaking)، انباشت کلیدواژه (keyword stuffing)، سوءاستفاده از دامنه منقضیشده (expired domain abuse) و سوءاستفاده از محتوای انبوه (scaled content abuse)، و صفحههایی را که از آنها استفاده میکنند پایین میبرد یا حذف میکند؛ آنچه آن را به مسمومسازی تبدیل میکند، محموله مخرب است.
SEO poisoning چگونه کار میکند؟
- انتخاب جستجو. جستجوهایی با گام بعدی قابلپیشبینی: نام یک محصول بهعلاوه «دانلود»، نام یک بانک بهعلاوه «ورود»، نام یک سرویس بهعلاوه «شماره پشتیبانی».
- رساندن صفحه به رتبه. بیشتر کمپینها از یکی از چهار مسیر میروند: صفحهای که روی یک سایت هکشده کاشته شده و اعتبار آن سایت را به ارث میبرد؛ دامنهای تازه یا منقضیشده که با متن پر از کلیدواژه پر شده است؛ یک تبلیغ خریداریشده؛ یا دامنهای شبیه دامنه خود برند.
- نشان دادن چیزهای متفاوت به بازدیدکنندگان متفاوت. پنهانسازی (cloaking): خزنده موتور جستجو یک مقاله معمولی میبیند، اما بازدیدکنندهای که از نتیجه جستجو و با دستگاه و کشور مورد انتظار میرسد هدایت میشود یا دکمه دانلود را میبیند؛ به همین دلیل صفحه میتواند هفتهها پیش از آنکه کسی شکایت کند رتبه بگیرد.
- صفحه فرود. کپی صفحه دانلود سازنده، فرم ورود روی یک دامنه مشابه، یا صفحه «رایانه شما آلوده است» با یک شماره تلفن.
- محموله مخرب. فایل نصبی که بدافزار سارق اطلاعات (infostealer) یا در پشتی (backdoor) را با خود دارد، فرمی که رمز عبور را برای مهاجم میفرستد، یا تماسی که به دسترسی از راه دور به رایانه شما ختم میشود.
نتایج مسموم از کجا میآیند؟
| نوع مسمومسازی | چگونه به شما میرسد | چگونه تشخیص دهید |
|---|---|---|
| سایت معتبر هکشده | صفحه یا هدایتی که روی یک سایت مورد اعتماد کاشته شده، اغلب سایت یک کسبوکار کوچک یا یک شهرداری | دامنه ربطی به موضوع ندارد؛ ممکن است گوگل برچسب "This site may be hacked" (این سایت ممکن است هک شده باشد) را نشان دهد |
| دامنه یکبارمصرف یا منقضیشده | سایتی تازه که دور یک جستجو ساخته شده، یا دامنهای قدیمی که پس از انقضا خریده شده است | صفحههای کممایه، نامی کلی، موضوعهای بیربط کنار هم |
| تبلیغات مخرب (malvertising) | نتیجه پولی که برای نام یک برند یا محصول خریده شده است | برچسب Sponsored (حمایتشده)؛ نشانی نمایشی که دامنه برند نیست |
| دامنه مشابه | دامنهای با یک حرف جابهجا، یک واژه اضافه یا پسوندی متفاوت | حرفبهحرف مقایسه کنید؛ پسوند را بررسی کنید |
| محتوای پرکننده انبوه | هزاران صفحه تولیدشده که هر گونه از یک جستجو را پوشش میدهند | متنی که به هیچ چیز پاسخ نمیدهد، بدون نویسنده، دکمه دانلود همهجا |
سایتهای هکشده باارزشترین مسیرند، چون اعتبار رایگان میرسد: سایتی دهساله با پیوندهای واقعی میتواند یک صفحه کاشتهشده را در چند روز به رتبه برساند. صفحهها در پوشهای مینشینند که صاحب سایت هرگز به آن سر نمیزند و او وقتی خبردار میشود که گوگل یا یک بازدیدکننده به او بگوید.
دامنههای مشابه یک برند را نشانه میگیرند، نه یک موضوع. یک حرف جابهجا، یک خط تیره یا نام برند با «login» در کنارش، در فهرست نتایج واقعی خوانده میشود، چون چشم واژه برند را بررسی میکند و از بقیه میگذرد؛ به این typosquatting میگویند.
قربانی پس از کلیک چه میبیند؟
صفحههای دانلود جعلی. صفحه طراحی سازنده را کپی میکند و فایل نصبی ارائه میدهد که کار میکند، چون برنامه واقعی همراه بدافزار بستهبندی شده است. در اواسط ژانویه 2026، Microsoft Defender Experts کمپینی را شناسایی کرد که در آن کاربرانی که دنبال نرمافزار VPN معتبر میگشتند از نتایج جستجو به سایتهای جعلی هدایت میشدند و در آنجا فایلهای ZIP تروجانهایی با امضای دیجیتال تحویل میدادند که اطلاعات ورود VPN را جمع میکردند؛ مایکروسافت آن را به Storm-2561 نسبت میدهد و احراز هویت چندعاملی را نخستین دفاع مینامد.
صفحههای ورود جعلی. کپی فرم ورود یک بانک، وبمیل یا سرویس SaaS روی یک دامنه مشابه، آنچه را تایپ میکنید برای مهاجم میفرستد؛ برخی آن را به سایت واقعی هم میرسانند تا متوجه چیزی نشوید. سپس رمز عبور روی حسابهای دیگر شما امتحان میشود، همانطور که نوشته credential stuffing چیست؟ شرح میدهد.
شمارههای پشتیبانی جعلی. نتیجهای برای نام یک برند بهعلاوه «پشتیبانی مشتریان» شماره تلفن مهاجم را نشان میدهد؛ تماسگیرنده را راضی میکنند نرمافزار دسترسی از راه دور نصب کند یا کدی را بخواند.
دستورالعملهای جعلی. برخی صفحهها برای یک پیام خطا رتبه میگیرند و به شما میگویند برای «رفع» آن Windows + R را بزنید و فرمانی را بچسبانید. هیچ راهحل واقعی چنین چیزی نمیخواهد؛ آن فرمان بدافزار را نصب میکند.
چه کسانی هدفاند؟
دانلود نرمافزار در صدر است، چون قربانی انتظار دارد چیزی نصب کند: ابزارهای دسترسی از راه دور، کلاینتهای VPN، درایورها و هر چیزی که یک مدیر IT با عجله میگیرد. مالی در جایگاه دوم است، با ورود به بانک و صرافی رمزارز و سامانههای مالیاتی در موعد اظهارنامه. برندهای با پایگاه مشتری بزرگ سوماند، از راه جستجوهایی که نام برند را با «ورود»، «شماره پشتیبانی» یا «لغو اشتراک» کنار هم میگذارند.
نتیجه مسموم را چگونه تشخیص دهید
- پیش از عنوان، دامنه را بخوانید. عنوان و متن خلاصه (snippet) را هر کسی که صفحه را در اختیار دارد مینویسد؛ دامنه تنها بخشی است که نمیتواند آزادانه بنویسد.
- به برچسب حمایتشده توجه کنید. گوگل تبلیغهای متنی را زیر عنوان "Sponsored results" (نتایج حمایتشده) گروهبندی میکند و امکان پنهان کردن آنها را میدهد؛ تبلیغی برای یک برند که نشانی نمایشیاش دامنه برند نیست، یک هشدار است.
- بررسی کنید دانلود از کجا میآید. فهرست دانلودهای مرورگر میزبان را نشان میدهد؛ فایل ZIP از دامنهای که هرگز نامش را نشنیدهاید اشتباه است، حتی وقتی فایل درونش امضا شده باشد.
- از نتیجه جستجو وارد حساب نشوید. نشانی را خودتان تایپ کنید، از نشانک (bookmark) استفاده کنید یا بگذارید مدیر رمز عبور فرم را پر کند؛ مدیر رمز عبور از پر کردن یک دامنه مشابه خودداری میکند.
- به هشدار مرورگر توجه کنید. صفحه قرمز سایت خطرناک در گوگل کروم فیشینگ، بدافزار و نرمافزار ناخواسته را پوشش میدهد و هشدارهای سایت پیشرو جعلی است و آیا این سایت درست است؟ دامنههای مشابه را میگیرند. مرور ایمن را در بیشتر > تنظیمات > حریم خصوصی و امنیت > امنیت روشن نگه دارید؛ محافظت بهبودیافته سطح سختگیرانهتر است.
- هرگز فرمانی را که یک صفحه وب از شما میخواهد اجرا کنید نچسبانید، صفحه برای هر چه رتبه گرفته باشد.
مقایسه SEO poisoning با malvertising و typosquatting
| اصطلاح | چه چیزی دستکاری میشود | کجا با آن روبهرو میشوید |
|---|---|---|
| SEO poisoning | رتبه ارگانیک یک صفحه | فهرست نتایج یک جستجو |
| malvertising (تبلیغات مخرب) | یک جایگاه پولی یا مقصد تبلیغ | نتایج حمایتشده، بنرهای تبلیغاتی در سایتها |
| typosquatting | خود نام دامنه | نشانیهای غلط تایپشده، پیوندهای درون پیامها، نتایج مسموم |
| فیشینگ | صفحهای که به آن میرسید | ایمیل، پیامها، نتایج و تبلیغهای مسموم |
این چهار با هم همپوشانی دارند: یک کمپین میتواند برای نام یک برند نتیجه حمایتشده بخرد، آن را به دامنهای که با typosquatting ساخته شده هدایت کند و همانجا فرم فیشینگ بگذارد.
برندها و تیمهای امنیتی چگونه از عبارتهای برند خود محافظت میکنند؟
از جستجوها شروع کنید: برای هر بازار، جستجوهایی را فهرست کنید که مشتری یا کارمند با نام برند شما انجام میدهد، مانند ورود، دانلود، شماره پشتیبانی و لغو، بهعلاوه نام ابزارهای داخلیتان. تعدادشان آنقدر کم است که بتوان با دست بررسی کرد.
سپس به نتایج همانطور نگاه کنید که کاربران میبینند. صفحه بسته به کشور، شهر، زبان، دستگاه و وضعیت ورود فرق میکند و Search Console فقط صفحههای خودتان را نشان میدهد، نه تبلیغ یا سایت هکشده بالای آنها؛ نوشته چگونه رتبه سایت خود را در Google دقیق بررسی کنید جستجوی بدون ورود به حساب و از شهر درست را شرح میدهد.
برای بازارهایی که در آنها زندگی نمیکنید به نشانی خروجی در همانجا نیاز دارید، چون صفحه یا تبلیغ مسموم اغلب فقط به بازدیدکنندگان منطقه هدف نشان داده میشود. تیمهای راستیآزمایی تبلیغات صفحه نتایج را از راه یک پروکسی مسکونی که روی همان کشور و شهر تنظیم شده بارگذاری میکنند تا همان چیزی را ببینند که مشتری روی اتصال خانگی میبیند؛ نشانی دیتاسنتر ممکن است نسخه تمیز را بگیرد.
راهاندازی آن در صفحه حفاظت از برند ما شرح داده شده است. بررسیها را به چند جستجوی برند محدود نگه دارید که با دست یا با ابزاری که سیاست شرکت شما و شرایط موتور جستجو اجازه میدهد نگاه میکنید؛ این پایش است، نه یک پروژه اسکرپینگ.
هنگام بررسی روی نتایج حمایتشده کلیک نکنید: نشانی نمایشی برای قضاوت درباره آنها کافی است و کلیکهای آزمایشی روی تبلیغ خودتان ترافیک نامعتبر به حساب میآید، همانطور که نوشته تقلب کلیکی در Google Ads توضیح میدهد.
آنچه را پیدا میکنید جایی گزارش کنید که به آن رسیدگی میشود. صفحههای فیشینگ و بدافزار به فرم گزارش مرور ایمن گوگل میروند که هشدارهای مرورگرها را تغذیه میکند؛ وقتی صفحه در فهرست قرار گرفت، حتی پیش از آنکه از رتبه بیفتد برای مهاجم بیفایده میشود.
تبلیغ مسموم از خود تبلیغ گزارش میشود: منوی آن را باز کنید، Report ad (گزارش تبلیغ) را انتخاب کنید، دلیل را برگزینید و فرم را پر کنید، یا از فرم مستقلی استفاده کنید که از صفحه نحوه گزارش یک تبلیغ به آن پیوند داده شده است. اگر متن تبلیغ علامت تجاری ثبتشده شما را به کار برده، از راه ابزار «گزارش محتوا در Google» شکایت کنید؛ گوگل استفاده از علامت تجاری را در متن تبلیغ بررسی میکند، نه در کلیدواژهها.
برای یک سایت هکشده به صاحب سایت و شرکت میزبانی بنویسید؛ بخش رسیدگی به سوءاستفاده (abuse) میزبان میتواند صفحههای کاشتهشده را سریعتر از هر تغییر رتبهای پایین بیاورد. درون شرکت خودتان دامنهها را در سطح DNS یا پروکسی مسدود کنید، پیوندهای رسمی دانلود را برای کارکنان بفرستید و احراز هویت چندعاملی را الزامی کنید.
صاحبان سایت اگر سایتشان برای مسمومسازی به کار رفته باشد چه کنند؟
نخستین نشانه معمولاً پیامی از گوگل است. گزارش مشکلات امنیتی در Search Console، که در رابط انگلیسی Security issues report نام دارد، محتوای هکشده را با برچسبهای Hacked: Code injection (تزریق کد)، Hacked: Content injection (تزریق محتوا)، Hacked: URL injection (تزریق URL) یا Hacked: Malware (بدافزار) فهرست میکند و جستجوی گوگل ممکن است زیر نتیجه شما "This site may be hacked" را نشان دهد. نشانههای دیگر: ترافیک از جستجوهای بیربط به کسبوکار شما و جستجوی site: که صفحههایی را برمیگرداند که هرگز ننوشتهاید.
- سایت را قرنطینه کنید. آن را آفلاین کنید یا صفحه تعمیر و نگهداری نشان دهید تا بازدیدکنندگان و خزندهها دیگر به صفحههای کاشتهشده نرسند.
- پاکش کنید. نسخه پشتیبانی از پیش از هک را بازگردانید، یا فایلها، صفحهها و قاعدههای هدایت تزریقشده را با دست حذف کنید.
- حفره را ببندید. یک CMS یا افزونه قدیمی، رمز عبور مدیر دزدیدهشده یا ورود FTP ضعیف مهاجم را راه داده است؛ همه چیز را بهروز کنید، همه رمزها را عوض کنید و احراز هویت دوعاملی را برای CMS و پنل میزبانی روشن کنید.
- درخواست بازبینی بدهید. وقتی هر مشکل گزارش در هر صفحه برطرف شد، در گزارش مشکلات امنیتی Request Review (درخواست بازبینی) را انتخاب کنید؛ گوگل میگوید بازبینی چند روز تا چند هفته طول میکشد.
- بسته نگهش دارید. بهروزرسانیها را زمانبندی کنید، افزونهها و حسابهای بلااستفاده را حذف کنید و پس از هر انتشار به گزارش نگاه کنید.
این موضوع کجا بیشترین اهمیت را دارد
تیمهای امنیت و IT، که تصمیم میگیرند کارکنان کدام نرمافزار را از کجا نصب کنند؛ تیمهای حفاظت از برند و بازاریابی، که صاحب جستجوهای برند و علامت تجاریاند؛ آژانسها و شرکتهای میزبانی، که سایت مشتریانشان همان سایتهای هکشده بالا هستند؛ تیمهای مالی و پشتیبانی، که صفحههای ورود و پشتیبانیشان کپی میشود؛ و هر کسی که نرمافزار منتشر میکند، چون صفحه دانلود جعلی نخست کاربران او را هدف میگیرد.
خطاهای رایج
- اعتماد به نخستین نتیجه چون نخستین است. رتبه تلاش را میسنجد، نه امنیت را.
- قضاوت درباره نتیجه از روی عنوان و متن خلاصه. هر دو را صاحب صفحه مینویسد.
- امضای دیجیتال را مدرک دانستن. فایلهای نصب Storm-2561 امضا شده بودند.
- مسدود کردن فقط همان یک دامنهای که دیدهاید. کمپینها دامنه عوض میکنند؛ صفحه را گزارش کنید تا هشدار مرورگر دنبالش برود.
- بررسی جستجوهای برند فقط از دفتر. صفحهای که بر پایه کشور پنهانسازی شده، نسخه تمیز را به ناظر اشتباه نشان میدهد.
- صاحب سایت: حذف صفحه کاشتهشده بدون بستن حفره. در چند روز برمیگردد.
راهنمای انتخاب
| وضعیت شما | چه کنید |
|---|---|
| صفحه دانلود یا ورود جعلی برای برند شما رتبه گرفته است | به مرور ایمن گزارش دهید، به میزبان بنویسید، به مشتریان هشدار دهید |
| یک نتیجه حمایتشده برند شما را به کار میبرد و به جای دیگری میرود | تبلیغ را گزارش کنید؛ اگر علامت شما در متن تبلیغ است، شکایت علامت تجاری ثبت کنید |
| چیزی را از یک نتیجه جستجو نصب کردهاید و حالا شک دارید | اتصال را قطع کنید، اسکن کنید، رمزها را از یک دستگاه پاک عوض کنید، به IT خبر دهید |
| Search Console مشکلهای "Hacked:" نشان میدهد | قرنطینه، پاکسازی، بستن حفره، سپس درخواست بازبینی |
| به مشتریان چند کشور خدمت میدهید | جستجوهای برند را از هر بازار، بدون ورود به حساب و روی اتصال خانگی همانجا بررسی کنید |
| کارکنان ابزارها را خودشان نصب میکنند | پیوندهای رسمی دانلود را منتشر کنید و فایلهای نصب ناشناس را مسدود کنید |
پرسشهای متداول
هدف SEO poisoning چیست؟
کلیکی از کسی که در آستانه نصب، ورود یا تماس است، تا مهاجم بتواند بدافزار تحویل دهد، رمز عبوری بگیرد یا کلاهبرداری کند. خود رتبه چیزی به دست نمیآورد؛ فقط صفحه فرود را جلوی آدم درست میگذارد.
آیا SEO poisoning غیرقانونی است؟
ترفندهای رتبهبندی بهتنهایی سیاستهای موتورهای جستجو را زیر پا میگذارند، نه قانون را. آنچه در پی میآید، یعنی پخش بدافزار، دزدیدن اطلاعات ورود و کلاهبرداری از تماسگیرنده، در بیشتر کشورها طبق قوانین جرایم رایانهای و کلاهبرداری جرم است.
تفاوت SEO poisoning و malvertising چیست؟
SEO poisoning رتبه ارگانیک یک صفحه را دستکاری میکند؛ malvertising جایگاهی پولی میخرد یا مقصدی مخرب را پشت تبلیغی با ظاهر معتبر پنهان میکند. در صفحه نتایج چند سانتیمتر با هم فاصله دارند و یک کمپین اغلب هر دو را به کار میبرد.
آیا آنتیویروس یا مسدودکننده تبلیغات جلوی SEO poisoning را میگیرد؟
تا حدی. مسدودکننده تبلیغات مسیر حمایتشده را حذف میکند اما مسیر ارگانیک را نه؛ آنتیویروس ممکن است محموله مخرب را بگیرد اما فرم ورود جعلی را نه، چون بدافزاری با خود ندارد. هشدارهای مرورگر، مدیر رمز عبور و احراز هویت چندعاملی بخش بیشتری از این شکاف را میبندند.
آیا گوگل نتایج جستجوی مسموم را حذف میکند؟
بله، وقتی خبردار شود: صفحههایی که سیاستهای اسپم را زیر پا میگذارند پایین میروند یا حذف میشوند، صفحههای هکشده و فیشینگ برچسب هشدار میگیرند و تبلیغهایی که بدافزار پخش میکنند به تعلیق تبلیغکننده میانجامند. فاصله میان رتبه گرفتن و اقدام همان چیزی است که مهاجم از آن زندگی میکند و به همین دلیل گزارش دادن اهمیت دارد.
نتیجه جستجوی مسموم را چگونه گزارش کنم؟
صفحههای فیشینگ و بدافزار به فرم گزارش مرور ایمن گوگل میروند؛ اسپمی که خطرناک نیست به گزارش اسپم جستجو؛ تبلیغ از منوی خودش با Report ad (گزارش تبلیغ) گزارش میشود. اگر صفحه روی سایتی هکشده است، به شرکت میزبانی هم خبر دهید.
خلاصه
SEO poisoning موتور جستجو را به کانال توزیع تبدیل میکند: مهاجم برای جستجویی که مردم به آن اعتماد دارند نتیجهای را به رتبه میرساند یا میخرد و صفحه پشت آن بدافزار، فرم ورود جعلی یا شماره تلفن کلاهبرداری ارائه میدهد. خوانندگان با خواندن دامنه، بیاعتمادی به دانلودهای بیرون از سایت سازنده و نچسباندن هیچ فرمانی از یک صفحه وب از خود محافظت میکنند؛ برندها جستجوهای برندشان را همانطور که کاربران هر بازار میبینند زیر نظر میگیرند و صفحهها و تبلیغهای مسموم را گزارش میکنند؛ صاحبان سایت CMS خود را بهروز نگه میدارند و بر پایه گزارش مشکلات امنیتی عمل میکنند. برای دیدن صفحه نتایج از یک اتصال خانگی در کشور یا شهری دیگر، خدمات پروکسی ما نشانی خروجی را فراهم میکند.