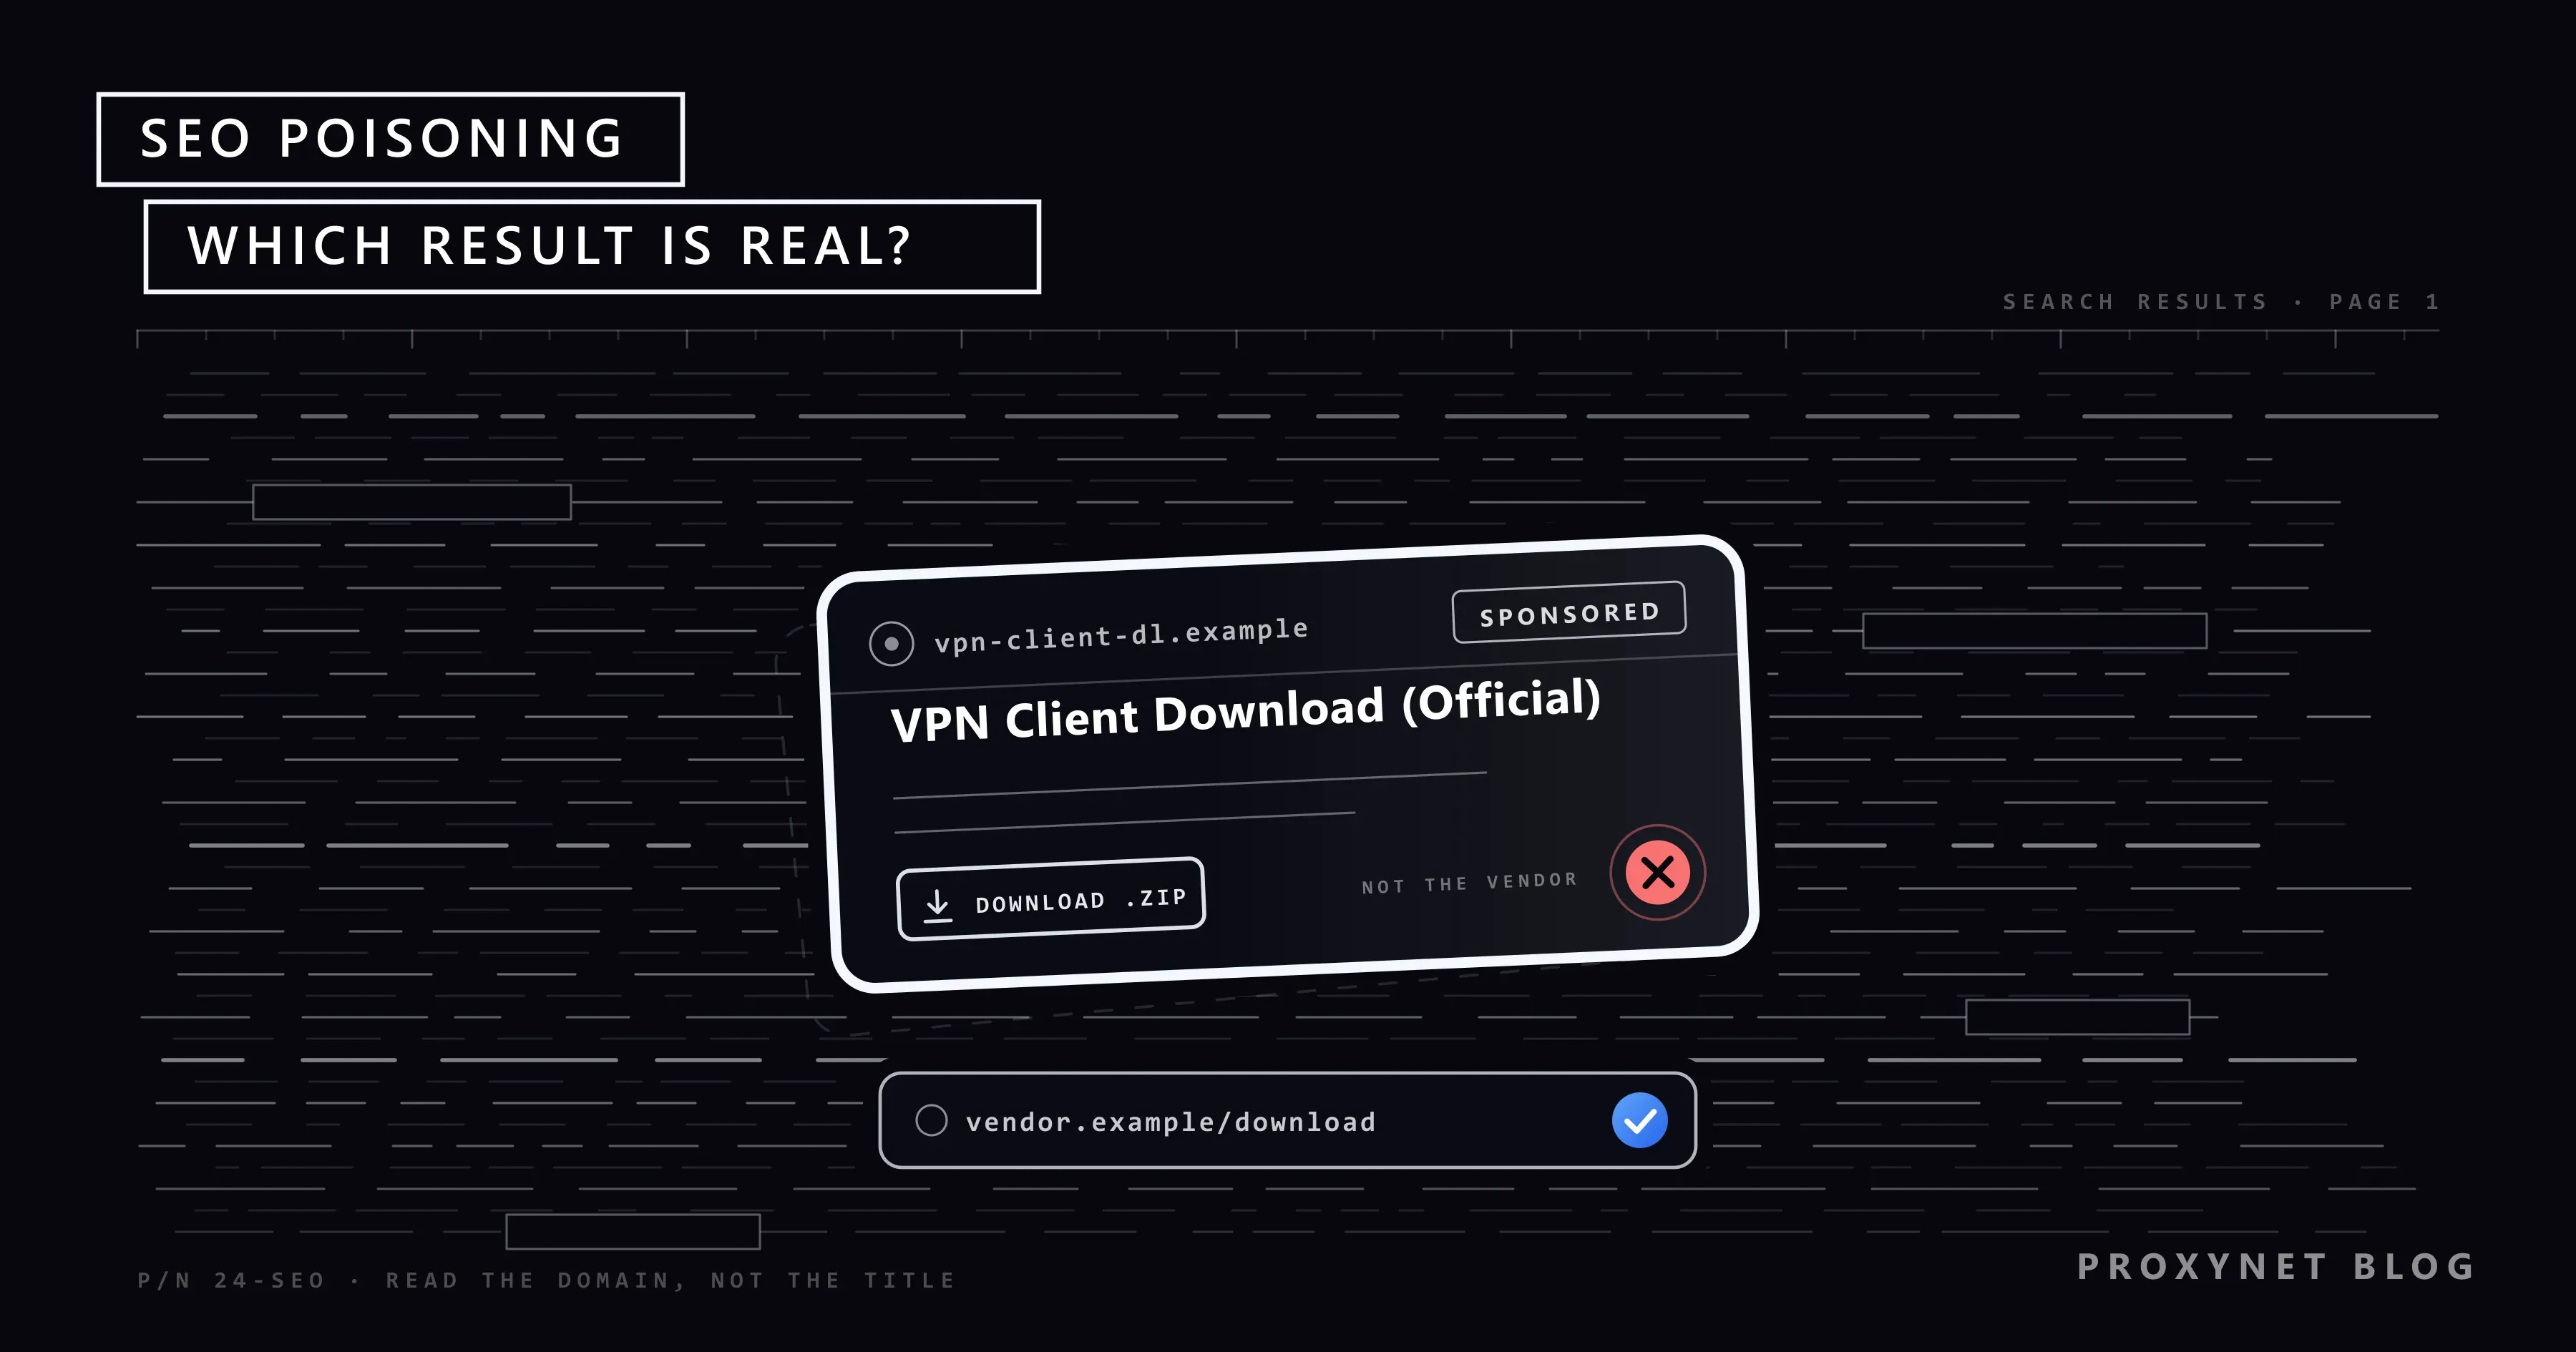
Ein Mitarbeiter richtet einen neuen Laptop ein, tippt den Namen des VPN-Clients seiner Firma und das Wort „Download“ in eine Suchmaschine und öffnet das erste Ergebnis. Die Seite sieht aus wie die des Herstellers, der Installer trägt eine gültige digitale Signatur, und das VPN verbindet sich. Wochen später erfährt das Sicherheitsteam, dass der Installer von einer Kopie der Herstellerseite stammte und das VPN-Passwort still an eine andere Adresse geschickt hat.
Dieser Beitrag erklärt, was SEO Poisoning ist, wie eine schädliche Seite an die Spitze der Ergebnisse gelangt, was das Opfer nach dem Klick sieht, wie Sie ein vergiftetes Ergebnis erkennen und was Marken, Sicherheitsteams und Websitebetreiber tun können. Er ist aus Sicht der Verteidiger geschrieben; eine Anleitung gibt es hier nicht.
Was ist SEO Poisoning?
SEO Poisoning, kurz für Search Engine Optimization Poisoning und auf Deutsch auch Suchmaschinenvergiftung genannt, ist der Einsatz von Ranking-Tricks, um eine schädliche Seite dorthin zu setzen, wo eine vertrauenswürdige stehen sollte. Der Angreifer bricht nicht in die Suchmaschine ein; er arbeitet an dem, was sie misst, Keywords, Links und Alter der Seite, bis seine Seite für die Wörter rankt, die ein Opfer wahrscheinlich eintippt.
Der Zweck unterscheidet es von gewöhnlichem Suchspam. Ein Spammer will den Klick für Werbeeinnahmen; ein Vergifter will ihn als ersten Schritt eines Angriffs. Googles Spamrichtlinien beschreiben die gemeinsamen Techniken, darunter gehackte Inhalte, Cloaking, überflüssige Keywords, Missbrauch abgelaufener Domains und Missbrauch mit massenhaft generierten Inhalten, und stufen Seiten, die sie einsetzen, herab oder entfernen sie; zur Vergiftung wird es erst durch die Payload, also das, was die Seite dem Besucher tatsächlich unterschiebt.
Wie funktioniert SEO Poisoning?
- Die Suchanfrage wählen. Suchen mit einem vorhersehbaren nächsten Schritt: ein Produktname plus „Download“, ein Bankname plus „Login“, ein Dienstname plus „Support-Telefonnummer“.
- Eine Seite zum Ranken bringen. Vier Wege tragen die meisten Kampagnen: eine auf einer gehackten Website platzierte Seite, die deren Reputation erbt; eine frische oder abgelaufene Domain voller Keyword-Text; eine bezahlte Anzeige; oder eine Domain, die der Marke zum Verwechseln ähnlich sieht.
- Verschiedenen Besuchern Verschiedenes zeigen. Cloaking: Der Crawler der Suchmaschine sieht einen gewöhnlichen Artikel, während ein Besucher, der über ein Suchergebnis vom erwarteten Gerät und aus dem erwarteten Land kommt, weitergeleitet wird oder den Download-Button sieht; so kann die Seite wochenlang ranken, bevor sich jemand beschwert.
- Die Zielseite. Eine Kopie der Download-Seite des Herstellers, ein Login-Formular auf einer täuschend ähnlichen Domain oder eine Seite „Ihr Computer ist infiziert“ mit einer Telefonnummer.
- Die Payload. Ein Installer mit einem Infostealer (Malware, die gespeicherte Passwörter und Daten stiehlt) oder einer Backdoor, ein Formular, das das Passwort an den Angreifer schickt, oder ein Anruf, der mit Fernzugriff auf Ihren Computer endet.
Woher kommen vergiftete Ergebnisse?
| Art der Vergiftung | Wie sie Sie erreicht | Woran Sie sie erkennen |
|---|---|---|
| Gehackte seriöse Website | Eine platzierte Seite oder Weiterleitung auf einer vertrauenswürdigen Website, oft die eines kleinen Unternehmens oder einer Gemeinde | Die Domain hat nichts mit dem Thema zu tun; die Google Suche kann sie mit „Diese Website wurde möglicherweise gehackt“ kennzeichnen |
| Wegwerf- oder abgelaufene Domain | Eine neue Website rund um eine einzige Suchanfrage oder eine alte Domain, nach ihrem Ablauf gekauft | Dünne Seiten, ein nichtssagender Name, zusammenhanglose Themen nebeneinander |
| Malvertising | Ein bezahltes Ergebnis, gekauft für einen Marken- oder Produktnamen | Die Kennzeichnung als gesponsertes Ergebnis; eine angezeigte URL, die nicht die Domain der Marke ist |
| Täuschend ähnliche Domain | Eine Domain mit einem anderen Buchstaben, einem zusätzlichen Wort oder einer anderen Endung | Buchstabe für Buchstabe vergleichen; auf die Endung achten |
| Massenhaft generierter Füllinhalt | Tausende generierte Seiten zu jeder Variante einer Suchanfrage | Text, der nichts beantwortet, kein Autor, überall Download-Buttons |
Gehackte Websites sind der wertvollste Weg, weil die Reputation gratis mitkommt: Eine zehn Jahre alte Website mit echten Links kann eine platzierte Seite innerhalb von Tagen nach oben bringen. Die Seiten liegen in einem Ordner, in den der Betreiber nie schaut, und der erfährt davon, wenn Google oder ein Besucher es ihm sagt.
Täuschend ähnliche Domains zielen auf eine Marke statt auf ein Thema. Ein vertauschter Buchstabe, ein Bindestrich oder der Markenname mit angehängtem „login“ liest sich in einer Ergebnisliste wie echt, weil das Auge das Markenwort prüft und den Rest überspringt; das ist Typosquatting.
Was sieht das Opfer nach dem Klick?
Gefälschte Download-Seiten. Die Seite kopiert das Design des Herstellers und bietet einen Installer an, der funktioniert, weil das echte Programm mit der Malware gebündelt ist. Mitte Januar 2026 entdeckten die Microsoft Defender Experts eine Kampagne, in der Nutzer auf der Suche nach legitimer VPN-Software von Suchergebnissen auf nachgebaute Websites umgeleitet wurden, wo ZIP-Dateien digital signierte Trojaner auslieferten, die VPN-Zugangsdaten abgriffen; Microsoft schreibt sie Storm-2561 zu und nennt Multi-Faktor-Authentifizierung als erste Abwehr.
Gefälschte Login-Seiten. Die Kopie eines Bank-, Webmail- oder SaaS-Login-Formulars auf einer täuschend ähnlichen Domain schickt Ihre Eingaben an den Angreifer; manche reichen sie an die echte Website weiter, damit Ihnen nichts auffällt. Das Passwort wird anschließend bei Ihren anderen Konten ausprobiert, wie Was ist Credential Stuffing? beschreibt.
Gefälschte Support-Nummern. Ein Ergebnis für einen Markennamen plus „Kundenservice“ zeigt die Telefonnummer des Angreifers; der Anrufer wird überredet, Fernwartungssoftware zu installieren oder einen Code vorzulesen.
Gefälschte Anleitungen. Manche Seiten ranken für eine Fehlermeldung und fordern Sie auf, sie zu „beheben“, indem Sie Windows + R drücken und einen Befehl einfügen. Keine echte Lösung verlangt das; der Befehl installiert die Malware.
Wer wird angegriffen?
Software-Downloads stehen an erster Stelle, weil das Opfer ohnehin etwas installieren will: Fernwartungstools, VPN-Clients, Treiber und alles, was ein IT-Admin in Eile herunterlädt. An zweiter Stelle stehen die Finanzen, mit Logins von Banken und Kryptobörsen sowie Steuerportalen rund um Abgabefristen. An dritter Stelle stehen Marken mit großem Kundenstamm, über Suchanfragen, die den Markennamen mit „Login“, „Support-Nummer“ oder „Abo kündigen“ verbinden.
Wie Sie ein vergiftetes Ergebnis erkennen
- Lesen Sie die Domain vor dem Titel. Titel und Snippet schreibt, wer die Seite kontrolliert; die Domain ist der einzige Teil, den er nicht frei schreiben kann.
- Achten Sie auf die Anzeigenkennzeichnung. Google fasst Textanzeigen unter der Überschrift „Sponsored results“ (gesponserte Ergebnisse) zusammen und lässt Sie sie ausblenden; eine Anzeige für eine Marke, deren angezeigte URL nicht die Domain der Marke ist, ist ein Warnsignal.
- Prüfen Sie, woher ein Download kommt. Die Download-Liste des Browsers zeigt den Host; eine ZIP-Datei von einer Domain, die Sie nie gehört haben, ist falsch, auch wenn die Datei darin signiert ist.
- Melden Sie sich nicht über ein Suchergebnis an. Tippen Sie die Adresse selbst ein, nutzen Sie ein Lesezeichen oder lassen Sie einen Passwortmanager das Formular ausfüllen; ein Passwortmanager verweigert das Ausfüllen auf einer täuschend ähnlichen Domain.
- Hören Sie auf den Browser. Chromes rote Seite Gefährliche Website deckt Phishing, Malware und unerwünschte Software ab, und die Warnungen Warnung: Gefälschte Website und Ist das die richtige Website? fangen täuschend ähnliche Domains ab. Lassen Sie Safe Browsing unter Dreipunkt-Menü > Einstellungen > Datenschutz und Sicherheit > Sicherheit eingeschaltet; Erweiterter Schutz ist die strengere Stufe.
- Fügen Sie nie einen Befehl ein, den eine Webseite Sie ausführen lassen will, egal wofür die Seite rankt.
SEO Poisoning vs. Malvertising vs. Typosquatting
| Begriff | Was manipuliert wird | Wo Sie es antreffen |
|---|---|---|
| SEO Poisoning | Das organische Ranking einer Seite | Die Ergebnisliste zu einer Suchanfrage |
| Malvertising | Eine bezahlte Platzierung oder das Ziel der Anzeige | Gesponserte Ergebnisse, Banner auf Websites |
| Typosquatting | Der Domainname selbst | Vertippte Adressen, Links in Nachrichten, vergiftete Ergebnisse |
| Phishing | Die Seite, auf der Sie landen | E-Mail, Nachrichten, vergiftete Ergebnisse und Anzeigen |
Die vier überschneiden sich: Eine einzige Kampagne kann ein gesponsertes Ergebnis für einen Markennamen kaufen, es auf eine Typosquatting-Domain zeigen lassen und dort ein Phishing-Formular hosten.
Wie schützen Marken und Sicherheitsteams ihre Markenbegriffe?
Beginnen Sie mit den Suchanfragen: Listen Sie für jeden Markt die Suchen auf, die ein Kunde oder Mitarbeiter mit Ihrem Markennamen macht, etwa Login, Download, Support-Nummer und Kündigen, plus die Namen Ihrer internen Tools. Es sind wenige genug, um sie von Hand zu prüfen.
Sehen Sie sich dann die Ergebnisse so an, wie Nutzer sie sehen. Die Seite unterscheidet sich nach Land, Stadt, Sprache, Gerät und Anmeldestatus, und die Search Console zeigt nur Ihre eigenen Seiten, nie die Anzeige oder die gehackte Website darüber; So prüfen Sie Ihr Google-Ranking genau erklärt das abgemeldete Suchen aus der richtigen Stadt.
Für Märkte, in denen Sie nicht leben, brauchen Sie dort eine Ausgangsadresse, denn eine vergiftete Seite oder Anzeige wird oft nur Besuchern aus der Zielregion gezeigt. Ad-Verification-Teams laden die Ergebnisseite über einen Residential-Proxy, eingestellt auf dieses Land und diese Stadt, und sehen so, was ein Kunde an einem Heimanschluss sieht; eine Datacenter-Adresse bekommt womöglich die saubere Version.
Die Einrichtung beschreibt unsere Seite zum Markenschutz. Beschränken Sie die Prüfungen auf eine Handvoll Markenanfragen, von Hand oder mit einem Tool, das die Richtlinien Ihres Unternehmens und die Nutzungsbedingungen der Suchmaschine erlauben; das ist Monitoring, kein Scraping-Projekt.
Klicken Sie beim Prüfen nicht auf die gesponserten Ergebnisse: Die angezeigte URL reicht, um sie zu beurteilen, und Testklicks auf Ihre eigene Anzeige zählen als ungültige Zugriffe, wie Klickbetrug bei Google Ads erkennen erklärt.
Melden Sie Ihre Funde dort, wo gehandelt wird. Phishing- und Malware-Seiten gehören in Googles Meldeformular für Safe Browsing, das die Warnungen speist, die Browser anzeigen; einmal gelistet, ist die Seite für den Angreifer nutzlos, noch bevor sie aus dem Ranking verschwindet.
Eine vergiftete Anzeige melden Sie aus der Anzeige selbst: Öffnen Sie ihr Menü, wählen Sie Anzeige melden, geben Sie den Grund an und füllen Sie das Formular aus, oder nutzen Sie das eigenständige Formular, das auf Anzeigen melden verlinkt ist. Verwendet der Anzeigentext Ihre eingetragene Marke, reichen Sie über Googles Tool „Inhalte bei Google melden“ eine Beschwerde ein; Google prüft die Markenverwendung im Anzeigentext, nicht in den Keywords.
Bei einer gehackten Website schreiben Sie dem Betreiber und dem Hosting-Anbieter; dessen Abuse-Kontakt kann die platzierten Seiten schneller entfernen als jede Ranking-Änderung. Im eigenen Unternehmen sperren Sie die Domains auf DNS- oder Proxy-Ebene, schicken den Mitarbeitern die offiziellen Download-Links und schreiben Multi-Faktor-Authentifizierung vor.
Was sollten Websitebetreiber tun, wenn ihre Website für Poisoning genutzt wird?
Das erste Anzeichen ist meist eine Nachricht von Google. Der Bericht „Sicherheitsprobleme“ in der Search Console führt gehackte Inhalte als Gehackt: Code-Einschleusung, Gehackt: Inhalt-Einschleusung, Gehackt: URL-Einschleusung oder Gehackt: Malware auf, und die Google Suche kann unter Ihrem Ergebnis „Diese Website wurde möglicherweise gehackt“ anzeigen. Weitere Anzeichen: Zugriffe über Suchanfragen, die nichts mit Ihrem Geschäft zu tun haben, und eine site:-Suche, die Seiten liefert, die Sie nie geschrieben haben.
- Stellen Sie die Website unter Quarantäne. Nehmen Sie sie offline oder zeigen Sie eine Wartungsseite, damit Besucher und Crawler die platzierten Seiten nicht mehr erreichen.
- Bereinigen Sie sie. Spielen Sie ein Backup von vor dem Hack ein oder entfernen Sie die eingeschleusten Dateien, Seiten und Weiterleitungsregeln von Hand.
- Schließen Sie die Lücke. Ein veraltetes CMS oder Plugin, ein gestohlenes Admin-Passwort oder ein schwacher FTP-Login hat den Angreifer hereingelassen; aktualisieren Sie alles, ändern Sie jedes Passwort und schalten Sie die Zwei-Faktor-Authentifizierung für das CMS und das Hosting-Panel ein.
- Fordern Sie eine Überprüfung an. Wenn jedes Problem im Bericht auf jeder Seite behoben ist, wählen Sie im Bericht „Sicherheitsprobleme“ Überprüfung anfordern; laut Google dauern Überprüfungen mehrere Tage bis Wochen.
- Halten Sie sie geschlossen. Planen Sie Updates, entfernen Sie ungenutzte Plugins und Konten und sehen Sie nach jedem Release in den Bericht.
Wo es am meisten zählt
Sicherheits- und IT-Teams, die entscheiden, welche Software Mitarbeiter installieren dürfen und woher; Markenschutz- und Marketingteams, denen die Markenanfragen und die Marke gehören; Agenturen und Hosting-Anbieter, deren Kundenwebsites die gehackten Websites aus der Tabelle oben sind; Finanz- und Support-Teams, deren Login- und Support-Seiten kopiert werden; und jeder, der Software veröffentlicht, denn die gefälschte Download-Seite zielt zuerst auf dessen Nutzer.
Häufige Fehler
- Dem ersten Ergebnis vertrauen, weil es das erste ist. Das Ranking misst Aufwand, nicht Sicherheit.
- Ein Ergebnis nach Titel und Snippet beurteilen. Beides schreibt der Betreiber der Seite.
- Eine digitale Signatur als Beweis nehmen. Die Installer von Storm-2561 waren signiert.
- Nur die eine Domain sperren, die Sie gesehen haben. Kampagnen wechseln Domains; melden Sie die Seite, damit die Browserwarnung ihr folgt.
- Markenanfragen nur aus dem Büro prüfen. Eine nach Land gecloakte Seite zeigt dem falschen Beobachter die saubere Version.
- Websitebetreiber: die platzierte Seite löschen, ohne die Lücke zu schließen. Sie ist innerhalb von Tagen wieder da.
Entscheidungshilfe
| Ihre Situation | Was Sie tun sollten |
|---|---|
| Eine gefälschte Download- oder Login-Seite rankt für Ihre Marke | Bei Safe Browsing melden, dem Hoster schreiben, Ihre Kunden warnen |
| Ein gesponsertes Ergebnis nutzt Ihre Marke und führt woandershin | Die Anzeige melden; eine Markenbeschwerde einreichen, wenn Ihre Marke im Anzeigentext steht |
| Sie haben etwas aus einem Suchergebnis installiert und zweifeln nun | Verbindung trennen, scannen, Passwörter von einem sauberen Gerät aus ändern, die IT informieren |
| Die Search Console zeigt „Gehackt:“-Probleme | Quarantäne, bereinigen, Lücke schließen, dann Überprüfung anfordern |
| Sie bedienen Kunden in mehreren Ländern | Ihre Markenanfragen aus jedem Markt prüfen, abgemeldet, über einen dortigen Heimanschluss |
| Mitarbeiter installieren Tools auf eigene Faust | Offizielle Download-Links veröffentlichen und unbekannte Installer blockieren |
Häufige Fragen
Was ist das Ziel von SEO Poisoning?
Ein Klick von jemandem, der gerade installieren, sich anmelden oder anrufen will, damit der Angreifer Malware ausliefern, ein Passwort abfangen oder einen Betrug durchziehen kann. Das Ranking selbst bringt nichts ein; es stellt nur die Zielseite vor die richtige Person.
Ist SEO Poisoning illegal?
Die Ranking-Tricks allein verstoßen gegen die Richtlinien der Suchmaschinen, nicht gegen das Gesetz. Was folgt, das Verbreiten von Malware, der Diebstahl von Zugangsdaten und der Betrug am Anrufer, ist in den meisten Ländern nach den Gesetzen gegen Computerkriminalität und Betrug strafbar.
Was ist der Unterschied zwischen SEO Poisoning und Malvertising?
SEO Poisoning manipuliert das organische Ranking einer Seite; Malvertising kauft eine bezahlte Platzierung oder versteckt ein schädliches Ziel hinter einer seriös wirkenden Anzeige. Auf einer Ergebnisseite liegen beide wenige Zentimeter auseinander, und eine Kampagne nutzt oft beides.
Stoppt ein Virenschutz oder ein Werbeblocker SEO Poisoning?
Teilweise. Ein Werbeblocker entfernt den gesponserten Weg, aber nicht den organischen; ein Virenschutz fängt vielleicht die Payload, aber kein gefälschtes Login-Formular, das keine Malware enthält. Browserwarnungen, ein Passwortmanager und Multi-Faktor-Authentifizierung schließen mehr von der Lücke.
Entfernt Google vergiftete Suchergebnisse?
Ja, sobald es davon weiß: Seiten, die gegen die Spamrichtlinien verstoßen, werden herabgestuft oder entfernt, gehackte und Phishing-Seiten bekommen ein Warnlabel, und bei Anzeigen, die Malware verbreiten, wird der Werbetreibende gesperrt. Die Lücke zwischen Ranking und Reaktion ist das, wovon der Angreifer lebt, und deshalb zählt das Melden.
Wie melde ich ein vergiftetes Suchergebnis?
Phishing- und Malware-Seiten gehören in Googles Meldeformular für Safe Browsing, ungefährlicher Spam in den Spam-Bericht der Google Suche; eine Anzeige melden Sie aus ihrem eigenen Menü mit Anzeige melden. Informieren Sie auch den Hosting-Anbieter, wenn die Seite auf einer gehackten Website liegt.
Fazit
SEO Poisoning macht eine Suchmaschine zum Verteilkanal: Ein Angreifer rankt oder kauft ein Ergebnis für eine Suchanfrage, der Menschen vertrauen, und die Seite dahinter liefert Malware, ein gefälschtes Login-Formular oder eine betrügerische Telefonnummer. Leser schützen sich, indem sie die Domain lesen, Downloads außerhalb der Herstellerseite misstrauen und nie Befehle von einer Webseite einfügen; Marken beobachten ihre Markenanfragen so, wie Nutzer in jedem Markt sie sehen, und melden vergiftete Seiten und Anzeigen; Websitebetreiber halten ihr CMS aktuell und handeln nach dem Bericht „Sicherheitsprobleme“. Um die Ergebnisseite über einen Heimanschluss in einem anderen Land oder einer anderen Stadt zu sehen, liefern unsere Proxy-Dienste die Ausgangsadresse.