Bir çalışan yeni dizüstü bilgisayarını kuruyor, şirketin VPN istemcisinin adını ve yanına "indir" sözcüğünü arama motoruna yazıyor, ilk sonucu açıyor. Sayfa üreticinin sitesine benziyor, kurulum dosyasının geçerli bir dijital imzası var ve VPN bağlanıyor. Haftalar sonra güvenlik ekibi, kurulum dosyasının üreticinin sitesinin bir kopyasından indiğini ve VPN şifresini sessizce başka bir yere gönderdiğini öğreniyor.
Bu yazıda SEO poisoning'in ne olduğunu, zararlı bir sayfanın sonuçların tepesine nasıl çıktığını, tıklamadan sonra kurbanın ne gördüğünü, zehirli bir sonucun nasıl tanındığını ve markaların, güvenlik ekiplerinin ve site sahiplerinin ne yapabileceğini anlatıyoruz. Yazı savunan tarafın gözüyle yazıldı; burada bir tarif yok.
SEO poisoning nedir?
SEO poisoning, açık adıyla search engine optimization poisoning, Türkçesiyle SEO zehirlenmesi ya da arama zehirlenmesi, güvenilir bir sayfanın durması gereken yere zararlı bir sayfayı sıralama hileleriyle yerleştirmektir. Saldırgan arama motorunu ele geçirmez; motorun ölçtüğü şeyler üzerinde çalışır. Anahtar kelimeler, bağlantılar ve sayfanın yaşı, kurbanın yazması muhtemel sözcüklerde sayfası üst sıraya çıkana kadar işlenir.
Onu sıradan arama spam'inden ayıran şey amaçtır. Spam üreticisi tıklamayı reklam geliri için ister; zehirleyen kişi ise tıklamayı bir saldırının ilk adımı olarak ister. Google'ın spam politikaları ortak teknikleri anlatır: saldırıya uğramış içerik, gizleme (cloaking), anahtar kelime doldurma, süresi dolmuş alan adını kötüye kullanma ve ölçeklendirilmiş içeriği kötüye kullanma bunlar arasındadır; bu teknikleri kullanan sayfalar sıralamada düşürülür ya da kaldırılır. Olayı zehirlenme yapan, sayfanın taşıdığı zararlı parçadır.
SEO poisoning nasıl işler?
- Aramanın seçilmesi. Sonraki adımı belli olan aramalar: bir ürün adı artı "indir", bir banka adı artı "giriş", bir hizmet adı artı "müşteri hizmetleri numarası".
- Sayfanın sıralamaya sokulması. Kampanyaların çoğu dört yoldan birini kullanır: saldırıya uğramış bir siteye yerleştirilen ve o sitenin itibarını devralan bir sayfa; anahtar kelimeyle doldurulmuş yeni ya da süresi dolmuş bir alan adı; satın alınmış bir reklam; ya da markanınkine benzeyen bir alan adı.
- Farklı ziyaretçiye farklı içerik. Gizleme (cloaking): arama motorunun robotu sıradan bir makale görür, beklenen cihaz ve ülkeden arama sonucuyla gelen ziyaretçi ise yönlendirilir ya da indirme düğmesini görür. Sayfanın kimse şikâyet etmeden haftalarca üst sırada kalabilmesinin nedeni budur.
- Açılış sayfası. Üreticinin indirme sayfasının kopyası, benzer bir alan adındaki giriş formu ya da üzerinde telefon numarası bulunan bir "bilgisayarınıza virüs bulaştı" sayfası.
- Zararlı parça. İçinde infostealer (bilgi çalan zararlı yazılım) ya da arka kapı taşıyan bir kurulum dosyası, şifreyi saldırgana gönderen bir form ya da bilgisayarınıza uzaktan erişimle biten bir telefon görüşmesi.
Zehirli sonuçlar nereden gelir?
| Zehirlenme türü | Size nasıl ulaşır? | Nasıl tanınır? |
|---|---|---|
| Saldırıya uğramış gerçek site | Güvendiğiniz bir siteye, çoğu zaman küçük bir işletmenin ya da belediyenin sitesine yerleştirilen sayfa ya da yönlendirme | Alan adının konuyla ilgisi yoktur; Google "Bu site saldırıya uğramış olabilir" etiketi gösterebilir |
| Tek kullanımlık ya da süresi dolmuş alan adı | Tek bir arama için kurulmuş yeni site ya da süresi dolduktan sonra satın alınmış eski alan adı | İnce sayfalar, genel bir ad, yan yana duran ilgisiz konular |
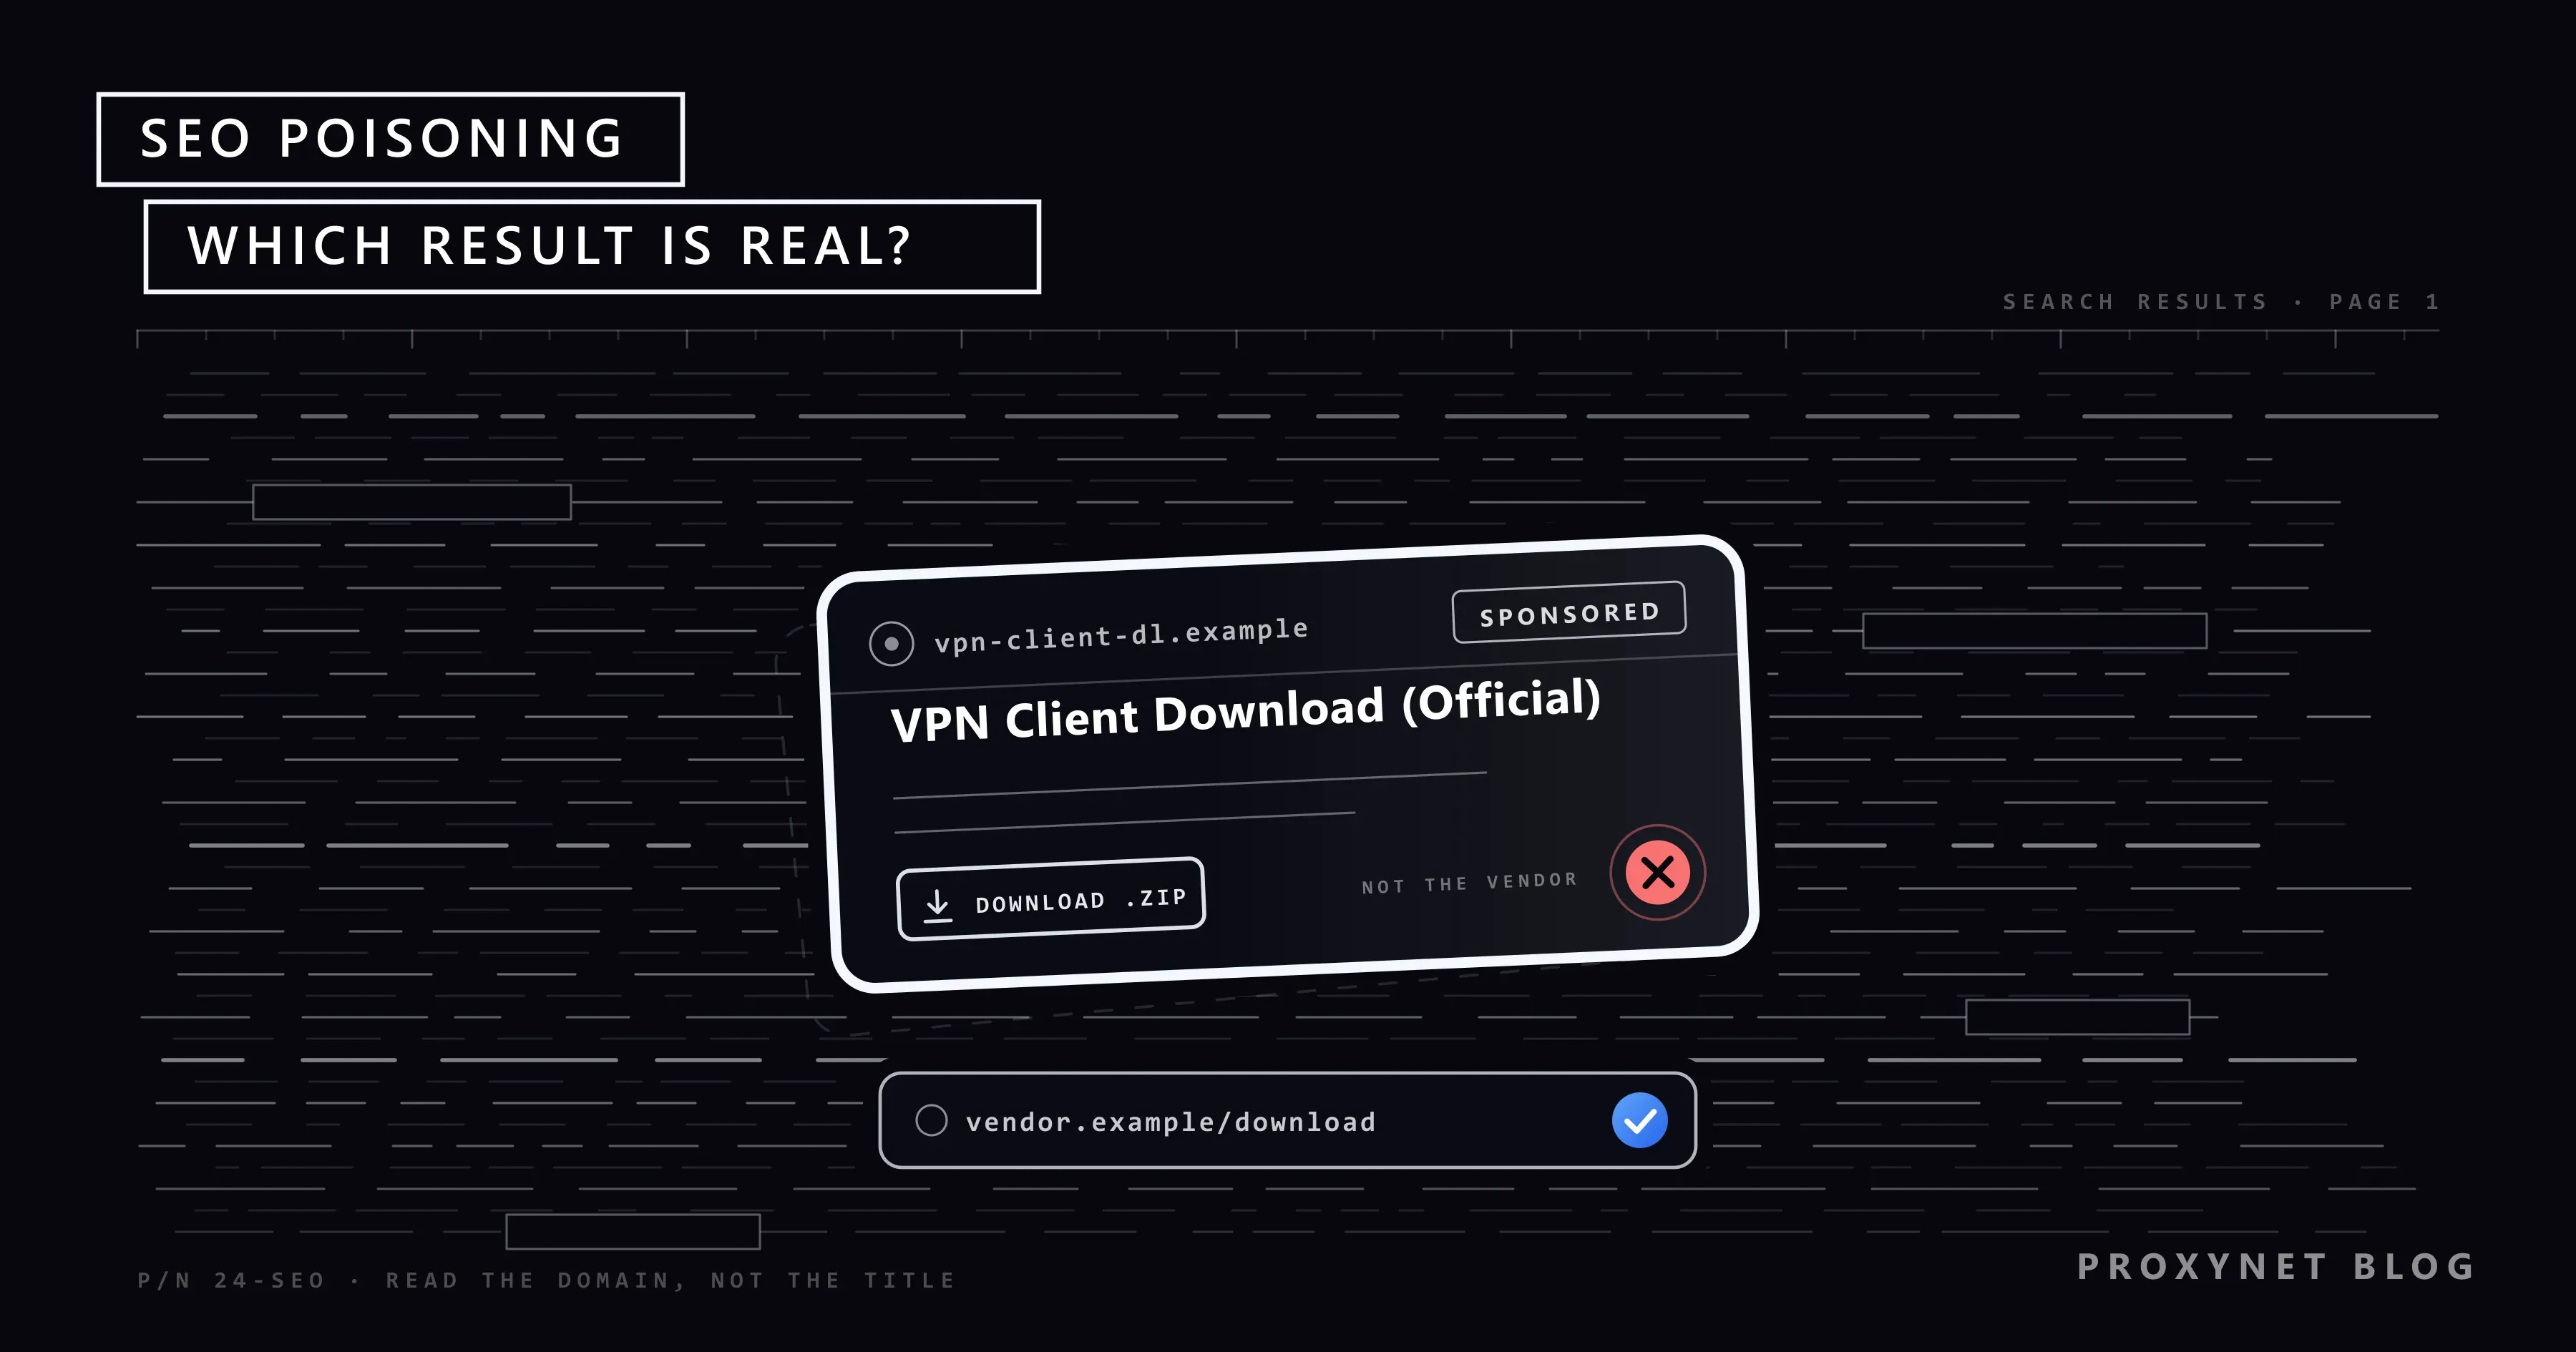
| Malvertising (zararlı reklam) | Bir marka ya da ürün adı için satın alınmış ücretli sonuç | Sponsorlu etiketi; markanın alan adı olmayan bir görünen adres |
| Benzer alan adı | Bir harfi farklı, fazladan sözcüklü ya da farklı uzantılı alan adı | Harf harf karşılaştırın; uzantıya bakın |
| Ölçeklendirilmiş dolgu içerik | Bir aramanın her çeşidini kapsayan binlerce üretilmiş sayfa | Hiçbir şeyi cevaplamayan metin, yazar yok, her yerde indirme düğmesi |
Saldırıya uğramış siteler en değerli yoldur, çünkü itibar bedavaya gelir: gerçek bağlantıları olan on yıllık bir site, yerleştirilen sayfayı birkaç günde üst sıraya taşıyabilir. Sayfalar site sahibinin hiç bakmadığı bir klasörde durur; sahibi durumu Google ya da bir ziyaretçi haber verince öğrenir.
Benzer alan adları bir konuyu değil, doğrudan bir markayı hedef alır. Yer değiştirmiş tek bir harf, bir tire ya da marka adının yanına eklenmiş bir "giriş" sözcüğü sonuç listesinde gerçek gibi okunur, çünkü göz marka sözcüğünü kontrol edip gerisini atlar; buna typosquatting denir.
Kurban tıklamadan sonra ne görür?
Sahte indirme sayfaları. Sayfa üreticinin tasarımını kopyalar ve çalışan bir kurulum dosyası sunar; gerçek program zararlı yazılımla birlikte paketlenmiştir. Microsoft Defender Experts, Ocak 2026'nın ortasında, gerçek VPN yazılımı arayan kullanıcıların arama sonuçlarından sahte sitelere yönlendirildiği, ZIP dosyalarının dijital imzalı truva atları taşıdığı ve bu yazılımların VPN kimlik bilgilerini topladığı bir kampanya tespit etti; Microsoft kampanyayı Storm-2561 adlı gruba bağlıyor ve ilk savunma olarak çok faktörlü kimlik doğrulamayı öneriyor.
Sahte giriş sayfaları. Benzer bir alan adındaki banka, e-posta ya da SaaS giriş formunun kopyası, yazdıklarınızı saldırgana gönderir; bazıları bilgileri gerçek siteye de iletir, böylece hiçbir şey fark etmezsiniz. Şifre ardından diğer hesaplarınızda denenir; yöntemi Credential Stuffing Nedir? yazısı anlatıyor.
Sahte destek numaraları. Marka adı artı "müşteri hizmetleri" aramasındaki bir sonuç saldırganın telefon numarasını gösterir; arayan kişi uzaktan erişim yazılımı kurmaya ya da bir kodu okumaya ikna edilir.
Sahte talimatlar. Bazı sayfalar bir hata mesajı için üst sıraya çıkar ve hatayı "düzeltmek" için Windows + R tuşlarına basıp bir komut yapıştırmanızı ister. Gerçek hiçbir çözüm bunu istemez; o komut zararlı yazılımı kurar.
Hedefte kim var?
İlk sırada yazılım indirmeleri gelir, çünkü kurban zaten bir şey kurmayı bekler: uzaktan erişim araçları, VPN istemcileri, sürücüler ve bir BT yöneticisinin aceleyle indirdiği her şey. İkinci sırada finans vardır: banka ve kripto borsası girişleri, beyanname dönemlerinde vergi portalları. Üçüncü sırada geniş müşteri kitlesi olan markalar gelir; marka adının yanına "giriş", "müşteri hizmetleri numarası" ya da "abonelik iptali" eklenmiş aramalar hedeftir.
Zehirli bir sonuç nasıl tanınır?
- Başlıktan önce alan adını okuyun. Başlık ve özet metin sayfayı denetleyen kişi tarafından yazılır; alan adı, serbestçe yazamadığı tek parçadır.
- Sponsorlu etiketine dikkat edin. Google reklamları organik sonuçlardan ayrı etiketler; Türkiye'de bu etiket "Sponsorlu" ya da "ücretli sponsorlu reklam" olarak görünür. Görünen adresi markanın alan adı olmayan bir marka reklamı uyarıdır.
- İndirmenin nereden geldiğine bakın. Tarayıcının indirme listesi sunucuyu gösterir; adını hiç duymadığınız bir alan adından gelen ZIP, içindeki dosya imzalı olsa bile yanlıştır.
- Arama sonucundan giriş yapmayın. Adresi kendiniz yazın, yer imi kullanın ya da formu şifre yöneticinize doldurtun; yönetici benzer alan adını doldurmayı reddeder.
- Tarayıcının uyarısını dinleyin. Chrome'un kırmızı Tehlikeli site sayfası oltalamayı, zararlı yazılımı ve istenmeyen yazılımı kapsar; Sahte bir siteyi ziyaret etmek üzeresiniz ve Bu doğru site mi? uyarıları da benzer alan adlarını yakalar. Güvenli Tarama'yı Diğer > Ayarlar > Gizlilik ve güvenlik > Güvenlik yolunda açık tutun; Gelişmiş koruma daha sıkı olan düzeydir.
- Bir web sayfasının çalıştırmanızı istediği komutu asla yapıştırmayın; sayfa hangi aramada çıkmış olursa olsun.
SEO poisoning, malvertising ve typosquatting farkı
| Terim | Ne manipüle edilir? | Nerede karşılaşırsınız? |
|---|---|---|
| SEO poisoning | Sayfanın organik sıralaması | Bir aramanın sonuç listesi |
| Malvertising | Ücretli yerleşim ya da reklamın hedefi | Sponsorlu sonuçlar, sitelerdeki banner reklamlar |
| Typosquatting | Alan adının kendisi | Yanlış yazılan adresler, mesajlardaki bağlantılar, zehirli sonuçlar |
| Oltalama (phishing) | Ulaştığınız sayfa | E-posta, mesajlar, zehirli sonuçlar ve reklamlar |
Dördü iç içe geçer: tek bir kampanya bir marka adı için sponsorlu sonuç satın alabilir, onu typosquatting ile alınmış bir alan adına yönlendirebilir ve orada bir oltalama formu barındırabilir.
Markalar ve güvenlik ekipleri marka terimlerini nasıl korur?
Aramalardan başlayın: her pazar için, bir müşterinin ya da çalışanın marka adınızla yaptığı aramaları listeleyin; giriş, indirme, müşteri hizmetleri numarası, iptal ve iç araçlarınızın adları gibi. Bunlar elle kontrol edilebilecek kadar azdır.
Sonra sonuçlara kullanıcıların gördüğü biçimiyle bakın. Sayfa ülkeye, şehre, dile, cihaza ve oturum durumuna göre değişir; Search Console yalnız kendi sayfalarınızı gösterir, üstünüzdeki reklamı ya da saldırıya uğramış siteyi asla göstermez. Doğru şehirden ve oturum kapalıyken nasıl arama yapılacağını Google Sıralamanızı Doğru Şekilde Nasıl Kontrol Edersiniz? yazısı anlatıyor.
Yaşamadığınız pazarlar için orada bir çıkış adresine ihtiyacınız vardır, çünkü zehirli sayfa ya da reklam çoğu zaman yalnız hedeflenen bölgeden gelen ziyaretçiye gösterilir. Reklam doğrulama ekipleri sonuç sayfasını o ülke ve şehre ayarlanmış bir Residential Proxy üzerinden yükler; böylece ev bağlantısındaki bir müşterinin gördüğünü görürler. Veri merkezi adresine temiz sürüm gösterilebilir.
Kurulumu marka koruma sayfamızda anlattık. Kontrolleri, elle ya da şirket politikanızın ve arama motorunun şartlarının izin verdiği bir araçla bakılan birkaç marka aramasıyla sınırlı tutun; bu bir izleme işidir, scraping projesi değil.
Kontrol sırasında sponsorlu sonuçlara tıklamayın: görünen adres yargıya varmak için yeterlidir ve kendi reklamınıza yaptığınız deneme tıklamaları geçersiz trafik sayılır; ayrıntısı Google Ads Sahte Tıklama Nedir, Nasıl Tespit Edilir? yazısında.
Bulduğunuzu, işlem yapılacak yere bildirin. Oltalama ve zararlı yazılım sayfaları Google'ın Güvenli Tarama bildirim formuna gönderilir; bu form tarayıcıların gösterdiği uyarıları besler ve sayfa listeye girdiğinde, sıralamadan düşmeden önce bile saldırgan için işe yaramaz hâle gelir.
Zehirli bir reklam, reklamın kendisinden bildirilir: reklamın menüsünü açın, Reklamı bildir'i seçin, nedeni işaretleyin ve formu doldurun; ya da Reklam bildirme sayfasından bağlanan bağımsız formu kullanın. Reklam metninde tescilli markanız geçiyorsa Google İçerik Bildirimi aracıyla marka şikâyeti yapın; Google marka kullanımını anahtar kelimelerde değil, reklam metninde inceler.
Saldırıya uğramış bir site için site sahibine ve barındırma şirketine yazın; barındırma şirketinin kötüye kullanım birimi, yerleştirilen sayfaları herhangi bir sıralama değişikliğinden daha hızlı kaldırabilir. Kendi şirketinizde bulduğunuz alan adlarını DNS ya da proxy düzeyinde engelleyin, çalışanlara resmî indirme bağlantılarını gönderin ve çok faktörlü kimlik doğrulamayı zorunlu tutun.
Siteniz zehirlemede kullanılıyorsa ne yapmalısınız?
İlk işaret genellikle Google'dan gelen bir mesajdır. Search Console'daki Güvenlik sorunları raporu, saldırıya uğramış içeriği Saldırıya Uğradı: Kod yerleştirme, İçerik yerleştirme, URL yerleştirme ya da Kötü amaçlı yazılım başlıklarıyla listeler; Google Arama da sonucunuzun altında "Bu site saldırıya uğramış olabilir" uyarısı gösterebilir. Diğer işaretler: işinizle ilgisiz aramalardan gelen trafik ve site: aramasında hiç yazmadığınız sayfaların çıkması.
- Siteyi karantinaya alın. Çalışırken siteyi kapatın ya da bir bakım sayfası gösterin; böylece ziyaretçiler ve tarayıcı robotları yerleştirilen sayfalara ulaşamaz.
- Temizleyin. Saldırıdan önceki bir yedeği geri yükleyin ya da eklenen dosyaları, sayfaları ve yönlendirme kurallarını elle kaldırın.
- Açığı kapatın. Güncellenmemiş bir CMS ya da eklenti, çalınmış bir yönetici şifresi ya da zayıf bir FTP girişi saldırganı içeri almıştır; her şeyi güncelleyin, bütün şifreleri değiştirin, CMS ve barındırma paneli için iki faktörlü doğrulamayı açın.
- İnceleme isteyin. Rapordaki her sorun her sayfada giderildiğinde Güvenlik sorunları raporunda İnceleme İsteğinde Bulunun'u seçin; Google incelemenin birkaç gün ile birkaç hafta arasında sürdüğünü söylüyor.
- Kapalı tutun. Güncellemeleri takvime bağlayın, kullanılmayan eklentileri ve hesapları kaldırın, her sürümden sonra rapora bakın.
En çok kimin işine yarar?
Çalışanların hangi yazılımı nereden kurabileceğine karar veren güvenlik ve BT ekipleri; marka aramalarının ve tescilli markanın sahibi olan marka koruma ve pazarlama ekipleri; müşterilerinin siteleri yukarıdaki tablodaki saldırıya uğramış siteler olan ajanslar ve barındırma şirketleri; giriş ve destek sayfaları kopyalanan finans ve müşteri destek ekipleri; ve yazılım yayımlayan herkes, çünkü sahte indirme sayfası önce onların kullanıcılarını hedefler.
Sık yapılan hatalar
- İlk sonuca ilk sırada olduğu için güvenmek. Sıra, güvenliği değil harcanan çabayı ölçer.
- Sonucu başlığına ve özet metnine göre değerlendirmek. İkisini de sayfanın sahibi yazar.
- Dijital imzayı kanıt saymak. Storm-2561 kurulum dosyaları imzalıydı.
- Yalnız gördüğünüz tek alan adını engellemek. Kampanyalar alan adı değiştirir; sayfayı bildirin ki tarayıcı uyarısı onu izlesin.
- Marka aramalarına yalnız ofisten bakmak. Ülkeye göre gizlenen sayfa yanlış gözlemciye temiz sürümü gösterir.
- Site sahibi: açığı kapatmadan yerleştirilen sayfayı silmek. Birkaç gün içinde geri gelir.
Karar rehberi
| Durumunuz | Ne yapmalısınız? |
|---|---|
| Markanız için sahte bir indirme ya da giriş sayfası üst sırada | Güvenli Tarama'ya bildirin, barındırma şirketine yazın, müşterilerinizi uyarın |
| Sponsorlu bir sonuç markanızı kullanıp başka yere gidiyor | Reklamı bildirin; markanız reklam metnindeyse marka şikâyeti yapın |
| Arama sonucundan bir şey kurdunuz, şimdi şüphelisiniz | Bağlantıyı kesin, tarama yapın, temiz bir cihazdan şifreleri değiştirin, BT'ye haber verin |
| Search Console "Saldırıya uğradı" sorunları gösteriyor | Karantina, temizlik, açığı kapatma, sonra inceleme isteği |
| Birden çok ülkede müşteriniz var | Marka aramalarına her pazardan, oturum kapalıyken, oradaki bir ev bağlantısından bakın |
| Çalışanlar araçları kendileri kuruyor | Resmî indirme bağlantılarını yayımlayın, bilinmeyen kurulum dosyalarını engelleyin |
Sıkça sorulan sorular
SEO poisoning'in amacı nedir?
Bir şey kurmak, giriş yapmak ya da aramak üzere olan birinden tıklama almak; böylece saldırgan zararlı yazılım yükler, şifre ele geçirir ya da dolandırıcılık yapar. Sıralamanın kendisi hiçbir şey kazandırmaz; yalnız açılış sayfasını doğru kişinin önüne koyar.
SEO poisoning yasa dışı mı?
Sıralama hileleri tek başına yasayı değil, arama motorlarının politikalarını ihlal eder. Ardından gelenler, yani zararlı yazılım dağıtmak, kimlik bilgisi çalmak ve arayanı dolandırmak, çoğu ülkenin bilişim suçları ve dolandırıcılık mevzuatında suçtur.
SEO poisoning ile malvertising arasındaki fark nedir?
SEO poisoning bir sayfanın organik sıralamasını manipüle eder; malvertising ise ücretli bir yerleşim satın alır ya da meşru görünen bir reklamın arkasına zararlı bir hedef gizler. Sonuç sayfasında ikisi birkaç santim arayla durur ve bir kampanya çoğu zaman ikisini birden kullanır.
Antivirüs ya da reklam engelleyici SEO poisoning'i durdurur mu?
Kısmen. Reklam engelleyici sponsorlu yolu kapatır ama organik yolu kapatmaz; antivirüs zararlı yazılımı yakalayabilir ama içinde zararlı yazılım olmayan sahte giriş formunu yakalayamaz. Tarayıcı uyarıları, şifre yöneticisi ve çok faktörlü kimlik doğrulama açığın daha büyük kısmını kapatır.
Google zehirli arama sonuçlarını kaldırır mı?
Evet, haberi olduğunda: spam politikalarını ihlal eden sayfalar düşürülür ya da kaldırılır, saldırıya uğramış ve oltalama sayfaları uyarı etiketi alır, zararlı yazılım dağıtan reklamların reklamvereni askıya alınır. Saldırganın beslendiği şey, sayfanın üst sıraya çıkması ile Google'ın harekete geçmesi arasındaki boşluktur; bildirimin önemi buradan gelir.
Zehirli bir arama sonucunu nasıl bildiririm?
Oltalama ve zararlı yazılım sayfaları Google'ın Güvenli Tarama bildirim formuna, tehlikeli olmayan spam ise Google Arama spam bildirimine gönderilir; reklam, kendi menüsündeki Reklamı bildir seçeneğiyle bildirilir. Sayfa saldırıya uğramış bir sitedeyse barındırma şirketine de haber verin.
Özet
SEO poisoning arama motorunu bir dağıtım kanalına çevirir: saldırgan, insanların güvendiği bir arama için sonucu sıralamaya sokar ya da satın alır; arkasındaki sayfa zararlı yazılım, sahte bir giriş formu ya da dolandırıcı bir telefon numarası sunar. Okur alan adını okuyarak, üreticinin sitesi dışındaki indirmelere şüpheyle yaklaşarak ve bir web sayfasından komut yapıştırmayarak korunur; markalar marka aramalarına her pazardaki kullanıcının gördüğü biçimiyle bakar, zehirli sayfaları ve reklamları bildirir; site sahipleri CMS'lerini güncel tutar ve Güvenlik sorunları raporuna göre hareket eder. Sonuç sayfasını başka bir ülkedeki ya da şehirdeki bir ev bağlantısından görmek için çıkış adresini proxy hizmetlerimiz sağlar.