


































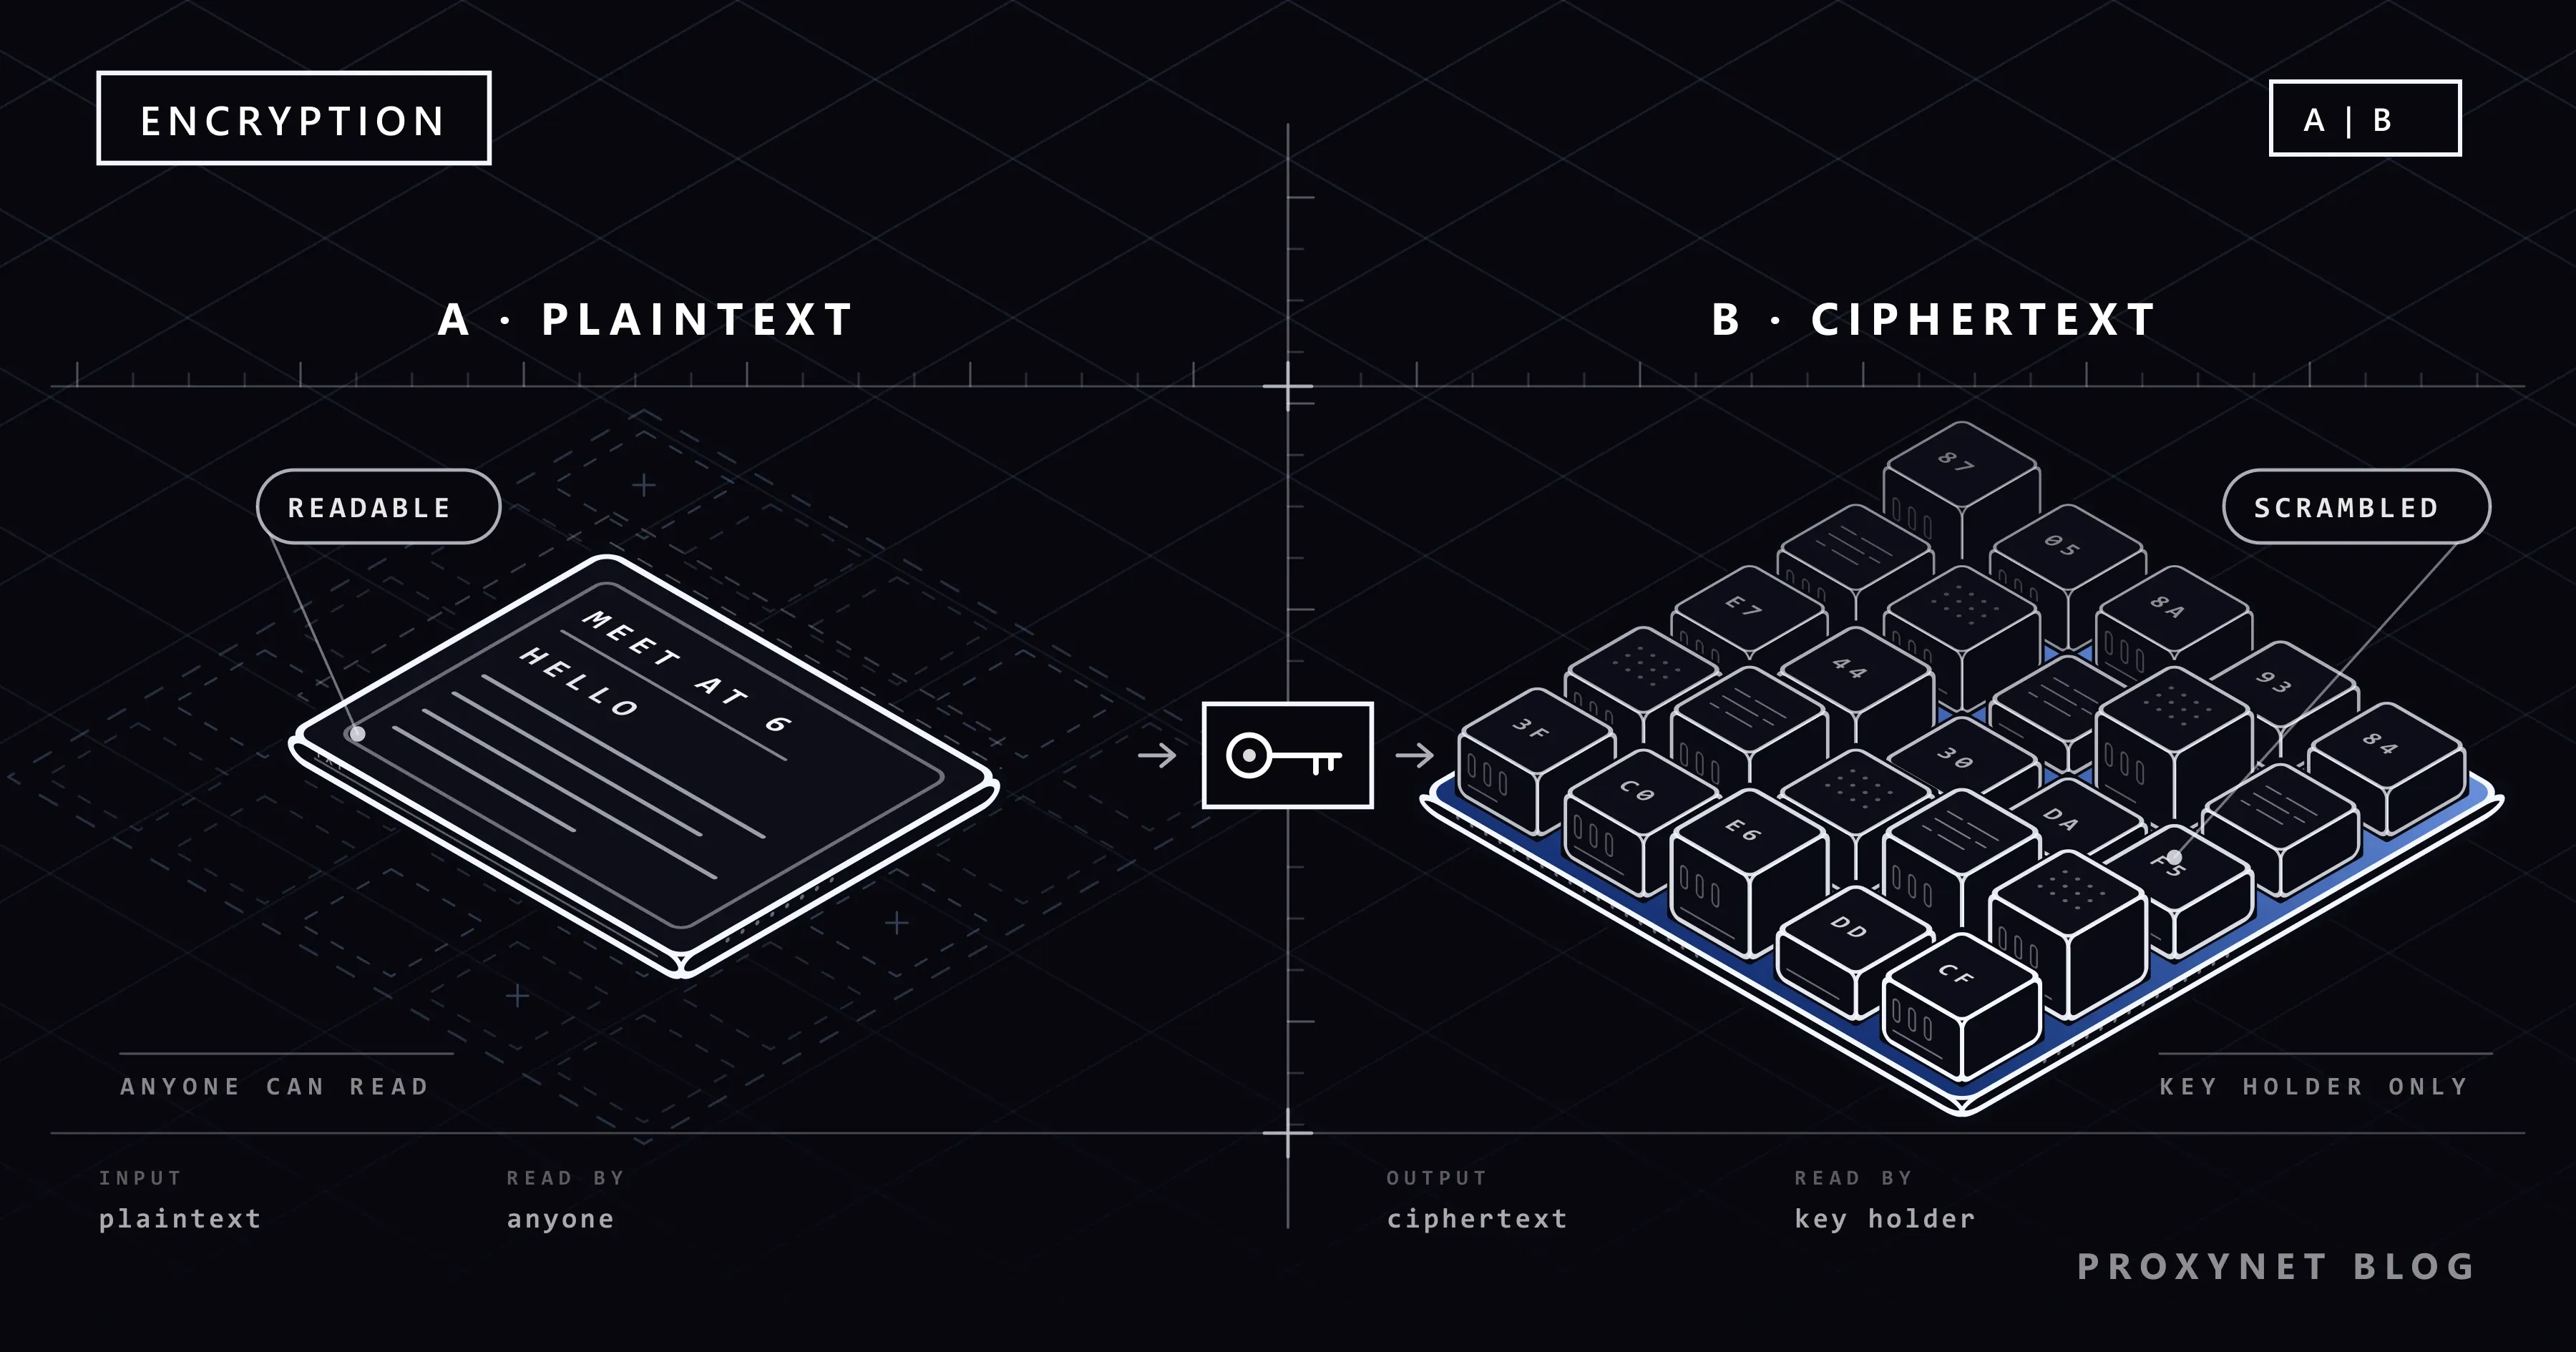
Você paga um par de tênis pelo celular em um café. O número do cartão passa pelo Wi-Fi do café, pelo provedor de internet dele e por várias redes de que você nunca vai ouvir falar, e qualquer uma delas poderia copiar os dados que passam por ali. O que impede que leiam o número é a criptografia, a mesma ideia que protege uma mensagem de voz para um amigo e os arquivos de um notebook esquecido no trem.
Este artigo explica o que é criptografia, como uma chave transforma um texto em texto cifrado e de volta, e qual é a diferença entre a criptografia simétrica e a assimétrica. Depois separa a criptografia do hash e da codificação e mostra onde os seus dados são criptografados em trânsito, em repouso e de ponta a ponta, como verificar um site no navegador e o que um proxy consegue ver.
O que é criptografia?
Criptografia é o processo de transformar texto claro em texto cifrado com um algoritmo criptográfico e uma chave; é assim que o NIST, a agência dos EUA que publica os padrões de criptografia, a define. Texto claro (plaintext) é qualquer dado legível: uma mensagem, uma foto, uma senha. Texto cifrado (ciphertext) é o resultado embaralhado, que parece uma sequência de bytes aleatórios. A descriptografia o transforma de volta em texto claro.
O algoritmo, ou cifra, é o método, e normalmente é público. A chave é o valor secreto que torna cada resultado diferente. A segurança moderna parte do princípio de que um atacante conhece o algoritmo e só não tem a chave; é por isso que milhões de pessoas podem usar o mesmo método sem ler os dados umas das outras.
A ideia é antiga. O historiador romano Suetônio escreveu que Júlio César trocava cada letra das suas cartas particulares pela que vinha três posições adiante no alfabeto, D no lugar de A, então HELLO vira KHOOR. Com apenas 25 deslocamentos possíveis, essa "cifra de César" hoje é um passatempo, não uma proteção.
Como a criptografia funciona?
A criptografia mistura o texto claro com uma chave em etapas matemáticas que são rápidas de executar com a chave e, na prática, impossíveis de desfazer sem ela:
- Você começa com um texto claro, por exemplo "Às 6h".
- Uma chave é criada: em uma cifra moderna, um número aleatório de 128 ou 256 bits gerado pelo dispositivo.
- O algoritmo combina o texto claro e a chave. Em um teste rápido com AES-256, "Às 6h" virou os bytes
bc63a687c5f5; uma chave nova gera bytes completamente diferentes. - O texto cifrado viaja ou é armazenado. Redes, servidores e discos no meio do caminho só lidam com bytes embaralhados.
- O destinatário descriptografa com a chave certa. Uma chave errada gera ruído ou um erro.
- Alterações são detectadas. Os métodos atuais acrescentam um valor de verificação, então um texto cifrado alterado no caminho nem chega a ser descriptografado, em vez de produzir uma mensagem adulterada.
A parte difícil costuma ser a chave: quem a tem, onde fica guardada e como chegou ao outro lado. Essa última pergunta divide a criptografia em duas famílias.
O que é criptografia simétrica?
A criptografia simétrica usa a mesma chave secreta para criptografar e para descriptografar. Os dois lados precisam de uma cópia idêntica da chave, e qualquer outra pessoa que a obtenha consegue ler tudo.
O exemplo clássico é o AES, o Advanced Encryption Standard (padrão de criptografia avançada), que o NIST publicou como FIPS 197 em 2001. Ele trabalha com blocos de 128 bits e existe nas versões AES-128, AES-192 e AES-256; o número é o tamanho da chave em bits. As cifras simétricas são rápidas, por isso criptografam quase todos os dados reais: páginas web, videochamadas, discos. O ponto fraco é a entrega: você não pode simplesmente enviar uma chave secreta a um site pela mesma rede que está tentando proteger.
O que é criptografia assimétrica?
A criptografia assimétrica, também chamada de criptografia de chave pública, usa duas chaves relacionadas: uma chave pública que qualquer pessoa pode ter e uma chave privada que o dono nunca compartilha. A definição do NIST cita a propriedade em que tudo se apoia: descobrir a chave privada a partir da chave pública é computacionalmente inviável.
Isso resolve a entrega. Um site publica a sua chave pública; o seu navegador a usa para estabelecer um segredo compartilhado que só o site, que tem a chave privada, consegue completar. O mesmo par de chaves gera assinaturas digitais: o dono assina com a chave privada e qualquer pessoa pode verificar a assinatura com a chave pública. É assim que um site prova que é mesmo o site da barra de endereço.
Os algoritmos mais conhecidos são o RSA, batizado com os nomes de Rivest, Shamir e Adleman, e a criptografia de curva elíptica (ECC), cuja troca de chaves é um dos métodos que o TLS 1.3 usa. As operações assimétricas são muito mais lentas que as simétricas, então ficam com tarefas curtas: combinar chaves e assinar.
Criptografia simétrica vs. assimétrica: qual é a diferença?
A criptografia simétrica compartilha uma única chave secreta, enquanto a assimétrica usa uma chave pública e uma privada. Na prática, as duas trabalham juntas.
| Característica | Simétrica | Assimétrica |
|---|---|---|
| Chaves | Uma chave secreta compartilhada | Chave pública + chave privada |
| Exemplos | AES | RSA, ECC |
| Velocidade | Rápida, boa para muitos dados | Lenta, boa para tarefas curtas |
| Função principal | Criptografar os dados | Acordo de chaves, assinaturas |
| Ponto fraco | Fazer a chave chegar com segurança | Manter a chave privada em sigilo |
Quando o seu navegador abre um site HTTPS, a criptografia assimétrica verifica o certificado do site e permite que os dois lados combinem uma chave de sessão nova; a partir daí, a criptografia simétrica protege a página e tudo o que você envia. Os aplicativos de mensagens seguem o mesmo padrão.
Criptografia, hash e codificação: qual é a diferença?
A criptografia pode ser revertida com a chave, o hash não pode ser revertido de jeito nenhum e a codificação pode ser revertida por qualquer pessoa. As três se confundem porque todas transformam texto em sequências que parecem aleatórias.
| Método | Reversível? | Precisa de chave? | Para que serve |
|---|---|---|---|
| Criptografia (AES, RSA) | Sim, com a chave | Sim | Manter dados em sigilo |
| Hash (SHA-256) | Não | Não | Senhas, verificação de arquivos |
| Codificação (Base64) | Sim, por qualquer pessoa | Não | Encaixar dados em texto |
Uma função hash transforma qualquer entrada em uma impressão digital de tamanho fixo e funciona em um só sentido: encontrar uma entrada que produza um hash específico é computacionalmente inviável. Uma letra diferente muda a impressão digital inteira; o hash SHA-256 de hello começa com 2cf24dba, e o de Hello, com 185f8db3. Por isso as diretrizes de senhas do NIST exigem que os serviços guardem as senhas com salt e hash: o site consegue verificar o que você digita sem guardar a senha em si.
Codificação (encoding) só muda o formato. O Base64 transforma user:pass em dXNlcjpwYXNz, e qualquer computador faz o caminho de volta na hora. O próprio padrão do Base64 diz que ele esconde a informação visualmente, mas não oferece nenhuma confidencialidade.
Criptografia em trânsito, em repouso e de ponta a ponta: qual é a diferença?
Os três termos dizem onde os seus dados estão protegidos: no caminho (em trânsito), em um dispositivo de armazenamento (em repouso) ou ao longo de todo o percurso do remetente ao destinatário, sem que nada no meio consiga lê-los (de ponta a ponta).
| Tipo | Protege | Quem consegue ler | Exemplo |
|---|---|---|---|
| Em trânsito | Dados na rede | Você e o servidor | HTTPS |
| Em repouso | Dados em um disco ou celular | Quem desbloqueia o dispositivo | BitLocker, FileVault |
| De ponta a ponta | Mensagens entre pessoas | Só o remetente e os destinatários | Conversas do WhatsApp |
Em trânsito: HTTPS e TLS
A criptografia em trânsito protege os dados entre o seu dispositivo e um servidor; na web, quem faz isso é o TLS (Transport Layer Security, segurança da camada de transporte), em todo endereço https://. O TLS 1.3 é especificado na RFC 9846, que substituiu a RFC 8446 em julho de 2026 sem mudar o número da versão. Ele garante que o servidor é sempre autenticado, que os dados depois do handshake só ficam visíveis para as duas pontas e que ninguém consegue alterá-los sem que isso seja percebido. Cada conexão também recebe as próprias chaves, então uma chave de servidor roubada mais tarde não consegue descriptografar o tráfego gravado antes; isso se chama sigilo direto (forward secrecy).
A autenticação depende do certificado do site, uma identidade digital assinada por uma autoridade certificadora em que o seu navegador confia. Quando essa verificação falha, o navegador para antes de enviar qualquer coisa; o que os códigos do aviso significam está em Sua conexão não é particular: causas e como resolver.
Em repouso: BitLocker, FileVault e celulares
A criptografia em repouso protege os dados armazenados, de modo que um dispositivo perdido ou roubado entrega a um estranho apenas texto cifrado. O seu login libera a chave: um notebook desligado está protegido; um deixado aberto e com a sessão iniciada, não.
- Windows: segundo a página da Microsoft sobre a criptografia do dispositivo no Windows, a Criptografia do Dispositivo ativa o BitLocker automaticamente, inclusive no Windows Home; Pro, Enterprise e Education também oferecem a Criptografia de Unidade de Disco BitLocker completa. Verifique em Configurações > Privacidade e segurança > Criptografia do dispositivo.
- Mac: um Mac com Apple silicon ou chip Apple T2 Security criptografa os dados automaticamente, e o FileVault acrescenta a exigência da sua senha de login. O guia do FileVault da Apple indica menu Apple > Ajustes do Sistema > Privacidade e Segurança > FileVault.
- iPhone e Android: definir um código no iPhone ativa a Proteção de Dados da Apple; os aparelhos Android atuais usam criptografia baseada em arquivos.
A criptografia não guarda uma cópia extra da chave para o dono, então saiba onde está a sua chave de recuperação. A Microsoft vincula a chave de recuperação da Criptografia do Dispositivo à conta Microsoft com que você entra; o FileVault cria uma chave de recuperação (que a Apple chama de "chave reserva") ou deixa você desbloquear com a sua conta do iCloud.
De ponta a ponta: WhatsApp e outros aplicativos de mensagens
A criptografia de ponta a ponta significa que a mensagem é criptografada no dispositivo do remetente e só é descriptografada nos dispositivos dos destinatários, então o serviço no meio transporta um texto cifrado que não consegue ler. A criptografia apenas em trânsito termina no servidor da empresa.
A página de ajuda do WhatsApp Sobre a criptografia de ponta a ponta lista mensagens, fotos, vídeos, mensagens de voz, documentos, localização em tempo real, atualizações de status e ligações como protegidos pelo protocolo de criptografia Signal, automaticamente e sem nenhuma configuração para ativar; ninguém fora da conversa, "nem mesmo o WhatsApp", consegue lê-los. Para verificar uma conversa, abra a tela de dados do contato e toque em Criptografia: os dois celulares devem mostrar o mesmo QR code e o mesmo código de segurança de 60 dígitos. Isso protege o trajeto, não as pontas: quem estiver com o seu celular desbloqueado ainda consegue ler as mensagens.
Como verificar se a conexão de um site é criptografada?
Olhe o símbolo à esquerda do endereço web: o símbolo padrão do Chrome significa que a página veio por HTTPS criptografado, enquanto Não seguro indica HTTP sem criptografia, que qualquer um no caminho poderia ler.
- Selecione o símbolo à esquerda do endereço.
- A conexão é segura significa que o TLS está funcionando.
- Selecione essa linha e depois O certificado é válido para ver a quem o certificado pertence, quem o emitiu e quando ele expira.
- Se a barra mostrar Não seguro, não digite senhas nem números de cartão nessa página.
Outros navegadores colocam um símbolo parecido no mesmo lugar. Ele prova que a linha até o site é privada, não que o site seja honesto: uma loja falsa pode ter um certificado válido para o próprio endereço, parecido com o original.
Um proxy vê o seu tráfego criptografado?
Um proxy vê a qual site você se conecta e quantos dados passam, mas não o conteúdo de uma página HTTPS. Para um site seguro, o navegador envia ao proxy uma solicitação CONNECT que informa apenas o host e a porta; o padrão HTTP, a RFC 9110, então limita o proxy a encaminhar os dados às cegas nos dois sentidos, e o TLS passa por esse túnel entre o seu navegador e o site.
Verificamos isso com um pequeno proxy que registra o que vê, no nosso computador de testes com Windows. Para https://example.com, ele registrou CONNECT example.com:443, 659 bytes de saída e 5.806 bytes de volta, e nenhuma palavra da página. Para http://example.com, o log trazia o endereço completo, os cabeçalhos da requisição e o HTML da página.
- HTTPS por um proxy HTTP: o proxy vê o nome do host, os horários e a contagem de bytes, nunca a página, os cookies ou os dados de formulários. Os Proxies HTTPS da Proxynet funcionam assim, sem nenhum certificado para instalar.
- SOCKS5: o protocolo repassa a conexão sem criptografá-la; quem criptografa é o TLS lá dentro, então os Proxies SOCKS5 levam o HTTPS igualmente lacrado.
- HTTP sem criptografia por qualquer proxy: legível para o proxy e para todas as redes do caminho.
O handshake do SOCKS5 em si é explicado em Proxy SOCKS5: o que é e como funciona. Mais um detalhe: na autenticação com usuário e senha, um cliente HTTP envia a senha do proxy em Base64 no cabeçalho Proxy-Authorization, o que é codificação, não criptografia. Em uma rede em que você não confia, a whitelist de IP evita enviar qualquer senha.
Onde você encontra criptografia
- Sites e aplicativos com HTTPS, incluindo internet banking e pagamentos com cartão.
- Aplicativos de mensagens com criptografia de ponta a ponta.
- O armazenamento de notebooks, celulares e HDs externos.
- Gerenciadores de senhas, que guardam os logins salvos criptografados.
- VPNs e conexões de trabalho remoto.
Erros comuns
- Chamar Base64 ou um hash de "criptografia".
- Ignorar avisos de certificado em páginas de login ou de pagamento.
- Desligar a verificação de certificados no código (
verify=False,curl -k) para calar um erro. - Perder a chave de recuperação de um disco criptografado.
- Ler o cadeado como "site seguro". Ele só significa que a conexão é criptografada.
- Achar que um proxy criptografa o tráfego. Ele repassa; quem criptografa é o HTTPS.
- Escrever a sua própria cifra em vez de usar bibliotecas padrão e TLS.
Guia de decisão
| O que você precisa | O que usar |
|---|---|
| Proteger os arquivos de um notebook perdido | Criptografia do dispositivo ou BitLocker; FileVault no Mac |
| Conversas privadas | App com criptografia de ponta a ponta, código de segurança conferido |
| Saber se uma página de login é verdadeira | "A conexão é segura" e o endereço certo |
| Passar HTTPS por um proxy | Proxy HTTP (CONNECT) ou SOCKS5; o TLS fica intacto |
| Esconder do Wi-Fi público os sites que você visita | Uma VPN de confiança |
| Guardar senhas de usuários no seu app | Hash de senha com salt, nunca Base64 |
| Login no proxy em uma rede não confiável | Whitelist de IP em vez de senha |
Perguntas frequentes
A criptografia pode ser quebrada?
Não adivinhando a chave: uma chave de 128 bits tem 2¹²⁸ valores possíveis, muito mais do que qualquer computador consegue testar. As falhas reais vêm do que está em volta da cifra: senhas fracas, chaves roubadas, malware, protocolos desatualizados e bugs. O risco de longo prazo é a computação quântica, que poderia quebrar os algoritmos de chave pública atuais; o NIST publicou em agosto de 2024 os seus primeiros padrões pós-quânticos, entre eles o FIPS 203 para troca de chaves.
O HTTPS basta para eu ficar seguro na internet?
É necessário, mas não basta. O HTTPS mantém a conexão privada e protegida contra alterações, mas não mostra se um site é honesto, não esconde da rede quais sites você visita e não protege um dispositivo que já tem malware. O que é uma VPN e como ela funciona? explica o que uma VPN acrescenta no Wi-Fi público.
O que é criptografia de ponta a ponta?
É a criptografia que só as pessoas de uma conversa conseguem desfazer. As mensagens são criptografadas no celular de quem envia e descriptografadas nos celulares de quem recebe, então os servidores do serviço só guardam e repassam texto cifrado. O WhatsApp aplica isso automaticamente e deixa você comparar um código de segurança para confirmar.
Qual é a diferença entre AES e RSA?
O AES é simétrico: uma chave secreta, muito rápido, usado para os dados em si. O RSA é assimétrico: um par de chaves, bem mais lento, usado para assinaturas e, em sistemas antigos, para transportar a chave de sessão. O TLS 1.3 removeu esse método antigo, então hoje, no HTTPS, o RSA aparece principalmente nas assinaturas de certificados.
Base64 é uma forma de criptografia?
Não. Base64 é uma codificação que reescreve bytes como letras, dígitos e alguns símbolos para que caibam em formatos de texto. Ele não usa chave, e qualquer pessoa consegue decodificá-lo na hora.
O que acontece se eu perder a minha chave de criptografia?
Os dados continuam ilegíveis, inclusive para você. Por isso a criptografia de disco oferece uma chave de recuperação: o Windows a guarda na conta Microsoft com que você entrou, e o FileVault mostra a chave ou vincula a recuperação à sua conta do iCloud. Encontre-a antes de precisar.
Em resumo
A criptografia transforma texto claro em texto cifrado com um algoritmo e uma chave, e só a chave certa faz o caminho de volta. A criptografia simétrica, como o AES, usa uma chave compartilhada para os dados; a assimétrica, como o RSA e a ECC, usa um par de chaves para combinar chaves e assinar, e o HTTPS junta as duas. O hash funciona em um só sentido, e o Base64 é só um formato. O TLS 1.3 criptografa os dados em trânsito; o BitLocker e o FileVault, em repouso; e aplicativos como o WhatsApp, de ponta a ponta. Um proxy transporta uma conexão HTTPS sem lê-la, enquanto o HTTP sem criptografia continua legível em qualquer rota; para escolher um tipo de proxy, compare as opções na nossa página de produtos de proxy.


