


































Sie bezahlen im Café mit dem Smartphone ein Paar Schuhe. Die Kartennummer läuft durch das WLAN des Cafés, über dessen Internetanbieter und durch mehrere Netze, von denen Sie nie hören werden, und jedes davon könnte die durchlaufenden Daten kopieren. Dass dort niemand die Nummer lesen kann, verdanken Sie der Verschlüsselung. Dasselbe Prinzip schützt eine Sprachnachricht an eine Freundin und die Dateien auf einem Laptop, den Sie im Zug liegen gelassen haben.
Dieser Beitrag erklärt, was Verschlüsselung ist, wie ein Schlüssel Text in Geheimtext und wieder zurück verwandelt und worin sich symmetrische und asymmetrische Verschlüsselung unterscheiden. Danach grenzt er Verschlüsselung von Hashing und Kodierung ab und zeigt, wo Ihre Daten bei der Übertragung, im gespeicherten Zustand und Ende-zu-Ende verschlüsselt werden, wie Sie eine Website im Browser prüfen und was ein Proxy sehen kann.
Was ist Verschlüsselung?
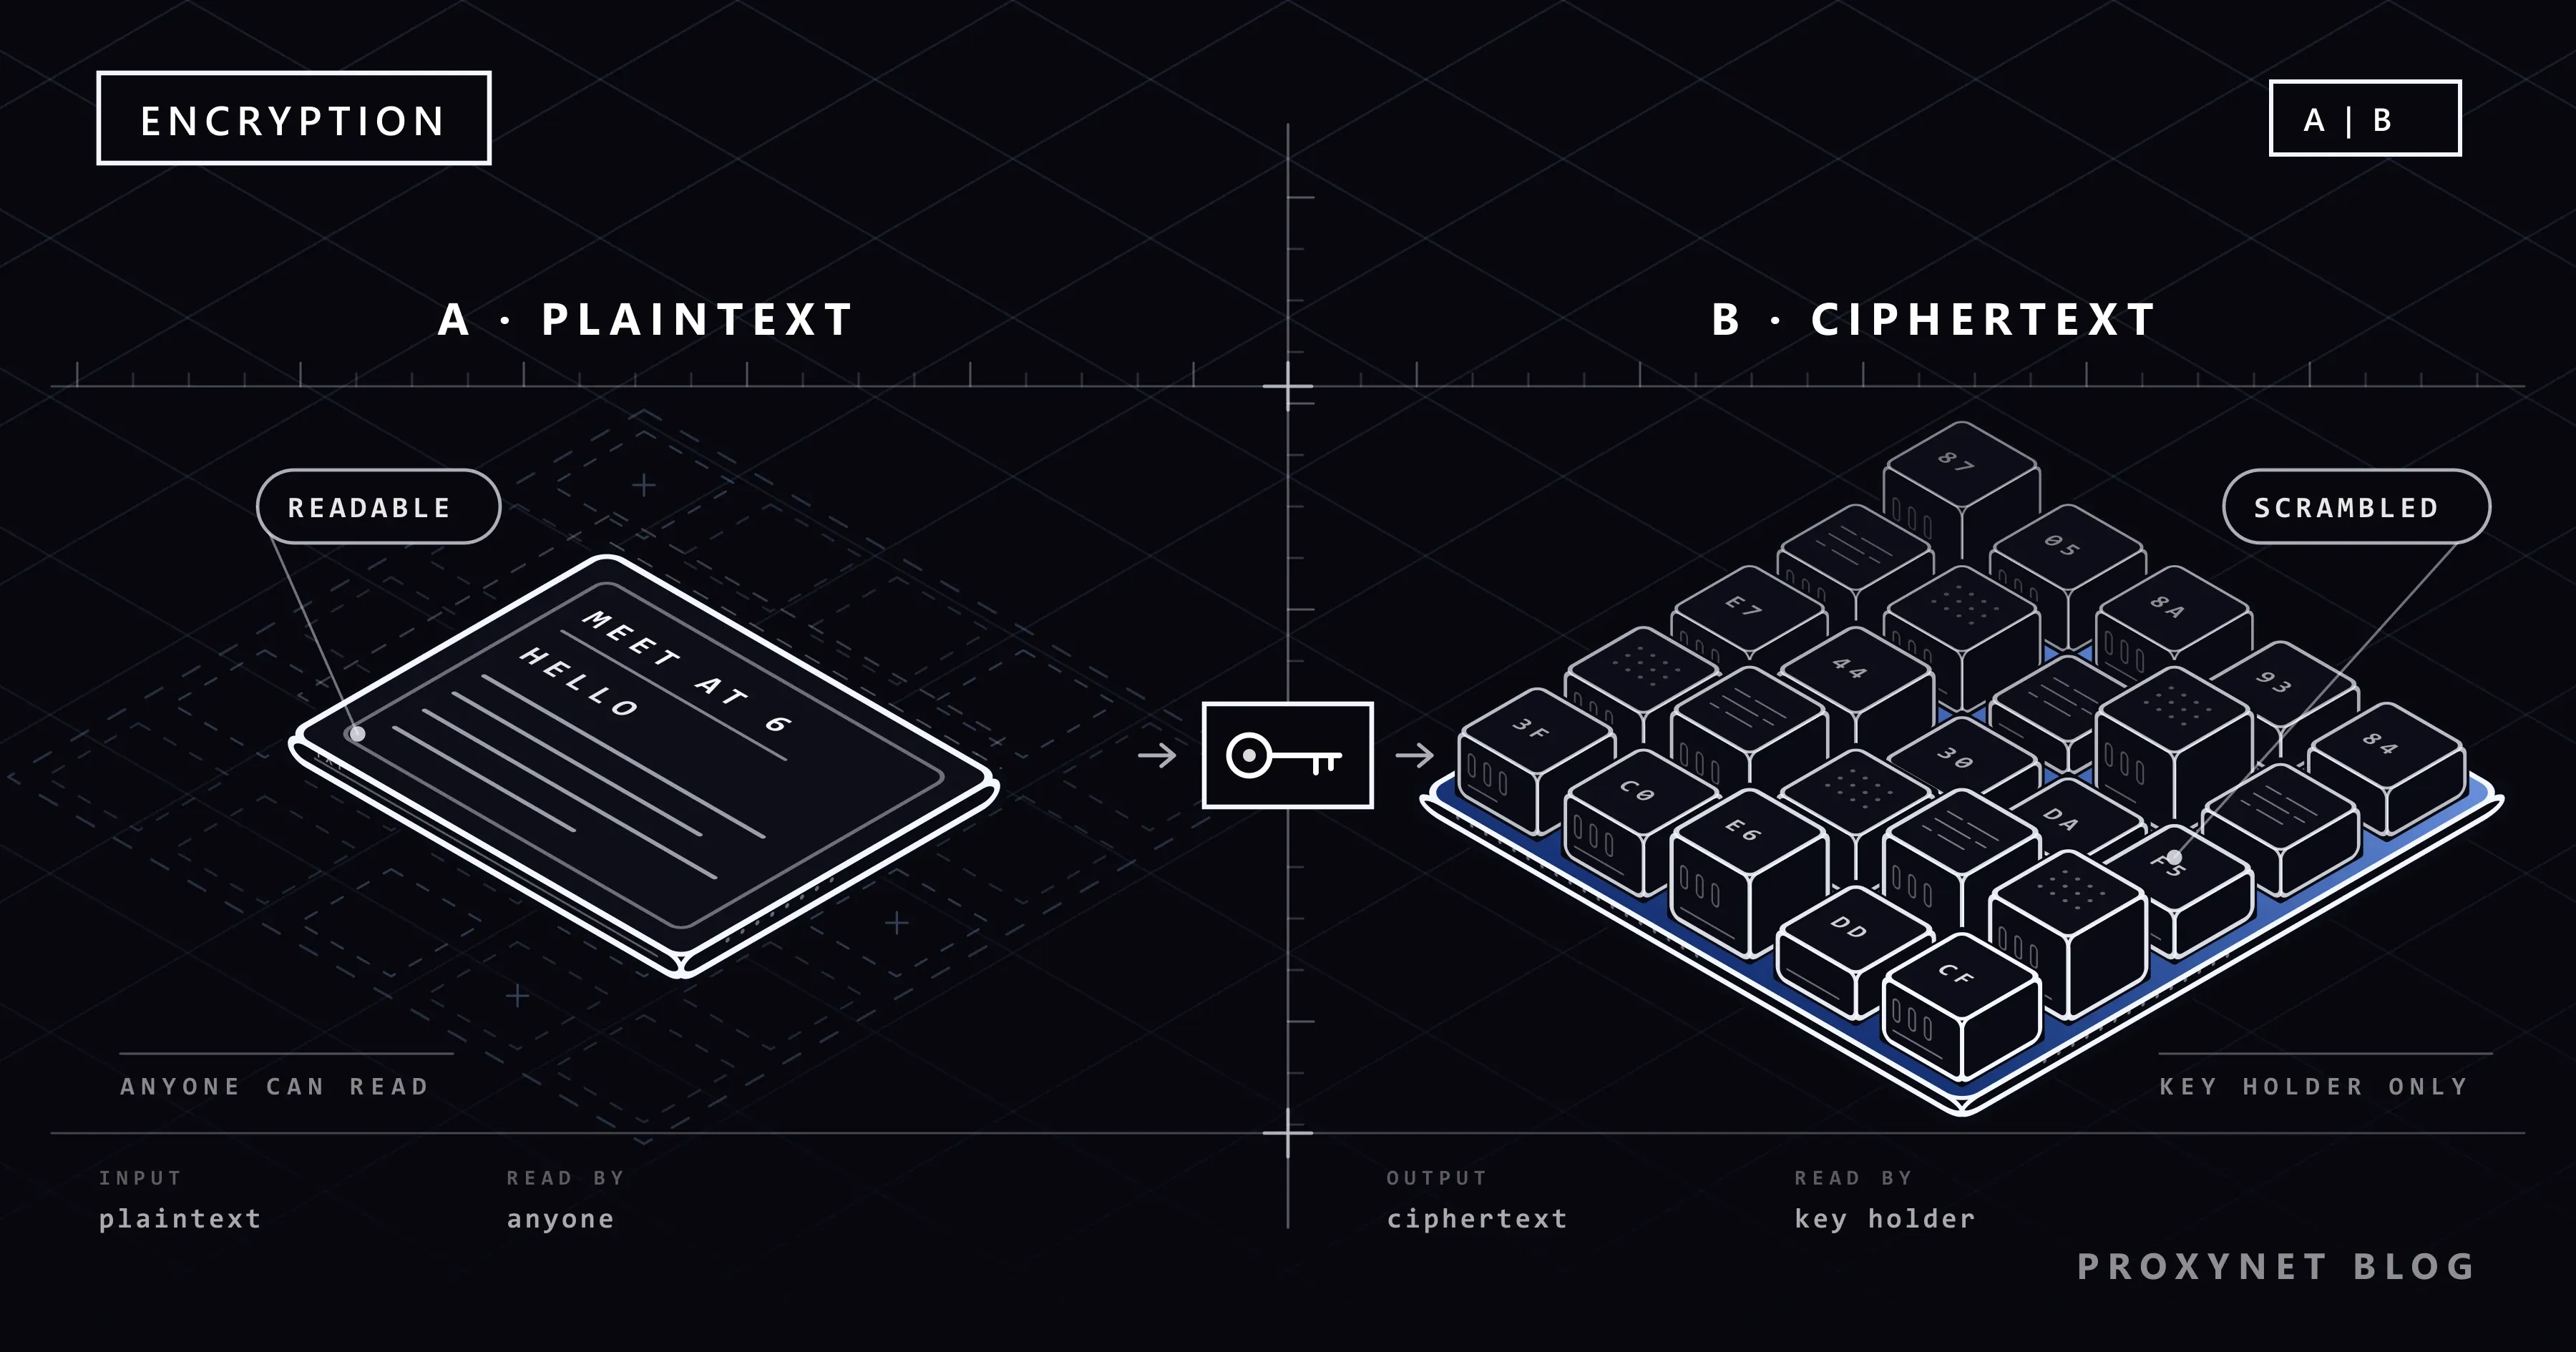
Verschlüsselung ist der Vorgang, Klartext mit einem kryptografischen Algorithmus und einem Schlüssel in Geheimtext umzuwandeln; so definiert es NIST, die US-Behörde, die Kryptografiestandards veröffentlicht. Klartext sind beliebige lesbare Daten: eine Nachricht, ein Foto, ein Passwort. Geheimtext (auch Chiffretext) ist das verwürfelte Ergebnis, das wie zufällige Bytes aussieht. Die Entschlüsselung macht daraus wieder Klartext.
Der Algorithmus, auch Chiffre genannt, ist das Verfahren, und er ist in der Regel öffentlich. Der Schlüssel ist der geheime Wert, der jedes Ergebnis anders ausfallen lässt. Moderne Sicherheit geht davon aus, dass ein Angreifer den Algorithmus kennt und ihm nur der Schlüssel fehlt. Deshalb können Millionen Menschen dasselbe Verfahren nutzen, ohne die Daten der anderen lesen zu können.
Die Idee ist alt. Der römische Geschichtsschreiber Sueton berichtet, dass Julius Caesar in seinen privaten Briefen jeden Buchstaben durch den ersetzte, der drei Stellen weiter hinten im Alphabet steht, also D für A; so wird aus HELLO die Folge KHOOR. Mit nur 25 möglichen Verschiebungen ist diese „Caesar-Verschlüsselung“ heute ein Rätsel, kein Schutz.
Wie funktioniert Verschlüsselung?
Verschlüsselung vermischt den Klartext mit einem Schlüssel in mathematischen Schritten, die mit dem Schlüssel schnell ablaufen und sich ohne ihn praktisch nicht rückgängig machen lassen:
- Sie beginnen mit Klartext, zum Beispiel „Um 6 Uhr“.
- Ein Schlüssel wird erzeugt: Bei einem modernen Verfahren ist das eine Zufallszahl mit 128 oder 256 Bit, die das Gerät erzeugt.
- Der Algorithmus verbindet Klartext und Schlüssel. In einem kurzen Test mit AES-256 wurde aus „Um 6 Uhr“ die Bytefolge
2d4d346eb2d837c9; ein neuer Schlüssel ergibt völlig andere Bytes. - Der Geheimtext wird übertragen oder gespeichert. Netze, Server und Datenträger dazwischen bekommen nur verwürfelte Bytes zu sehen.
- Der Empfänger entschlüsselt ihn mit dem richtigen Schlüssel. Ein falscher Schlüssel liefert Datensalat oder eine Fehlermeldung.
- Manipulation fällt auf. Aktuelle Verfahren fügen einen Prüfwert hinzu; unterwegs veränderter Geheimtext lässt sich dann gar nicht entschlüsseln, statt eine veränderte Nachricht zu ergeben.
Schwierig ist meist der Schlüssel: Wer hat ihn, wo wird er aufbewahrt und wie ist er zur Gegenseite gelangt? Die letzte Frage teilt Verschlüsselung in zwei Familien.
Was ist symmetrische Verschlüsselung?
Symmetrische Verschlüsselung verwendet zum Ver- und Entschlüsseln denselben geheimen Schlüssel. Beide Seiten brauchen eine identische Kopie des Schlüssels, und jeder andere, der ihn in die Hände bekommt, kann alles lesen.
Das Standardbeispiel ist AES, der Advanced Encryption Standard, den NIST 2001 als FIPS 197 veröffentlicht hat. AES arbeitet mit Blöcken von 128 Bit und kommt als AES-128, AES-192 und AES-256; die Zahl ist die Schlüssellänge in Bit. Symmetrische Verfahren sind schnell, deshalb verschlüsseln sie fast alle echten Daten: Webseiten, Videoanrufe, Festplatten. Ihre Schwachstelle ist die Übergabe: Sie können einer Website nicht einfach einen geheimen Schlüssel über genau das Netz schicken, das Sie schützen wollen.
Was ist asymmetrische Verschlüsselung?
Asymmetrische Verschlüsselung, auch Public-Key-Kryptografie genannt, nutzt zwei zusammengehörige Schlüssel: einen öffentlichen Schlüssel, den jeder haben darf, und einen privaten Schlüssel, den sein Besitzer nie weitergibt. Die Definition von NIST nennt die Eigenschaft, auf der alles beruht: Den privaten Schlüssel aus dem öffentlichen zu berechnen, ist mit realistischem Rechenaufwand nicht möglich.
Damit ist die Übergabe gelöst. Eine Website veröffentlicht ihren öffentlichen Schlüssel; Ihr Browser richtet damit ein gemeinsames Geheimnis ein, das nur die Website mit dem privaten Schlüssel vervollständigen kann. Dasselbe Schlüsselpaar erzeugt digitale Signaturen: Der Besitzer signiert mit dem privaten Schlüssel, und jeder kann die Signatur mit dem öffentlichen Schlüssel prüfen. So beweist eine Website, dass sie wirklich die Website aus der Adressleiste ist.
Die bekanntesten Algorithmen sind RSA, benannt nach Rivest, Shamir und Adleman, und die Elliptische-Kurven-Kryptografie (ECC), deren Schlüsselaustausch zu den Verfahren von TLS 1.3 gehört. Asymmetrische Operationen sind viel langsamer als symmetrische und übernehmen deshalb kurze Aufgaben: Schlüssel vereinbaren und signieren.
Symmetrische vs. asymmetrische Verschlüsselung: Was ist der Unterschied?
Symmetrische Verschlüsselung teilt einen geheimen Schlüssel, asymmetrische Verschlüsselung nutzt einen öffentlichen und einen privaten Schlüssel. In der Praxis arbeiten beide zusammen.
| Merkmal | Symmetrisch | Asymmetrisch |
|---|---|---|
| Schlüssel | Ein gemeinsamer geheimer Schlüssel | Öffentlicher + privater Schlüssel |
| Beispiele | AES | RSA, ECC |
| Geschwindigkeit | Schnell, für große Datenmengen | Langsam, für kurze Aufgaben |
| Hauptaufgabe | Die Daten verschlüsseln | Schlüsselvereinbarung, Signaturen |
| Schwachstelle | Den Schlüssel sicher übergeben | Den privaten Schlüssel geheim halten |
Wenn Ihr Browser eine HTTPS-Website öffnet, prüft asymmetrische Kryptografie das Zertifikat der Website und lässt beide Seiten einen frischen Sitzungsschlüssel vereinbaren; ab dann schützt symmetrische Verschlüsselung die Seite und alles, was Sie senden. Messenger folgen demselben Muster.
Verschlüsselung, Hashing und Kodierung: Was ist der Unterschied?
Verschlüsselung lässt sich mit dem Schlüssel umkehren, Hashing überhaupt nicht, und eine Kodierung kann jeder umkehren. Die drei werden oft verwechselt, weil alle Text in Zeichenketten verwandeln, die zufällig aussehen.
| Verfahren | Umkehrbar? | Schlüssel nötig? | Wofür |
|---|---|---|---|
| Verschlüsselung (AES, RSA) | Ja, mit dem Schlüssel | Ja | Daten geheim halten |
| Hashing (SHA-256) | Nein | Nein | Passwörter, Dateiprüfung |
| Kodierung (Base64) | Ja, von jedem | Nein | Daten in Text unterbringen |
Eine Hashfunktion macht aus beliebigen Eingaben einen Fingerabdruck fester Länge und arbeitet nur in eine Richtung: Eine Eingabe zu finden, die einen bestimmten Hash ergibt, ist praktisch unmöglich. Ein geänderter Buchstabe ändert den ganzen Fingerabdruck; der SHA-256-Hash von hello beginnt mit 2cf24dba, der von Hello mit 185f8db3. Deshalb verlangen die Passwortrichtlinien von NIST, dass Dienste Passwörter gesalzen und gehasht speichern: Die Website kann prüfen, was Sie eintippen, ohne das Passwort selbst aufzubewahren.
Kodierung (Encoding) ändert nur das Format. Base64 macht aus user:pass die Zeichenfolge dXNlcjpwYXNz, und jeder Computer wandelt sie sofort zurück. Der Base64-Standard sagt selbst, dass diese Kodierung Informationen nur optisch verbirgt, aber keine Vertraulichkeit bietet.
Verschlüsselung bei der Übertragung, im Ruhezustand und Ende-zu-Ende: Was ist der Unterschied?
Die drei Begriffe sagen, wo Ihre Daten geschützt sind: unterwegs (bei der Übertragung), auf einem Speichermedium (im Ruhezustand, englisch „at rest“) oder auf dem ganzen Weg vom Absender zum Empfänger, ohne dass etwas dazwischen sie lesen kann (Ende-zu-Ende).
| Art | Schützt | Wer lesen kann | Beispiel |
|---|---|---|---|
| Bei der Übertragung | Daten im Netz | Sie und der Server | HTTPS |
| Im Ruhezustand | Daten auf Festplatte oder Smartphone | Wer das Gerät entsperrt | BitLocker, FileVault |
| Ende-zu-Ende | Nachrichten zwischen Personen | Nur Absender und Empfänger | WhatsApp-Chats |
Bei der Übertragung: HTTPS und TLS
Verschlüsselung bei der Übertragung schützt Daten zwischen Ihrem Gerät und einem Server; im Web übernimmt das TLS (Transport Layer Security) für jede Adresse mit https://. TLS 1.3 ist in RFC 9846 festgelegt, das im Juli 2026 RFC 8446 abgelöst hat, ohne die Versionsnummer zu ändern. Es sichert zu, dass der Server immer authentifiziert wird, dass Daten nach dem Handshake nur für die beiden Endpunkte sichtbar sind und dass niemand sie unbemerkt verändern kann. Jede Verbindung bekommt außerdem eigene Schlüssel, sodass ein später gestohlener Serverschlüssel früher aufgezeichneten Datenverkehr nicht entschlüsseln kann; das nennt man Forward Secrecy.
Die Authentifizierung beruht auf dem Zertifikat der Website, einem digitalen Ausweis, den eine Zertifizierungsstelle signiert hat, der Ihr Browser vertraut. Schlägt diese Prüfung fehl, hält der Browser an, bevor er irgendetwas sendet; was die Codes in seiner Warnung bedeuten, steht in Dies ist keine sichere Verbindung: Ursachen und Lösungen.
Im Ruhezustand: BitLocker, FileVault und Smartphones
Verschlüsselung im Ruhezustand schützt gespeicherte Daten, sodass ein verlorenes oder gestohlenes Gerät einem Fremden nur Geheimtext liefert. Ihre Anmeldung gibt den Schlüssel frei: Ein ausgeschalteter Laptop ist geschützt, einer, der aufgeklappt und angemeldet herumsteht, nicht.
- Windows: Laut Microsofts Seite zur Geräteverschlüsselung in Windows schaltet die Geräteverschlüsselung BitLocker automatisch ein, auch unter Windows Home; Pro, Enterprise und Education bieten zusätzlich die vollständige BitLocker-Laufwerkverschlüsselung. Den Status finden Sie unter Einstellungen > Datenschutz und Sicherheit > Geräteverschlüsselung.
- Mac: Ein Mac mit Apple-Chip oder Apple T2-Sicherheitschip verschlüsselt seine Daten automatisch, und FileVault verlangt zusätzlich Ihr Anmeldepasswort. Apples FileVault-Anleitung nennt den Weg Menü „Apple“ > Systemeinstellungen > Datenschutz & Sicherheit > FileVault.
- iPhone und Android: Wer auf dem iPhone einen Code festlegt, aktiviert damit Apples Datensicherheit (Data Protection); aktuelle Android-Geräte nutzen dateibasierte Verschlüsselung.
Verschlüsselung kennt keinen Zweitschlüssel für den Besitzer, deshalb sollten Sie wissen, wo Ihr Wiederherstellungsschlüssel liegt. Microsoft hängt den Wiederherstellungsschlüssel der Geräteverschlüsselung an das Microsoft-Konto, mit dem Sie sich anmelden; FileVault erstellt einen Wiederherstellungsschlüssel oder lässt Sie mit Ihrem iCloud-Account entsperren.
Ende-zu-Ende: WhatsApp und andere Messenger
Ende-zu-Ende-Verschlüsselung bedeutet, dass eine Nachricht auf dem Gerät des Absenders verschlüsselt und erst auf den Geräten der Empfänger entschlüsselt wird; der Dienst dazwischen transportiert Geheimtext, den er nicht lesen kann. Reine Verschlüsselung bei der Übertragung endet dagegen am Server des Unternehmens.
Die WhatsApp-Hilfeseite Informationen zur Ende-zu-Ende-Verschlüsselung nennt Nachrichten, Bilder, Videos, Sprachnachrichten, Dokumente, Statusmeldungen, Anrufe und den Live-Standort als geschützt, und zwar mit dem Signal-Protokoll, automatisch und ohne Einstellung, die Sie erst ändern müssten; niemand außerhalb des Chats kann sie lesen, „nicht einmal WhatsApp“. Um einen Chat zu prüfen, öffnen Sie den Kontaktinfo-Bildschirm und tippen auf Verschlüsselung: Beide Smartphones sollten denselben QR-Code und denselben 60-stelligen Sicherheitscode zeigen. Das schützt den Weg, nicht die Endpunkte: Wer Ihr entsperrtes Smartphone in der Hand hat, kann die Nachrichten trotzdem lesen.
Wie prüfen Sie, ob die Verbindung zu einer Website verschlüsselt ist?
Achten Sie auf das Symbol links neben der Webadresse: Das Standardsymbol in Chrome bedeutet, dass die Seite über verschlüsseltes HTTPS kam, Nicht sicher dagegen steht für unverschlüsseltes HTTP, das jeder auf dem Weg mitlesen könnte.
- Wählen Sie das Symbol links neben der Adresse.
- Verbindung ist sicher bedeutet, dass TLS funktioniert.
- Wählen Sie diese Zeile und dann Zertifikat ist gültig, um zu sehen, wem das Zertifikat gehört, wer es ausgestellt hat und wann es abläuft.
- Steht in der Adressleiste Nicht sicher, geben Sie auf dieser Seite keine Passwörter oder Kartennummern ein.
Andere Browser zeigen an derselben Stelle ein ähnliches Symbol. Es beweist, dass die Leitung zur Website privat ist, nicht, dass die Website ehrlich ist: Auch ein gefälschter Shop kann ein gültiges Zertifikat für seine eigene, zum Verwechseln ähnliche Adresse haben.
Sieht ein Proxy Ihren verschlüsselten Datenverkehr?
Ein Proxy sieht, mit welcher Website Sie sich verbinden und wie viele Daten fließen, aber nicht den Inhalt einer HTTPS-Seite. Bei einer sicheren Website schickt der Browser dem Proxy eine CONNECT-Anfrage, die nur Host und Port nennt; der HTTP-Standard RFC 9110 beschränkt den Proxy danach auf blindes Weiterleiten in beide Richtungen, und TLS läuft durch diesen Tunnel zwischen Ihrem Browser und der Website.
Wir haben das mit einem kleinen protokollierenden Proxy auf unserem Windows-Testrechner geprüft. Für https://example.com zeichnete er CONNECT example.com:443 auf, dazu 659 Bytes hin und 5.806 Bytes zurück, aber kein Wort der Seite. Für http://example.com enthielt das Protokoll die vollständige Adresse, die Anfrage-Header und das HTML der Seite.
- HTTPS über einen HTTP-Proxy: Der Proxy sieht Hostnamen, Zeitpunkte und Byte-Zahlen, nie die Seite, Cookies oder Formulardaten. Der HTTPS-Proxy von Proxynet arbeitet so, ohne dass Sie ein Zertifikat installieren müssen.
- SOCKS5: Das Protokoll leitet die Verbindung weiter, ohne sie zu verschlüsseln; das übernimmt das TLS darin, deshalb transportiert auch ein SOCKS5-Proxy HTTPS genauso versiegelt.
- Unverschlüsseltes HTTP über einen beliebigen Proxy: lesbar für den Proxy und jedes Netz auf dem Weg.
Den SOCKS5-Handshake selbst erklärt der Beitrag Was ist ein SOCKS5-Proxy?. Noch ein Detail: Bei der Anmeldung mit Benutzername und Passwort schickt ein HTTP-Client das Proxy-Passwort als Base64 im Header Proxy-Authorization, und das ist Kodierung, keine Verschlüsselung. In einem Netz, dem Sie nicht vertrauen, sorgt eine IP-Whitelist dafür, dass überhaupt kein Passwort gesendet wird.
Wo Ihnen Verschlüsselung begegnet
- Websites und Apps über HTTPS, auch Onlinebanking und Kartenzahlungen.
- Messenger mit Ende-zu-Ende-Verschlüsselung.
- Der Speicher von Laptops, Smartphones und externen Laufwerken.
- Passwortmanager, die gespeicherte Zugangsdaten verschlüsselt aufbewahren.
- VPNs und Verbindungen fürs Homeoffice.
Häufige Fehler
- Base64 oder einen Hash „Verschlüsselung“ nennen.
- Auf Anmelde- oder Zahlungsseiten Zertifikatswarnungen wegklicken.
- Zertifikatsprüfungen im Code abschalten (
verify=False,curl -k), um eine Fehlermeldung loszuwerden. - Den Wiederherstellungsschlüssel einer verschlüsselten Festplatte verlieren.
- Das Schloss als „sichere Website“ lesen. Es bedeutet nur, dass die Verbindung verschlüsselt ist.
- Annehmen, dass ein Proxy den Datenverkehr verschlüsselt. Er leitet ihn weiter; verschlüsselt wird er durch HTTPS.
- Ein eigenes Verschlüsselungsverfahren schreiben, statt Standardbibliotheken und TLS zu verwenden.
Entscheidungshilfe
| Ihr Bedarf | Was Sie nutzen |
|---|---|
| Dateien auf einem verlorenen Laptop schützen | Geräteverschlüsselung oder BitLocker; FileVault auf dem Mac |
| Private Chats | Messenger mit Ende-zu-Ende-Verschlüsselung, Sicherheitscode geprüft |
| Erkennen, ob eine Anmeldeseite echt ist | „Verbindung ist sicher“ plus die richtige Adresse |
| HTTPS über einen Proxy leiten | HTTP-Proxy (CONNECT) oder SOCKS5-Proxy; TLS bleibt intakt |
| Besuchte Websites vor öffentlichem WLAN verbergen | Ein VPN, dem Sie vertrauen |
| Passwörter von Nutzern in Ihrer App speichern | Gesalzener Passwort-Hash, nie Base64 |
| Proxy-Anmeldung in einem fremden Netz | IP-Whitelist statt Passwort |
Häufige Fragen
Kann man Verschlüsselung knacken?
Nicht durch Erraten des Schlüssels: Ein 128-Bit-Schlüssel hat 2¹²⁸ mögliche Werte, weit mehr, als irgendein Computer durchprobieren kann. Echte Ausfälle entstehen rund um das Verfahren: schwache Passwörter, gestohlene Schlüssel, Malware, veraltete Protokolle und Programmfehler. Das langfristige Risiko sind Quantencomputer, die heutige Public-Key-Verfahren brechen könnten; NIST hat im August 2024 seine ersten Post-Quanten-Standards veröffentlicht, darunter FIPS 203 für den Schlüsselaustausch.
Reicht HTTPS, um online sicher zu sein?
Es ist notwendig, aber nicht ausreichend. HTTPS hält die Verbindung privat und schützt sie vor Manipulation, zeigt aber nicht, ob eine Website ehrlich ist, verbirgt vor dem Netz nicht, welche Websites Sie besuchen, und kann kein Gerät schützen, auf dem bereits Malware läuft. Was ein VPN im öffentlichen WLAN zusätzlich leistet, erklärt Was ist ein VPN und wie funktioniert es?.
Was ist Ende-zu-Ende-Verschlüsselung?
Eine Verschlüsselung, die nur die Personen in einem Gespräch aufheben können. Nachrichten werden auf dem Smartphone des Absenders verschlüsselt und auf den Smartphones der Empfänger entschlüsselt, sodass die Server des Dienstes nur Geheimtext speichern und weiterleiten. WhatsApp wendet sie automatisch an und lässt Sie zur Bestätigung einen Sicherheitscode vergleichen.
Was ist der Unterschied zwischen AES und RSA?
AES ist symmetrisch: ein geheimer Schlüssel, sehr schnell, für die Daten selbst. RSA ist asymmetrisch: ein Schlüsselpaar, viel langsamer, für Signaturen und in älteren Systemen zum Übermitteln des Sitzungsschlüssels. TLS 1.3 hat dieses ältere Verfahren abgeschafft, deshalb taucht RSA bei HTTPS heute vor allem in Zertifikatssignaturen auf.
Ist Base64 eine Form der Verschlüsselung?
Nein. Base64 ist eine Kodierung, die Bytes als Buchstaben, Ziffern und einige Symbole neu schreibt, damit sie in Textformate passen. Sie verwendet keinen Schlüssel, und jeder kann sie sofort dekodieren.
Was passiert, wenn ich meinen Schlüssel verliere?
Die Daten bleiben unlesbar, auch für Sie. Deshalb gibt Ihnen die Festplattenverschlüsselung einen Wiederherstellungsschlüssel: Windows speichert ihn in dem Microsoft-Konto, mit dem Sie sich angemeldet haben, und FileVault zeigt Ihnen den Schlüssel an oder knüpft die Wiederherstellung an Ihren iCloud-Account. Suchen Sie ihn heraus, bevor Sie ihn brauchen.
Fazit
Verschlüsselung verwandelt Klartext mit einem Algorithmus und einem Schlüssel in Geheimtext, und nur der richtige Schlüssel macht das rückgängig. Symmetrische Verschlüsselung wie AES nutzt einen gemeinsamen Schlüssel für die Daten; asymmetrische Verschlüsselung wie RSA und ECC nutzt ein Schlüsselpaar, um Schlüssel zu vereinbaren und zu signieren, und HTTPS verbindet beides. Hashing funktioniert nur in eine Richtung, Base64 ist nur ein Format. TLS 1.3 verschlüsselt Daten bei der Übertragung, BitLocker und FileVault im Ruhezustand, Messenger wie WhatsApp Ende-zu-Ende. Ein Proxy transportiert eine HTTPS-Verbindung, ohne sie zu lesen, während unverschlüsseltes HTTP auf jedem Weg lesbar bleibt; um einen Proxy-Typ auszuwählen, vergleichen Sie die Optionen auf unserer Proxy-Produktseite.


